前端安全
JS变量中存储HTML代码时的特殊字符转义方法

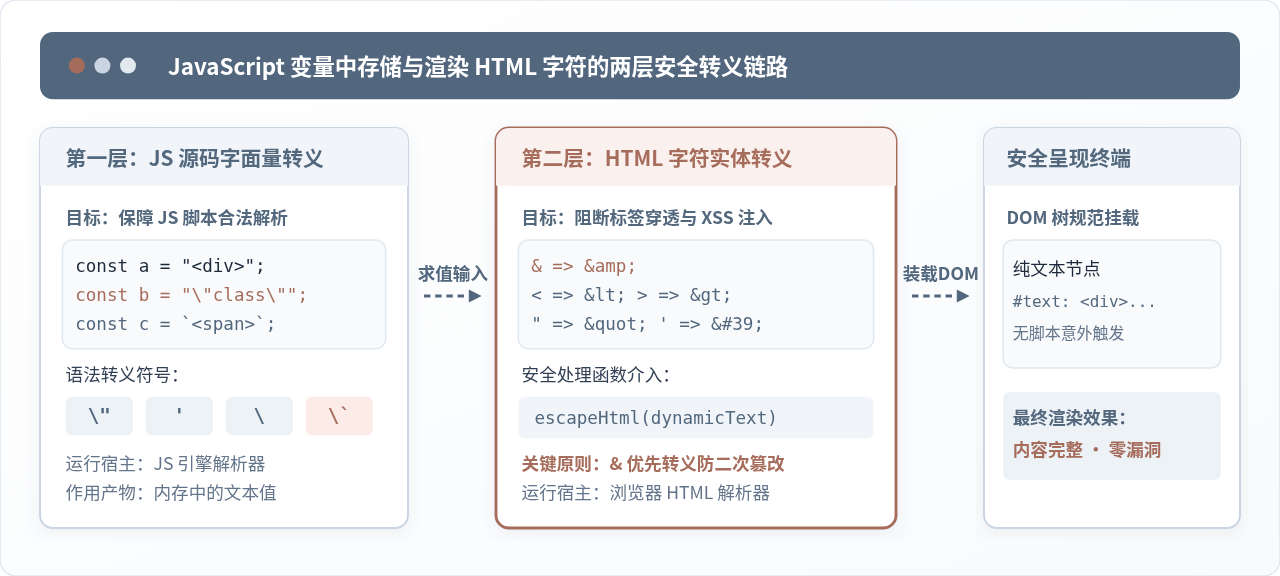
深入讲解在JavaScript变量中存储与动态拼接HTML代码时的特殊字符转义方法,涵盖JS语法字面量转义与HTML字符实体转义的双层机制、转义顺序、具体代码实现及多场景避坑方案。

2026-11-04 19:04:09
358
安全边界
JS变量中存储HTML代码时的特殊字符转义方法
不同语言间JS与Java/Python加密结果不一致怎么办

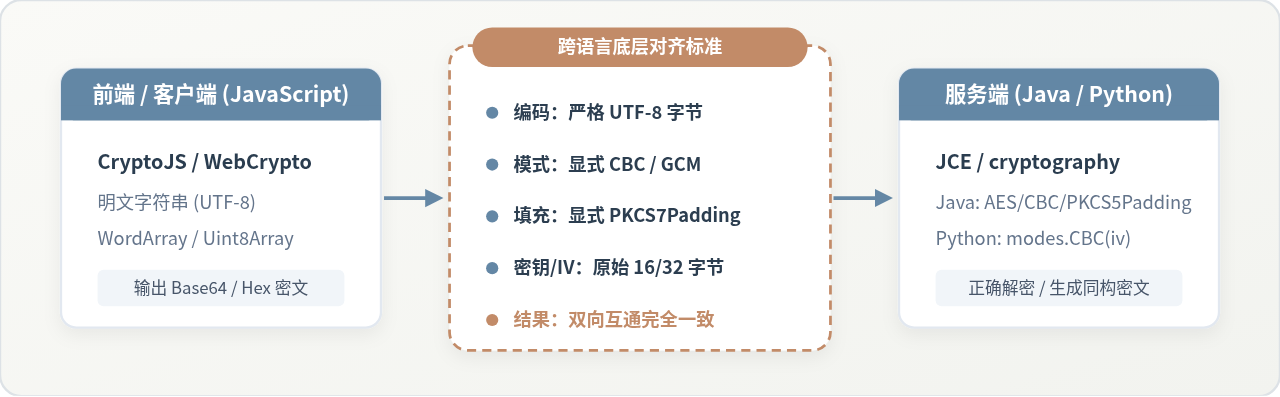
深入解析JavaScript与Java、Python跨语言加密结果不一致的根本原因,提供涵盖字符编码、工作模式、填充方式、密钥派生及输出格式的排查步骤与完整对齐代码示例。

2026-11-04 18:27:23
161
阿沐
不同语言间JS与Java/Python加密结果不一致怎么办
代码混淆对JS执行性能的影响测试与分析

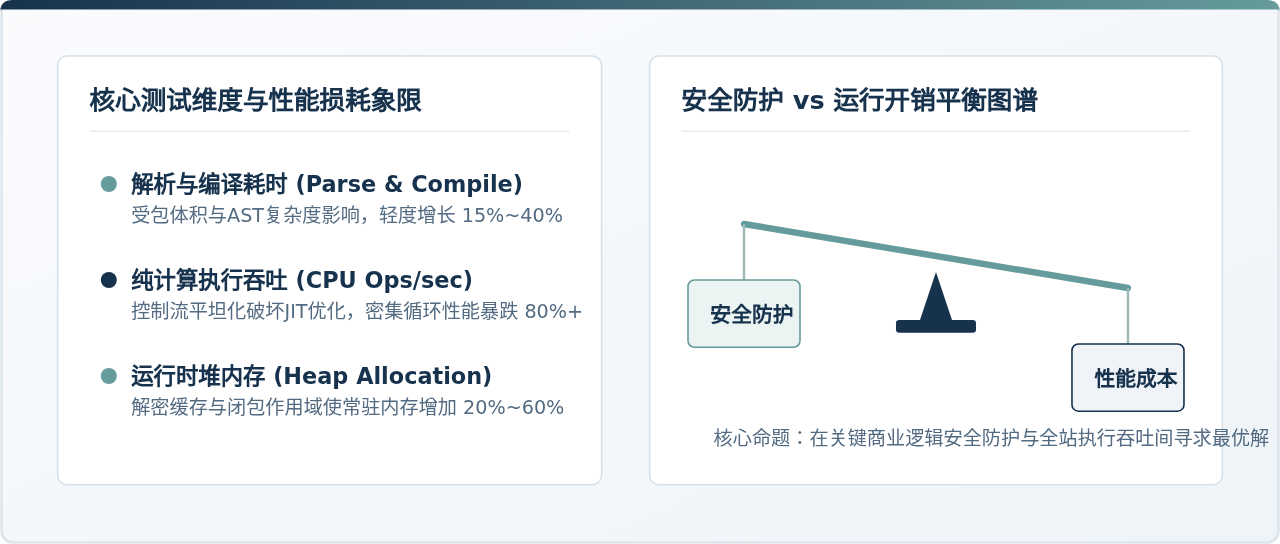
深入测试与分析代码混淆对JavaScript执行性能的实际影响,通过可复现的基准测试量化解析耗时、CPU执行吞吐及内存开销,剖析V8引擎JIT优化失效机理,提供生产环境下的分级混淆最佳实践。

2026-11-03 22:25:37
88
巡夜人
代码混淆对JS执行性能的影响测试与分析
使用 JS 打开窗口时的安全风险与 noopener 设置

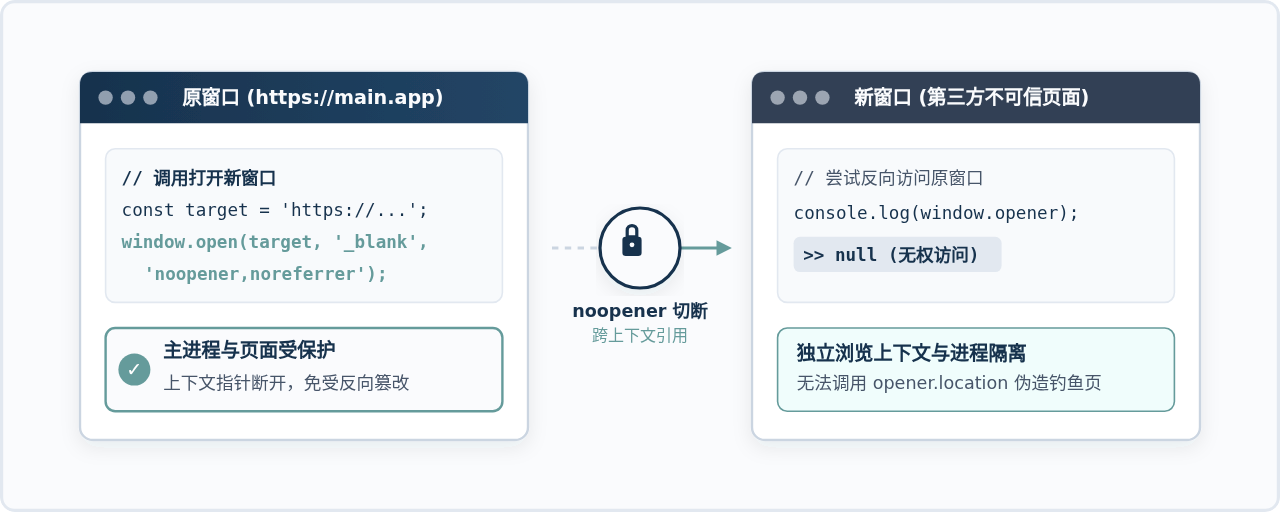
深入解析使用 JavaScript 的 window.open 打开新窗口时的核心安全风险(如反向标签页劫持和性能损耗),并提供 noopener 的标准设置方法、跨浏览器兼容实现与工程最佳实践。

2026-11-03 21:58:29
506
极速慢跑
使用 JS 打开窗口时的安全风险与 noopener 设置
怎么在JavaScript配置文件中安全存储API Key等敏感信息

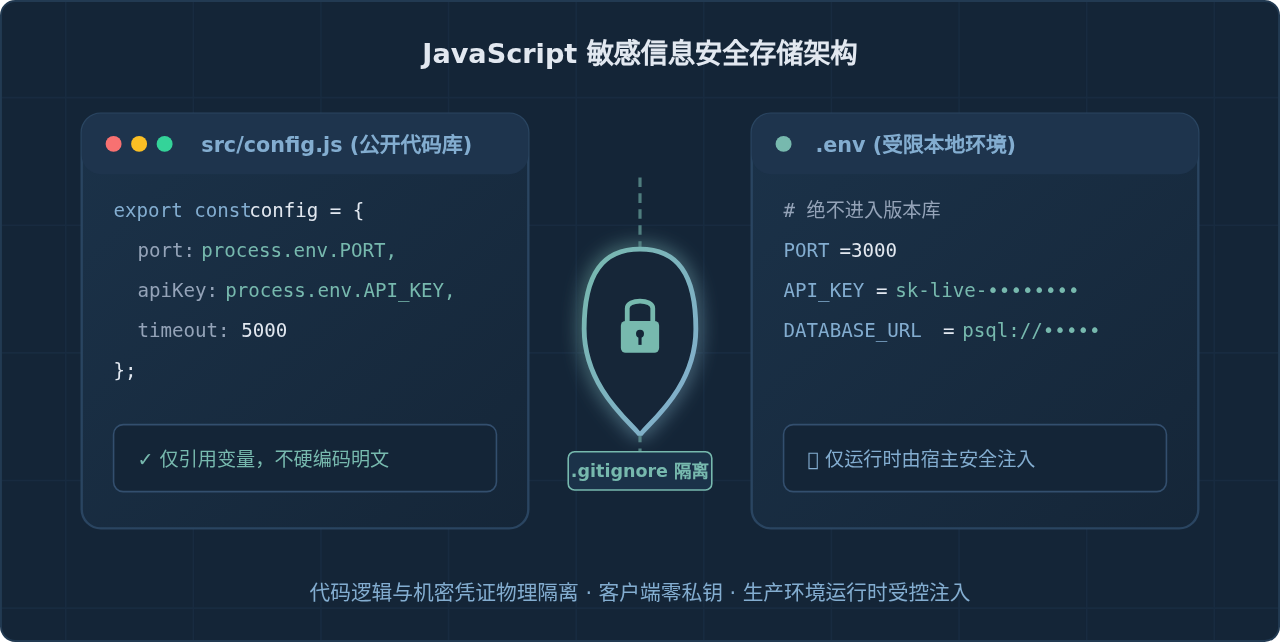
深入解析在JavaScript项目中如何安全存储与管理API Key、数据库凭证等敏感信息。涵盖代码与配置解耦、Node.js环境变量实践、前端Vite/Webpack防泄露边界、BFF代理模式及生产环境Secret注入指南。

2026-11-03 12:40:29
390
墨池
怎么在JavaScript配置文件中安全存储API Key等敏感信息
为什么《原神》客户端不支持直接运行JavaScript脚本

深入解析为什么《原神》客户端不支持直接运行JavaScript脚本。从Unity底层C++与IL2CPP原生编译模型、60FPS极限帧预算与GC开销、内核级反作弊防御矩阵及隔离WebView沙盒四个维度,全面拆解大型3D商业游戏的执行机制与技术选型边界。

2026-11-03 11:21:01
520
缓存笔记
为什么《原神》客户端不支持直接运行JavaScript脚本
JavaScript代码混淆原理详解:控制流平坦化与字符串加密

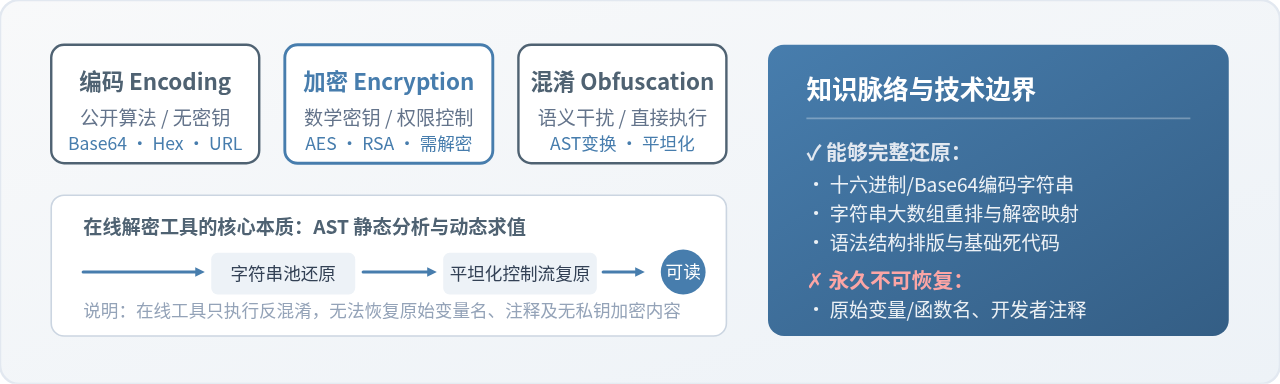
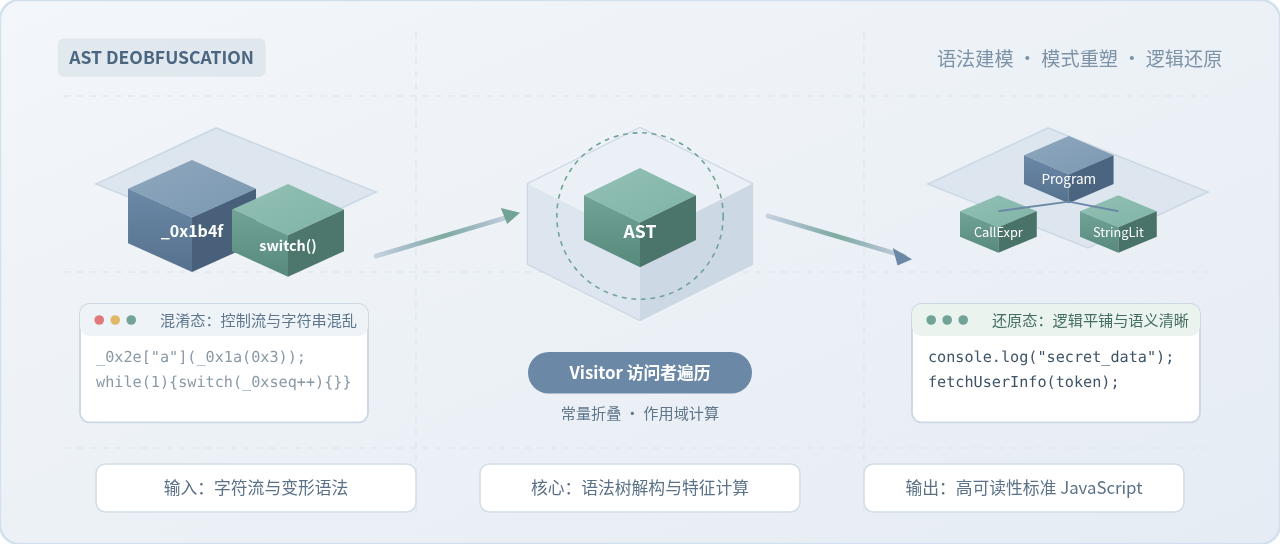
深入解析JavaScript代码混淆的两大核心机制:控制流平坦化与字符串加密。通过抽象语法树(AST)重构原理、状态机调度转换、字典移位与运行时动态解密流程,全面剖析其技术实现、关键差异与防护边界。

2026-11-03 10:28:04
451
霁月
JavaScript代码混淆原理详解:控制流平坦化与字符串加密