本文深入解析 Node.js 环境变量机制,详解 process.env 工作原理及跨平台设置方法。涵盖 dotenv 库的高级用法、企业级配置架构、Docker 与 Kubernetes 部署策略,以及安全加密与故障排查最佳实践,帮助开发者构建可维护、安全的配置系统。
本文详解在 Node.js 和 Express 环境中使用 JWT 进行身份验证的完整流程。涵盖 JWT 结构解析、HMACSHA256 签名原理、Token 生成步骤,以及通过 jsonwebtoken 库实现 Token 的创建与校验,确保接口安全。
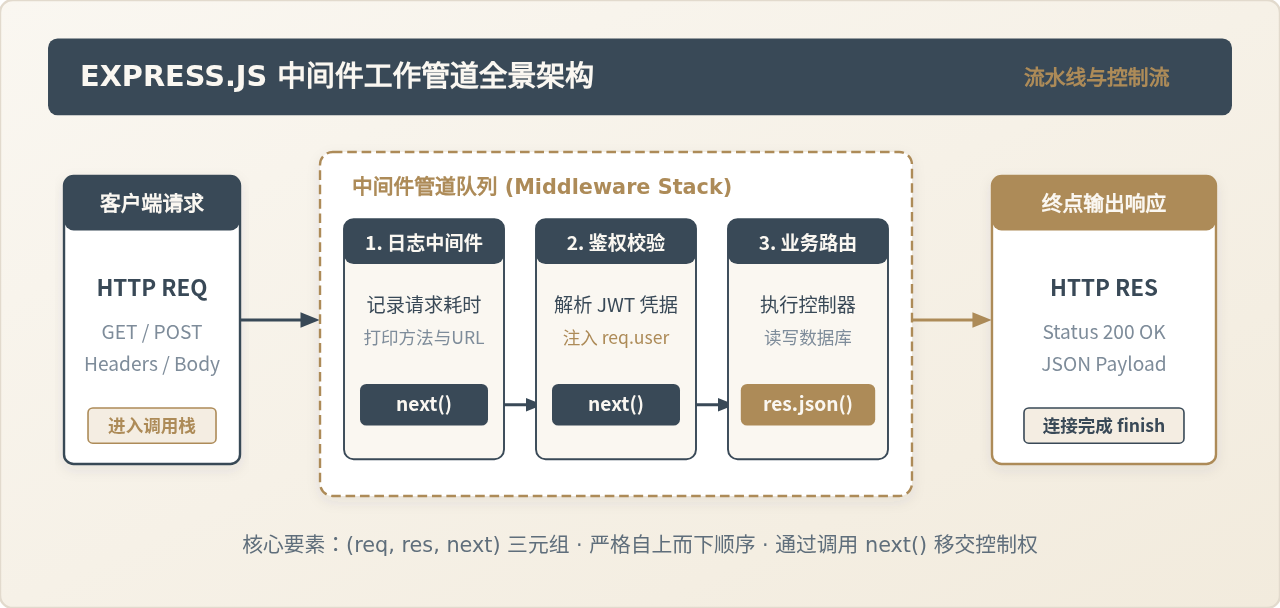
深入解析 Express.js 中间件底层机制,详解全局与路由中间件执行顺序、next()控制流分支决策,以及四类常用自定义中间件的生产级编写规范与避坑技巧。
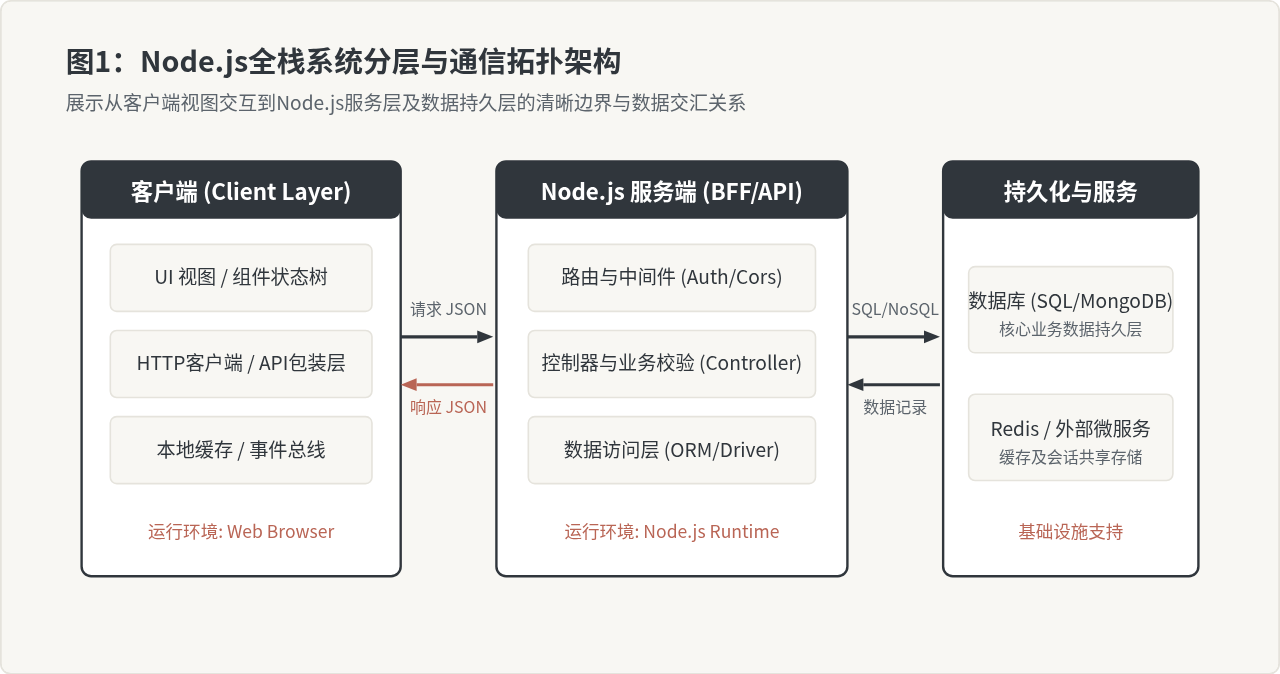
深入解析JavaScript全栈开发中Node.js后端与前端的高效协同架构,结合具体实例拆解请求响应生命周期、接口契约、状态同步及工程化部署实践。
本文详细解析了前端JavaScript实现无感刷新Access Token的核心机制,涵盖Axios拦截器的配置、后端Node.js/Express的Token签发与验证逻辑,以及MongoDB存储Refresh Token的安全实践。通过简化版与完整版代码示例,展示如何处理Token过期重试、旋转机制及异常登出,并提供HTTPS、HttpOnly Cookie等安全加固建议。
本文从前端视角系统梳理了常见的认证授权方案。详细解析了HTTP Basic认证、Session-Cookie模式、Token及JWT的工作流程与优缺点,并深入探讨了OAuth 2.0标准下的第三方登录实现。结合Node.js代码示例,帮助开发者理解不同场景下的最佳实践与安全考量。
本文演示如何使用 Node.js 的 Koa2 框架与 jsonwebtoken 库实现基于 Token 的身份认证。通过 Koa-jwt 中间件保护路由,前端利用 axios 发送请求并存储 Token。文章涵盖 Token 生成、携带 Token 发起受保护请求以及无效 Token 拦截的完整示例。
本文介绍如何使用Node.js后端结合captchapng库生成四位数字图片验证码,并利用jsonwebtoken实现前后端分离架构下的Token登录验证。教程涵盖React前端组件开发、Session存储验证码、Token生成与持久化以及中间件拦截验证等核心步骤,提供完整代码示例。
本文详细解析在Express框架中使用JWT进行身份认证的完整流程。涵盖依赖安装、密钥配置、基础jwt.sign生成与jwt.verify验证实现,以及使用express-jwt中间件简化Token校验的方法。通过代码示例展示如何保护路由及处理Bearer Token,帮助开发者掌握Node.js应用中的安全认证机制。
本文详解如何使用Node.js原生http模块构建符合RESTful风格的Web API。内容涵盖HTTP服务器的创建、请求与响应对象的处理、响应头与状态码的设置,以及GET和POST方法的实现。通过一个Todo List前后端分离示例,展示Vue.js与Ax在前端的应用及Node后端的数据交互逻辑。