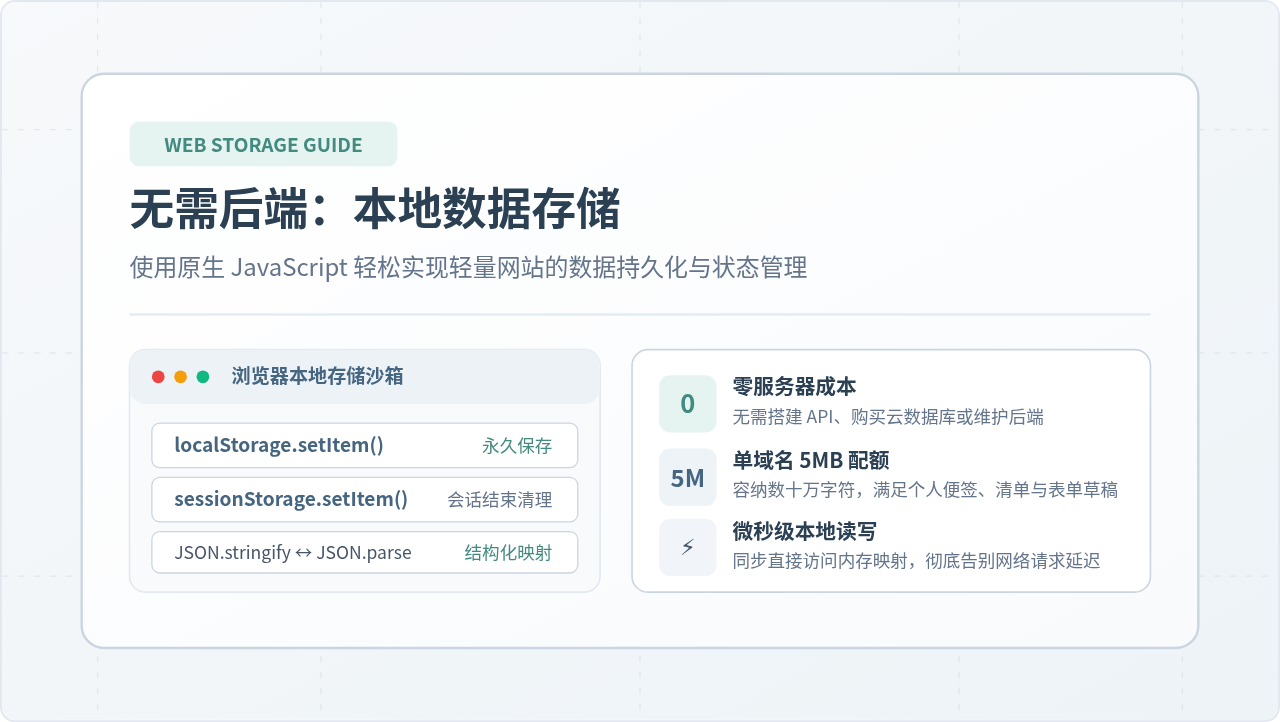
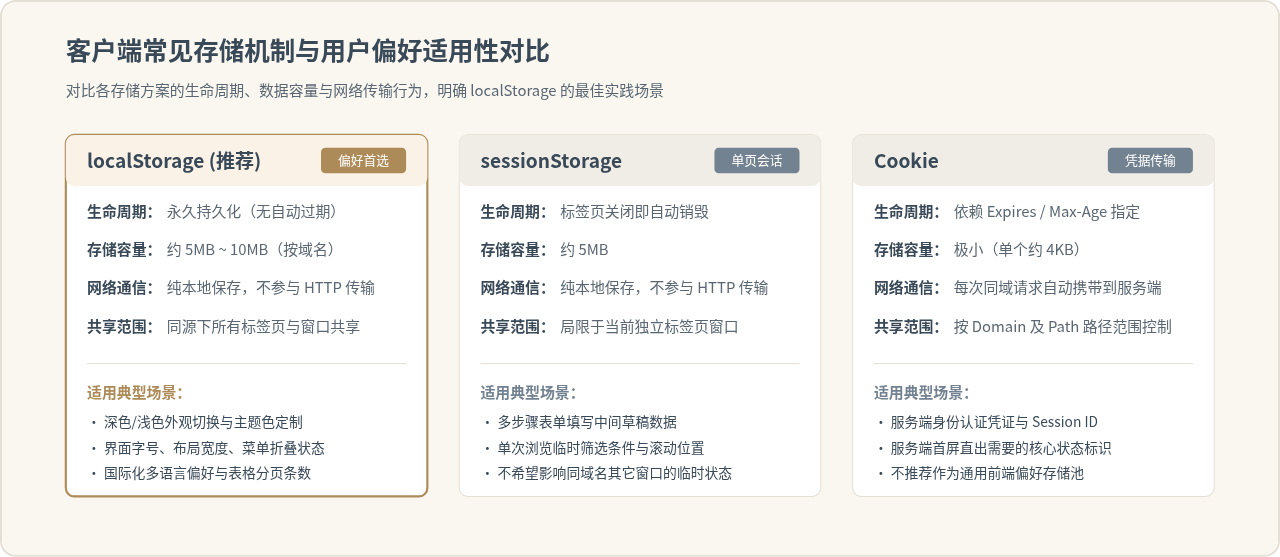
无需后端服务与数据库,利用原生 JavaScript 的 localStorage 与 sessionStorage 实现轻量网站的数据持久化。本文详细解析存储机制对比、JSON 结构化读写、异常防御、安全准则及实战代码范式。
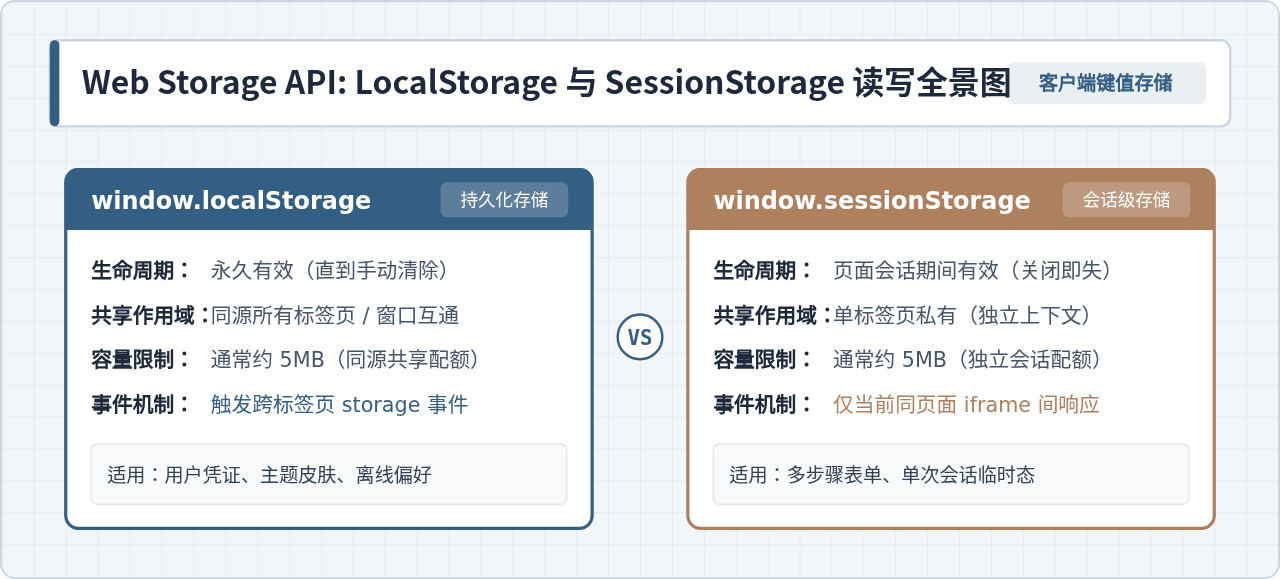
详细讲解在JavaScript中读写LocalStorage与SessionStorage的标准方法,涵盖核心API调用、复杂数据对象的JSON序列化处理、配额溢出与异常防护,以及两者生命周期差异与跨标签页通信机制。
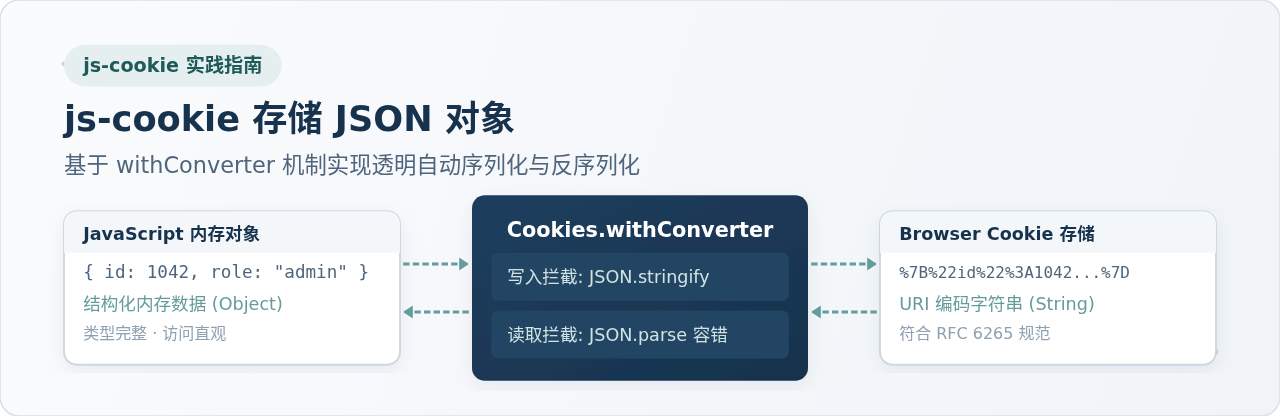
深入解析使用 js-cookie 存储 JSON 对象的完整技巧。针对 js-cookie v3 不再内置 getJSON 的问题,系统讲解如何使用 withConverter API 构建透明的自动序列化与反序列化转换器,兼顾异常容错、体积限制与安全策略。
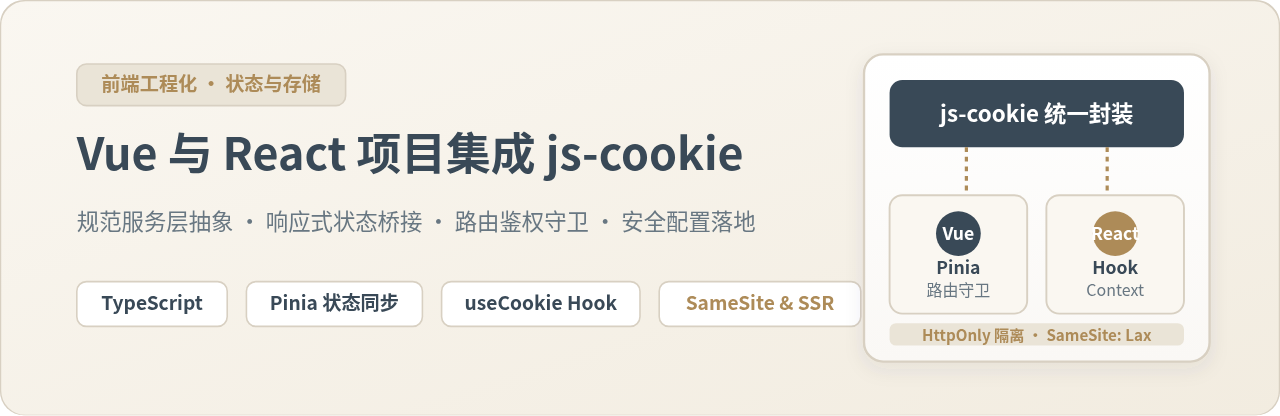
深入解析在 Vue 3 与 React 18+ 项目中规范集成 js-cookie 的工程化方案,涵盖抽象服务层设计、响应式状态与自定义 Hook 桥接、路由守卫、安全配置(SameSite/Secure)及 SSR 边界防护。
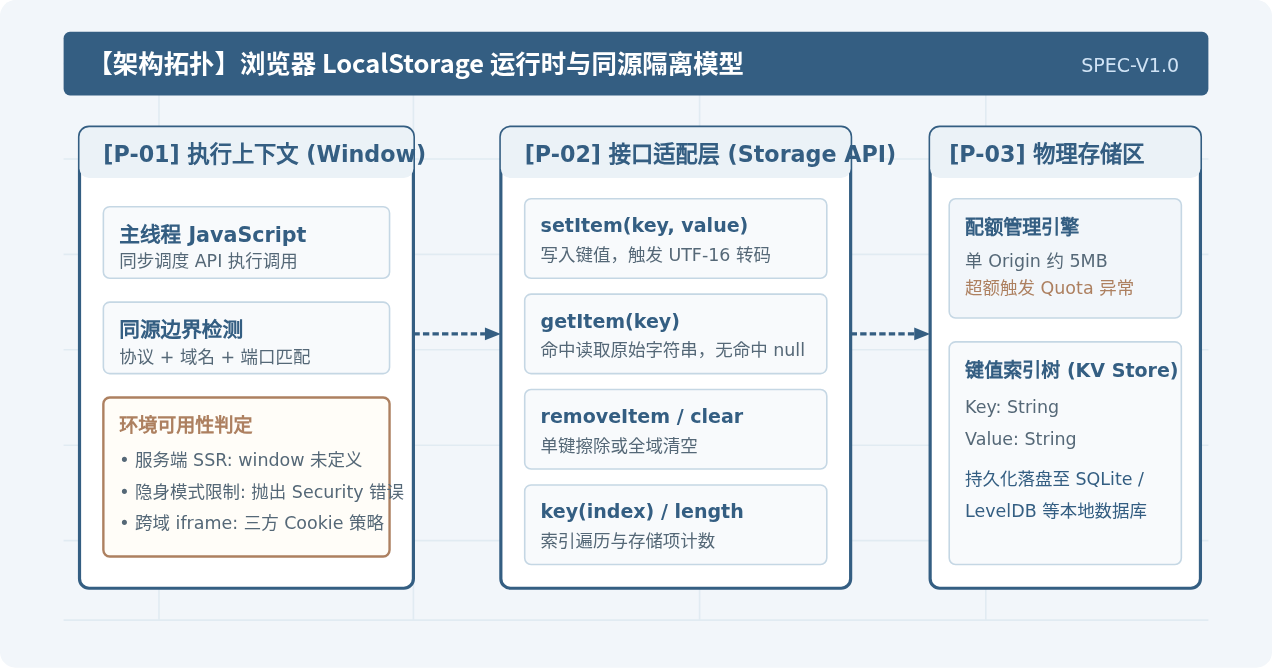
深入讲解浏览器 LocalStorage 的工作机制与读写操作,分析原生 API 在类型转换、过期时间控制、配额超限及跨标签通信等方面的局限,并提供完整的工程化封装工具类实现方案。
本文详细讲解如何使用 JavaScript 中的 localStorage 实现用户偏好设置(如暗黑模式、字体大小、界面布局等)的持久化存储与加载,包含完整的代码示例、异常处理与工程实践注意事项。
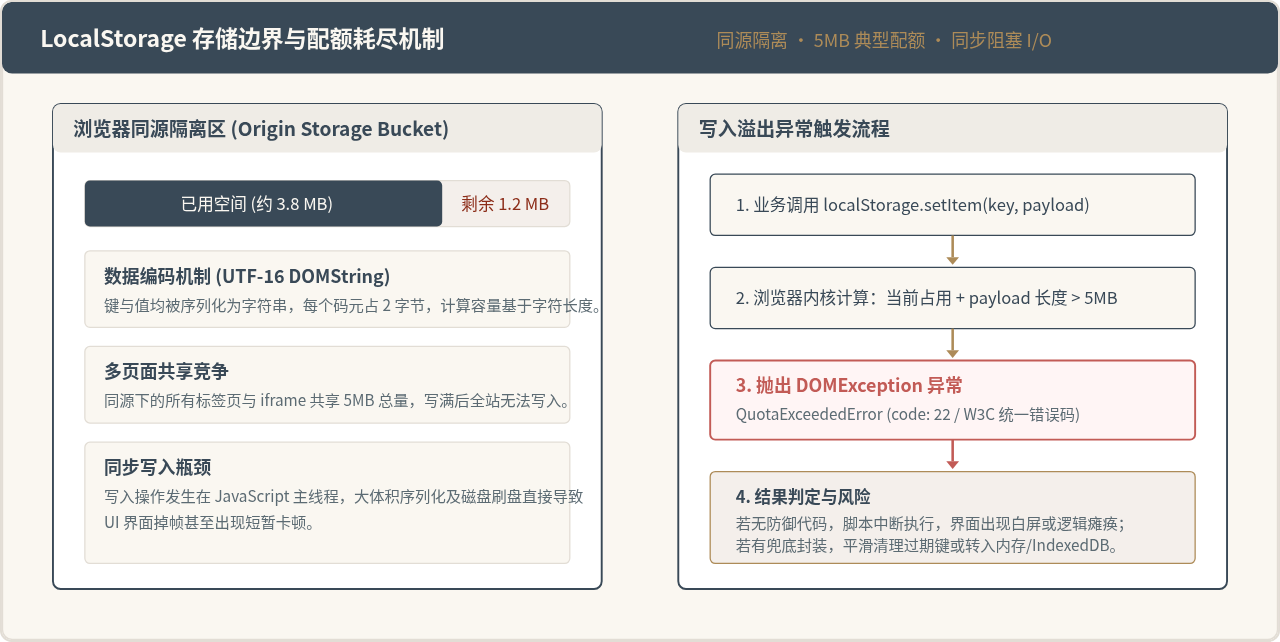
深入解析JavaScript读写LocalStorage时的容量配额限制、常见异常抛出机制与跨浏览器差异,提供完善的try-catch安全包装、LRU过期淘汰、数据压缩及IndexedDB平滑降级解决方案。
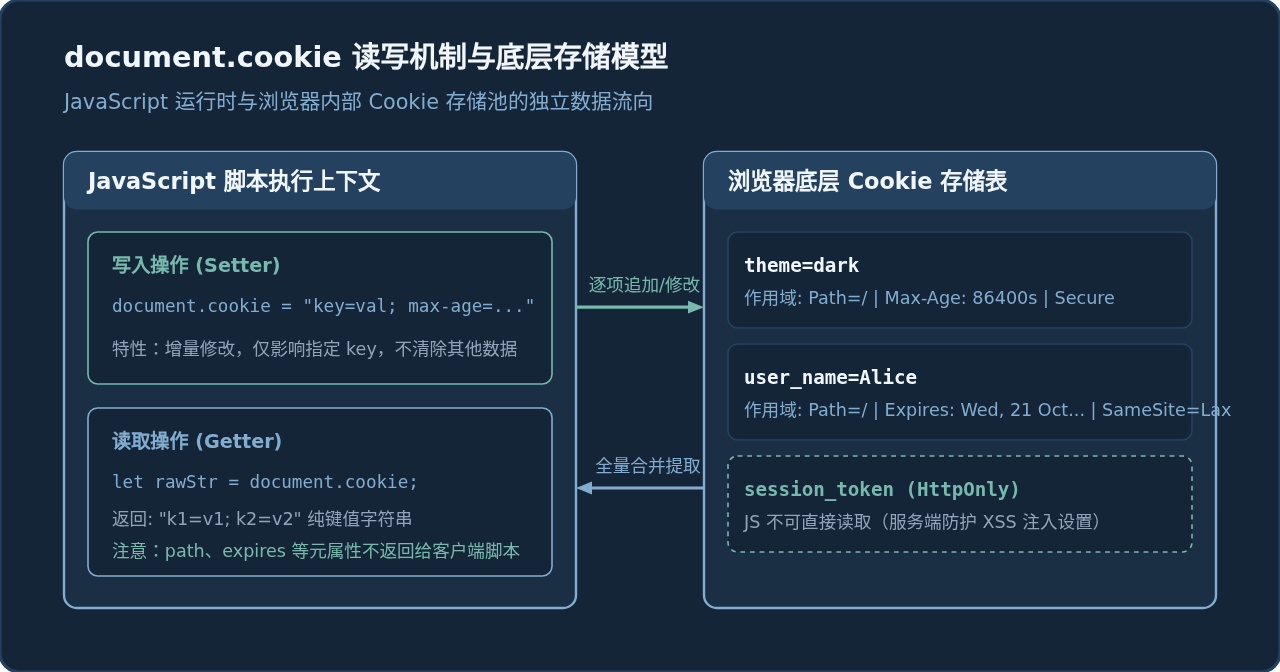
详细讲解在 JavaScript 中如何使用 document.cookie 正确读取、写入 Cookie,并通过 Expires 与 Max-Age 设置过期时间与作用域,包含可复用的工具函数与常见注意事项。
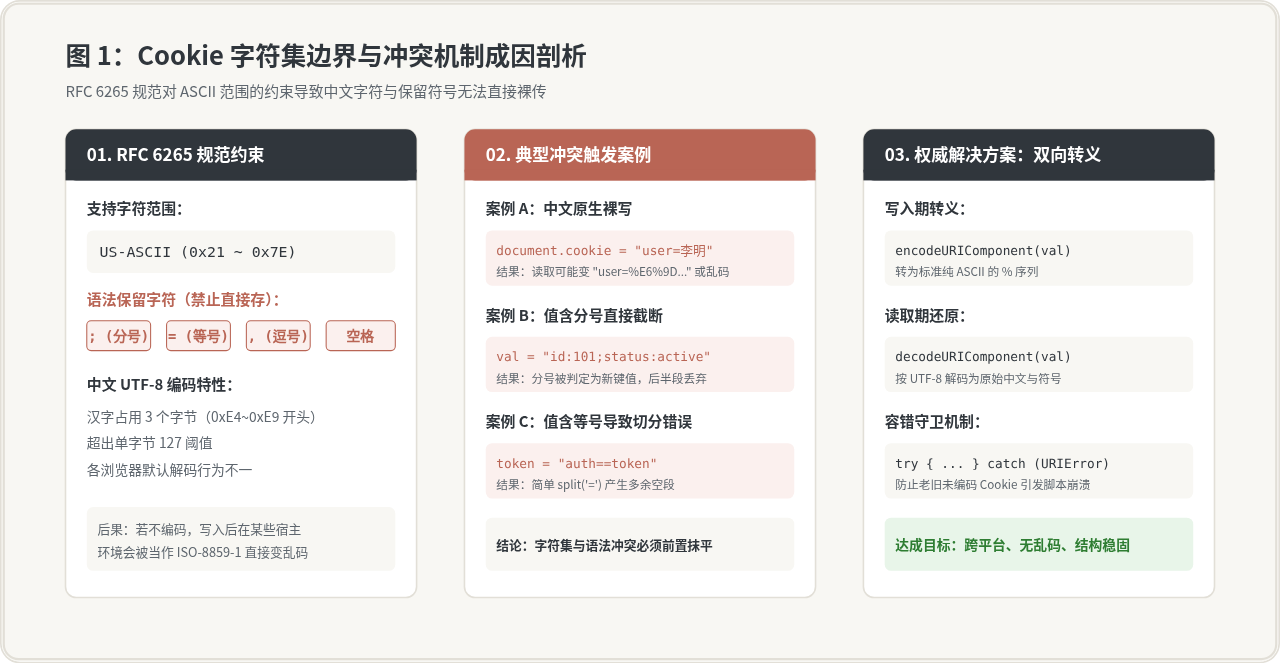
深入解析在 JavaScript 中读取与解析 Cookie 时出现中文乱码和特殊字符冲突的底层成因,提供标准化 encodeURIComponent 与 decodeURIComponent 编码方案、异常容错解析流水线以及生产级避坑指南。
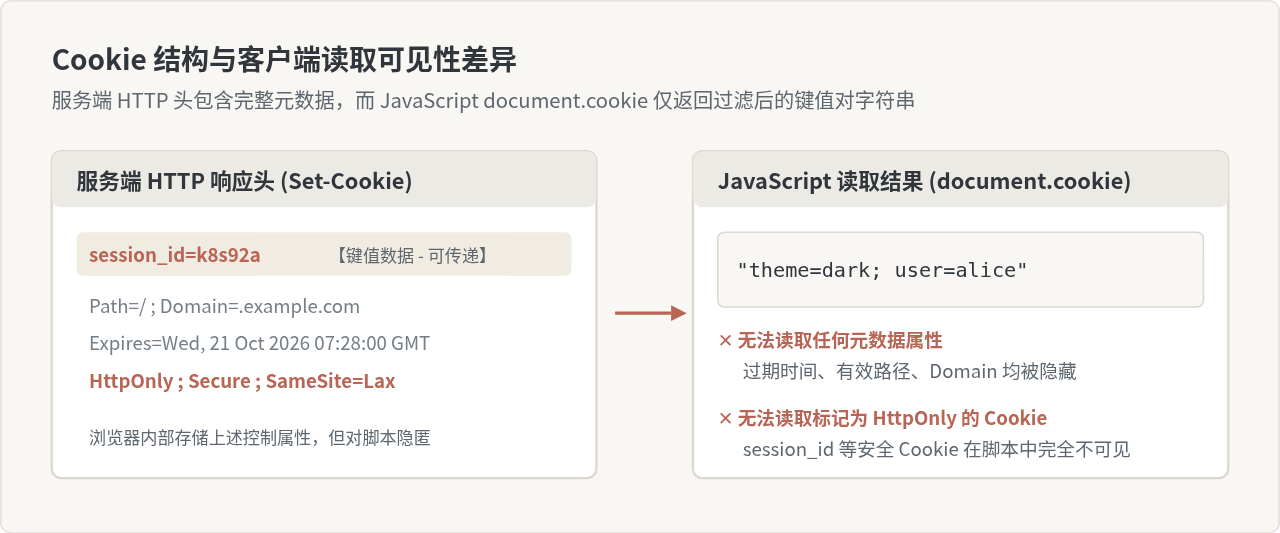
全面解析在JavaScript中如何使用document.cookie读取Cookie,剖析其纯字符串格式、字段属性不可见机制、解码细节,并提供生产环境可用的Cookie解析函数。
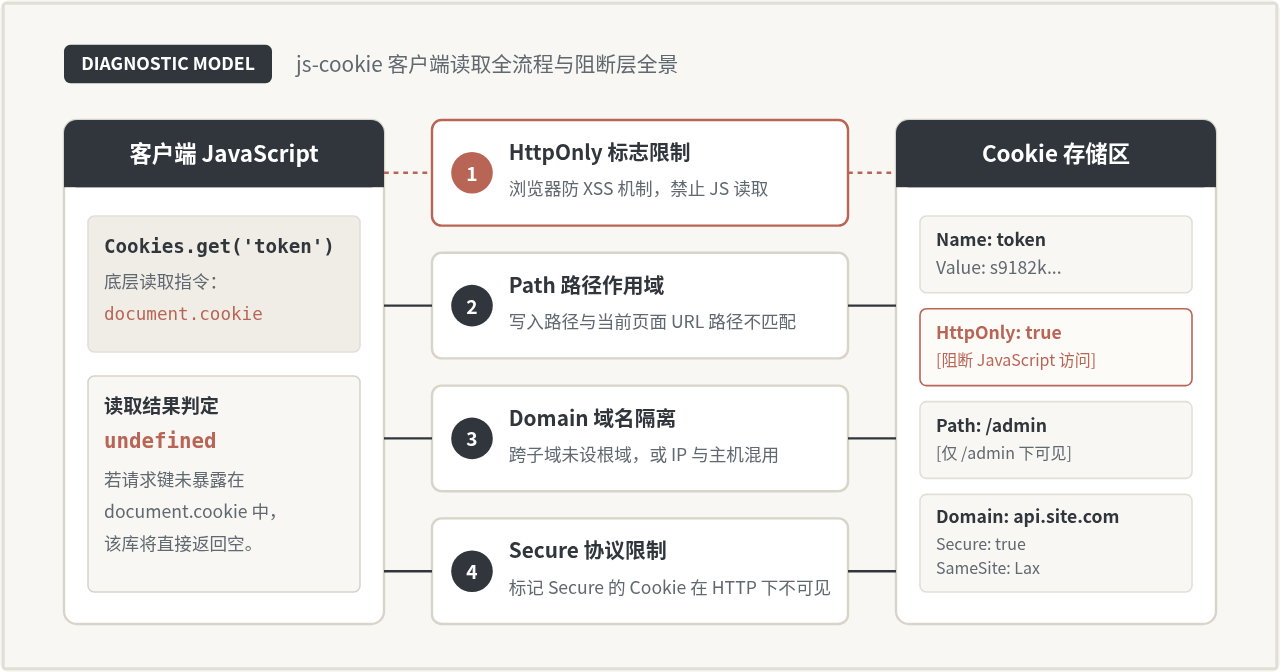
全面分析 js-cookie 调用 Cookies.get() 返回 undefined 的核心原因与系统化排查步骤,覆盖 HttpOnly 安全隔离、Path 路径不匹配、Domain 跨子域作用域、Secure 协议限制及大小写编码等场景,附带清晰流程图与排查矩阵。
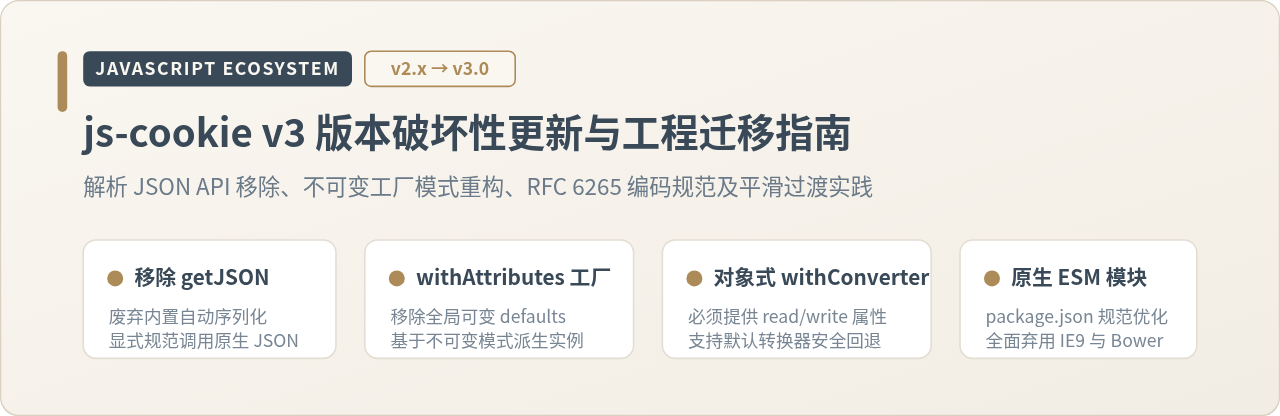
本文深入解析 js-cookie v3 版本的破坏性更新,包括移除内置 JSON 解析、废弃全局 defaults 改用不可变工厂模式、重构 withConverter 签名以及对齐 RFC 6265 编码规范,并提供详尽的代码迁移与避坑指南。