JavaScript本地存储实例:LocalStorage读写与封装工具
深入讲解浏览器 LocalStorage 的工作机制与读写操作,分析原生 API 在类型转换、过期时间控制、配额超限及跨标签通信等方面的局限,并提供完整的工程化封装工具类实现方案。
localStorage 是最常用的浏览器客户端键值存储方案。本文从基础的读写操作入手,针对原生 API 只支持字符串存储、无法设置过期时间(TTL)、缺乏统一命名空间以及配额溢出缺少防御等核心痛点,设计并实现一套具备类型自动序列化、生命周期管理与异常容错的工程化封装工具。
一、LocalStorage 的核心机制与基础操作
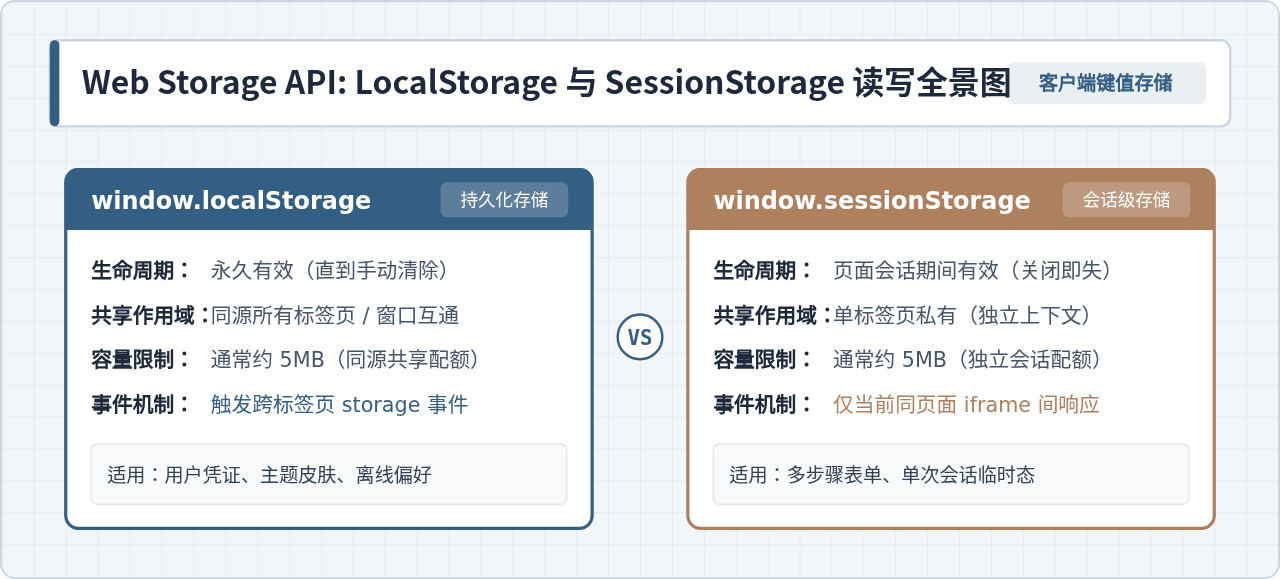
localStorage 是 HTML5 引入的 Storage 接口实例。它允许开发者将数据以键值对的形式持久化保存在用户的浏览器中。与 sessionStorage 在页面会话结束(窗口或标签页关闭)时立即清除不同,localStorage 中的数据只要不被脚本主动清理或用户手动清除缓存,便会长期有效。
在使用 localStorage 之前,需要先建立对其核心物理特性的清晰认识:
- 同源隔离保护:存储严格遵循同源策略(Origin)。协议、主机域名、端口号三者完全一致的网页才能共享同一个
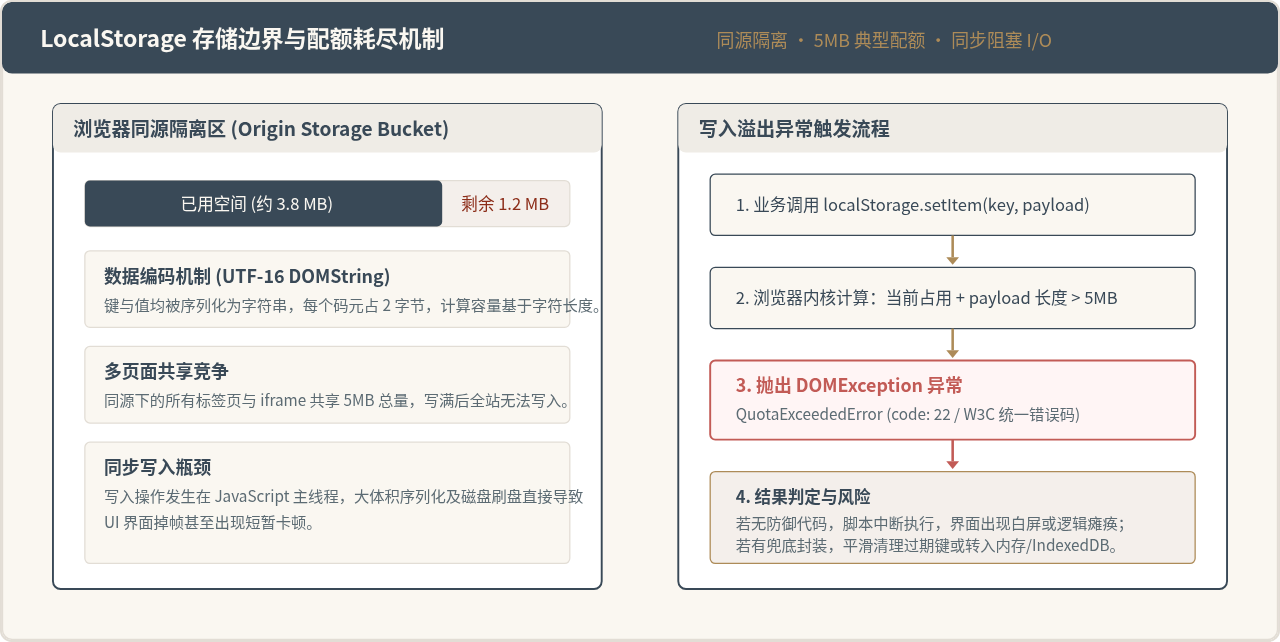
localStorage存储库。 - 存储容量限制:大多数主流浏览器(Chrome、Firefox、Safari、Edge 等)为单个来源分配的容量上限一般为 5MB 左右。
- 纯字符串驱动:无论是键(Key)还是值(Value),底层存储引擎都只会以 UTF-16 字符串格式写入。传入数字、对象或布尔值都会被隐式转换为字符串。
- 主线程同步阻塞:所有对
localStorage的读写调用都是完全同步的。若频繁存取超大数据片段,会直接阻塞主线程的渲染与交互。
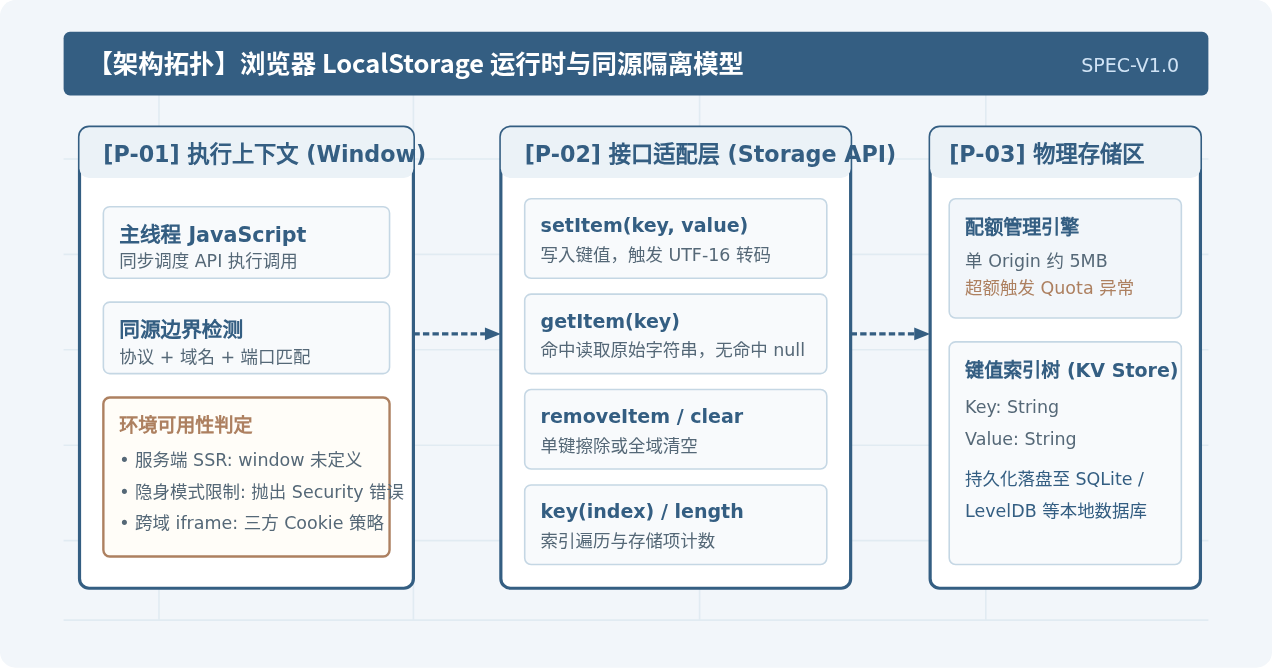
1. 原生 API 基本用法
原生 localStorage 提供了简单易懂的常用方法:
// 1. 写入数据
localStorage.setItem('site_name', '前端工程实践指南');

// 2. 读取数据
const siteName = localStorage.getItem('site_name');
console.log(siteName); // 输出: "前端工程实践指南"

// 3. 读取不存在的键返回 null
const notFound = localStorage.getItem('unknown_key');
console.log(notFound); // 输出: null

// 4. 删除指定项
localStorage.removeItem('site_name');

// 5. 全部清空当前源下的存储
localStorage.clear();
二、原生 LocalStorage 的局限与常见陷阱
尽管原生 API 上手简单,但在中大型项目或正式工程中直接裸调原生 API 会暴露诸多设计弊端:
1. 隐式类型转换导致的“对象丢失”陷阱
当直接调用 localStorage.setItem('user', { id: 1, name: 'Alice' }) 时,JavaScript 会自动调用对象的 toString() 方法,最终存入的值是无意义的 "[object Object]" 字符串。随后执行 localStorage.getItem('user'),永远无法还原回原本的数据结构。因此,复杂类型必须每次手动进行 JSON.stringify 和 JSON.parse 处理。
2. 原生不支持过期时间(TTL, Time to Live)
许多业务场景(如登录 Token、临时验证码、缓存的数据列表)都有明确的时效性(例如缓存 2 小时)。原生 API 没有提供过期时间参数,如果不做封装,开发者只能任由废弃数据永久堆积,或者在各处业务代码中散落各种时间比对逻辑。
3. 多模块协作时的键名冲突
同源下的所有脚本共用同一个 localStorage 空间。若项目拆分成了多个团队或引入了第三方 SDK,多个模块极易发生命名冲突(例如各写了一个名为 config 或 token 的键),造成数据相互覆盖损坏。
4. 配额溢出与安全限制缺少异常捕获
当存储空间超出浏览器分配上限时,执行 setItem 会直接抛出 DOMException: QuotaExceededError。此外在某些浏览器的隐私模式(隐身模式)或者无痕窗口中,访问 window.localStorage 本身就可能引发安全策略拒绝并直接崩溃。裸调 API 极容易导致前端页面意外白屏。
三、LocalStorage 封装工具的设计目标与执行流程
为了解决上述所有问题,我们设计一套工程化的 StorageManager 封装工具,遵循如下设计规范:
- 命名空间隔离(Namespace):支持为键名自动拼接业务前缀(例如
APP_MODULE__KEY),彻底隔离不同模块或不同项目的存储。 - 全类型自动编解码:自动支持 Object、Array、Number、Boolean、String 及 Date 类型,透明处理 JSON 序列化与反序列化。
- 毫秒级时效管理(TTL):支持可选的过期时间参数(支持以秒或毫秒为单位),超期读取自动判定并静默清理。
- 沙盒容错防护:内置
try-catch容错机制,捕获 QuotaExceededError、SSR 环境及禁用存储等异常情况,保证程序不崩。
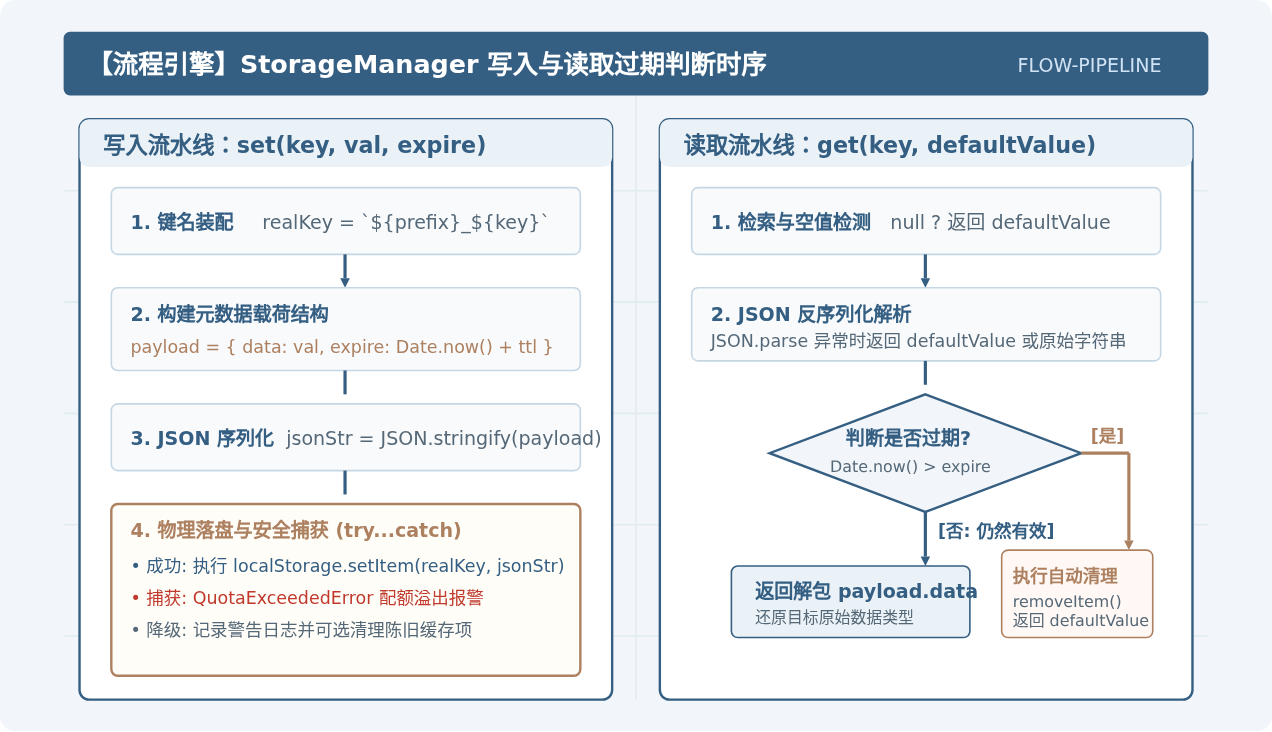
四、完整封装工具实现:StorageManager 类
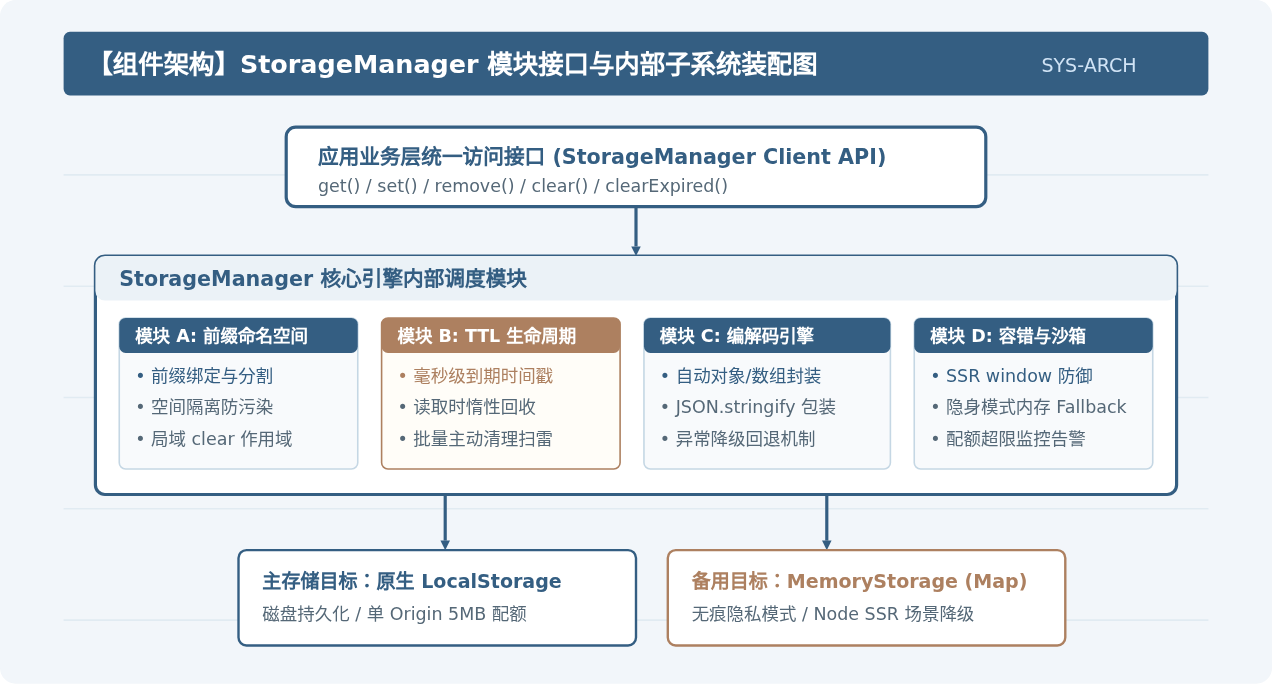
下面给出一个现代 JavaScript(兼容 ES6+ / TypeScript 标准)的完整类实现,该代码开箱即用,已处理各类临界条件:
/**
 * 现代工程化 LocalStorage 存储管理工具
 */
class StorageManager {
  /**
   * @param {Object} options 配置项
   * @param {string} options.prefix 命名空间键名前缀
   * @param {number|null} options.defaultExpire 全局默认有效时长(秒),null 表示永久
   */
  constructor({ prefix = 'APP_STORE', defaultExpire = null } = {}) {
    this.prefix = prefix ? `${prefix}:` : '';
    this.defaultExpire = defaultExpire;
    this.storage = this._resolveStorage();
  }

  /**
   * 检查当前运行环境 storage 是否可用
   * @private
   */
  _resolveStorage() {
    if (typeof window === 'undefined' || !window.localStorage) {
      console.warn('[StorageManager] 当前宿主环境不支持 localStorage,进入内存降级模式。');
      return this._createMemoryStorage();
    }
    try {
      const testKey = `__test_${Math.random()}__`;
      window.localStorage.setItem(testKey, '1');
      window.localStorage.removeItem(testKey);
      return window.localStorage;
    } catch (e) {
      console.warn('[StorageManager] localStorage 被隐私策略禁用或不可写,切换为内存存储。', e);
      return this._createMemoryStorage();
    }
  }

  /**
   * 内存降级字典
   * @private
   */
  _createMemoryStorage() {
    const memory = new Map();
    return {
      setItem: (k, v) => memory.set(k, String(v)),
      getItem: (k) => (memory.has(k) ? memory.get(k) : null),
      removeItem: (k) => memory.delete(k),
      clear: () => memory.clear(),
      get length() { return memory.size; },
      key: (i) => Array.from(memory.keys())[i] || null,
    };
  }

  /**
   * 生成带前缀的绝对物理键名
   * @private
   */
  _getRealKey(key) {
    return `${this.prefix}${key}`;
  }

  /**
   * 写入键值
   * @param {string} key 键名
   * @param {*} value 支持任意可 JSON 序列化的值
   * @param {number|null} [expireSeconds] 单项有效时长(单位:秒)。传 null 表示不过期
   * @returns {boolean} 是否成功写入
   */
  set(key, value, expireSeconds = undefined) {
    const realKey = this._getRealKey(key);
    const ttl = expireSeconds !== undefined ? expireSeconds : this.defaultExpire;

    // 计算绝对到期时间毫秒戳(null 代表永不过期)
    const expire = typeof ttl === 'number' && ttl > 0 ? Date.now() + ttl * 1000 : null;

    const payload = {
      data: value,
      expire: expire,
      createTime: Date.now(),
    };

    try {
      const jsonStr = JSON.stringify(payload);
      this.storage.setItem(realKey, jsonStr);
      return true;
    } catch (err) {
      // 捕获配额溢出错误 (QuotaExceededError)
      if (err.name === 'QuotaExceededError' || err.code === 22 || err.code === 1014) {
        console.error(`[StorageManager] 配额超限!无法写入键 "${key}"。建议清理历史过期数据。`);
      } else {
        console.error(`[StorageManager] 写入异常:`, err);
      }
      return false;
    }
  }

  /**
   * 读取键值
   * @param {string} key 键名
   * @param {*} [defaultValue=null] 当未命中或过期时的默认回退值
   * @returns {*} 存储的原始值或 defaultValue
   */
  get(key, defaultValue = null) {
    const realKey = this._getRealKey(key);
    let raw = null;

    try {
      raw = this.storage.getItem(realKey);
    } catch (e) {
      console.warn(`[StorageManager] 读取键 "${key}" 失败:`, e);
      return defaultValue;
    }

    if (raw === null) {
      return defaultValue;
    }

    let payload;
    try {
      payload = JSON.parse(raw);
    } catch (e) {
      // 容错:如果之前写入的是非 JSON 字符串,则原样返回
      return raw;
    }

    // 结构完整性校验
    if (!payload || typeof payload !== 'object' || !('data' in payload)) {
      return payload;
    }

    // 检查是否过期
    if (payload.expire !== null && typeof payload.expire === 'number') {
      if (Date.now() > payload.expire) {
        // 数据已超时,主动清理
        this.remove(key);
        return defaultValue;
      }
    }

    return payload.data;
  }

  /**
   * 移除指定键
   * @param {string} key
   */
  remove(key) {
    const realKey = this._getRealKey(key);
    try {
      this.storage.removeItem(realKey);
    } catch (e) {
      console.error(`[StorageManager] 删除失败:`, e);
    }
  }

  /**
   * 清除当前命名空间下的所有键
   * 注意:不会影响同一域名下其他命名空间的项
   */
  clear() {
    if (!this.prefix) {
      this.storage.clear();
      return;
    }

    const keysToRemove = [];
    for (let i = 0; i < this.storage.length; i++) {
      const k = this.storage.key(i);
      if (k && k.startsWith(this.prefix)) {
        keysToRemove.push(k);
      }
    }

    keysToRemove.forEach((k) => {
      try {
        this.storage.removeItem(k);
      } catch (e) {}
    });
  }

  /**
   * 清理当前命名空间下所有已经过期失效的垃圾项
   * @returns {number} 清理释放的项数
   */
  clearExpired() {
    let clearedCount = 0;
    const now = Date.now();
    const candidateKeys = [];

    for (let i = 0; i < this.storage.length; i++) {
      const k = this.storage.key(i);
      if (k && k.startsWith(this.prefix)) {
        candidateKeys.push(k);
      }
    }

    candidateKeys.forEach((realKey) => {
      try {
        const raw = this.storage.getItem(realKey);
        if (raw) {
          const payload = JSON.parse(raw);
          if (payload && payload.expire && now > payload.expire) {
            this.storage.removeItem(realKey);
            clearedCount++;
          }
        }
      } catch (e) {
        // 忽略非标准项
      }
    });

    return clearedCount;
  }
}
五、工程实战使用实例
在实际项目结构中,可以针对不同业务场景初始化不同的实例:
// 初始化用户模块存储,设置默认缓存失效时间为 1 小时 (3600 秒)
const userStorage = new StorageManager({
  prefix: 'USER_MODULE',
  defaultExpire: 3600,
});

// 初始化应用全局配置存储,永不过期
const settingStorage = new StorageManager({
  prefix: 'SYS_CONFIG',
  defaultExpire: null,
});

// 场景 1:保存复杂的对象数据,自动序列化
userStorage.set('profile', {
  uid: 10086,
  name: '张三',
  roles: ['admin', 'developer'],
  loginTime: new Date().toISOString()
});

// 场景 2:直接读取,自动反序列化为原始 Object,无需手工 JSON.parse
const profile = userStorage.get('profile');
console.log(profile.name); // 输出: "张三"
console.log(Array.isArray(profile.roles)); // 输出: true

// 场景 3:单项自定义过期时间(例如短信验证码只缓存 60 秒)
userStorage.set('sms_code', 8848, 60);

// 场景 4:读取不存在或已过期的键,提供安全默认值
const theme = settingStorage.get('theme_color', '#345e82');
console.log(theme); // 若未设置过,输出默认值: "#345e82"

// 场景 5:仅清除用户模块的键,不干扰系统全局配置
userStorage.clear();
六、进阶技巧与生产环境避坑指南
1. 跨标签页状态同步:StorageEvent 事件监听
当同一个域名下的某个标签页对 localStorage 发生修改(setItem、removeItem、clear)时,浏览器会在其他相同源的标签页中触发 window 的 storage 事件(当前修改的标签页自身不会触发)。
利用这个机制,可以非常轻巧地实现诸如“一个标签页退出登录,其他打开的同源页面同步退出”的功能:
// 在任意业务初始化脚本中监听存储变化
window.addEventListener('storage', (event) => {
  // event.key: 发生变化的键名
  // event.oldValue: 旧值
  // event.newValue: 新值
  // event.url: 触发该改变的页面 URL
  if (event.key === 'USER_MODULE:profile' && !event.newValue) {
    console.log('检测到其他标签页已登出,当前页面执行登出逻辑或跳转');
    window.location.reload();
  }
});storage 事件仅在多标签页之间相互通知。如果需要在当前页面内监听自身的写入,可以使用自定义事件机制或者在 StorageManager.set 方法中封装发布-订阅通知。
2. 服务端渲染(SSR)时的安全守卫
在使用 Next.js、Nuxt.js 等服务端渲染框架时,代码在 Node.js 环境中初次构建渲染。Node.js 并不存在 window 对象,直接书写 localStorage.getItem 会引发 ReferenceError: window is not defined。
我们在封装工具的 _resolveStorage 中已经集成了安全防御。在业务组件中如果需要单独调用,建议放在 useEffect、mounted 生命周期钩子中,或使用防御判断:
if (typeof window !== 'undefined') {
  // 安全在客户端执行
  userStorage.get('token');
}
3. 安全风险警示:不要在 LocalStorage 存放高敏感数据
由于 localStorage 能够被页面上任意运行的 JavaScript 脚本无限制访问,一旦网站存在跨站脚本漏洞(XSS),攻击者可以通过注入恶意代码瞬间窃取存储的所有内容。
安全建议:严禁将明文密码、未加防范的身份凭据直接长期存放在 localStorage 中。关键身份凭证优先采用配置了 HttpOnly、SameSite、Secure 属性的 Cookie 传输。
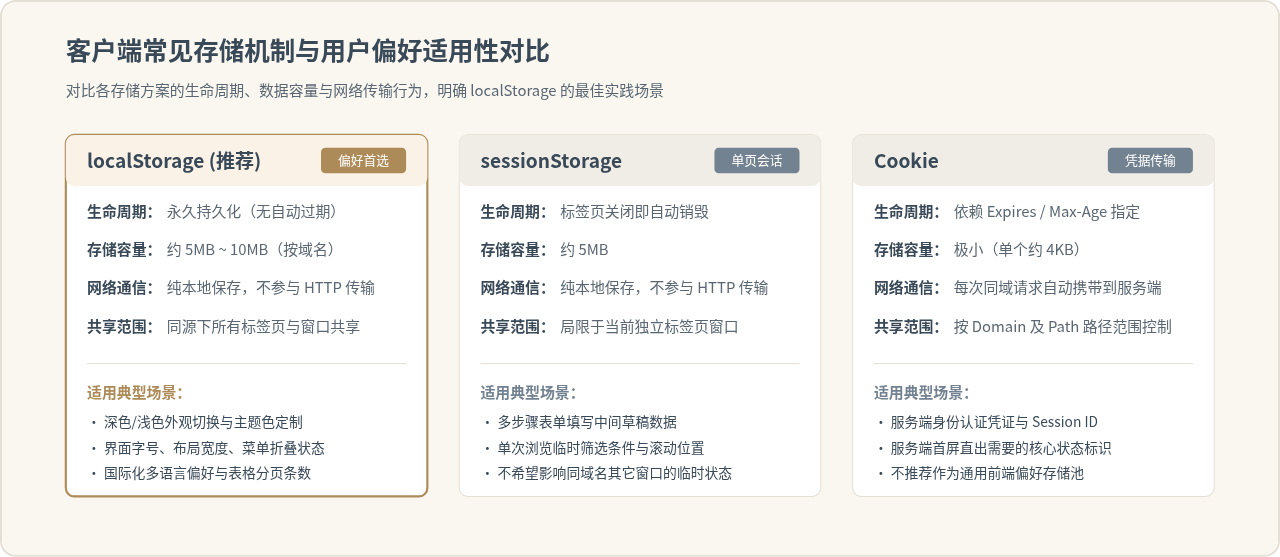
七、浏览器客户端存储方案对比与总结
在实际技术选型中,应当根据业务数据的大小、生命周期与结构特点,挑选最合理的客户端存储方案:
| 特性维度 | LocalStorage(原生) | LocalStorage(工具封装版) | SessionStorage | IndexedDB |
|---|---|---|---|---|
| 容量限制 | 约 5MB | 约 5MB(超额安全拦截) | 约 5MB | 通常数百 MB 甚至上 GB(按磁盘比例) |
| 生命周期 | 永久持久化 | 支持毫秒级 TTL 自定义过期 | 单标签页会话结束即销毁 | 永久持久化 |
| 数据类型 | 仅字符串 | 支持 Object / Array / 基本类型自动转换 | 仅字符串 | 原生支持结构化对象、Blob、ArrayBuffer |
| API 特性 | 同步阻塞 | 同步阻塞、沙箱降级 | 同步阻塞 | 异步操作(Promise / Event 驱动) |
| 适用场景 | 简单字符串标示 | 用户偏好设置、带 TTL 的轻量缓存数据 | 单次填表草稿、页面临时导航状态 | 大型客户端离线数据库、文件暂存 |
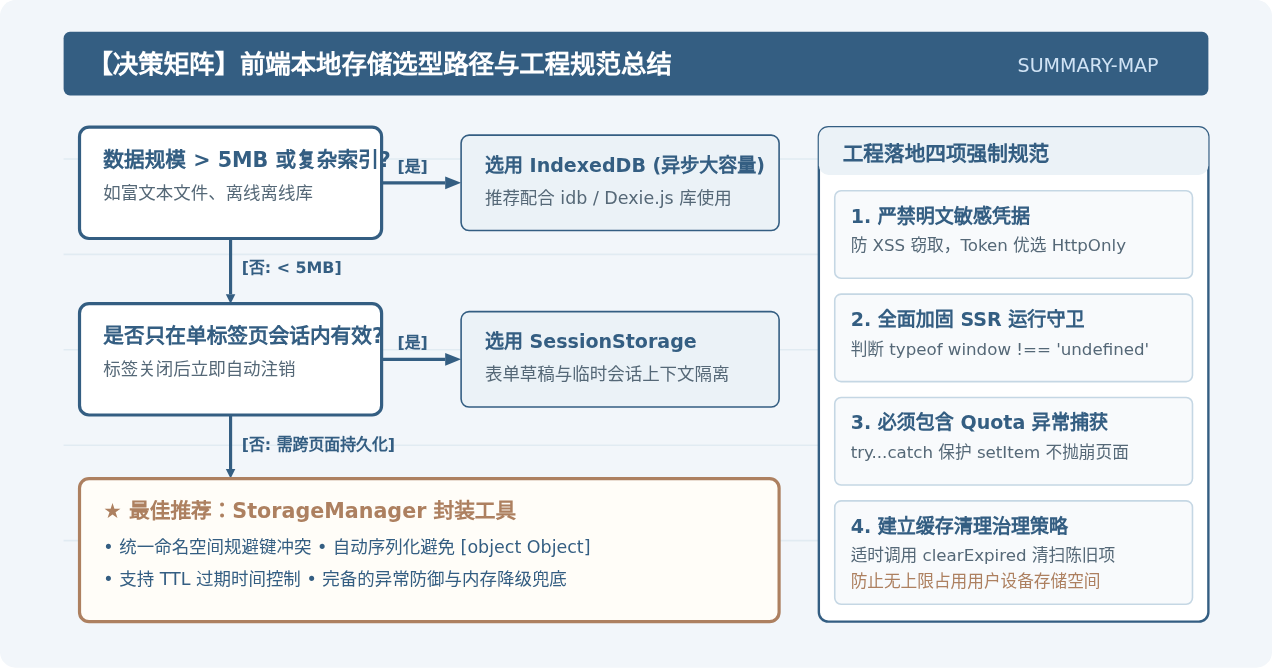
通过合理运用上述封装工具与开发规范,不仅能够消除原生 API 繁琐的手工类型转换和命名冲突隐患,还能有效赋予数据精确的生命周期控制能力,从容保障前端应用在各种复杂宿主环境下的稳定运行。
网页开发三者分工:HTML结构、CSS样式与JavaScript交互怎么协作
2026-11-05 12:51:22
JS解析URL参数时怎么处理中文乱码和特殊字符
2026-11-05 12:47:23
js-cookie 存储 JSON 对象:自动序列化与反序列化技巧
2026-11-05 12:36:26
marked.js 快速上手:安装与基础 Markdown 转 HTML 示例
2026-11-05 09:32:53
Phaser.js 与 PixiJS、Cocos Creator 的技术选型对比
2026-11-05 08:36:30