js-cookie v3 版本有哪些破坏性更新及迁移指南
本文深入解析 js-cookie v3 版本的破坏性更新,包括移除内置 JSON 解析、废弃全局 defaults 改用不可变工厂模式、重构 withConverter 签名以及对齐 RFC 6265 编码规范,并提供详尽的代码迁移与避坑指南。
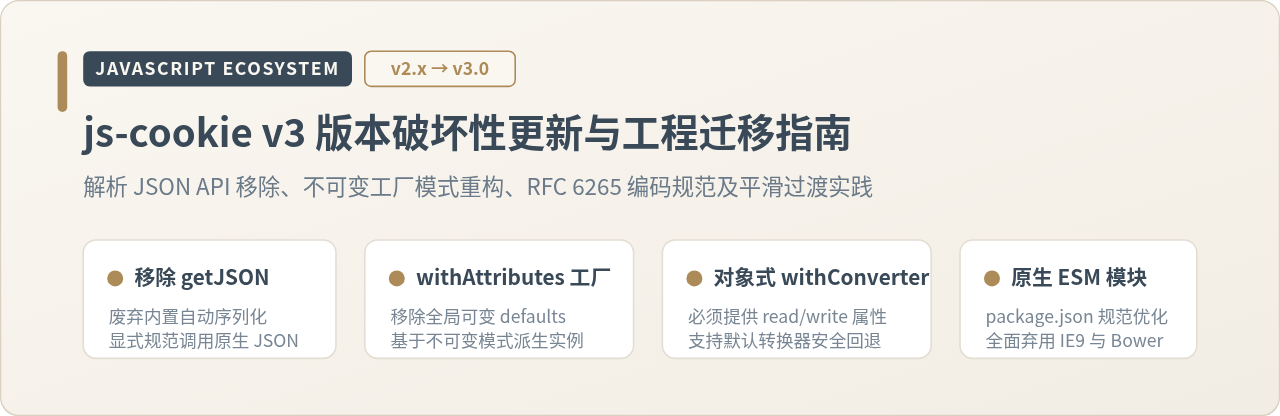
前端知名轻量级 Cookie 封装库 js-cookie 在发布 3.0.0 大版本时,对长期沿用的历史 API 与底层设计进行了根本性重构。v3 版本彻底移除了内置的 getJSON() 及自动序列化行为、废除了全局可变状态 Cookies.defaults 并全面转向不可变工厂方法,同时重构了 withConverter() 传参签名,并将编码规则严格对齐 RFC 6265 标准。本文将系统剖析每一项破坏性更新的深层原因与具体表现,并提供标准化、可落地的四步平滑迁移方案。
一、为什么 js-cookie v3 会引入破坏性变更
在前端开发的长河中,js-cookie(前身为 jquery-cookie)以体积小巧(压缩后不足 1.5 KB)、跨浏览器兼容性优秀而广受欢迎。然而,随着前端架构由单体页面向现代单页应用(SPA)、微前端沙箱化以及模块化构建体系演进,v2.x 时代遗留的设计缺陷逐渐凸显:
- 隐式 JSON 解析不可靠:v2 内部通过
JSON.stringify与JSON.parse自动转换对象,但缺乏严密的格式验证与异常保护,一旦 Cookie 内容被外部篡改或网络传输异常,极易在无预警的情况下抛出未捕获异常。 - 全局变量污染与竞态覆盖:在多团队或多模块共存的项目中,修改
Cookies.defaults会直接变更整个宿主环境的全局行为,造成微应用之间的配置污染与隐蔽冲突。 - 历史遗留包袱沉重:v2.x 长期支持 Internet Explorer 8-9 以及已停止维护的包管理器 Bower,同时自定义的宽松百分号转义逻辑偏离了国际互联网规范标准。
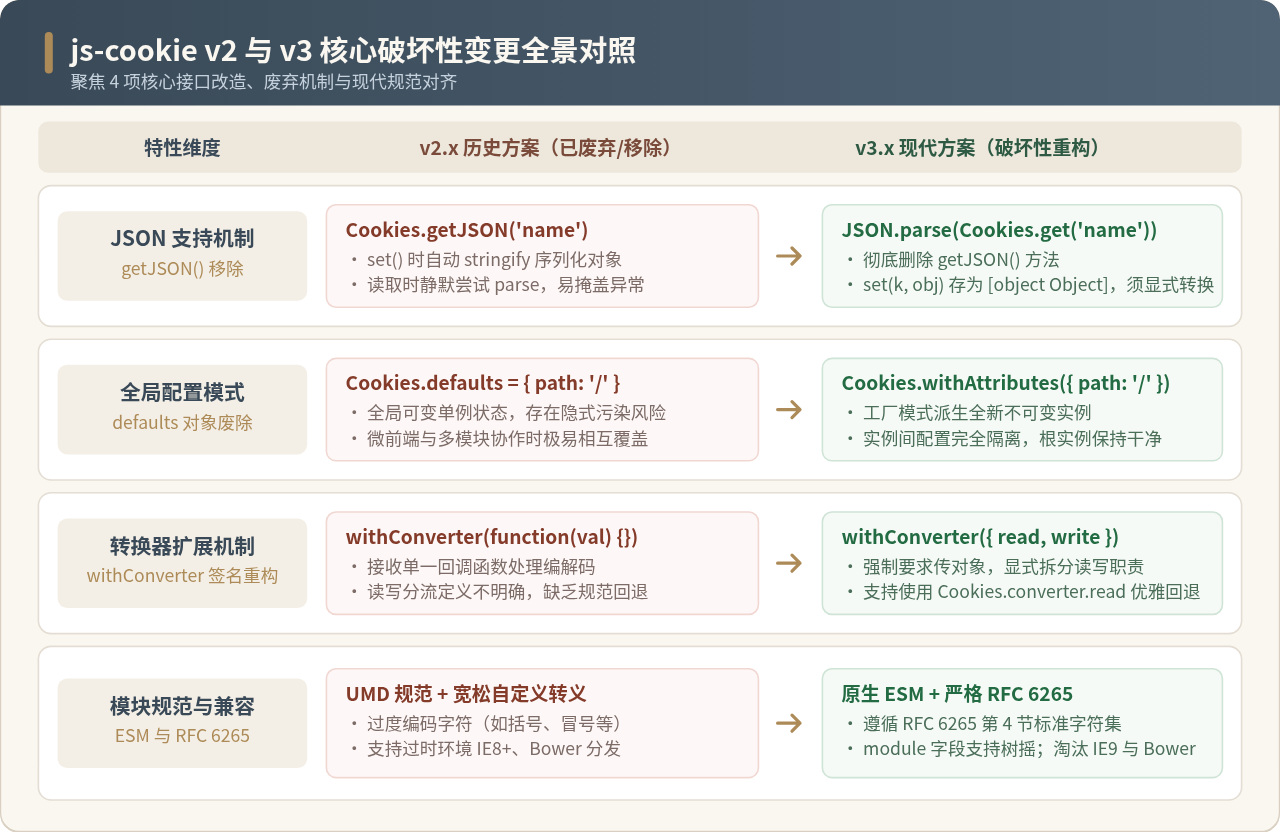
为了适应现代 JavaScript 生态标准,js-cookie 团队在 3.0 版本中选择彻底打破向后兼容,引入不可变工厂机制并剔除冗余特性。以下是两代版本的核心特性差异全景对照。
二、四大破坏性更新深度解析与代码对比
1. 彻底移除内置 JSON 解析与自动序列化
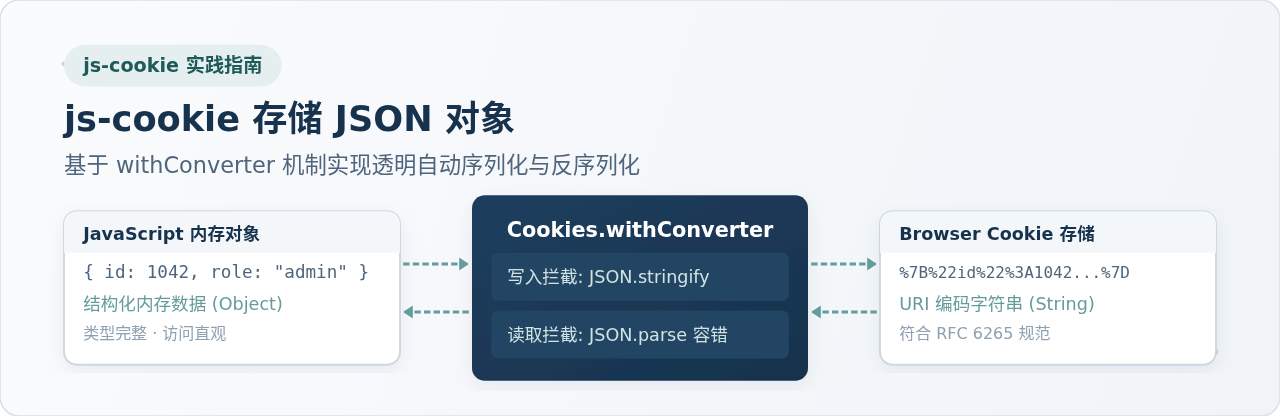
这是绝大多数团队在升级 v3 时遇到的第一个报错点。在 v2 中,库提供了专用的 Cookies.getJSON() 方法,且在调用 Cookies.set(key, value) 时,若传入一个 Object,会自动调用 JSON.stringify 存入浏览器。
在 v3 中,getJSON() 被彻底从源码中删除。不仅如此,Cookies.set() 不再进行任何隐式类型检查:如果向其传入普通 JavaScript 对象,JavaScript 引擎会将其隐式转换为字符串 "[object Object]" 并写入 Cookie。
// ❌ v2 旧代码:在 v3 环境中会直接崩溃或存入脏数据
import Cookies from 'js-cookie';

// v2 写法:依赖自动序列化
Cookies.set('user_info', { id: 1001, role: 'admin' });
// ⚠️ 在 v3 中写入的值会变成字面量: "[object Object]"

// v2 写法:使用 getJSON 读取
const userInfo = Cookies.getJSON('user_info');
// ❌ 在 v3 中抛出异常: TypeError: Cookies.getJSON is not a function

// -------------------------------------------------------------
// ✅ v3 现代规范写法:显式序列化与反序列化
const userData = { id: 1001, role: 'admin' };
Cookies.set('user_info', JSON.stringify(userData));

// 读取并带上基础安全防线
const rawCookie = Cookies.get('user_info');
let parsedUser = null;
if (rawCookie) {
  try {
    parsedUser = JSON.parse(rawCookie);
  } catch (err) {
    console.error('Cookie JSON 解析失败:', err);
  }
}
Cookie 本身在底层只允许存储遵循 US-ASCII 规范的文本字符。将序列化与反序列化交还给业务代码,不仅使 js-cookie 的核心库体积缩小至极低水平,还确保了业务方能够自行决定反序列化失败时的容灾降级方案,避免库内静默吞掉异常。
2. 废除全局可变属性 Cookies.defaults,推行不可变工厂模式
在 v2.x 时代,开发者如果需要让所有 Cookie 默认共享同一个作用域(如 path: '/')或安全策略(如 secure: true),通常在项目入口文件中直接修改全局变量:
// ❌ v2 旧代码:全局可变对象,已被 v3 移除
Cookies.defaults = {
  path: '/',
  secure: true,
  sameSite: 'lax'
};
在 v3 中,Cookies.defaults 属性被彻底废弃并移除。若继续对 Cookies.defaults 赋值,虽然不会报错,但它只是给对象挂载了一个普通自定义属性,后续调用 Cookies.set() 时完全不会生效。
替代方案是使用全新的 Cookies.withAttributes(attributes) 工厂方法。该方法会基于不可变原则(Immutability),创建并返回一个持有独立配置的全新 Cookie 客户端实例:
// ✅ v3 现代规范写法:使用 withAttributes 创建不可变预设客户端
import Cookies from 'js-cookie';

// 创建具备默认属性的独立实例
export const appCookies = Cookies.withAttributes({
  path: '/',
  secure: window.location.protocol === 'https:',
  sameSite: 'Lax'
});

// 后续在业务中直接使用派生实例写入,自动应用 path 与 secure 配置
appCookies.set('session_id', 'abc123456');
// 原始的 Cookies 根对象依然保持纯净,不受任何全局篡改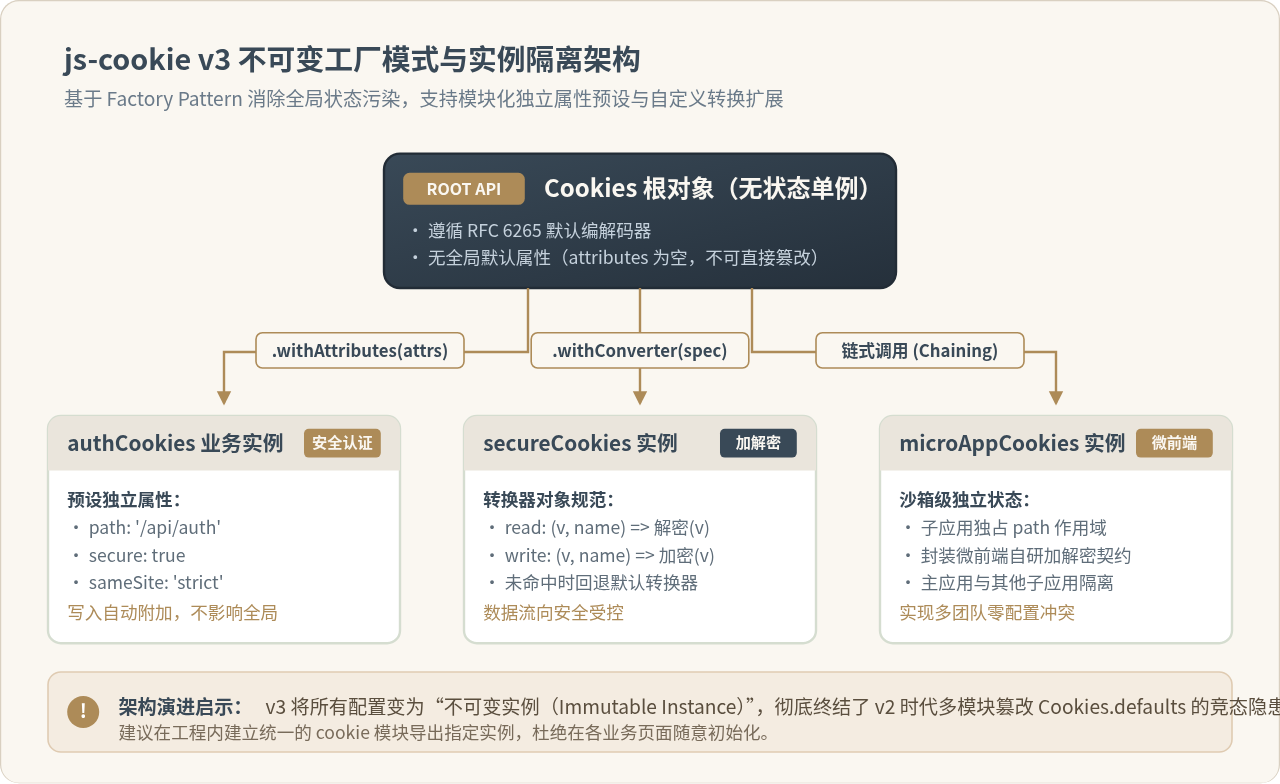
3. Cookies.withConverter() 签名与机制重构
当业务场景需要对 Cookie 内容进行加解密、压缩或自定义转义时,通常会用到转换器功能。v2.x 接受一个单一函数作为参数,这种做法导致“读”与“写”的边界极其模糊。
v3.x 对 Cookies.withConverter() 进行了强类型风格的签名约束:必须传入一个包含 read 和/或 write 方法的对象。若向其传入单个函数,运行时将抛出 TypeError。
// ❌ v2 旧写法:单一函数入参
const legacyApi = Cookies.withConverter(function (value, name) {
  // 无法清晰拆分读写流,容易引入死循环
  return value;
});

// -------------------------------------------------------------
// ✅ v3 现代规范写法:明确分离 read 与 write 钩子
const cryptoApi = Cookies.withConverter({
  // 自定义读取解码钩子
  read: (value, name) => {
    if (name === 'token') {
      return atob(value); // 示例:Base64 解码
    }
    // 重点:其余 Cookie 回退至官方默认转换器
    return Cookies.converter.read(value, name);
  },
  // 自定义写入编码钩子
  write: (value, name) => {
    if (name === 'token') {
      return btoa(value); // 示例:Base64 编码
    }
    return Cookies.converter.write(value, name);
  }
});
4. 严格对齐 RFC 6265 编码规范
在 v2 中,为了尽可能避免服务器解析报错,库实现了一套较为主观的百分号转义逻辑,对如圆括号 ()、中括号 []、冒号 : 等字符进行了额外编码。而在 v3 中,作者团队严格按照 RFC 6265 第 4 节规范 重新校准了编码范围。
潜在影响:如果你的后端服务(或者客户端旧代码)严重依赖 v2 特有的过度转义格式,在平滑升级期间,读取 v2 时代写入的旧 Cookie 可能会产生字符解码偏差。建议在升级过渡期进行同域联调,确认跨版本的数据解析一致性。
5. 原生 ES 模块支持与运行环境淘汰
js-cookie v3 正式引入了原生 ES Module 分发支持:
package.json中的module字段指向现代dist/js.cookie.mjs,支持构建工具(Webpack、Vite、Rollup)直接进行 Tree-shaking 优化。browser字段指向传统的 UMD 格式dist/js.cookie.min.js,用于 CDN 标签直接引入。- 彻底弃用 IE8 与 IE9,最低运行环境要求为现代浏览器或 IE10+。
- 停止对 Bower 包管理器的支持,项目分发仅保留 npm 与各大主流前端 CDN。
三、从 v2 到 v3 的实战迁移指南(分步操作)
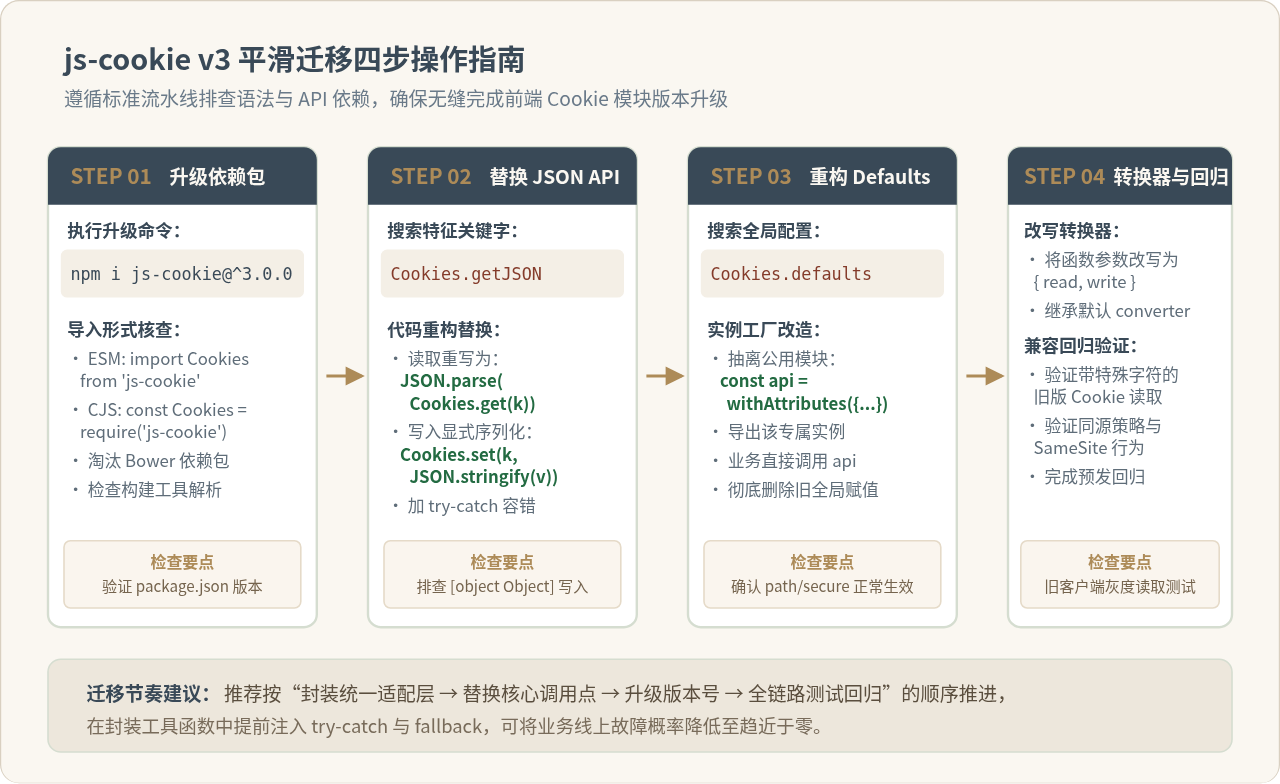
为了确保大型商业项目的升级平稳落地,建议按照以下四个标准化阶段展开代码重构:
第 1 步:依赖升级与包导入核查
通过终端执行依赖版本升级:
# 使用 npm 升级至 v3 最新稳定版
npm install js-cookie@^3.0.0

# 或者使用 yarn / pnpm
pnpm add js-cookie@^3.0.0
升级完成后,检查项目源码中的引用方式:
- 现代 ESM 语法:
import Cookies from 'js-cookie';(正常保持)。 - Node / CommonJS 语法:
const Cookies = require('js-cookie');(依然兼容)。 - HTML 脚本标签:需将原本直接指向
src/js.cookie.js的路径更新为dist/js.cookie.min.js。
第 2 步:全局检索并重构 JSON 处理逻辑
在 IDE 中全局执行正则表达式搜索:
# 正则搜索所有 getJSON 调用
\bCookies\.getJSON\b
推荐在工程的公共基础库(如 src/utils/cookie.ts)中封装一层具备异常防线的序列化工具,而不是在各个业务页面散落裸写的 JSON.parse:
// src/utils/storageCookie.ts - 统一封装安全 JSON 操作
import Cookies from 'js-cookie';

export const jsonCookie = {
  get<T>(key: string, defaultValue: T | null = null): T | null {
    const raw = Cookies.get(key);
    if (!raw) return defaultValue;
    try {
      return JSON.parse(raw) as T;
    } catch (e) {
      console.warn(`Cookie [${key}] JSON 解析异常,返回默认值`, e);
      return defaultValue;
    }
  },

  set(key: string, value: unknown, attributes?: Cookies.CookieAttributes): void {
    const serialized = typeof value === 'object' ? JSON.stringify(value) : String(value);
    Cookies.set(key, serialized, attributes);
  },

  remove(key: string, attributes?: Cookies.CookieAttributes): void {
    Cookies.remove(key, attributes);
  }
};
第 3 步:将全局 Cookies.defaults 重构成工厂模块
全局搜索 Cookies.defaults,将原本直接修改全局对象的逻辑,重构为集中导出的定制化客户端:
// src/api/cookieClient.ts
import Cookies from 'js-cookie';

// 替换原有的 Cookies.defaults 配置
export const clientCookie = Cookies.withAttributes({
  path: '/',
  secure: process.env.NODE_ENV === 'production',
  sameSite: 'Lax'
});

// 业务代码统一改为: import { clientCookie } from '@/api/cookieClient';
// clientCookie.set('token', 'xyz');
第 4 步:转换器改写与测试回归
如果项目中存在自定义编码器,按照下表进行签名对照改写,并在测试环境针对特殊字符 Cookie(如包含 =、:、中文字符的串)进行读取校验。
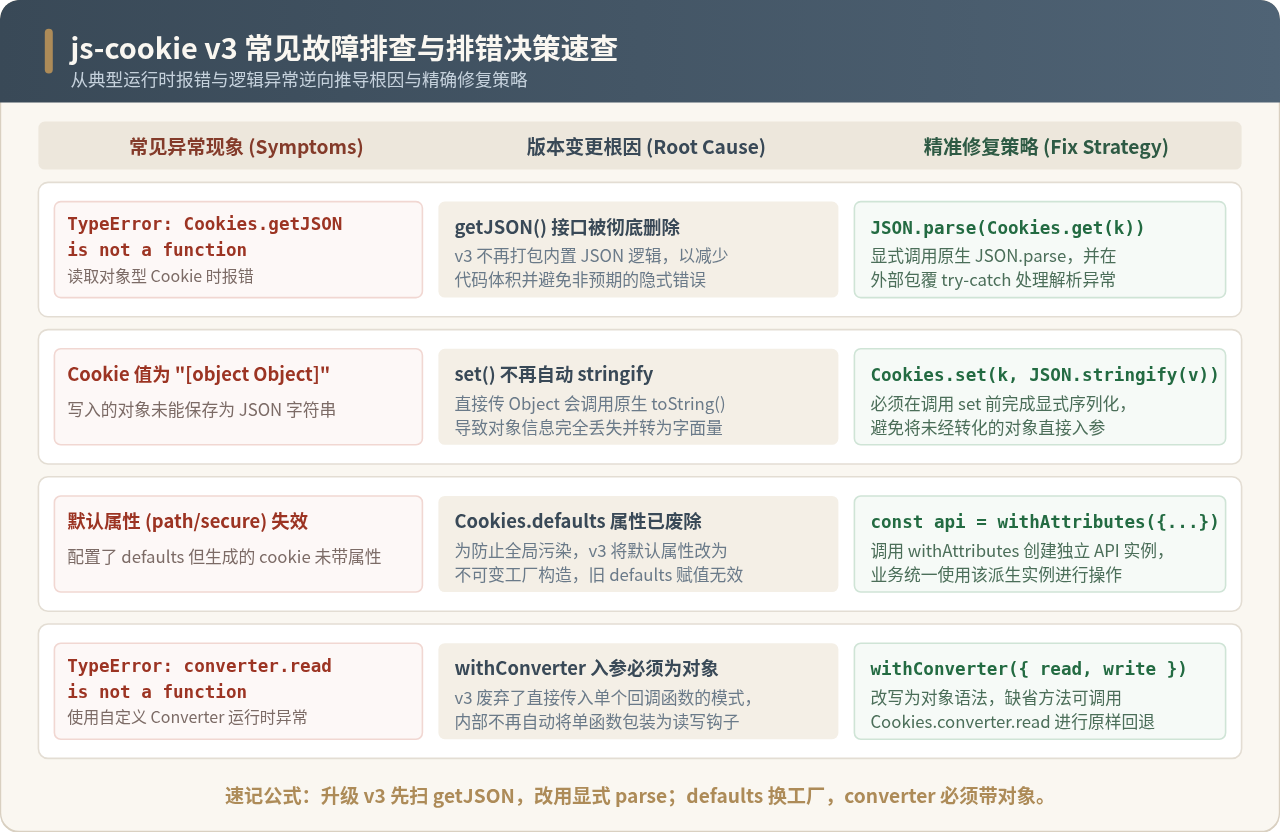
四、常见问题排查与避坑速查表
| 异常报错 / 运行现象 | 背后的深层原因 | 标准解决方案 |
|---|---|---|
TypeError: Cookies.getJSON is not a function |
项目升级到 v3 后仍在使用已剔除的 getJSON API。 |
改为 JSON.parse(Cookies.get('key')),或使用上文封装的 jsonCookie.get()。 |
写入 Cookie 后,在控制台查看值为 [object Object] |
v3 不再自动执行 JSON.stringify,对象被隐式调用了 toString()。 |
在调用 set() 之前必须显式进行序列化:JSON.stringify(data)。 |
设置了 Cookies.defaults,但 Cookie 仍无法跨路径访问 |
Cookies.defaults 属性已彻底移除,赋值操作为无效的普通对象挂载。 |
改用工厂方法 const api = Cookies.withAttributes({ path: '/' })。 |
TypeError: converter.read is not a function |
withConverter 仍然传递了旧版的单一函数入参。 |
必须传入包含 { read, write } 的对象结构,缺省钩子用 Cookies.converter 兜底。 |
CDN 引入报错 404 Not Found |
旧链接引用了已废弃的 src/js.cookie.js 内部文件路径。 |
统一引用发行包文件路径 dist/js.cookie.min.js。 |
对于日活跃用户量较大的线上系统,建议在发布 v3 升级分支时,重点监控前端 Sentry 等异常监控平台中是否出现 JSON.parse 语法解析错误。对于遗留在老用户浏览器中的旧版本 Cookie,若存在特殊字符转义差异,应在解析层提供 try-catch 容灾并在必要时主动覆盖清理。
五、总结
js-cookie v3 版本的更新虽然打破了旧有 API 的向后兼容,但其核心价值在于去除了不可预测的隐式机制,全面拥抱了不可变数据流与现代标准规范。
在进行版本迁移时,只需牢记核心四要素:显式序列化 JSON、不可变工厂代替全局 defaults、对象化 withConverter 签名,以及确认构建工具支持原生 ESM。通过合理封装统一的 Cookie 模块层,不仅能够零风险完成 v3 版本的平滑过渡,还能显著提升大型项目在微前端与多模块协作场景下的架构健壮性。
JS在setTimeout或Ajax回调中打开新标签页失败怎么处理
2026-11-05 15:50:12
JS直播协议选型:HLS、FLV与WebRTC的延迟与兼容性对比
2026-11-05 12:16:14
JS实现回到顶部:scrollTop赋值与浏览器兼容性处理
2026-11-04 23:43:35
JS使用classList动态添加、移除和切换CSS类名
2026-11-04 23:40:58
在 D3.js 中实现平滑过渡动画的技巧
2026-11-03 23:46:09