全面梳理寻找高质量免费JS脚本资源的有效途径,涵盖主流用户脚本托管平台、开发级代码片段站与开源仓库,提供切实可行的四步筛选流程、代码审计标准与避坑维护指南。
深入对比 JavaScript 中生成随机字符串的两种核心途径:Math.random 与 Web Crypto API。解析 Math.random 的伪随机机制与安全缺陷,并提供基于 Crypto API 的无偏、高安全性随机字符串实现方案。
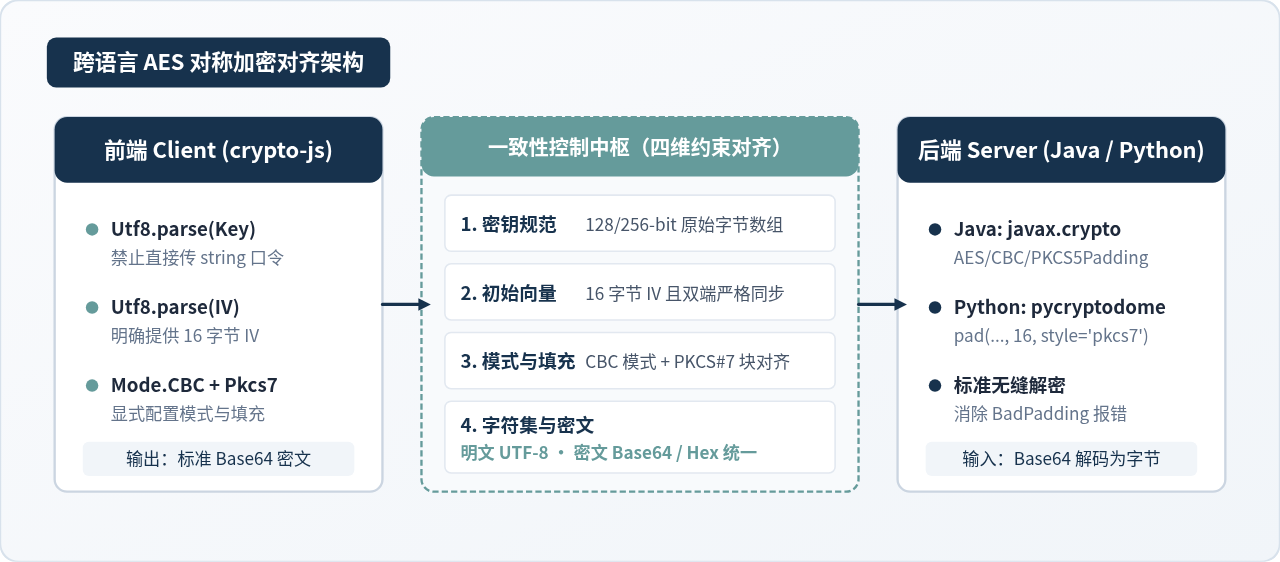
深度解析前端 crypto-js 加密结果与 Java、Python 后端解密不一致的核心原因,涵盖密钥解析、加密模式、填充规则及编码格式四大维度,提供端到端完整对齐方案与验证代码。
深入解析JavaScript常见的字符串加密与控制流平坦化混淆机制,系统阐述基于AST与受控沙箱的自动化逆向还原思路、实现步骤与防御规避要点。
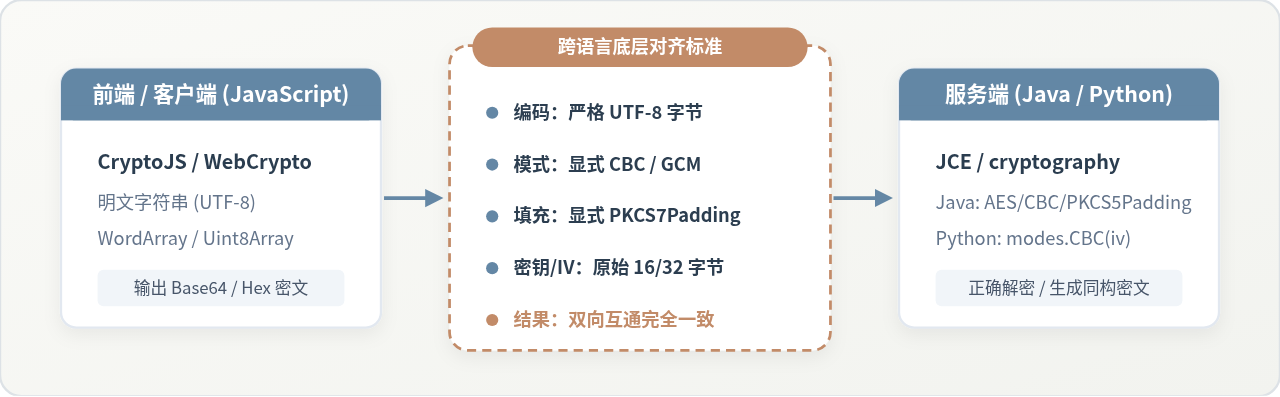
深入解析JavaScript与Java、Python跨语言加密结果不一致的根本原因,提供涵盖字符编码、工作模式、填充方式、密钥派生及输出格式的排查步骤与完整对齐代码示例。
深入分析在JavaScript前端代码中硬编码加密密钥所带来的安全风险,解析攻击者在浏览器逆向提取密钥的具体过程与原理误区,并提供基于端云协同的合规安全架构方案。
深入解析在在线代码编辑器及沙箱环境中运行JavaScript时遇到的同源策略、Origin为null、存储隔离及跨域请求拦截问题,并提供可落地的排查步骤与解决方案。
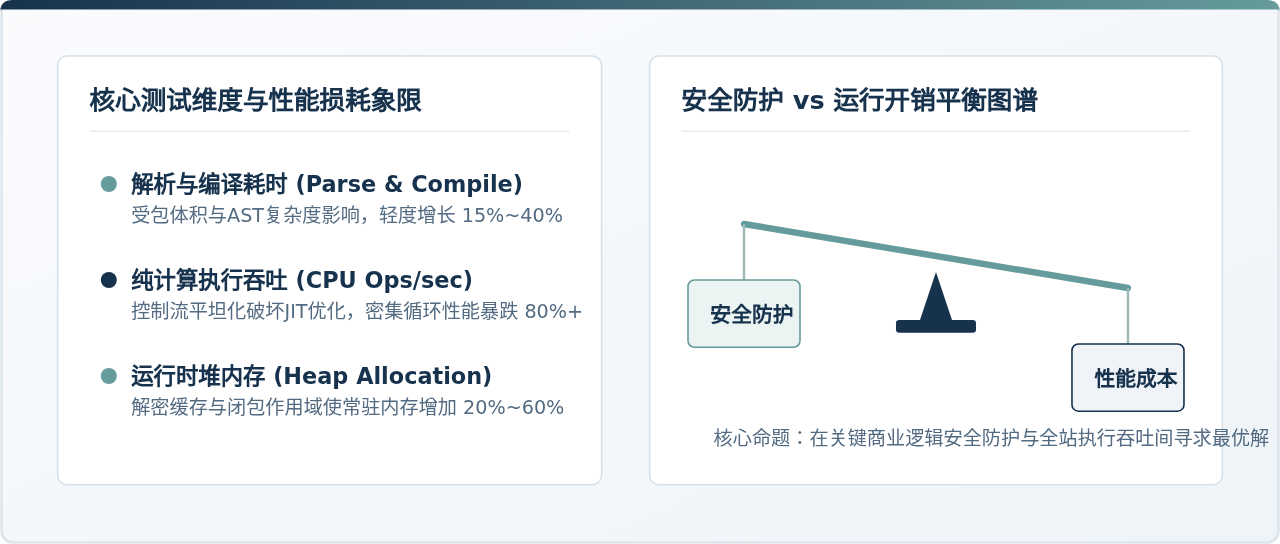
深入测试与分析代码混淆对JavaScript执行性能的实际影响,通过可复现的基准测试量化解析耗时、CPU执行吞吐及内存开销,剖析V8引擎JIT优化失效机理,提供生产环境下的分级混淆最佳实践。
深入讲解基于Babel抽象语法树(AST)进行JavaScript代码反混淆的系统方法,涵盖常量折叠、字符串数组解密、花指令剥离与控制流平坦化还原的实战代码与工程实现。
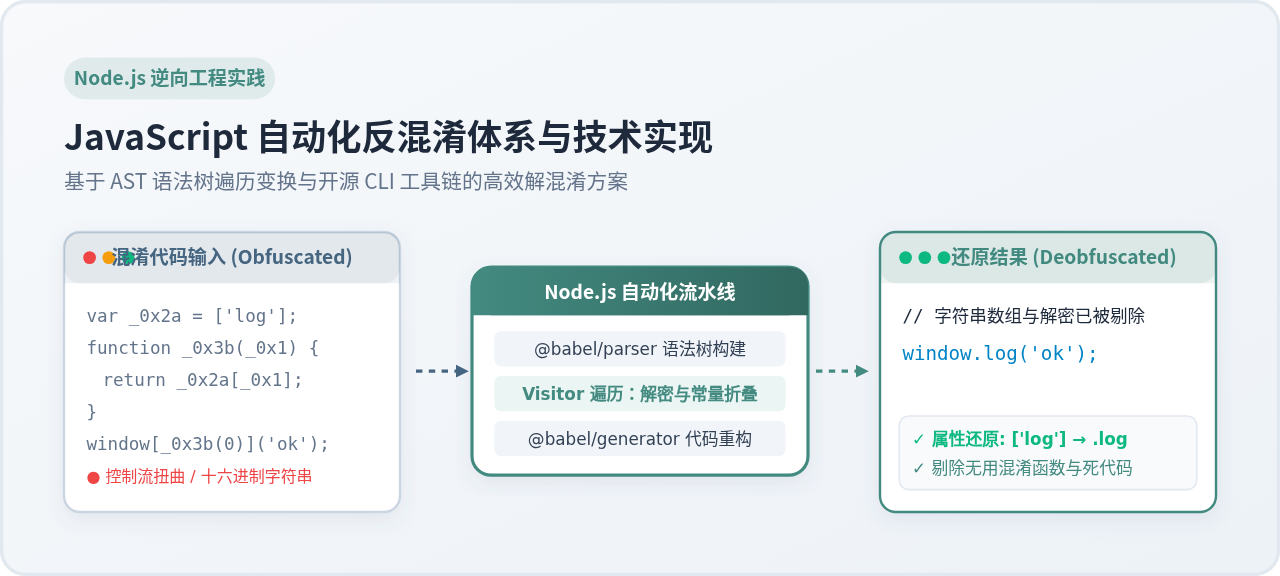
本文详细讲解在Node.js环境下如何通过抽象语法树(AST)实现JavaScript反混淆自动化,涵盖字符串解密、常量折叠、控制流平坦化还原等实战流程,并推荐评估主流JS反混淆开源库与CLI工具。
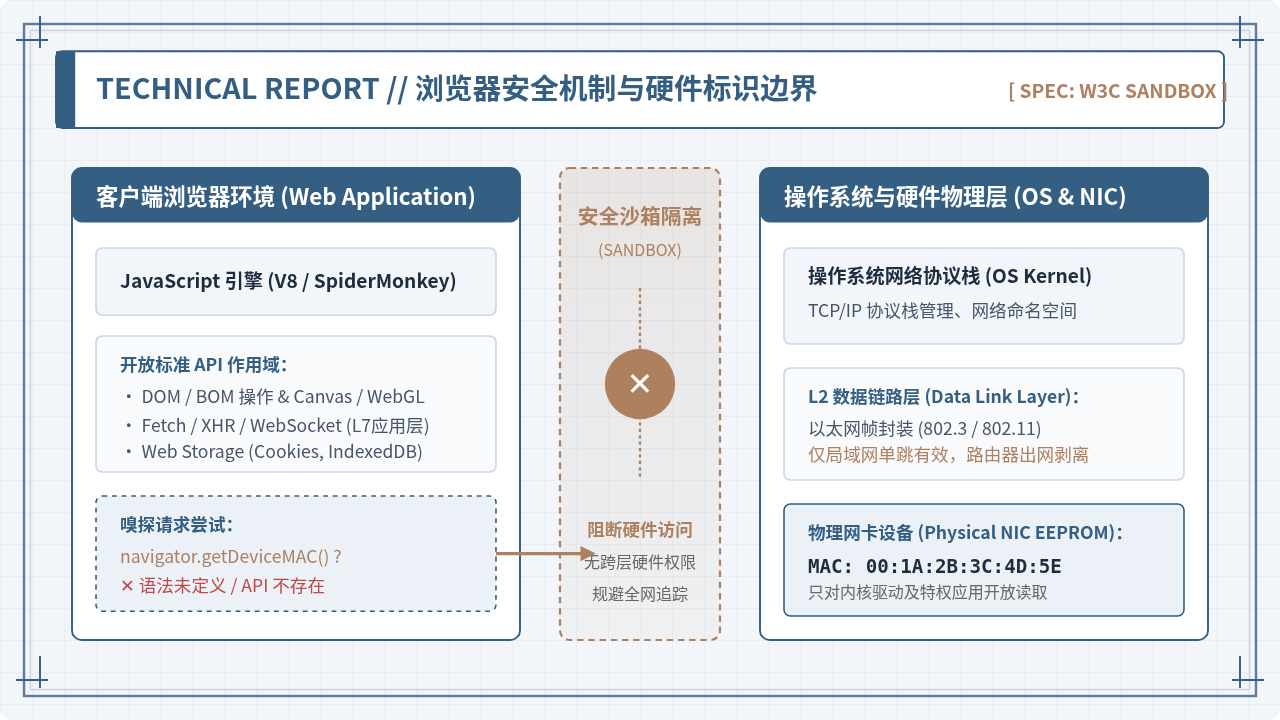
深入解答JavaScript是否能在现代浏览器中直接获取物理网卡MAC地址,剖析浏览器沙箱安全机制、网络协议栈分层约束与历史方案淘汰背景,并给出企业内网与公共网络下的可行替代方案。
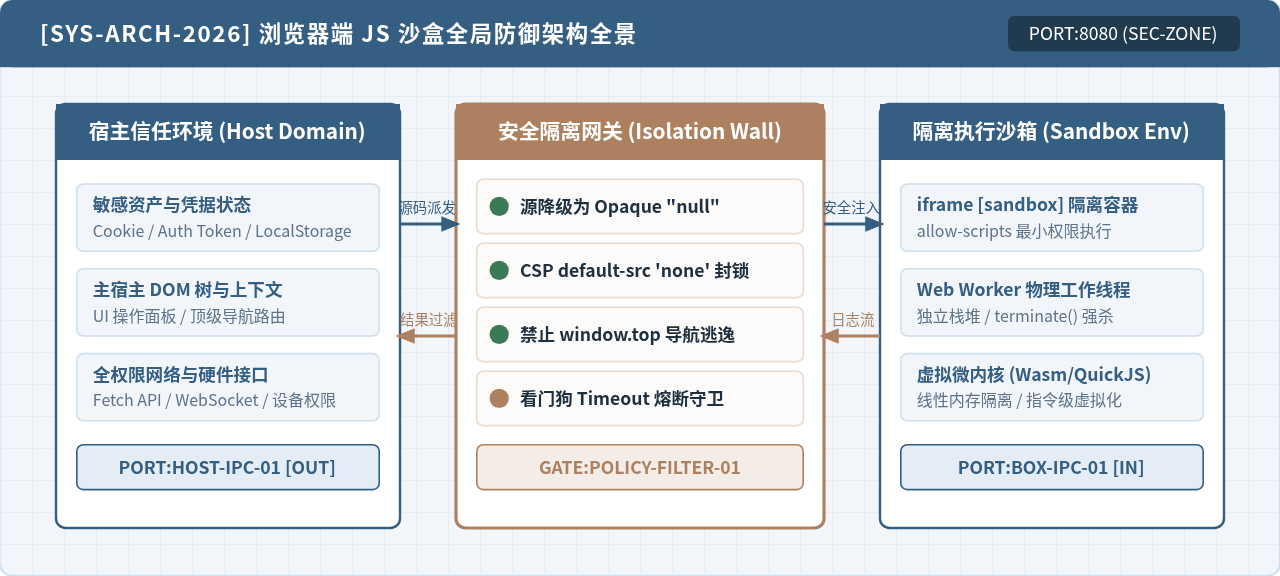
深入解析浏览器环境下JavaScript沙盒的实现机制与防护边界,剖析在线代码运行工具(如CodePen、JSFiddle、WebContainer等)的隔离策略、核心执行限制及防逃逸加固实践。