crypto-js 加密结果与 Java/Python 后端不一致怎么解决
深度解析前端 crypto-js 加密结果与 Java、Python 后端解密不一致的核心原因,涵盖密钥解析、加密模式、填充规则及编码格式四大维度,提供端到端完整对齐方案与验证代码。
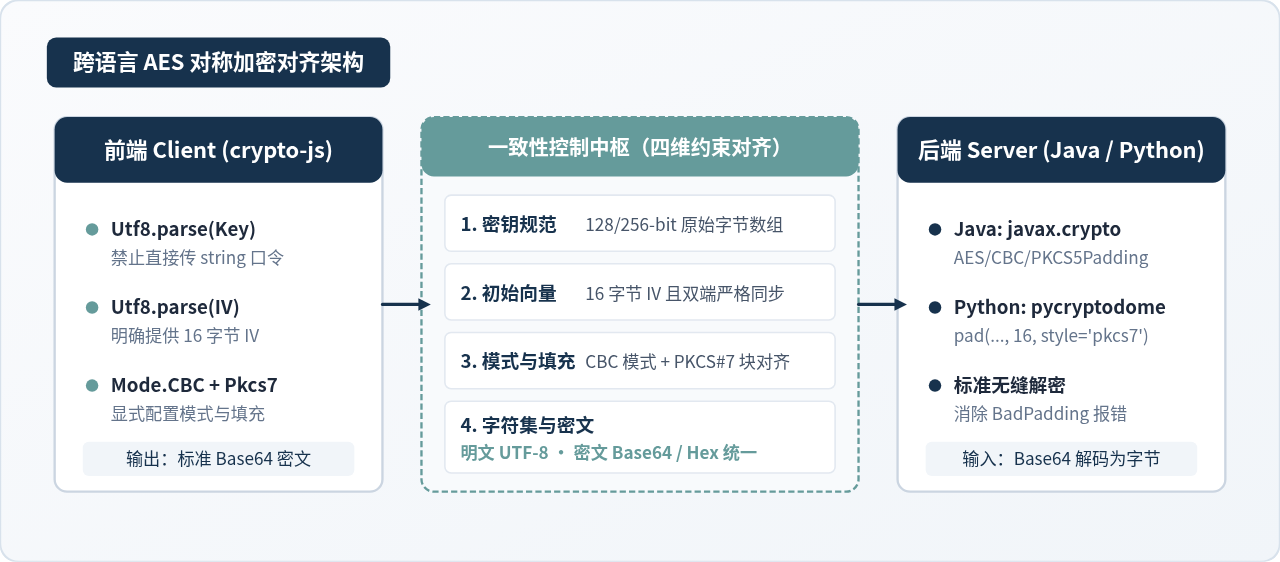
crypto-js 加密的数据在 Java 或 Python 后端解密失败,或者两端加密出的密文无法对应,本质原因在于两端在密钥解析逻辑、分组模式(Mode)、填充算法(Padding)以及编码表示(UTF-8/Base64/Hex)这四个约束条件上的默认行为不一致。最常见的暗坑是 crypto-js 在直接接收普通字符串密钥时,会自动触发 OpenSSL 兼容的密钥派生机制(EVP_BytesToKey 并附带随机 Salt),导致密文带有随机盐且密钥已被改变。解决该问题的完整路径是:显式使用 WordArray 格式解析密钥与 IV、强制统一定义 AES-CBC 模式与 PKCS7 填充、并在两端规范编解码转换。
一、排查起点:从具体报错表现逆向定位
加解密失败时,盲目修改代码往往会引入更多变量。应先根据后端出现的具体表现,准确定位问题发生的环节:
-
表现一:后端抛出填充异常(BadPaddingException)
Java 端报错javax.crypto.BadPaddingException: Given final block not properly padded;Python 端报错ValueError: Padding is incorrect.。
诊断:这说明密文已经正常接收并成功执行了 AES 矩阵逆变换,但在解开最后一个 16 字节分组校验填充字节时失败。其根本原因只有两个:密钥字节完全不匹配(导致解密出的明文全为伪随机噪点,末尾字节自然无法构成合法填充),或者填充算法选择不一致(如前端用了 ZeroPadding,后端却按 PKCS7 校验)。 -
表现二:前端密文开头固定带有
U2FsdGVkX1
将前端加密结果以 Base64 查看时,发现前 10 个字符是U2FsdGVkX1(解码后对应的 ASCII 字符正是Salted__)。
诊断:这是 100% 踩中了crypto-js的 Passphrase 模式。此时前端根本没有将你给的字符串作为 AES Key,而是把它当成了口令,自动生成随机 8 字节 Salt 并派生了临时密钥。而后端使用固定 Key 直接解密,自然必然报填充错误。 -
表现三:解密未报错,但内容出现部分乱码或多余字符
如果只有最前方的 16 个字符出现乱码,而后面的中文或英文完全正确,说明 CBC 模式下的初始向量(IV)不一致;如果内容全部正确,但末尾带有一些类似\x00、\x05的不可见字符,说明前端或后端存在字符编码不统一(如 UTF-8 与 GBK 混用)或解密端没有正确执行 unpad 去除填充。
二、核心根因:四项关键约束的机制剖析
1. 密钥解析方式:Passphrase 与 Key 混淆(最深暗坑)
在调用 CryptoJS.AES.encrypt(message, key) 时,很多开发者习惯直接传一个普通字符串:CryptoJS.AES.encrypt(msg, "1234567890123456")。
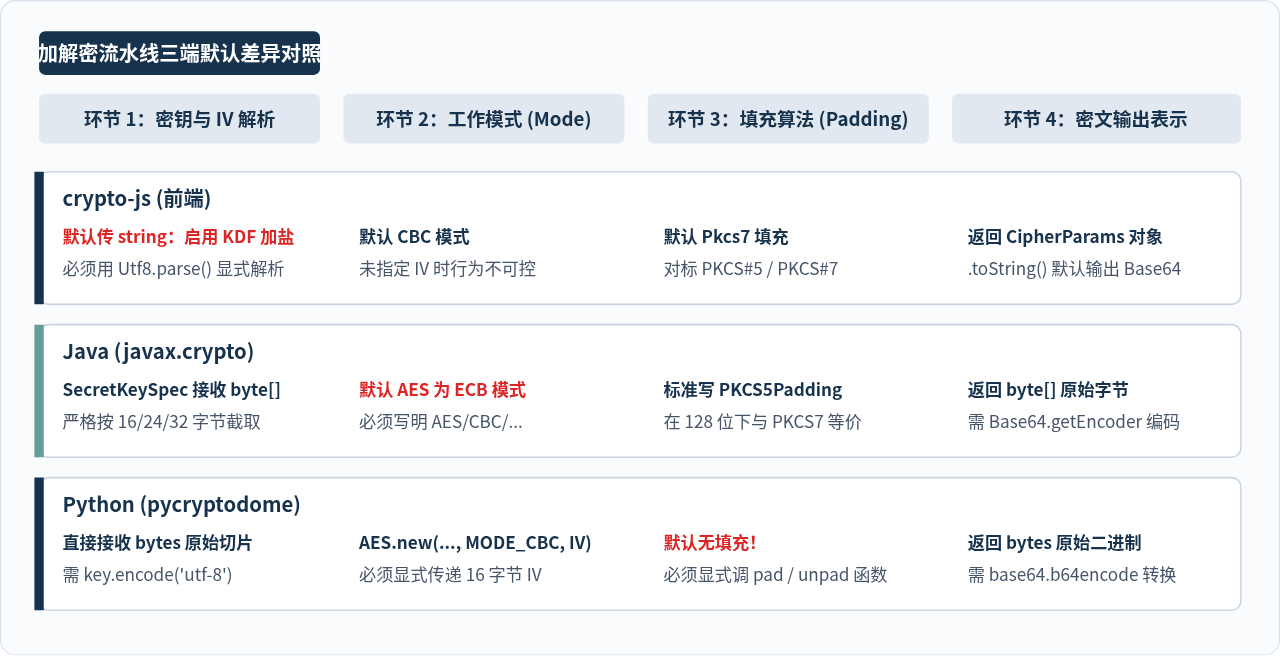
这是导致前后端不一致概率最高的原因。在 crypto-js 的设计中,如果第二个参数传入的是纯字符串(string 类型),它不会将其当做 16 字节的原始 AES 密钥,而是将其视为口令(Passphrase)。此时内部会生成一个随机的 8 字节 Salt,使用 OpenSSL 兼容的 EVP_BytesToKey 算法(MD5 迭代)从口令中派生出真正的 Key 和 IV,最后生成的密文结构为:
[8 字节 ASCII "Salted__"] + [8 字节 随机 Salt] + [真正的密文数据]
由于每次加密生成的 Salt 都是随机的,导致相同明文多次加密的密文完全不同。而 Java 的 SecretKeySpec(key.getBytes(StandardCharsets.UTF_8), "AES") 和 Python 的 AES.new(key, ...) 都是直接将输入的 16 个字符字节视为 AES Key。两端密钥实际值完全不同,后端当然无法解密。
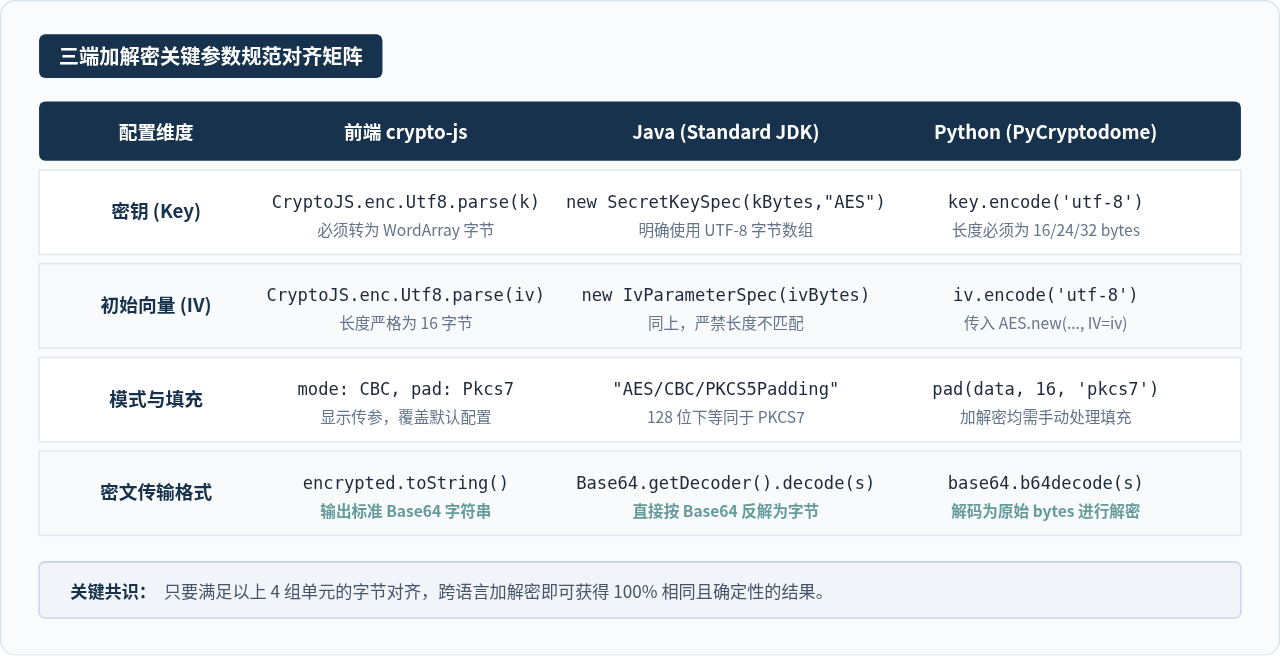
前端必须使用 CryptoJS.enc.Utf8.parse("1234567890123456") 或 CryptoJS.enc.Hex.parse(...) 将密钥转为 WordArray 对象传给 encrypt,此时 crypto-js 才会将其作为原生 Key,不再进行加盐与派生。
2. 分组工作模式(Mode)与初始向量(IV)
AES 是对称分组加密算法,每次只能加密 128 位(16 字节)的数据块。对于长数据,需要通过工作模式进行链式运算。最常用的两类模式是 CBC(密码分组链接模式) 和 ECB(电子密码本模式):
- CBC 模式:每个明文块在加密前都要与前一个密文块进行异或运算,第一块则与 IV(初始向量)进行异或。在 CBC 模式下,IV 的长度必须严格等于 16 字节(128 位)。如果前端没有传递 IV 或者 IV 两端不一致,首个分组的解密结果必然完全乱码。
-
ECB 模式:每个块独立加密,不需要 IV,但在安全性上较弱(相同的明文块会产生相同的密文块)。Java 中如果仅写
Cipher.getInstance("AES"),在很多 JDK 实现中默认采用的恰好是AES/ECB/PKCS5Padding,而crypto-js默认采用的是 CBC。两端模式错位,自然无法互通。
3. 填充算法标准:PKCS#5 与 PKCS#7 的关系
明文长度通常不是 16 字节的整数倍,必须在末尾进行填充。关于 PKCS#5 和 PKCS#7 的关系,许多人存在误解:
- 理论定义:RFC 规范中,PKCS#5 最初只定义了 8 字节(64 位)分组块的填充(针对 DES);PKCS#7 则扩充为支持 1 到 255 字节的分组填充。
- 工程实现:AES 算法的标准分组长度固定为 16 字节(128 位)。在 16 字节的分组长度下,PKCS#5 的填充规则与 PKCS#7 完全相同(缺少 N 个字节就填充 N 个值为 N 的字节)。
-
两端命名差异:Java 的标准 JCE Provider(如 SunJCE)中只注册了名称
AES/CBC/PKCS5Padding,并没有PKCS7Padding(除非引入 BouncyCastle);而crypto-js中提供的类名为CryptoJS.pad.Pkcs7。在 AES 128 位分组下,Java 的PKCS5Padding与前端的Pkcs7在字节层面上 100% 兼容。
需要特别注意的是 Python。使用 pycryptodome 或 cryptography 库时,AES 引擎默认完全不进行填充,如果传入非 16 字节整数倍的明文会直接抛出 ValueError: Data must be padded to 16 byte boundary in CBC mode,因此 Python 端必须手动调用 pad(..., 16, style='pkcs7')。
4. 输入输出字符集与密文编码格式
加解密操作的本质是纯二进制字节运算,而字符串到字节必须经过编码转换:
- 明文字符编码:必须统一定义为 UTF-8。中文字符在 UTF-8 中通常占 3 个字节,在 GBK 中占 2 个字节。如果前端以 UTF-8 编码加密,后端解密后用系统默认字符集(如某些 Windows 环境下的 GBK)转换字符串,会出现中文字符乱码。
- 密文传输编码:密文是二进制数据,无法直接在 HTTP 请求头或 JSON 中传递,常见表示法有 Base64 与 Hex(十六进制)。
crypto-js的encrypted.toString()默认返回 Base64 字符串;后端在解密前必须明确区分传过来的是 Base64 还是 Hex。 - URL 安全问题:Base64 包含
+、/、=符号。通过 URL Query 参数传递时,未经过encodeURIComponent处理的+会被 HTTP 服务器自动解析为空格,导致 Base64 损坏并引发后端填充校验异常。
三、标准化排查与对齐流程(四步法)
在工程排查时,建议按照固定顺序逐步收敛范围,不要在网络传输未调通前联调复杂的业务参数:
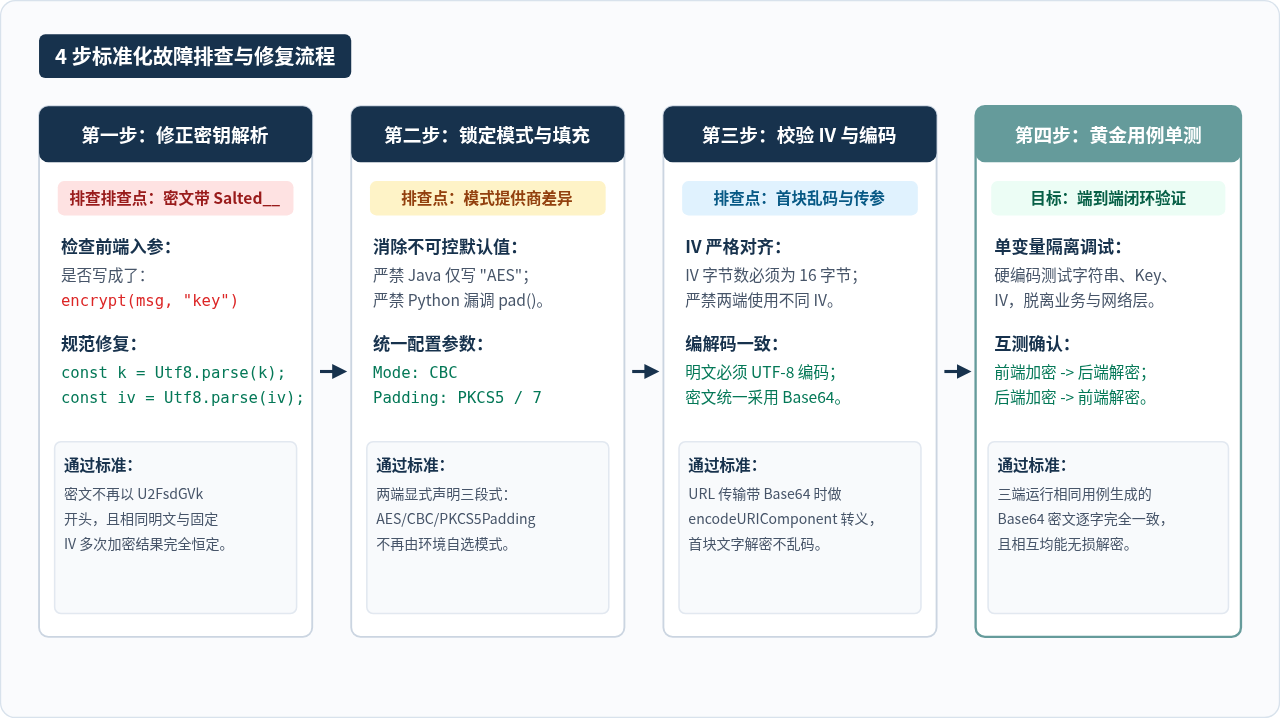
四、三端对齐完整代码实现与黄金用例验证
为了彻底消除歧义,下面设计一组固定的黄金测试参数(Golden Test Vector)。在前端 JavaScript(crypto-js)、后端 Java 以及后端 Python 环境中分别执行加解密,两端生成的密文将逐字符完全相同,并且可以无缝相互解密。
| 参数项 | 取值(严格保持一致) | 说明 |
|---|---|---|
| 明文 (Plaintext) | Hello, 跨端加解密对齐测试! |
包含英文字符、符号及中文字符,统一以 UTF-8 编码转换为字节 |
| 密钥 (Key) | 16BytesSecretKey |
ASCII 字符串,恰好 16 字节(128 位),对应 AES-128 |
| 初始向量 (IV) | 16BytesInitVect0 |
ASCII 字符串,恰好 16 字节(128 位) |
| 模式与填充 | AES-128-CBC / PKCS7Padding |
全语言统一标准模式 |
| 预期标准密文 (Base64) | FoErmlpvms9bsCOXJRLWODNvIfMtRnCbyuglXhXZ9S2YhGbyImEIaSgZ9hCvZ68U |
三端执行加密必须精确输出该字符串(无换行) |
1. 前端实现:JavaScript (crypto-js)
const CryptoJS = require("crypto-js");

// 1. 定义与后端完全对称的原始字符串
const plainText = "Hello, 跨端加解密对齐测试!";
const keyStr = "16BytesSecretKey";
const ivStr = "16BytesInitVect0";

// 2. 关键步骤:显式将字符串转换为 WordArray 字节对象(彻底规避 Passphrase 随机加盐陷阱)
const key = CryptoJS.enc.Utf8.parse(keyStr);
const iv = CryptoJS.enc.Utf8.parse(ivStr);

// 3. 加密:显式指定 CBC 模式与 Pkcs7 填充
function aesEncrypt(text) {
  const encrypted = CryptoJS.AES.encrypt(text, key, {
    iv: iv,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  });
  // toString() 默认返回标准 Base64 编码字符串
  return encrypted.toString();
}

// 4. 解密:同样显式指定 CBC 与 Pkcs7
function aesDecrypt(base64Cipher) {
  const decrypted = CryptoJS.AES.decrypt(base64Cipher, key, {
    iv: iv,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  });
  // 将解密后的 WordArray 按 UTF-8 还原为字符串
  return decrypted.toString(CryptoJS.enc.Utf8);
}

// 验证执行
const cipherText = aesEncrypt(plainText);
console.log("前端加密输出 (Base64):", cipherText);
console.log("前端解密验证:", aesDecrypt(cipherText));
// 输出预期:FoErmlpvms9bsCOXJRLWODNvIfMtRnCbyuglXhXZ9S2YhGbyImEIaSgZ9hCvZ68U
2. 后端实现:Java (标准 JCE 原生实现,无外部依赖)
import javax.crypto.Cipher;
import javax.crypto.spec.IvParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.nio.charset.StandardCharsets;
import java.util.Base64;

public class AesAlignmentDemo {
    private static final String KEY_STR = "16BytesSecretKey";
    private static final String IV_STR = "16BytesInitVect0";

    /**
     * AES 加密:模式为 AES/CBC/PKCS5Padding (128位分组下即为 PKCS7)
     */
    public static String encrypt(String plainText) throws Exception {
        byte[] keyBytes = KEY_STR.getBytes(StandardCharsets.UTF_8);
        byte[] ivBytes = IV_STR.getBytes(StandardCharsets.UTF_8);

        SecretKeySpec keySpec = new SecretKeySpec(keyBytes, "AES");
        IvParameterSpec ivSpec = new IvParameterSpec(ivBytes);

        // 必须写完整三段式:算法/工作模式/填充方式
        Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");
        cipher.init(Cipher.ENCRYPT_MODE, keySpec, ivSpec);

        byte[] cipherBytes = cipher.doFinal(plainText.getBytes(StandardCharsets.UTF_8));
        return Base64.getEncoder().encodeToString(cipherBytes);
    }

    /**
     * AES 解密
     */
    public static String decrypt(String base64CipherText) throws Exception {
        byte[] keyBytes = KEY_STR.getBytes(StandardCharsets.UTF_8);
        byte[] ivBytes = IV_STR.getBytes(StandardCharsets.UTF_8);

        SecretKeySpec keySpec = new SecretKeySpec(keyBytes, "AES");
        IvParameterSpec ivSpec = new IvParameterSpec(ivBytes);

        Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");
        cipher.init(Cipher.DECRYPT_MODE, keySpec, ivSpec);

        byte[] decodedBytes = Base64.getDecoder().decode(base64CipherText);
        byte[] plainBytes = cipher.doFinal(decodedBytes);
        return new String(plainBytes, StandardCharsets.UTF_8);
    }

    public static void main(String[] args) throws Exception {
        String plain = "Hello, 跨端加解密对齐测试!";
        String cipherText = encrypt(plain);
        System.out.println("Java 加密输出 (Base64): " + cipherText);
        System.out.println("Java 解密验证: " + decrypt(cipherText));
        // 输出预期:FoErmlpvms9bsCOXJRLWODNvIfMtRnCbyuglXhXZ9S2YhGbyImEIaSgZ9hCvZ68U
    }
}
3. 后端实现:Python (使用 pycryptodome 库)
import base64
from Crypto.Cipher import AES
from Crypto.Util.Padding import pad, unpad

KEY_BYTES = "16BytesSecretKey".encode('utf-8')
IV_BYTES = "16BytesInitVect0".encode('utf-8')

def aes_encrypt(plain_text: str) -> str:
    # 1. 纯文本以 UTF-8 编码转为字节数组
    data = plain_text.encode('utf-8')
    # 2. 显式进行 PKCS7 填充,块大小为 16 字节
    padded_data = pad(data, AES.block_size, style='pkcs7')

    # 3. 创建 CBC 模式密码器
    cipher = AES.new(KEY_BYTES, AES.MODE_CBC, IV_BYTES)
    cipher_bytes = cipher.encrypt(padded_data)

    # 4. 编码为 Base64 字符串便于传输
    return base64.b64encode(cipher_bytes).decode('utf-8')

def aes_decrypt(base64_cipher: str) -> str:
    # 1. 将 Base64 还原为原始密文字节
    cipher_bytes = base64.b64decode(base64_cipher)

    # 2. CBC 模式解密
    cipher = AES.new(KEY_BYTES, AES.MODE_CBC, IV_BYTES)
    decrypted_padded = cipher.decrypt(cipher_bytes)

    # 3. 显式去除 PKCS7 填充
    plain_bytes = unpad(decrypted_padded, AES.block_size, style='pkcs7')
    return plain_bytes.decode('utf-8')

if __name__ == '__main__':
    text = "Hello, 跨端加解密对齐测试!"
    cipher_result = aes_encrypt(text)
    print("Python 加密输出 (Base64):", cipher_result)
    print("Python 解密验证:", aes_decrypt(cipher_result))
    # 输出预期:FoErmlpvms9bsCOXJRLWODNvIfMtRnCbyuglXhXZ9S2YhGbyImEIaSgZ9hCvZ68U
五、生产环境高频避坑与扩展场景
1. 动态 IV 的安全传输方式
在实际生产系统中,硬编码固定的 IV 会降低密码学安全性(相同前缀的明文会泄漏相同的模式)。更安全的做法是每次加密都随机生成一个 16 字节的 IV。
如何让解密端拿到这个随机 IV?通常做法是将 IV 拼接在密文的最前端。因为 IV 本身不需要保密,只需要保证随机唯一即可:
// 前端发送格式:[16 字节 IV 二进制] + [密文二进制]
const randomIv = CryptoJS.lib.WordArray.random(16);
const encrypted = CryptoJS.AES.encrypt(plainText, key, { iv: randomIv, mode: CryptoJS.mode.CBC, padding: CryptoJS.pad.Pkcs7 });
// 拼接 IV 和密文(均为 WordArray),再统一进行 Base64 编码传输
const combined = randomIv.concat(encrypted.ciphertext);
const finalBase64 = CryptoJS.enc.Base64.stringify(combined);
后端接收到 finalBase64 后,先做 Base64 解码得到完整字节数组,切取前 16 字节作为 IV,剩余字节作为真正的密文,再代入解密流程即可。
2. HTTP GET 请求中的 Base64 字符篡改
Base64 字符集中包含 +、/ 和 =。在 HTTP GET 请求中,URL 参数如果包含未编码的 +,网关或 Web 框架(如 Spring Boot、Django、FastAPI)在解析 Query String 时,会根据 x-www-form-urlencoded 规则自动将 + 解码为空格( )。
这种修改破坏了 Base64 的字节对齐,后端在 Base64 解码时会丢失数据或填充异常。如果必须通过 GET 参数传输密文,前端应先调用 encodeURIComponent(cipherText),或者采用 URL-Safe Base64(将 + 替换为 -,将 / 替换为 _,去掉末尾补位的 =)。
3. Java 256 位密钥限制(JCE Unlimited Strength)
如果采用 AES-256(密钥长度 32 字节),在早期的 Oracle JDK 8(低于 8u161 版本)环境下,由于美国出口密码学管制政策,默认会限制 AES 密钥长度不得超过 128 位,运行直接抛出 java.security.InvalidKeyException: Illegal key size。
解决方式是升级到现代 JDK(JDK 8u161+ 或 JDK 11+ 已默认开启无限制策略),或者在早期 JDK 的 jre/lib/security/ 目录下覆盖安装官方提供的 local_policy.jar 和 US_export_policy.jar 文件。
六、总结
前端 crypto-js 加密结果与 Java/Python 后端不一致,绝不是算法底层有什么平台壁垒,而是两端语言框架在默认行为上的封装差异所造成的假象。只要牢牢抓住“显式使用 WordArray 解析密钥与 IV(拒绝 OpenSSL KDF 自动加盐)、明确使用 AES-CBC 模式与 PKCS7/PKCS5 块填充、统一 UTF-8 字符集与 Base64 编码”这三条主线,并在开发阶段借助脱离业务环境的固定黄金测试向量进行单项对照,前后端加解密不一致的故障就能在第一时间被定位并彻底解决。
为什么JS调用reload后页面没有立即更新
2026-11-05 13:38:29
js文件缓存导致代码不更新怎么强制刷新
2026-11-04 22:30:24
JS逆向调试技巧:编写Hook脚本监控加密函数输入输出
2026-11-04 10:42:46
Babylon.js 性能优化技巧:实例化网格与遮挡剔除
2026-11-03 23:43:22
dva 动态加载 Model 实现路由级代码分割优化
2026-11-03 22:09:43