JS加密密钥硬编码在代码中有什么风险
深入分析在JavaScript前端代码中硬编码加密密钥所带来的安全风险,解析攻击者在浏览器逆向提取密钥的具体过程与原理误区,并提供基于端云协同的合规安全架构方案。
把 JavaScript 加密密钥硬编码在前端代码中,本质上等同于向所有访问者公开了这把钥匙。因为前端代码必须完整分发给用户的浏览器解释执行,攻击者只需要通过浏览器的开发者工具进行简单的字符串搜索或运行时断点,就能在数分钟内获取明文密钥,直接瓦解所有依赖该密钥建立的保密通信、接口签名和权限防线。

一、核心风险根源:为什么前端硬编码密钥等同于明文裸奔
许多初涉前端安全的开发者常有一种直觉:只要使用了复杂的加密算法(如 AES-256-CBC、SM4),数据在网络传输时表现为密文,传输过程就是安全的。然而,密码学体系的核心原则是“柯克霍夫原则(Kerckhoffs's principle)”——系统的安全性必须建立在密钥的保密性上,而不是算法本身的保密性上。
当密钥被直接声明在 JavaScript 代码中时,它违背了基本的安全信任边界:
- 客户端环境完全不可控:浏览器运行在用户的物理设备上,用户对运行环境拥有最高控制权限(包括审查源码、修改内存、注入脚本、劫持网络通信)。
- 代码资产天生公开传输:浏览器为了运行 Web 应用,必须通过 HTTP 请求下载所有的 JavaScript 脚本。即便服务端启用了 gzip 压缩或去除空格,代码最终依然完整呈现在客户端。
- SourceMap 与调试信息的残留:在现代前端工程化(Webpack / Vite / Rollup)构建中,许多团队因配置疏漏,直接将
.map源码映射文件打包发布到了线上生产服务器,直接将原始带注释的代码拱手送人。
在实际渗透场景中,攻击者获取硬编码密钥并不需要深厚的逆向工程技能。通过标准的浏览器开发者工具(DevTools),整个提取过程通常仅需以下四个步骤:
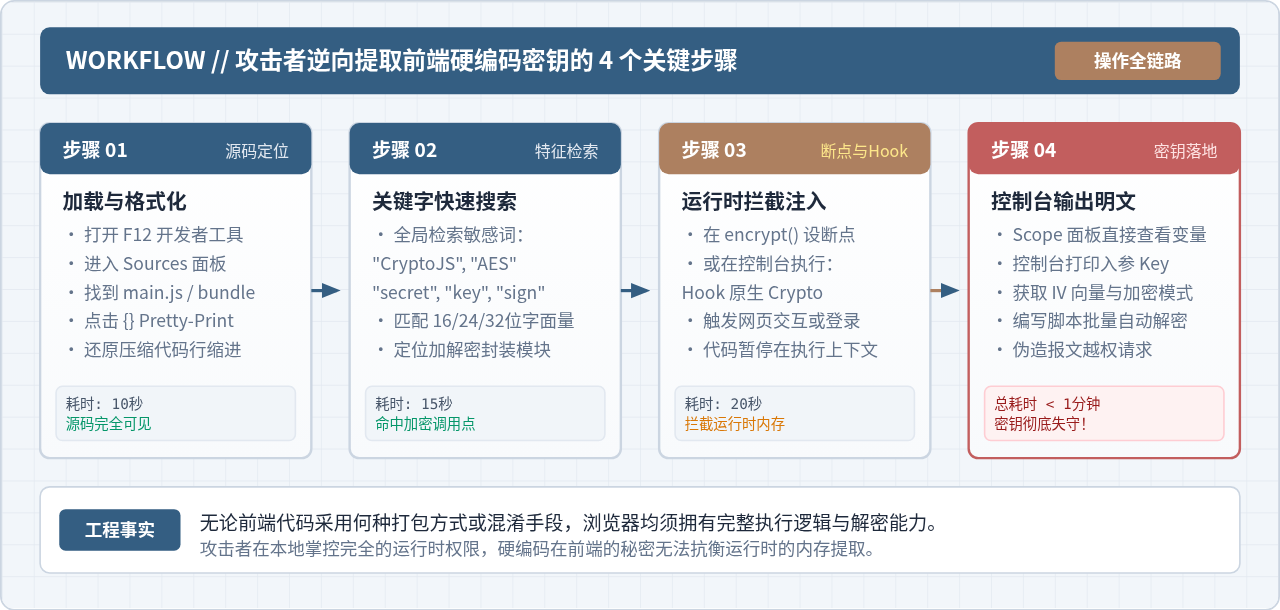
具体操作细节表现如下:
- 源码定位与格式化:按 F12 打开 DevTools,在 Sources 面板中展开网站的静态资源。即使代码经过了单行压缩,点击左下角的
{}(Pretty-Print)按钮即可瞬间恢复整齐的缩进排版。 - 敏感关键字全局检索:在 DevTools 中按下快捷键 Ctrl+Shift+F(Mac 为 Cmd+Option+F)调出全局搜索,输入
CryptoJS、AES、secretKey、privateKey、sign等关键词。通常几秒钟内就能直接定位到加密函数和静态字符串。 - 运行时断点拦截:如果静态代码存在简单混淆,攻击者只需在加密调用行(如
CryptoJS.AES.encrypt(...))打上行断点,或者在控制台对window.crypto.subtle.importKey等原生 API 进行 Hook 代理。 - 作用域取值落地:触发页面的表单提交或交互,代码执行命中断点自动暂停。此时查看右侧 Scope(作用域)变量树,或者在控制台中直接敲入变量名,明文字符串和初始化向量(IV)即可一览无余。
二、硬编码密钥引发的四大直接安全危害
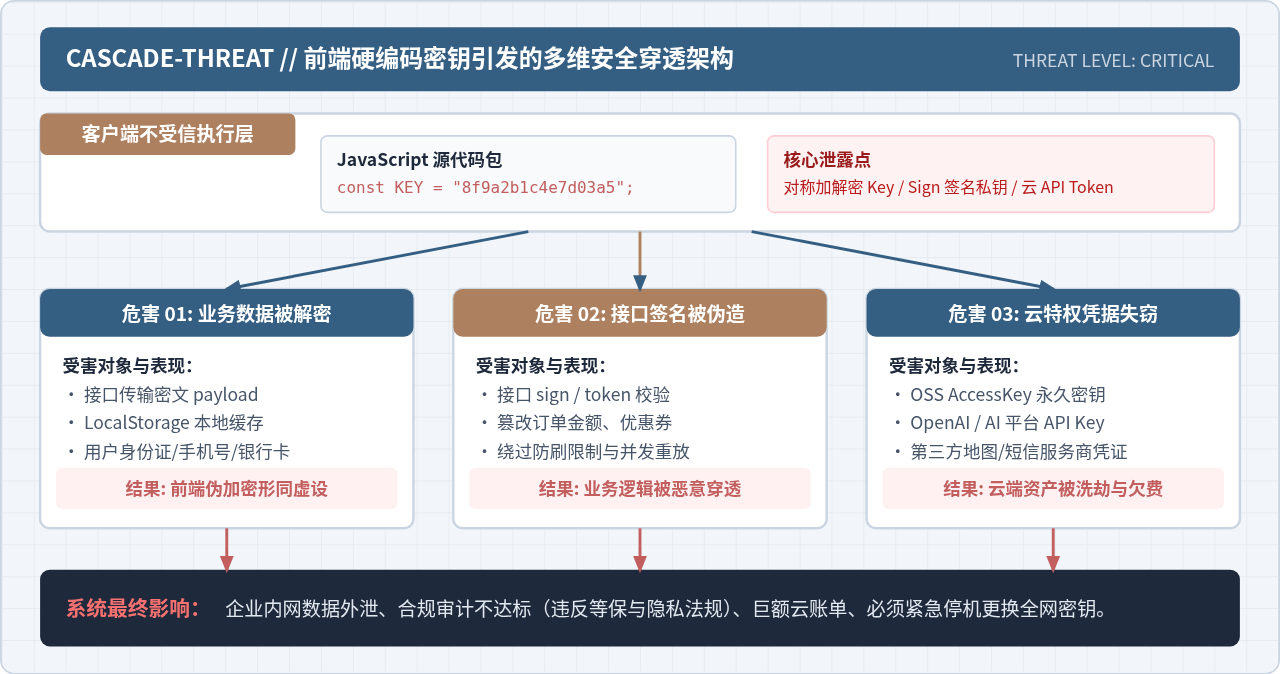
硬编码密钥并非孤立的代码质量问题,一旦该密钥被恶意攻击者提取,往往会沿着业务链路向下蔓延,引发连锁性的系统性灾难。
1. 核心业务数据被批量解密脱敏
不少开发者为了防止敏感数据在接口中暴露,在前端使用硬编码密钥对请求体或响应体进行对称加密(如 AES 加密用户身份证、手机号或交易记录)。然而,对称加密的特点是“加密密钥与解密密钥完全一致”。一旦攻击者拿到该密钥,前端的加密便退化成了仅有一层透明包装的 Base64 编码,攻击者可以通过抓包工具编写脚本,批量解密所有往返的历史报文与实时数据。
// 常见的不安全代码示例:对称加密密钥硬编码
import CryptoJS from 'crypto-js';

// 危险!该常量直接打包进客户端 bundle,任何人可在控制台打印
const AES_SECRET = "k8#9vP2!xL5$zQ1@";
const AES_IV     = "1234567890123456";

export function encryptPayload(data) {
  return CryptoJS.AES.encrypt(JSON.stringify(data), CryptoJS.enc.Utf8.parse(AES_SECRET), {
    iv: CryptoJS.enc.Utf8.parse(AES_IV),
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  }).toString();
}2. 接口防篡改签名机制全面崩塌
为了防止爬虫自动化批量调用或恶意篡改请求参数,部分团队会设计“接口签名(Sign)”机制:将请求参数加上一个固定字符串(即 Salt / SecretKey)后计算 MD5 或 SHA256。当该 SecretKey 存在于前端代码中时,签名校验便彻底失去了防线。攻击者可以逆向出完全一致的签名算法与密钥,在 Python 或 Node.js 脚本中伪造任意请求参数与时间戳,肆无忌惮地发起重放攻击或自动化数据抓取。
3. 第三方云服务与特权凭据被盗用
前端直接调用第三方服务的场景下,硬编码凭据带来的资金损失尤为直观:
- 对象存储(OSS / S3)AccessKey:部分前端为实现图片或附件直传,将包含上传甚至下载删除权限的 AccessKey ID 和 Secret 写在前端。攻击者提取后可遍历下载存储桶内所有机密文件,甚至写入勒索病毒或将存储桶作为恶意分发渠道。
- 大模型与第三方商业 API Key:将 OpenAI、Claude 等大语言模型或商业地图、短信通道的 API Key 硬编码在前端。爬虫提取后会在黑产市场低价倒卖或自建镜像站调用,导致开发者账号在数小时内产生数万乃至数十万元的高额欠费账单。
4. 密钥轮转与应急响应成本巨大
硬编码密钥一旦泄露,其补救成本远超服务端凭据。服务端凭据泄露只需在后台配置中心修改并重启服务即可即时生效;而前端代码分发于公网 CDN,且受浏览器强缓存(Cache-Control / ServiceWorker)和各地上行节点的影响,即使发布了紧急更新包,旧版本依然长期驻留在已访问用户的设备中。为了彻底阻断攻击,后端必须全量废弃旧密钥,这将直接导致所有尚未刷新缓存的合法正常用户全部请求失败、业务中断。
三、常见认知误区剖析:为什么混淆与压缩无法代替安全防护
很多工程团队知道直接写明文字符串有风险,于是试图通过打包工具、混淆器或字符串变形来“保护”密钥。这些手段在实战中真的有效吗?答案是否定的。
| 常见防范手段 | 开发者误以为的效果 | 实际破解现实与客观规律 | 有效防护等级 |
|---|---|---|---|
| Webpack / Vite 压缩打包 | 代码缩成一行、变量变成了 a、b、c,应该找不到密钥了 | Terser 只会缩写局部变量名,字符串字面量绝对不会被删除或加密,全局搜索依然精准命中。 | 完全无效 |
字符串拆分与拼接"k8" + "#9" + "vP" |
源码中没有完整字符串,正则检索无法命中 | 现代 JS 编译器会在打包阶段进行常量折叠(Constant Folding),编译后直接合成完整字符串;即便不折叠,AST 抽象语法树遍历可在 1 秒内拼接还原。 | 完全无效 |
| 高级混淆(Obfuscator) 控制流平坦化、字符串 Hex 编码 |
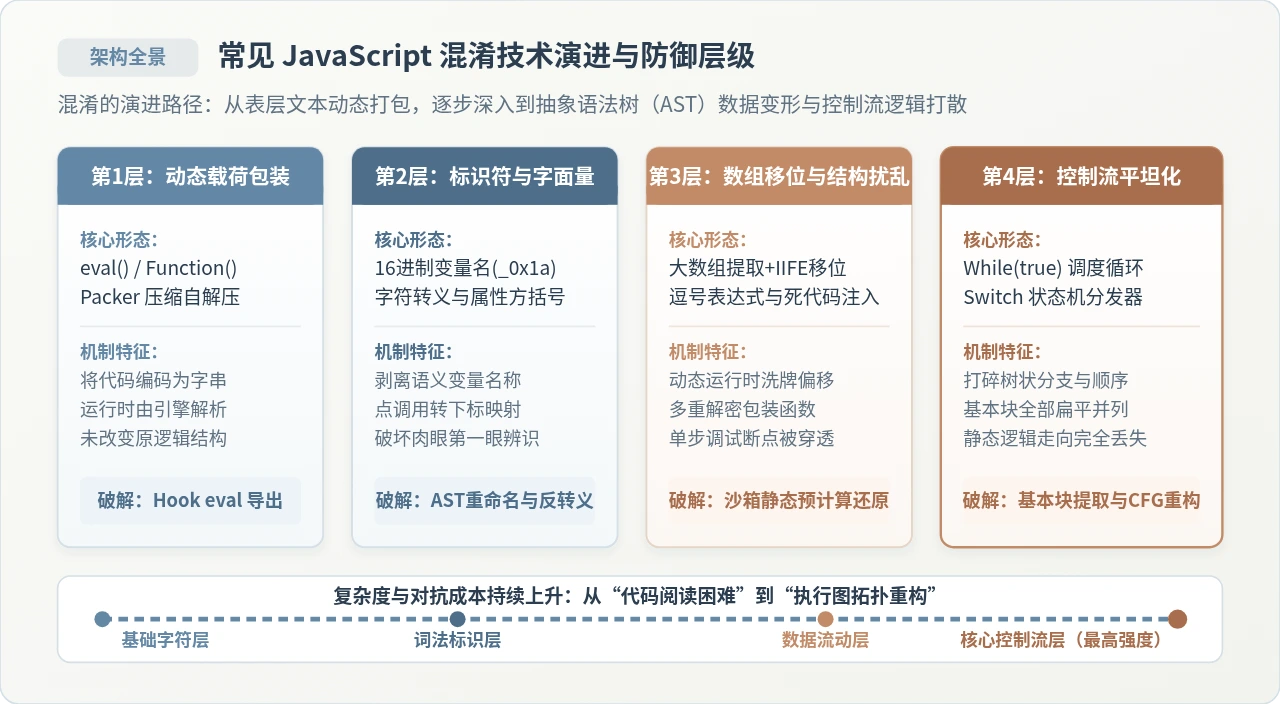
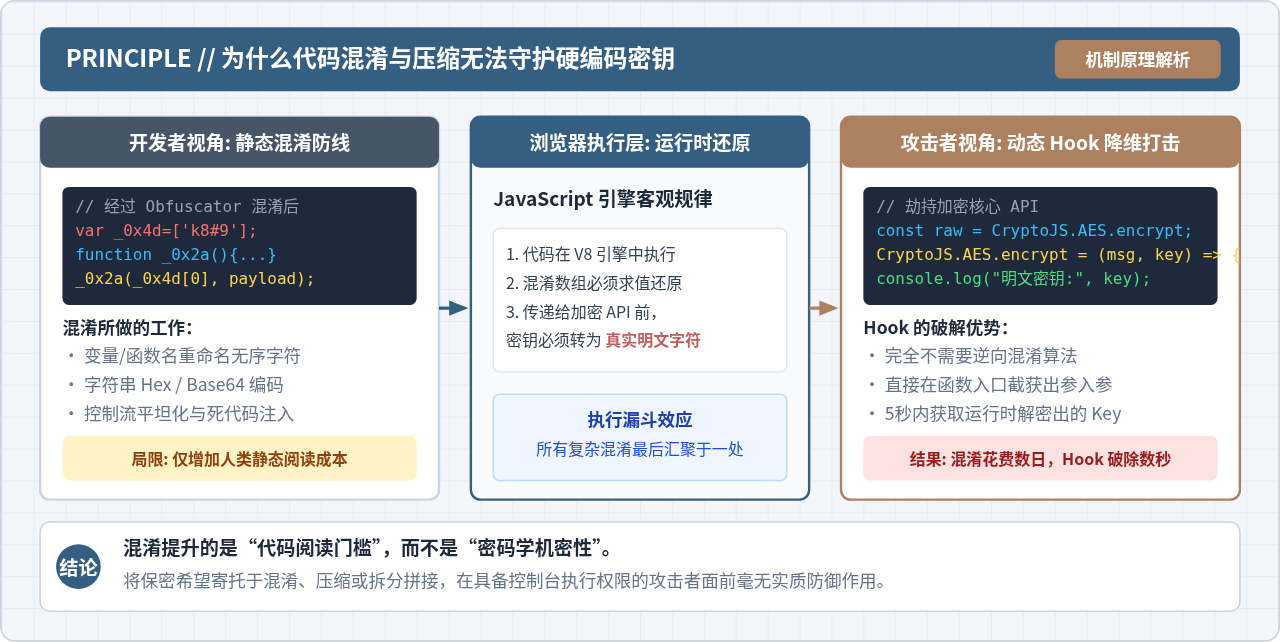
代码变成乱码一样的十六进制,无法阅读和逆向 | 混淆只阻碍“静态阅读”,无法改变“动态执行”。JavaScript 引擎在调用底层加解密函数时,必须将实参还原为明文字符。 | 防御假象 |
为什么动态 Hook 能瞬间击穿所有混淆?
JavaScript 是一门高度动态、解释执行的弱类型语言,浏览器环境下的全局对象(如 window、Object、Function、CryptoJS 等)在默认情况下都是可被覆写修改的。即使代码经过了极其复杂的 AST 混淆、控制流打散,只要最终需要执行加密计算,它就必然要将密钥作为参数传递给加密函数。
攻击者根本不需要去逐行阅读令人头痛的混淆逻辑,只需在控制台注入一段极为简短的 Hook 代理代码:
// 攻击者在 DevTools 控制台输入的 Hook 代码示例
(function() {
  // 1. 监测第三方库 CryptoJS 的加密入口
  if (window.CryptoJS && window.CryptoJS.AES) {
    const originalEncrypt = CryptoJS.AES.encrypt;
    CryptoJS.AES.encrypt = function(message, key, options) {
      console.warn("[Hook 命中] 捕获到运行时 AES 密钥:");
      console.log("明文密钥对象:", key);
      console.log("密钥 Hex/Utf8:", key.toString(CryptoJS.enc.Utf8));
      if (options && options.iv) {
        console.log("向量 IV:", options.iv.toString(CryptoJS.enc.Utf8));
      }
      return originalEncrypt.apply(this, arguments);
    };
  }

  // 2. 监测浏览器原生 Web Cryptography API
  if (window.crypto && window.crypto.subtle) {
    const originalImport = window.crypto.subtle.importKey;
    window.crypto.subtle.importKey = function(format, keyData) {
      console.warn("[Hook 命中] 捕获到原生 SubtleCrypto 导入密钥:");
      console.log("格式:", format, "密钥内容:", new Uint8Array(keyData));
      return originalImport.apply(this, arguments);
    };
  }
})();
当用户在网页上进行正常的点击、输入或登录时,这段 Hook 代码会自动拦截底层调用,将混淆外壳剥除后的明文参数直接打印在控制台中。由此可见,混淆改变的只是逆向人员的眼睛,而丝毫改变不了浏览器的内存。
四、正确的设计规范与替代安全架构
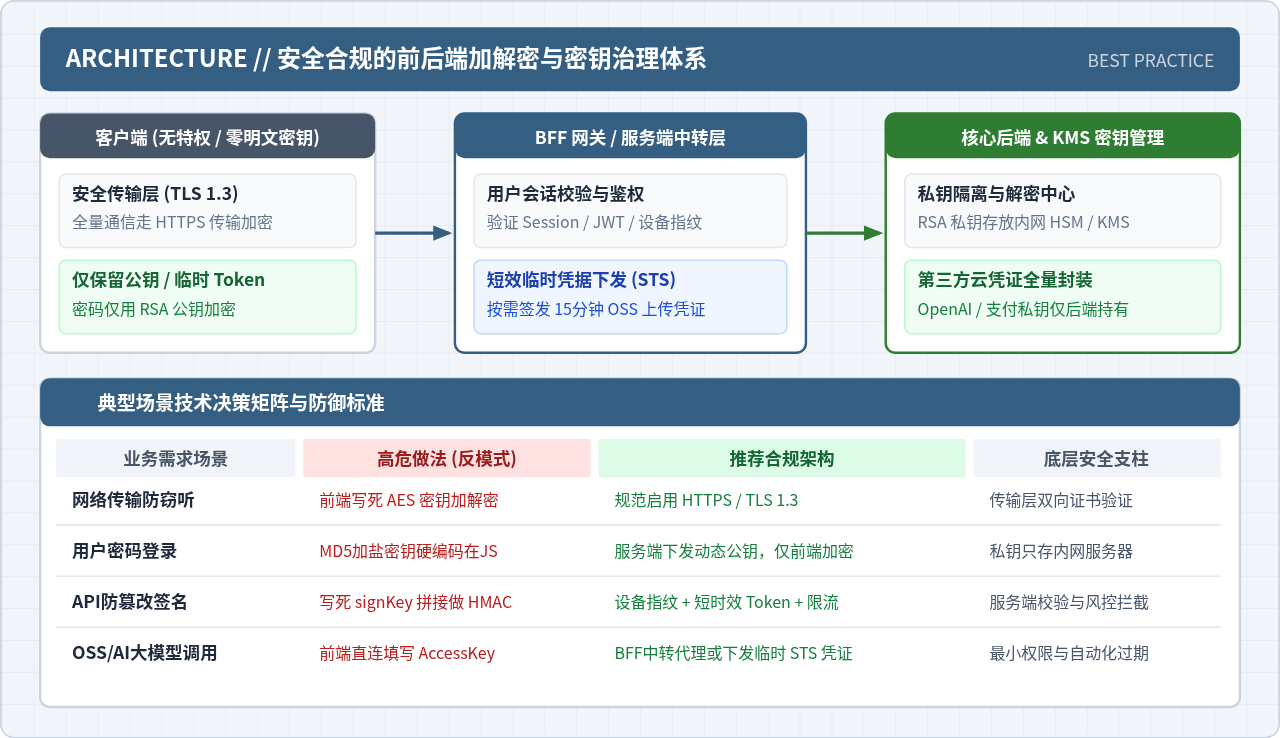
要从根本上消除硬编码密钥带来的风险,必须重构加解密流程与鉴权设计,严格遵循“零信任客户端”的架构原则:任何运行在用户端的程序,都不得保存任何长效特权凭证或对称解密私钥。
1. 厘清安全边界:传输加密首选标准 TLS/HTTPS
许多团队在前端手动编写 AES 对称加密的初衷,仅仅是为了防止数据在 Wi-Fi 或局域网传输过程中被旁路嗅探。在现代 Web 架构中,这一安全需求应当且只能由标准的 HTTPS(TLS 1.2 / TLS 1.3) 协议来承载。
- TLS 采用非对称握手协商临时会话密钥,具备完善的前向保密性(PFS),每台客户端、每次连接生成的密钥都不相同。
- 自制的前端对称加密所有客户端共享同一个硬编码密钥,一个客户端逆向泄露,全网用户的加密传输同步失效,无法提供任何有效的前向保密。
2. 前端确需加密敏感字段时的正确姿势:非对称加密
在用户输入登录密码或支付密码的场景中,若合规审计要求“密码出前端必须为密文”,正确的工程做法是采用 RSA 或 ECC(SM2)非对称加密:
- 前端仅持有公钥:公钥(Public Key)的作用是单向加密,它天然是可公开的。即便攻击者提取到了公钥,也只能使用公钥去加密数据,绝对无法利用公钥逆向解密他人的密文。
- 私钥严格隔离在服务端:用于解密的私钥(Private Key)存放在受内网防火墙保护的后端服务器或云 KMS 硬件安全模块中,完全杜绝流入外网。
- 引入时间戳防重放:加密时要求前端拼接服务端下发的一次性动态盐(Salt / Nonce)与过期时间戳,即使攻击者截获密文,也无法将其用于第二次模拟重放登录。
3. 敏感接口与第三方调用的合规架构:BFF 中转与临时 STS
对于需要调用第三方 API(如 OSS 上传、短信发送、AI 服务)的场景,前端不得直接持有长期 AccessKey:
- BFF 服务端代理模式:所有请求先发送至自建的 BFF(Backend For Frontend)服务端网关,由后端进行身份鉴权、风控频率限制后,使用保存在后端环境变量中的私密 API Key 代理请求第三方,最终将脱敏结果返回前端。
- 临时时效 STS 凭证:若前端必须直传大文件至对象存储(OSS/S3),应由前端先向服务端发起申请,服务端通过 RAM / IAM 权限系统,签发一段仅具备单文件写入权限、且有效时长仅为 15 分钟的临时 Token(STS 凭据)下发给前端。即便该 Token 被逆向截获,攻击者也无法读取其它数据,且凭证在极短时间内自动废弃。
4. 研发流程管控:引入自动化代码扫描与防泄漏机制
除了架构改造,团队应在软件交付流水线中增加静态扫描关卡,防止开发人员不慎将密钥提交:
- Git 提交前置 Hook:在本地使用
husky配置pre-commit钩子,结合lint-staged拦截包含BEGIN PRIVATE KEY、AIza...等特征的字符串提交。 - CI/CD 自动化秘密扫描:在 GitLab CI 或 GitHub Actions 中集成开源扫描工具(如 TruffleHog、Gitleaks 或 GitGuardian),每次 Pull Request 时对代码变动进行熵值检测和模式匹配,一旦发现疑似敏感密钥立即阻断合并。
配置 Matter.js 睡眠机制以优化静止物体性能
2026-11-05 15:43:12
JavaScript console.log高级用法:用table、group和time优化调试输出
2026-11-05 08:04:56
JS变量中存储HTML代码时的特殊字符转义方法
2026-11-04 19:04:09
JS怎么安全转换带千分位或货币符号的字符串为数字
2026-11-04 11:54:14
推荐几款稳定的在线JS反混淆工具,支持Obfuscator.io解密
2026-11-04 08:16:21