

推荐几款稳定的在线JS反混淆工具,支持Obfuscator.io解密
推荐几款支持Obfuscator.io解密的稳定在线JS反混淆工具,深入解析其解密还原原理、操作步骤及选型对比,帮助开发者快速读懂被混淆的JavaScript代码。
javascript-obfuscator)加固的 JavaScript 代码,核心解决路径是采用基于 AST(抽象语法树)静态求值的专用反混淆工具。本文推荐三款免安装、支持在线浏览器运行且针对 Obfuscator.io 特征适配完善的解混淆平台,剖析其对字符串编码表与平坦化控制流的还原原理,并提供标准还原操作步骤与选型参考。
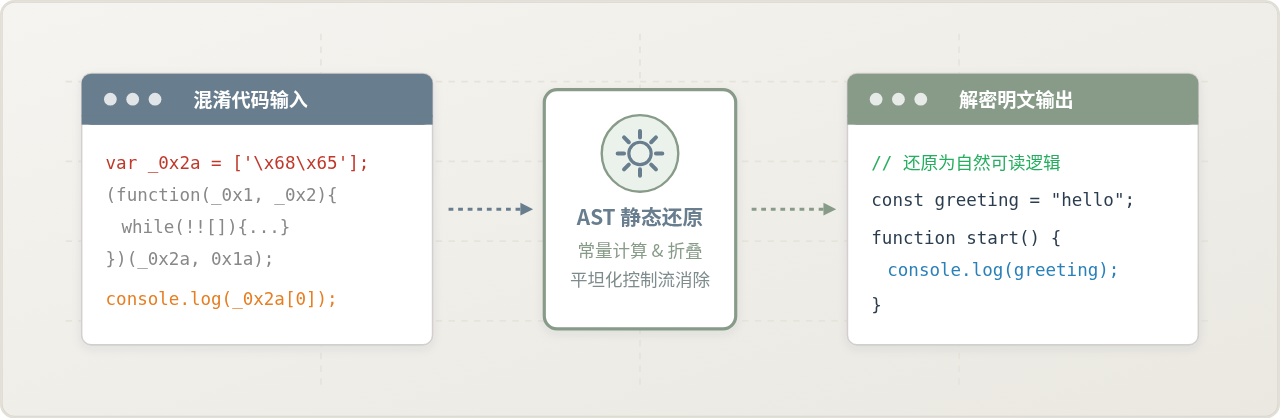
一、Obfuscator.io 核心混淆机制与逆向还原原理
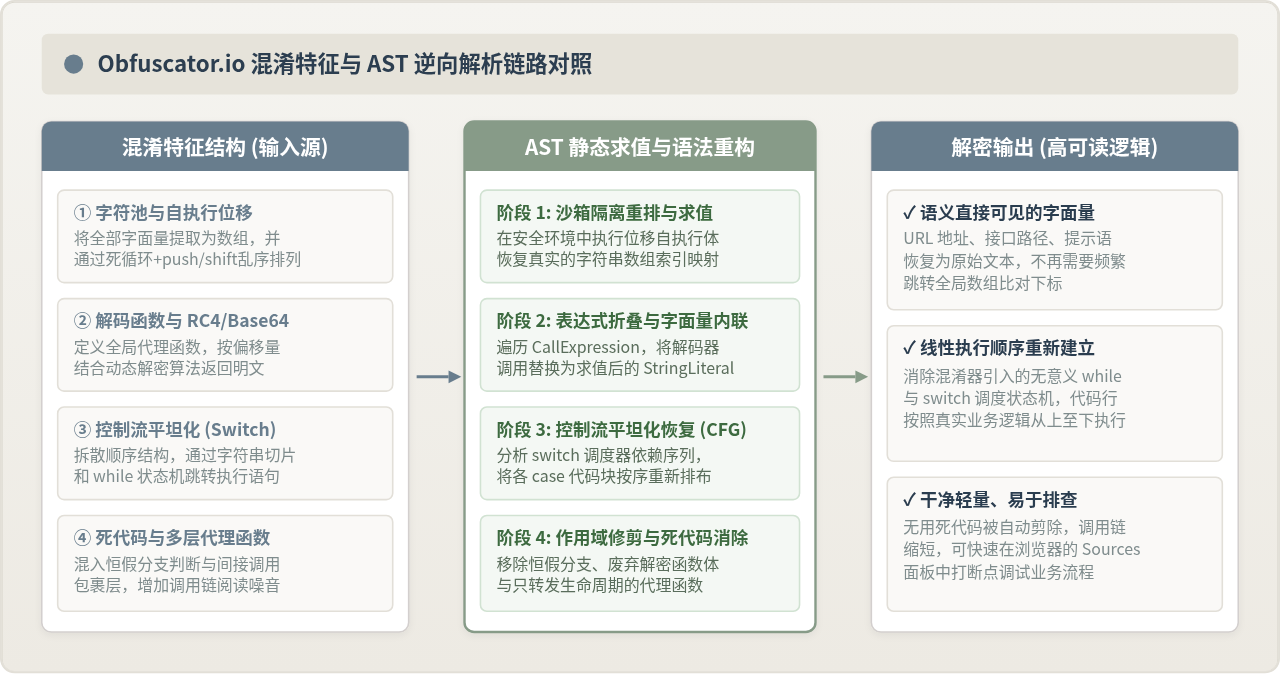
在分析具体工具前,需要明确 Obfuscator.io 的代码加固特征。常规的压缩工具(如 UglifyJS 或 Terser)只做变量缩写、去除空格与无效常量剔除;而 Obfuscator.io 会通过多重算法改造 AST,在保持执行语义的前提下切断代码的人类可读性:
- 字符串提取与字符池乱序(String Array Shift):将代码中所有的文本字符串移入一个全局数组中,并将它们统一转为
\x68\x65\x6c\x6c\x6f或 Base64 编码;在数组之后紧随一个立即执行函数(IIFE),通过push和shift配合十六进制数字运算对数组循环移位,使得直接看数组下标无法获取正确字符串。 - 解码函数动态映射(Decoder Function):业务代码中所有的字符串访问都被替换为对解码函数的调用(例如
_0x3e1a(0x12)),甚至引入 RC4 加密或多层间接调用函数,避免静态字符串搜索。 - 控制流平坦化(Control Flow Flattening):将原本从上到下的顺序代码块切片,放入一个带数字或字符串标签的
switch-case结构中,外部包裹while(!![])死循环,由状态分发器驱动跳转,打乱正常的阅读动线。 - 死代码注入与自卫代码(Dead Code & Self Defending):在业务语句间穿插恒假判断分支、定时触发的
debugger循环,以及检查函数源码是否被格式化的反篡改钩子。
支持 Obfuscator.io 的反混淆工具不是依靠简单的文本替换,而是使用 Babel 类似的解析器构建 AST,并在内存受限的隔离环境中执行其自执行位移函数与解码函数,把计算出来的真实字符串静态写回语法树中,最后重建控制流图(CFG),将乱序的 switch 拆解回顺序执行的代码。
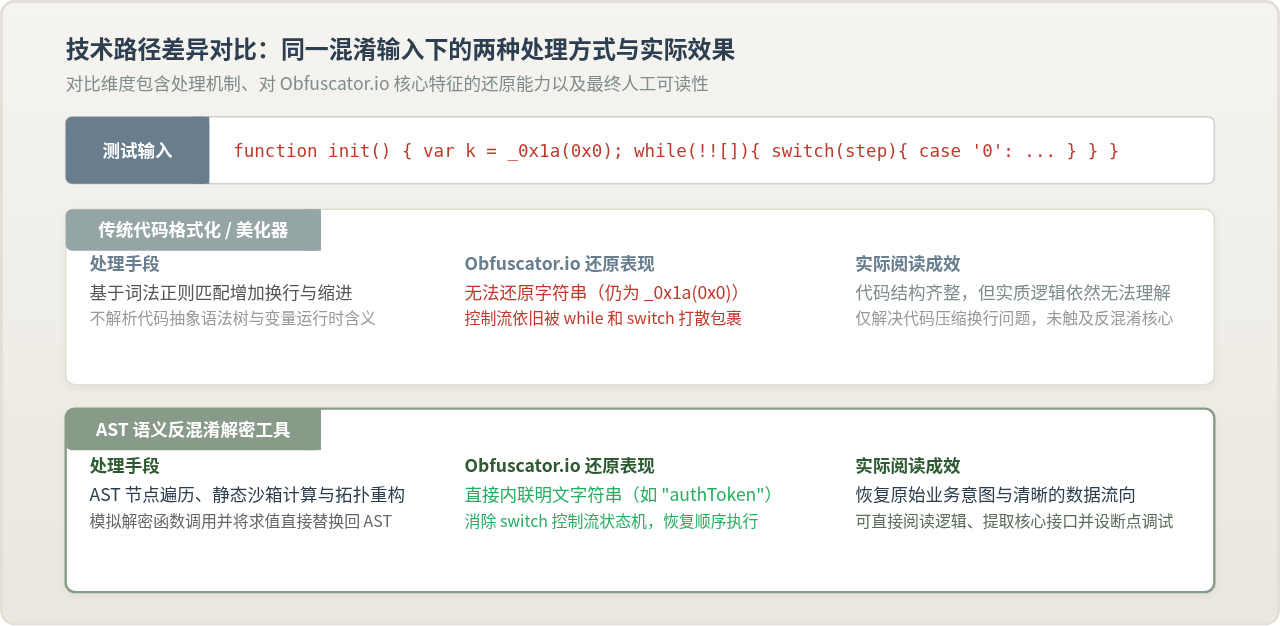
二、关键差异对比:AST 语义还原与传统代码美化
许多初次接触反混淆的开发者常会误将“JS 代码美化器(Beautifier)”当做解混淆工具。为了更清晰地理解反混淆的核心要求,我们以一段典型的 Obfuscator.io 混淆片段为例,对比两种处理机制在一致输入条件下的关键差异:
| 对比维度 | 传统代码美化 / 正则格式化(如 JS Beautifier) | AST 语义反混淆工具(如 Webcrack / Synchrony) |
|---|---|---|
| 核心处理机制 | 基于词法 Token 进行字符排版,补全分号、缩进与换行。 | 解析出完整抽象语法树,遍历 Scope 作用域,静态模拟求值并重构节点。 |
| 字符串数组还原 | 无法还原。变量依然是 _0x4b12(0x5),无法知道真实内容。 |
在隔离上下文中执行位移与解码器,将真实字面量(如 "https://api.domain.com")原地替换回调用处。 |
| 控制流平坦化 | 保留全部 while 与 switch,仅仅使分支排版对称,阅读障碍依然存在。 |
追踪状态转移序列,消除调度状态机,将 case 块按真实执行顺序还原为线性代码。 |
| 冗余代理与死代码 | 原样保留。多层包装函数与恒假分支继续占用篇幅。 | 识别只做转发的 Proxy 代理函数直接展开,剪除恒假 if(false) 死代码。 |
| 最终可读性提升 | 仅仅改善视觉排版,核心逻辑与业务语义依然被完全隐藏。 | 语义直接浮现,大部分业务流程可直接阅读、检索或下断点排查。 |
三、推荐几款稳定的在线 JS 反混淆工具
针对 Obfuscator.io 的解密还原,以下三款工具均提供网页端在线免安装使用环境,运行稳定,且全部在浏览器前端本地(通过 WASM 或 Web Worker)完成 AST 分析,无需担心代码被上传到未知后端服务器:
Webcrack 是一款现代开源前端逆向工具,在线版本运行于纯浏览器环境。它的最大强项在于兼顾了 Obfuscator.io 专用解密 与 Webpack / 模块打包器解构 两大能力。
- 针对 Obfuscator.io 的支持:自动识别
javascript-obfuscator生成的特征代码,支持字符串解密、十六进制展开、代理函数展开,并内建优秀的控制流平坦化恢复算法。 - 模块拆分导出:如果目标代码是先通过 Webpack 打包、再做 Obfuscator.io 加固的,Webcrack 可以在解密字符串的同时把 bundle 切分为数十个独立的源模块文件供打包下载。
- 适用场景:几千行至数万行复杂工程代码、打包器产物混合混淆、需要彻底消除平坦化 switch 状态机的场景。
Synchrony 专门针对 javascript-obfuscator 各种混淆预设规则设计,其网页版 Playground 提供了直观的双栏实时比对编辑器。
- 针对 Obfuscator.io 的支持:对字符串数组的多重移位、Base64 / RC4 解密函数、对象属性重命名(
a['\x72\x75\x6e']()还原为a.run())的处理极其干净。 - 死代码与自卫代码清洗:能够自动识别并清除 Obfuscator.io 注入的 anti-tamper、self-defending 检测逻辑,避免解开后的代码在运行时死循环挂起。
- 适用场景:单个独立脚本、纯 Obfuscator.io 加固的高对抗性代码,或者 Webcrack 处理某些深层嵌套闭包失败时的针对性替代工具。
由社区维护的轻量级在线反混淆站点,基于 Babel AST 插件管道运行,界面简洁,响应迅速。
- 核心能力:快速展开所有
\x..十六进制和 Unicode 转义字符,将常量运算(如0x1a + 0x2b)就地折叠,并对简单的全局字符字典完成查表替换。 - 适用场景:几十行到数百行的简短 JavaScript 片段,仅开启了字符串加密和基本变量混淆,无需复杂模块拆分时的即时验证。
四、在线解密 Obfuscator.io 的标准操作步骤与代码示例
在实际使用在线工具解密时,最常见的失败原因是代码上下文截断。许多开发者只从浏览器控制台中复制报错的某一个函数,却遗漏了顶部声明的数组与解密函数,导致在线工具无法执行静态求值。正确的操作顺序如下:
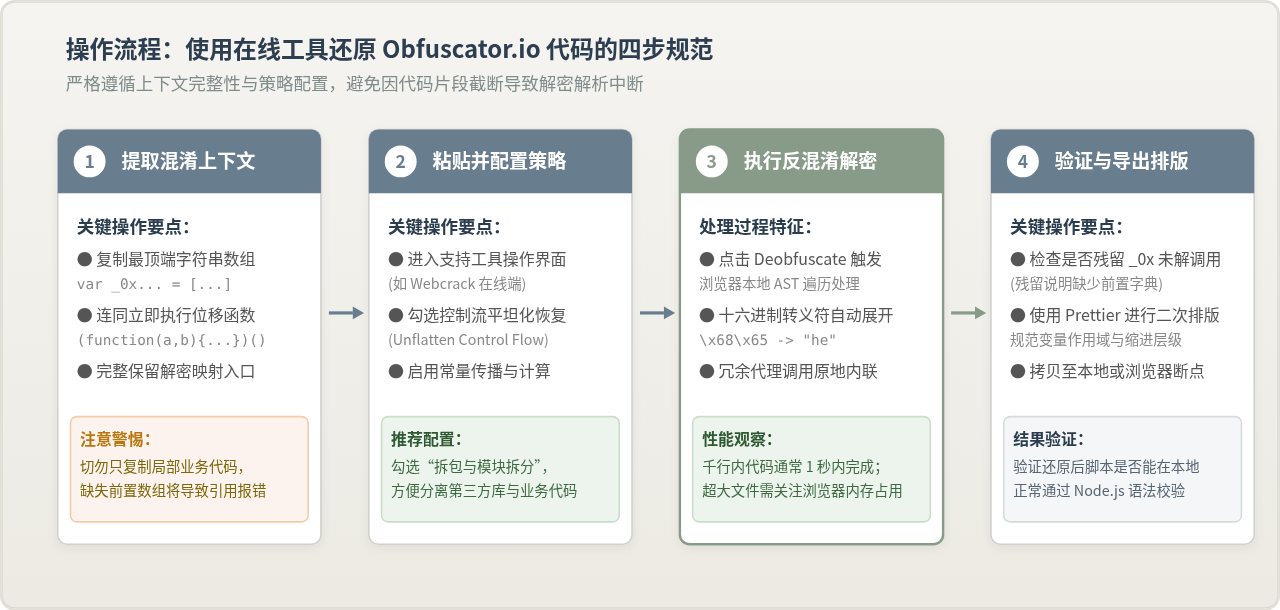
步骤 1:完整提取混淆依赖块
在待逆向的网页或脚本中,定位到混淆代码的最顶部。必须确保复制的内容完整包含三个核心要素:
- 字符池数组声明(如
var _0x5a2d = ['\x68\x65...', ...]); - 紧接着的自执行移位函数
(function(_0x2d, _0x1a){...})(_0x5a2d, 0x1a4);; - 全局解密查询函数
function _0x3b1c(_0x1, _0x2){...}。
_0x3b1c(0x1) 当作外部未定义标识符跳过,导致最终输出依然充斥着大量未解密的乱码调用。
步骤 2:输入在线工具并配置解密策略
以使用 Webcrack 在线端为例:
- 打开在线界面,在左侧输入框内完整粘贴混淆代码。
- 检查页面上的选项:
- 勾选
Unflatten Control Flow(消除控制流平坦化); - 勾选
Unpack Webpack(如果是打包工程,自动提取子模块); - 保持常量折叠与代理内联处于启用状态。
- 勾选
步骤 3:执行反混淆并对比结果
点击界面的 Deobfuscate 按钮,浏览器会在几百毫秒至数秒内完成 AST 转换并在右侧输出可读代码。
混淆输入代码示例(由 Obfuscator.io 生成):
// 混淆代码片段(包含数组、移位自执行函数与混淆业务调用)
var _0x1b2c = ['\x6c\x6f\x67', '\x68\x65\x6c\x6c\x6f\x20\x77\x6f\x72\x6c\x64', '\x61\x70\x69\x5f\x6b\x65\x79'];
(function(_0x2, _0x5) {
    var _0x3 = function(_0x1) {
        while (--_0x1) { _0x2['push'](_0x2['shift']()); }
    };
    _0x3(++_0x5);
}(_0x1b2c, 0x1f));

var _0x2a1b = function(_0x4, _0x6) {
    return _0x1b2c[_0x4 -= 0x0];
};

function authenticate() {
    var _0x9 = _0x2a1b(0x1);
    console[_0x2a1b(0x0)](_0x9);
}
authenticate();
反混淆工具处理后的输出代码:
// 经 AST 语义还原后的可读输出
function authenticate() {
    var _0x9 = "api_key";
    console.log("api_key");
}
authenticate();
步骤 4:结果校验与二次重命名
反混淆工具能够彻底解决字符串隐藏、函数代理与控制流乱序,但无法凭空推断原本局部变量的语义命名(如形参和局部临时变量仍为 _0x9 或单字母)。在导出代码后,建议配合 VS Code 等编辑器使用快捷键(如 F2 重命名符号),根据上下文语义将 _0x9 批量替换为 apiKey,即可完成高质量的代码逆向复原。
五、工具选型总结与使用安全指南
在实际项目排查中,不同的混淆配置与代码规模对应着不同的选型优先级:
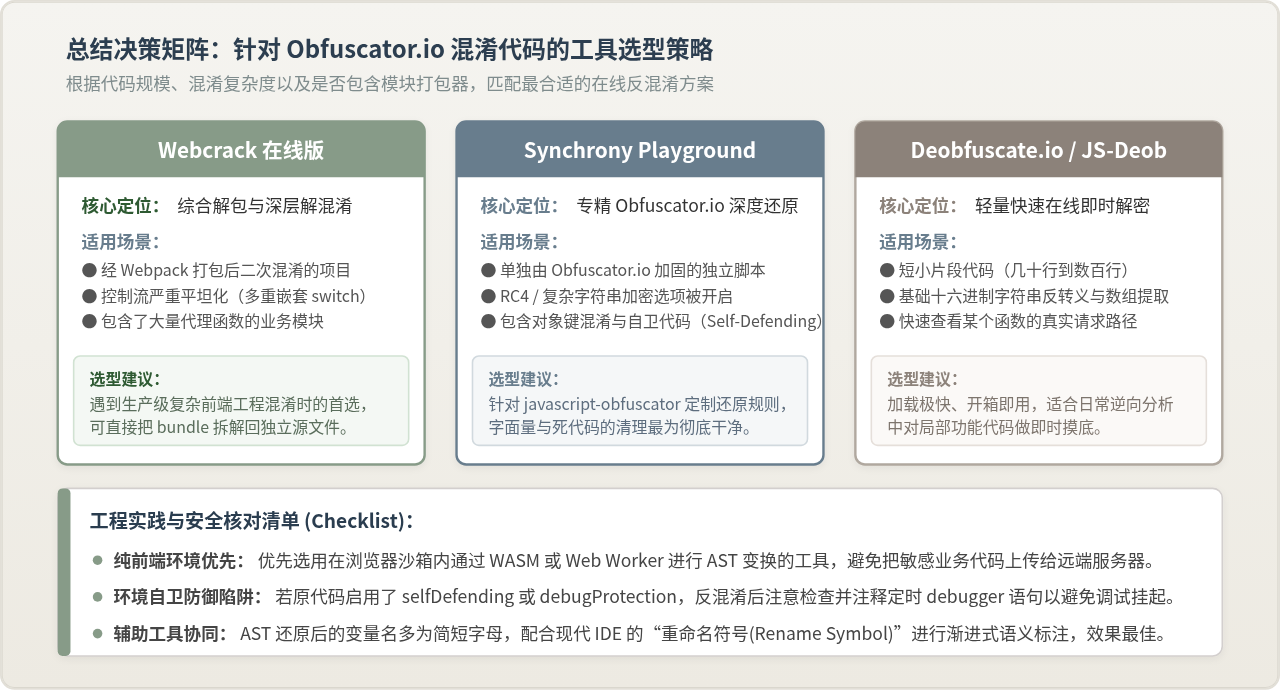
- 针对大型前端 Webpack 工程 + Obfuscator.io 混淆:首选 Webcrack,利用其模块识别能力快速定位到关键业务模块(如登录验证、数据解密模块),无需通读数万行代码。
- 针对单文件高强度防逆向脚本:首选 Synchrony Playground,其对 RC4 混淆字典与自卫死循环的清除最为纯净。
- 针对几百行内的局部 API 调用验证:使用 Deobfuscate.io 快速解开十六进制字符串,获取关键网络请求参数与签名逻辑。
npm i -g webcrack),通过离线命令行执行解密,兼顾还原效率与数据安全。
配置 Matter.js 睡眠机制以优化静止物体性能
2026-11-05 15:43:12
JavaScript console.log高级用法:用table、group和time优化调试输出
2026-11-05 08:04:56
JS变量中存储HTML代码时的特殊字符转义方法
2026-11-04 19:04:09
JS怎么安全转换带千分位或货币符号的字符串为数字
2026-11-04 11:54:14
JS加密密钥硬编码在代码中有什么风险
2026-11-03 23:04:42







