浏览器JS沙盒机制解析:在线运行工具的执行限制与安全说明
深入解析浏览器环境下JavaScript沙盒的实现机制与防护边界,剖析在线代码运行工具(如CodePen、JSFiddle、WebContainer等)的隔离策略、核心执行限制及防逃逸加固实践。
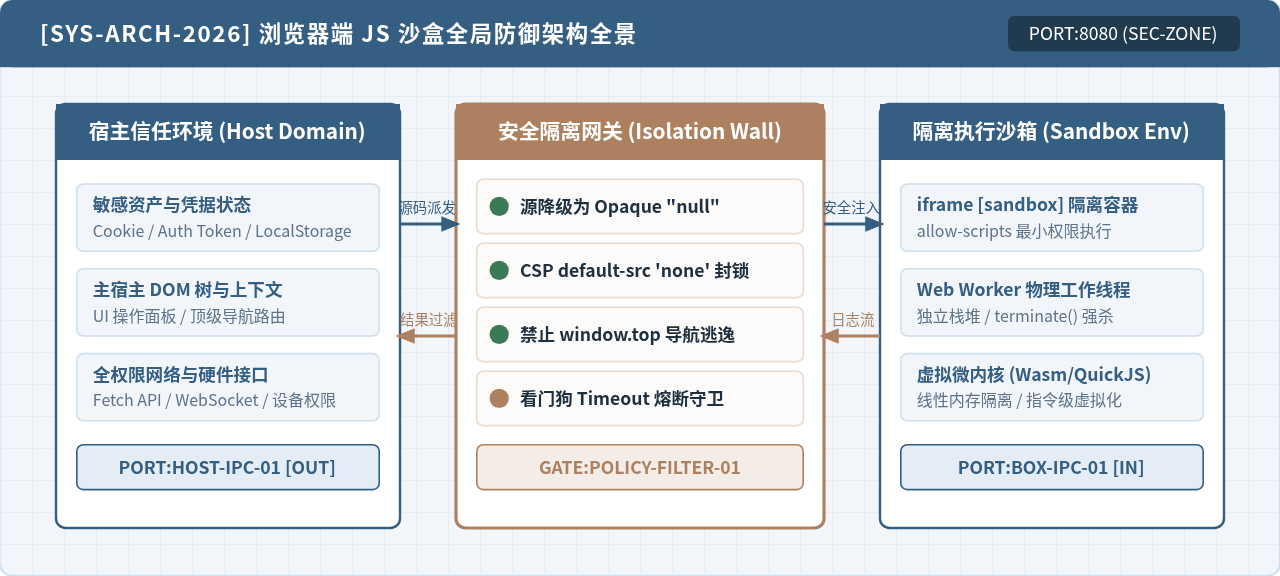
现代前端开发中,在线代码演练工具(例如 CodePen、JSFiddle、StackBlitz、RunKit 以及各类开源库的交互式文档)允许用户在浏览器中直接输入并即时执行 JavaScript 代码。这类工具面临的本质安全挑战是:如何在用户的浏览器中运行完全不可信任的第三方代码,同时严密保护宿主站点的敏感凭据、DOM 结构与算力资源不受侵害。为了达成这一目标,在线执行工具并不是直接调用原生的 eval(),而是综合构建了包含上下文隔离、线程隔离、微虚拟化以及安全策略门禁在内的多层 JS 沙盒体系。本文将深入拆解这套沙盒机制的技术原理、关键执行限制以及工程防逃逸实战。
一、浏览器 JS 沙盒的四层防护架构与隔离机制
在浏览器客户端执行第三方代码时,防护体系由浅入深分为四个层级。每一层对应不同的技术原理与防御边界,单一层级往往存在局限性,生产级平台通常采用多层纵深协同防御。
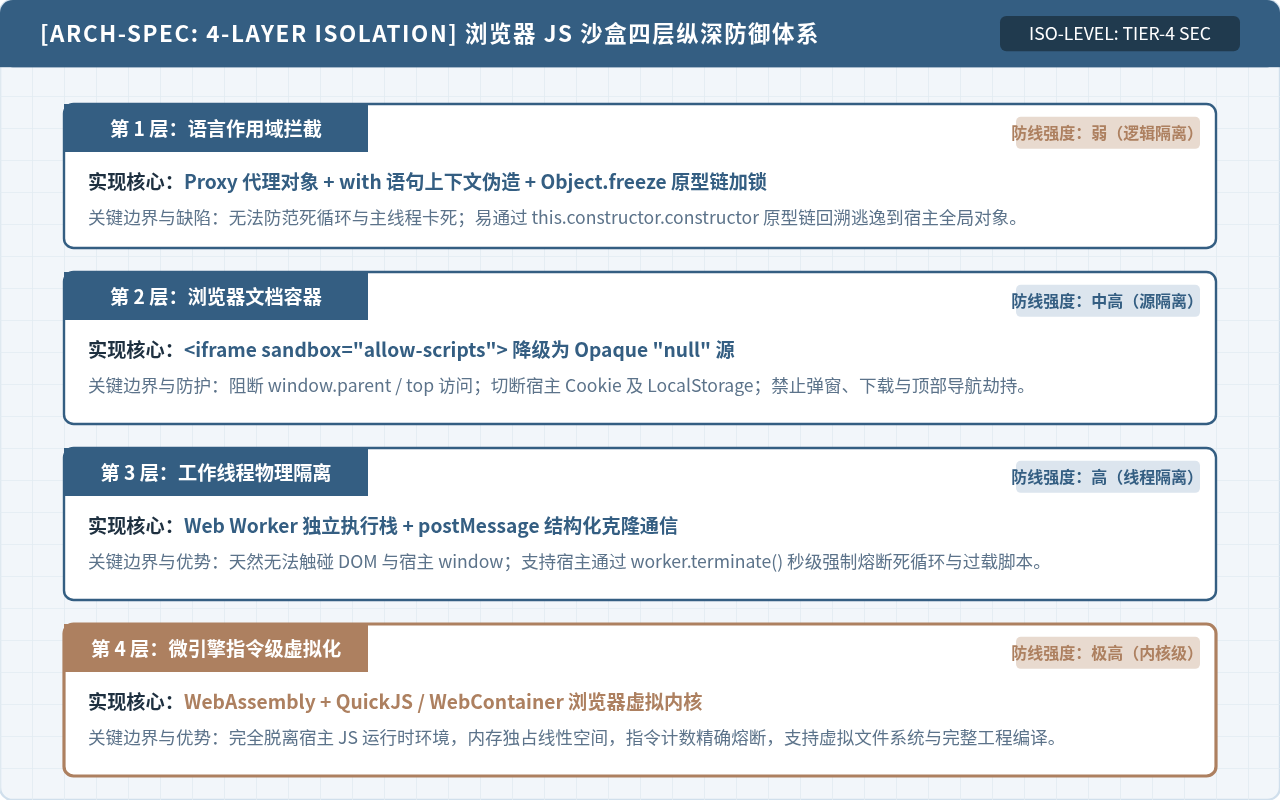
1. 第一层:语言与作用域拦截(Proxy + with)
最轻量的沙盒思路是使用 ECMAScript 自身的特性,通过 Proxy 对象拦截所有全局变量的访问,并配合 with 语句改变作用域链解析规则:
function createScopeSandbox(code, safeContext) {
  const proxy = new Proxy(safeContext, {
    has(target, prop) {
      // 捕获所有属性查找,防止向上穿透到 window
      return true;
    },
    get(target, prop) {
      if (prop === Symbol.unscopables) return undefined;
      return prop in target ? target[prop] : undefined;
    }
  });

  // 通过 with 强制将全局作用域限定在 proxy 内
  const runner = new Function("context", `with(context) { ${code} }`);
  return runner(proxy);
}局限性与风险:这种纯语言级沙箱防御能力最弱。恶意代码只要通过 this.constructor.constructor("return process || window")() 或访问未被彻底冻结的内置原型(如 Object.prototype、Function.prototype),就能瞬间回溯原型链逃出沙盒;此外,该方案与宿主共享同一个主线程,无法防范死循环与内存耗尽。
2. 第二层:浏览器文档级沙盒容器(<iframe sandbox>)
<iframe> 结合 HTML5 的 sandbox 属性是在线 UI 演练工具(如 CodePen)的核心基石。当 <iframe> 声明了 sandbox 属性时,该页面立即被施加最高级别的安全限制:
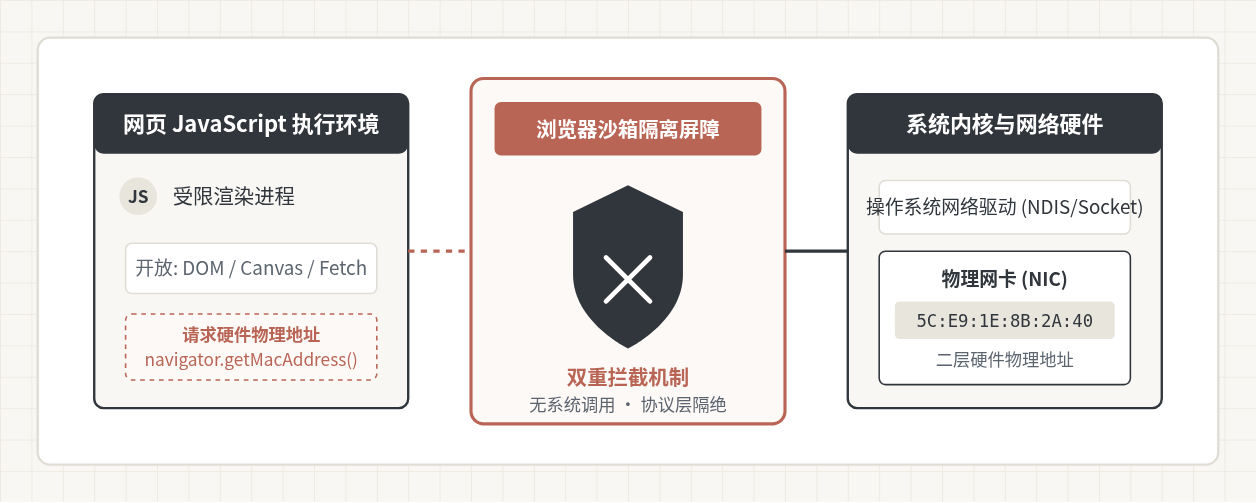
- 降级为不透明源(Opaque "null" Origin):沙盒页面与外部宿主页面不再属于同一源,同源策略将物理切断其对宿主 DOM、
window.parent、localStorage和document.cookie的直接读写权限。 - 按需解禁最小权限(Least Privilege):通过精确配置属性值放行必要能力,例如仅声明
sandbox="allow-scripts"允许执行 JS,同时坚决不赋予allow-same-origin。
3. 第三层:工作线程物理隔离(Web Worker)
对于纯算法、数学运算或数据清洗类代码,Web Worker 是天然理想的隔离环境。Web Worker 在独立的后台操作系统线程中运行独立的事件循环(Event Loop):
- 物理屏蔽 DOM:在 Worker 全局作用域中不存在
window和document,彻底阻断了任何篡改主页面 UI 的可能。 - 不可穿透的通信信道:Worker 与宿主之间只能通过
postMessage传递数据,默认采用“结构化克隆算法”(Structured Clone Algorithm),对象在传递时被完整深拷贝,不存在内存共享与引用传递漏洞。
4. 第四层:微引擎指令级虚拟化(Wasm + QuickJS / WebContainer)
在大型在线 IDE(如 StackBlitz)中,为了在浏览器中运行 Node.js 完整生态,业界引入了基于 WebAssembly 编译的微内核虚拟机。例如将轻量 JS 引擎 QuickJS 编译为 WebAssembly,或者利用 WebContainer 构建一套纯运行在浏览器内部的虚拟文件系统与操作系统内核。不可信代码在虚拟机的独立线性内存(Linear Memory)中执行,根本不直接接触浏览器宿主的 V8 执行引擎,实现了近乎宿主隔离的安全水位。
二、在线运行工具的代码生命周期与管控拦截流程
一个健壮的在线代码运行系统,从接收到用户输入的代码到最终安全展示运行结果,必须经过一套标准化的生命周期管控流。
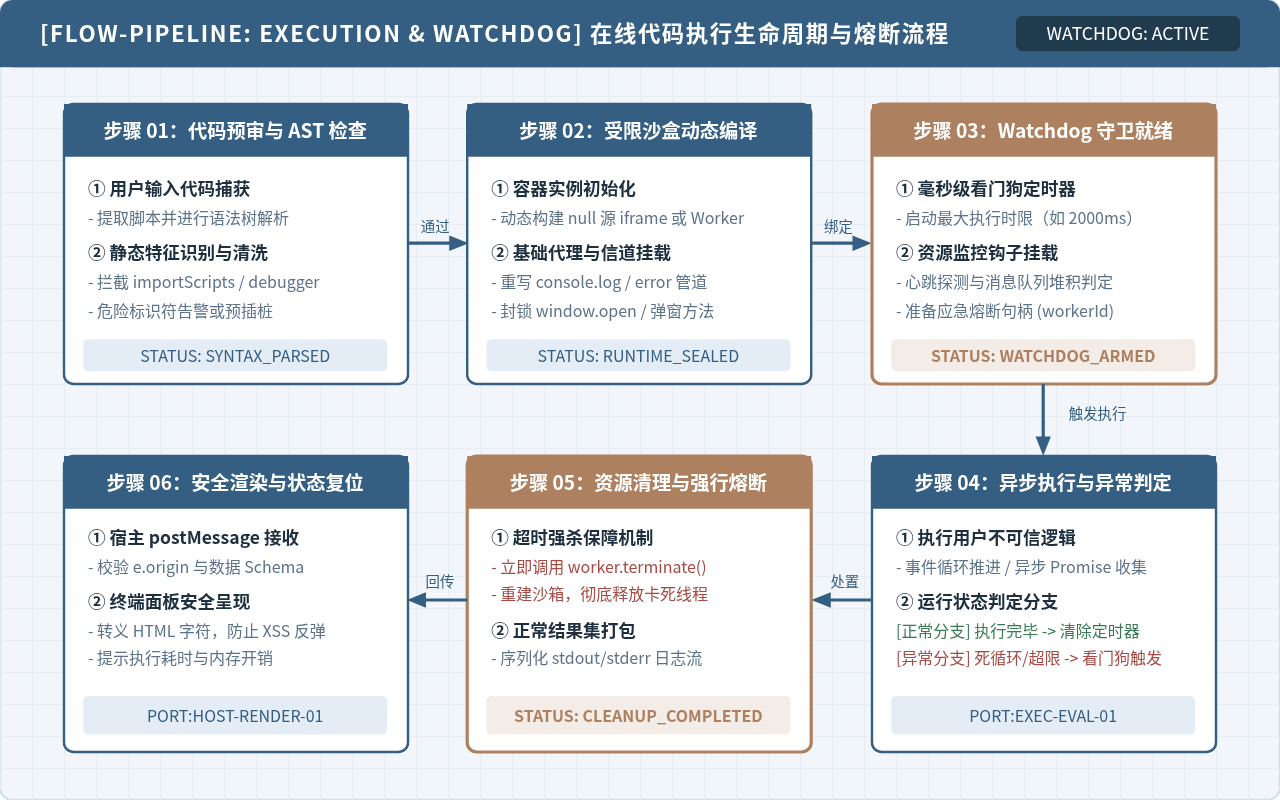
阶段详解与实施步骤:
- 静态预审与语法过滤:服务端或宿主客户端在执行前对源码进行轻量词法分析,识别非法的注入特征(如试图动态加载外部黑名单脚本)。
- 隔离容器动态装配:宿主页面动态创建独立的
iframe或通过BlobURL 初始化 Web Worker,注入用于拦截console.log、console.error的代理钩子。 - 看门狗(Watchdog)超时守卫就绪:在触发执行前,必须启动一个严格的超时守护定时器。浏览器主线程一旦发生死循环将导致页面整体失去响应,因此必须有强制终止机制。
- 受限执行与结果封装:执行脚本并持续收集标准输出日志,将执行耗时、返回值或报错堆栈格式化为结构化消息。
- 熔断处置与实例清理:若脚本超时未完成,直接触发 Worker 的
terminate()销毁线程,或直接卸载iframeDOM 节点;若正常结束则清除定时器并复位。
下面是一个在线运行工具中常用的Web Worker 守护进程与超时强杀熔断的典型工程实现:
// 宿主管理器:安全调度并执行一段不可信脚本
function executeUntrustedCode(userCode, timeoutMs = 2000) {
  return new Promise((resolve, reject) => {
    // 构造包裹脚本:劫持控制台并捕获执行结果
    const workerScript = `
      self.onmessage = function(e) {
        const logs = [];
        const originalLog = console.log;
        console.log = (...args) => logs.push(args.map(String).join(' '));

        try {
          const result = (new Function(e.data))();
          self.postMessage({ success: true, result, logs });
        } catch (err) {
          self.postMessage({ success: false, error: err.message, logs });
        }
      };
    `;

    const blob = new Blob([workerScript], { type: 'application/javascript' });
    const workerUrl = URL.createObjectURL(blob);
    const worker = new Worker(workerUrl);

    // 启动看门狗定时器
    const timer = setTimeout(() => {
      worker.terminate(); // 物理杀死工作线程,立即熔断死循环
      URL.revokeObjectURL(workerUrl);
      reject(new Error(`执行超时(超过 ${timeoutMs}ms),已触发安全熔断`));
    }, timeoutMs);

    // 接收沙盒回传
    worker.onmessage = (event) => {
      clearTimeout(timer);
      worker.terminate();
      URL.revokeObjectURL(workerUrl);
      resolve(event.data);
    };

    worker.postMessage(userCode);
  });
}
三、在线运行工具的关键执行限制与技术边界
在线代码运行器与标准本地开发环境存在根本性的差异。理解这些限制,有助于明确在线工具的能力边界:
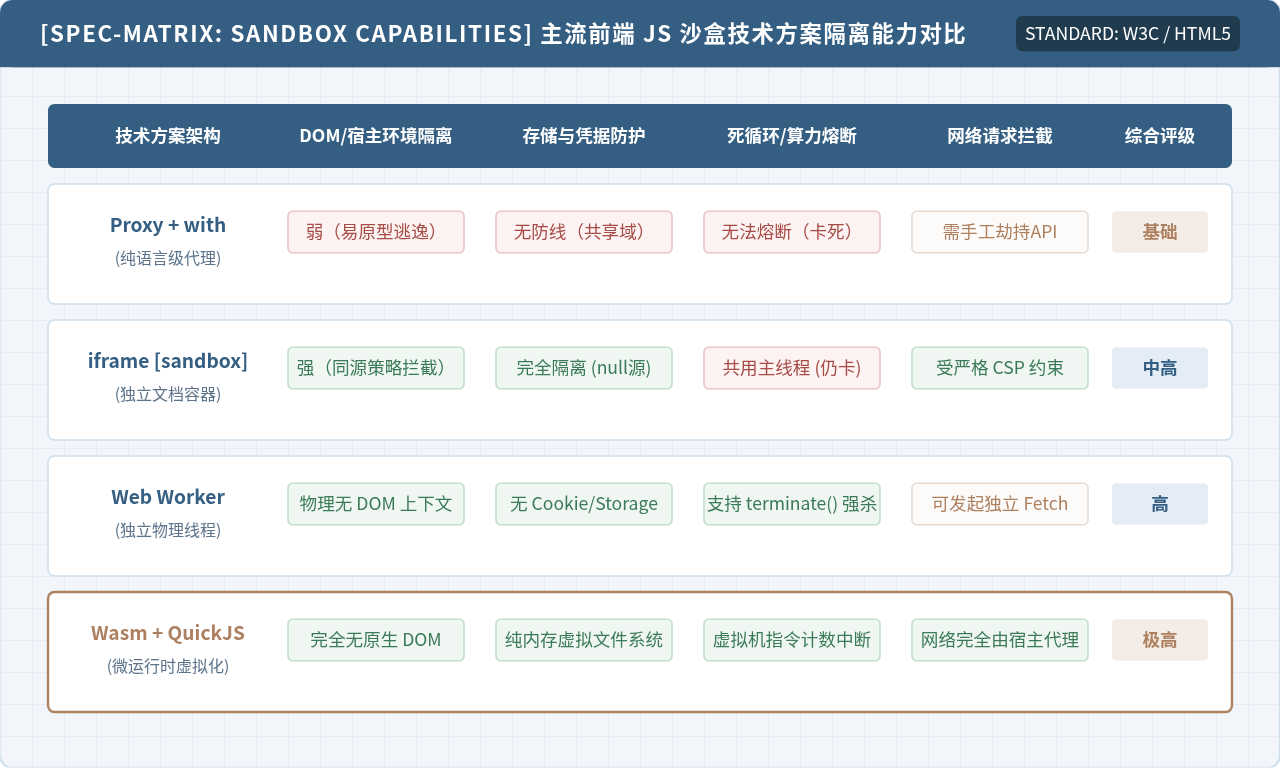
1. 存储与凭据完全绝缘(Storage & Cookie Isolation)
当 <iframe> 启用 sandbox 且未配置 allow-same-origin 时,其内部上下文计算得到的源为 null(即不透明源)。在该环境下执行的 JavaScript:
- 调用
localStorage或sessionStorage会直接抛出SecurityError: Access to Storage is denied for this document异常。 document.cookie返回空字符串,且无法对宿主站点的 Cookie 进行读取或植入。- 无法访问宿主页面的
IndexedDB数据库,杜绝了持久化凭据窃取的可能。
2. 网络通信与跨域严控(Network & CORS Constraints)
在沙盒内发起网络请求同样受到严密的同源策略约束:
- 由于沙盒源为
null,其发起的任意跨域fetch或XMLHttpRequest都会在 HTTP 请求头中携带Origin: null。绝大多数线上安全接口均会拒绝Origin: null的请求。 - 结合
Content-Security-Policy: connect-src 'none'响应头,可以彻底切断沙盒的一切对外网络外发通道,杜绝黑客利用用户浏览器发起内网探针或 DDoS 攻击。
3. 页面层叠与顶级导航防护(Top Navigation & Hijacking)
为了防止不可信脚本将宿主网站重定向到钓鱼欺诈页面,HTML 规范制定了严格的导航屏障:
- 默认情况下沙箱禁止修改
window.top.location。若未显式声明allow-top-navigation,脚本执行top.location.href = 'https://malicious.com'将被浏览器底层静默拦截并报错。 - 禁用弹窗与模态框:未开启
allow-popups和allow-modals时,window.open()、alert()、confirm()会被自动屏蔽,避免弹窗骚扰与点击劫持。
4. 算力开销与死循环熔断限制(CPU & Event Loop)
许多初学者在在线工具中编写了 while(true) 死循环。若沙盒运行在主线程 iframe中,死循环会导致浏览器整个 Tab 标签页彻底冻结;因此,生产级工具要么强制将代码转交给Web Worker(支持秒级 terminate),要么在编译期使用 Babel 进行 AST 插桩,在循环体中动态注入计数器以实现自动跳出。
四、典型沙盒逃逸风险与安全加固实践
沙盒防护是一项持续对抗的工程,配置中的细微疏忽就可能导致沙盒被彻底击穿。以下剖析两项最致命的逃逸漏洞及加固基线:
如果在 <iframe sandbox="..."> 中同时声明了 allow-scripts 和 allow-same-origin,沙盒就彻底失效了!因为具备了同源权限的脚本可以通过 window.parent.document 访问宿主 DOM,甚至直接移除自身 iframe 标签上的 sandbox 属性并重新加载,实现完全逃逸。
1. 生产级 iframe 沙箱的标准装配规范
构建在线代码渲染容器时,标准且安全的 DOM 装配代码如下:
function createSecureSandboxIframe(containerElement, userHtmlContent) {
  const iframe = document.createElement('iframe');

  // 核心安全策略:仅开放脚本运行,坚决剔除 allow-same-origin
  iframe.setAttribute('sandbox', 'allow-scripts');

  // 配合严格的 CSP 策略头
  const csp = "default-src 'none'; script-src 'unsafe-inline'; style-src 'unsafe-inline';";

  // 组装完整的安全沙盒页面
  const fullDocument = `
    <!DOCTYPE html>
    <html>
      <head>
        <meta charset="UTF-8">
        <meta http-equiv="Content-Security-Policy" content="${csp}">
      </head>
      <body>
        ${userHtmlContent}
      </body>
    </html>
  `;

  iframe.srcdoc = fullDocument;
  containerElement.appendChild(iframe);
  return iframe;
}
2. 原型链污染(Prototype Pollution)的免疫方案
在基于 Proxy 的轻量沙盒中,不可信代码经常利用 Object.prototype.__proto__ 进行原型污染。彻底的防御措施是在沙盒初始化时深层冻结内置原型:
function deepFreezeIntrinsics() {
  const primitives = [
    Object, Function, Array, String, Number, Boolean,
    Promise, Math, JSON, Reflect, RegExp, Error
  ];

  primitives.forEach(prim => {
    Object.freeze(prim);
    if (prim.prototype) {
      Object.freeze(prim.prototype);
    }
  });
}
五、工程选型决策与安全交付检查清单
不同的业务场景对沙盒的能力需求大相径庭。架构设计时应当依据业务实质,权衡“隔离强度”与“运行能力”:
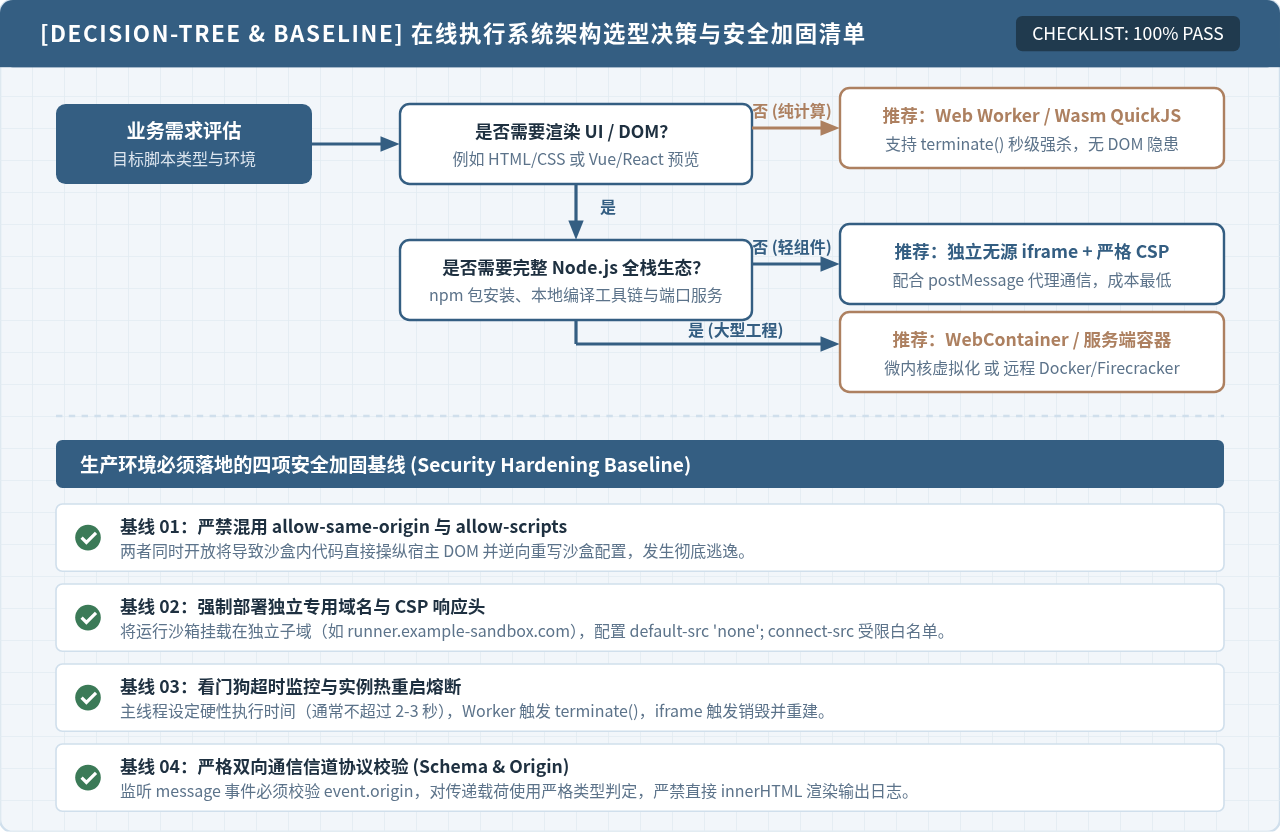
架构选型评估矩阵
| 业务场景 | 推荐技术组合 | 核心收益 | 重点防范风险 |
|---|---|---|---|
| 算法竞赛 / 数据分析工具 | Web Worker + 看门狗定时器 | 天然隔绝 DOM,死循环秒级强杀 | 防范内存爆仓与非受控网络外连 |
| 前端 UI 组件演练场 (CodePen 类) | 独立无源 iframe + 严格 CSP | 支持真实 DOM/CSS 渲染与交互预览 | 防范 allow-same-origin 逃逸与顶级劫持 |
| 在线 Web IDE / 全栈运行环境 | WebContainer (Wasm) 或 服务端沙盒 | 支持 NPM 生态与多文件工程编译 | 防范 Wasm 内存越界与资源配额超标 |
上线前必须核对的 4 项安全加固基线:
- 基线一(源隔离):确保运行代码的容器处于独立域(如
sandbox.example.com)或null源,禁止与宿主 API 鉴权服务共享同源凭据。 - 基线二(属性审计):检查所有 iframe 标签,确保没有包含
allow-same-origin与allow-top-navigation的危险组合。 - 基线三(超时兜底):所有执行任务必须挂载毫秒级熔断看门狗,主线程绝对不能被用户代码阻塞超过 3 秒。
- 基线四(IPC 校验):在宿主
window.addEventListener('message')处理器中,严格校验event.origin与传递的数据结构,对终端展示内容进行 HTML 特殊字符转义,防止二次 XSS 攻击。
JS split切割后出现空字符串怎么过滤
2026-11-05 16:00:30
在 React 或 Vue 项目中封装使用 JS 节流防抖
2026-11-05 15:27:29
JavaScript中怎么将带小数的字符串转为整数?
2026-11-05 14:32:38
怎么用JavaScript策略模式重构电商促销计算逻辑?
2026-11-05 14:01:09
JS使用constructor判断数据类型可靠吗
2026-11-05 13:49:41
相关标签: