为什么现代浏览器禁止JavaScript读取MAC地址
深入解析现代浏览器全面封禁JavaScript读取物理MAC地址的核心技术逻辑。从OSI协议栈分层隔离、浏览器多进程沙箱安全架构、永久硬件设备指纹威胁三个维度展开,并提供企业级合规替代方案。
现代浏览器全面禁止网页 JavaScript 读取网卡物理 MAC 地址,核心在于网络协议栈的分层隔离、浏览器沙箱的安全边界以及防止不可逆的硬件级隐私追踪。运行在沙箱中的前端脚本仅被允许调用高层 Web API,无法接触内核态网卡驱动;而在网络报文逐跳转发中,MAC 地址也早在第一跳局域网外被完全剥离。任何以“绑定设备硬件”为目的的 Web 需求,都必须通过密码学凭证、网络层访问控制或原生桌面宿主等合规手段解决。
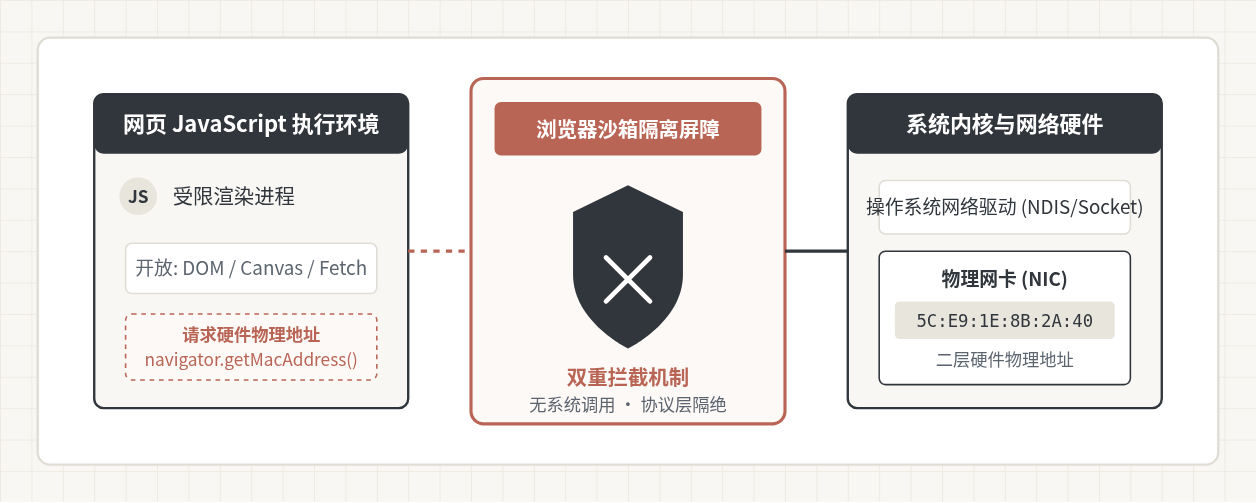
在网络管理系统、内部办公 OA 以及考勤打卡平台的开发过程中,开发者经常听到类似的需求:“为了确保员工在指定办公电脑上登录,前端页面能否通过 JavaScript 读取本机网卡 MAC 地址进行绑定?”在早期的 Internet Explorer 时代,企业内网往往通过 ActiveX 控件或 WMI 脚本达成此目的。但在所有现代网页浏览器(Chrome、Firefox、Safari、Edge)中,任何通过标准 JavaScript 直接获取客户端物理 MAC 地址的企图都是被绝对禁止的。
这一限制并非浏览器的功能遗漏,而是现代互联网在网络架构规范与隐私安全体系演进下的必然设计。要彻底理解这一问题,我们需要从网络协议栈分层、浏览器沙箱隔离机制,以及设备指纹隐私风险三个具体层面剖析。
一、网络分层架构:MAC 地址与 Web 运行层的本质断层
MAC 地址(Media Access Control Address,介质访问控制地址)是网络设备在物理网络介质上的唯一标识符,长度通常为 48 位(6 字节),硬编码烧录在网卡(NIC)固件中。从网络分层协议模型来看,MAC 地址处于 OSI 参考模型的数据链路层(第 2 层),专门负责同一局域网(同一广播域)内部节点之间的逐跳数据帧寻址。
相比之下,现代 Web 应用建立在应用层(第 7 层)。浏览器发起的 HTTP/HTTPS 数据交互,首先在操作系统内核打包为传输层(TCP/UDP)数据段,再封装为网络层(IP)数据包,最终交由网卡驱动装入以太网帧(Ethernet Frame)。
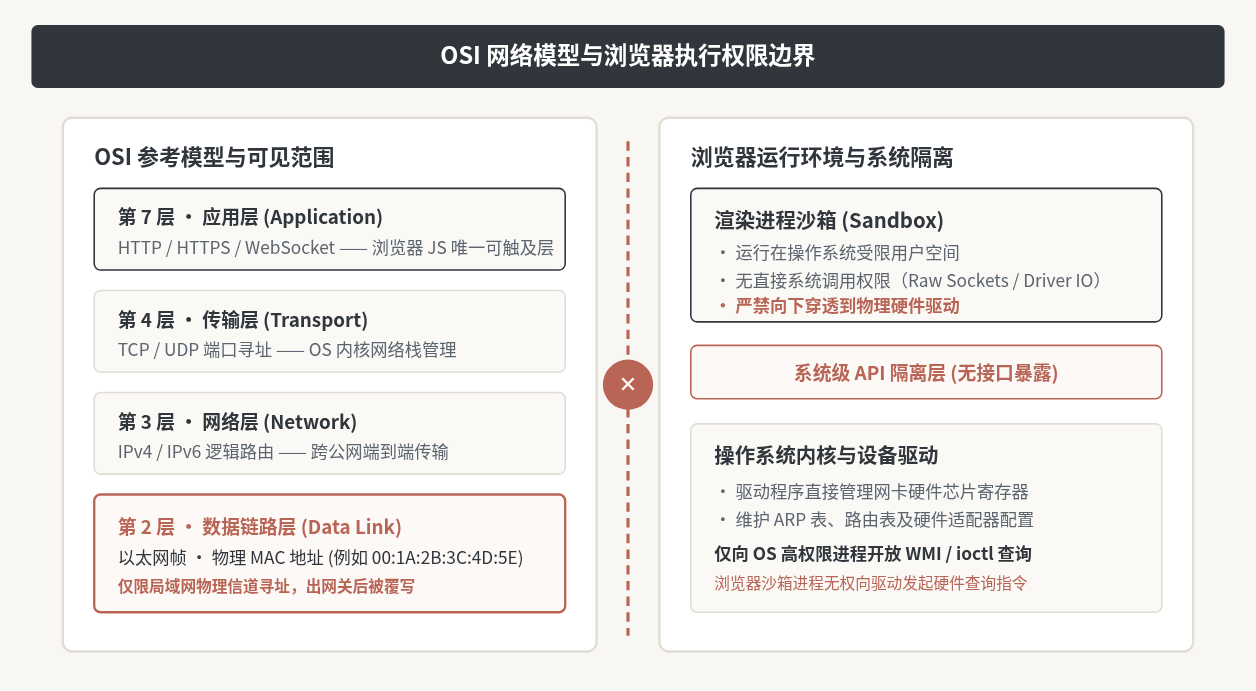
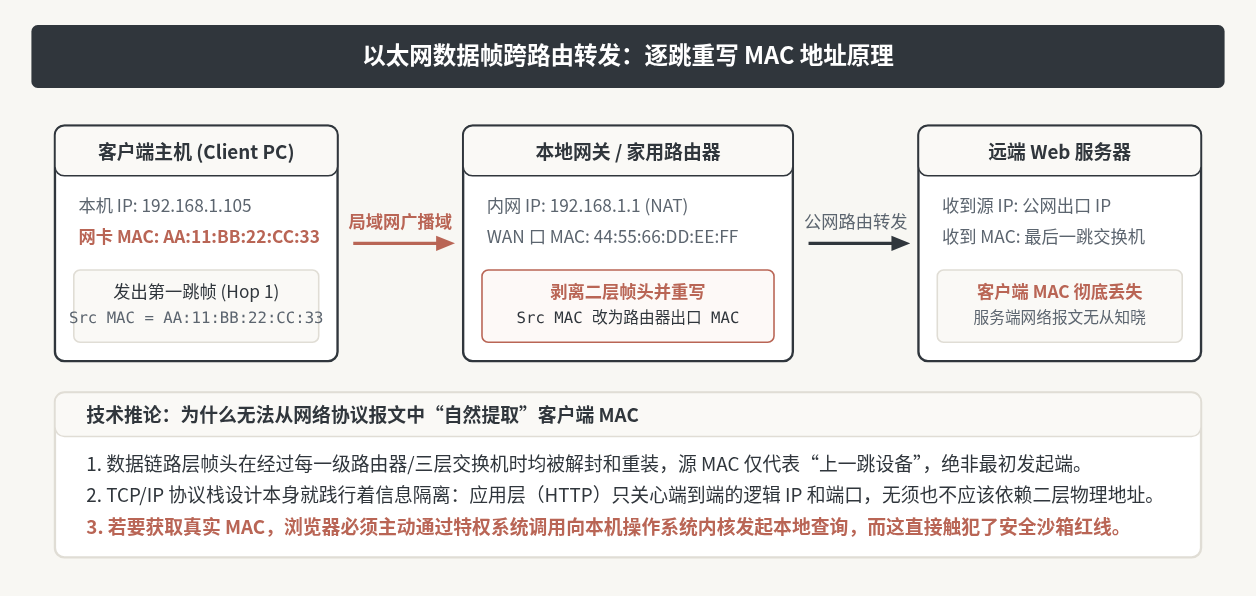
在网络分层中存在一个极易被忽略的基本事实:MAC 地址并不具备跨网络穿透性。当我们在浏览器中访问互联网上的某个 Web 服务器时,数据包在离开本地主机、经过路由器进行 NAT 转换和下一跳路由时,以太网帧头部的源 MAC 地址会被立即替换为当前路由器的出口 MAC 地址。
二、浏览器安全沙箱:阻断脚本直接发起系统调用
即使网络协议报文不携带客户端 MAC 地址,可能仍有读者产生疑问:“既然客户端电脑上正运行着浏览器,浏览器本身也是一个本地软件,为什么不能由浏览器直接向操作系统内核发指令查出网卡 MAC,再通过 JavaScript 变量暴露给网页代码?”
这涉及现代浏览器的核心安全架构——多进程沙箱隔离模型(Multi-Process Sandbox Architecture)。
1. 渲染进程与操作系统资源的彻底隔离
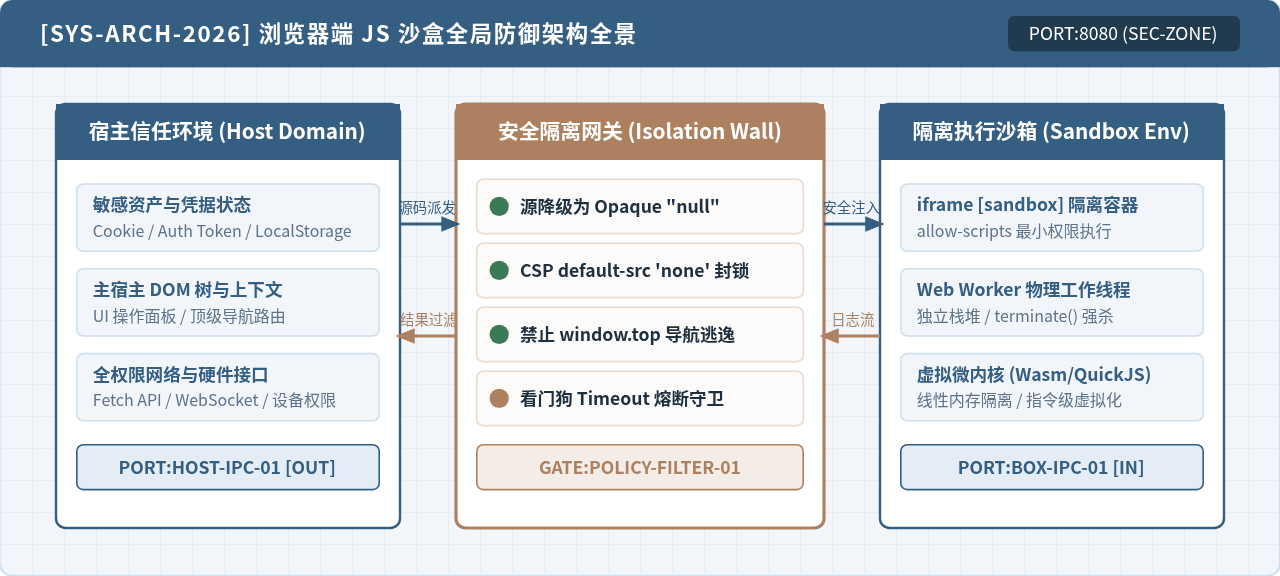
在 Chrome 或现代 Edge 等浏览器中,每个标签页或站点通常运行在独立的渲染进程(Renderer Process)内。为了防御来自互联网的任意恶意代码利用内存溢出漏洞(如 Buffer Overflow、Use-After-Free)控制用户计算机,渲染进程被置于操作系统的严格沙箱限制之下:
- 无直接系统调用权限:渲染进程在 Windows 上使用受限令牌(Restricted Token)运行,在 Linux 上受到 seccomp-bpf、Namespaces 和 chroot 限制,在 macOS 上受到 sandbox profile 约束。它无法直接调用底层内核 API 读取网卡驱动配置。
- 无文件与硬件直访权限:渲染进程无法直接读取硬盘敏感文件、不可直接枚举设备硬件,亦无法通过网络原始套接字(Raw Sockets)监听链路层报文。
- 受控 IPC 通信:JavaScript 能够调用的所有系统资源,必须由浏览器高权限的主进程(Browser Process)经过严格的安全审查与同源校验后,通过跨进程通信(IPC)有选择地代理提供。
2. 历史教训:ActiveX 与插件时代的安全灾难
在二十年前的 IE 6/7/8 时代,页面确实可以通过 ActiveX 控件或 Java Applet 穿透沙箱,直接调用 Windows Management Instrumentation (WMI) 读取网卡 MAC 地址。一段典型的历史遗留代码如下:
// 仅在历史遗留的旧版 IE 且用户强行允许危险 ActiveX 运行时有效(现代浏览器均不支持)
try {
  var locator = new ActiveXObject("WbemScripting.SWbemLocator");
  var service = locator.ConnectServer(".");
  var properties = service.ExecQuery("SELECT * FROM Win32_NetworkAdapterConfiguration WHERE IPEnabled = True");
  var e = new Enumerator(properties);
  for (; !e.atEnd(); e.moveNext()) {
    var p = e.item();
    console.log("MAC Address: " + p.MACAddress); // 获取到物理 MAC
  }
} catch (err) {
  console.error("现代浏览器已全面废弃 ActiveX / NPAPI,此调用必将抛出异常");
}技术警示:上述代码不仅能读取 MAC 地址,还意味着恶意网页能够以当前操作系统用户的特权执行任意系统管理命令、读取注册表甚至写入恶意可执行文件。因此,随着 NPAPI 与 ActiveX 的全网淘汰,W3C 与各大浏览器厂商确立了不可动摇的规范:永远不向非信任的 Web 脚本暴露底层宿主机的不可重置硬件特征。
三、隐私底线:杜绝不可重置的“终极设备指纹”
如果说网络分层是客观物理条件、沙箱机制是防范系统入侵的盾牌,那么保护用户隐私、切断全网永久追踪则是浏览器厂商主动封禁 MAC 地址读取的最核心主观动机。
在现代 Web 隐私保护准则中,一个基本的底线法则是:所有客户端状态标识必须具备可隔离性(Same-Origin Isolation)与用户可重置性(Reset Capability)。
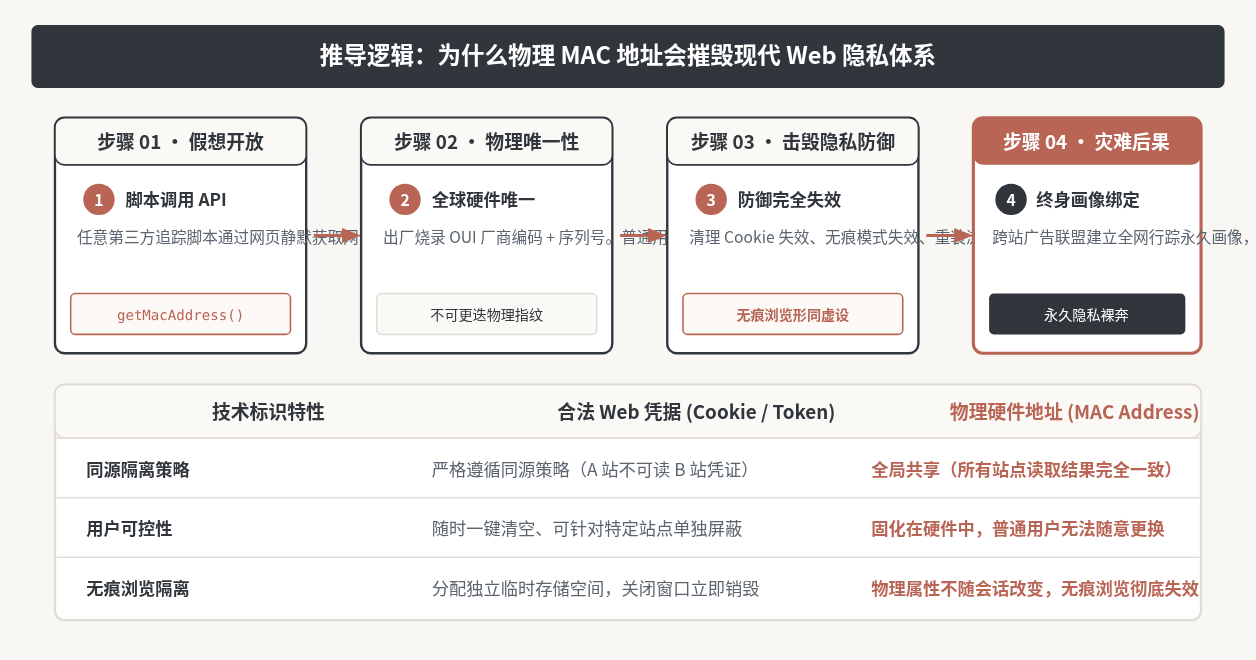
如上图所示,如果允许网页脚本读取物理 MAC 地址,其危害是不可逆转的:
- 同源策略形同虚设:Cookie、LocalStorage 均受限于同源策略(Same-Origin Policy),
site-a.com无法直接访问site-b.com设置的数据。但 MAC 地址是设备的物理属性,在所有网站获取的值完全一致,广告商与数据经纪公司无需任何第三方 Cookie 即可在后台将用户在全网数百个网站的浏览轨迹轻易串联成完整画像。 - 无痕模式(Incognito Mode)彻底失效:无痕浏览的核心承诺是在独立内存上下文中运行会话,关闭标签后清空全部持久化标记。但由于网卡硬件无法在无痕模式下临时变出另一个物理地址,用户在无痕窗口内的所有行为依然能被精准关联到真实身份。
- 用户丧失数据自主权:面对恶意追踪,用户可以通过“清除浏览器数据”或“重装浏览器”重置所有软件凭证。然而物理 MAC 地址终身绑定在计算机主板或网卡上,除非用户花钱更换硬件,否则无法摆脱追踪。
四、常见误区与替代方案:实际业务需求如何合规落地
在实际开发中,提出“读取 MAC 地址”的需求方往往并非为了恶意追踪,而是出于内网资产清查、固定设备绑定、考试防作弊或单点合规审计等正当诉求。但正如前面分析所指出的,在纯 Web 浏览器环境中,这条路在技术标准和底层安全上已被完全封死。
面对不同的业务场景,行业内存在经过验证的标准合规架构方案:
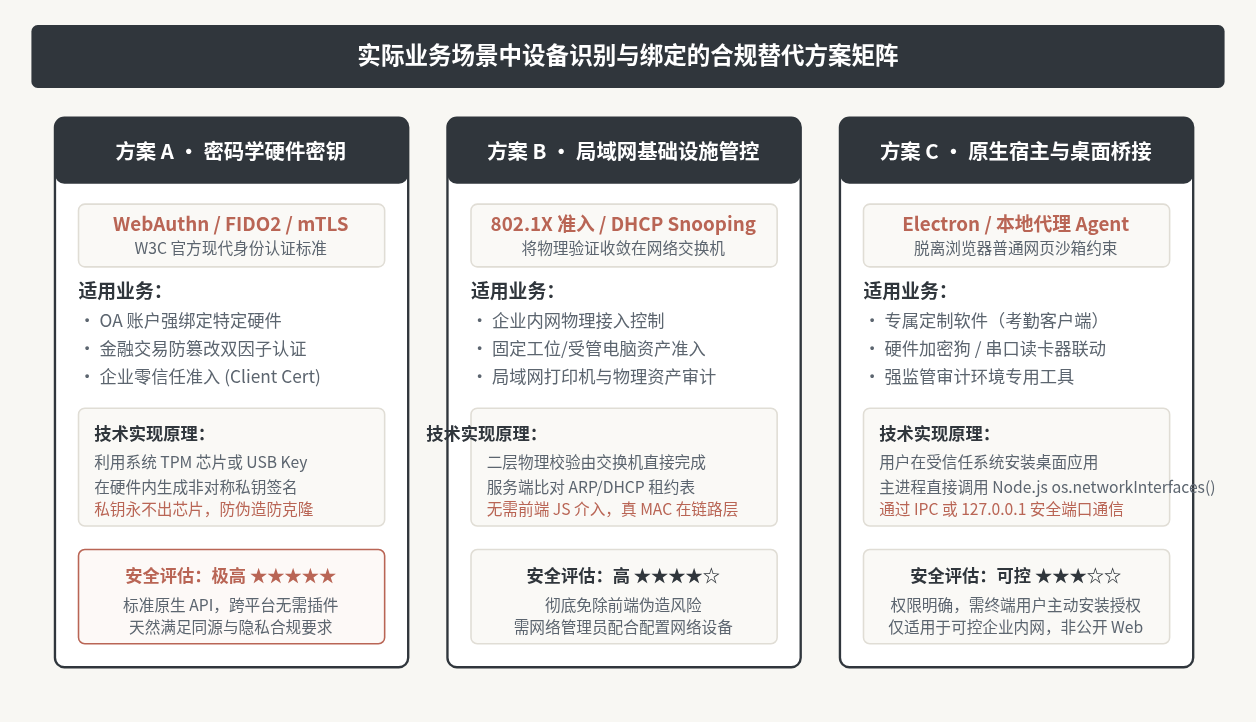
具体来看,针对三类最常见的实际业务场景,建议采用如下最佳实践:
场景 1:Web 系统需要确保登录者来自绑定的“固定受信任设备”
合规做法:使用 WebAuthn API 或企业 mTLS 客户端证书。
业务团队以为自己需要的是 MAC 地址,但实际上需要的是“该设备拥有不可伪造的专属私钥凭据”。借助现代浏览器的 navigator.credentials.create(),可以调用 Windows Hello、Apple Touch ID 或 YubiKey 等安全芯片生成唯一的公私钥对:
// 现代浏览器标准 WebAuthn 注册示例(非对称加密,替代明文 MAC 绑定)
async function registerHardwareKey(userId, challengeFromServer) {
  const publicKeyCredentialCreationOptions = {
    challenge: Uint8Array.from(challengeFromServer, c => c.charCodeAt(0)),
    rp: { name: "企业内部办公系统" },
    user: {
      id: Uint8Array.from(userId, c => c.charCodeAt(0)),
      name: "employee@company.com",
      displayName: "张三"
    },
    pubKeyCredParams: [{ alg: -7, type: "public-key" }], // ES256 算法
    authenticatorSelection: {
      authenticatorAttachment: "platform", // 绑定本机平台安全芯片(TPM / Secure Enclave)
      userVerification: "required"
    },
    timeout: 60000
  };

  try {
    const credential = await navigator.credentials.create({
      publicKey: publicKeyCredentialCreationOptions
    });
    // 将公钥凭据传回服务器完成设备注册(私钥永不离开安全硬件芯片)
    await sendToServer("/api/bind-device", credential);
    console.log("硬件级凭据绑定成功,安全性远高于易被伪造的明文 MAC 地址");
  } catch (err) {
    console.error("设备绑定失败或用户取消操作:", err);
  }
}
场景 2:局域网内部资产管理,需要统计物理机器的 MAC 地址
合规做法:将数据采集点移至网络基础设施(交换机 / DHCP 服务器端)。
在局域网内部,客户端请求到达内部服务器或核心网关时,网关的 ARP 表与 DHCP 服务器的租约表中完整记录着每个内网 IP 对应的真实 MAC 地址。企业应通过以下网络层手段实现资产追踪:
- 在接入层交换机启用 DHCP Snooping 与 802.1X 端口安全认证;
- 服务端应用在收到内部用户的 HTTP 请求时,获取客户端的内网 IP 地址(例如
192.168.10.45); - 服务端后台直接查询局域网核心交换机的 SNMP MIB 库或网关本地 ARP 缓存表(例如执行
arp -a或调用路由器管理 API),通过 IP 映射出该物理端口的真实 MAC。
这种做法不仅不需要前端网页执行任何危险脚本,而且完全杜绝了前端用户通过修改网卡驱动或篡改 JS 变量进行作弊伪造的可能性。
场景 3:必须在浏览器内深度调用物理硬件(如外接加密仪、发卡机)
合规做法:采用受控的 Native Messaging 或本地辅助代理服务。
对于特殊的行业定制终端,如果网页必须获得本机底层的详细硬件信息,正规的技术路径是在终端安装经过数字签名的原生轻量程序(Daemon / Agent),该程序开放本地回环端口(http://127.0.0.1:port)或通过 Chrome 的 Native Messaging API 与浏览器扩展建立安全通信。由于该原生程序需要用户明确在操作系统中授权安装,其安全责任由操作系统权限体系承担,从而保持了普通 Web 沙箱的纯洁性。
五、总结
“为什么现代浏览器禁止 JavaScript 读取 MAC 地址”这个问题的答案,可以归纳为三道不可逾越的技术壁垒:
- 协议栈维度:Web 通信处于应用层,以太网帧的 MAC 地址在跨出第一跳路由时即被丢弃,远程 HTTP 通信根本不存在客户端的物理 MAC 信息;
- 系统安全维度:现代浏览器的多进程沙箱彻底剥夺了前端脚本直接发起内核系统调用和接触网卡硬件驱动的能力;
- 用户隐私维度:MAC 地址是无法随时重置、全局唯一的硬件指纹,开放其直接读取将彻底瘫痪同源策略与无痕模式,带来毁灭性的全网隐私失控。
在设计系统架构时,开发者应顺应 Web 安全演进的客观规律,放弃在纯前端通过非标准后门探测硬件的执念,转向基于现代密码学的 WebAuthn、数字证书及网络层准入控制,以真正安全、合规的方式达成业务目标。
JS怎么实现页面强制刷新
2026-11-05 14:53:38
点击JS链接直接运行不下载?前端实现.js文件强制下载的三种方法
2026-11-05 12:12:23
怎么封装一个通用的JS创建元素辅助函数
2026-11-05 11:41:41
Swiper.js 怎么监听滑动结束并获取当前索引
2026-11-05 10:57:15
HTML、CSS和JS的关系:Web前端三件套怎么协作
2026-11-04 15:41:40