深入对比 JavaScript 中生成随机字符串的两种核心途径:Math.random 与 Web Crypto API。解析 Math.random 的伪随机机制与安全缺陷,并提供基于 Crypto API 的无偏、高安全性随机字符串实现方案。
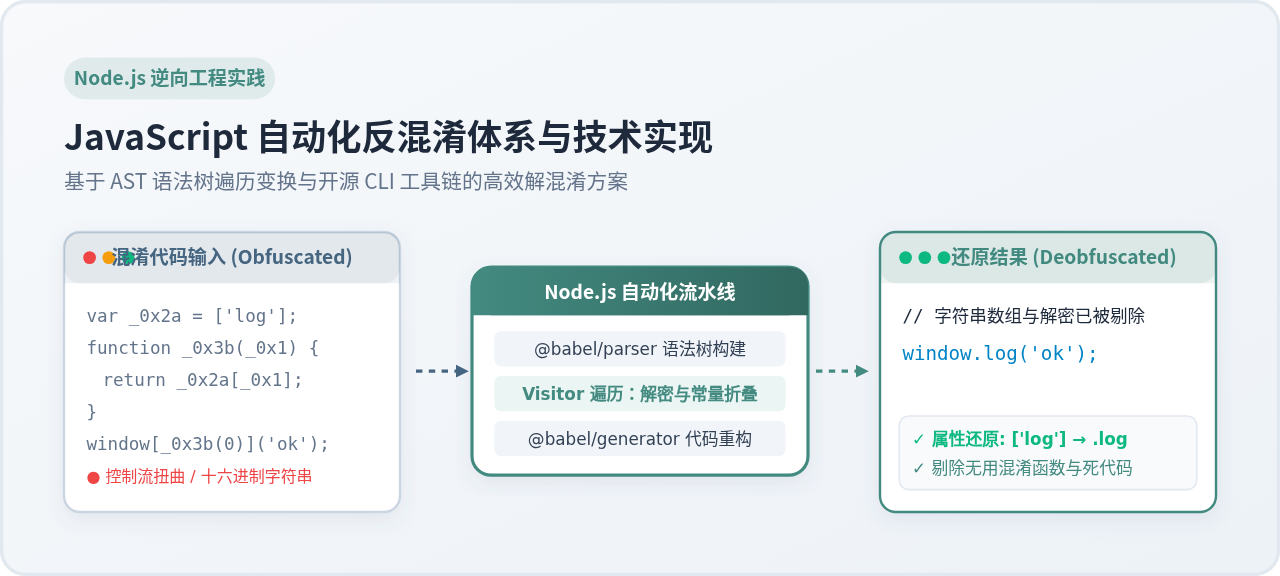
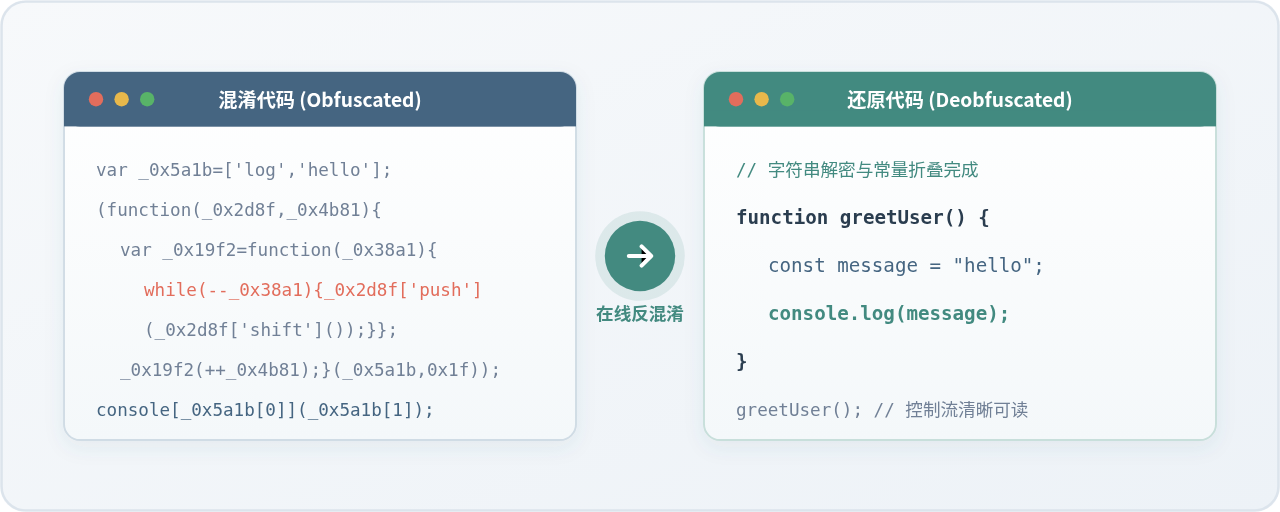
本文详细讲解在Node.js环境下如何通过抽象语法树(AST)实现JavaScript反混淆自动化,涵盖字符串解密、常量折叠、控制流平坦化还原等实战流程,并推荐评估主流JS反混淆开源库与CLI工具。
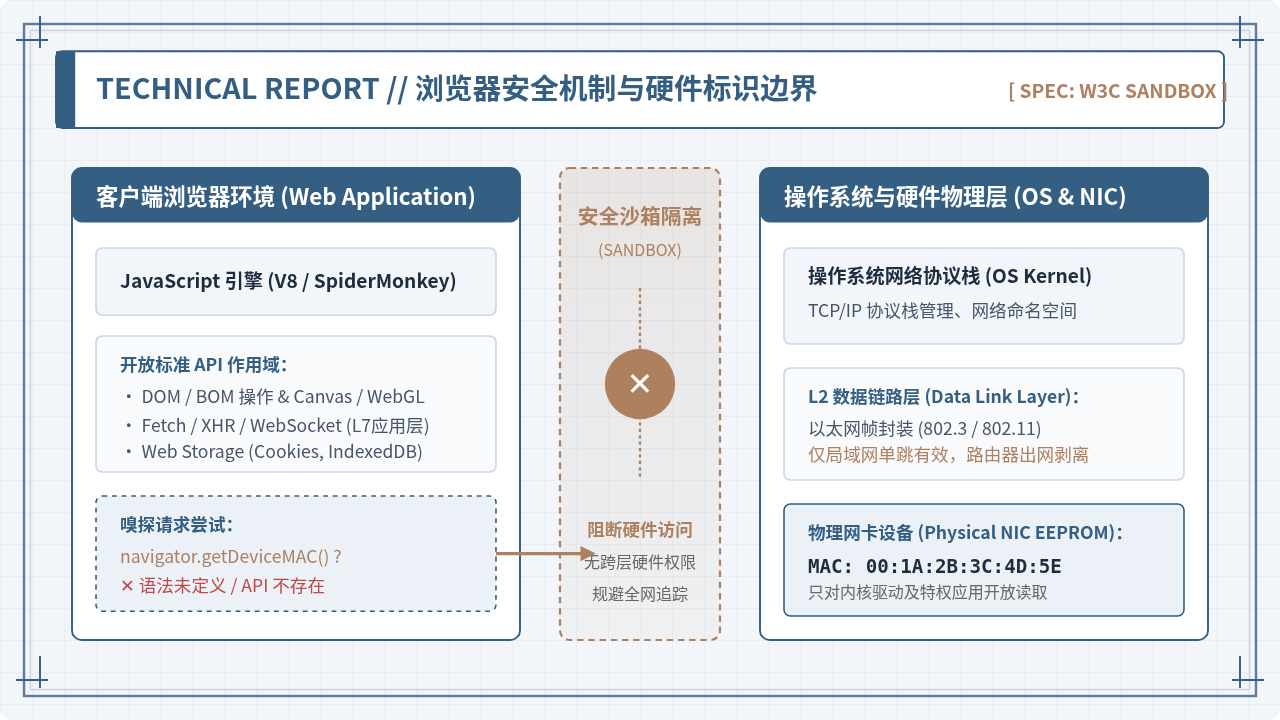
深入解答JavaScript是否能在现代浏览器中直接获取物理网卡MAC地址,剖析浏览器沙箱安全机制、网络协议栈分层约束与历史方案淘汰背景,并给出企业内网与公共网络下的可行替代方案。
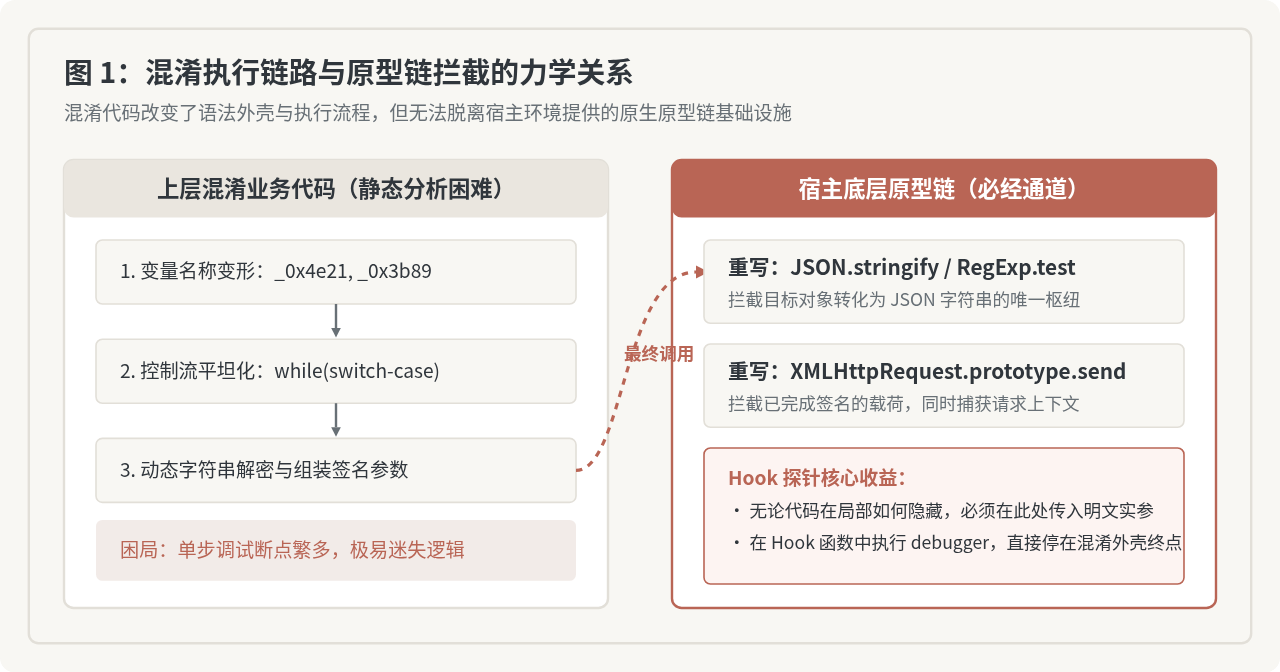
在面对高度混淆的JavaScript代码时,静态分析和盲目下断点往往效率极低。本文详细讲解如何利用JS原型链机制实施Hook技术,通过重写原生原型方法实现精准拦截,绕过控制流平坦化与字符串混淆,快速回溯并获取请求签名、Token等关键参数。
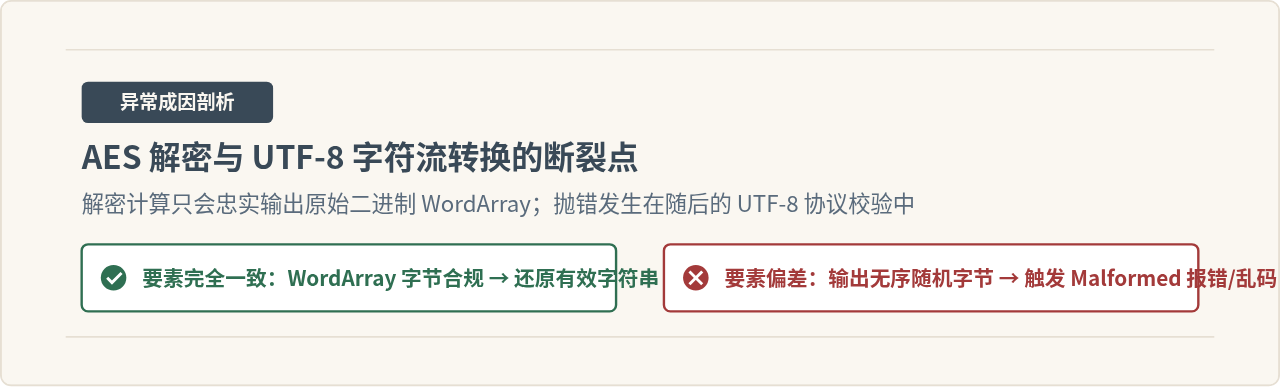
深入解析 crypto-js 解密时抛出 Malformed UTF-8 data 异常或呈现乱码的根本原因,涵盖 WordArray 转换机制、密钥/IV 格式、填充模式对齐及端到端排查方案。
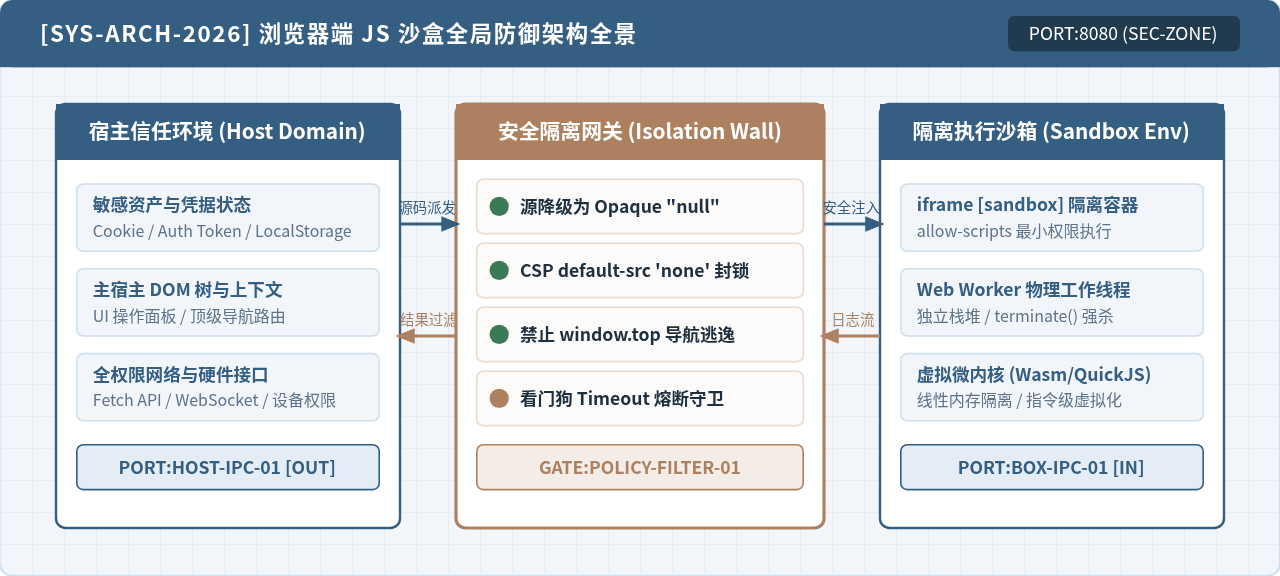
深入解析浏览器环境下JavaScript沙盒的实现机制与防护边界,剖析在线代码运行工具(如CodePen、JSFiddle、WebContainer等)的隔离策略、核心执行限制及防逃逸加固实践。
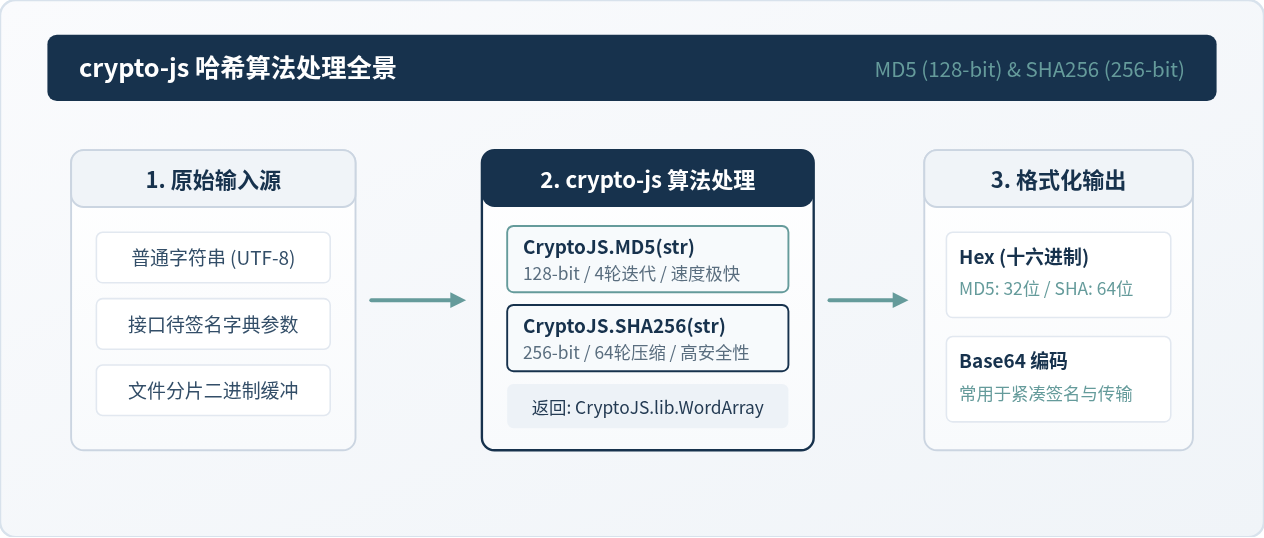
详细讲解在 JavaScript 环境中使用 crypto-js 库进行 MD5 与 SHA256 哈希计算的具体方法,包括安装引入、WordArray 数据转换、十六进制与 Base64 格式化输出、加盐防碰撞以及前后端联调排错指南。
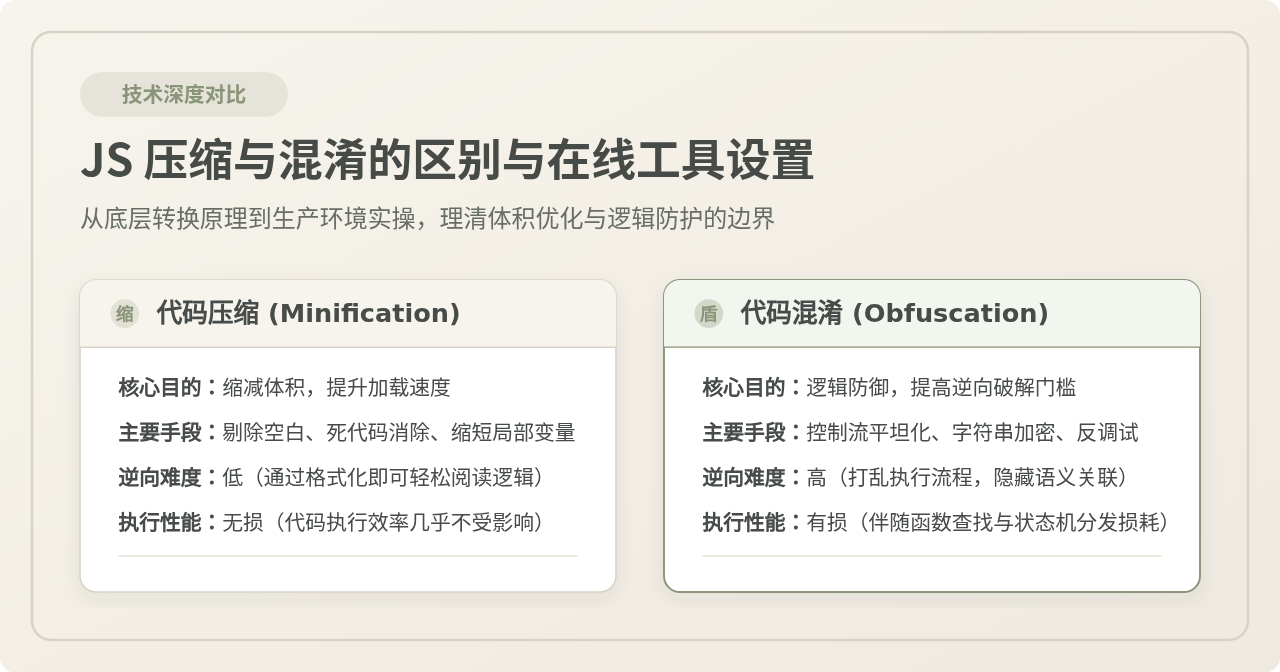
深入解析JavaScript压缩与混淆的核心区别,剖析两者的底层实现原理、性能损耗与逆向难度,并提供在线工具中安全防踩坑的正确设置与落地指南。
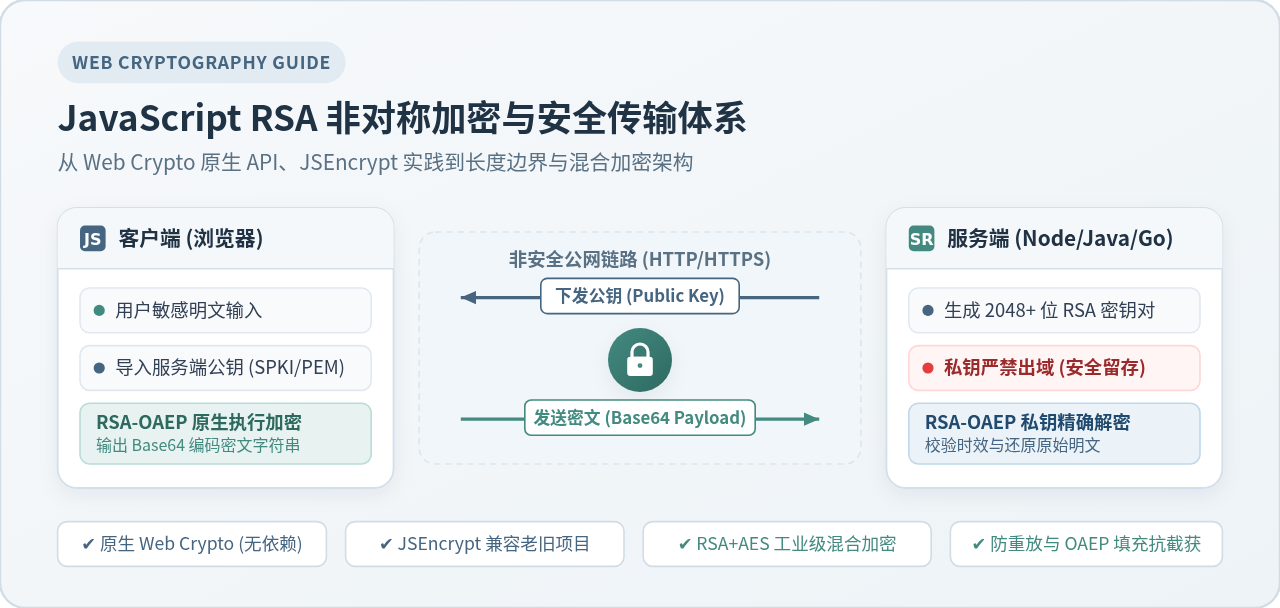
本文详细讲解在JavaScript中实现RSA非对称加密传输的完整方案,涵盖Web Crypto原生API与JSEncrypt库的实现细节、数据长度限制的底层原因、AES混合加密工业级实现及前后端对接排错指南。
详细评测并对比5款主流在线JavaScript反混淆工具(Webcrack、de4js、Deobfuscator.io、JSNice与Beautifier.io),深入讲解反混淆技术原理、适用混淆场景、操作步骤及选型决策。
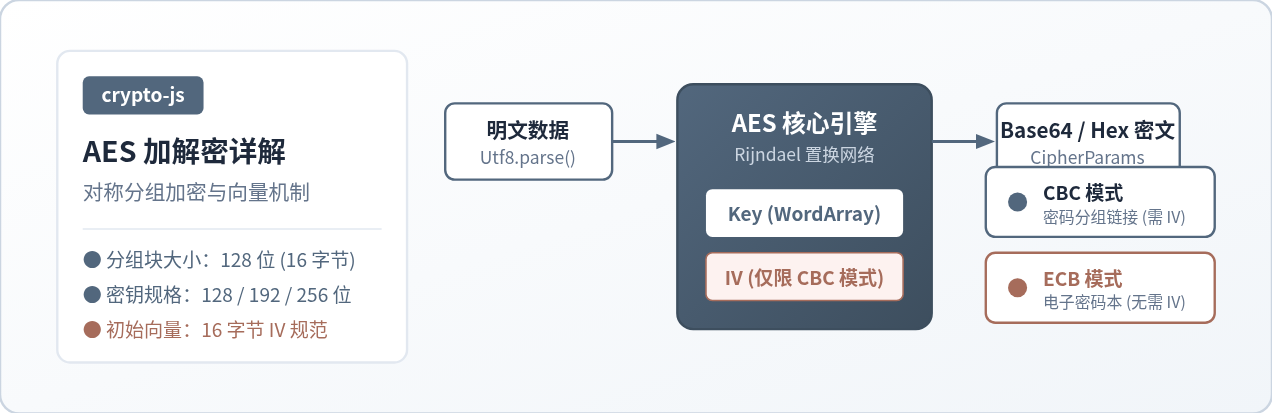
深入详解如何使用 crypto-js 实现 AES-128/192/256 的 CBC 与 ECB 模式加解密,涵盖 WordArray 密钥转换陷阱、IV 初始向量生成与传递、填充方式对齐以及跨语言(Java/Python/Go)加解密互通实战。
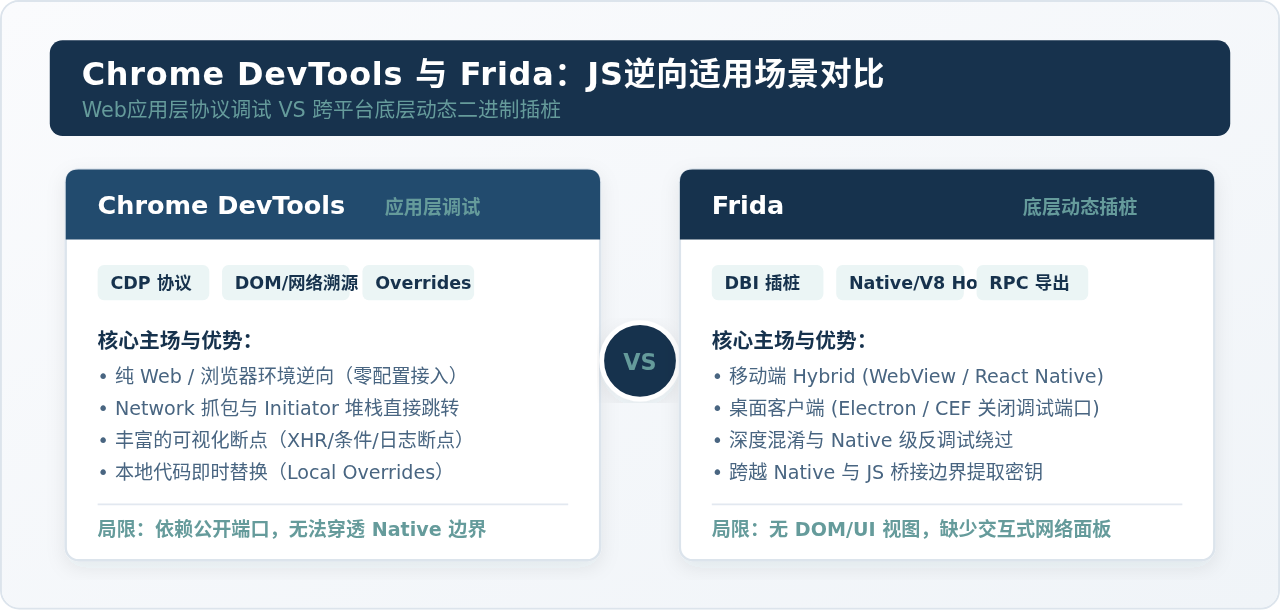
深入对比Chrome DevTools与Frida在JavaScript逆向工程中的工作机制、介入层级、工作流与反调试对抗能力,结合Web端、Electron客户端与移动端混合应用的实战场景给出明确的技术选型决策指南。