JS压缩和混淆有什么区别?在线工具中怎么正确设置
深入解析JavaScript压缩与混淆的核心区别,剖析两者的底层实现原理、性能损耗与逆向难度,并提供在线工具中安全防踩坑的正确设置与落地指南。
一、JS 压缩与混淆的核心区别剖析
在很多开发者的日常印象中,看到打包后的 bundle.min.js 挤在单行里、变量全变成了单字母 a、b、c,就以为代码“已经被保护了”。这是一种非常普遍但并不严谨的直觉认知。这种把局部变量缩短的做法叫作变量混淆(Mangle),它只是压缩工具为了节省字节数顺带产生的附赠效果,并不等同于真正具备安全防护意义的代码混淆。
1. 目标差异:极致性能与安全防御的对立统一
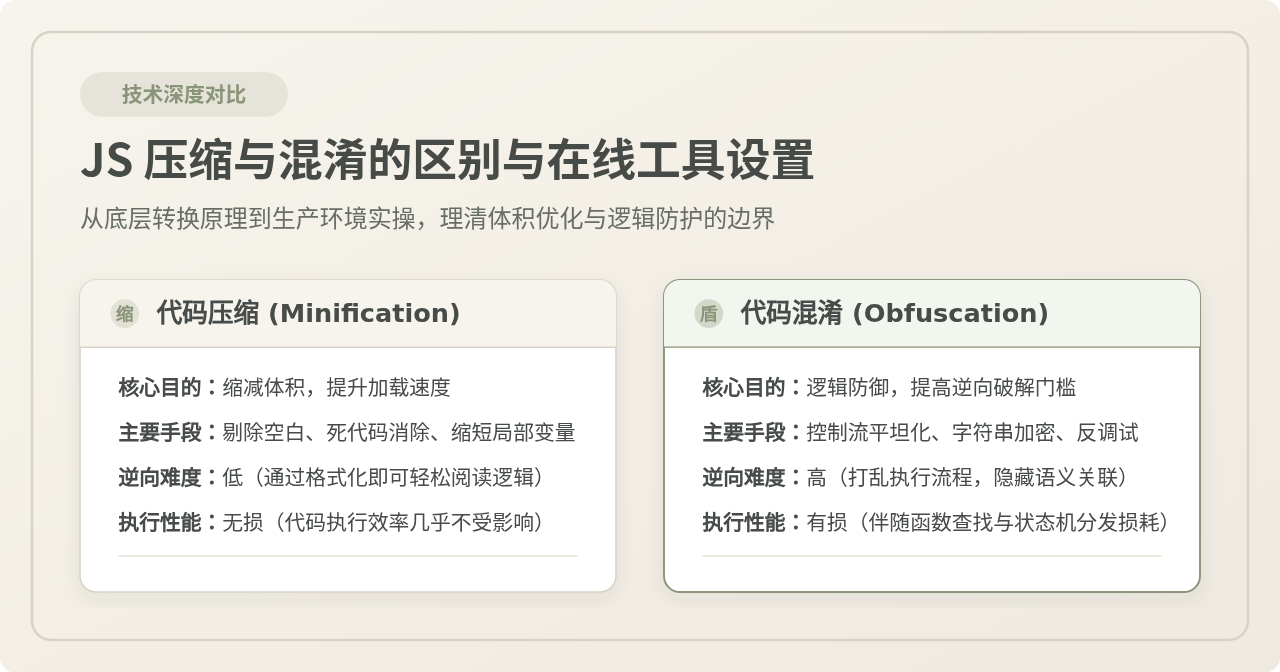
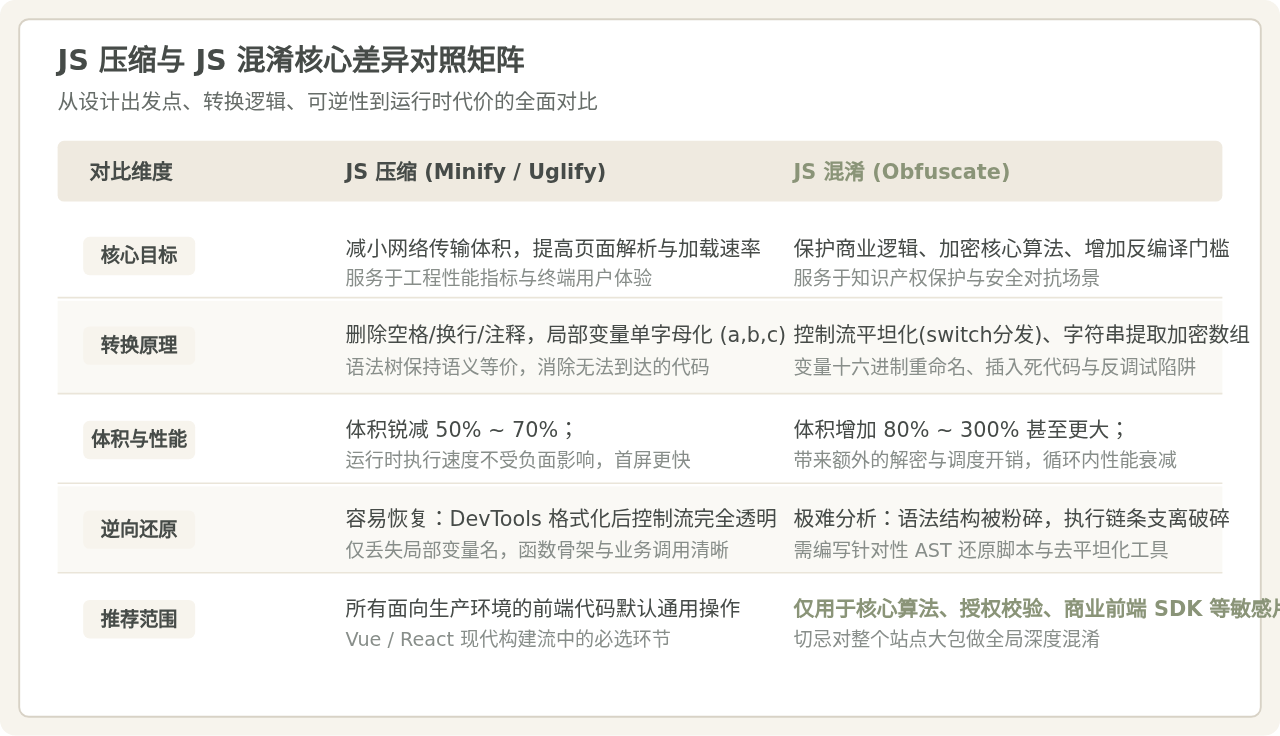
压缩工具(如 Terser、UglifyJS、esbuild 等)的使命是“性能优先与等价变换”。它的每一步操作都建立在严格保证原程序执行语义和执行性能绝对不变的前提下,通过消除一切人眼阅读所需的空白字符、注释换行,以及缩短作用域内的局部标识符,让传输体积减小 50% 到 70%。
而混淆工具(如 JavaScript Obfuscator、JScrambler 等)的使命是“不可逆性与对抗逆向”。它的核心任务是抹除人类分析程序所依赖的一切上下文线索:将通顺的分支结构粉碎成由 while-switch 驱动的有限状态机,把明文字符串抽取并做多层编码,甚至主动注入欺骗分析人员的死代码与防调试钩子。
2. 逆向还原难度:格式化排版 vs 语法树重构
评估两者差异最直接的标准,就是看逆向者还原代码所需要的成本:
- 面对压缩代码:逆向人员只需在 Chrome DevTools、VS Code 或 Prettier 中点击“格式化(Pretty Print / Format)”,代码就会立刻恢复标准的缩进与嵌套。虽然内部的局部变量名变成了
e、t、n,但函数调用关系、DOM 操作、网络请求的 URL、接口字段名全部一清二楚,业务逻辑几分钟内即可理清。 - 面对混淆代码:即使完成排版格式化,呈现在眼前的也是成百上千个十六进制变量(如
_0x1a2b)、混乱跳转的状态机、找不到原意的字符串解密函数。若想理清逻辑,必须借助 AST 抽象语法树分析工具编写专门的反混淆(Deobfuscate)脚本,逆向门槛呈几何级上升。
3. 运行时代价与体积表现的反向分化
许多开发者未曾料到的是,混淆并不是一种“免费的安全机制”,它需要开发者以体积激增和运行时性能损耗作为交换代价:
| 指标对比 | JS 压缩 (Minification) | JS 混淆 (Obfuscation) |
|---|---|---|
| 产物体积变动 | 减少 50% ~ 70%(传输极快) | 增加 80% ~ 300% 甚至更大(额外结构开销) |
| CPU 执行效率 | 无损(部分死代码消除后可能微幅提速) | 有损(状态机分发、动态解码带来显著 CPU 开销) |
| 语法结构等价性 | 完全等价,严格保持原始调用栈 | 结构重组,堆栈调用链路被混淆包装层打散 |
| 适用对象 | 所有生产环境静态 JavaScript 资源 | 仅限极少量敏感商业计算、验签或授权内核 |
二、深入底层机制:代码是如何被改造的
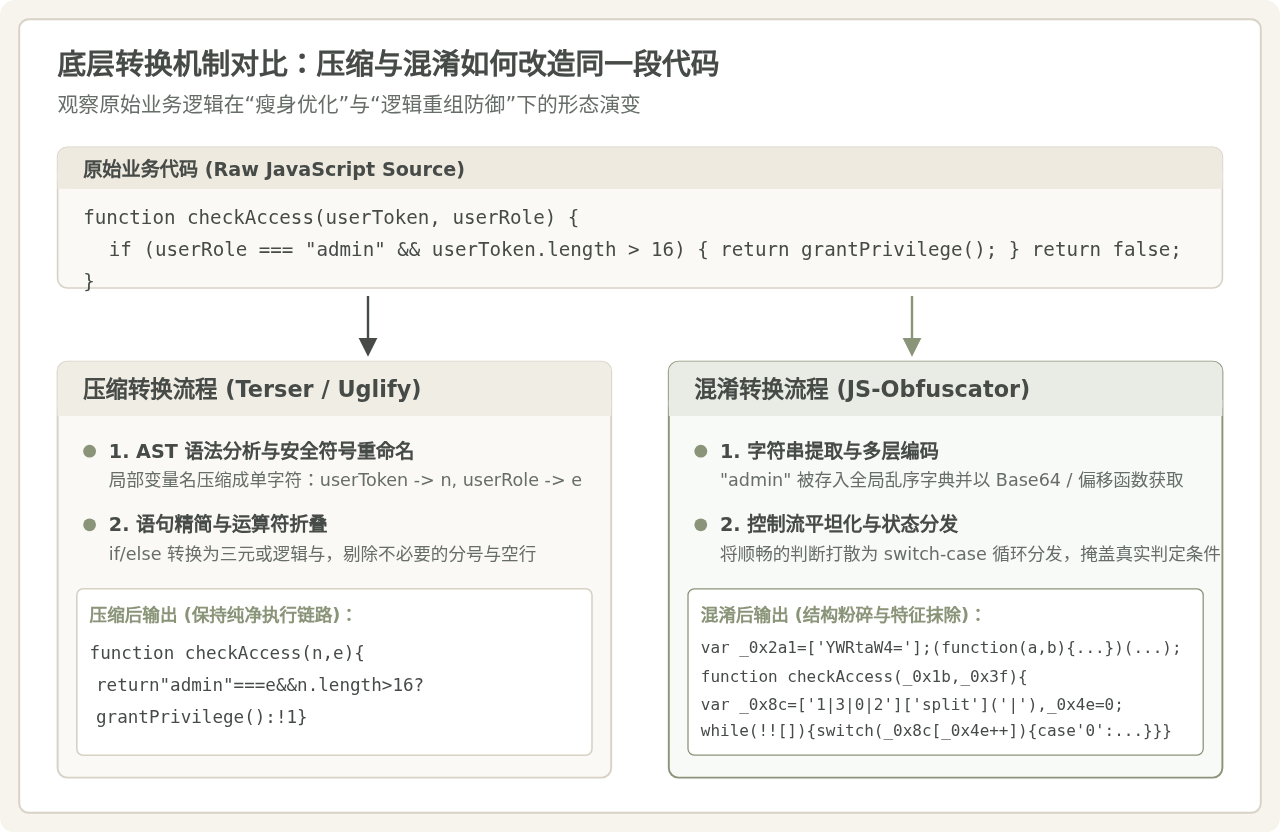
为了直观理解两者的内在变化,我们可以观察一段常见的鉴权函数在经历压缩与混淆处理后的具体源码形态。
1. 压缩工具的转换路径
压缩工具将源码解析为 AST 后,主要执行以下几类优化规则:
// 原始代码
function checkAccess(userToken, userRole) {
  if (userRole === "admin" && userToken.length > 16) {
    return grantPrivilege();
  }
  return false;
}

// 压缩处理后输出 (Terser 标准输出)
function checkAccess(n,e){return"admin"===e&&n.length>16?grantPrivilege():!1}
可以看到,压缩工具去除了冗余括号与空格,将 userToken 替换为 n,将 userRole 替换为 e,把 false 替换为体积更小的 !1,并将 if 语句重写为三元表达式。整段代码的逻辑骨架、字符串 "admin"、属性 .length 和外部函数 grantPrivilege() 完全原汁原味地保留。
2. 混淆工具的转换路径
混淆工具则完全不同,它在 AST 层面重构了控制逻辑:
// 混淆处理后输出 (开启控制流平坦化与字符串加密)
var _0x51c2 = ['YWRtaW4=', 'bGVuZ3Ro'];
(function(_0x2d, _0x4b) {
  var _0x1f = function(_0x3a) { while (--_0x3a) { _0x2d['push'](_0x2d['shift']()); } };
  _0x1f(++_0x4b);
}(_0x51c2, 0x1a4));

var _0x3b89 = function(_0x42, _0x1c) {
  var _0x5e = atob(_0x51c2[_0x42 - 0x0]);
  return _0x5e;
};

function checkAccess(_0x1a, _0x4c) {
  var _0x29 = '1|3|0|2'['split']('|'), _0x38 = 0x0;
  while (!![]) {
    switch (_0x29[_0x38++]) {
      case '0':
        if (_0x4c === _0x3b89('0x0') && _0x1a[_0x3b89('0x1')] > 0x10) return grantPrivilege();
        continue;
      case '1': var _0x55 = ![]; continue;
      case '2': return _0x55;
      case '3': continue;
    }
    break;
  }
}
观察混淆后的代码可以发现三个根本性变化:
- 特征关键词消失:明文字符串
"admin"与属性名"length"被抽取到全局数组中并用 Base64 重新编码,静态文本搜索彻底失效。 - 执行流被打散:原本清晰的条件判断被放入
while-switch状态机中,由'1|3|0|2'['split']('|')动态调度执行顺序。静态分析工具无法通过常规分支预测推导执行路径。 - 防御与欺骗:加入了无用的虚拟分支(如
case '3')与全局乱序自执行函数,逆向者需要耗费数倍的时间去还原真实的执行路线。
三、在线工具中怎么正确设置:4 步防踩坑指南
在实际开发与测试中,许多开发者常使用网页端在线工具(如 JSCompress、Terser 在线配置器、或 JavaScript Obfuscator Web 工具)快速处理脚本。由于在线工具常常列出几十个高级复选框,若缺乏对底层行为的理解,很容易踩中导致项目瘫痪的隐蔽大坑。
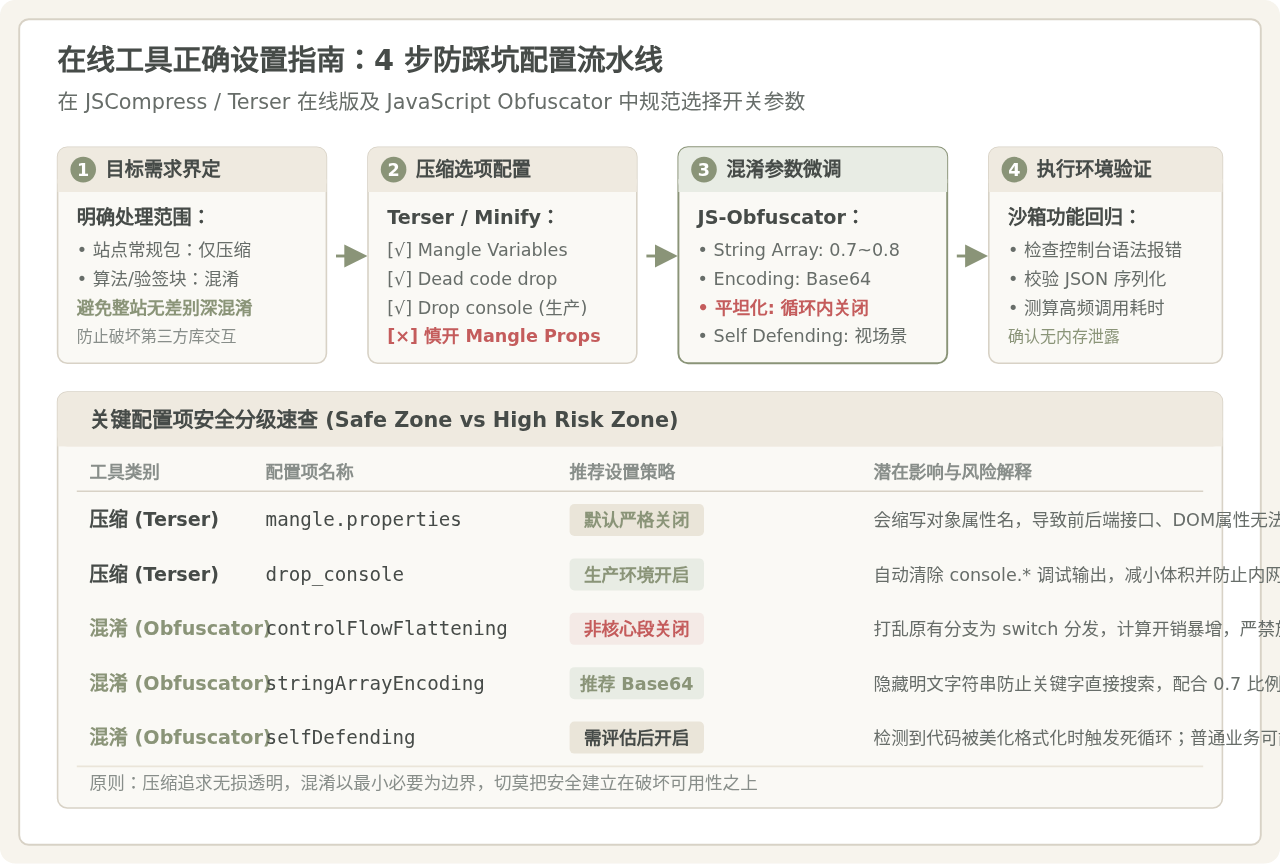
第 1 步:根据资产敏感度明确分工,拒绝“全包混淆”
正确设置的前提是不要将包含第三方库(如 Vue、React、Axios、Lodash)的庞大业务包整体塞入混淆工具。现代前端单页应用打包后动辄几百 KB 到数兆,如果对整个文件开启高级混淆:
- 打包后的体积可能直接膨胀到 3~5 倍,极大地拉垮首屏性能;
- 混淆后的代码在解析执行时可能会导致低端移动设备出现可感知的明显掉帧与卡顿;
- 极易意外修改第三方库依赖的上下文环境(如
window全局挂载点或特殊的属性反射)。
正确做法:常规业务全量使用代码压缩;只有自研的核心加解密算法、设备指纹上报函数、License 授权鉴权等敏感片段,单独抽离后进行局部混淆。
第 2 步:在线压缩工具(Terser / JSCompress)的正确选项配置
在 Terser 或 JSCompress 在线页面中,建议按以下策略设定核心开关:
- 推荐开启 Mangle Variables(变量缩短):开启此项能缩短局部作用域中的变量与形参名,是缩减体积的主力,绝大多数场景完全安全。
- 推荐开启 Compress / Dead Code Elimination(死代码消除):自动剔除永远无法执行的分支(如
if (false))以及未使用的私有函数。 - 生产开启 Drop Console(移除控制台输出):在 Terser 的
compress.drop_console填入true。这不仅能节省几 KB 到几十 KB 的打印字符串,还能防止内部敏感排查日志在终端用户浏览器中泄漏。 - 严禁随意开启 Mangle Properties(对象属性重命名):这是新手最常踩翻车的选项!一旦勾选此项,工具会把
user.name压缩成user.a。然而后端接口返回的 JSON 键名依然是"name",DOM 节点上的属性依然是id或value,导致程序一运行就报undefined或白屏。只有当所有对象属性都在严格的私有命名协议(如只缩短带前缀_private_的字段)且经过系统配置时才可开启。 - 按需保留 Keep Function Names / Class Names:如果项目中使用了依赖函数名反射的框架或报错上报系统(依赖
fn.name判定业务模块),需勾选此项,否则生产错误栈中的函数名将全显示为无意义的单字符。
第 3 步:在线混淆工具(JavaScript Obfuscator)的参数微调
在主流的 JavaScript Obfuscator 在线面板中,面对琳琅满目的安全防护开关,务必遵循“适度防御”原则:
- Compact(紧凑模式):必须保持开启(
true),混淆同时合并所有行,去除换行与空格。 - Identifier Names Generator(标识符生成模式):
推荐选择
hexadecimal(十六进制,如_0x3f1a)或mangled(短字符)。不要选择mangled-shuffled,后者会在更大程度上增加文件体积。 - String Array(字符串数组化)与 String Array Encoding:
建议勾选
String Array,并将String Array Threshold设置在 0.7 ~ 0.8(即 70%~80% 的字符串转入加密数组),不要盲目拉到 1.0。编码方式推荐选择base64。在保证关键字难以被快速搜索到的同时,避免因过多的 Base64 解码函数拖慢页面初始化速度。 - Control Flow Flattening(控制流平坦化):
性能杀手选项!该选项将代码逻辑打散为
switch-case。如果混淆的代码片段包含图像处理、复杂的数学矩阵运算、高频动画帧循环(requestAnimationFrame)或海量数组forEach,务必关闭此选项,否则性能可能暴跌 10 到 50 倍。仅在针对单次调用的鉴权、验签或通信解密函数时,才建议开启并设置较低的概率(如 0.3 ~ 0.5)。 - Self Defending(自卫模式)与 Debug Protection(防调试):
这两项功能专为高强度的防爬或商业软件防逆向设计。开启
selfDefending后,如果有人格式化了代码,程序就会立刻进入无限死循环卡死页面;开启debugProtection则会在打开浏览器 DevTools 时触发无限debugger。⚠️ 生产环境重要警示如果你的代码并非纯客户端外包交付件,而是普通的公共商业 Web 产品,切勿随意开启防调试和自卫模式。一旦用户端的安全插件拦截异常或真实用户遇到偶发故障,运维与研发人员在控制台将彻底无法排查任何错误,甚至导致正常用户被卡死。
第 4 步:执行环境沙箱验证与回归验证
从在线工具中导出代码后,绝不可直接推向生产环境。请在本地或控制台沙箱中执行以下关键检查:
- 语法与异常检查:直接将产物放入纯净沙箱环境加载,确认控制台没有任何
Uncaught SyntaxError或TypeError。 - API 与数据边界校验:触发一次包含网络交互的业务流程,确认与外部后端通信的 JSON 请求体和响应解析是否正常,避免属性被意外混淆。
- 性能剖析(Performance Profiler):在 Chrome 开发者工具的 Performance 面板录制一次执行耗时。若发现某一混淆后的函数占用主线程超过 16ms(导致掉帧),应立刻降低该模块的混淆强度,优先关闭控制流平坦化与死代码注入。
四、总结与技术选型决策树
在实际的前端工程化实践中,压缩与混淆并非二选一的敌对关系,而是服务于不同目标的流水线工序。为了便于直观决策,可以参考下方的选型树来制定发布策略:
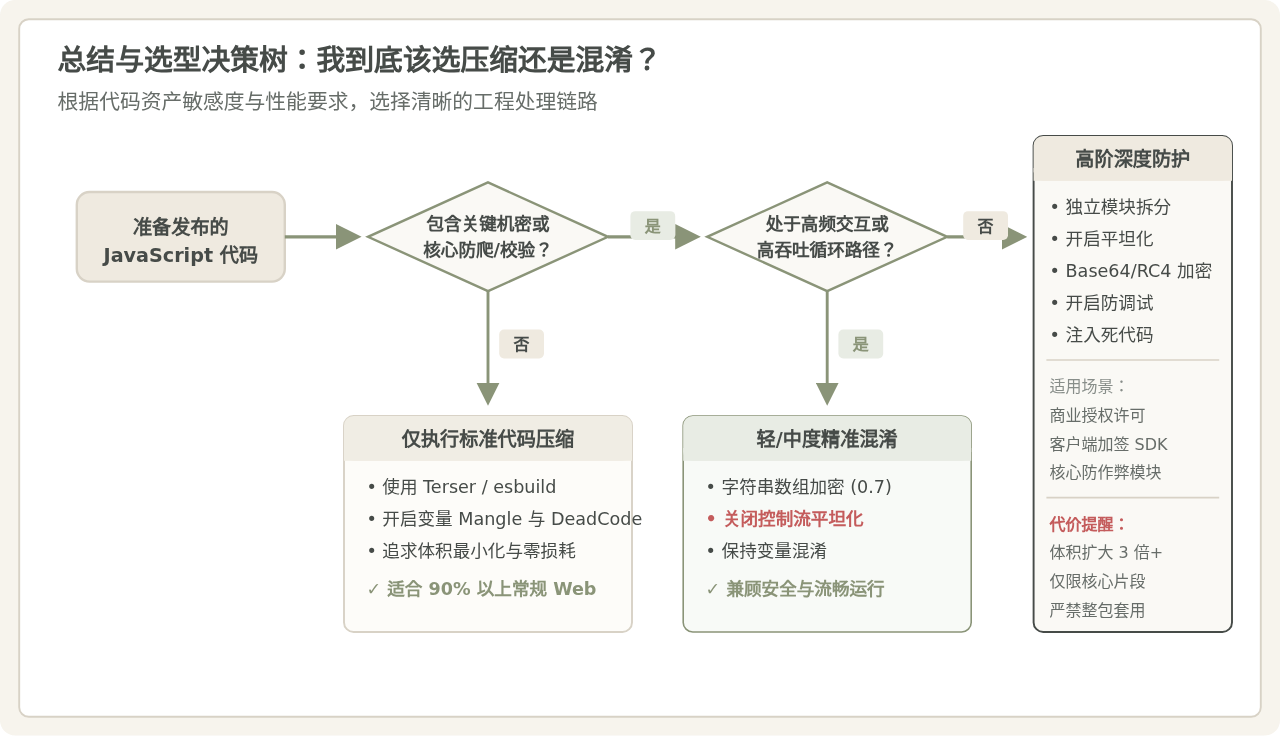
简而言之,面对常规网站的前端构建,现代脚手架(如 Vite、Webpack、Rollup)内置的代码压缩(Terser / esbuild)已经能够满足 95% 以上的场景,它能带来极佳的体积精简与首屏体验。而对于剩下的 5% 涉及核心资产保护的私有模块,则应坚决遵循“精细拆分、定向混淆、参数克制、充分测试”的原则,切莫盲目全盘混淆,才能在安全防御与系统性能之间取得最佳平衡。
JS reduce实战:数组去重、扁平化与分组统计
2026-11-05 13:05:36
JS代码怎么在线压缩?新手操作指南与工具推荐
2026-11-04 18:07:25
fflate 与 pako.js 性能对比:JS 解压库怎么选
2026-11-03 22:54:05
JS DOM查询性能优化:缓存引用与减少重排重绘
2026-11-03 22:48:27
在线运行JavaScript代码时的沙箱限制与跨域问题
2026-11-03 22:29:33