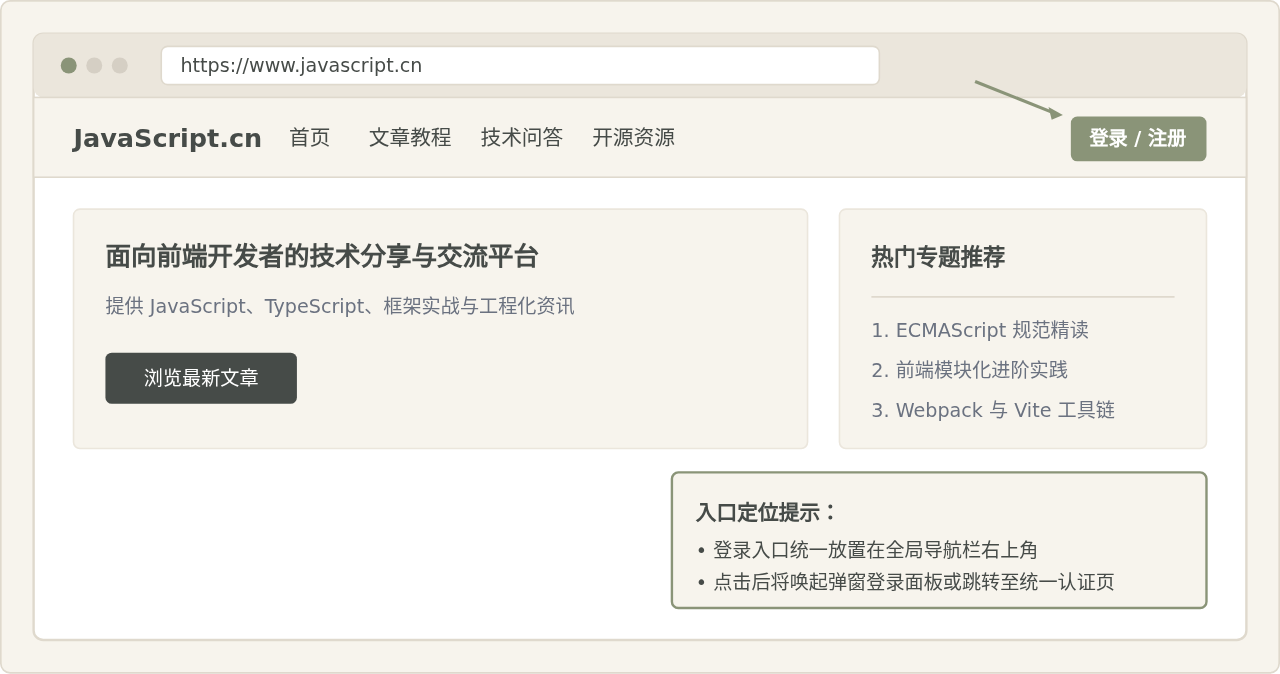
详细介绍javascript.cn官网首页地址、用户登录入口位置、具体操作步骤及常见访问登录注意事项,帮助开发者准确、安全地访问和使用该平台。
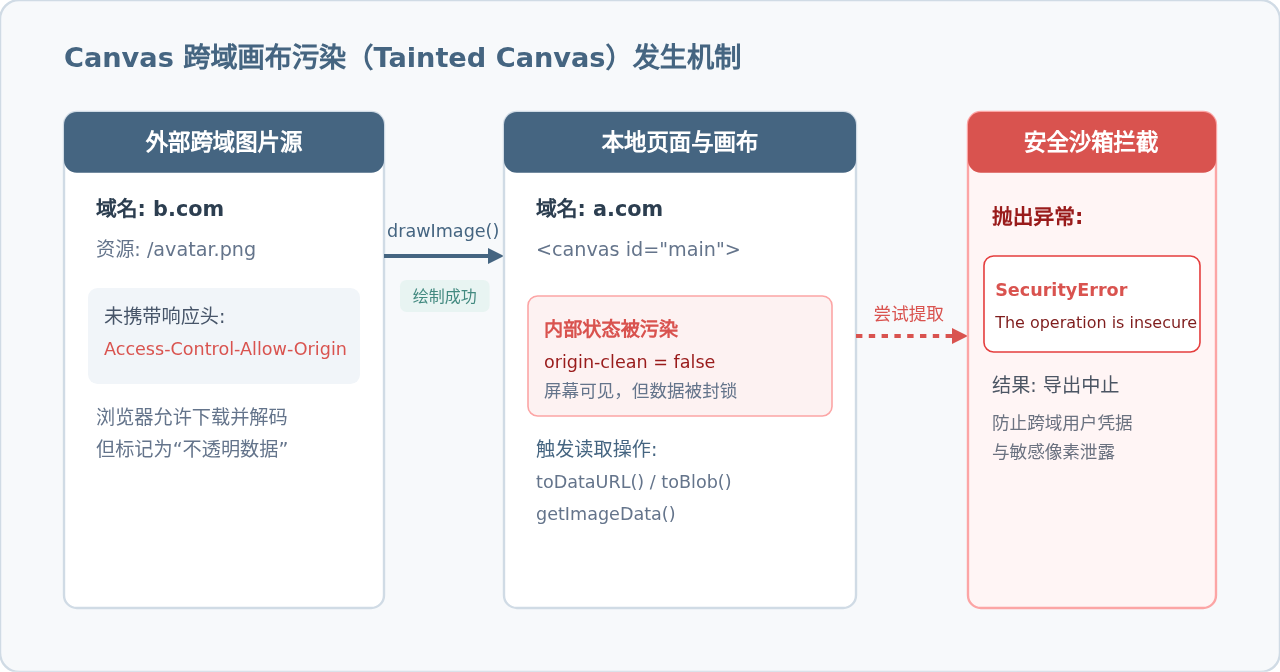
全面分析JavaScript在操作Canvas绘制跨域图片时产生画布污染(Tainted Canvas)的底层机理,提供前端crossOrigin正确时序、服务端CORS响应头配置、CDN与浏览器缓存陷阱排查及反向代理兜底方案。
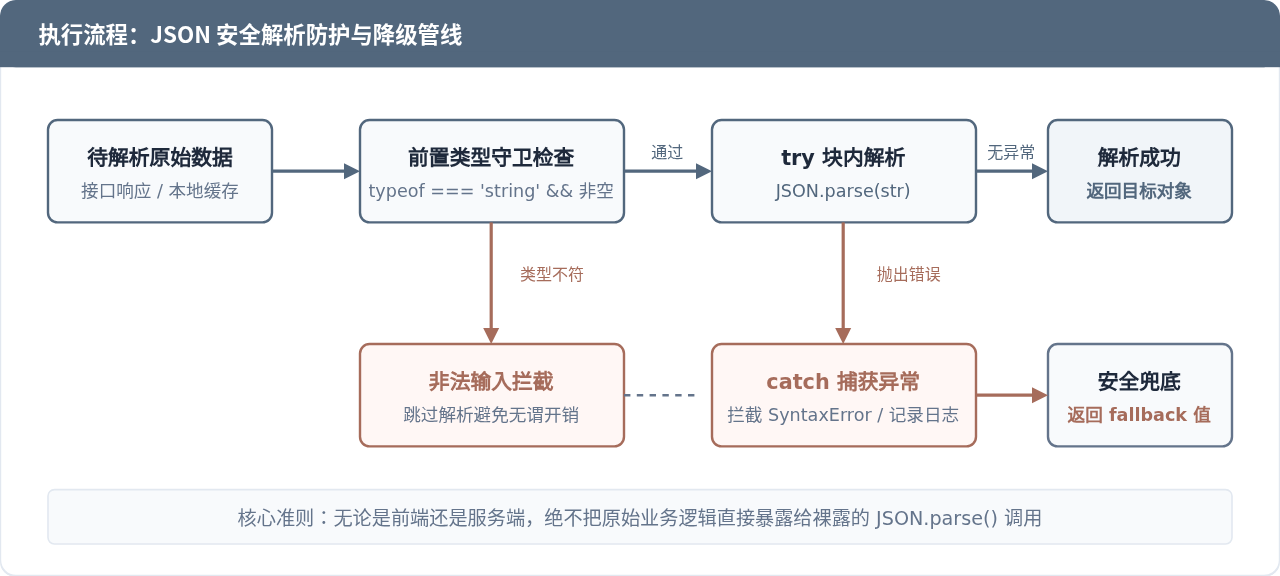
深入解析JavaScript中使用JSON.parse时常见的语法错误与异常崩溃场景,提供基于try-catch的健壮容错封装技巧、默认值降级方案及数据结构校验实践。
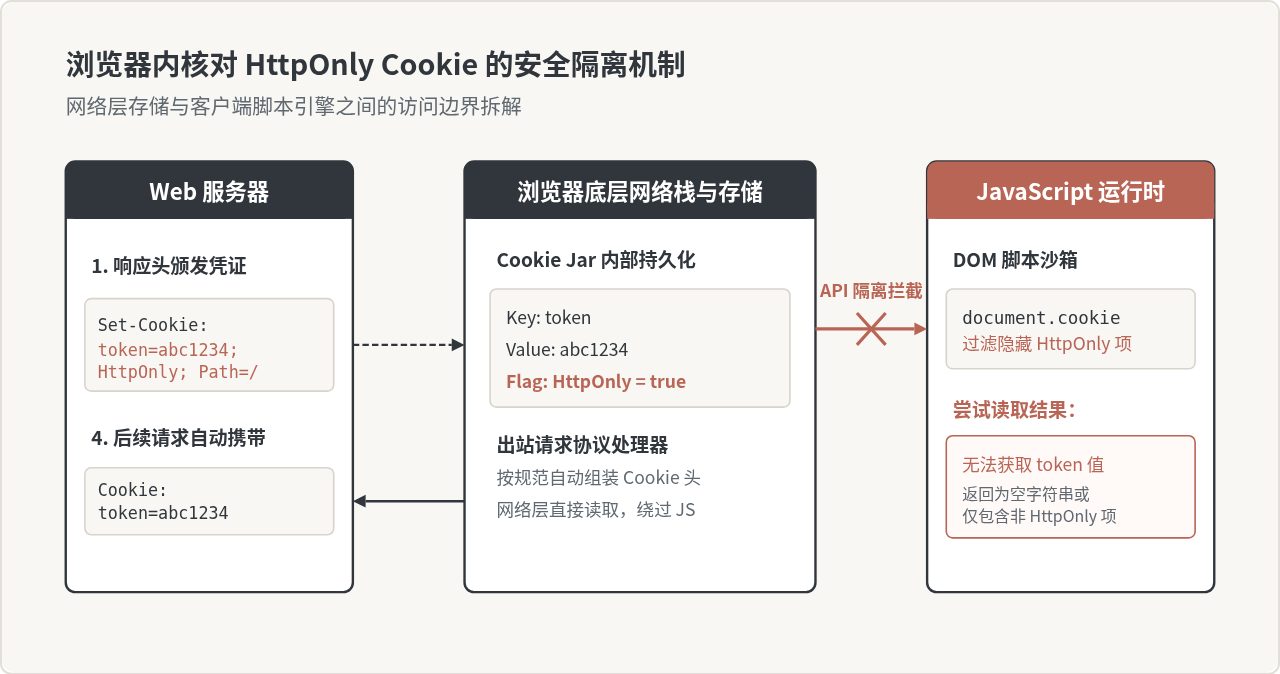
深入解析为什么JavaScript无法通过document.cookie读取带有HttpOnly标记的Cookie,涵盖浏览器安全隔离架构、工作原理、服务端配置步骤、读写对比与安全防护边界。
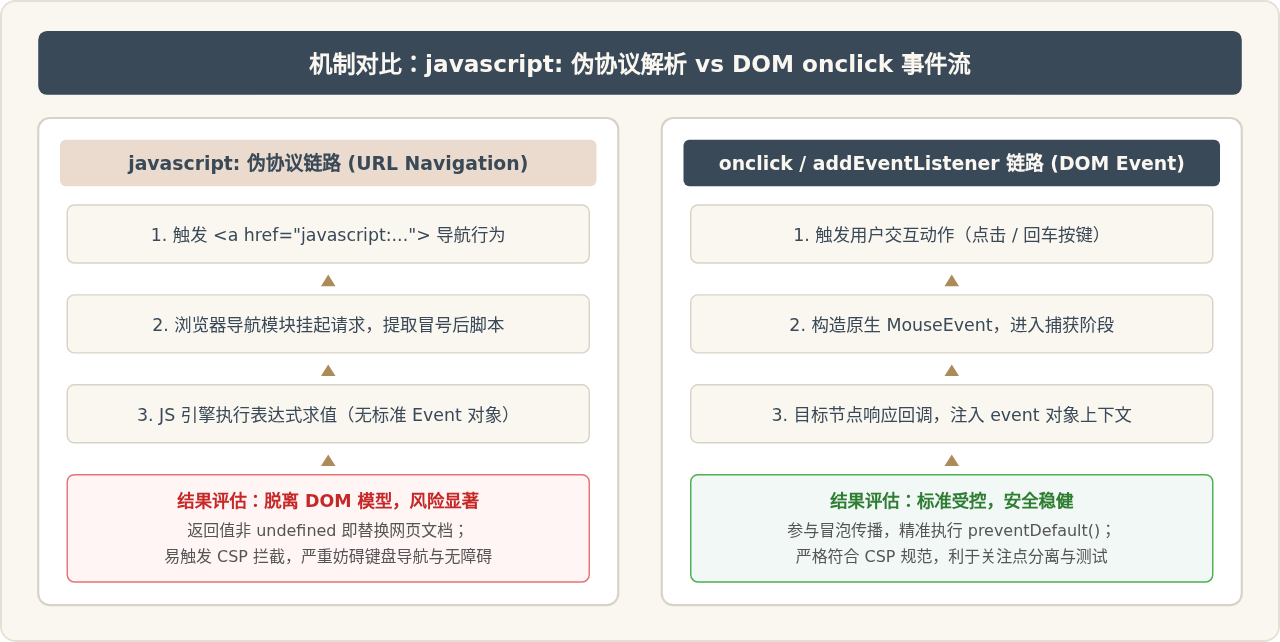
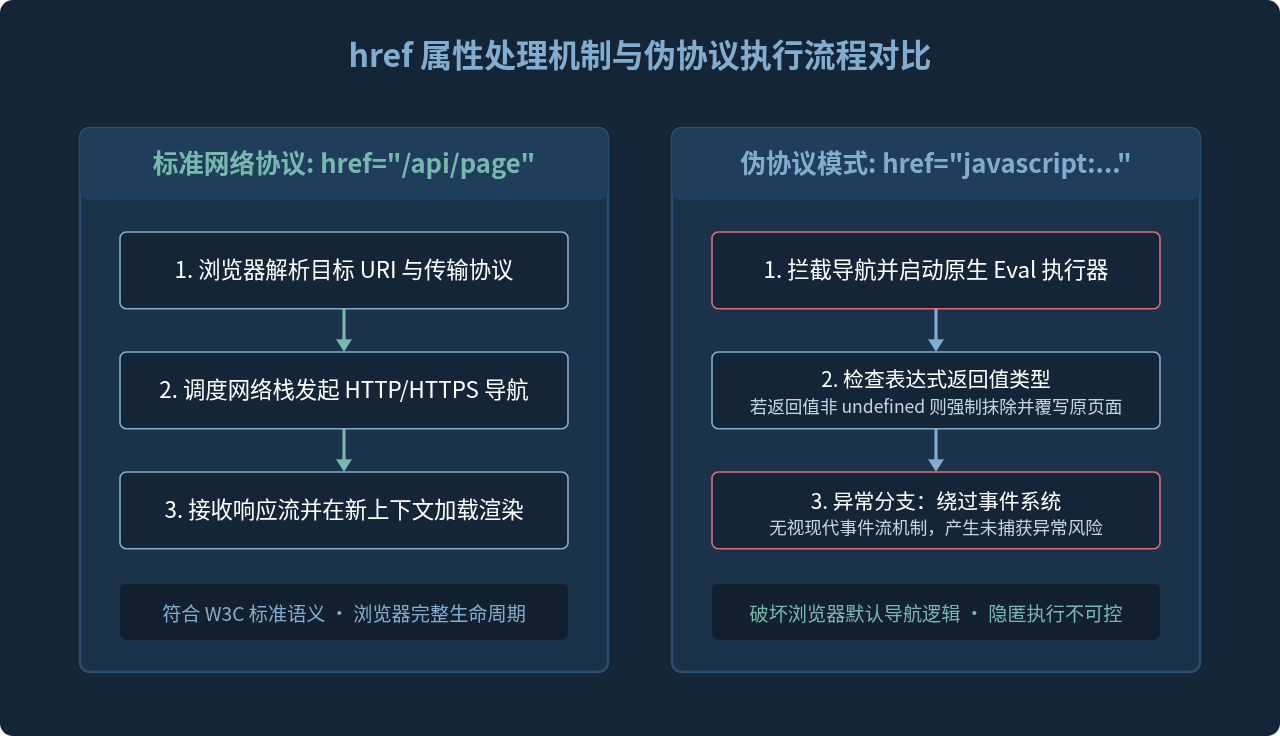
深入对比javascript:伪协议与onclick事件绑定的底层执行机制、核心维度差异、安全风险及选型依据,并提供规范的代码重构实操指导。
深入解析现代前端为什么淘汰 href="javascript:..." 伪协议写法,涵盖内容安全策略拦截、无障碍体验破坏、浏览器交互异常及标准重构方案。
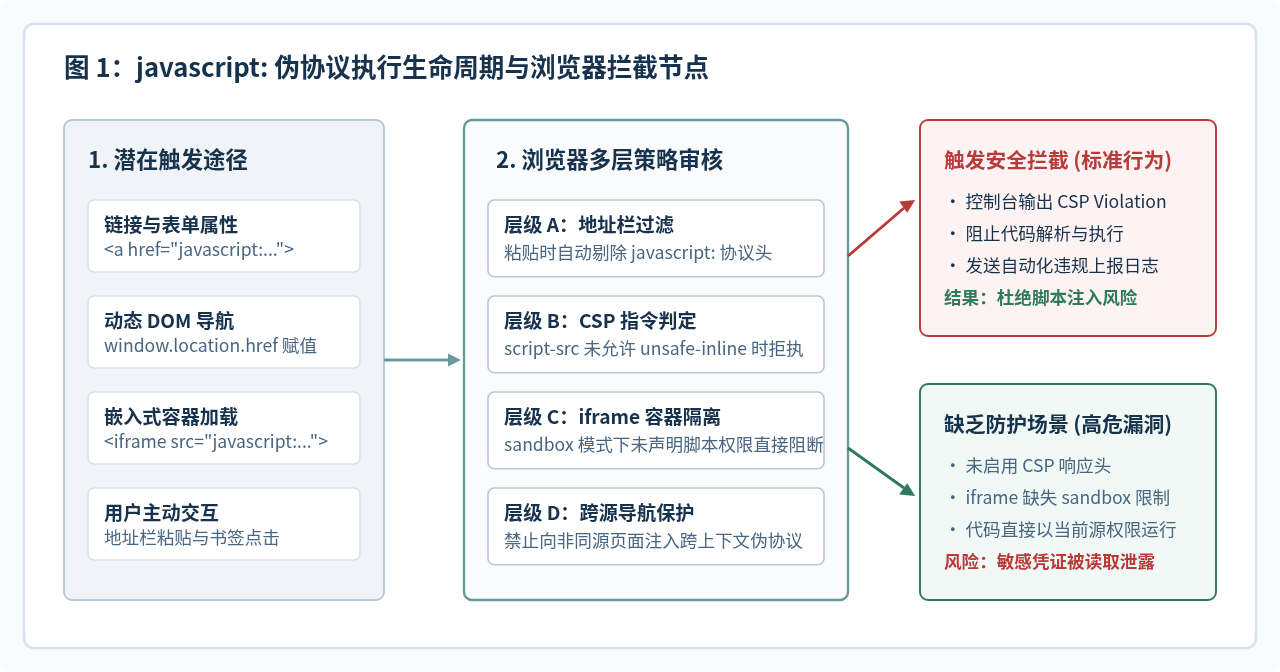
深入解析现代浏览器如何通过内容安全策略(CSP)、地址栏协议剥离、iframe沙箱机制以及同源隔离,全面限制并阻断javascript:伪协议的执行。
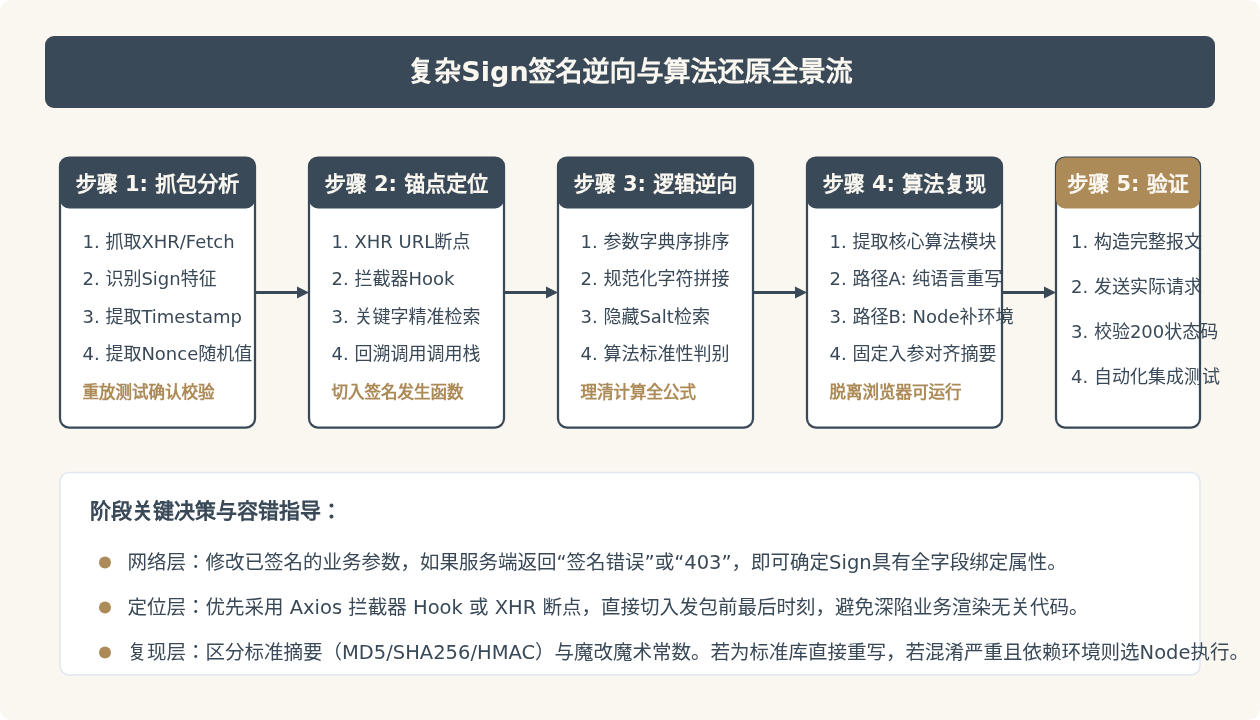
详细解析Web与H5接口中复杂Sign签名算法的逆向分析与本地构造全流程,涵盖抓包识别、断点精确定位、混淆逆向、Python纯算法复现与工程落地验证。
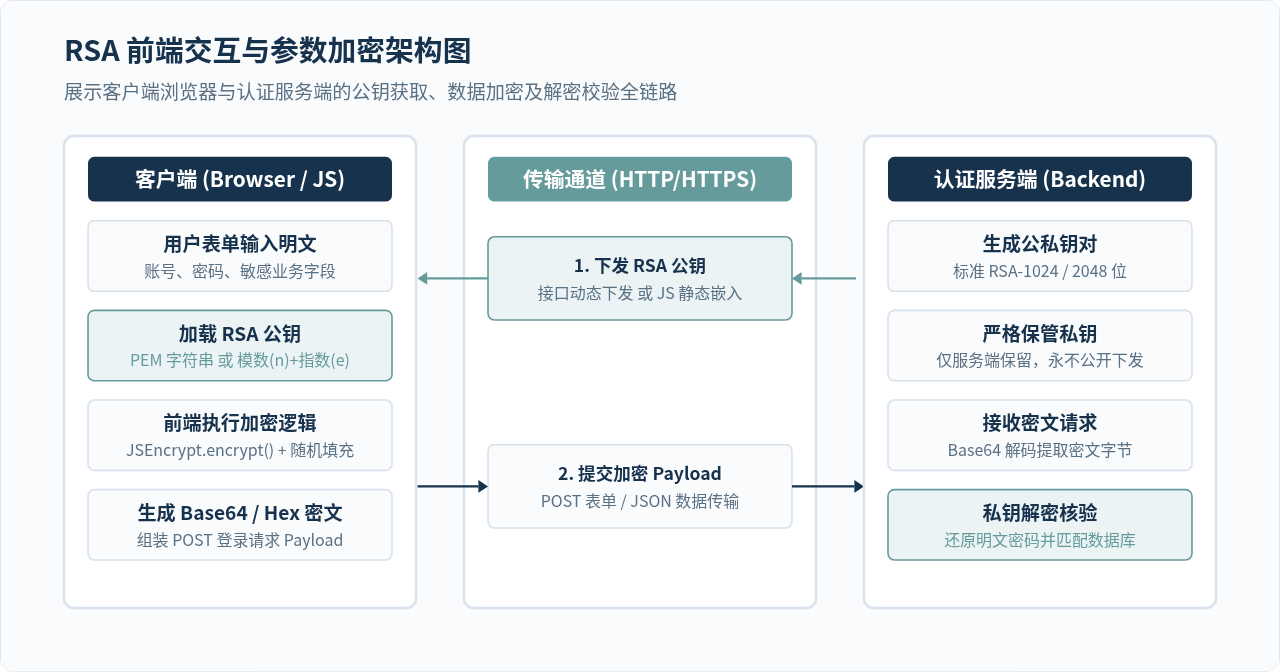
深入解析前端JavaScript中RSA公钥加密参数的逆向提取与模拟实战,涵盖定位加密逻辑、解析PEM与模数指数公钥格式,以及Python与Node.js模拟实现技巧。
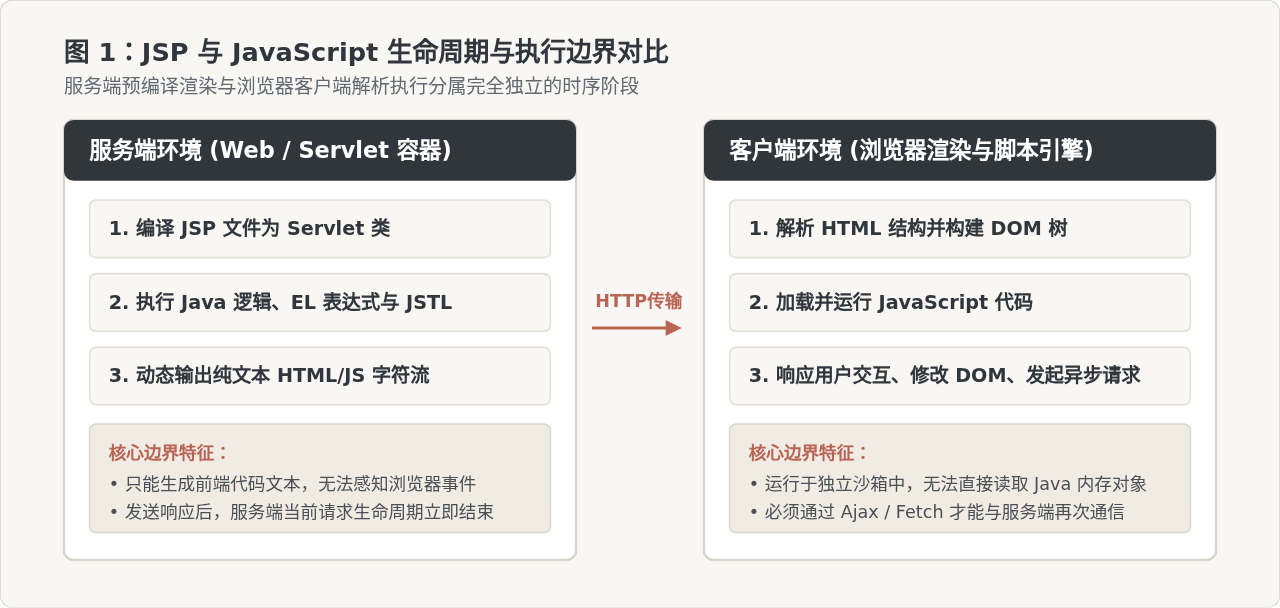
详细讲解在JSP页面中正确嵌入和使用JavaScript代码的方法,涵盖执行生命周期隔离、外部脚本规范引用、服务端向客户端安全传递动态数据及防范XSS风险的实用实践。
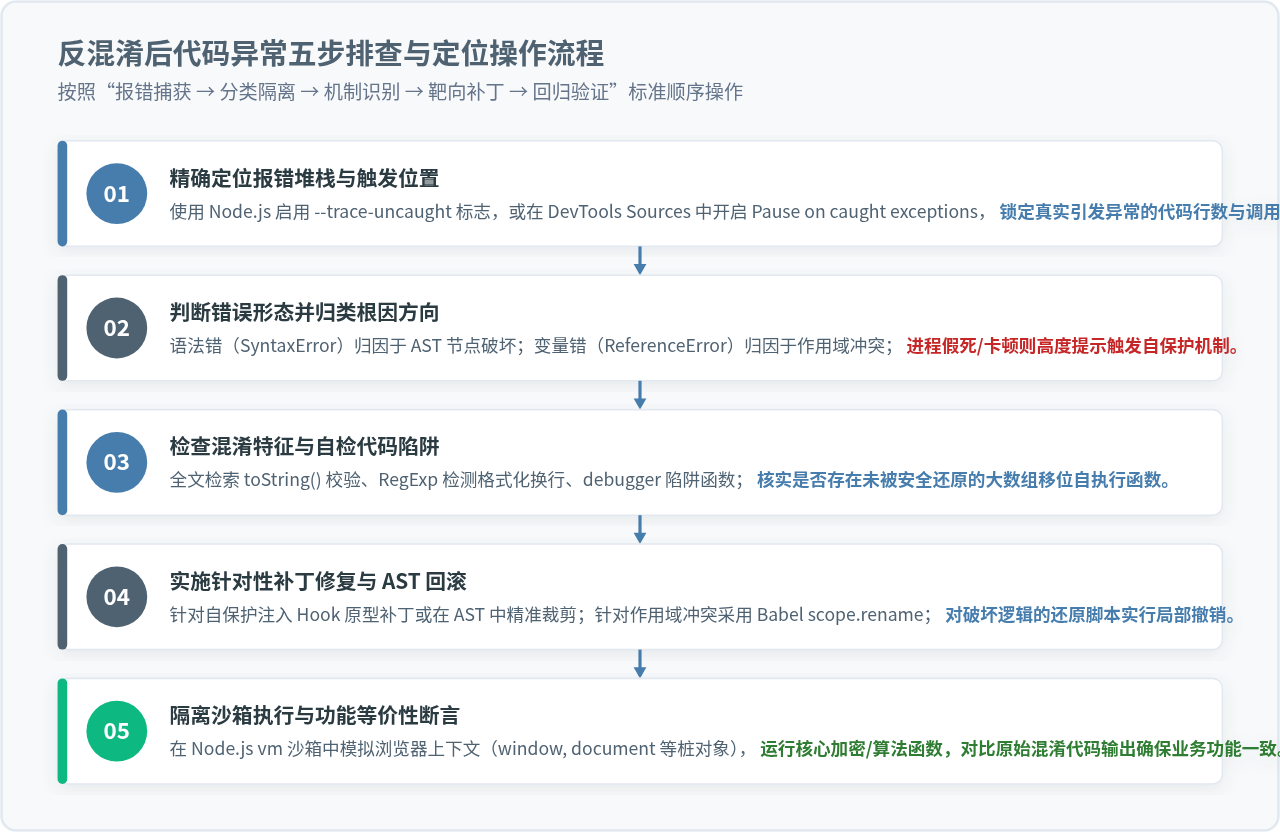
系统分析JavaScript代码反混淆后出现语法错误、变量未定义、运行时异常及内存卡死的深层根因,提供标准排查流程、自保护陷阱绕过策略与AST安全还原方案。
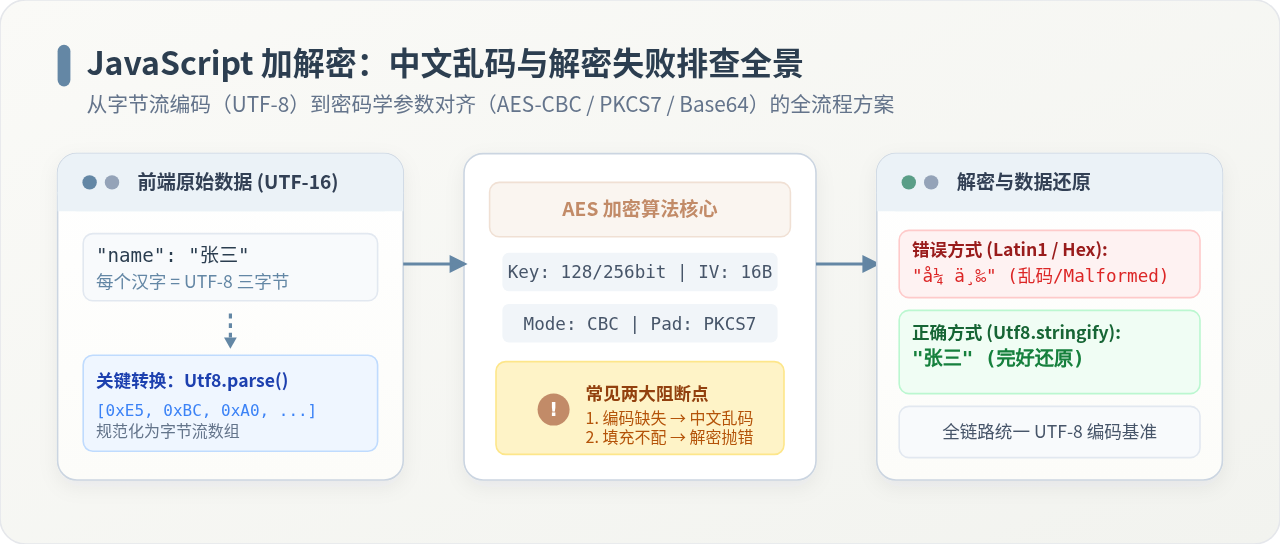
针对JavaScript在前端或与后端联调中出现的中文加密乱码、解密报错或解密失败问题,深入分析字符编码机制与密码学参数对齐策略,提供标准化排查步骤与完整可运行代码。