JSP中怎么正确嵌入和使用JavaScript代码
详细讲解在JSP页面中正确嵌入和使用JavaScript代码的方法,涵盖执行生命周期隔离、外部脚本规范引用、服务端向客户端安全传递动态数据及防范XSS风险的实用实践。
在JSP页面中集成JavaScript代码,关键在于认清二者的执行环境与生命周期:JSP是在Web服务器端编译并执行的Java模板,负责产出文本流;而JavaScript则是随着HTML流下发到浏览器后,在客户端由JS引擎负责解析执行的脚本。掌握正确的嵌入与使用方式,不仅要解决语法位置和资源路径问题,更核心的是规范服务端向客户端传递数据的方式,确保逻辑解耦与输入安全。
一、认识JSP与JavaScript的本质区别与执行时机
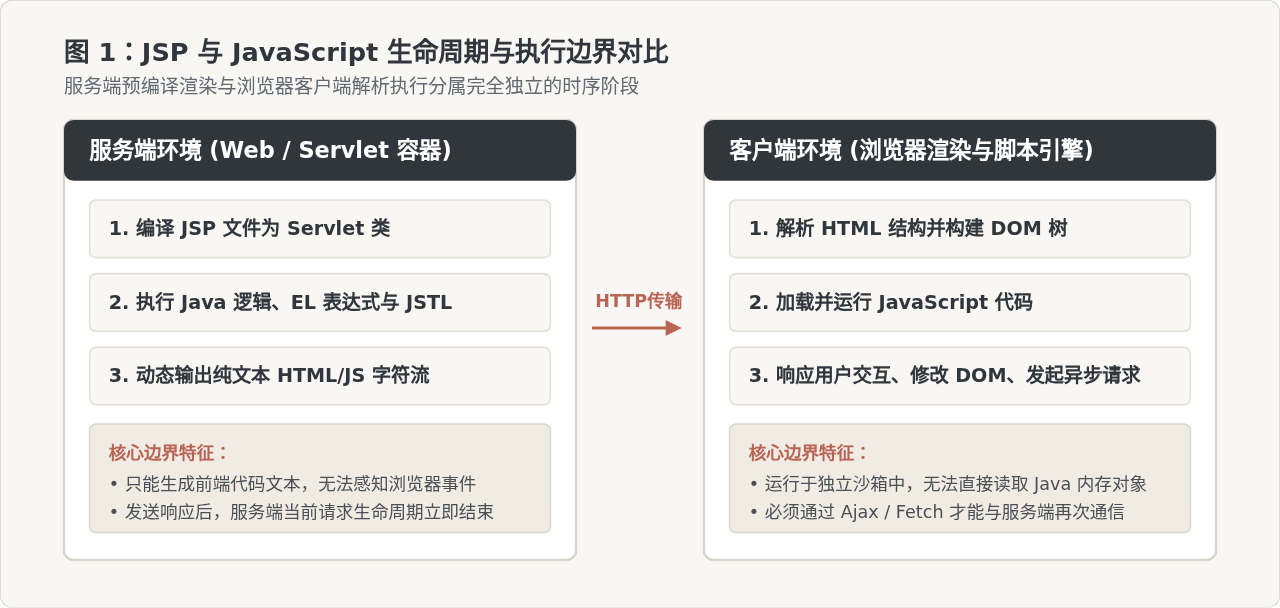
初学者容易产生一种误解,认为可以在JavaScript函数中直接调用Java对象的方法,或者反过来用Java代码获取JS变量的值。这种混淆源于两者共同写在一个以 .jsp 结尾的文件中。但从底层运行原理看,它们分属于完全不同的生命周期阶段。
当客户端浏览器发起页面请求时,Servlet容器(如Tomcat)首先将JSP编译为Java Servlet类,执行其中的Java脚本片段(如Scriptlet、EL表达式、JSTL标签),并拼装成一个包含HTML和JavaScript文本的标准HTTP响应流。响应发送完毕后,服务端生命周期立即终止。浏览器接收到该文本后,才开始构建DOM树并按顺序执行 <script> 标签中的脚本代码。两者在时间和空间上是彻底隔离的。
二、嵌入JavaScript的标准方式与结构规范
在JSP中嵌入JavaScript主要有三种形式:引入独立的外部 .js 文件、在JSP页面中编写内联 <script> 块,以及直接在HTML标签中编写事件属性。实际开发中推荐以“外部引用为主、页面初始化内联为辅、避免标签内联事件”为原则。
1. 引入外部脚本文件(推荐方案)
将业务逻辑写在独立的 .js 文件中,能充分利用浏览器的静态资源缓存机制,同时实现代码关注点分离。在JSP中引用外部JS时,最大的隐患是相对路径失效。通常采用动态获取上下文路径(Context Path)的方式来构造绝对路径:
<%-- 推荐使用 EL 表达式获取 Web 根路径 --%>
<script src="${pageContext.request.contextPath}/static/js/user-management.js"></script>
如果项目没有开启EL表达式支持,也可以使用等价的JSP表达式:
<script src="<%=request.getContextPath()%>/static/js/user-management.js"></script>这种写法保证了无论当前JSP处于哪一层虚拟子目录(例如 /views/admin/user.jsp 还是 /index.jsp),浏览器都能准确命中正确的资源物理路径,避免因相对路径跳转造成404加载失败。
2. 页面内联脚本的放置位置与就绪监听
对于仅属于当前页面的特殊配置或初始化入口,可以保留简短的内联 <script> 块。为避免阻塞HTML的解析渲染,通常将脚本块放置在 </body> 标签结束前,或者在脚本内部明确监听 DOM 加载完成事件:
<script>
  document.addEventListener('DOMContentLoaded', function () {
    // 此时 DOM 节点已解析完毕,可以安全查询并绑定事件
    var submitBtn = document.getElementById('btnSubmit');
    if (submitBtn) {
      submitBtn.addEventListener('click', handleUserSubmit);
    }
  });
</script>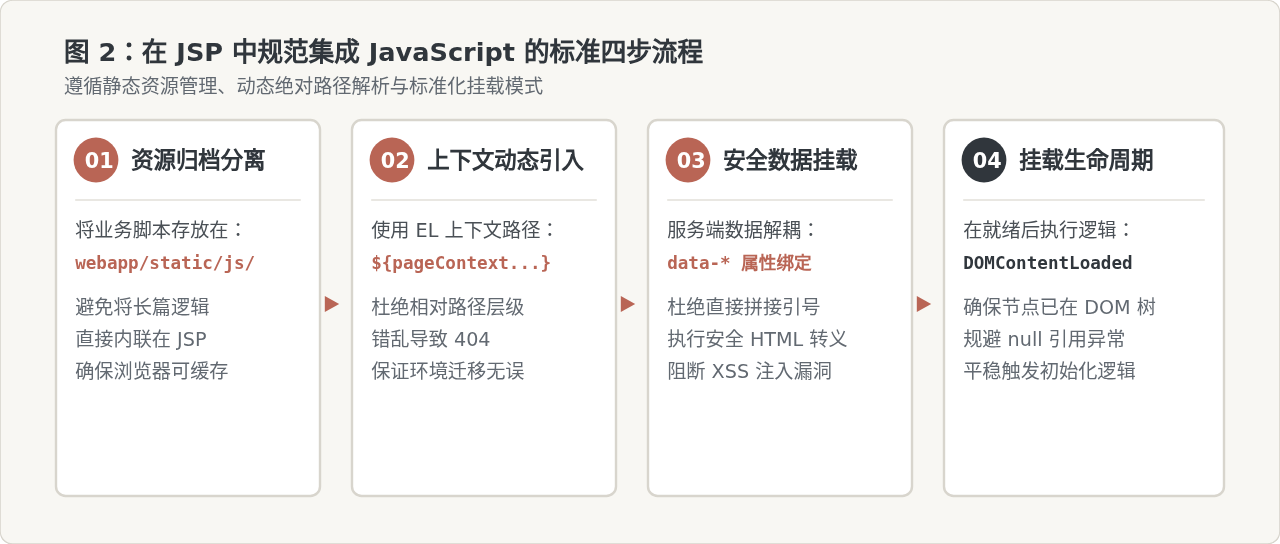
三、从JSP向JavaScript传递动态数据的正确方案
在开发过程中,最频繁的需求是把后端的Java数据(如登录用户名、配置项、列表记录)交给JavaScript去处理。很多开发者习惯直接在脚本中拼接EL变量,这不仅造成前后端混杂,而且极易引入严重的安全隐患。
1. 常见危险做法及其弊端
直接在 <script> 标签内拼接Java或EL变量是最普遍的错误模式:
<%-- 存在安全与语法双重风险的不规范写法 --%>
<script>
  var currentUserName = '${user.username}';
  var userRole = <%= request.getAttribute("role") %>;
</script>
这种写法存在两个致命隐患:
- 引号破坏与语法崩溃:如果
user.username包含单引号(例如英文名O'Connor)或换行符,JSP原样输出后直接破坏了JS字符串的闭合结构,导致整个脚本报错甚至停止运行。 - 跨站脚本攻击(XSS):若变量来源于用户可修改的输入内容,攻击者只需提交类似
'; alert(document.cookie); //的内容,即可在浏览器端闭合字符串并执行任意恶意脚本。
2. 方案一:利用 HTML5 data-* 属性进行解耦(推荐)
在JSP的HTML标签上利用 data-* 自定义属性承载数据,结合JSTL的 fn:escapeXml 保证输出安全性,然后由独立的JS脚本提取使用。这种方式实现了DOM结构、静态逻辑和业务数据的彻底分离:
<%@ taglib prefix="c" uri="http://java.sun.com/jsp/jstl/core" %>
<%@ taglib prefix="fn" uri="http://java.sun.com/jsp/jstl/functions" %>

<%-- 在页面容器标签上挂载数据,并做 HTML 转义 --%>
<div id="userProfile"
     data-user-id="${user.id}"
     data-username="${fn:escapeXml(user.username)}"
     data-is-admin="${user.admin}">
</div>

<%-- 外部 JS 文件中的读取逻辑 --%>
<script>
  document.addEventListener('DOMContentLoaded', function () {
    var profileElem = document.getElementById('userProfile');
    if (profileElem) {
      var userId = profileElem.dataset.userId;
      var username = profileElem.dataset.username;
      var isAdmin = profileElem.dataset.isAdmin === 'true';
      console.log('读取到用户数据:', { userId: userId, username: username, isAdmin: isAdmin });
    }
  });
</script>
3. 方案二:利用转义后的 JSON 注入配置块
如果需要传递复杂列表或嵌套对象,后端Java代码应先将Java对象序列化为JSON字符串,在JSP中通过特定容器渲染,最后在JS中调用 JSON.parse() 解析:
<%-- 使用 application/json 类型的 script 块存放数据,浏览器不会将其作为脚本执行 --%>
<script id="serverConfigData" type="application/json">
  ${fn:escapeXml(pageConfigJson)}
</script>

<script>
  document.addEventListener('DOMContentLoaded', function () {
    var dataNode = document.getElementById('serverConfigData');
    if (dataNode) {
      try {
        var pageConfig = JSON.parse(dataNode.textContent);
        console.log('配置项加载成功:', pageConfig);
      } catch (err) {
        console.error('配置项解析异常:', err);
      }
    }
  });
</script>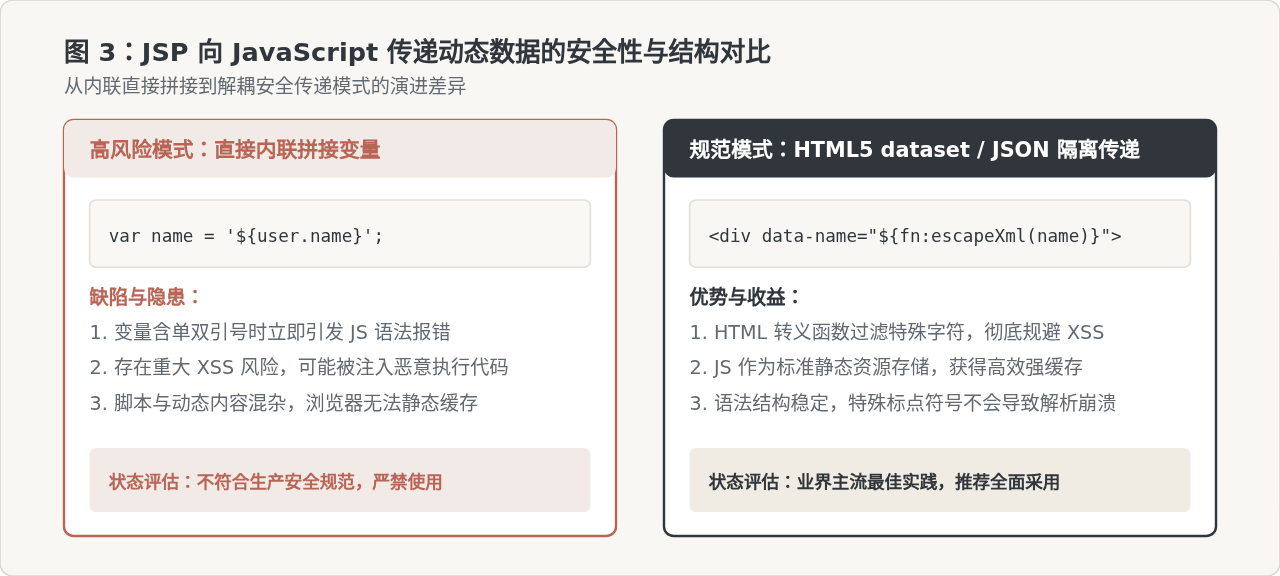
四、JavaScript与后端Servlet/JSP的交互实践
当页面完成初始化后,如果需要进一步与后端交互,现代Web开发应放弃频繁整页提交或通过重定向传递参数的老做法,转为使用标准的异步接口(Ajax / Fetch API)。
标准异步请求实现示例
在JSP页面中预留后端接口地址,前端JS通过Fetch发起请求并处理JSON响应:
// 前端独立 JS 文件中:向指定的 Servlet 提交数据
function saveUserData(userData) {
  var apiUrl = document.body.dataset.contextPath + '/api/user/save';

  fetch(apiUrl, {
    method: 'POST',
    headers: {
      'Content-Type': 'application/json'
    },
    body: JSON.stringify(userData)
  })
  .then(function(response) {
    if (!response.ok) {
      throw new Error('网络响应异常,状态码:' + response.status);
    }
    return response.json();
  })
  .then(function(result) {
    if (result.success) {
      alert('保存成功');
    } else {
      alert('保存失败:' + result.message);
    }
  })
  .catch(function(error) {
    console.error('异步请求错误:', error);
  });
}路径统一建议:建议在页面的 <body> 标签上统一挂载 data-context-path="${pageContext.request.contextPath}"。这样所有的外部JS文件都能轻松读取全局上下文根路径,彻底告别在每个Ajax调用中硬编码URL的问题。
五、常见问题排查与避坑指南
-
引入外部JS报错404:
首先检查浏览器控制台Network面板中的实际请求URL。很多情况下是因为误用了形如
src="js/app.js"的相对路径,导致在嵌套子目录(如/admin/index.jsp)下访问时,被解析成了/admin/js/app.js。务必补充${pageContext.request.contextPath}根路径前缀。 -
找不到DOM元素(返回null或undefined):
如果在
<head>中直接引入未经defer修饰的脚本并在其中立即查找节点,此时DOM结构尚未构建,document.getElementById()必然返回null。应将脚本放入DOMContentLoaded事件回调中或置于页面底部。 -
EL表达式未被服务端解析:
若网页源码中原样输出了
${pageContext.request.contextPath}字符串而不是实际路径,说明当前JSP忽略了EL表达式。请在JSP文件顶部添加页面指令:<%@ page isELIgnored="false" %>。 -
外部
.js文件中无法执行EL表达式:静态的
.js文件直接由Web服务器(如Nginx、Tomcat的DefaultServlet)作为静态文本输出,不会经过JSP引擎处理,因此其中的${...}永远不会被替换。所有动态数据必须在JSP中通过属性渲染好,再由JS去读取。
六、总结
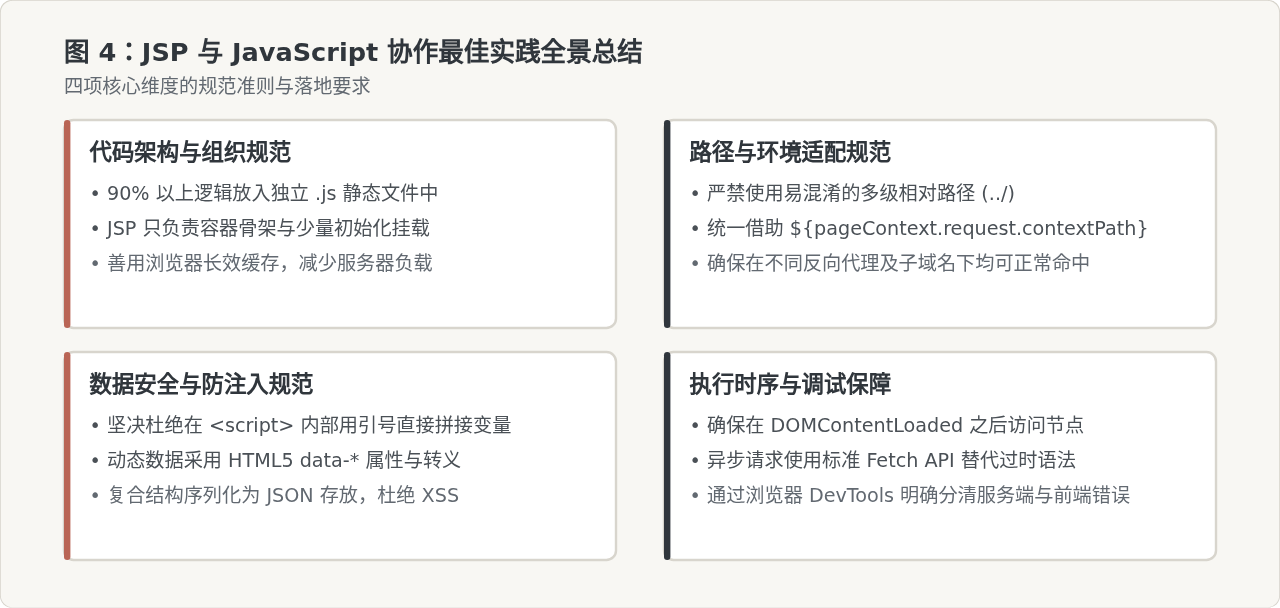
在JSP中正确使用JavaScript并不复杂,其核心关键在于牢记“服务端归服务端、客户端归客户端”的边界意识。在工程实践中,保持外部静态JS文件为主体,依托 ${pageContext.request.contextPath} 提供可靠的绝对路径引用,并通过HTML5 data-* 属性或安全转义的JSON块进行数据交接,即可在保障系统运行稳定和规避安全隐患的前提下,实现清晰、高效的前后端协作。
JS 鼠标滚轮事件频繁触发导致卡顿怎么优化?
2026-11-05 17:08:07
优化JS回到顶部性能:防抖节流与requestAnimationFrame应用
2026-11-05 16:33:51
JS中Array、Set与Map的区别及应用场景选择
2026-11-05 16:03:02
PixiJS 常见报错排查:纹理跨域、黑屏与内存泄漏解决
2026-11-05 10:05:21
JS数组find与filter取值区别及性能对比
2026-11-05 08:39:21