PixiJS 常见报错排查:纹理跨域、黑屏与内存泄漏解决
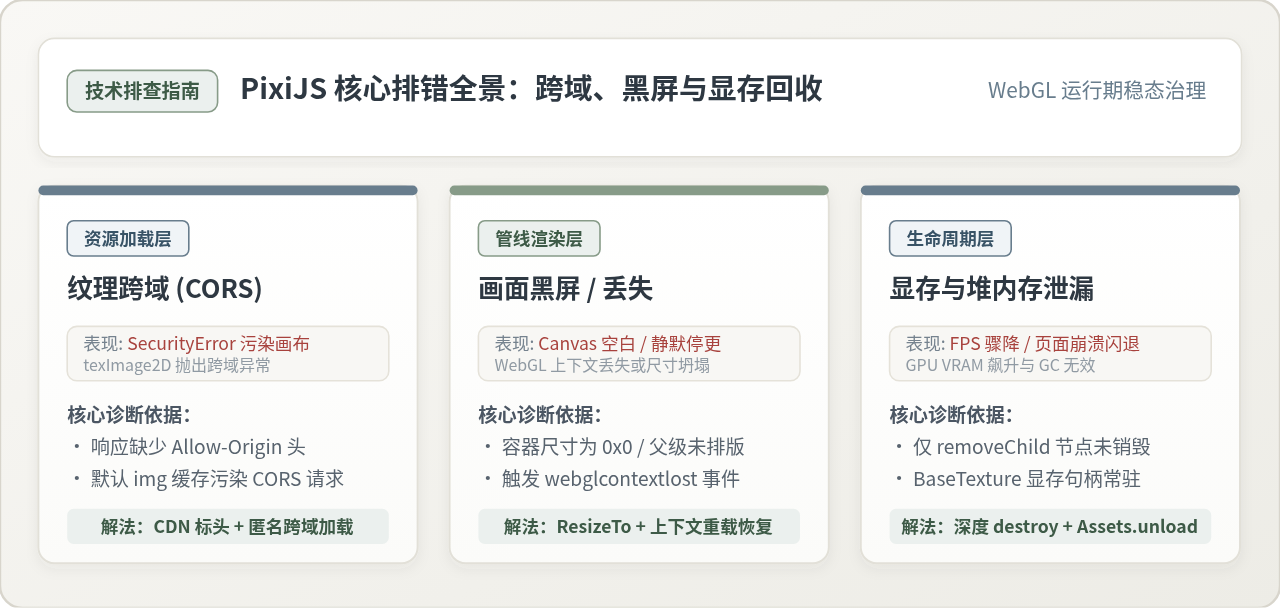
针对 PixiJS 实际开发中的三大高频故障——纹理跨域(CORS)、画面黑屏与显存/内存泄漏,提供从底层成因、DevTools 排查定位到生产级代码修复的完整解决方案。
一、纹理跨域(CORS)报错诊断与彻底解决
在 PixiJS 中加载跨域图片时,若配置不当,控制台会抛出明显的 WebGL 安全异常,导致纹理呈现透明或直接引发渲染中断。
1. 报错特征与底层原因
当使用 Assets.load() 或 Texture.from() 引入第三方域名或 CDN 上的图片时,浏览器开发者工具控制台常出现如下报错:
DOMException: Failed to execute 'texImage2D' on 'WebGLRenderingContext':
The cross-origin image at https://cdn.example.com/sprite.png may not be loaded.
Uncaught (in promise) SecurityError: The operation is insecure.
在 HTML5 中,普通 <img> 标签跨域加载图片展示是被允许的;但 WebGL 调用底层的 gl.texImage2D 将像素读取并上传至 GPU 显存时,标准要求该图片源必须具备合法的跨域访问凭据。若缺少凭据,当前 Canvas 会被标记为“被污染”(Tainted Canvas),WebGL 驱动为了保护用户数据安全直接拒绝读取并抛出 SecurityError。
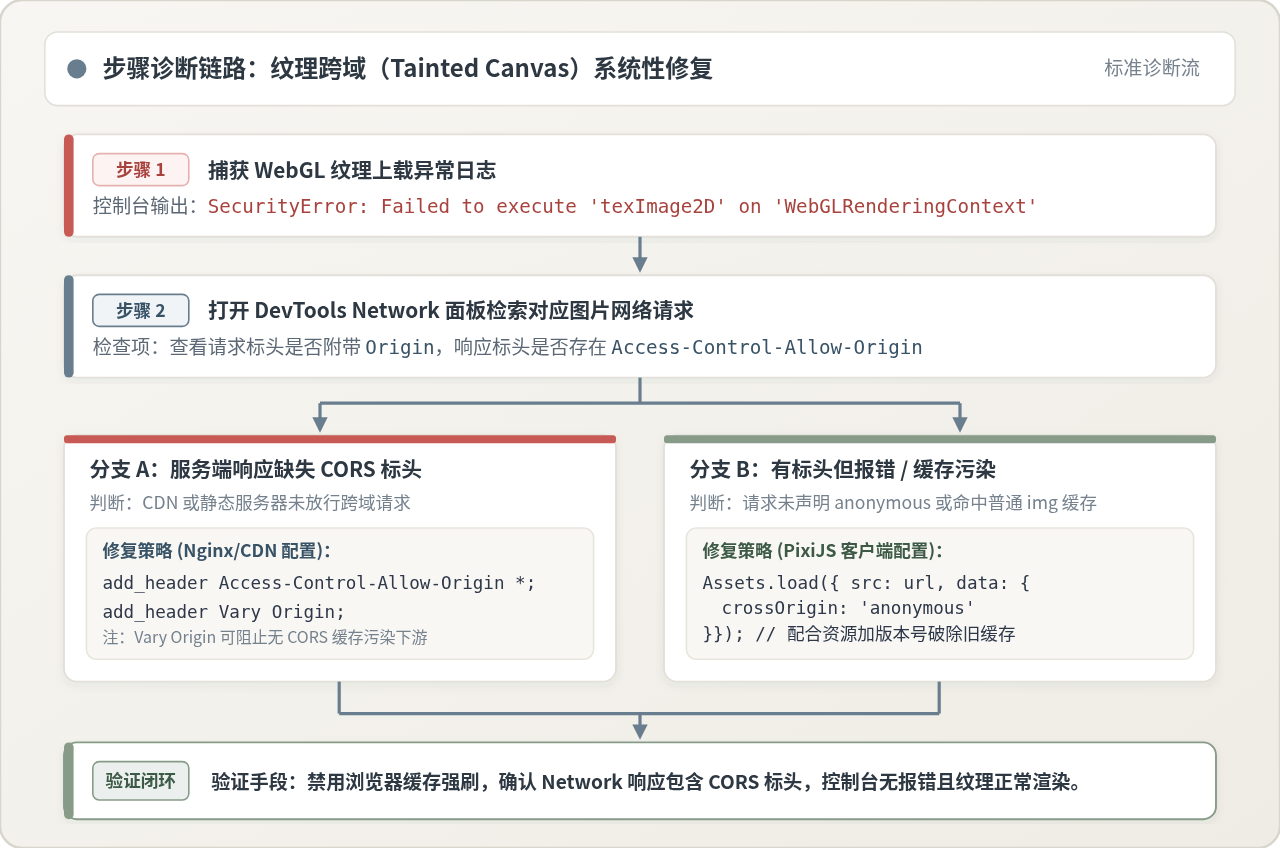
2. 排查步骤与网络标头检查
- 打开浏览器 DevTools,切换到 Network(网络) 面板。
- 筛选对应的图片资源名称,点击查看 Headers(标头)。
- 检查 Response Headers(响应标头) 是否包含
Access-Control-Allow-Origin。若完全不存在该字段,说明服务端或 CDN 未开启跨域放行。 - 检查 Request Headers(请求标头) 中是否存在
Origin: http://localhost:8080(或当前站点域名)。如果请求头没有 Origin,说明该图片是以非 CORS 模式(默认普通图片请求)触发的。
3. 服务端 CDN 与 Nginx 配置方案
修复的第一步是在资源宿主服务器上开启 CORS 响应头。以 Nginx 静态文件服务器配置为例:
location ~* \.(png|jpg|jpeg|gif|webp|svg|avif)$ {
    # 允许访问的源(生产环境可限定指定域名或通配符)
    add_header Access-Control-Allow-Origin * always;
    add_header Access-Control-Allow-Methods "GET, OPTIONS" always;
    add_header Access-Control-Allow-Headers "Origin, Range, Accept, Content-Type" always;

    # 关键防污染配置:告知浏览器与下游代理根据 Origin 区分缓存
    add_header Vary Origin always;

    # 针对 OPTIONS 预检请求快速返回
    if ($request_method = 'OPTIONS') {
        return 204;
    }
}如果在引入 PixiJS 之前,页面的 HTML 或 CSS 曾通过普通的
<img src="..."> 加载过同一张图片,浏览器会默认将其作为非 CORS 响应缓存下来。随后 PixiJS 以 crossOrigin="anonymous" 请求同一地址时,浏览器直接命中旧的本地缓存,而该缓存中没有 Access-Control-Allow-Origin 响应标头,从而直接触发跨域报错。
解决该问题必须在 Nginx/CDN 补充 add_header Vary Origin;,并在业务加载路径后附加版本查询参数(如 ?v=1.0.1)刷新客户端缓存。
4. PixiJS 客户端安全加载规范
在 PixiJS 客户端代码中,避免直接调用未经配置的原生 new Image(),应统一使用官方的 Assets 模块显式配置 crossOrigin 策略:
import { Assets } from 'pixi.js';

// 初始化 Assets 配置,统一跨域凭据策略
async function loadGameTexture(imageUrl: string) {
    try {
        const texture = await Assets.load({
            src: imageUrl,
            data: {
                // 显式声明跨域请求模式为 anonymous
                crossOrigin: 'anonymous',
            }
        });
        return texture;
    } catch (error) {
        console.error('纹理加载或 GPU 上载失败:', error);
        throw error;
    }
}结果验证:在 Network 面板中勾选“Disable cache”后刷新页面,查看图片请求携带 Origin,响应头正确带有 Access-Control-Allow-Origin: *,控制台无任何 texImage2D 异常,纹理在画布上正常显示即表示修复完成。
二、画面黑屏与渲染中断排查
PixiJS 画面黑屏通常分为两类表现:一类是初始化阶段 Canvas 存在但呈现全黑或空白;另一类是在运行过程中画面突然停滞或闪退成黑色。排查应按“DOM 尺寸 → 变换矩阵与 Ticker → WebGL 硬件上下文”的递进顺序进行。
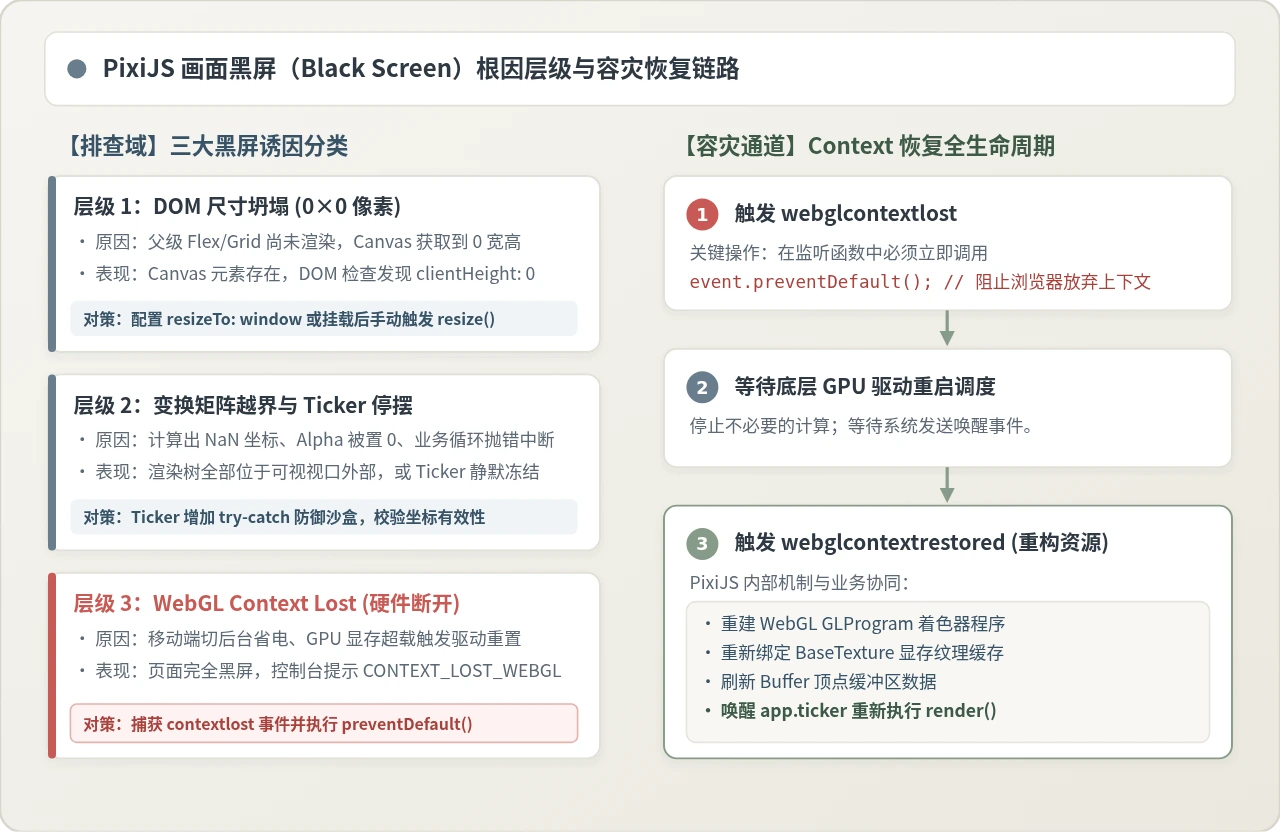
1. DOM 视口尺寸坍塌(宽高为 0)
这是初学者最容易遇到的静默黑屏原因。PixiJS 创建 Application 时,若指定的挂载宿主元素使用 Flex 或 Grid 布局,且该父容器在初始渲染时刻高度为 0,PixiJS 就会将 WebGL 视口尺寸计算为 0 × 0 像素,导致整个画布一片空白。
验证手段:在浏览器控制台直接打印 app.renderer.width 与 app.renderer.height,或在 Elements 面板审查 <canvas> 元素的 clientWidth 和 clientHeight。若任一数值为 0,即可确认是尺寸初始化问题。
正确初始化示例:
import { Application } from 'pixi.js';

async function initCanvas() {
    const app = new Application();

    await app.init({
        // 绑定自动响应窗口或指定容器尺寸
        resizeTo: window,
        // 开启高分屏清晰度适配
        autoDensity: true,
        resolution: window.devicePixelRatio || 1,
        backgroundColor: 0x1A1F26,
    });

    document.getElementById('app-container')?.appendChild(app.canvas);

    // 如果挂载在动态尺寸的父容器中,在容器撑开后主动调用一次 resize
    window.addEventListener('resize', () => {
        app.renderer.resize(window.innerWidth, window.innerHeight);
    });
}
2. Ticker 循环中断与坐标异常
若画布尺寸正常但画面完全静止或黑屏,检查主渲染循环:
- Ticker 意外冻结:业务代码在
app.ticker.add()的循环回调中发生未捕获的运行时异常(如访问未定义的属性),导致整个帧循环退出。应在业务帧逻辑外包裹错误边界。 - 矩阵越界或透明度归零:根容器或 Sprite 的
position.x/position.y被赋予了NaN或Infinity(通常源于除以零的物理碰撞算法),或者alpha被意外设为 0,导致图形无法被视锥裁剪识别。
3. WebGL 上下文丢失(Context Lost)与容灾恢复
移动端切出后台、手机锁屏、浏览器标签页长期待机,或者一次性分配显存过大时,操作系统与 GPU 驱动会主动回收当前的 WebGL 上下文,导致页面全黑并在控制台打印:
WebGL: CONTEXT_LOST_WEBGL: loseContext: context lost
[PixiJS] WebGL context was lost!
默认情况下,浏览器发生上下文丢失后不会自动重建管线。开发者必须侦听底层事件,显式调用 preventDefault() 告知浏览器需要恢复,随后在 webglcontextrestored 事件中触发 PixiJS 资源重建:
import { Application } from 'pixi.js';

export function setupWebGLContextGuard(app: Application) {
    const canvas = app.canvas;

    // 1. 监听上下文丢失事件
    canvas.addEventListener('webglcontextlost', (event: Event) => {
        // 关键步骤:阻止浏览器默认丢弃行为,允许后续恢复
        event.preventDefault();
        console.warn('[PixiJS Guard] WebGL 上下文已断开,暂停渲染主循环...');
        app.ticker.stop();
    }, false);

    // 2. 监听上下文恢复事件
    canvas.addEventListener('webglcontextrestored', () => {
        console.info('[PixiJS Guard] WebGL 上下文已恢复,开始重建着色器与纹理...');
        // 重置渲染管线状态并唤醒 Ticker
        app.renderer.reset();
        app.ticker.start();
    }, false);
}
三、内存泄漏与显存暴涨治理
很多开发者在离开 PixiJS 页面时调用了 parent.removeChild(sprite),但在单页应用(SPA)中切换几次路由后,页面帧率逐渐由 60 FPS 跌至 10 FPS,最终浏览器标签页无响应崩溃。其核心根源在于混淆了“CPU 堆内存”与“GPU 显存”的回收边界。
1. 关键差异对比:浅层节点移除 vs 显存深度销毁
为了清晰解释为什么单纯移除节点无法解决内存泄漏,以下在相同业务条件下对比两种做法的本质差异:
| 对比维度 | 做法 A:仅 removeChild 或默认 destroy() |
做法 B:深度释放 destroy(true, true) |
|---|---|---|
| 显示树状态 | 从 parent.children 列表中剥离,画面不再展示 | 从显示树剥离,同时递归解绑并置空所有子节点引用 |
| CPU 堆内存 (JS Heap) | 仍被事件监听、全局闭包或 TextureCache 引用,GC 无法回收 | 清理 EventListener 与 Ticker 引用,对象彻底脱钩由 GC 回收 |
| GPU 显存 (VRAM) | 显存纹理常驻! 底层 WebGLTexture 未调用 deleteTexture | 显存彻底归零! 自动触发 gl.deleteTexture() 释放显存槽位 |
| 多场景切换影响 | 频繁进出场景导致 VRAM 线性攀升,最终触发 OOM 崩溃闪退 | 显存曲线平稳归位,应用长期稳定运行于健康阈值 |
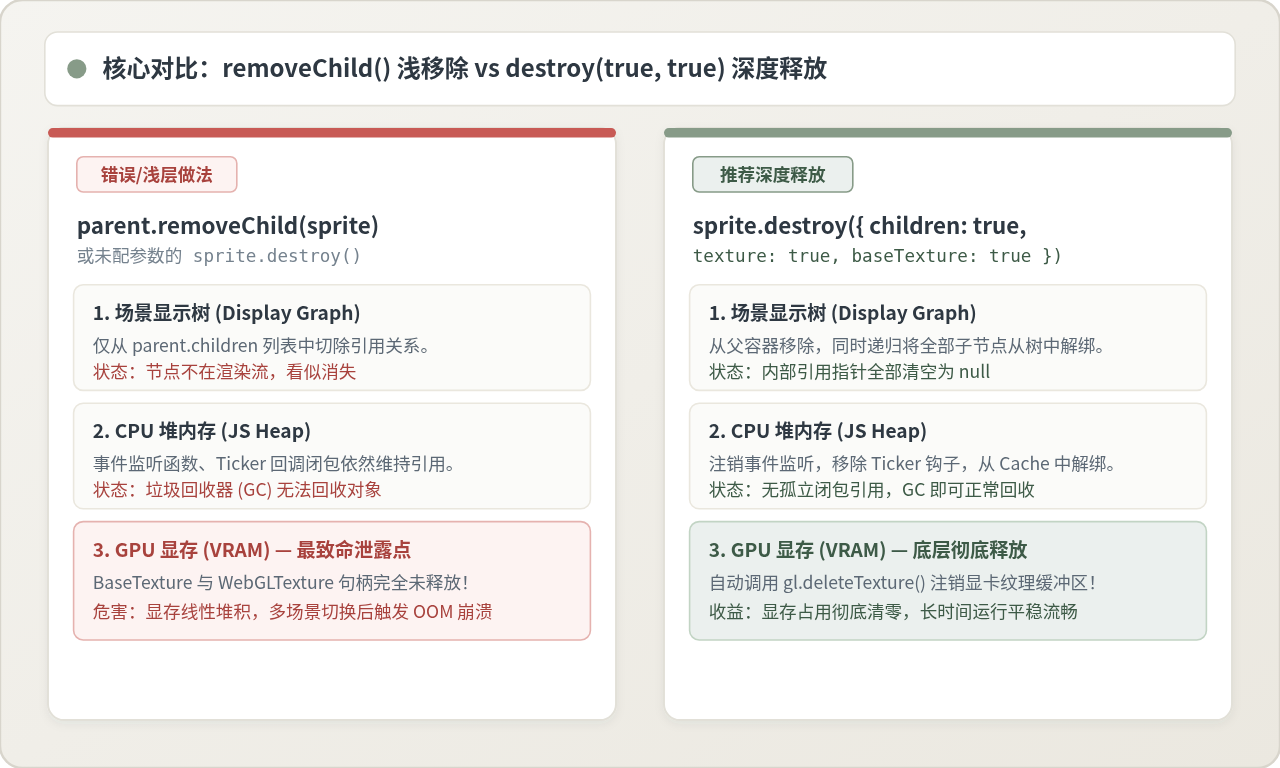
2. 显存彻底回收的标准写法
在组件卸载或场景销毁时,对于需要彻底释放显存的动态资源,必须在 destroy 方法中传入深度参数:
import { Container, Sprite, Assets } from 'pixi.js';

export class BattleScene extends Container {
    private backgroundSprite!: Sprite;
    private textureUrls: string[] = [];

    public async initialize(bgUrl: string) {
        this.textureUrls.push(bgUrl);
        const texture = await Assets.load(bgUrl);
        this.backgroundSprite = new Sprite(texture);
        this.addChild(this.backgroundSprite);
    }

    // 规范的销毁契约
    public override destroy(): void {
        // 1. 深度销毁显示对象树及其绑定的纹理与显存 BaseTexture
        super.destroy({
            children: true,     // 递归销毁所有子节点
            texture: true,      // 销毁当前节点使用的 Texture
            baseTexture: true,  // 关键:通知 WebGL 驱动调用 gl.deleteTexture 释放显存
        });

        // 2. 从全局 Assets 缓存池中卸载该资源,防止 Assets.cache 常驻
        for (const url of this.textureUrls) {
            Assets.unload(url);
        }
        this.textureUrls = [];

        console.info('[BattleScene] 场景与显存资源已深度释放');
    }
}如果多个 Sprite 共享同一个纹理图集(Spritesheet),销毁单个 Sprite 时不要传入
baseTexture: true,否则会导致其他正在使用该图集的精灵图变成黑块。共享资源应在整个场景或关卡彻底退出时,统一通过 Assets.unload(sheetUrl) 进行整池销毁。
3. 事件监听与 Ticker 回调泄漏清理
另一个常见的 JS 堆内存泄漏诱因是向 app.ticker 或 window 添加了箭头函数监听器,在节点移除后闭包依然持有该 Sprite 或 Container 的引用:
import { Sprite, Ticker } from 'pixi.js';

export class SpinningCoin extends Sprite {
    // 保存具名引用,避免箭头函数匿名导致无法解绑
    private updateHandler = (ticker: Ticker) => {
        this.rotation += 0.05 * ticker.deltaTime;
    };

    public startSpin(ticker: Ticker) {
        ticker.add(this.updateHandler);
    }

    public override destroy(): void {
        // 必须在销毁时显式解除 Ticker 绑定,切断 GC 根引用
        Ticker.shared.remove(this.updateHandler);

        super.destroy({ children: true, texture: false });
    }
}
4. 内存泄漏诊断与验证工具
- Chrome DevTools Memory 面板:进入场景前截取一次 Heap Snapshot(堆快照),在场景进退 10 次后再截取一次。在快照对比中搜索
Sprite、Texture、BaseTexture,如果对象数量持续单调递增,即可定位泄露的构造函数。 - Performance 面板:勾选 Memory 复选框记录运行轨迹。正常的图表呈现“锯齿状”(内存上涨后经 GC 陡降回到基线);若图表呈现“台阶状递增且无回落”,即存在显存或堆泄露。
- Spector.js 扩展:安装 WebGL 专用调试扩展 Spector.js,可直接观测当前 GPU 驻留的活跃纹理数量与 DrawCall 批次。
四、PixiJS 生产环境健壮性防御体系
把上述单点问题的修复策略固化为工程开发规范,可以避免在后续迭代中重复出现同类故障。完整的防御体系覆盖从资源加载、运行期容灾到资源销毁三个核心环节。
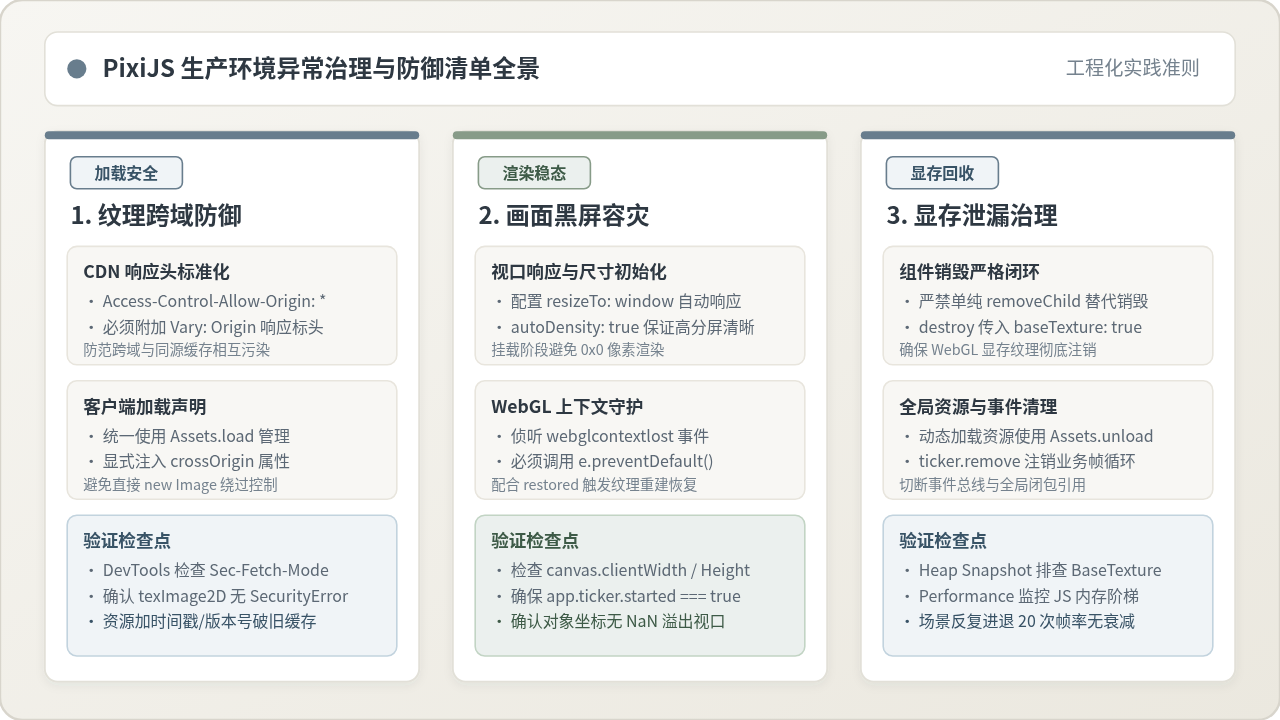
生产环境排查与部署清单
- 资源加载防线:
- 静态文件服务器与 CDN 必须同时配置
Access-Control-Allow-Origin: *与Vary: Origin标头。 - 禁止零散使用
new Image()直接塞给纹理,全局统一采用Assets.load()搭配crossOrigin: 'anonymous'。 - 生产部署带有哈希(如
sprite.[hash].png),彻底根除浏览器由于跨域与同源模式缓存混用造成的缓存污染。
- 静态文件服务器与 CDN 必须同时配置
- 渲染稳态防线:
- 挂载宿主容器必须通过 CSS 确保初始存在具体的宽度与高度,
Application启用resizeTo与autoDensity。 - 挂载
webglcontextlost事件监听,并在回调首行执行event.preventDefault(),为 WebGL 驱动自愈提供必要条件。 - 业务主循环
ticker内部增加容错沙盒,对运算得出的坐标进行Number.isFinite()边界检查,杜绝 NaN 扩散。
- 挂载宿主容器必须通过 CSS 确保初始存在具体的宽度与高度,
- 显存治理防线:
- 严格禁止使用
parent.removeChild()伪装销毁;业务组件必须实现完备的destroy()契约。 - 独立场景退场时,调用
destroy({ children: true, texture: true, baseTexture: true })深度清空 GPU 显存。 - 离开业务页面时,针对动态拉取的纹理调用
Assets.unload(url)清理全局缓存,并解绑全部 Ticker 与 DOM 监听。
- 严格禁止使用
优化JS回到顶部性能:防抖节流与requestAnimationFrame应用
2026-11-05 16:33:51
JS中Array、Set与Map的区别及应用场景选择
2026-11-05 16:03:02
JS数组find与filter取值区别及性能对比
2026-11-05 08:39:21
通过添加时间戳参数强制刷新JS资源
2026-11-05 08:32:36
JavaScript 快速排序的迭代写法与非递归优化
2026-11-03 22:39:58