通过添加时间戳参数强制刷新JS资源
详细讲解在Web开发中通过添加时间戳参数强制刷新JS资源的机制原理、实现方式、具体步骤与注意事项,帮助开发者彻底解决前端静态资源更新滞后问题。
Cache-Control: max-age)机制直接从本地读取旧的 JavaScript 脚本,导致新功能不可用或报错。解决这个问题的直接有效手段是在引用脚本的 URL 路径末尾追加查询参数(例如 app.js?t=1712053200 或 app.js?v=20261103)。因为浏览器将包含查询字符串的完整 URL 视作资源的唯一标识键,参数变化会使浏览器判定缓存未命中,进而立即向服务器发起网络请求下载最新代码。
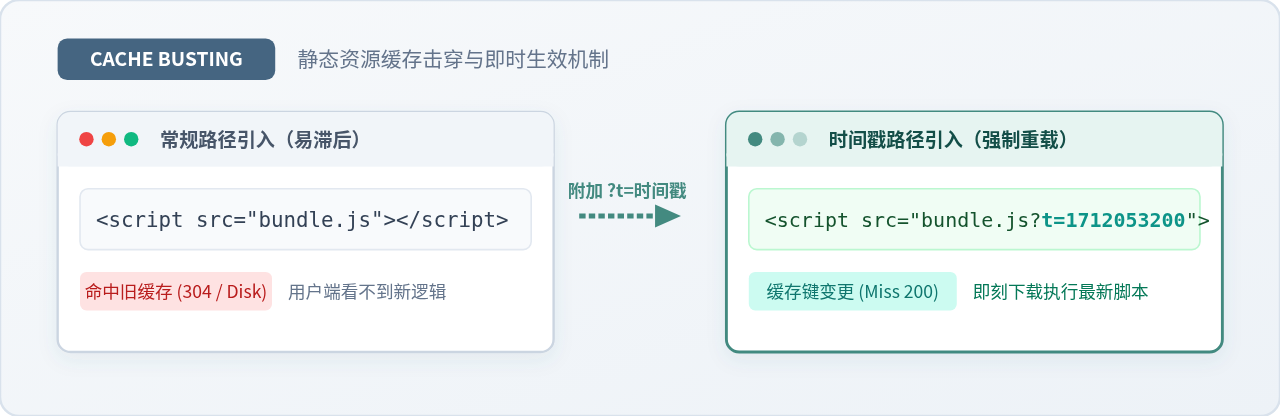
一、时间戳刷新机制的底层运作原理
浏览器在管理 HTTP 缓存时,内部维护了一张键值对应表。对于通过 <script src="..."> 引入的外部脚本,其缓存键(Cache Key)默认是由完整的请求统一资源定位符(Request URL)构成的,这其中就包括了问号 ? 后面的全部 Query String 参数。
当静态文件路径固定为 /js/main.js 时,只要响应头包含未过期的强缓存规则,浏览器重新进入页面时便不会发出 HTTP 请求,而是直接从本地磁盘(Disk Cache)或内存(Memory Cache)中读取历史代码。如果在路径后追加例如 ?t=1712053200,请求 URL 就从 /js/main.js 变更为 /js/main.js?t=1712053200。对浏览器而言,这是一个全新的资源标识符,本地没有任何对应的缓存记录,因此会立即发起网络请求拉取服务端上的最新版本。
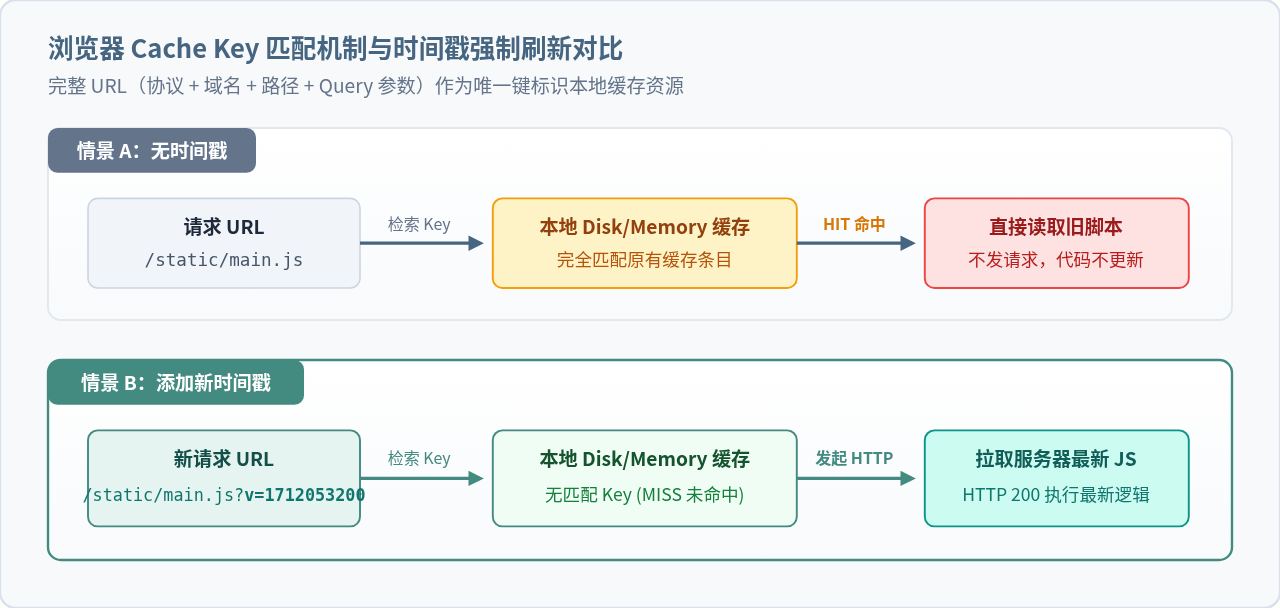
这种通过更改资源引用路径来绕过旧缓存的技术统称为 Cache Busting(缓存击穿 / 破坏)。需要注意,服务端上的静态资源存储路径并不需要真的创建一个带问号的文件,Web 服务器(如 Nginx、Apache、Node.js)默认会忽略 URL 中的 Query String,依然正确命中磁盘上的原始物理文件 main.js 并返回内容。
二、添加时间戳参数的具体实施步骤
在项目中实施时间戳参数方案,通常按照四个核心步骤展开:确定时间戳生成源、选择注入方式、配置边缘中间件以及上线后的 DevTools 验证。
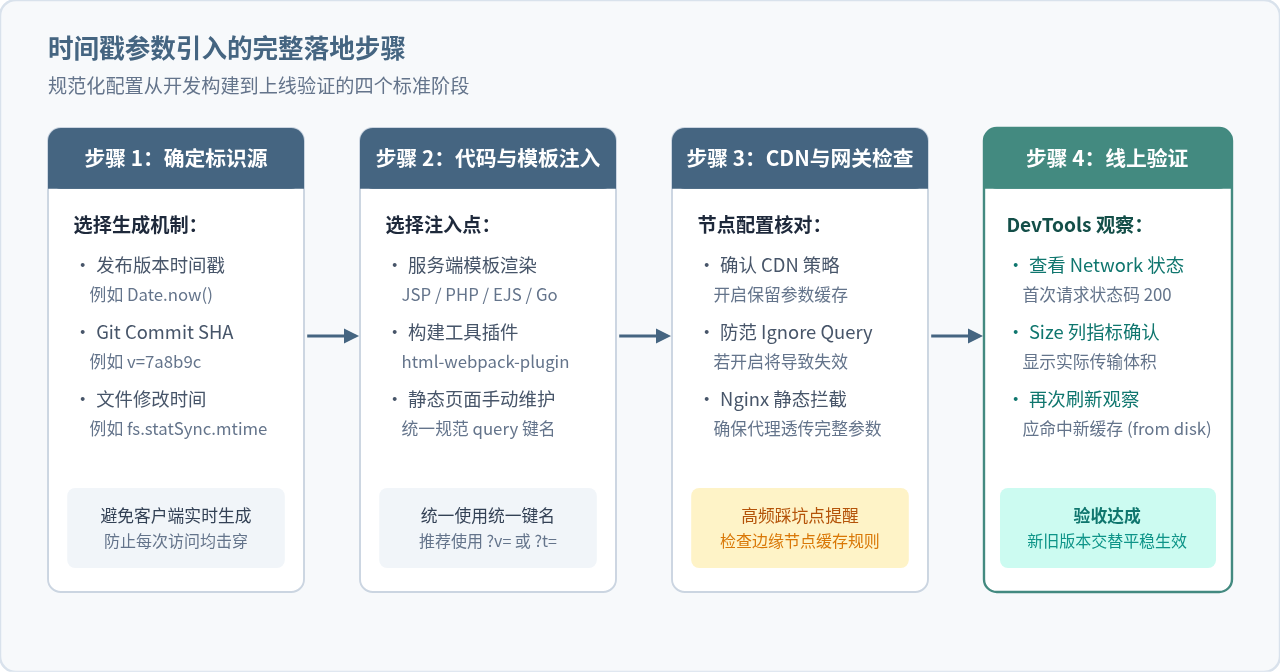
步骤 1:确定合适的时间戳生成源
时间戳参数不能随意在前端页面执行时动态生成。常见且规范的生成源包括:
- 部署构建时间戳:在 CI/CD 流水线或打包构建脚本执行时,获取当时的毫秒数或日期字符(如
202611031800),整个发布批次共享同一个版本值。 - Git 提交版本号(Commit Hash):使用短 Commit ID(如
7a8b9cf)作为版本参数,可读性与溯源性更好。 - 文件最后修改时间(mtime):针对服务端动态渲染架构,由模板引擎直接读取 JS 文件的最后修改时间戳。
步骤 2:在 HTML 模板中注入时间戳
根据技术栈的不同,时间戳可以通过静态硬编码、后端模板渲染或前端构建插件注入到 <script> 标签中。
方式 A:Node.js / Express 动态模板(以 EJS 为例)
// server.js
const fs = require('fs');
const path = require('path');

// 读取或在服务启动/构建时记录版本时间戳
const appVersion = Date.now();

app.get('/', (req, res) => {
  res.render('index', { version: appVersion });
});
在 EJS 模板中引用:
<!-- views/index.ejs -->
<script src="/assets/bundle.js?v=<%= version %>"></script>
方式 B:Webpack / Vite 前端工程化自动化注入
如果使用 Webpack 打包静态页面,可以通过 html-webpack-plugin 的 hash: true 配置,自动为所有注入的脚本添加基于编译哈希的查询参数:
// webpack.config.js
const HtmlWebpackPlugin = require('html-webpack-plugin');

module.exports = {
  entry: './src/index.js',
  output: {
    filename: 'bundle.js',
    path: path.resolve(__dirname, 'dist')
  },
  plugins: [
    new HtmlWebpackPlugin({
      template: './public/index.html',
      hash: true // 自动在生成的文件名后追加 ?[hash]
    })
  ]
};
打包后输出的 HTML 自动呈现为:<script src="bundle.js?6f8e71b29a"></script>。
assets/index.a1b2c3d4.js)。但在部分需要保持文件 URL 不变的传统项目或微前端子应用中,使用 Query 参数附加时间戳仍是常见兼容做法。
步骤 3:验证与核对代理节点设置
静态文件如果经过了 CDN、反向代理(如 Nginx)或者企业网关,需要确保这些中间代理不会粗暴地剔除查询参数。
# Nginx 默认配置即可正常处理带参数的静态文件请求
location /static/ {
    alias /var/www/static/;
    expires 30d;
    add_header Cache-Control "public, max-age=2592000";
}
步骤 4:客户端网络验证
在发布完成后,打开浏览器开发者工具(DevTools)的 Network 面板进行结果验证:
- 首次打开页面,查看目标 JS 请求行,确认其 Request URL 已经带有最新的
?t=...参数。 - 检查 Status Code:首次应显示
200 OK,Size 栏显示从网络下载的字节数,而非(disk cache)。 - 不修改参数的情况下刷新页面,同一资源应当显示
200 (from disk cache)或304 Not Modified,证明在新版本期间依然充分享受缓存加速。
三、三种时间戳策略与性能权衡
在设计时间戳逻辑时,很多开发者容易走入误区,误以为只要保证时间最新即可,甚至在客户端页面加载时每次动态执行 Date.now() 拼接路径。这种做法会带来严重的性能问题。
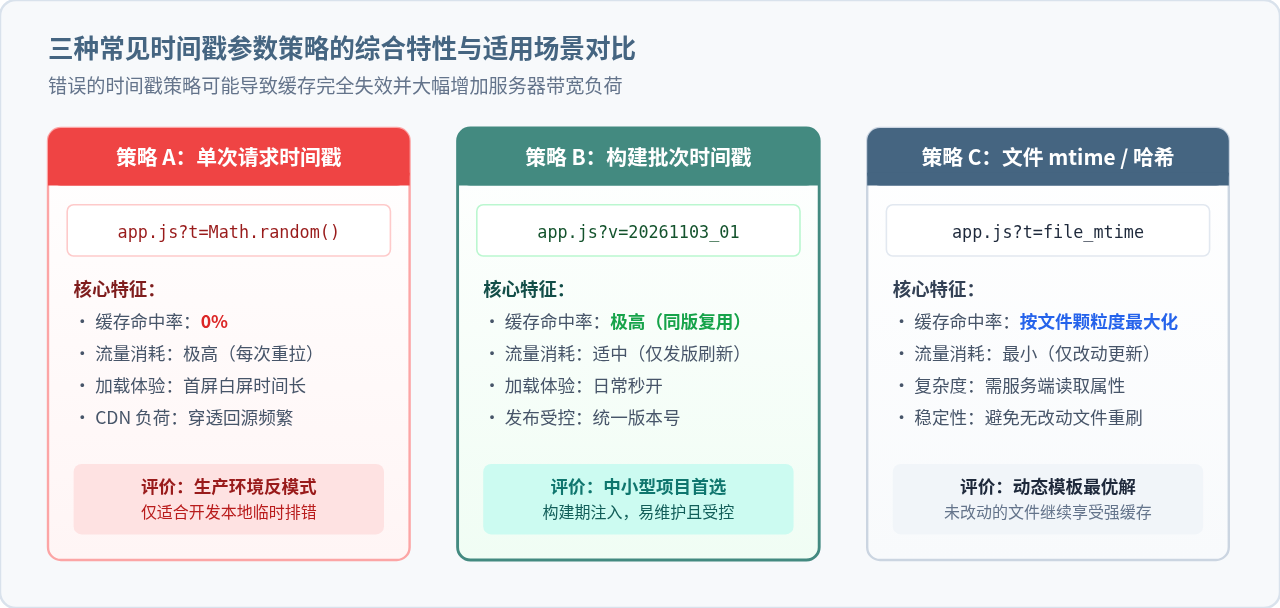
| 策略类型 | 实现示例 | 缓存命中率 | 服务器/CDN带宽开销 | 适用推荐等级 |
|---|---|---|---|---|
| 单次请求时间戳(反模式) | script.src = "app.js?t=" + Date.now(); |
0%(完全失效) | 极高,每次访问都重新下载 | 仅限本地排错,严禁生产使用 |
| 发布批次时间戳(工程标准) | app.js?v=20261103_01 |
同版本期间 100% 缓存 | 低,仅在全站发版时刷新 | 中小型 Web 项目首选 |
| 文件修改时间戳(mtime) | app.js?t=1712053200 (按文件状态) |
改动文件刷新,其余沿用 | 最低,精准按需加载 | 适合多页面动态后端架构 |
Date.now(),浏览器将永久无法利用任何缓存。这不仅会导致用户重复下载数十兆的基础库,还会使首屏渲染时间显著延长,同时加倍消耗服务器或 CDN 的出网流量成本。
四、排查指南与常见问题
在实际操作中,有时开发者已经将代码更新并加入了新的时间戳,但部分用户甚至自己的浏览器中依然显示旧代码。以下是按照出现频率由高到低的排查决策路径:
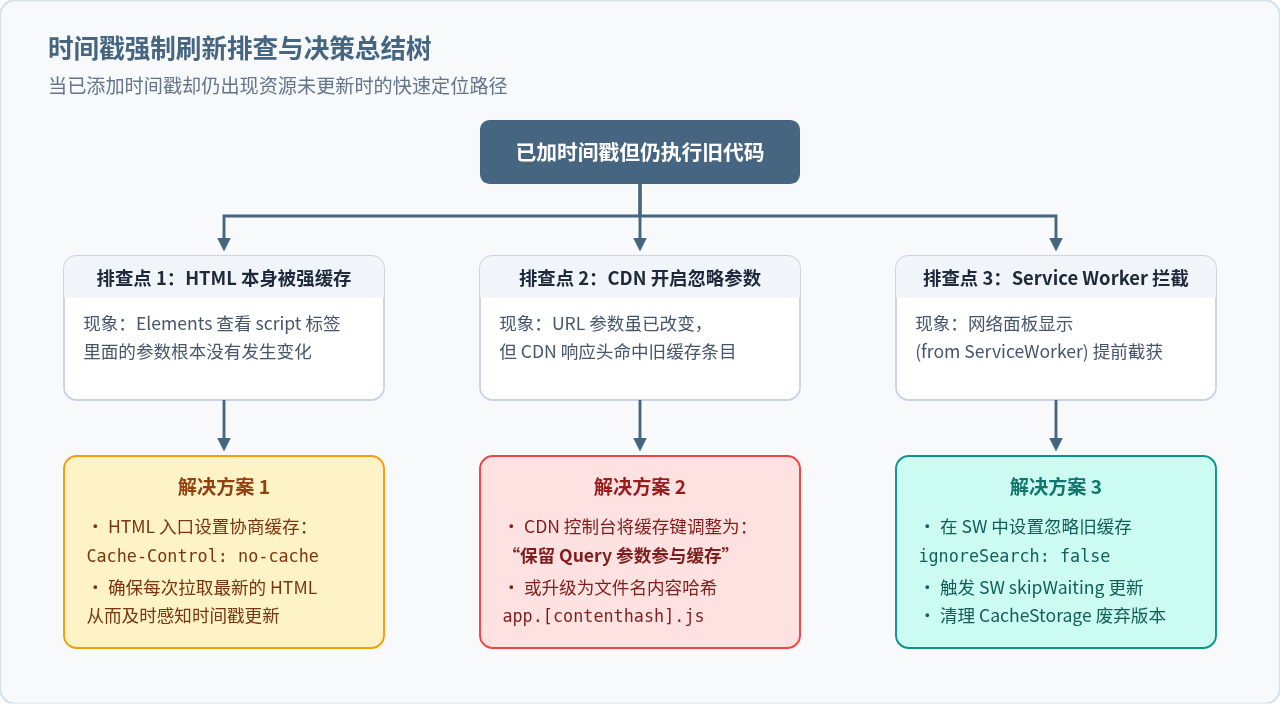
1. 为什么增加了时间戳后页面依然没有更新?
这是最常见的故障,根本原因通常出在 HTML 入口文件本身被浏览器强缓存了。浏览器下载脚本的前提是先解析 HTML。如果 HTML 页面本身被设置了 Cache-Control: max-age=86400,浏览器在一天之内都不会去请求最新的 HTML,因而也无法拿到写在 HTML 里带有新时间戳的 <script> 标签。
解决办法:必须确保 HTML 入口文档采用协商缓存策略。在 Nginx 或后端服务中,对 HTML 类型的文件设置如下响应头:
# 对 HTML 入口文件禁用强缓存,要求每次向服务器核对
location ~* \.html$ {
    add_header Cache-Control "no-cache, must-revalidate";
    add_header Pragma "no-cache";
    expires 0;
}
no-cache 并不意味着每次都下载全部 HTML,而是告知浏览器每次使用该 HTML 前必须向服务器确认是否有更新(通过 ETag 或 Last-Modified)。一旦 HTML 被刷新,其中引用的新时间戳 JS 就会立即触发下载。
2. CDN 厂商的“忽略 Query 参数”配置陷阱
主流 CDN 平台(如阿里云 CDN、腾讯云 CDN、Cloudflare 等)在针对缓存规则时提供了一项配置开关,通常名为“忽略 URL 参数缓存”(Ignore Query String)。
如果运维人员开启了该选项,CDN 节点在收到 /main.js?v=2 时,会将其剥离为 /main.js 来检索边缘节点缓存。此时即使前端参数变更为 ?v=3,CDN 节点依旧会直接返回之前缓存的 /main.js 响应体,导致整套时间戳机制失效。在 CDN 控制台中,必须确保将静态资源规则配置为“保留完整 URL 参数进行缓存”。
3. Service Worker 与 PWA 离线缓存冲突
如果项目中注册了 Service Worker,并且在 fetch 事件监听器中使用了 cache.match(event.request),默认情况下若匹配时未开启精确参数校验,Service Worker 可能会把旧缓存的内容返回给页面。此时需要在 Service Worker 更新流程中处理 skipWaiting() 与旧版 CacheStorage 的按版本清理逻辑。
五、时间戳参数与文件名哈希(ContentHash)的对比
在现代前端工程化中,除了时间戳参数外,更标准化的解决方案是将哈希值直接写在文件名中,例如 app.3f8a91bc.js。理解两者的差异有助于根据项目阶段做出恰当选择:
- 时间戳参数法(
app.js?t=1712053200):无需重构项目部署架构和物理文件目录,文件名保持不变,仅靠查询参数指示版本。极其适合单页面免构建项目、老旧 CMS 系统、动态模板渲染系统或跨部门协作中静态资源路径受限的场景。 - 文件名哈希法(
app.[contenthash].js):每个构建产物的文件名完全独立。这种方式在部分严格遵循老旧 RFC 规范的中间代理(部分极少数代理服务器默认不缓存带有?的任何文件)中具有更高的可靠性,且能支持长期持久缓存(Cache-Control: max-age=31536000, immutable)。
六、实践总结
通过添加时间戳参数强制刷新 JS 资源,是解决前端缓存滞后最直接、侵入性最小的手段。在日常落地中,牢记以下三条核心准则:
- 统一步骤与频率:以发布批次或文件修改时间生成时间戳,绝不在客户端每次执行时随机或实时生成,以保护缓存利用率。
- 保护 HTML 入口新鲜度:HTML 入口文件配置
Cache-Control: no-cache,确保新时间戳能第一时间被客户端解析。 - 核实全链路代理策略:确认 CDN 开启了“保留参数参与缓存”,让缓存击穿机制从客户端、CDN 边缘一直贯通到源站服务器。
JS 鼠标滚轮事件频繁触发导致卡顿怎么优化?
2026-11-05 17:08:07
优化JS回到顶部性能:防抖节流与requestAnimationFrame应用
2026-11-05 16:33:51
JS中Array、Set与Map的区别及应用场景选择
2026-11-05 16:03:02
PixiJS 常见报错排查:纹理跨域、黑屏与内存泄漏解决
2026-11-05 10:05:21
JS数组find与filter取值区别及性能对比
2026-11-05 08:39:21