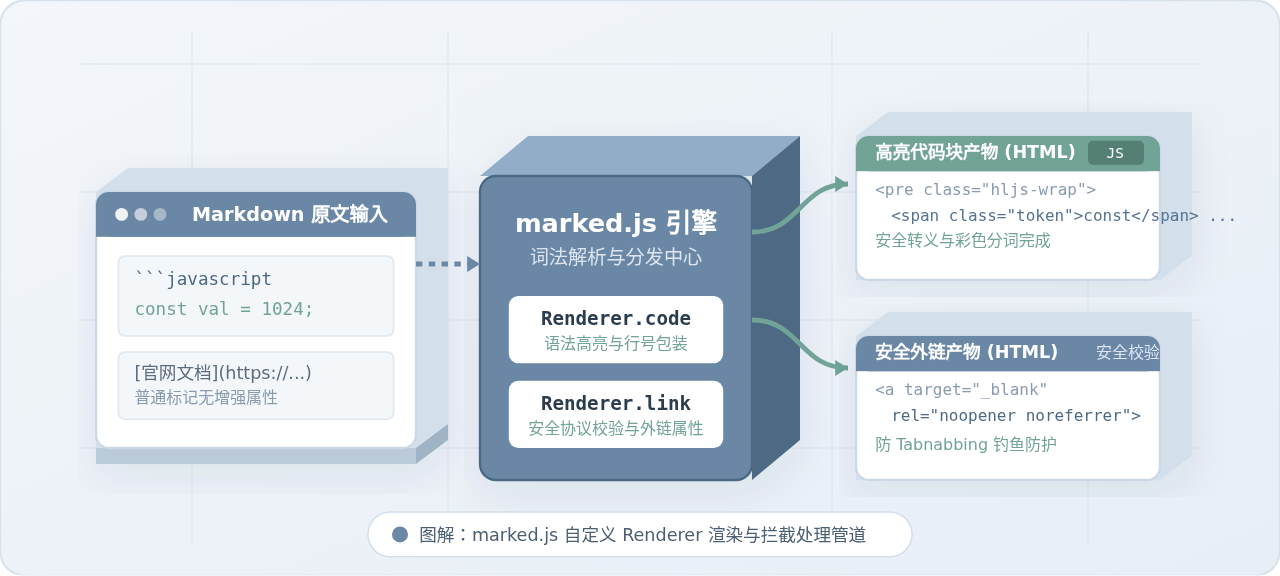
深入讲解如何使用 marked.js 的 Renderer 自定义代码块语法高亮与超链接渲染逻辑,结合 highlight.js 实现语言检测、防 XSS 转义、外部链接新窗口跳转与防钓鱼安全属性注入。
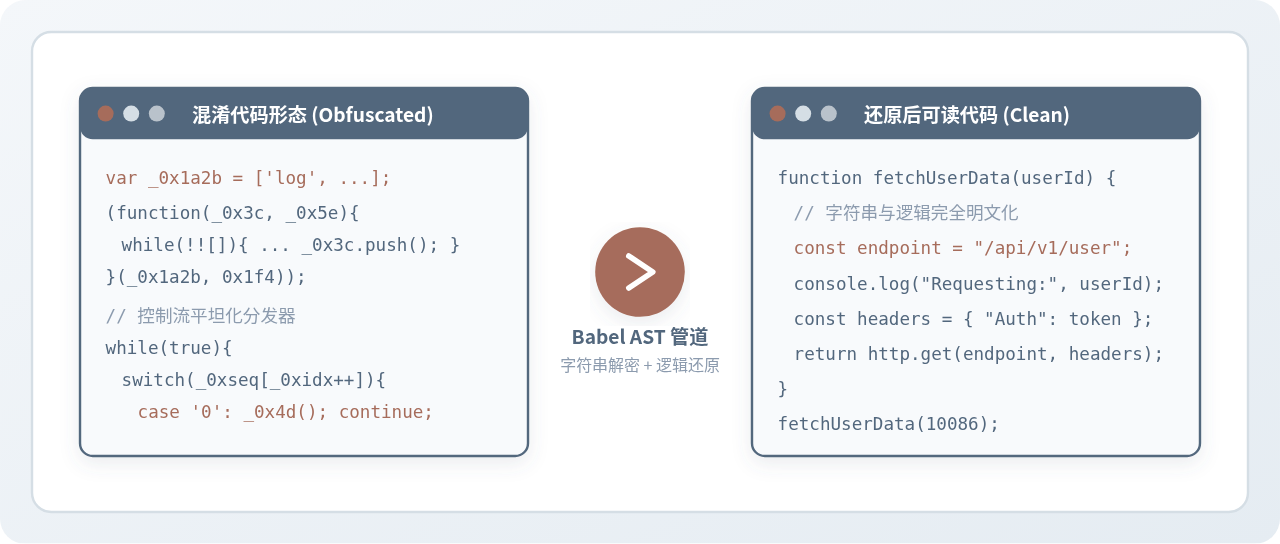
深入讲解如何使用Babel AST与沙箱求值技术还原Obfuscator.io混淆的JavaScript代码。涵盖大字符串数组提取、平移算法计算、代理函数消除以及控制流平坦化重组的完整实用步骤与技巧。
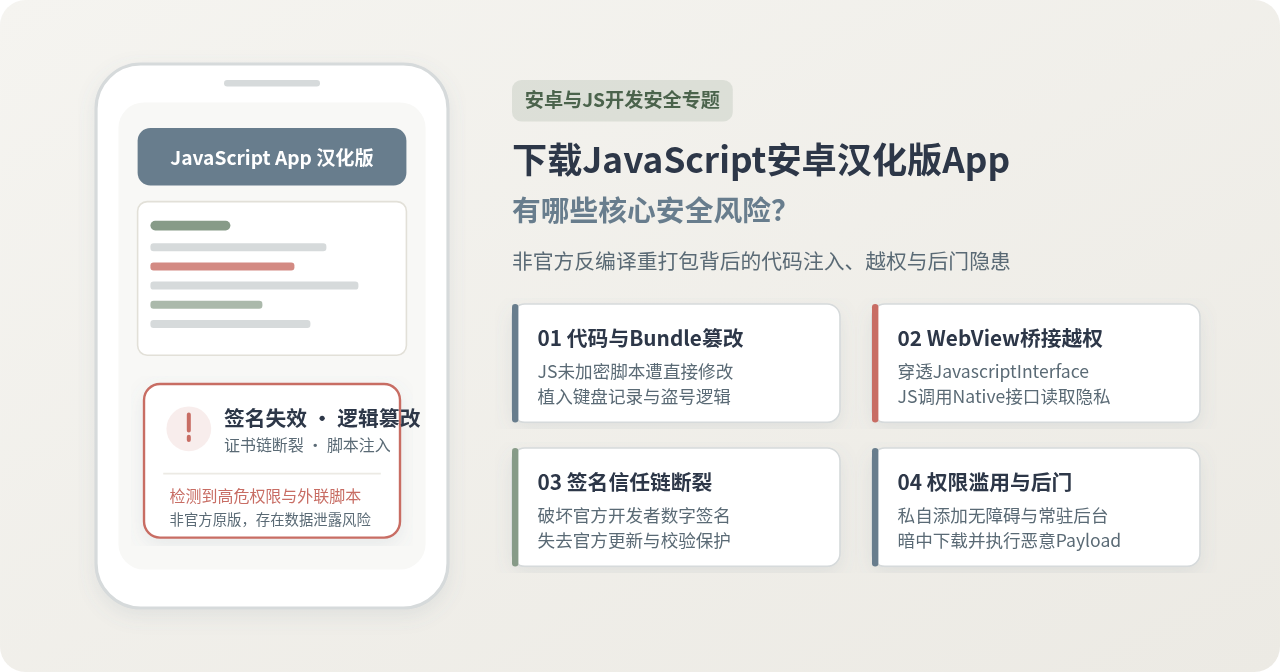
深度解析下载并使用非官方JavaScript安卓汉化版App所面临的签名信任链断裂、JavaScript代码注入、WebView桥接提权、系统高危权限滥用及更新劫持等核心安全风险,并提供详实的静态审计与排查验证指南。
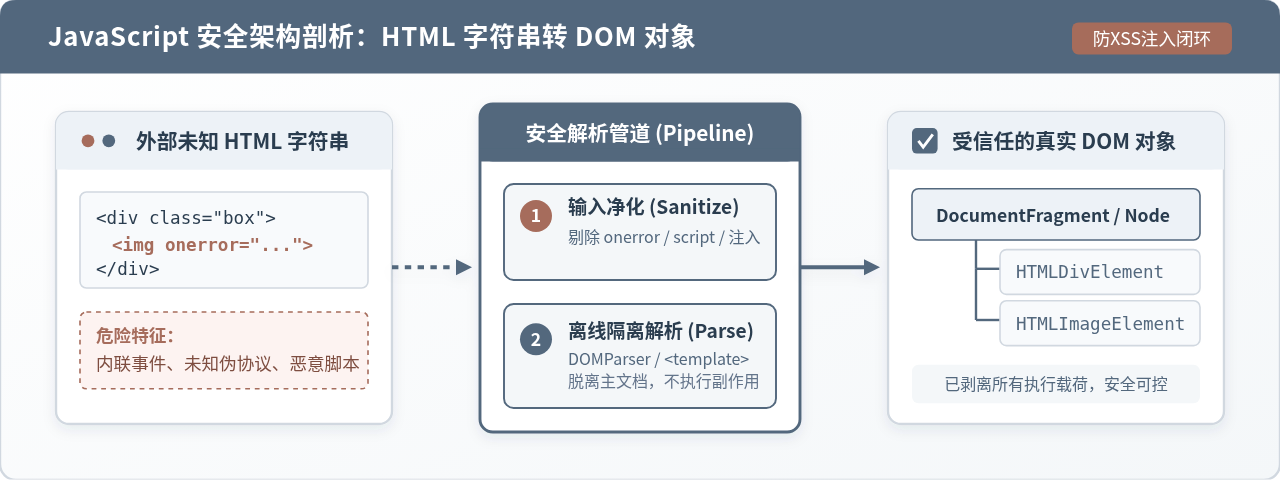
深入讲解在JavaScript中将HTML字符串安全转换为真实DOM对象的完整方案,分析DOMParser、template元素与innerHTML的安全边界与执行时机,提供抵御XSS注入的实战代码与架构决策指南。
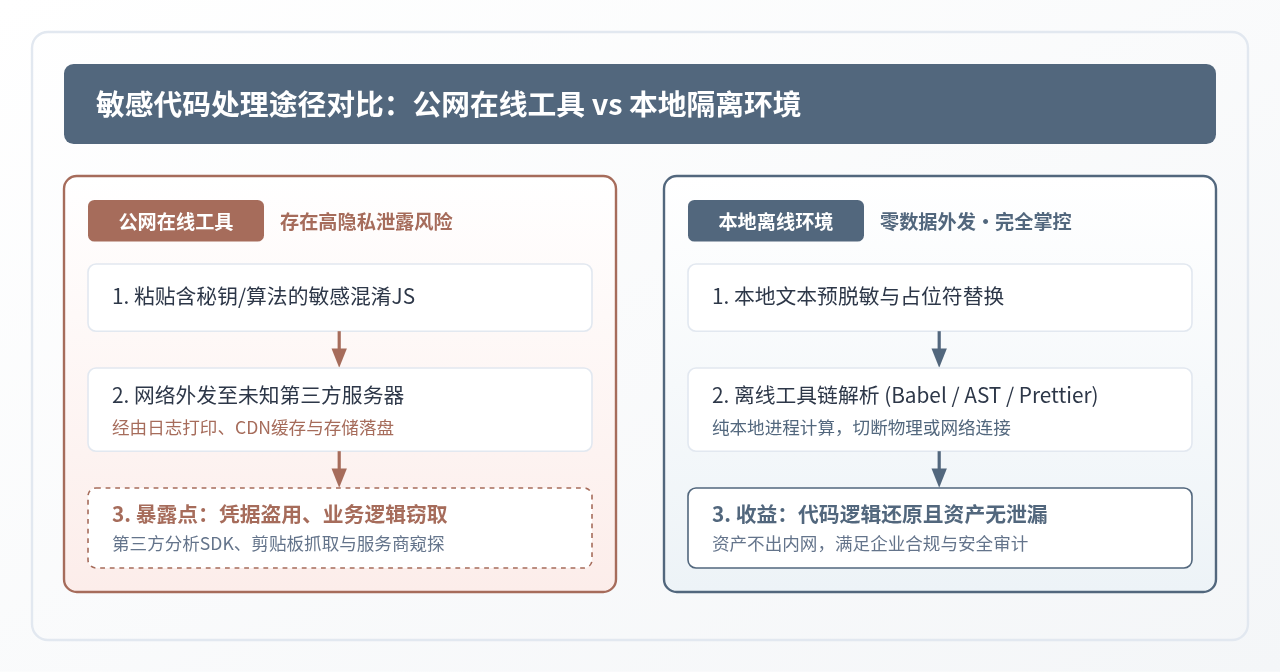
深入分析使用在线JS解密工具处理敏感代码时存在的隐私与安全风险,讲解纯前端与服务端架构的数据暴露面,提供浏览器DevTools抓包验证步骤及本地离线解混淆替代方案。
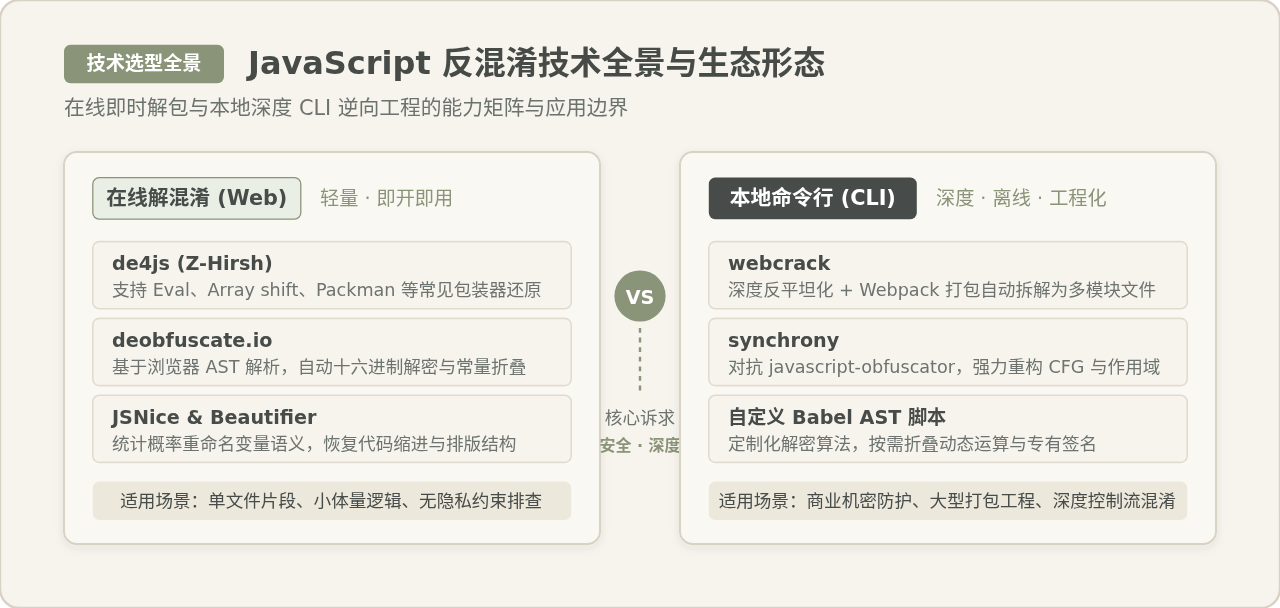
面对被混淆压缩的JavaScript前端代码,本文系统推荐实用的在线反混淆工具(如de4js、deobfuscate.io)与本地CLI工具(如webcrack、synchrony)。从解混淆原理、操作步骤、技术架构与选型场景展开具体分析,帮助开发者根据实际代码规模与安全要求做出合理选择。
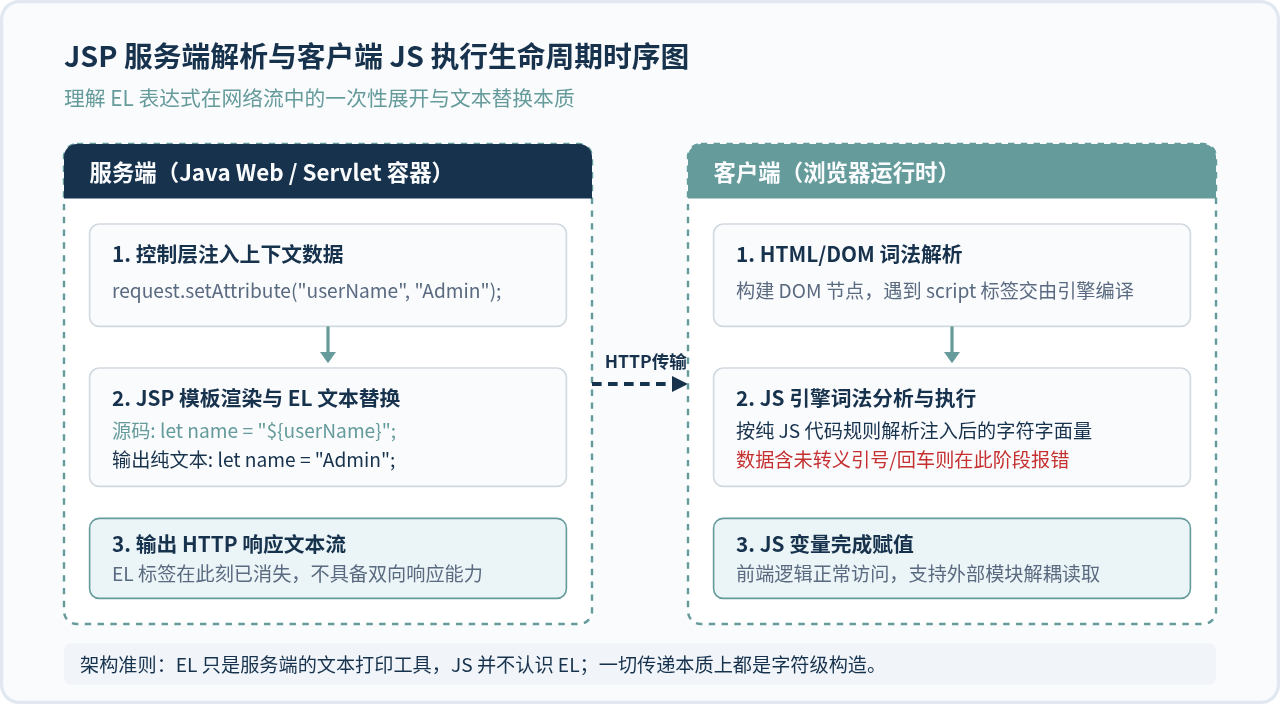
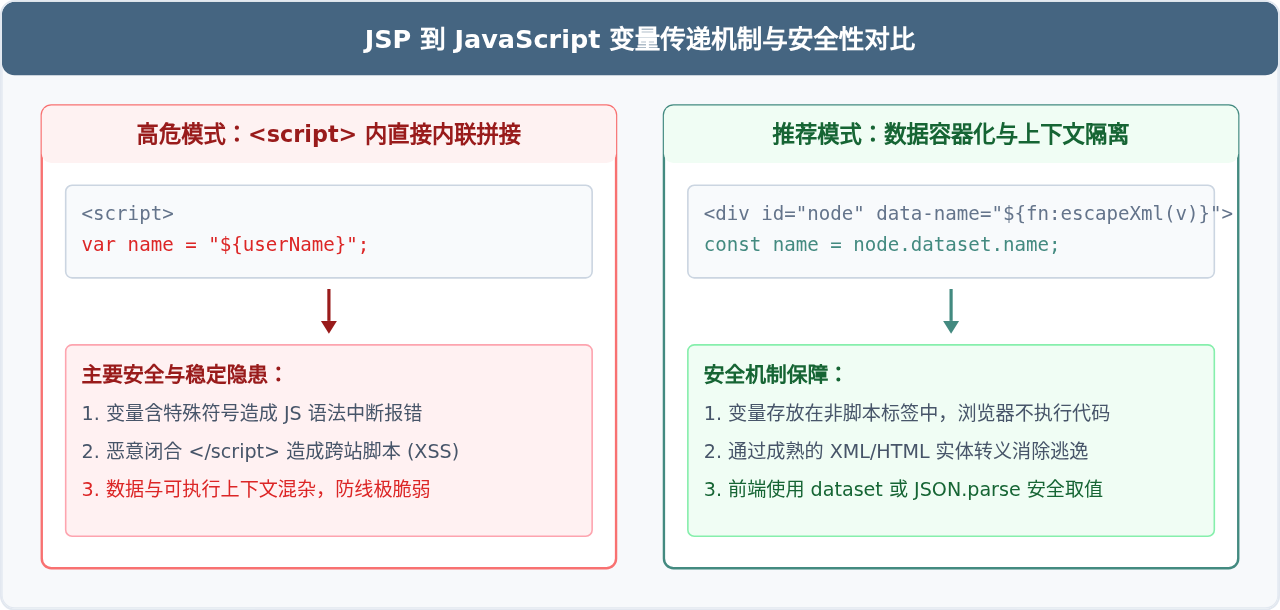
深入解析在JSP页面中使用EL表达式将后端数据安全、高效传递给JavaScript变量的最佳实践方案,彻底解决XSS漏洞、引号错乱与复杂对象传递难题。
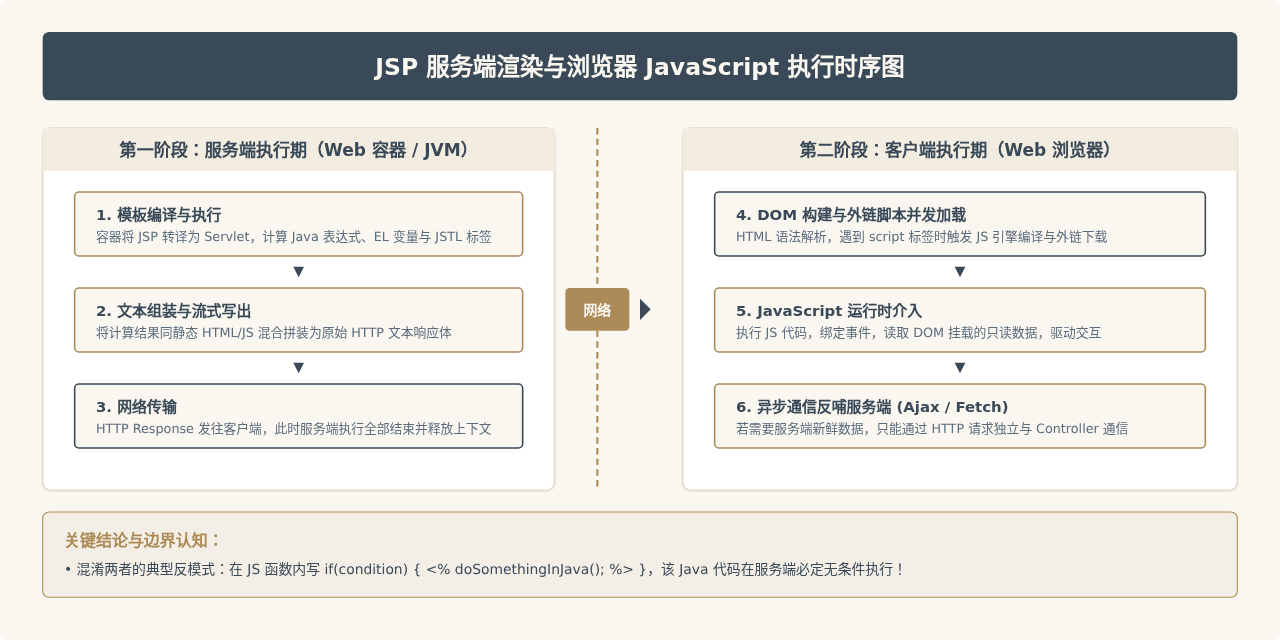
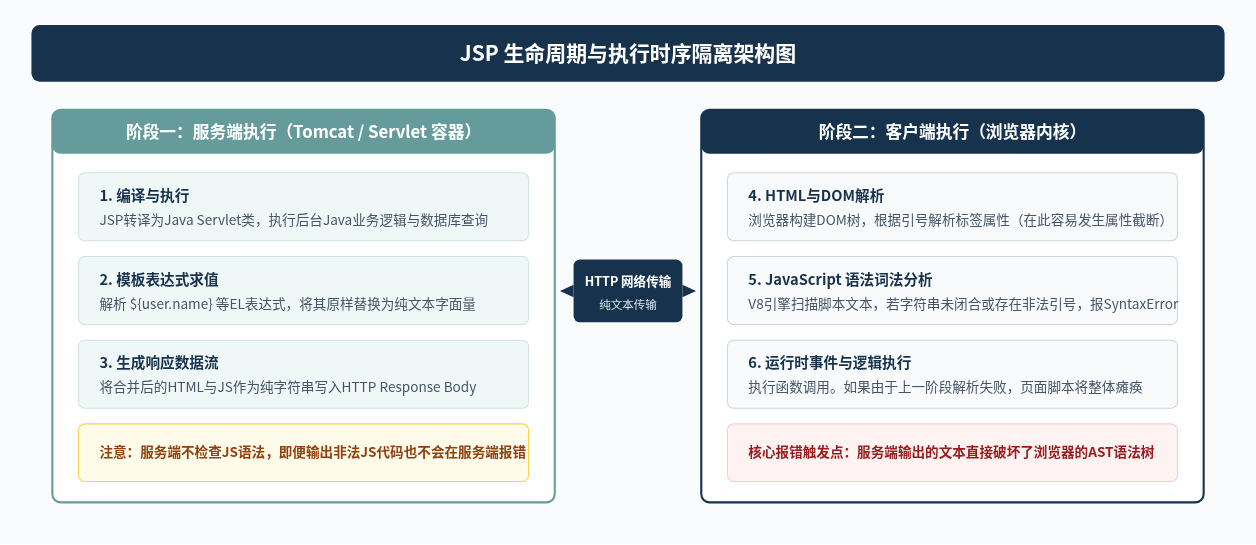
深入解析在JSP页面中嵌入与组织JavaScript的工程化规范与最佳实践,涵盖服务端与客户端生命周期差异、安全数据传递通道、动静分离实施步骤及XSS安全防御策略。
深入解析JSP页面中JavaScript报错与引号冲突的根本原因,从服务端渲染时序、HTML属性嵌套截断到特殊字符转义,提供解耦数据传递、JSON数据岛等多种实用解决方案及排查指南。
本文详细讲解在JSP项目中如何安全、规范地将Java后台变量传递给前端JavaScript,剖析直接内联拼接变量的安全隐患,并提供HTML5 data属性、application/json数据块以及RESTful API等可靠落地方案。
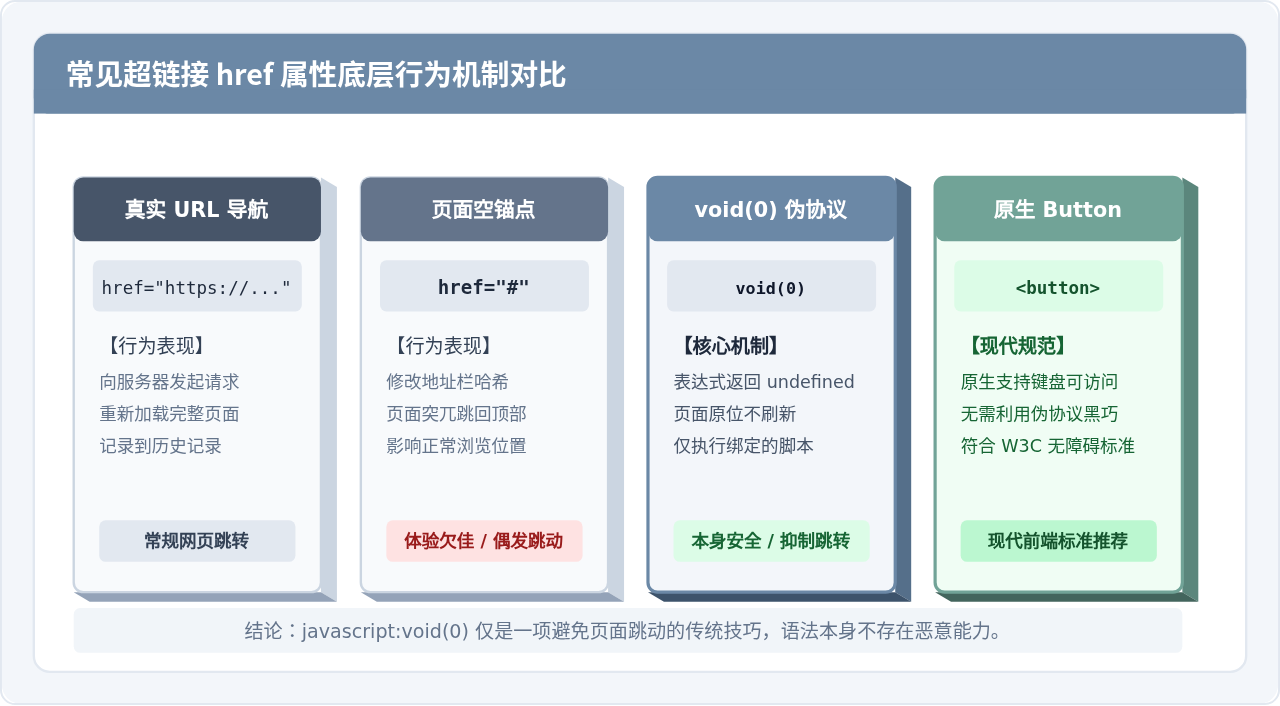
深入解答点击 javascript:void(0) 链接是否安全。从浏览器执行机制、void 操作符原理,到潜在风险场景与现代前端最佳实践,全面解析其背后的安全真相。
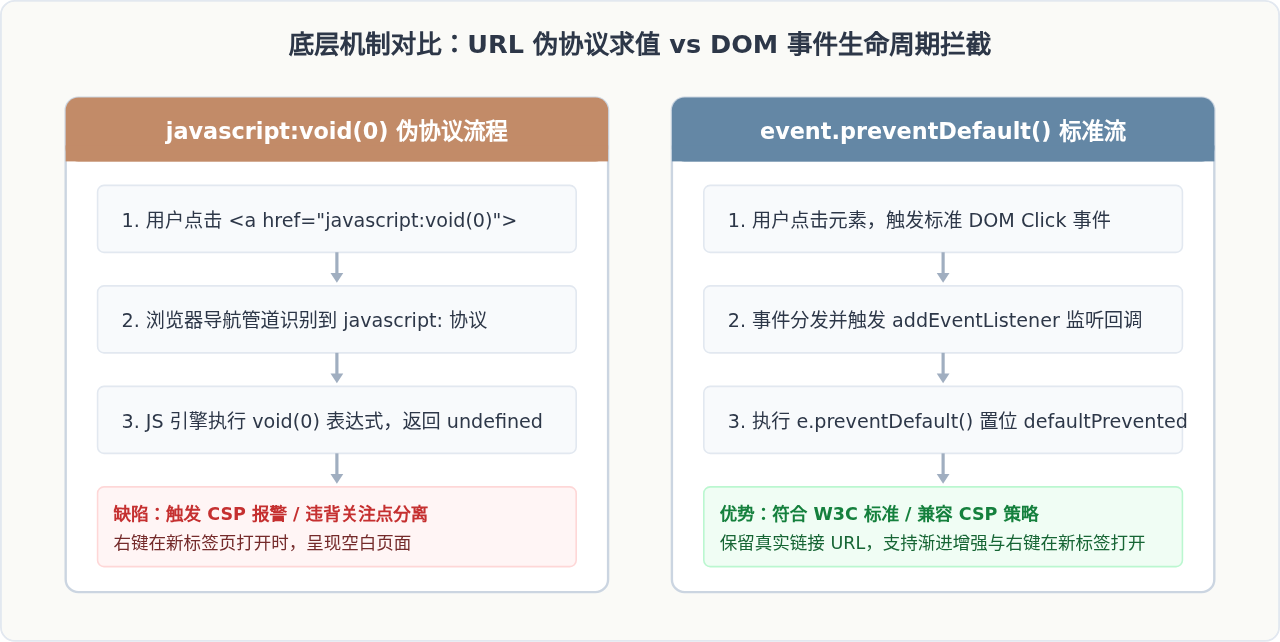
深入对比javascript:void(0)与event.preventDefault()在机制原理、安全性、可访问性及架构解耦上的本质区别,给出明确的选型建议与重构方案。