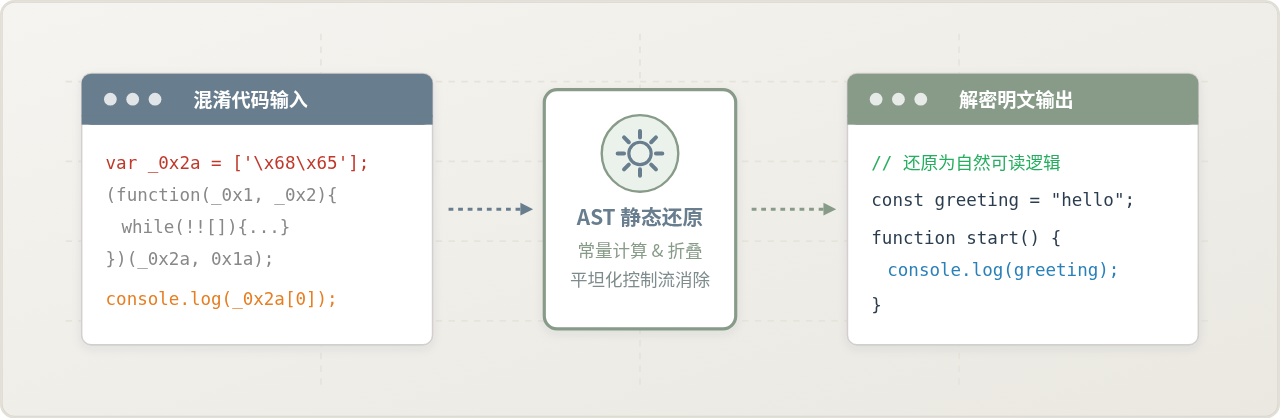
使用在线JS解密工具处理敏感代码有隐私风险吗
深入分析使用在线JS解密工具处理敏感代码时存在的隐私与安全风险,讲解纯前端与服务端架构的数据暴露面,提供浏览器DevTools抓包验证步骤及本地离线解混淆替代方案。
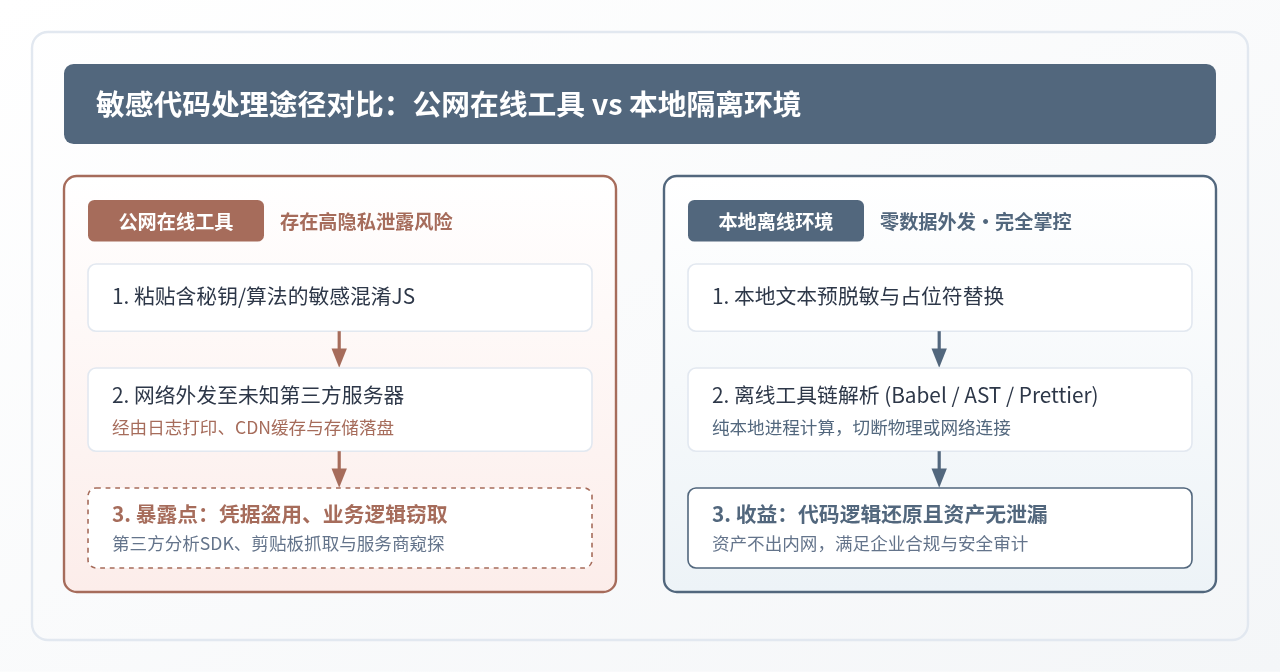
结论先行:使用公网在线JavaScript解密工具处理包含核心算法、业务私有逻辑、接口凭据或商业机密的敏感代码,存在极高的隐私泄露与数据合规风险。在线工具并非单纯的代码格式化窗口,其背后往往伴随着远端服务器转译、全量接口请求记录、第三方统计监控注入以及反向代理缓存等不可控环节。一旦敏感文本离开本地受控环境,代码资产的机密性便彻底丧失。
一、在线解密工具背后的工作架构与泄露途径
许多人在使用在线解密平台(如在线 JS 格式化、JSFuck 还原、SOJSON 解密、Obfuscator 还原等)时,往往直觉地认为“这只是浏览器里的一个前端小工具”。然而从技术实现来看,网络上现存的在线解密服务主要分为两类架构,两类均存在不同程度的安全边界缺陷。
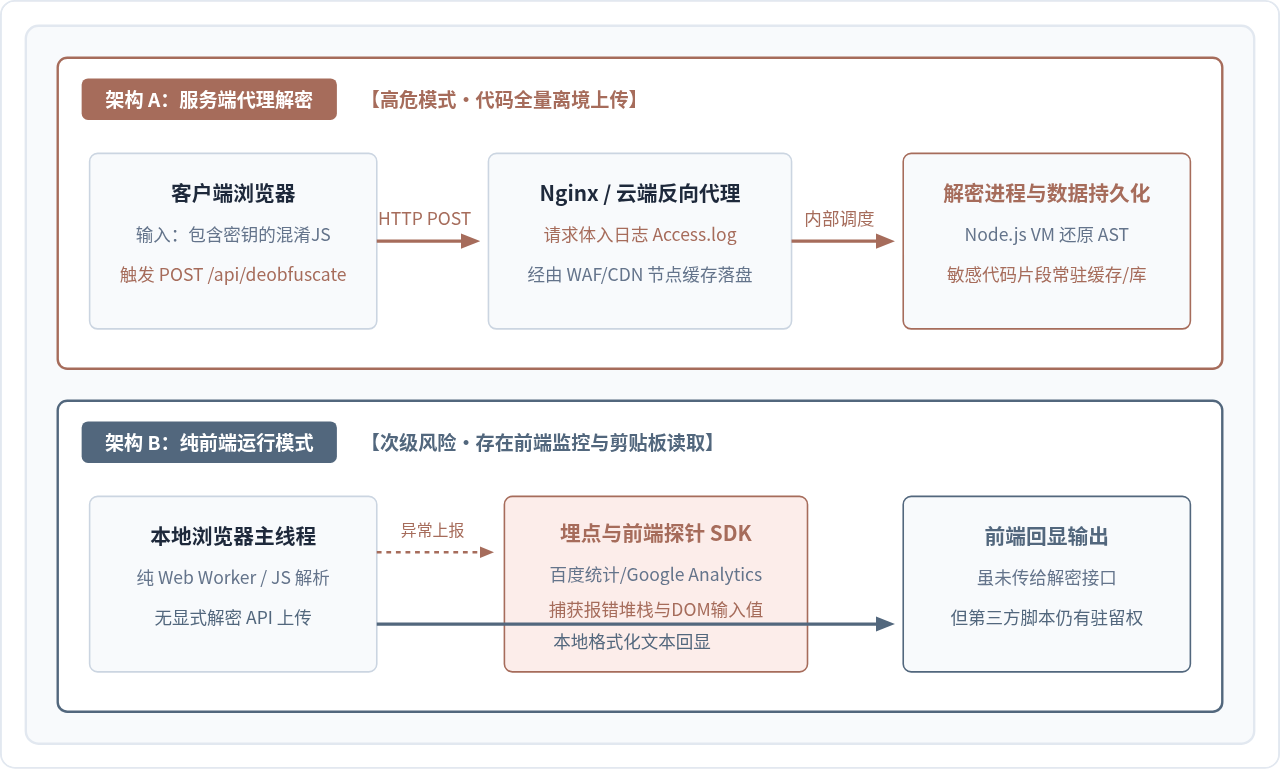
1. 服务端代理解密(重灾区)
深度混淆(如控制流平坦化、字符串多重数组加密、动态代码自执行等)通常需要强大的抽象语法树(AST)重写引擎甚至沙箱模拟执行。许多在线工具为了保护其自身的“解密商业机密”或提供所谓的“一键强力还原”,会在用户点击解密按钮后,将完整的原始 JavaScript 代码通过 HTTP POST 请求发送至后端的 Node.js、Python 或 Go 服务。
在此过程中,数据经过外部网络传输,服务器上的网关反向代理(如 Nginx)极易在调试模式或标准日志中记录完整的请求体;后端的临时文件排队机制、持久化数据库甚至异常追踪系统(如 Sentry)都会留下你的代码副本。这意味着,第三方网站运维人员、云厂商乃至同服务器租户,均具备读取你敏感资产的技术可能。
2. 纯客户端运行下的附带暴露风险
即便某些工具宣称“纯前端本地执行,不上传服务器”,在公网网页环境下依然无法保障零泄漏。原因在于现代在线工具网站普遍接入了第三方广告联盟、流量统计分析 SDK(如 Google Analytics、百度统计)以及错误监控工具。部分异常监控脚本会自动抓取文本框 <textarea> 的 value 属性或记录未捕获语法错误时的上下文代码片段,导致敏感字符串随分析请求静默发往第三方数据中心。
二、敏感代码泄露后的具体攻击面与业务影响
所谓“敏感代码”,在前端工程中往往不是简单的几行页面样式,而是直接承载了鉴权、风控或核心数据计算的重要逻辑。将这些内容暴露在不可控的公网环境中,通常会引发以下链式反应:
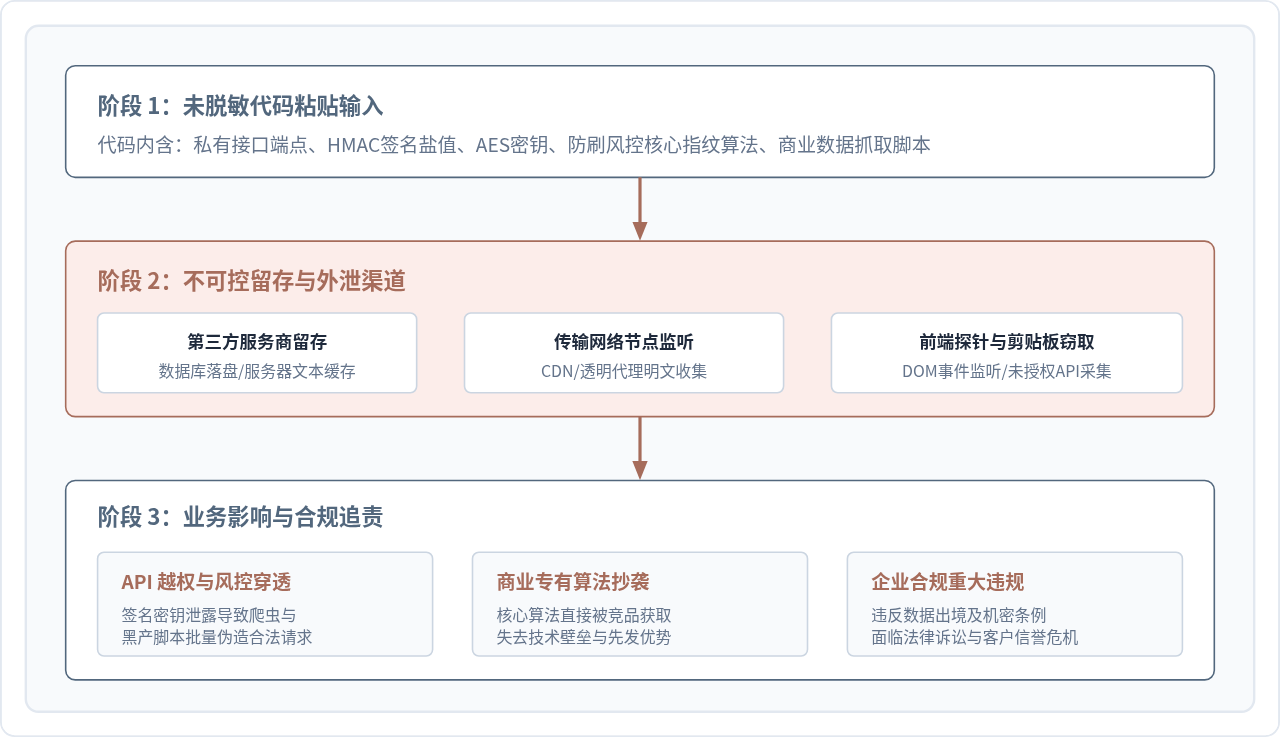
- 硬编码凭证外泄:不少前端项目打包时,误将未隔离的测试 Token、内部云存储凭证或对接三方服务的私钥混入发布代码。混淆只能阻止普通人直接阅读,无法阻挡有意提取。一旦把混淆包传至在线站点,该凭证极可能被批量爬虫即时捕获。
- 防爬与前端签名防线崩溃:许多平台依靠复杂的 JS 混淆来保护请求头签名生成器(例如基于
timestamp、nonce和私有salt计算的签名)。一旦解密工具作者或中间节点截获还原后的签名代码,攻击者即可实现零成本逆向调用。 - 商业机密与知识产权流失:包括前端复杂的图形渲染引擎、自研排版公式、金融计算模型等,若被第三方站点收录入库,很容易转手成为其分析库样本或被其他使用者检索。
三、验证方法:如何排查在线工具是否存在代码外发行为
如果你在某些特殊场景下必须参考某个在线工具的还原能力,在将任何非核心代码粘贴进去前,必须通过浏览器的开发者工具(DevTools)对其网络行为进行严格排查。以下是具体的审查步骤:
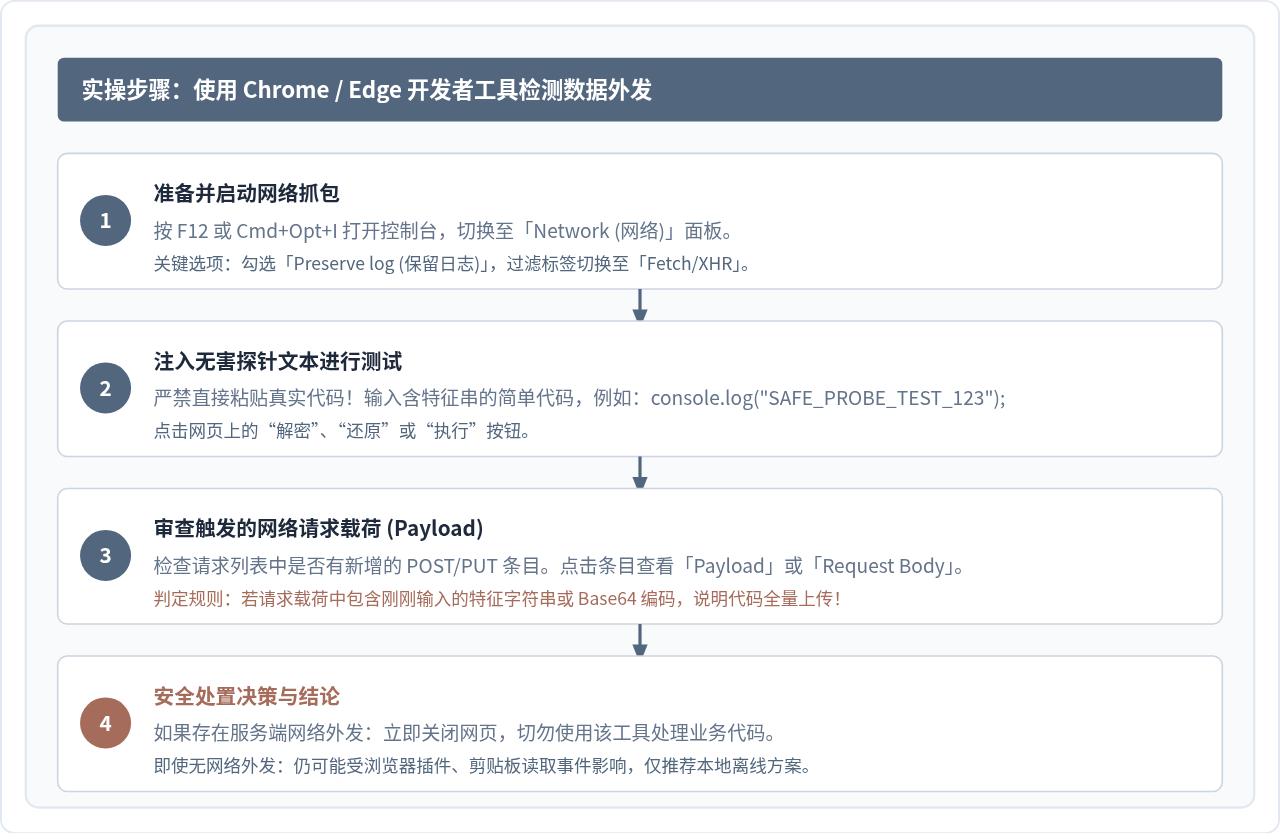
onblur(焦点移开)或定时防抖上传。因此在测试时,务必在文本框中粘贴测试字符后,点击页面其他区域并观察 5-10 秒。
四、安全替代方案:在本地搭建离线解混淆与审计环境
与其把敏感资产的安全寄托于第三方的道德和安全防护水平,业界通行的做法是在本地环境进行解混淆。根据混淆深度的不同,可以分为“基础格式化还原”与“AST 语法树重写解密”。
1. 轻度混淆:本地 CLI 格式化与美化
如果代码仅经过压缩(Minification)或简单的换行剥离,使用本地安装的 prettier 或 js-beautify 即可在几秒钟内完成还原,无需任何网络访问:
# 本地离线安装与使用(无需公网交互)
npm install -g prettier

# 对本地压缩后的混淆文件执行格式化并输出
prettier --write ./obfuscated-sample.js
2. 深度混淆:基于 Babel AST 的本地解密脚本
许多常见的混淆器(如 javascript-obfuscator)会将字符串抽离到全局大数组中,并通过十六进制转义与偏移位移函数进行混淆。我们可以在本地使用 Babel 编写一个简易的 AST 还原脚本,在完全受控的本地进程中自动执行解密演算。
以下为一个完整的本地 AST 解混淆实操脚本示例:
// local-deobfuscate.js - 本地执行的AST还原示例
const parser = require("@babel/parser");
const traverse = require("@babel/traverse").default;
const generate = require("@babel/generator").default;
const fs = require("fs");

// 1. 读取本地待分析代码
const code = fs.readFileSync("./target_code.js", "utf-8");
const ast = parser.parse(code, { sourceType: "script" });

// 2. 遍历语法树并还原混淆的十六进制与计算节点
traverse(ast, {
  // 还原十六进制或Unicode数值字面量,例如 0x1a -> 26
  NumericLiteral(path) {
    delete path.node.extra;
  },
  // 还原转义字符串字面量,例如 "\x68\x65\x6c\x6c\x6f" -> "hello"
  StringLiteral(path) {
    delete path.node.extra;
  },
  // 还原简单的二元折叠计算,例如 1 + 2 -> 3
  BinaryExpression(path) {
    const evaluated = path.evaluate();
    if (evaluated.confident) {
      path.replaceWith({
        type: typeof evaluated.value === "number" ? "NumericLiteral" : "StringLiteral",
        value: evaluated.value
      });
    }
  }
});

// 3. 将还原后的代码安全写回本地文件
const output = generate(ast, { retainLines: false, compact: false }).code;
fs.writeFileSync("./safe_restored_code.js", output, "utf-8");
console.log("本地离线解混淆完成,资产未流经任何公网环境。");
执行方式仅需在本地终端运行:
node local-deobfuscate.js该脚本直接在操作系统的用户空间内运行,所有抽象语法树解析、符号重命名与十六进制转义还原均在本地内存完成,杜绝了数据离境的所有隐患。
五、敏感代码处理的安全规范总结与决策清单
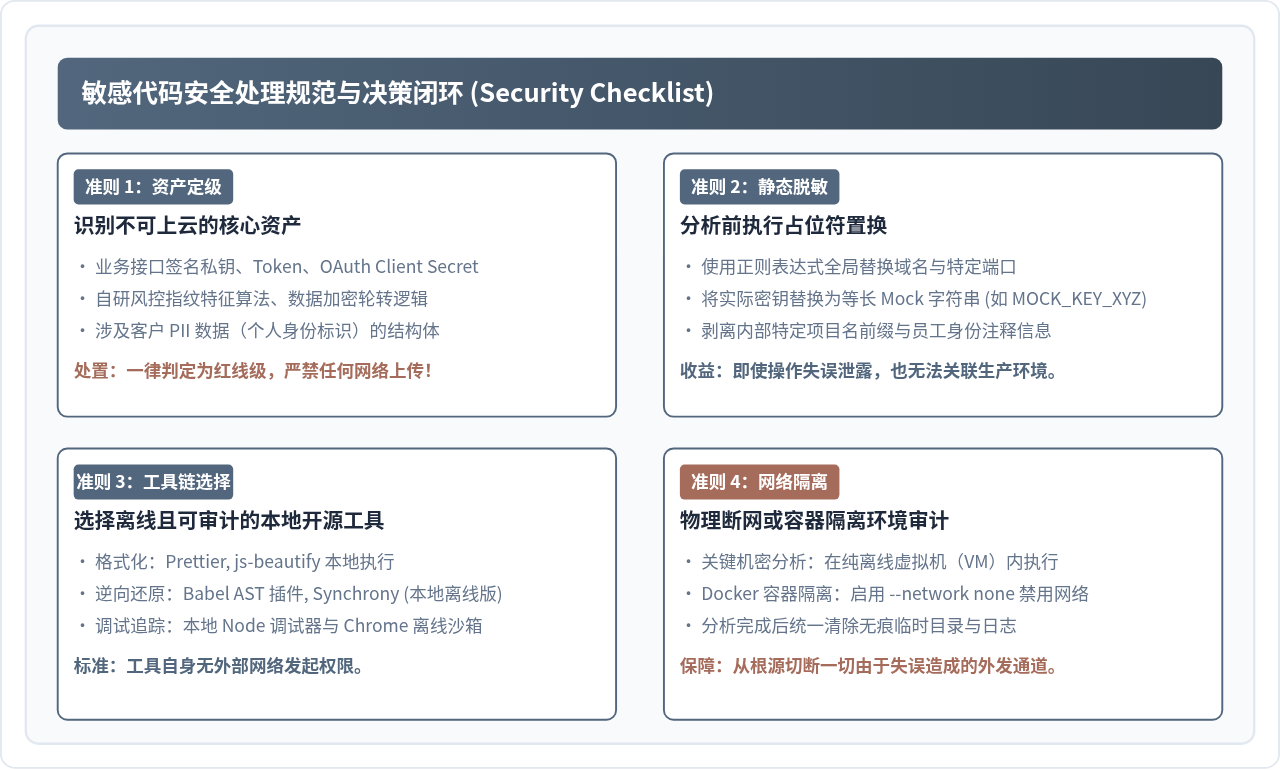
为了在日常开发、逆向分析或安全审计中彻底规避隐私泄露,团队应建立并遵循明确的代码处理规范。在决定使用任何辅助工具之前,可对照下方的决策工作流与核对表进行评估。
| 处理方式 | 数据流向 | 隐私与泄露风险 | 推荐使用场景 |
|---|---|---|---|
| 公网在线解密网站(服务端模式) | 上传至第三方未知服务器,经多层网关落盘 | 极高:凭据失窃、商业逻辑被逆向、源码入库 | 仅限公开开源示例、无机密性学习代码 |
| 公网在线解密网站(前端模式) | 浏览器本地运行,但伴随分析探针与报错监控 | 中等:意外上报、插件监听或剪贴板窃取 | 常规公开脚本美化、临时非核心调试 |
| 本地开源 CLI 工具(Prettier/Beautify) | 完全保留在本地磁盘与系统用户空间内存 | 无:无网络外发,资产物理不出机 | 日常开发、常规混淆排版、日常代码阅读 |
| 离线沙箱容器 + Babel AST 脚本 | 断网 Docker 容器或沙箱,内存生命周期隔离 | 绝对受控:断网执行,彻底防止外泄 | 核心商密代码、API 签名盐值、涉密逆向审计 |
综上所述,对于“使用在线JS解密工具处理敏感代码有隐私风险吗”这一问题,答案是明确的:不仅有风险,而且风险通常超出开发者的预期控制范围。在网络信息安全要求日益严格的当下,坚守“涉密代码不触网、解密分析在本地”的基本原则,不仅是对企业核心数字资产的有效保护,也是专业工程师应具备的基本安全防范素养。
JS 单例模式会导致内存泄漏吗?闭包引用陷阱与排查方法
2026-11-05 17:29:14
JS reduce实战:数组去重、扁平化与分组统计
2026-11-05 13:05:36
JS代码怎么在线压缩?新手操作指南与工具推荐
2026-11-04 18:07:25
fflate 与 pako.js 性能对比:JS 解压库怎么选
2026-11-03 22:54:05
JS DOM查询性能优化:缓存引用与减少重排重绘
2026-11-03 22:48:27