怎么还原Obfuscator.io混淆的JavaScript代码?字符串解密与逻辑重组技巧
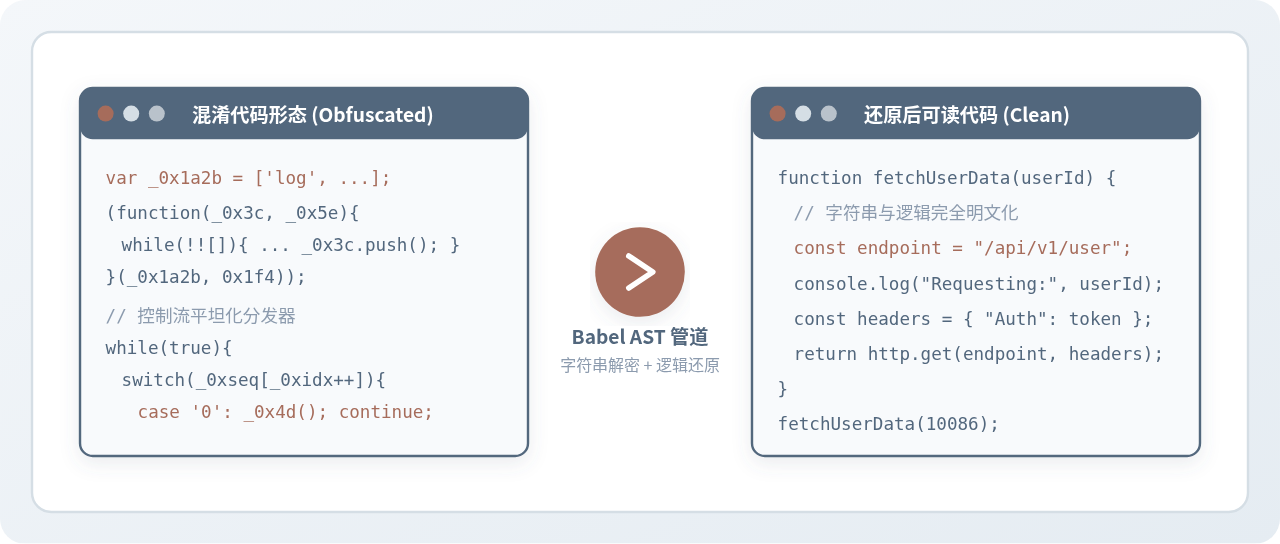
深入讲解如何使用Babel AST与沙箱求值技术还原Obfuscator.io混淆的JavaScript代码。涵盖大字符串数组提取、平移算法计算、代理函数消除以及控制流平坦化重组的完整实用步骤与技巧。
javascript-obfuscator)混淆的 JavaScript 代码,核心思路并不是肉眼硬读,而是借助抽象语法树(AST)自动化反转其变换管道。具体解决路径分为四步:提取前置大数组并在隔离沙箱中执行平移求值、深度遍历语法树将解密调用内联为原始明文字符串、消除对象成员代理函数,最后解析平坦化状态机的分发序列以重组被打乱的线性逻辑。本文将通过完整的 AST 操作示例与流程拆解,带你彻底掌握这套可复现的逆向还原技巧。
一、深入理解 Obfuscator.io 的核心防御机制
在动手编写反混淆脚本之前,必须准确弄清楚目标代码被施加了哪些变换。许多开发者初次面对被 javascript-obfuscator 处理后的脚本时,往往被密密麻麻的十六进制变量名(如 _0x4f1a)、冗长的全局大数组和多层嵌套的 while(true) 循环所劝退。但剥离表象后,其防御架构本质上是由相互耦合的固定组件构成的。
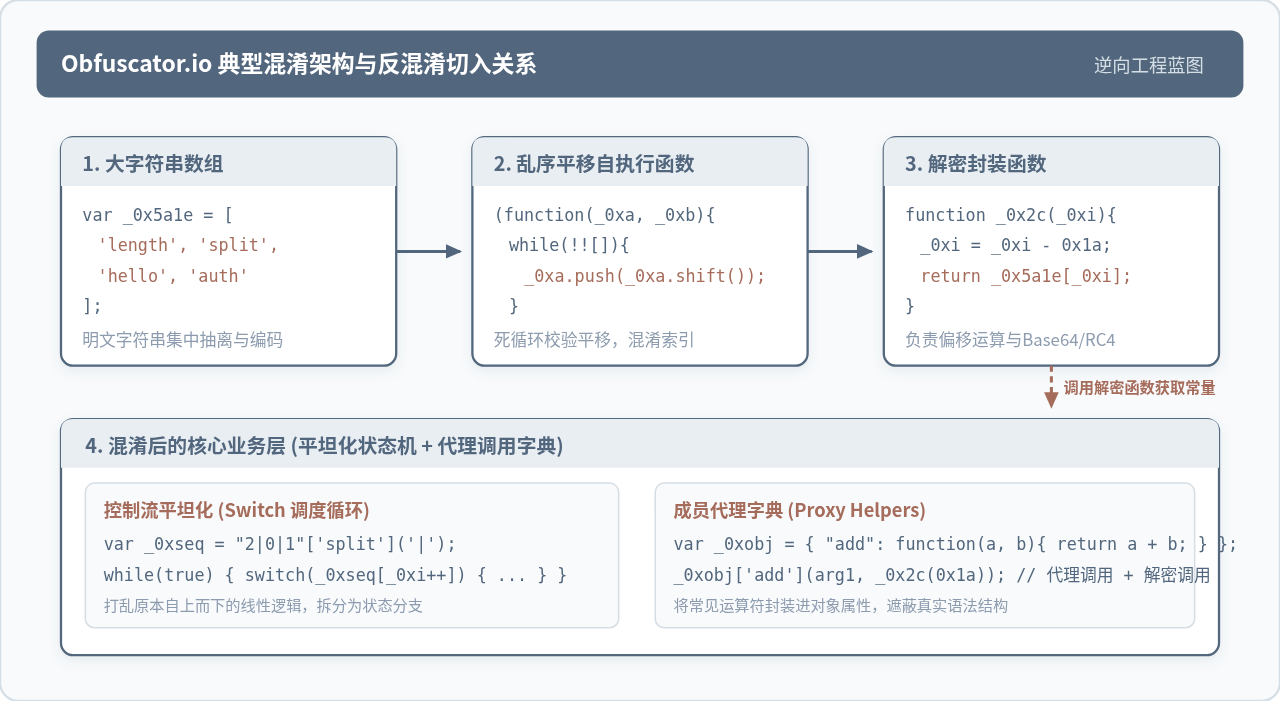
Obfuscator.io 默认启用的主要混淆策略可以归纳为以下四大模块:
- 字符串池提取(String Array):将代码中出现的所有字符串常量统一剥离到文件顶层的一个大数组中,原位置全部替换为函数调用。
- 数组乱序平移(String Array Rotate):紧随大数组之后注入一个自执行函数(IIFE),通过
push和shift配合内部parseInt校验,使数组顺序在运行时动态循环位移,阻断静态查找。 - 包装解码函数(Decoder Function Wrapper):暴露一个或多个接收数字偏移量的函数,内部先纠正索引偏差,若启用了 Base64 或 RC4 加密,则在此处完成实时解密。
- 控制流平坦化(Control Flow Flattening)与代理函数(Proxy Functions):将原有的线性语句打散进
switch-case分支,由循环和索引数组进行状态调度;同时把加减乘除和成员调用包装进临时对象的短函数中。
二、突破第一道屏障:字符串池提取与沙箱求值
在整套混淆体系中,所有业务逻辑(包括状态分发字符串、属性名访问、API 路径)都依赖顶层的字符串解密函数。如果不能先将这些加密调用批量还原为明文字符串,后续的控制流重组和代理消除就无从谈起。因此,还原工作必须从字符串解密开始。
观察混淆代码头部,通常能看到三个连续的结构:
// 1. 大数组定义
var _0x1a2b = ['log', 'split', 'hello world', 'auth'];

// 2. 乱序平移自执行函数
(function(_0x3c, _0x5e){
  var _0x4d = function(_0x2a){
    while(--_0x2a){
      _0x3c['push'](_0x3c['shift']());
    }
  };
  _0x4d(++_0x5e);
}(_0x1a2b, 0x1a4));

// 3. 解密包装函数
function _0x2c10(_0x1b, _0x3f){
  _0x1b = _0x1b - 0x0;
  var _0x4e = _0x1a2b[_0x1b];
  return _0x4e;
}
最稳健且通用的解密方式并非纯手动反向推导平移算法,而是利用 Node.js 原生的 vm 模块创建独立沙箱,直接运行这三段前置代码,然后在 AST 遍历中直接借用这个已就绪的解密函数进行计算求值。
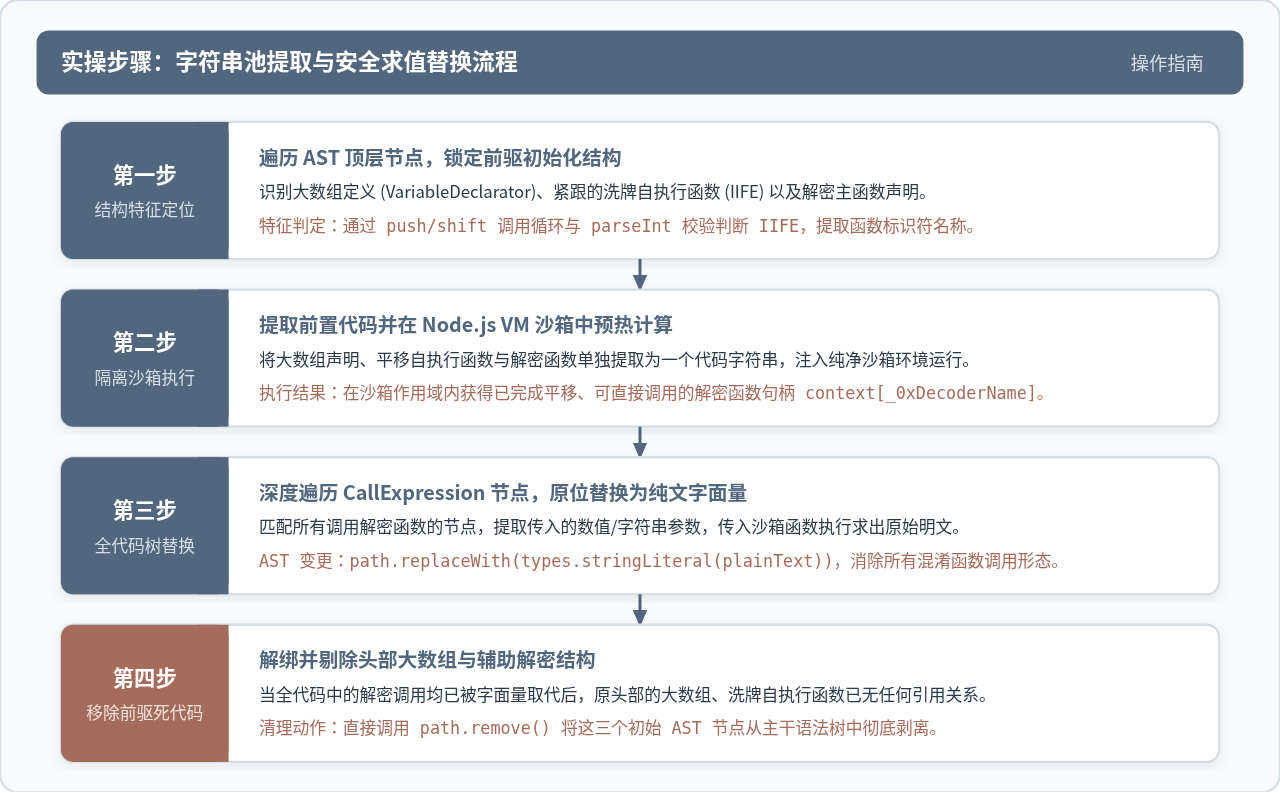
自动化实现步骤与 Babel 脚本示例
以下是使用 @babel/parser、@babel/traverse 与 vm 完成字符串就地内联的完整核心代码:
const fs = require('fs');
const vm = require('vm');
const parser = require('@babel/parser');
const traverse = require('@babel/traverse').default;
const generate = require('@babel/generator').default;
const types = require('@babel/types');

const code = fs.readFileSync('obfuscated.js', 'utf-8');
const ast = parser.parse(code, { sourceType: 'script' });

// 1. 提取头部前三项定义(大数组、IIFE、解密函数)
const initNodes = ast.program.body.slice(0, 3);
const initCode = generate(types.program(initNodes)).code;

// 2. 在纯净沙箱中执行初始化代码
const sandbox = {};
vm.createContext(sandbox);
vm.runInContext(initCode, sandbox);

// 获取解密函数名称(通常是第三个节点的标识符名称)
const decryptFuncName = initNodes[2].id.name;
const decryptFunc = sandbox[decryptFuncName];

// 3. 遍历 AST 替换所有解密调用
traverse(ast, {
  CallExpression(path) {
    const { callee, arguments: args } = path.node;
    if (types.isIdentifier(callee, { name: decryptFuncName })) {
      // 确保入参均为字面量常量
      const evaluatedArgs = args.map(arg => {
        if (types.isNumericLiteral(arg)) return arg.value;
        if (types.isStringLiteral(arg)) return arg.value;
        return undefined;
      });

      if (evaluatedArgs.every(val => val !== undefined)) {
        const plainString = decryptFunc.apply(null, evaluatedArgs);
        // 原位替换为 StringLiteral
        path.replaceWith(types.stringLiteral(plainString));
      }
    }
  }
});

// 4. 从语法树中剔除头部已经完成使命的前置定义
ast.program.body.splice(0, 3);selfDefending(自卫反篡改)或检测函数。若发现代码中存在 Function.prototype.toString 的正则检测,可在沙箱上下文中预先打桩重写 toString,防止沙箱陷入内存耗尽死循环。
三、消除障眼法:成员表达式与代理函数解混淆
字符串还原完成后,代码可读性已有显著提升,但依然充斥着大量奇怪的对象包装与间接调用。Obfuscator.io 会将普通的运算(如 a + b、a === b)以及函数调用改写为对象属性引用,例如:
var _0x3a9b = {
  "qWeRt": function(_0xa, _0xb) { return _0xa + _0xb; },
  "uIoPq": function(_0xc, _0xd) { return _0xc === _0xd; },
  "zXcVb": "admin"
};
// 原调用为:a + b === "admin"
if (_0x3a9b["uIoPq"](_0x3a9b["qWeRt"](a, b), _0x3a9b["zXcVb"])) {
  // 业务分支
}
这类代理结构的特征非常明显:声明在局部作用域中,属性值要么是短小的返回二元运算结果的匿名函数,要么是简单的静态字符串。逆向消除策略十分直接:
- 收集所有字典对象属性及其对应的匿名函数返回值类型(
BinaryExpression、LogicalExpression或CallExpression)。 - 寻找作用域内所有形如
obj[prop](arg1, arg2)的CallExpression,将其还原回真实的运算符表达式或原生调用。 - 将
obj[prop]的字面量访问直接替换为对应的值。 - 在遍历替换完毕后,调用
path.scope.crawl()刷新作用域引用计数,将未被引用的代理对象彻底从 AST 中移除。
四、逻辑重组核心:控制流平坦化(Control Flow Flattening)逆向重构
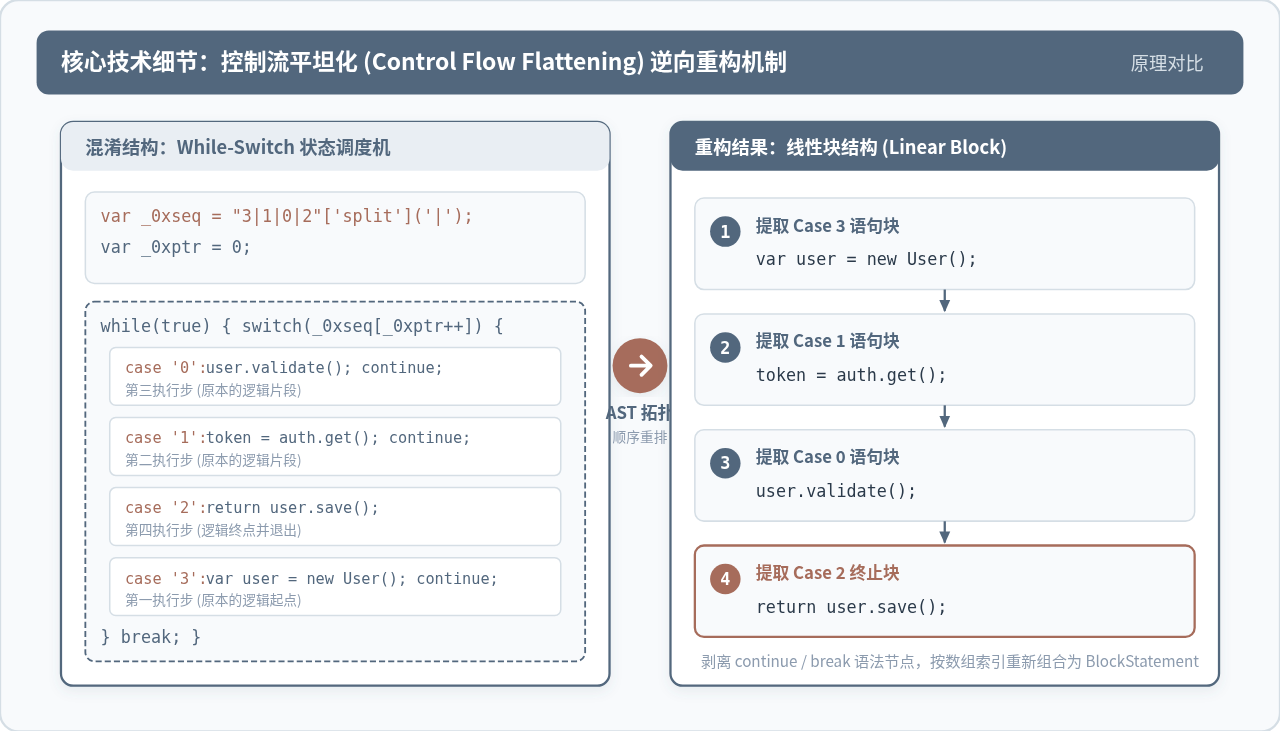
控制流平坦化是混淆器最具破坏性的一项技术。它彻底打碎了代码原有的从上到下的执行次序,将若干语句块封装进一个 switch 语句的多个 case 中,外层套上一个 while(true) 死循环,通过一个由字符串分割而成的数组充当状态指针。
在前面的步骤中,字符串已经被彻底解密,此时平坦化分发器呈现出极具规律的样貌:
var _0xdisp = "3|1|0|2"['split']('|');
var _0xptr = 0;
while (true) {
  switch (_0xdisp[_0xptr++]) {
    case '0':
      user.validate();
      continue;
    case '1':
      token = auth.getToken();
      continue;
    case '2':
      return user.save();
    case '3':
      var user = new User();
      continue;
  }
  break;
}
重构算法的具体落实
还原控制流平坦化的算法核心在于拓扑重排与语法节点置换。具体步骤如下:
- 步骤一:定位符合
WhileStatement结构的外层循环,判定其test为真值,且循环体内第一条语句为SwitchStatement。 - 步骤二:向上回溯同作用域内的前置变量声明,获取
"3|1|0|2".split('|')的执行顺序序列['3', '1', '0', '2']。 - 步骤三:建立映射表
caseMap = {},遍历switch的各个SwitchCase,将case.test.value与对应的语句块(过滤掉末尾的continue或break)存入映射。 - 步骤四:按照顺序数组迭代提取语句,拼装为一个全新的
BlockStatement数组,最后使用whilePath.replaceWithMultiple(restoredStatements)替换整个平坦化循环。
traverse(ast, {
  WhileStatement(path) {
    const { node, scope } = path;
    if (!types.isBooleanLiteral(node.test, { value: true })) return;

    // 检查循环体首个节点是否为 switch
    const body = node.body.body;
    if (!body || body.length === 0 || !types.isSwitchStatement(body[0])) return;

    const switchNode = body[0];
    const discriminant = switchNode.discriminant; // _0xdisp[_0xptr++]

    // 寻找前面定义 _0xdisp 的声明
    const binding = scope.getBinding(discriminant.object.name);
    if (!binding || !binding.path.isVariableDeclarator()) return;

    const init = binding.path.node.init; // "3|1|0|2".split('|')
    let orderArr = [];
    if (types.isCallExpression(init) && init.callee.property.name === 'split') {
      const seqStr = init.callee.object.value;
      const delimiter = init.arguments[0].value;
      orderArr = seqStr.split(delimiter);
    }

    if (orderArr.length === 0) return;

    // 收集所有 case 的执行语句
    const cases = switchNode.cases;
    const caseMap = new Map();
    cases.forEach(c => {
      const key = c.test.value;
      // 过滤掉末尾的 continue 和 break
      const cleanConsequent = c.consequent.filter(stmt =>
        !types.isContinueStatement(stmt) && !types.isBreakStatement(stmt)
      );
      caseMap.set(key, cleanConsequent);
    });

    // 按序列拼装真实代码块
    const orderedStatements = [];
    orderArr.forEach(key => {
      const stmts = caseMap.get(key);
      if (stmts) orderedStatements.push(...stmts);
    });

    // 原位替换 while 循环,并移除废弃的序列变量声明
    path.replaceWithMultiple(orderedStatements);
    binding.path.remove();
  }
});
五、净化、常量折叠与完整流水线总结
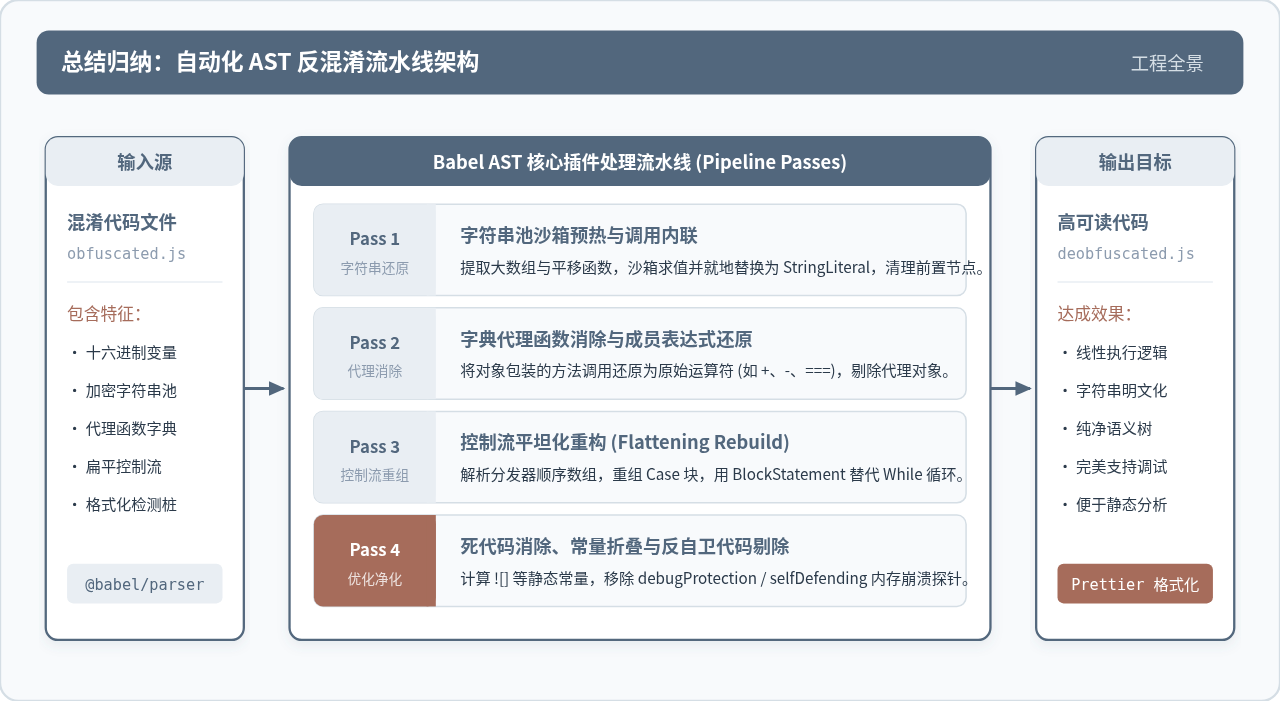
当字符串解密、代理函数移除和控制流平坦化重组全部完成后,代码骨架已基本回到初始状态。此时仅剩下最后一道收尾工序:
- 布尔与数学常量折叠:混淆器常生成
、!或0x1f * 0x3。借助 Babel 的path.evaluate()方法,可以直接将其折叠为最终常量。 - 死代码消除(DCE):移除
if (false) { ... }分支以及未被读取的十六进制废弃变量。 - 格式化美化:使用
prettier或eslint重新排版,使代码缩进与命名规范符合团队可读性标准。
六、反混淆实战常见问题与防护边界
| 混淆特性 / 阻碍 | 逆向处理中的典型报错 / 现象 | 应对与修复方案 |
|---|---|---|
| Self Defending | 一旦格式化或美化代码,运行即抛出死循环或内存溢出 | 在 AST 阶段定位检查 toString() 的自执行函数,在美化前直接将其整个移除。 |
| Debug Protection | 控制台打开时无限触发 debugger 语句 |
遍历 AST 节点,匹配 DebuggerStatement 直接调用 path.remove()。 |
| 动态作用域依赖 | 大数组解密依赖 window 或 DOM 环境特定属性 |
在沙箱中补齐基础环境桩(如 window、document 的最小 Mock 对象)。 |
| 变量名混淆 | 全是 _0x12ab,无法直观区分业务含义 |
借助 TypeScript 类型推断或通过语义化重命名插件结合 LLM 进行变量建议重命名。 |
总结而言,还原 Obfuscator.io 混淆代码的关键不是穷举细节,而是牢牢掌握抽象语法树的变换逻辑。只要按照“定位解密入口 → 沙箱计算求值 → 语法树节点内联 → 消除平坦化状态机 → 常量折叠与清理”这一标准流水线展开,无论是面对轻度还是高度混淆的代码,都能将其还原为逻辑清晰、具备高度可读性与可维护性的原始业务代码。
配置 Matter.js 睡眠机制以优化静止物体性能
2026-11-05 15:43:12
JavaScript console.log高级用法:用table、group和time优化调试输出
2026-11-05 08:04:56
JS变量中存储HTML代码时的特殊字符转义方法
2026-11-04 19:04:09
JS怎么安全转换带千分位或货币符号的字符串为数字
2026-11-04 11:54:14
推荐几款稳定的在线JS反混淆工具,支持Obfuscator.io解密
2026-11-04 08:16:21