前端安全
怎么判断下载的免费JS脚本是否安全可用

详细讲解如何从来源审查、静态代码审计、沙箱动态监测及可用性测试四个维度,全面判断下载的免费JavaScript脚本是否安全无害且能够稳定运行。

2026-10-30 19:02:52
549
霁月
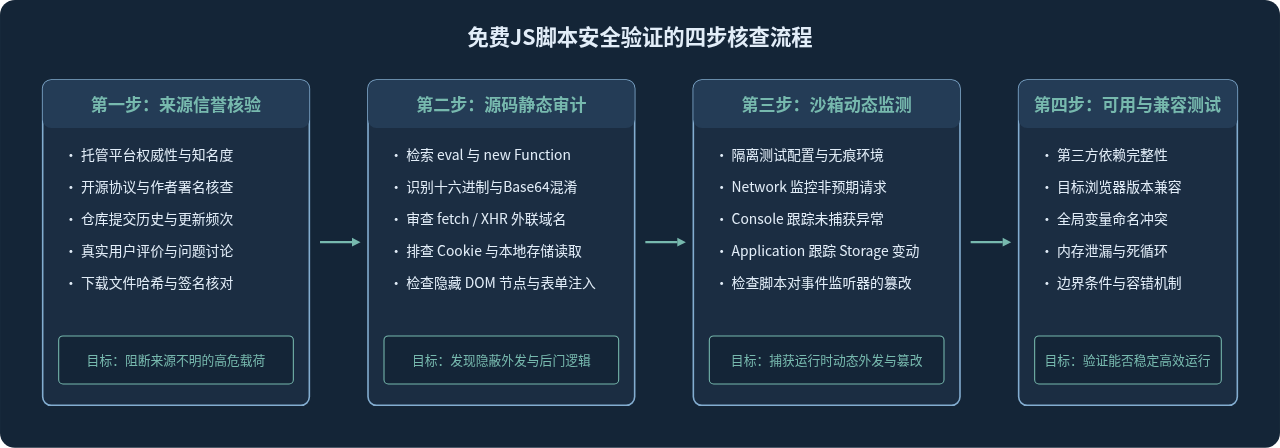
怎么判断下载的免费JS脚本是否安全可用
JavaScript能直接启动360浏览器吗

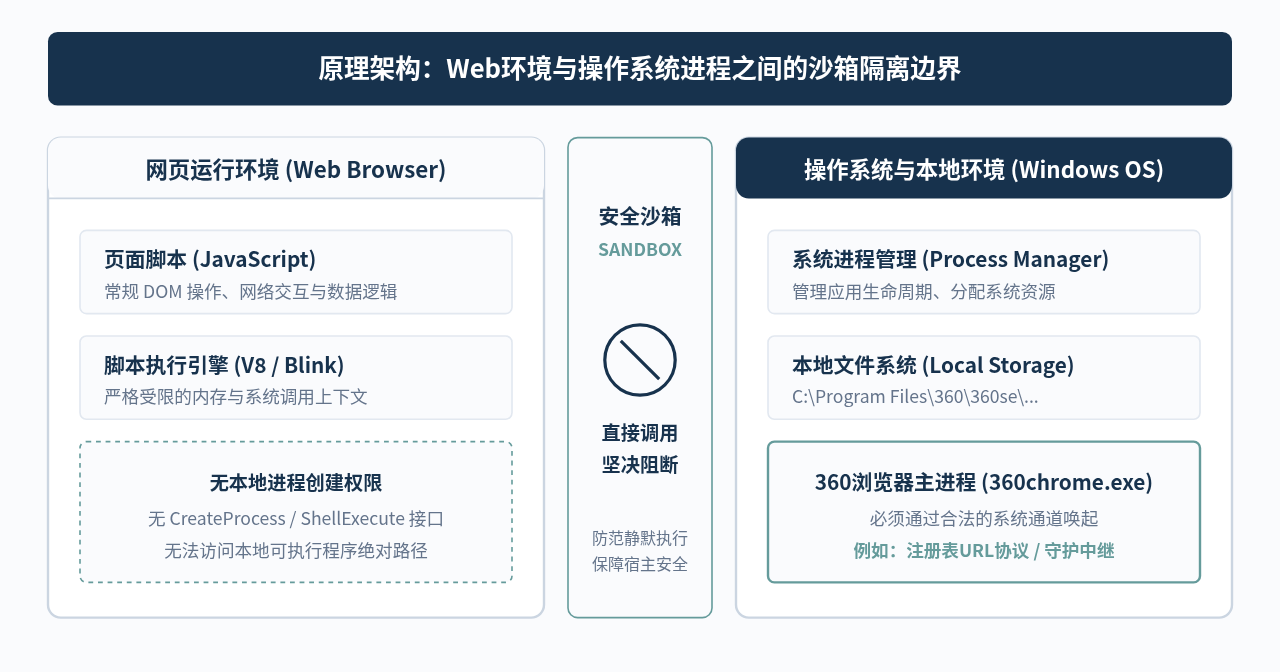
深入解答JavaScript能否直接启动360浏览器,剖析浏览器安全沙箱限制机制,并提供自定义URL协议、本地中继服务及历史兼容模式等替代方案的实现方法与选型建议。

2026-10-30 18:52:30
484
巡夜人
JavaScript能直接启动360浏览器吗
怎么只允许特定网站运行JavaScript脚本

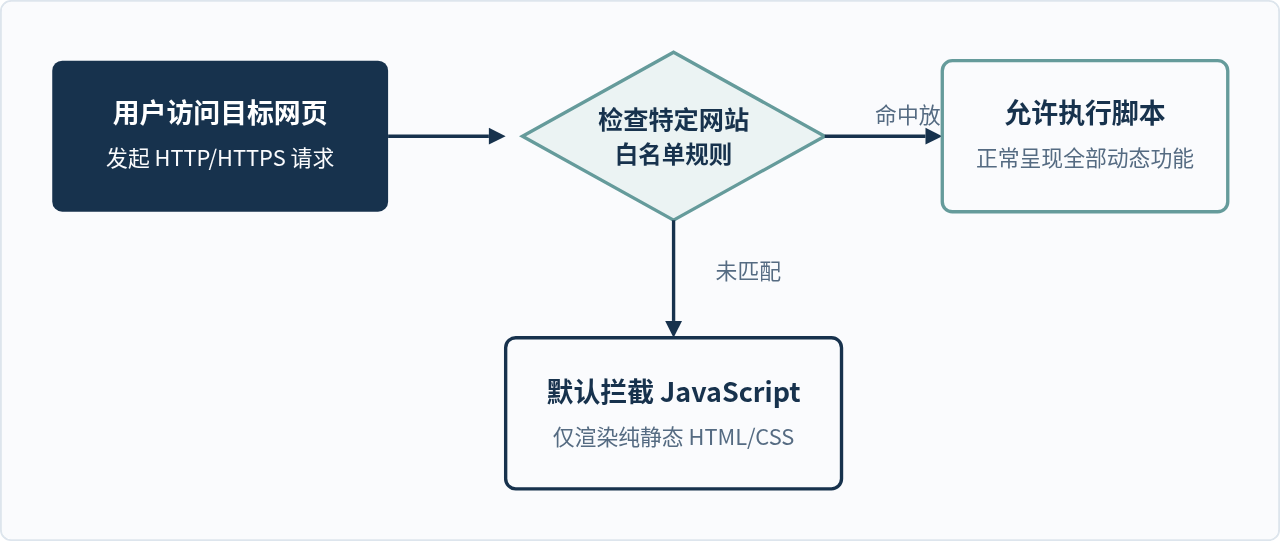
详细讲解如何在主流浏览器中全局禁用JavaScript,并针对受信任的特定网站配置允许运行白名单,提升浏览安全性与页面加载性能。

2026-10-30 18:25:05
141
听澜
怎么只允许特定网站运行JavaScript脚本
JavaScript实现记住密码功能:Cookie操作与加密解密详解

本文详解如何在JavaScript中利用Cookie实现登录页的记住密码功能。通过封装setCookie与getCookie方法,结合escape/unescape及自定义加密算法,解决明文存储安全隐患。文章提供完整代码示例,涵盖从勾选复选框保存到页面自动填充的全流程,并附带常用Cookie操作函数参考。

2026-10-30 16:16:26
652
听澜
JavaScript 中利用 Cookie 实现记住密码功能

本文介绍如何在登录界面通过 JavaScript 操作 Cookie 实现记住密码功能。针对后台 MD5 加密导致前端无法直接使用的问题,提出在客户端使用自定义加密算法对明文账号密码进行编码后存入 Cookie。文章详细讲解了 setCookie 和 getCookie 方法的实现,包括使用 escape/unescape 处理特殊字符以及通过自定义密钥进行加密解密的完整流程,并提供了自动填充登录表单的代码示例。

2026-10-30 15:34:11
549
寒星
JavaScript注入技术详解:原理、操作与局限性

本文详细介绍JavaScript注入技术,即在浏览器地址栏输入javascript:协议代码以修改页面内容的方法。文章通过示例演示如何更改图片源、表单属性及变量值,并解释了基于索引访问无命名元素的操作逻辑。同时指出所有修改仅作用于客户端,刷新后失效,但可用于绕过简单的前端验证或Cookie欺骗。

2026-10-30 13:57:04
449
缓存笔记
JavaScript密码生成、强度检测与键盘状态监控完整实现

本文提供JavaScript实现的完整密码工具集,涵盖强密码随机生成、基于字符集与长度的破解时间估算、包含常用密码库比对的强度检测算法,以及键盘CapsLock大写锁定状态的实时监听逻辑。代码包含核心函数实现与DOM交互示例,适合前端安全功能开发参考。

2026-10-30 05:15:40
412
寒星
JavaScript实现密码强度实时检测功能

本文介绍如何使用JavaScript实时检测用户输入密码的强度。通过判断密码长度及包含的数字、大小写字母和特殊符号的种类数量,将密码分为弱、中、强三级。文章提供了完整的HTML结构、CSS样式及核心JS校验函数代码,帮助开发者实现用户注册时的密码安全性提示功能。

2026-10-29 15:58:50
133
白帽猫
基于原生JS的简易投票系统设计与前端刷票脚本实现

本文介绍如何使用原生JavaScript构建一个简易的前端投票界面,并深入解析通过浏览器控制台模拟点击事件实现刷票的技术原理。文章详细讲解了DOM元素查找、定时器控制投票频率以及监听DOM变化以维持票数优势的具体代码实现,旨在帮助开发者理解前端事件机制与脚本注入的基本逻辑。

2026-10-29 08:14:13
603
像素漫游
通过方法重写实现网页JavaScript的部分禁用

本文探讨了一种通过重写特定JavaScript方法来部分禁用脚本功能的技术。该方法将alert、write等函数覆盖为空操作,从而在允许用户自定义脚本的同时,限制特定危险方法的执行。文章还指出需同时限制DOM移除操作以防止脚本被卸载,为博客等开放脚本权限的平台提供了一种可行的安全策略。

2026-10-28 13:52:35
138
寒星