使用 JS 打开窗口时的安全风险与 noopener 设置
深入解析使用 JavaScript 的 window.open 打开新窗口时的核心安全风险(如反向标签页劫持和性能损耗),并提供 noopener 的标准设置方法、跨浏览器兼容实现与工程最佳实践。
window.open(url, '_blank') 弹出新标签页是极为常见的操作。然而,如果调用时省略了安全特性配置,新打开的页面将直接持有原页面的控制引用指针 window.opener。即使目标网站处于不同域名,受限于同源策略无法读取原页面的数据,但浏览器仍然允许子页面通过赋值 window.opener.location 将原页面静默重定向到钓鱼站点,同时多标签页共用同一进程还会带来界面卡顿风险。彻底解决这一问题的标准做法是:在 window.open 的特性参数中显式传入 'noopener,noreferrer',并在旧内核兼容场景下辅以防御性置空。本文将详细解析其中的漏洞攻击链路、浏览器底层行为演进,并给出经受生产检验的安全封装方案。
一、window.opener 暴露的核心安全风险
很多开发者初次了解该问题时,常常会产生疑问:“浏览器不是有严格的同源策略(Same-Origin Policy, SOP)吗?跨域的第三方页面怎么可能对我的网站造成实质威胁?” 理解这里的风险,关键在于认清同源策略在设计之初为跨窗口导航保留的“特殊例外”。
1. 反向标签页劫持(Reverse Tabnabbing)
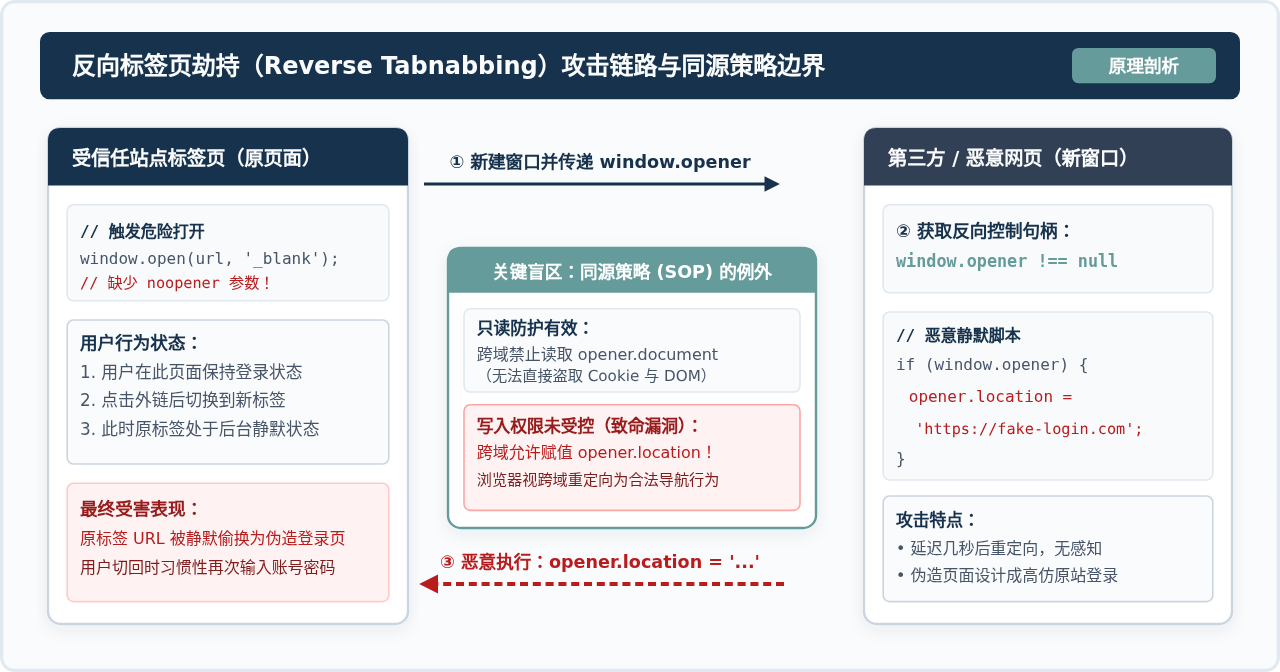
同源策略的确阻止了不同源的页面之间互相读取 DOM 树、读取 Cookie 或执行对方页面上的 JavaScript 函数。然而,为了支持常见的窗口跳转协同,浏览器规范允许跨域窗口对父级窗口的 location 属性进行写操作(赋值重定向)。
当用户在受信任的网站 A 上点击了一个链接,通过 window.open(targetUrl, '_blank') 打开了第三方页面 B。此时,页面 B 的执行环境中自动拥有全局变量 window.opener,它指向页面 A 的 WindowProxy 对象。页面 B 可以悄悄执行如下脚本:
// 页面 B(第三方恶意或被篡改的页面)执行
if (window.opener) {
  // 延迟数秒,等待用户将注意力集中在当前新页面上
  setTimeout(() => {
    window.opener.location = "https://phishing-site.example/login";
  }, 2000);
}
在这个过程中,原标签页 A 在后台被无感替换为了钓鱼页面。钓鱼页面通常被伪装成与原网站完全一致的高仿登录页,并提示“您的会话已过期,请重新输入密码”。当用户浏览完页面 B 并将其关闭、切回标签页 A 时,用户极容易误以为是自己的登录态自然超时,从而在毫无防备的情况下提交账号密码。
2. 渲染主线程阻塞与性能损耗
除了安全钓鱼攻击,未设置 noopener 还会对网页性能带来直接拖累。现代浏览器(如 Chromium)采用多进程架构,但在分配进程时存在特定规则:如果一个新窗口是通过脚本打开的,且保留了与父窗口的 opener 引用,浏览器为了保障两个窗口之间可能发生的同步 DOM 或属性调用,往往必须将新旧标签页分配至同一个渲染进程与同一条 UI 渲染主线程中。
这意味着,一旦第三方外部页面存在极其沉重的 JavaScript 计算、死循环或内存泄露,你的主站页面也会同步发生掉帧、滚动停滞甚至直接崩溃卡死。这种牵连完全违背了现代前端应用的高可用与容错要求。
二、noopener、noreferrer 与 opener=null 的机制解析
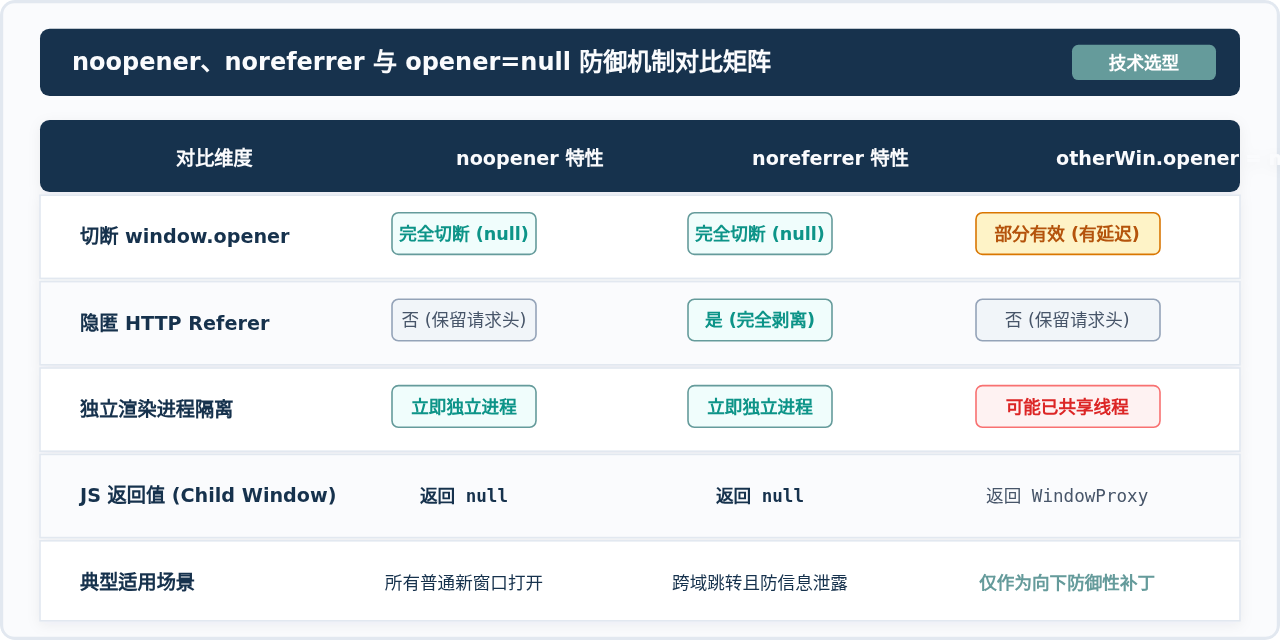
要切断上述安全漏洞与性能牵连,前端主要有三种机制可供使用:noopener、noreferrer 以及在 JavaScript 中手动执行 childWin.opener = null。三者在浏览器底层有着截然不同的运作逻辑。
1. noopener 特性
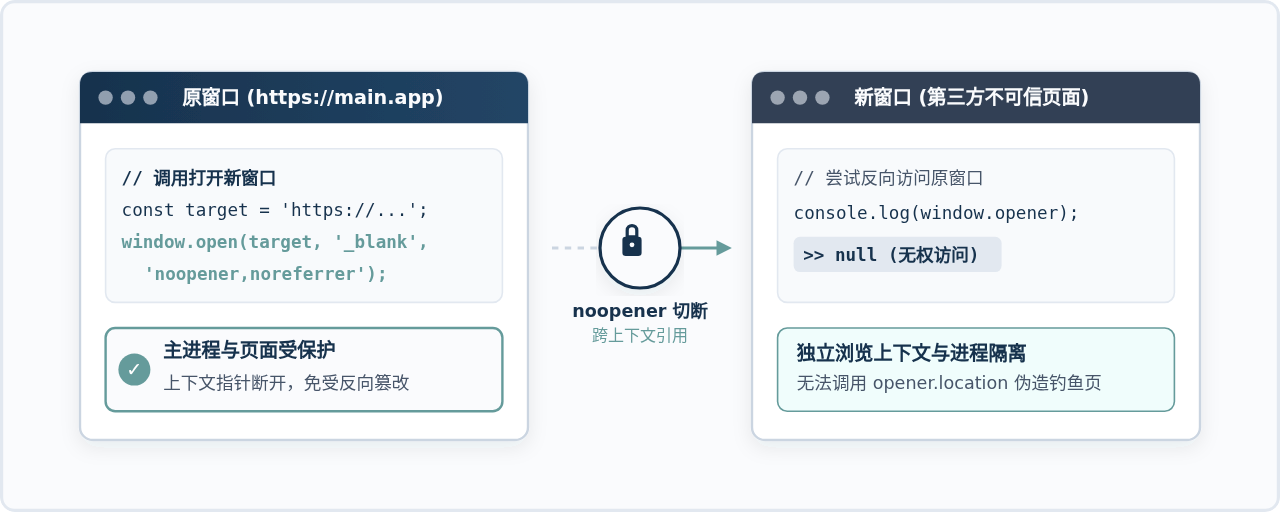
noopener 是 HTML 与 DOM 规范专门针对此问题引入的属性特性。在调用 window.open 时传入该特性后:
- 新打开的窗口在初始化时,其
window.opener会被直接置为null,新页面无法感知是谁打开了它。 - 浏览器将新窗口创建在全新的独立浏览上下文组(Browsing Context Group)中,强制启用独立的渲染进程,与父页面彻底实现资源与线程解耦。
- 在现代浏览器中,主调用方执行
const win = window.open(...)时,该方法会安全地直接返回null,避免父页面保留对子页面的代理引用。
2. noreferrer 特性
noreferrer 特性在防御维度上是 noopener 的超集。它在切断 window.opener 关联的同时,还会命令浏览器在向目标服务器发起 HTTP 请求时,彻底移除 Request Headers 中的 Referer 字段。
这一机制在跨域跳出时至关重要。如果你的原页面 URL 中包含了用户身份标识、内部项目 ID、搜索关键词或临时认证 Token(例如 https://internal.app/dashboard?user_token=xyz),未加 noreferrer 会导致这些敏感路径参数直接随 Referer 报头泄露给不可信的第三方服务器统计日志中。
3. 手动执行 otherWindow.opener = null 的局限性
在较早期的前端方案中,常见这样一段代码:
const otherWin = window.open(targetUrl, '_blank');
if (otherWin) {
  otherWin.opener = null;
}需要明确指出的是:这种“后置手动置空”只能作为极少数旧环境的补丁兜底手段,而不能作为首选防御方案。原因在于:调用 window.open 到下一行 JS 代码执行并完成赋值之间,浏览器新线程已经开始调度并加载目标页面;在极端网络波动或高负载情况下,存在细微的竞争窗口。此外,手动置空无法在窗口创建之初触发浏览器的顶层进程隔离策略。因此,必须优先通过 window.open 的第三个参数直接声明特性。
三、现代浏览器的默认行为与容易忽略的盲区
很多开发者认为:“现代主流浏览器早就不受这个漏洞影响了,我们无需专门配置。” 这种看法存在严重的知识盲区,混淆了 HTML 静态标签与 JavaScript API 调用的默认行为差异。
1. HTML 标签 与 JS window.open() 的规则分化
自 Chrome 88、Safari 12.1、Firefox 79 起,各大浏览器厂商确实将 HTML 标签的 <a href="..." target="_blank"> 默认隐式视同配置了 rel="noopener"。如果开发者确实需要保留 opener,反而需要显式声明 rel="opener"。
然而,JavaScript 的 window.open() 并未在所有运行时环境中全面对齐这一默认策略:
- 带特性的调用行为:当在调用时传递了第三个特性字符串(例如用于指定窗口大小的
'width=800,height=600'),如果不显式写上noopener,绝大多数浏览器引擎会严格按传入的特性列表初始化,从而导致隐式保护失效,重新暴露出window.opener。 - 混合应用与嵌入式内核:移动端 App 内嵌的 Webview(如 Android WebView、微信或企业内部钉钉容器、客户端内嵌 Electron 等),其 Chromium/Webkit 内核版本或安全策略与桌面主流浏览器存在版本代差,许多旧内核依然保持宽松策略,不会对
window.open自动补齐防御。
因此,在编写通用 JavaScript 业务代码时,绝不能依赖浏览器的“隐式保护假设”,显式传递参数是唯一可靠的做法。
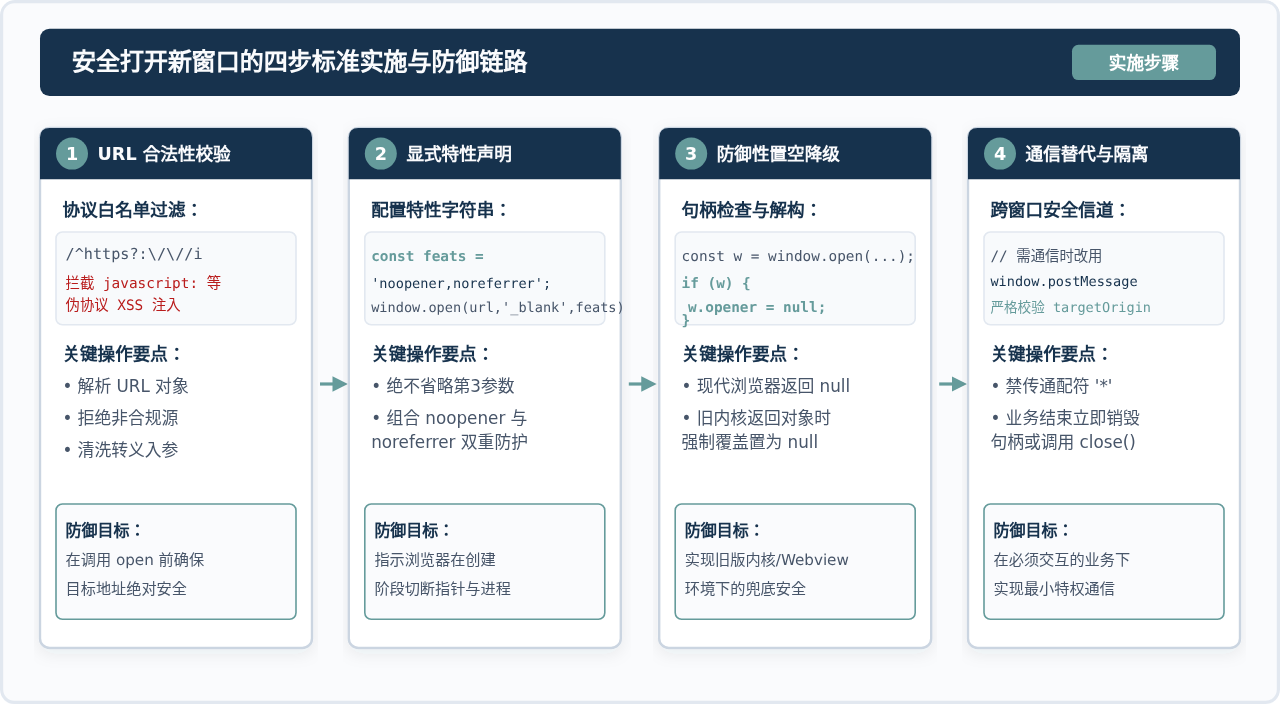
四、安全打开新窗口的标准代码与防御实操
在企业级开发中,应当将跳转与弹窗逻辑收拢为统一的公共工具函数。以下为满足安全合规与兼容性要求的生产级封装实现:
/**
 * 安全打开新窗口/标签页的通用工具函数
 * @param {string} url - 目标跳转地址
 * @param {object} [options] - 窗口特性配置项
 * @returns {Window|null} - 返回窗口代理或 null
 */
function safeOpenWindow(url, options = {}) {
  // 步骤 1:协议与地址合法性白名单校验
  if (typeof url !== 'string' || !url.trim()) {
    console.warn('[Security] 未提供合法的跳转 URL');
    return null;
  }

  const trimmedUrl = url.trim();

  // 严格拦截 javascript:、data:、vbscript: 等伪协议 XSS 注入
  const isDangerousProtocol = /^(javascript|data|vbscript):/i.test(trimmedUrl);
  if (isDangerousProtocol) {
    console.error('[Security] 检测到非法协议,拒绝打开:', trimmedUrl);
    return null;
  }

  // 步骤 2:组装特性字符串,强制包含 noopener 与 noreferrer
  const defaultFeatures = ['noopener', 'noreferrer'];

  if (options.width) defaultFeatures.push(`width=${parseInt(options.width, 10)}`);
  if (options.height) defaultFeatures.push(`height=${parseInt(options.height, 10)}`);
  if (options.left) defaultFeatures.push(`left=${parseInt(options.left, 10)}`);
  if (options.top) defaultFeatures.push(`top=${parseInt(options.top, 10)}`);

  const featureString = defaultFeatures.join(',');

  // 步骤 3:调用原生 window.open
  const targetWindow = window.open(trimmedUrl, '_blank', featureString);

  // 步骤 4:防御性置空降级(兼容旧内核返回值)
  if (targetWindow) {
    try {
      targetWindow.opener = null;
    } catch (e) {
      // 部分严格模式环境可能抛出只读限制异常,安全忽略
    }
  }

  return targetWindow;
}在调用
window.open 前执行协议正则检查至关重要。如果跳转的 URL 来源于接口返回或用户输入,未过滤的 javascript:alert(1) 即使加上 noopener 也会直接在当前上下文中执行恶意代码,造成反射型 XSS。
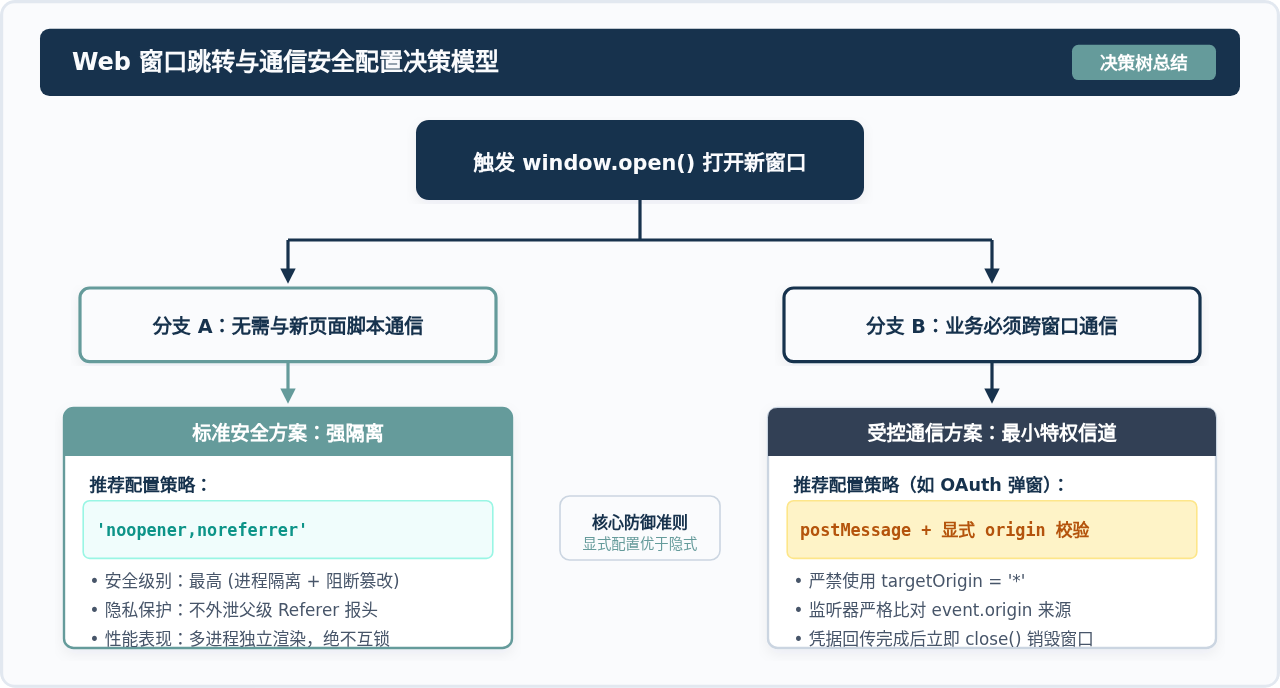
必须保留跨窗口通信时的安全替代方案
有些特殊业务场景确实需要新弹出的窗口与原页面交换数据,最典型的就是“第三方社交账号登录(OAuth 授权弹窗)”或“收银台支付结果回调”。在这种情况下,如果配置了 noopener,两边都将拿到 null,业务流程便无法继续。
对于这类必须通信的场景,防御核心应当转为最小特权信道与严格源校验:
- 使用 postMessage 替代直接属性访问:严禁通过
opener.window.someGlobalVar这种直接读取方式,一律改用window.postMessage。 - 接收端强制比对 origin:
window.addEventListener('message', (event) => { // 严格比对消息来源域,绝不接收未知来源数据 const trustedOrigins = ['https://auth.example.com', 'https://pay.example.com']; if (!trustedOrigins.includes(event.origin)) { return; } // 校验业务数据 payload if (event.data?.type === 'AUTH_SUCCESS') { handleLoginSuccess(event.data.token); } }); - 发送端严禁使用通配符 '*':调用
postMessage(data, targetOrigin)时,第二参数必须明确指定目标源,坚决不能传入'*'。 - 生命周期及时销毁:一旦通信完成,原窗口应立即调用
authWindow.close()或执行authWindow.opener = null切断后续连接。
五、常见误区排查与安全清单
在日常代码审查与安全审计中,研发团队通常容易踩中以下几个认知误区:
- 误区一:动态构造的 a 标签模拟点击不需要加 rel
很多前端代码为了绕过浏览器的弹窗拦截,会动态创建const link = document.createElement('a'); link.href = url; link.target = '_blank'; link.click();。请注意:动态创建的 DOM 元素在部分较旧的移动端浏览器或非标准宿主环境中,并不会自动继承浏览器的默认保护规则。严谨的写法必须显式加上link.rel = 'noopener noreferrer';。 - 误区二:同一个域名内部跳转就绝对不需要防范
在大型前端项目中,经常存在多个子系统共享一个主域或测试域。如果子系统存在富文本编辑、文件预览等容易诱发 DOM 型 XSS 的功能模块,保留opener会让攻击者以子页面为跳板,反向控制整个主站。除非两者间有高频的数据通信需求,否则同源新窗口同样推荐采用进程隔离。 - 误区三:以为 encodeURI 可以防御伪协议
encodeURI('javascript:alert(1)')只会对空格、特殊符号进行编码,冒号和字母保持原样,直接作为地址传入window.open依然会被浏览器解析为伪协议执行。防范伪协议的唯一正确途径是提取URL对象的protocol属性进行白名单强匹配。
总结
在前端工程实践中,“防范反向标签页劫持”并不是一个复杂的技术难题,但往往因为隐蔽性高而在开发初期被忽略。牢记以下核心守则:凡是使用 window.open 打开无需跨窗口通信的页面,必须将 'noopener,noreferrer' 作为标准的第三参数显式传入;在必须保留通信的 OAuth 等授权场景中,放弃直接属性访问,全面改用具备严格 origin 来源校验的 postMessage 机制。通过养成统一的安全调用规范,能够以极低的重构成本,彻底杜绝钓鱼劫持与页面性能牵连的潜在隐患。
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
内部脚本与外部js文件的区别及优缺点对比
2026-11-05 14:42:19
JavaScript前端性能优化指南:提升页面加载速度与渲染效率
2026-11-05 13:48:26
主流JS反混淆工具对比:de4js、unminify与AST还原方案评测
2026-11-05 12:00:56
Nuxt.js 性能优化技巧:代码分割与组件懒加载
2026-11-03 23:32:56