内部脚本与外部js文件的区别及优缺点对比
深入对比HTML内部脚本(Inline Script)与外部JS文件(External JS)在语法结构、加载时序、浏览器缓存、代码复用、工程构建及安全策略方面的核心区别,全面剖析各自优缺点并提供实际开发中的最佳组合选型方案。
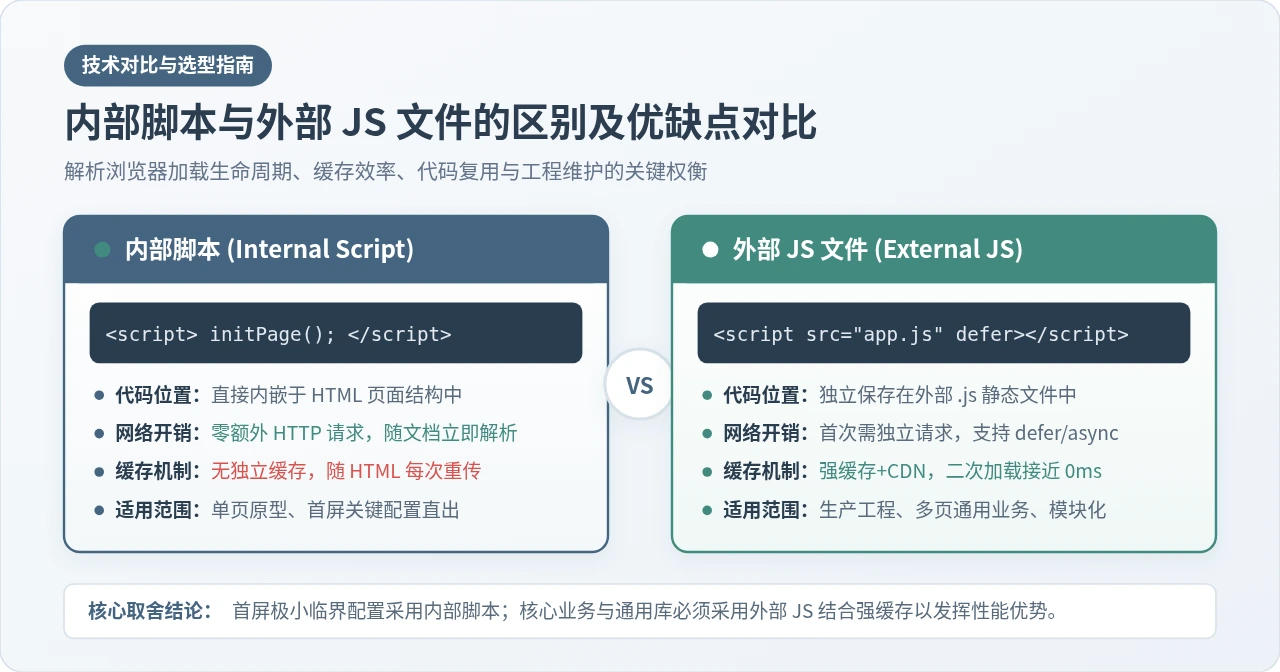
<script> 标签内的“内部脚本”,以及保存在独立 .js 文件中并通过 <script src="..."> 引入的“外部脚本”。两者的核心差异在于代码与 HTML 结构的组织关系、浏览器的网络请求与长效缓存机制、多页面复用效率以及工程化维护模式。本文将从语法形态、加载流程、性能开销、工程维护与安全策略等维度进行系统对比,并给出可落地的选型依据。
一、核心概念与基础语法形态
不论采用哪种方式,浏览器底层 V8 或 JavaScriptCore 引擎解析和执行 JavaScript 语法的规则都是完全相同的。两者的区别最先表现在物理存储位置与宿主载体上。
1. 内部脚本(Internal / Inline Script)
内部脚本直接嵌入在 HTML 文档的 <script> 和 </script> 标签之间,代码与 HTML 标签同处于一个文本流中,随着 HTML 的网络传输被浏览器整体接收。
<!-- 内部脚本示例:直接置于 HTML 页面内 -->
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>内部脚本页面</title>
</head>
<body>
  <h1 id="page-title">页面加载中</h1>

  <script>
    // 页面内直接声明与执行
    document.getElementById('page-title').textContent = '欢迎访问内部脚本页面';
    console.log('内部脚本随 HTML 直接就绪');
  </script>
</body>
</html>
2. 外部 JS 文件(External Script File)
外部脚本将 JavaScript 代码抽离存放在以 .js 为后缀名的独立文本文件中。HTML 文档仅负责通过 <script> 标签的 src 属性指向该文件的 URL 路径。
<!-- 外部脚本示例:HTML 中仅保留资源链接 -->
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>外部脚本页面</title>
  <!-- 通过 src 引入独立文件,配合 defer 属性实现异步非阻塞下载 -->
  <script src="/assets/js/main.js" defer></script>
</head>
<body>
  <h1 id="page-title">页面内容</h1>
</body>
</html>
在独立外部文件 main.js 中,不需要书写任何 <script> 标签,直接编写纯 JavaScript 逻辑:
// /assets/js/main.js 独立文件
document.addEventListener('DOMContentLoaded', () => {
  const title = document.getElementById('page-title');
  if (title) {
    title.textContent = '外部 JS 文件逻辑已挂载';
  }
});
二、关键技术维度的深度差异对比
1. 网络请求与数据传输
在网络传输层面上,两者存在明显的资源分配取舍:
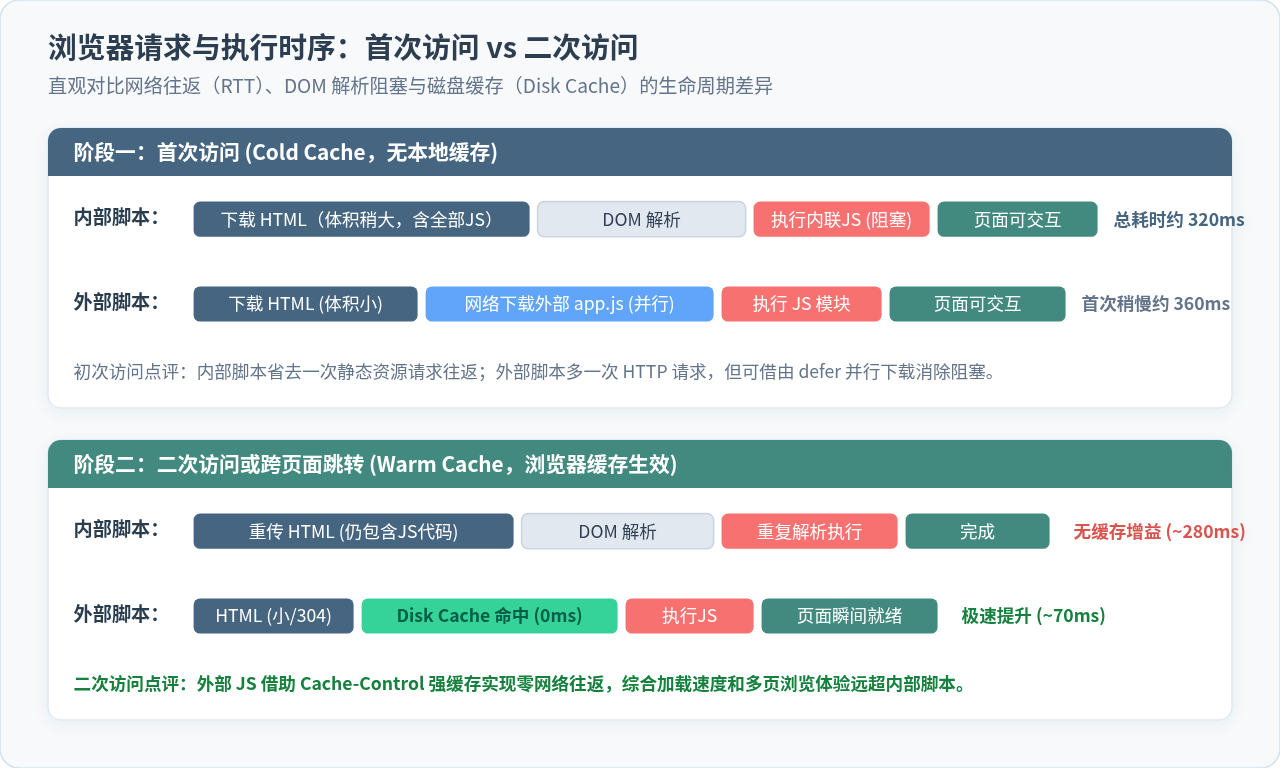
- 内部脚本:不需要为脚本单独发起新的 HTTP 请求。只要 HTML 文档完成下载,内部脚本的内容就已经全部到达客户端。但缺点是它直接增大了 HTML 文档的体积,延长了首次接收首字节(TTFB 后的正文传输)的时间。
- 外部脚本:HTML 文档自身保持轻量精简,浏览器在解析 HTML 过程中发现
<script src="...">标签后,会调度专门的网络线程去请求对应的.js文件。在 HTTP/1.1 环境下,这会带来额外的 TCP 连接与 DNS 解析开销;而在 HTTP/2 和 HTTP/3 的多路复用环境下,并发下载外部资源的网络往返损耗已被大幅降低。
2. 浏览器缓存(Browser Caching)与二次加载
这是区分两者性能上限最决定性的指标。
- 内部脚本无法独立缓存:由于脚本深嵌在 HTML 内部,浏览器的缓存策略只能作用于整个 HTML 文档。绝大多数 Web 站点的 HTML 页面由于包含动态内容、鉴权状态或频繁发布,通常配置为
Cache-Control: no-cache。这意味着用户每次刷新页面或在不同页面间跳转时,即使 JavaScript 业务代码一字未改,内部脚本也会随着 HTML 被迫重新全量下载与解析,白白浪费网络带宽。 - 外部脚本享受长效强缓存:独立的
.js文件属于纯静态资源。在生产环境中,通常配合打包工具(如 Vite、Webpack)在文件名中注入内容哈希(如app.c3f7b2.js),并在服务器端设置Cache-Control: max-age=31536000, immutable。当用户再次访问或跳转到其他引用相同 JS 的页面时,浏览器直接命中本地磁盘缓存(Disk Cache,响应耗时接近 0ms),无需任何网络传输。
3. 首屏渲染与解析阻塞
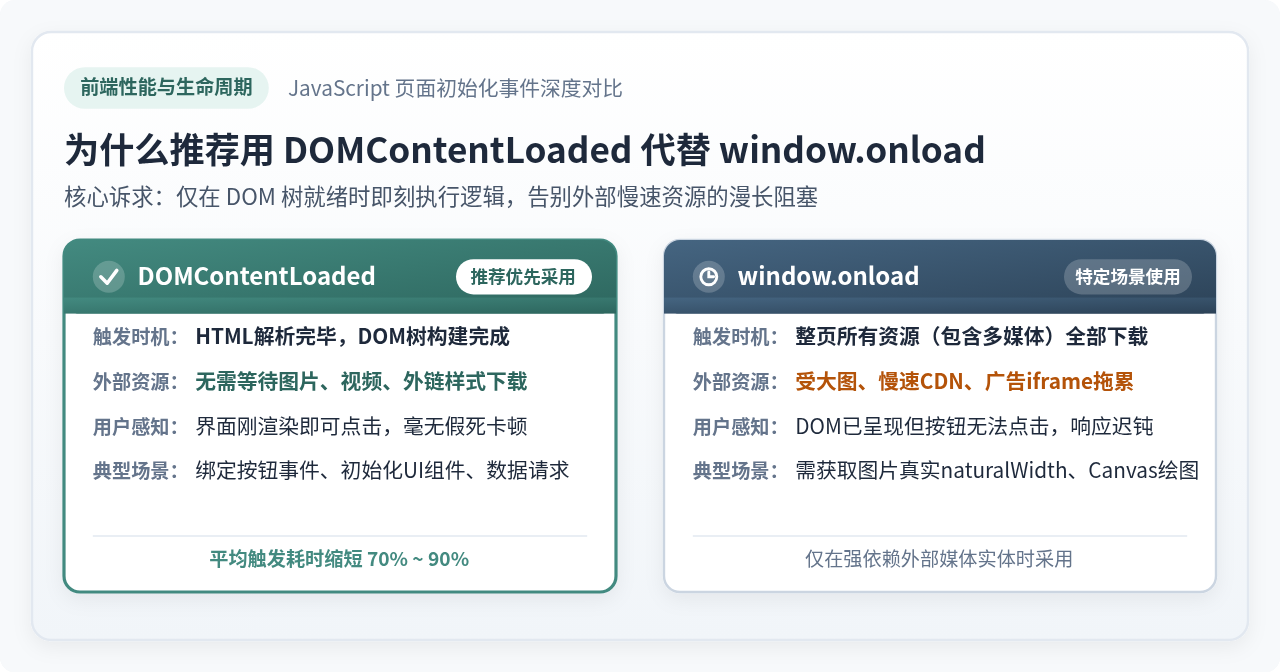
浏览器在自上而下解析 HTML 标签构建 DOM 树的过程中,一旦遇到标准的 <script> 标签,必须暂停 HTML 解析,等待脚本下载并立即执行完毕后,才能继续往下解析后续 DOM:
- 内部脚本如果放置在
<head>中,执行耗时较长的大量运算会直接阻断页面主线程,导致用户看到长时间白屏;且内部脚本无法使用defer或async属性(浏览器会忽略内联脚本上的这两个属性)。 - 外部脚本不仅可以通过放置在
<body>底部避免阻塞,更可以通过现代属性defer(后台并行下载,等待 DOM 树解析完成后按顺序执行)或async(后台下载,一旦下载完成立即中断解析执行)实现与 HTML 解析的完美解耦。
4. 代码复用与团队维护
在实际项目工程中,复用性直接决定了系统的可维护度:
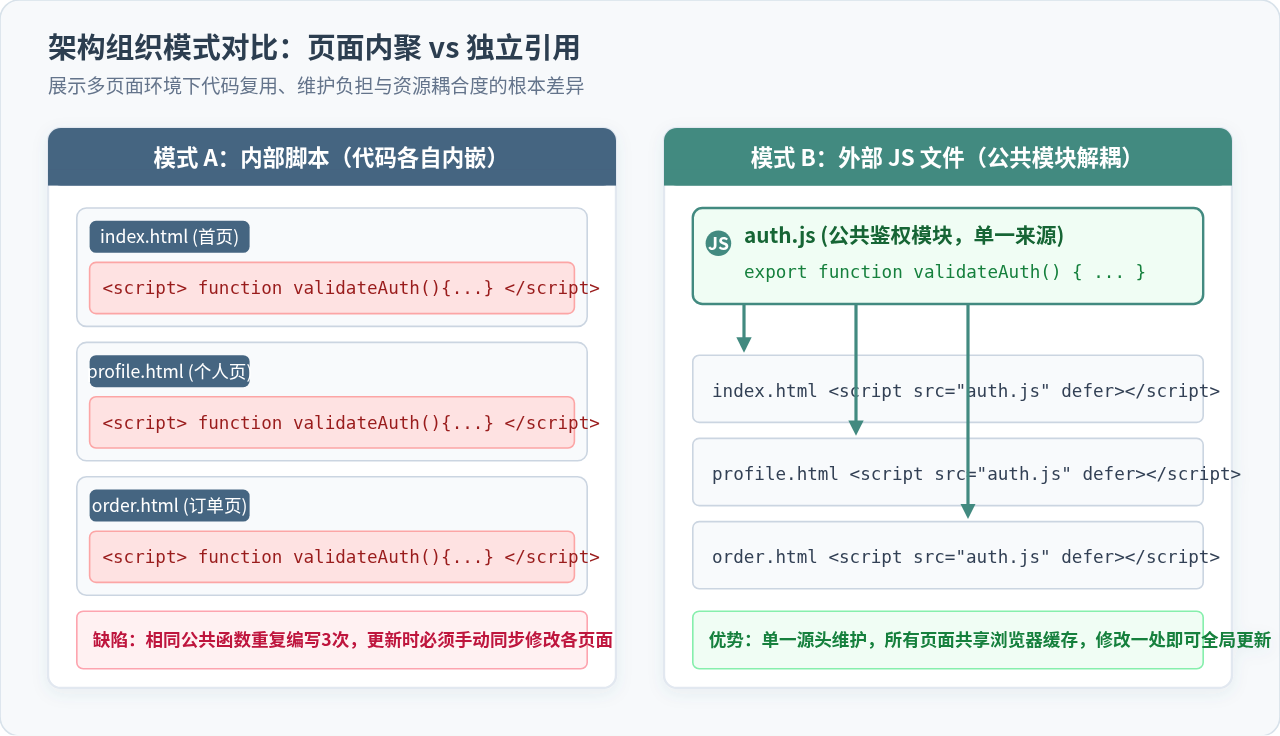
- 内部脚本缺乏复用机制:如果一个工具函数(如表单校验、金额格式化)在 10 个不同的页面都需要使用,内部脚本必须在 10 个 HTML 文件中各复制粘贴一份。一旦逻辑出现漏洞需要修补,开发者必须逐一修改 10 个文件,极易漏改出错。
- 外部脚本遵循“单一可信源”:所有页面共享同一个
utils.js引用。修复 Bug 或扩展新能力只需在源文件中修改一次,所有页面即可同步更新生效。此外,外部文件可以利用现代模块化标准(ES Modules)进行import与export,天然契合大型项目协作。
5. 安全策略(CSP)与资源完整性(SRI)
在安全性要求极高的金融、电商和企业管理系统中,内容安全策略(Content Security Policy, CSP)起着核心防护作用:
- 内部脚本容易受到跨站脚本攻击(XSS)注入。严格的 CSP 规则默认禁止执行内联脚本,除非在安全响应头中显式开启
'unsafe-inline'(极大降低防护等级)或者为每一个内联脚本生成动态的nonce/hash值。 - 外部脚本天然适配 CSP 域名白名单。同时,外部脚本还支持子资源完整性校验(Subresource Integrity, SRI),通过配置
integrity="sha384-..."属性,浏览器会在脚本下载后比对加密散列值,一旦 CDN 节点遭遇恶意篡改劫持,浏览器会立即阻断执行。
三、优缺点系统对比与权衡
| 指标特性 | 内部脚本 (Internal Script) | 外部 JS 文件 (External Script) |
|---|---|---|
| 网络往返 (首次) | 无额外 HTTP 请求,随 HTML 一并下发 | 需要额外的静态资源请求(可被 HTTP/2 多路复用抵消) |
| 浏览器缓存 | 无法脱离 HTML 独立缓存,复访依然重新传输 | 完美支持强缓存(Disk Cache / 304),复访接近 0ms |
| 跨页面复用 | 无法复用,多页面必须重复冗余复制代码 | 极高复用性,多页面共享同一个独立文件 |
| 异步加载属性 | 不支持 defer 和 async 属性 |
原生完整支持 defer、async 与 type="module" |
| 现代工具链 | 难以进行 Tree-Shaking、压缩混淆和 TypeScript 编译 | 完美契合打包构建工具(Vite/Webpack/Rollup) |
| 严格安全策略 (CSP) | 需要配置 'unsafe-inline' 或动态 Nonce,防御较弱 |
支持白名单域名,支持 SRI (Subresource Integrity) 防篡改 |
| 轻便度与零配置 | 极高,单文件双击即开,无需搭建静态服务器 | 需要维持目录结构,受同源策略和本地 file:// 协议限制 |
四、从内部脚本到外部工程化模块的标准改造步骤
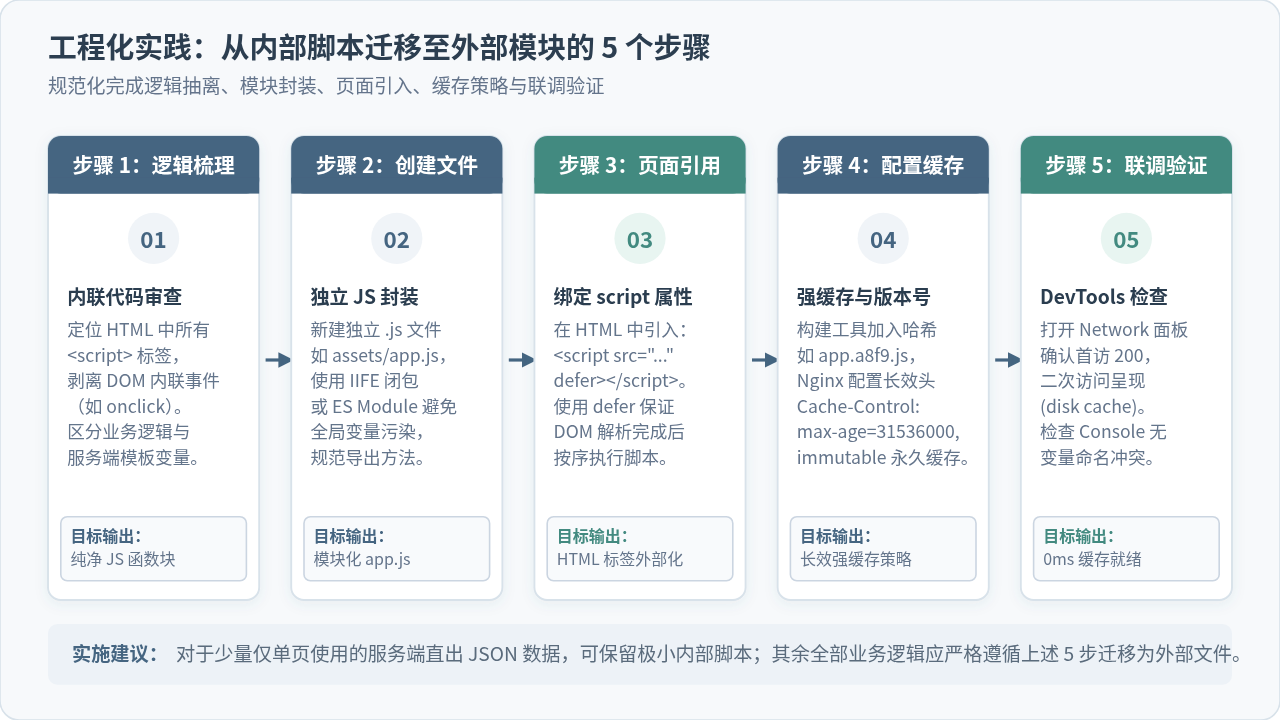
当项目从初期单页 Demo 逐步向生产级项目演进时,将杂乱的内部脚本系统性迁移至外部模块是代码重构的必经之路。以下为经过验证的标准实施流程:
-
步骤 1:逻辑梳理与内联代码审查
扫描 HTML 文件中的所有<script>标签,以及 HTML 标签行内的内联事件处理器(如onclick="..."、onload="...")。将行内事件改写为标准的addEventListener绑定,剥离所有 HTML 结构与逻辑的耦合。 -
步骤 2:创建独立文件并进行模块封装
在静态资源目录(如/assets/js/)中创建对应的.js文件。为了避免全局作用域变量污染,可以使用 ES Module(export / import)或立即执行函数表达式(IIFE)封装私有变量与公共接口:// assets/js/cart.js 模块封装 (() => { 'use strict'; const cartState = []; function addItem(item) { cartState.push(item); renderCart(); } function renderCart() { const container = document.getElementById('cart-container'); if (container) { container.innerHTML = cartState.map(i => `<div>${i.name}</div>`).join(''); } } // 暴露公共方法 window.CartApp = { addItem }; })(); -
步骤 3:改造 HTML 引入标签并配置加载属性
清除原有的内嵌代码,改用<script src="/assets/js/cart.js" defer></script>引入。注意务必添加defer属性,确保 DOM 树解析不受阻塞,同时维持脚本之间的执行时序。 -
步骤 4:配置长效缓存与静态资源构建
在构建工具或生产 Web 服务器(如 Nginx)上配置相应的静态资源缓存策略:# Nginx 外部 JS 文件强缓存配置 location ~* \.(?:js|css)$ { expires 1y; add_header Cache-Control "public, max-age=31536000, immutable"; access_log off; } -
步骤 5:联调验证与 DevTools 审计
打开浏览器开发者工具的 Network(网络) 面板:- 首次加载时,检查 JS 文件状态码为
200 OK,观察DOMContentLoaded触发时间。 - 刷新或跳转页面,确认该 JS 文件的 Status 显示为
200 OK (from disk cache)或304 Not Modified,Size 显示为缓存来源,证明长效缓存已经生效。
- 首次加载时,检查 JS 文件状态码为
五、选型决策指南与现代工程混合实践
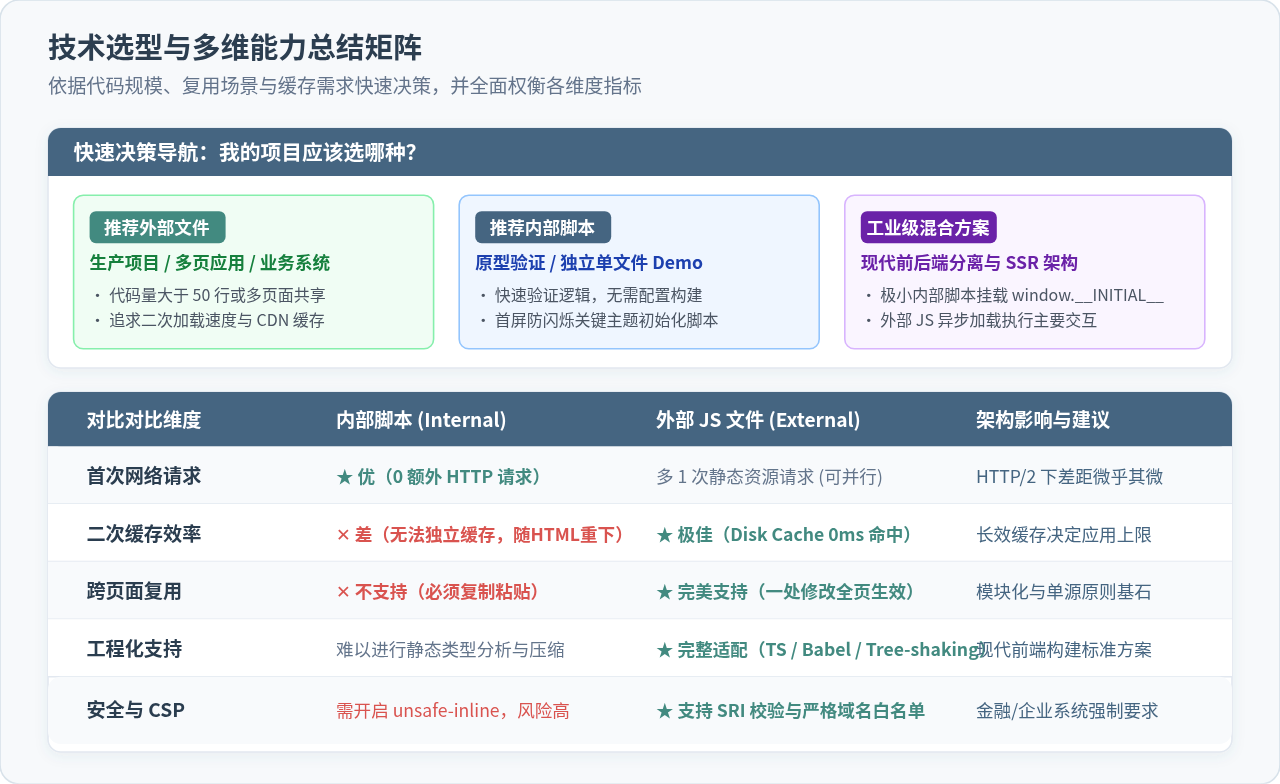
1. 什么时候适合使用“内部脚本”?
- 单文件独立原型与快速 Demo:教学课件、技术验证单文件、本地离线说明文档等,不需要构建工具,双击 HTML 就能直接运行。
- 防白屏与主题瞬时切换:为了防止页面在加载 CSS 和 JS 前出现暗黑主题与亮色主题的短暂白屏闪烁(Flash of Unstyled Theme),通常在
<head>中内联一段极短(20行以内)的内部脚本,直接读取localStorage并立即为<html>标签打上 class。 - 服务端渲染(SSR)初态数据注水:在 Next.js、Nuxt 或传统的 JSP/PHP/Django 模板中,将后端查询好的初始 JSON 数据直接以内部脚本形式挂载到全局变量上:
<!-- 服务端模板注入初态数据:极其微小且只与本页绑定的内部脚本 -->
<script>
  window.__INITIAL_DATA__ = {
    userId: 10482,
    userName: "张三",
    permissions: ["read", "write"]
  };
</script>
2. 什么时候必须使用“外部 JS 文件”?
- 常规商业项目与生产级 Web 应用:任何代码量超过 50 行的业务逻辑、公共 UI 组件、工具库等。
- 多页面站点:跨页面共享的导航栏交互、用户状态校验、埋点统计代码等,使用外部文件可获得最高的缓存效益。
- 团队协作与工程化项目:需要使用 TypeScript、ESLint、单元测试、混淆压缩、按需拆包(Code Splitting)的现代项目。
- 严格遵从 CSP 安全规范的系统:金融外汇、政企内网、医疗健康等禁止内联代码的安全应用。
- 内联脚本中的闭合标签陷阱:在内部脚本内,若直接在字符串中出现
</script>(例如拼接一段 HTML),HTML 解析器会将其误判为内部脚本的真正结束标签而导致语法崩溃。正确的做法是将斜杠转义为<\/script>。 - 外部脚本的标签配对:引入外部 JS 时,必须严格写成双标签
<script src="app.js"></script>,HTML5 不支持自闭合写法<script src="app.js" />。并且一旦写了src属性,标签内部包含的任何代码都会被浏览器彻底忽略。 - 现代推荐组合:采用“极小关键配置内部脚本直出 + 业务逻辑外部文件分包强缓存 +
defer异步调度”的混合架构,是兼顾首屏速度与长效访问体验的最优解法。
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
JavaScript前端性能优化指南:提升页面加载速度与渲染效率
2026-11-05 13:48:26
主流JS反混淆工具对比:de4js、unminify与AST还原方案评测
2026-11-05 12:00:56
Nuxt.js 性能优化技巧:代码分割与组件懒加载
2026-11-03 23:32:56
使用 JS 打开窗口时的安全风险与 noopener 设置
2026-11-03 21:58:29