怎么通过 js-cookie 配置 SameSite 和 Secure 提升安全性
详细讲解如何使用 js-cookie 库正确配置 SameSite 与 Secure 属性,解析其工作原理、浏览器兼容性边界、本地开发与线上部署的最佳实践及调试方法。
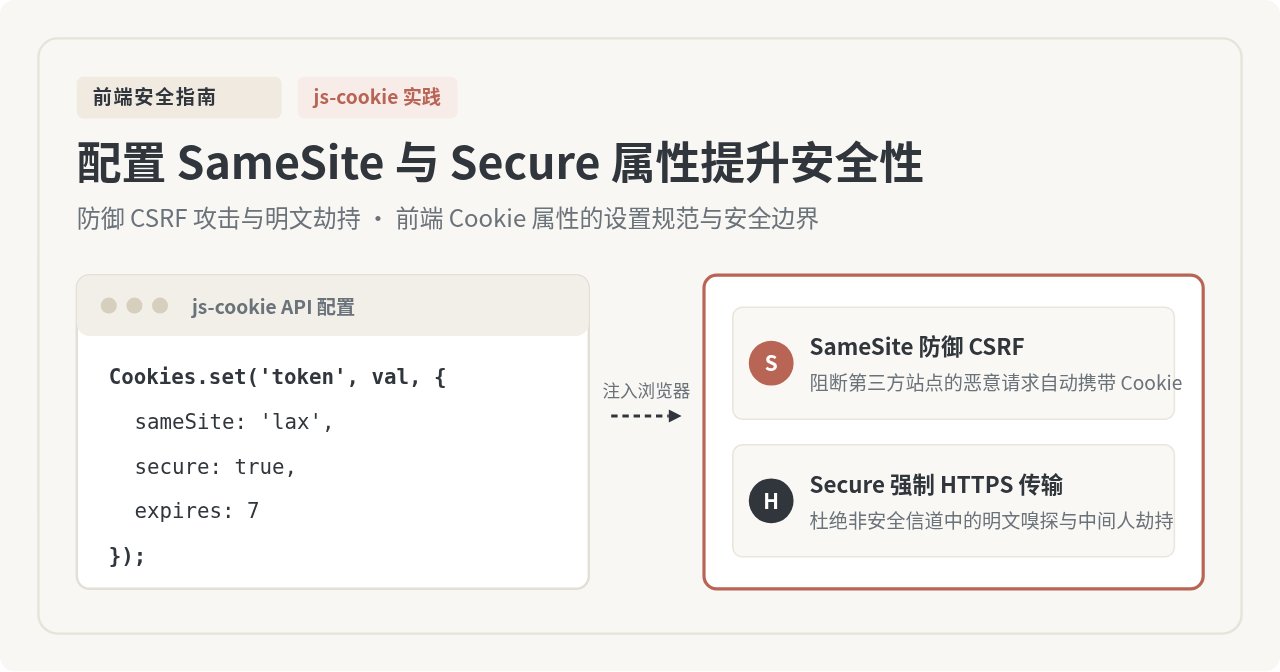
js-cookie 库管理客户端 Cookie 时,可以通过向 Cookies.set(name, value, attributes) 的属性对象传入 sameSite(可选 'strict'、'lax' 或 'none')以及 secure: true 来提升存储安全性。正确配置这两项属性能从根源上防御跨站请求伪造(CSRF)漏洞并杜绝非加密信道带来的中间人嗅探风险,但配置时必须遵循现代浏览器的安全配对规则,并认清客户端 JavaScript 无法设置 HttpOnly 的安全边界。
一、为什么必须显式配置 SameSite 与 Secure
Cookie 自诞生以来就具备在同源请求时自动附带的特性。然而,这种“自动携带”机制在跨站场景下极易被攻击者利用,导致两类经典安全风险:
- 跨站请求伪造(CSRF 攻击):当受害者登录了银行或业务系统,随后访问了恶意网页时,恶意网页内的表单提交或脚本请求会自动带上目标网站的 Cookie。服务端如果仅依赖 Cookie 验证身份,就会误将恶意请求当作合法用户的操作予以执行。
- 传输信道中间人嗅探:在公共 Wi-Fi 或缺乏传输层加密的网络环境中,如果 Cookie 未标记
Secure,浏览器在发起 HTTP 请求时仍会以明文发送该 Cookie,攻击者可通过网络嗅探直接截获身份令牌或关键数据。
配置 SameSite 可以严格限定 Cookie 是否能够在跨站(Cross-Site)上下文中被携带,切断恶意网站伪造请求的通道;而配置 Secure 则强制浏览器仅在加密连接(HTTPS)中发送该 Cookie,避免明文泄露。
SameSite 的三种策略区别
为了让安全策略既能阻断攻击又不破坏正常的网页交互,浏览器提供了三种不同的 SameSite 选项:
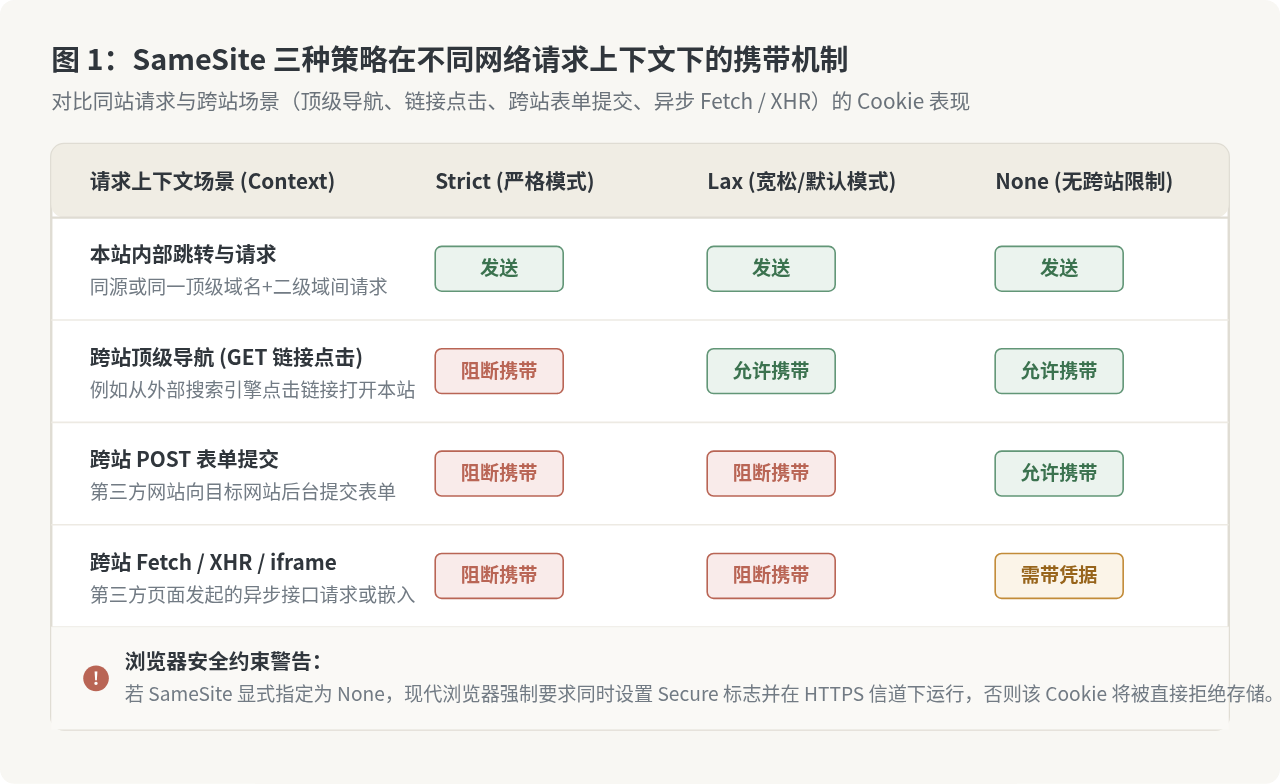
Strict(完全同站):最为严格。无论是从外部网站点击超链接跳转过来,还是第三方页面发起的任何请求,浏览器都一律禁止携带此 Cookie。适用于金融转账确认、管理后台敏感授权等场景。缺点是从外部链接进入网站时用户需要重新登录。Lax(宽松模式,推荐默认值):在绝大部分跨站请求(如跨站 POST 表单、跨站 AJAX、图片嵌入)中阻断 Cookie,但允许用户从外部网站通过普通<a>链接或 GET 顶层导航进入时携带。这在防御常见 CSRF 攻击的同时,完整保留了用户通过外链进入站点的免登录体验。None(允许跨站携带):完全解除跨站限制。常用于跨站点微前端嵌入(iframe)、第三方追踪或提供公共 API 的跨域集成。特别注意:现代所有主流浏览器均强制规定,凡是设置SameSite=None的 Cookie,必须同时附加Secure属性且在 HTTPS 下运行,否则将被浏览器直接拒绝存储。
二、通过 js-cookie 进行配置的操作步骤
在实际工程中,从安装依赖到代码落地的完整操作步骤如下:
步骤 1:引入 js-cookie 库
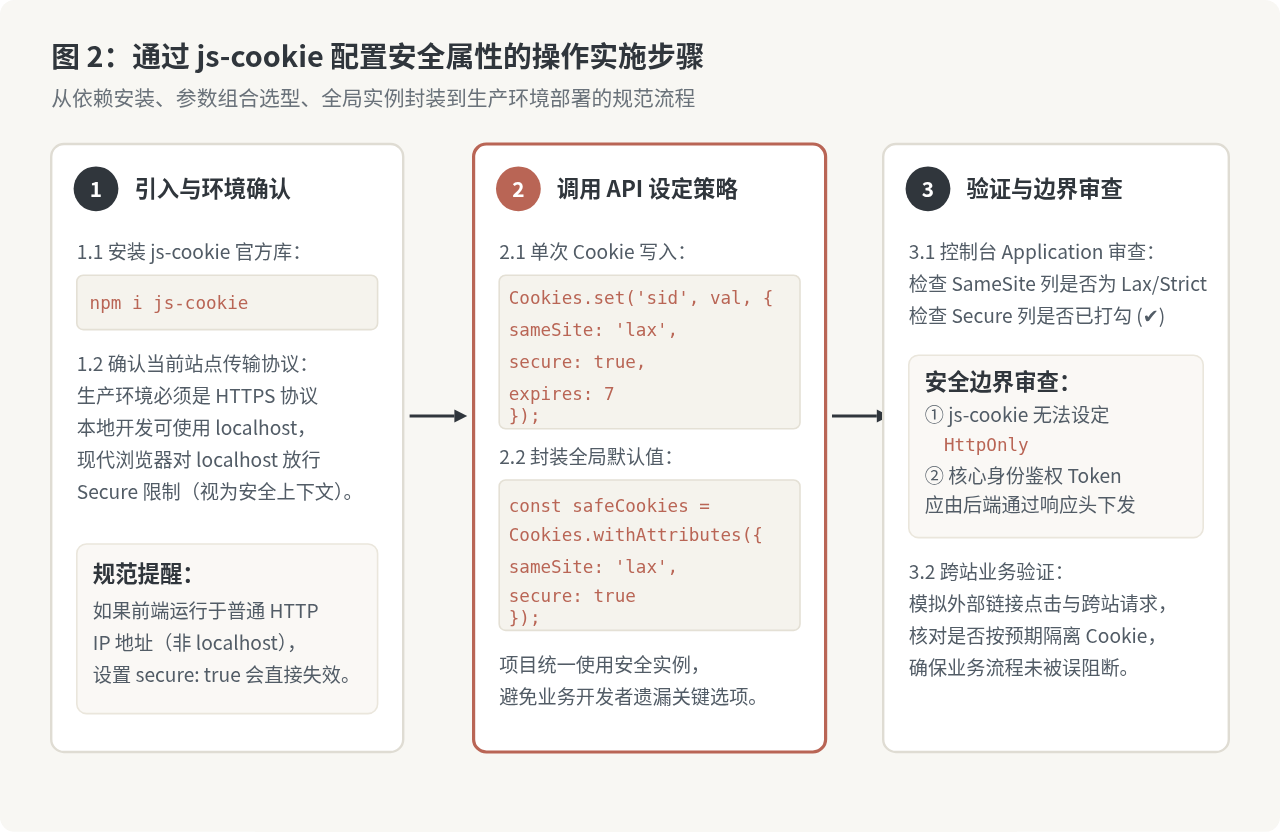
在现代模块化前端工程中,通过包管理器安装:
# 使用 npm 或 pnpm 安装官方 js-cookie(推荐使用 v3 及以上版本)
npm install js-cookie
# 或
pnpm add js-cookie
在业务模块中引入:
import Cookies from 'js-cookie';步骤 2:设置单个安全 Cookie
调用 Cookies.set(name, value, attributes) 方法。属性名称必须使用驼峰命名法(如 sameSite),布尔属性 secure 传入布尔值 true:
// 示例 1:采用推荐的 Lax 模式,启用 Secure,有效期 7 天
Cookies.set('user_preference', 'dark_mode', {
  // sameSite 可选 'strict' | 'lax' | 'none'
  sameSite: 'lax',
  // 确保仅在 HTTPS 下传输
  secure: true,
  // 有效期(单位:天)
  expires: 7,
  // 指定路径作用域
  path: '/'
});

// 示例 2:高安全性场景(如后台操作临时标记),使用 Strict 模式
Cookies.set('admin_op_marker', 'verified_88291', {
  sameSite: 'strict',
  secure: true,
  expires: 1
});
步骤 3:封装全局安全默认实例(工程最佳实践)
在团队协作或大型项目中,如果让每个业务开发者在调用 Cookies.set 时手工重复编写 sameSite 与 secure,极易发生漏写或配置不一致的情况。在 js-cookie v3 中,推荐使用 Cookies.withAttributes() 创建统一预设属性的安全实例:
// utils/storage.js
import Cookies from 'js-cookie';

// 统一配置全站 Cookie 安全基线
export const safeCookie = Cookies.withAttributes({
  sameSite: 'lax',
  secure: window.location.protocol === 'https:' || window.location.hostname === 'localhost',
  path: '/'
});

// 业务代码中直接使用安全实例,无需每次重复书写安全选项
safeCookie.set('sidebar_collapsed', 'true');Cookies.remove('name', attributes) 删除 Cookie 时,path 和 domain 必须与当初设置时完全一致,否则浏览器无法正确定位该 Cookie。但对于 sameSite 和 secure,删除操作不需要传入。
三、关键安全边界与前端认知误区
虽然通过 js-cookie 配置 SameSite 和 Secure 极大提高了安全性,但在前端安全架构中,必须明确客户端脚本的能力边界与常见误区。
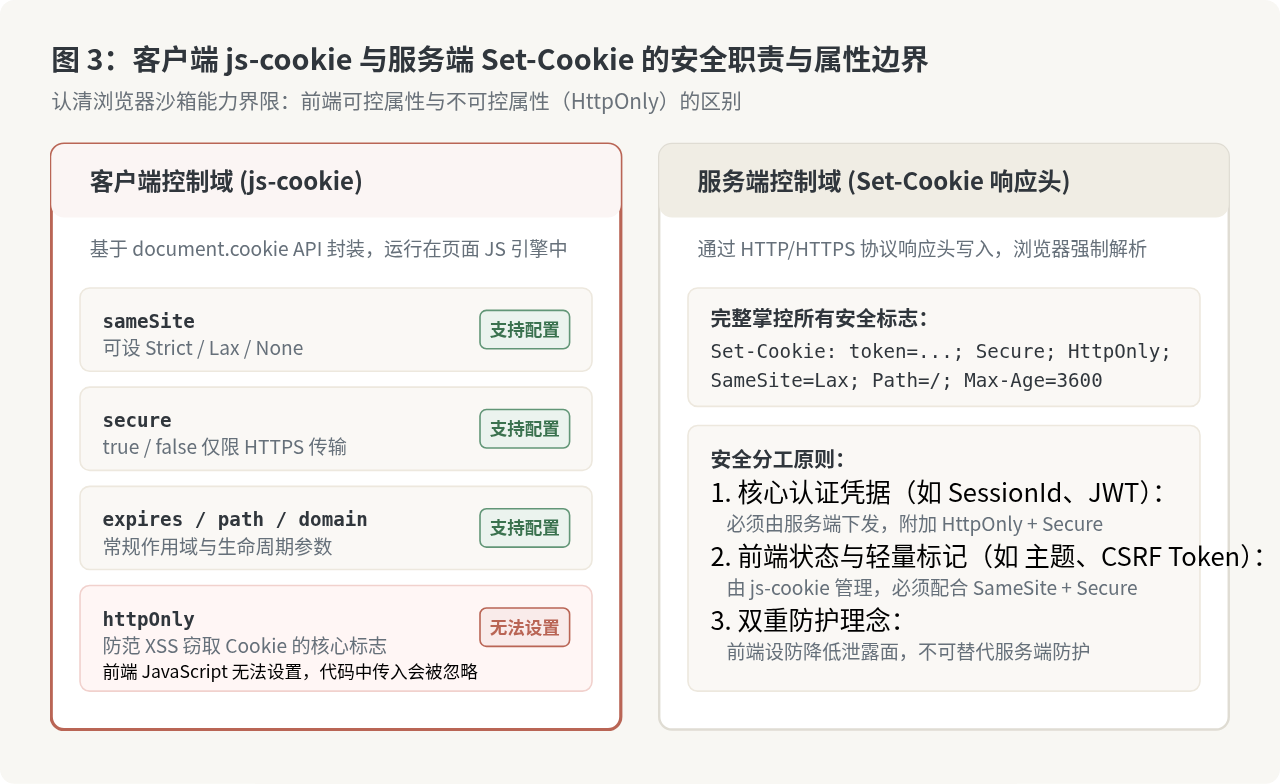
误区一:试图通过 js-cookie 设置 HttpOnly
很多初学者会尝试在配置中写入 httpOnly: true:
// 错误做法!此配置不仅不会生效,还会给团队造成虚假的安全感
Cookies.set('session_id', 'abcdef123456', {
  httpOnly: true, // ❌ 客户端 JavaScript 完全无权设置此属性!
  secure: true,
  sameSite: 'lax'
});底层原因:HttpOnly 的设计初衷就是为了从根本上禁止客户端 JavaScript 读取或操作 Cookie,以防止跨站脚本攻击(XSS)发生时攻击者通过 document.cookie 盗取会话凭证。因此,浏览器底层的 document.cookie 接口完全不提供设置 HttpOnly 的能力。核心认证 Token 必须且只能由后端服务端在 HTTP 响应报文的 Set-Cookie 头中进行签发。
误区二:SameSite 设定为 None 但未声明 Secure
如果业务由于 iframe 跨站嵌套需求必须将 sameSite 设置为 'none',但遗漏了 secure: true:
误区三:本地开发环境与线上生产环境的适配
在本地研发阶段,开发者往往在 http://localhost:3000 或 http://127.0.0.1 下运行项目:
- 对于
http://localhost:现代主流浏览器已将localhost视作“安全上下文(Secure Context)”,即使没有部署 SSL 证书,设置secure: true依然能够正常存储和读取。 - 对于局域网 IP 测试(如
http://192.168.1.5:3000):由于不是标准安全上下文,浏览器会严格拦截secure: true的写入。此时如果在真机或局域网调试,应在本地工程搭建临时 HTTPS 代理证书(如 mkcert),或在全局配置中动态判断协议。
四、在浏览器控制台中验证配置结果
配置完成后,必须通过开发者工具对结果进行核验,确认属性已切实生效。
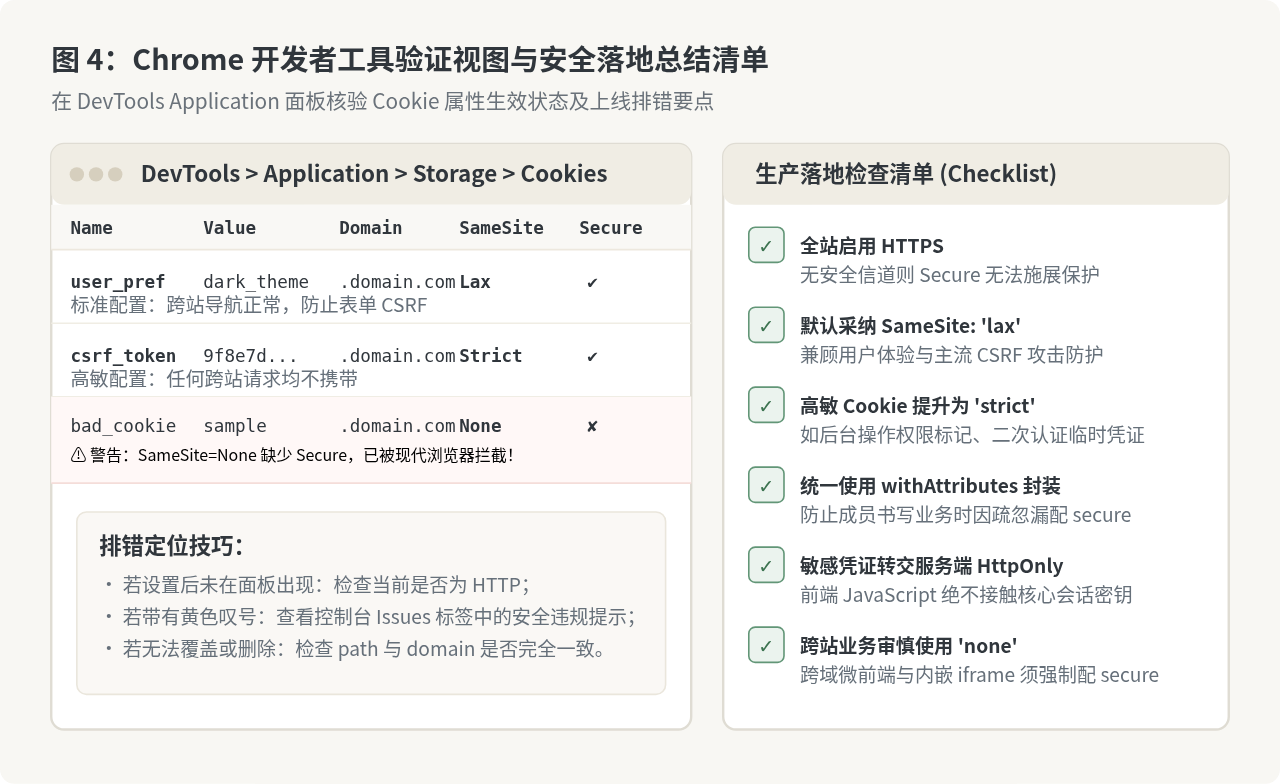
检查步骤:
- 在浏览器中按下 F12 或右键选择“检查”,打开开发者工具(DevTools)。
- 切换到顶部导航栏的 Application(应用程序)面板。
- 在左侧边栏展开 Storage > Cookies,点击当前站点的域名。
- 在右侧表格中找到刚刚由
js-cookie写入的 Cookie 名称:- SameSite 列:应明确显示为
Lax、Strict或None,而非空值。 - Secure 列:应包含一个绿色的对勾符号(✔),代表仅在 HTTPS 协议下生效。
- SameSite 列:应明确显示为
- 切换到 Console(控制台)面板,查看是否存在黄色的
Issues警告。如果控制台出现关于 SameSite 相关的警告,应立即根据提示修复。
五、工程实施总结与对比表
为了帮助团队选择适合自身场景的配置组合,下表归纳了不同应用形态下的推荐实践:
| 业务类型与场景 | 推荐 SameSite | 推荐 Secure | 配置理由与行为表现 |
|---|---|---|---|
| 常规 Web 应用 / 管理后台(如页面偏好、非敏感客户端状态) | 'lax' |
true |
最佳通用方案。有效免疫 99% 的 CSRF 跨站攻击,且用户从外部链接点击跳转进站时体验不受影响。 |
| 高安全要求操作标记(如二次确认凭证、防重放票据) | 'strict' |
true |
最高防御等级。任何跨站来源均被隔离,彻底杜绝任何形式的跨站带票据风险。 |
| 跨站嵌入组件 / 微前端(如通过 iframe 嵌入第三方系统) | 'none' |
true |
允许在跨站嵌套上下文中传输,必须强制搭配 HTTPS 安全信道,否则浏览器直接拒绝。 |
| 核心身份鉴权凭据(如 Session ID、用户 Token) | 不应通过前端 js-cookie 设置!必须由服务端通过 Set-Cookie 附加 HttpOnly; Secure; SameSite=Lax 签发 | ||
通过合理结合 js-cookie 的 sameSite 与 secure 属性,前端团队能够在日常存储中筑起一道坚实的第一道安全屏障;同时与服务端的 HttpOnly 响应头分工协作,即可构建兼顾用户体验与严谨防御的前端 Cookie 安全体系。
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
内部脚本与外部js文件的区别及优缺点对比
2026-11-05 14:42:19
JavaScript前端性能优化指南:提升页面加载速度与渲染效率
2026-11-05 13:48:26
主流JS反混淆工具对比:de4js、unminify与AST还原方案评测
2026-11-05 12:00:56
Nuxt.js 性能优化技巧:代码分割与组件懒加载
2026-11-03 23:32:56