怎么在JavaScript配置文件中安全存储API Key等敏感信息
深入解析在JavaScript项目中如何安全存储与管理API Key、数据库凭证等敏感信息。涵盖代码与配置解耦、Node.js环境变量实践、前端Vite/Webpack防泄露边界、BFF代理模式及生产环境Secret注入指南。
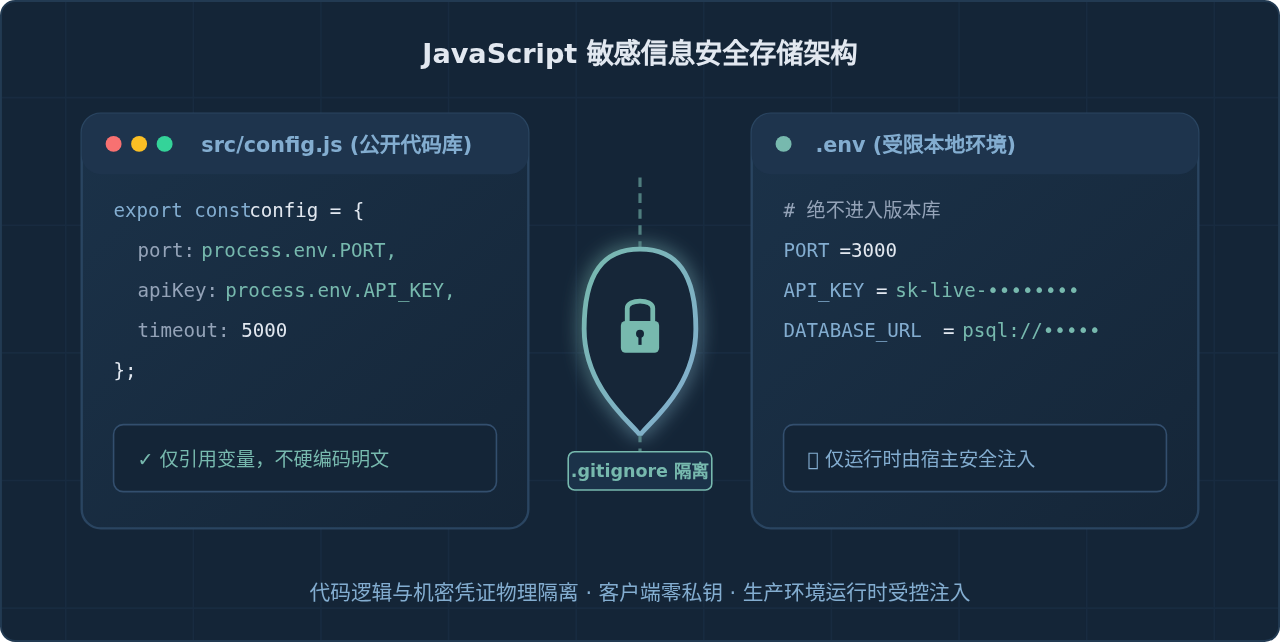
.env 文件结合 .gitignore 阻断版本库提交,通过 process.env 加载并在统一模块中完成校验;在前端客户端,绝对不能直接持有私有密钥,必须通过自建 Node.js / BFF 后端转发第三方请求;在生产环境中,机密数据则通过容器环境变量或云端密钥管理服务动态注入。
假设你正在开发一个调用 AI 对话接口或支付通道的 JavaScript 项目。为了让调用生效,你获得了一串形如 sk-live-abcdef123456... 的密钥。很多开发者习惯顺手创建一个 src/config.js,在里面写上 export const API_KEY = "sk-live-...",然后随手执行 git commit 推送到了远程仓库。不出几分钟,各大爬虫就能从公开提交记录中抓取到这串凭证,导致个人额度瞬间耗尽甚至产生巨额账单。即使仓库设为私有,协作成员增多后凭据也极易通过打包静态文件泄露。要彻底杜绝此类隐患,必须建立严谨的配置管理机制。
一、认识根本原则:运行环境决定安全边界
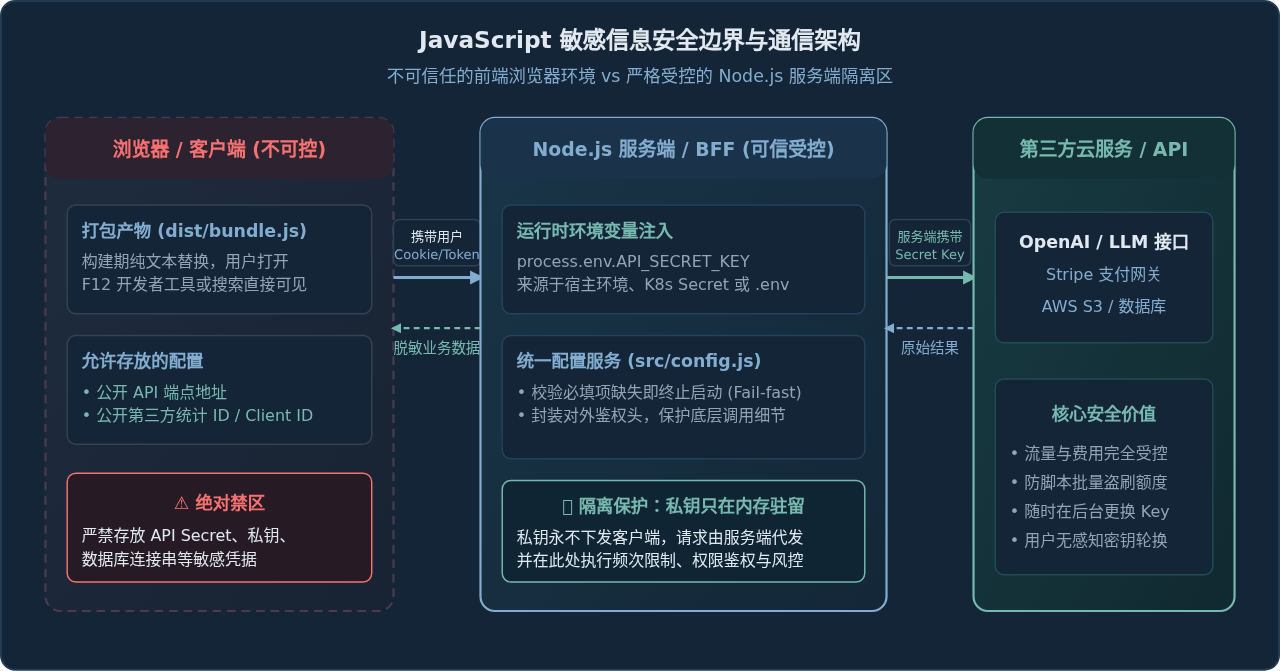
很多 JavaScript 开发者常犯的一个误区,是认为“只要把配置写进配置文件,打包工具就能替我保密”。事实上,JavaScript 的运行环境分为两类截然不同的世界:浏览器客户端与 Node.js 服务端。它们对敏感信息的承受能力完全不同。
在浏览器客户端中,HTML、CSS 和打包后的 JavaScript 资源都需要通过网络传输到用户的设备上执行。这意味着不管你如何对 JavaScript 进行打包、混淆或压缩,只要密钥存在于前端构建产物中,任何用户只需打开浏览器的开发者工具(F12),切换到“网络(Network)”或“源代码(Sources)”标签页,就能轻松提取出明文字符串。因此,前端客户端绝对无法真正保密任何私有凭据。
反之,Node.js 运行在由你完全控制的服务器或容器内部,外界无法直接读取其进程内存。因此,真正的私有密钥只能保存在服务端,并通过环境变量由受控进程读取。
二、本地开发阶段:使用环境变量与 .env 管理敏感配置
在 Node.js 服务端环境中,最标准、最通用的解决方案是把配置从代码中解耦,将密钥存放于未纳入版本控制的本地环境变量文件中。具体实施分为四个步骤。
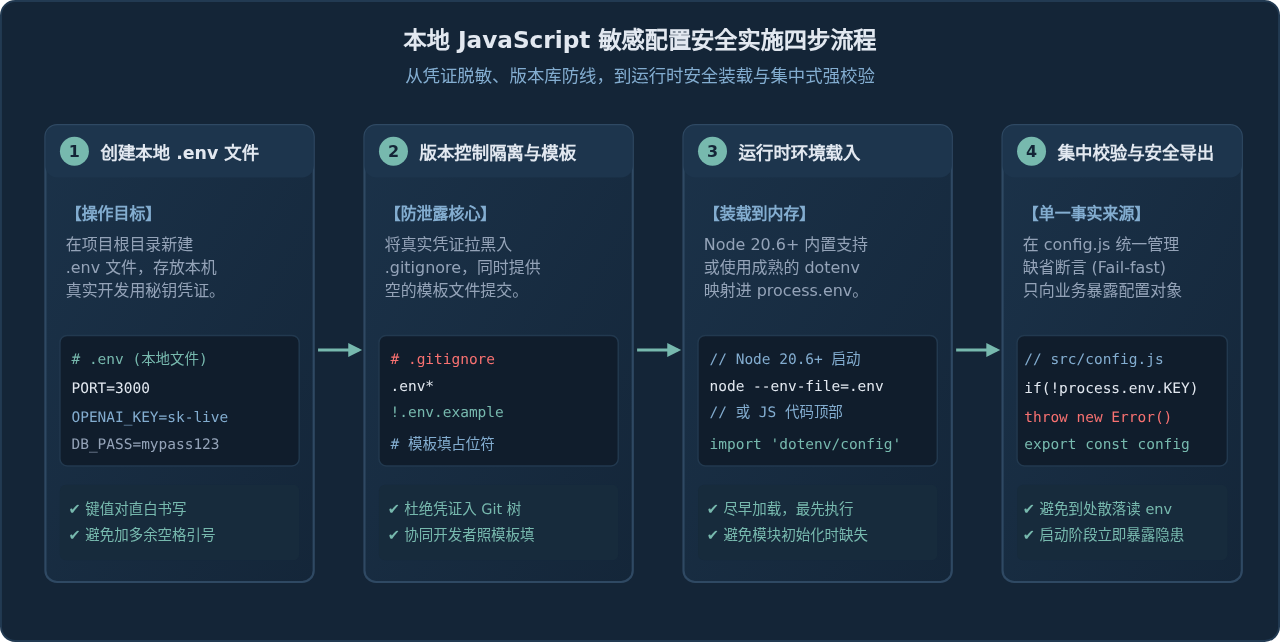
步骤 1:在项目根目录创建 .env 文件
在项目根目录新建名为 .env 的文本文件,以简单的键值对形式定义敏感变量。变量名推荐使用大写字母加下划线命名:
# 项目根目录/.env
# 本地开发测试环境凭据,严禁提交到代码仓库
PORT=3000
OPENAI_API_KEY=sk-live-89a1f4b23c5e89d10ef
DATABASE_URL=postgres://app_user:secretpassword@localhost:5432/app_dev
步骤 2:在 .gitignore 中建立严格隔离防线并提供模板
创建了 .env 之后,第一件事就是打开(或新建)项目根目录的 .gitignore 文件,将所有环境配置文件全部拉黑,避免误执行 git add . 将机密凭证推送到仓库:
# .gitignore
# 忽略所有包含具体凭证的本地环境文件
.env
.env.local
.env.*.local
.env.development
.env.production

# 保留无敏感数据的模板文件
!.env.example
与此同时,为了让团队其他开发者知道项目需要哪些环境变量,应在仓库中提交一个脱敏模板文件 .env.example。该文件只保留键名和示例说明,不包含任何真实密钥:
# .env.example (该文件可安全提交到 Git)
PORT=3000
OPENAI_API_KEY=your_openai_api_key_here
DATABASE_URL=postgres://username:password@localhost:5432/database_name
步骤 3:在 Node.js 运行时安全加载环境变量
自 Node.js 20.6.0 起,官方内置了对 .env 文件的原生支持,无需安装任何第三方库。在启动命令中直接添加 --env-file 参数即可:
# 终端启动命令示例(Node.js 20.6+)
node --env-file=.env src/index.js

# 在 package.json 的 scripts 中配置
"scripts": {
  "dev": "node --env-file=.env --watch src/index.js"
}
如果使用的是较早版本的 Node.js 或希望在代码层面显式引入,可以使用社区标准的 dotenv 库。在项目根目录安装:
npm install dotenv在应用启动的最早入口文件(如 src/index.js)顶部引入并执行初始化:
// src/index.js
import 'dotenv/config'; // 会自动读取项目根目录的 .env 并注入 process.env

// 随后再引入其他业务模块
import { startServer } from './server.js';
startServer();
步骤 4:编写统一的 config.js 集中校验与导出
不要在业务代码各处直接零散调用 process.env.OPENAI_API_KEY。最好的做法是建立统一的配置层模块 src/config.js,在此处完成非空断言(Fail-fast 快速报错退出)、默认值回退和类型转换:
// src/config.js
/**
 * 校验必要环境变量,如果缺失则在启动时立即抛出清晰错误并阻断运行
 */
function requireEnv(name) {
  const val = process.env[name];
  if (!val || val.trim() === '') {
    throw new Error(`[Config Error] 缺少必要的环境变量配置: ${name},请检查本地 .env 文件`);
  }
  return val;
}

// 导出只读配置对象
export const config = Object.freeze({
  port: parseInt(process.env.PORT || '3000', 10),
  nodeEnv: process.env.NODE_ENV || 'development',
  openai: {
    apiKey: requireEnv('OPENAI_API_KEY'),
    baseUrl: process.env.OPENAI_BASE_URL || 'https://api.openai.com/v1',
    timeout: 30000,
  },
  db: {
    url: requireEnv('DATABASE_URL'),
  }
});requireEnv 校验,若某位团队成员未配置 .env 或写错了键名,程序在启动时第一秒就会明确报错,而不会等到用户发起请求时才报出晦涩的 401 Unauthorized 或 undefined is not valid 错误。
三、前端项目(Vite / Webpack / Next.js)的处理边界与反向代理
在 Vue、React 或普通的 SPA 单页前端项目中,开发者经常在 Vite 或 Webpack 中看到环境变量配置,例如 import.meta.env.VITE_APP_KEY 或 process.env.REACT_APP_KEY。必须清醒认识到:构建工具对这些变量的处理实质上是代码编译期的“字符串硬替换”。
VITE_、NEXT_PUBLIC_)的环境变量原封不动地替换为明文字符串写入静态 JS 文件。任何人只需右键“查看网页源代码”或抓包即可完整获取。因此,前端工程中的环境变量只能用于存放无保密性要求的公开标识(例如:公共接口域名、百度统计 ID、Algolia 搜索公开 AppID 等)。
如果前端需要使用带额度限制或高危权限的第三方 API(例如 OpenAI API、大模型对话、短信网关、支付扣款),必须采用 BFF(Backend for Frontend,服务于前端的后端)或反向代理模式。
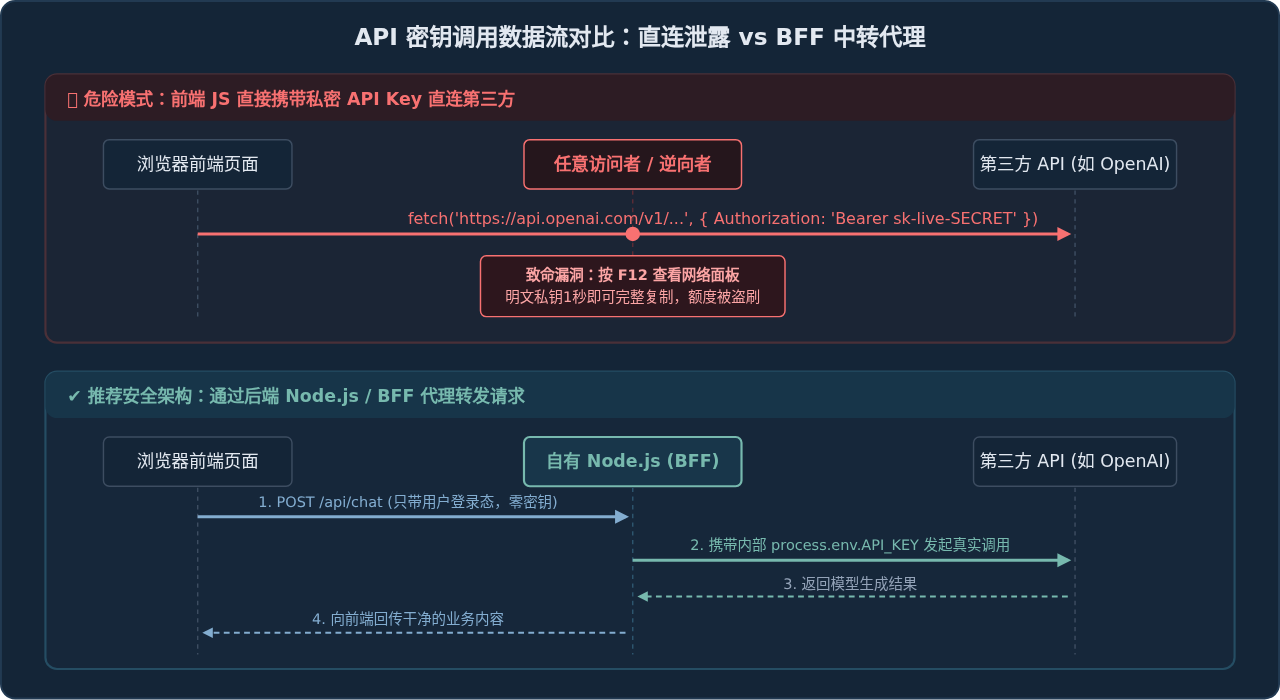
BFF 代理实现的完整代码示例
由自有 Node.js 服务端(例如 Express 或 Fastify)对外暴露一个只接受业务参数的接口。客户端向此接口发起请求,由 Node.js 在服务端读取 config.openai.apiKey 后代为请求第三方 API:
// server/routes/ai.js (Node.js 后端代理接口)
import express from 'express';
import { config } from '../config.js';

export const aiRouter = express.Router();

aiRouter.post('/generate', async (req, res) => {
  try {
    // 1. 在自有后端执行用户身份认证与频次限制
    const user = req.user;
    if (!user) {
      return res.status(401).json({ error: '请先登录系统' });
    }

    const { prompt } = req.body;
    if (!prompt) {
      return res.status(400).json({ error: 'prompt 不能为空' });
    }

    // 2. 服务端出网请求第三方,真实 Key 仅在此处由后端附带
    const response = await fetch(`${config.openai.baseUrl}/chat/completions`, {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json',
        'Authorization': `Bearer ${config.openai.apiKey}`
      },
      body: JSON.stringify({
        model: 'gpt-4o-mini',
        messages: [{ role: 'user', content: prompt }]
      })
    });

    const data = await response.json();

    // 3. 将结果过滤脱敏后安全回传给前端
    return res.json({ reply: data.choices?.[0]?.message?.content || '' });
  } catch (err) {
    return res.status(500).json({ error: '后端调用第三方服务异常' });
  }
});
前端页面只需要调用 fetch('/api/ai/generate', ...),请求过程中不包含任何第三方 API 密钥。即使客户端代码被完全逆向,攻击者也无法盗取私钥。
四、生产环境与 CI/CD 流程中的机密注入
本地开发阶段依赖 .env 文件,但到了生产部署环境,安全规范完全不同:生产环境严禁将 .env 文件打包进 Docker 镜像或存放在代码工作区中。现代生产部署推荐以下方式注入机密:
- Docker 容器与 Kubernetes Secret:容器镜像应该是无状态、不可变的通用产物。在运行容器时,通过
docker run -e OPENAI_API_KEY=xxx或 Kubernetes 的Secret挂载为容器内的环境变量。 - 云平台环境变量管理:若使用 Vercel、AWS ECS、阿里云容器服务或 Serverless 云函数,直接在控制台的“Environment Variables”密文面板中录入。部署平台会在函数或服务冷启动时安全注入
process.env。 - 专业的外部密钥管理器(Secret Manager):在成熟企业级架构中,推荐使用 HashiCorp Vault、AWS Secrets Manager 或腾讯云凭据管理系统。Node.js 服务启动时通过 IAM 机器身份认证向密钥中心动态拉取凭据,敏感信息不落地到磁盘。
- CI/CD 流水线:在 GitHub Actions 或 GitLab CI 中,使用仓库设置中的“Encrypted Secrets”,通过
env: ${ secrets.OPENAI_API_KEY }注入测试与构建流程。
五、防泄露全流程检查与应急响应
为了构建从本地到生产的纵深防御,建议在项目中落实全生命周期的安全防线。
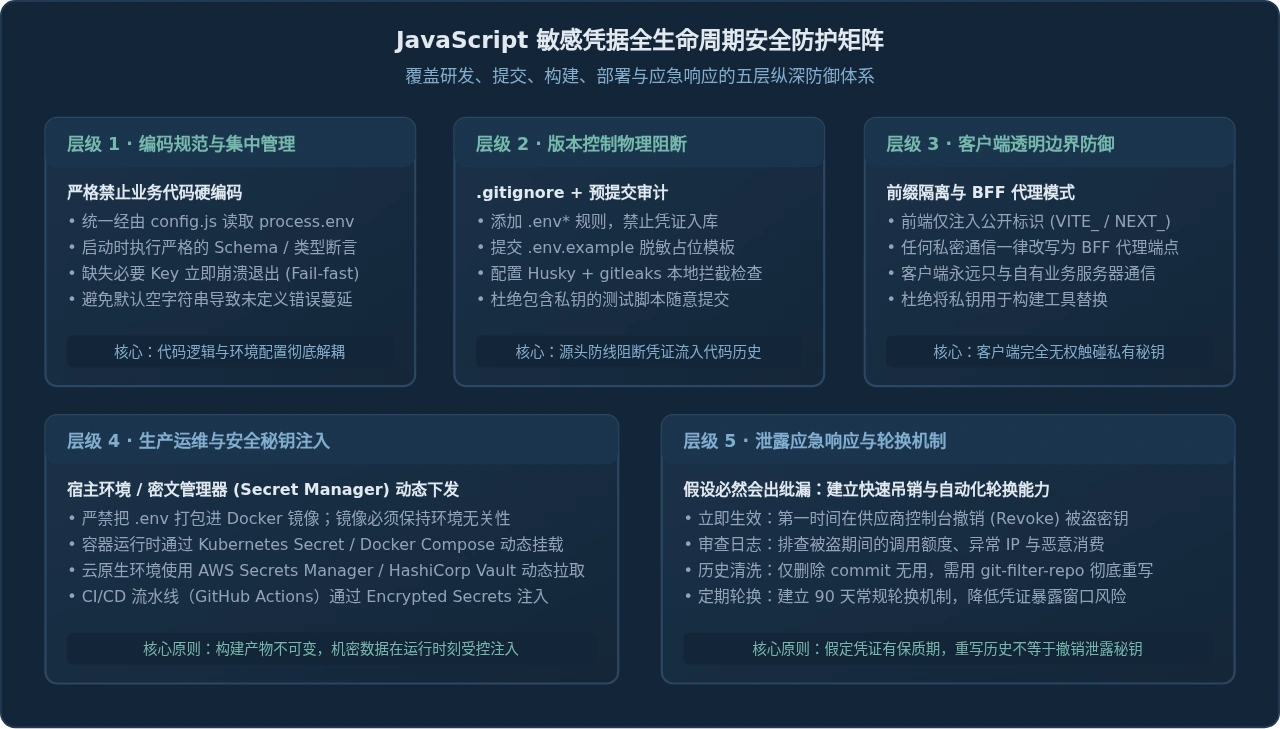
1. 引入本地 Git 预提交自动扫描
人类总有疏忽的时候。推荐在项目中集成 gitleaks 或 git-secrets,配合 husky 在执行 git commit 前自动扫描暂存区中的高熵字符串和 API Key 特征:
# 在 package.json 中配置 pre-commit 钩子示例
"scripts": {
  "prepare": "husky install",
  "audit:secrets": "gitleaks protect --staged --verbose"
}
2. 万一意外提交了密钥,该如何应急处理?
如果一不小心将包含真实密钥的文件 git push 到了远程 GitHub 仓库,千万不要简单地在后续 commit 中把密钥删掉再提交——因为 Git 会完整保留所有历史快照,任何人都可以查看历史 commit 获取该密钥。
- 第一步:立刻前往供应商平台撤销(Revoke)密钥。这是最关键、最有效的一步。只要在服务商控制台将原密钥作废并重新生成新密钥,旧密钥立即失效,损失立即止损。
- 第二步:审查账单与审计日志。查看密钥泄露期间是否产生了异常调用峰值、陌生 IP 访问或未授权操作。
- 第三步:清洗 Git 历史记录。使用官方推荐的
git-filter-repo或BFG Repo-Cleaner工具从本地与远程的所有分支中彻底抹去包含密钥的历史 commit,并强制推送(git push --force --all)。
六、总结与配置清单
回顾在 JavaScript 项目中安全管理 API Key 的核心操作:
- 不硬编码:所有敏感凭证坚决不写入
.js或.json代码文件。 - 不入版本库:本地建立
.env并在.gitignore中将.env*彻底阻断,对外仅提交脱敏的.env.example。 - 运行时注入:Node.js 使用
--env-file=.env或dotenv加载,并经由统一的config.js做非空检查与统一导出。 - 客户端零私钥:浏览器前端项目只保留公共无害标识,所有涉及额度与权限的私密操作全部通过自建后端(BFF)代理转发。
- 生产环境受控注入:云原生部署通过容器环境变量或 Secret Manager 挂载,镜像内不留存任何明文凭证。
遵循这一套标准的工程化实践,即可彻底摆脱凭证泄露风险,让 JavaScript 应用在开发、协同和部署各阶段都保持稳固的安全态势。
macOS卸载Node.js指南:区分Homebrew与pkg安装包的处理方式
2026-11-05 11:28:12
JS逆向入门:浏览器Console调试与Node.js环境搭建指南
2026-11-05 10:57:15
Node.js 大版本升级需要注意哪些破坏性变更
2026-11-03 20:35:44
Node.js官网LTS版与Current版有什么区别
2026-11-03 19:33:49
Windows彻底卸载Node.js:清理AppData残留与PATH环境变量
2026-11-03 19:15:35