JS逆向入门:浏览器Console调试与Node.js环境搭建指南
一份面向初学者的实用JS逆向入门指南。详细讲解如何利用浏览器DevTools Console进行动态断点调试、作用域劫持与函数Hook,以及如何搭建规范的Node.js本地脱机执行环境,抹平DOM/BOM运行时差异,完整复现核心加密逻辑。
一、浏览器Console核心调试技巧
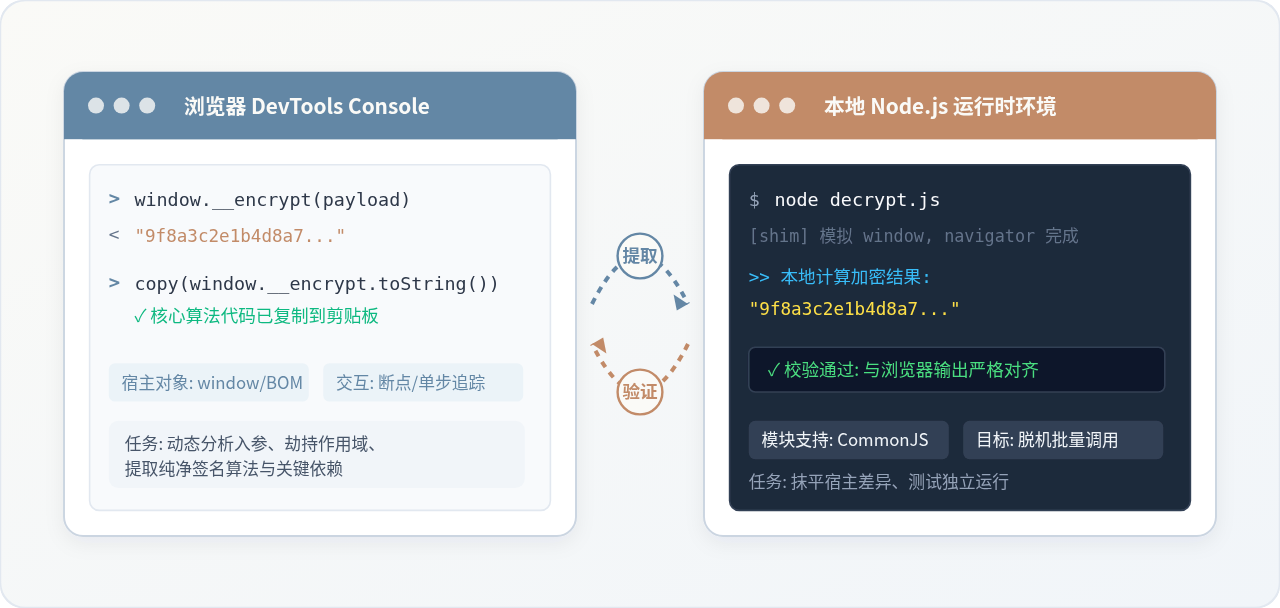
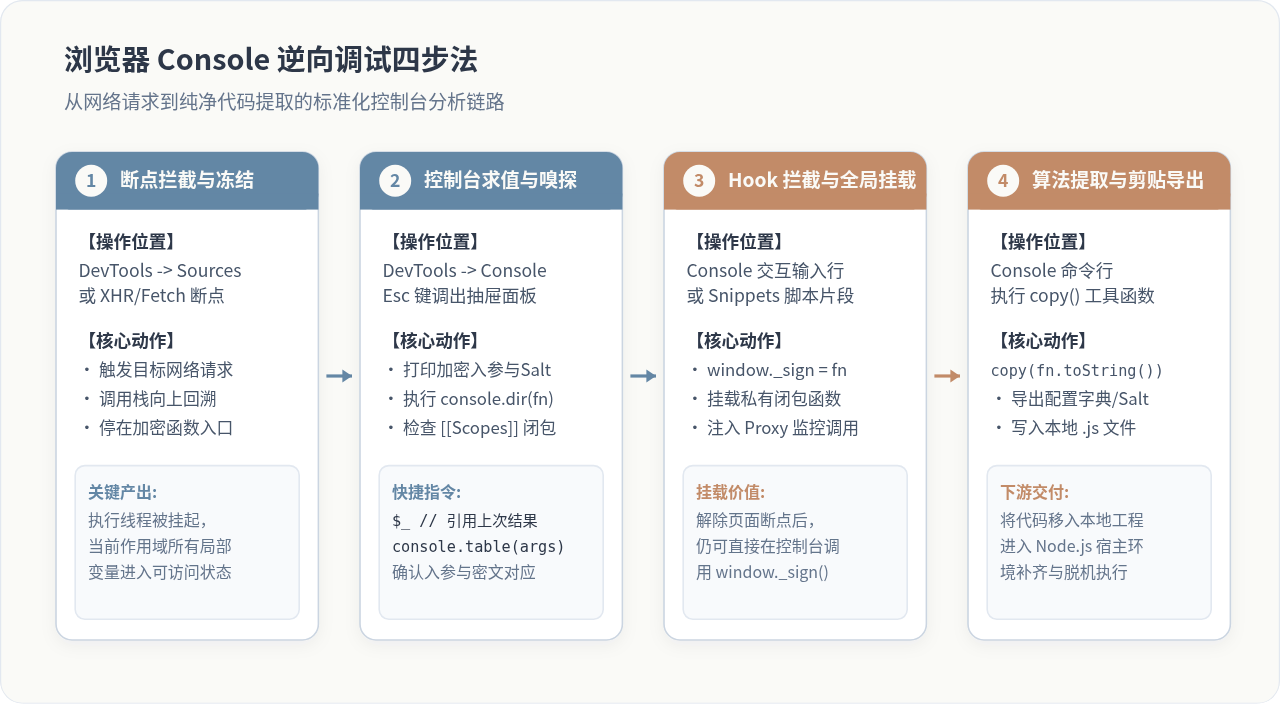
在现代Web逆向分析中,Chrome及主流Chromium浏览器的开发者工具(DevTools)是主要的调试工作台。很多人在刚接触逆向时往往习惯通篇阅读被打包压缩的JS文件,这通常效率较低。实际操作中,更有效的方式是在目标网络请求或事件触发点下断点,让JS引擎在执行期间暂停,随后在Console控制台中对当前执行栈进行交互式探查。
1. 关键控制台指令与实用语法
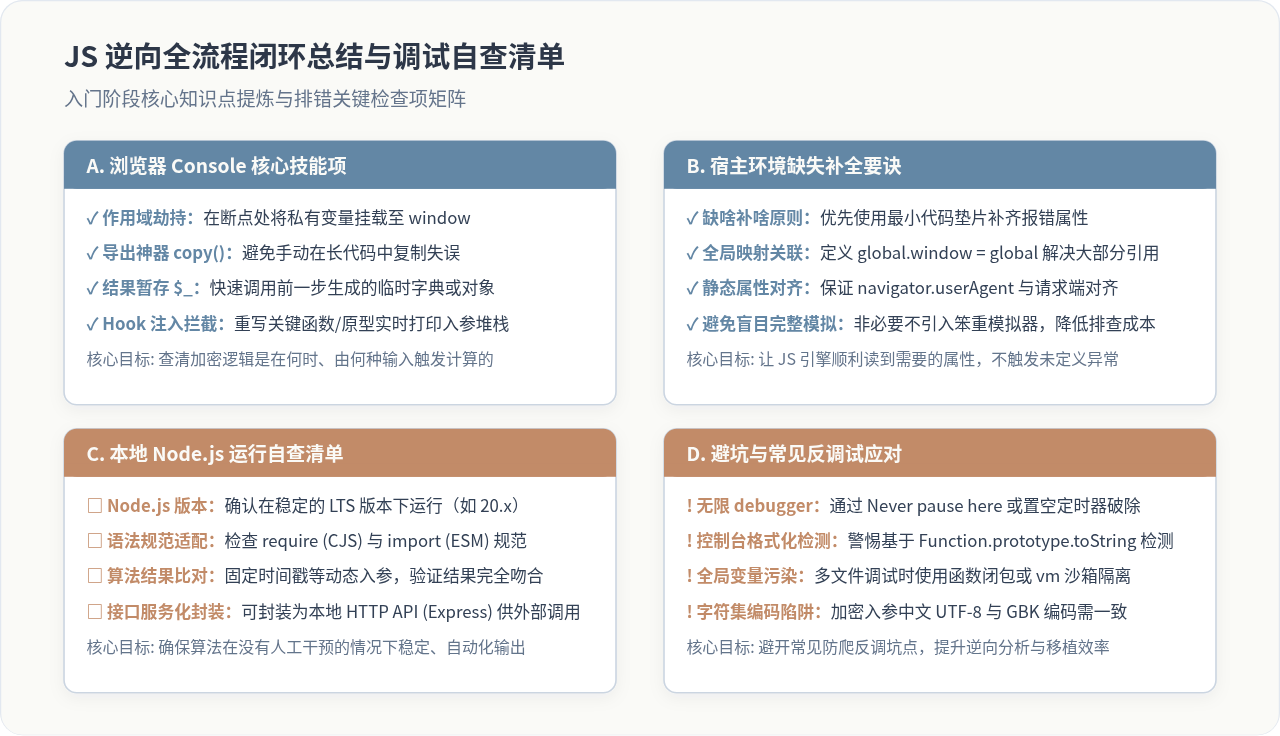
控制台不仅仅是一个输出日志的窗口,它具备与当前断点上下文完全连通的交互式REPL能力。熟练运用内置方法可以大幅提升分析效率:
console.dir(obj):与普通的console.log()打印格式不同,console.dir()会以树状层级形式打印对象的内部属性与原型链。当需要查看某个加密函数的[[Scopes]]闭包内部变量时,该指令是核心工具。console.table(listOrObj):将多维数组或键值对字典以可视化表格输出,在比对请求参数列表、加密前后映射字典时一目了然。$_特殊变量:表示上一次在控制台中求值返回的结果。如果在控制台调用了某段解密函数得到了一个长对象,无须重新执行,直接通过$_即可对该对象继续调用属性或方法。copy(value):浏览器Console原生提供的便捷函数。传入字符串或对象后,浏览器会自动将其格式化并直接写入操作系统剪贴板,彻底避免了长密文字符串手动复制漏选的失误。$()与$$():控制台内置的选择器别名,分别等价于document.querySelector与document.querySelectorAll,便于在控制台快速验证DOM属性是否被用于反爬指纹计算。
2. 作用域劫持与闭包变量全局挂载
许多现代前端项目采用Webpack或Vite进行打包,核心加密逻辑通常被包裹在自执行匿名函数(IIFE)的闭包中,外部无法直接访问。当在Sources面板中命中断点时,JS运行上下文处于冻结状态。
此时,在Console面板中直接执行将局部函数赋给全局对象的语句,便能打破闭包壁垒:
// 此时程序正停在包含目标加密逻辑的闭包断点内
// 将私有函数挂载到全局 window 对象上
window._debugSign = encryptFunction;
window._debugSalt = localSaltKey;

// 恢复网页运行后,在任何时机都可在控制台自由调用测试
console.log(window._debugSign("testPayload"));
通过这种“挂载”手法,可以在不重启页面断点的情况下,使用各种输入用例多次测试目标算法的稳定性与输出一致性。
3. 控制台注入Hook函数拦截关键入参
当加密函数调用链过长、难以快速通过调用栈找到源头时,可以通过在Console中注入Hook代码的方式,监控目标方法或属性的被调用时机:
// 对 JSON.stringify 进行 Hook 拦截,常用于抓取发包前被序列化的载荷
(function() {
    const originalStringify = JSON.stringify;
    JSON.stringify = function(...args) {
        // 当序列化对象包含目标特征字段时触发 debugger 暂停
        if (args[0] && args[0].signature) {
            console.warn("捕获到目标签名数据生成:", args[0]);
            debugger; // 自动停在调用序列化的关键位置
        }
        return originalStringify.apply(this, args);
    };
})();
二、浏览器与Node.js运行时的本质差异
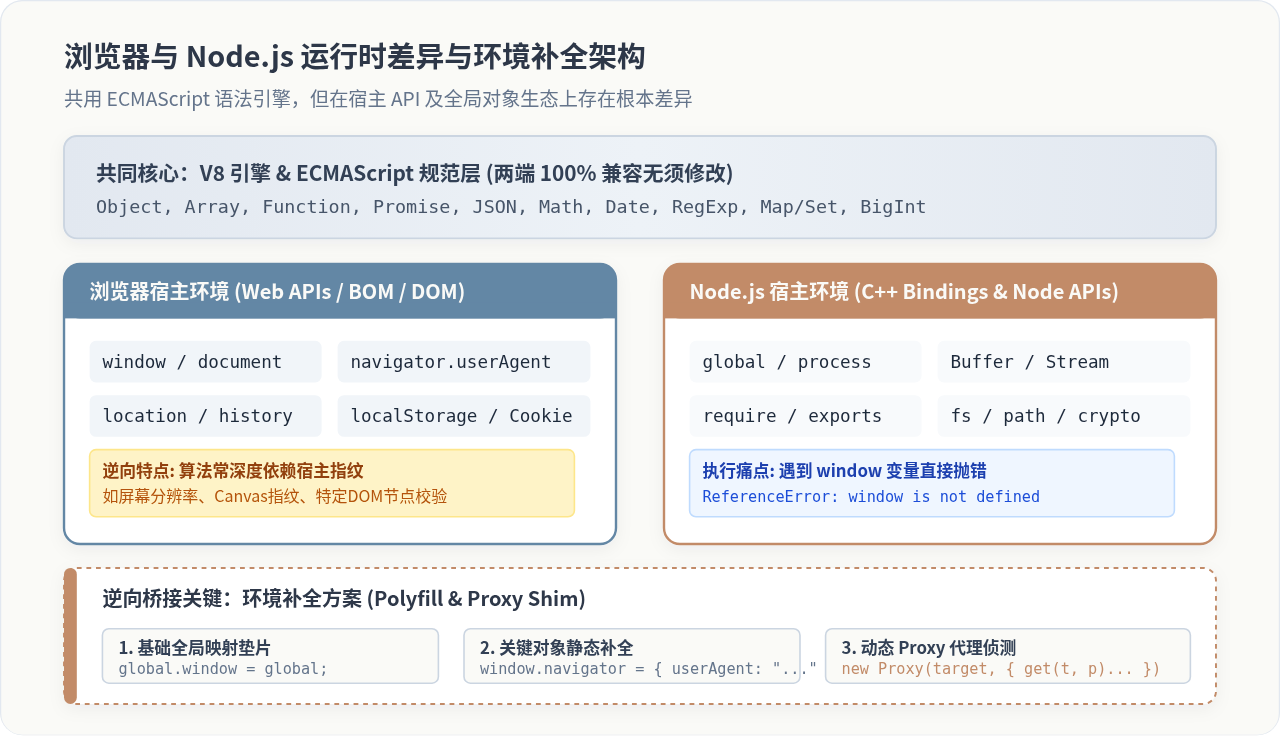
逆向分析的第二阶段,通常是将浏览器中验证通过的代码转移到本地脱机环境执行。很多初学者常遇到“在浏览器控制台执行完全正常,但复制到本地运行立即崩溃”的问题。要彻底解决这一现象,必须先理解两者底层的运行时异同。
| 对比维度 | 浏览器环境 (Chrome DevTools) | 服务端环境 (Node.js) | 逆向处理策略 |
|---|---|---|---|
| 语法执行内核 | Google V8 引擎 | Google V8 引擎 | 语法规范完全一致,原生支持ES6+ |
| 顶级全局对象 | window (别名 self, top, frames) |
global (Node.js) / globalThis |
通过 global.window = global 进行映射 |
| DOM & BOM 接口 | document, navigator, location |
无原生实现 | 按需手动声明简易Mock对象或Proxy |
| 模块加载规范 | ES Modules / Webpack打包规范 | CommonJS (require) / ES Modules |
改写导出语法为 module.exports |
| 二进制与加密支持 | Uint8Array, crypto.subtle |
Buffer, 内置 crypto 模块 |
直接使用Node标准库或 crypto-js |
当在Node.js中运行直接从浏览器拷贝的脚本时,最先出现的错误通常是 ReferenceError: window is not defined 或 ReferenceError: document is not defined。这是因为浏览器环境下的JavaScript代码默认隐式依赖了宿主环境注入的全局变量。如果目标代码只是在初始化阶段做一些简单的宿主特征读取(例如 navigator.userAgent),则只需要补充最小化的假属性即可满足运行要求。
三、Node.js本地脱机运行环境搭建
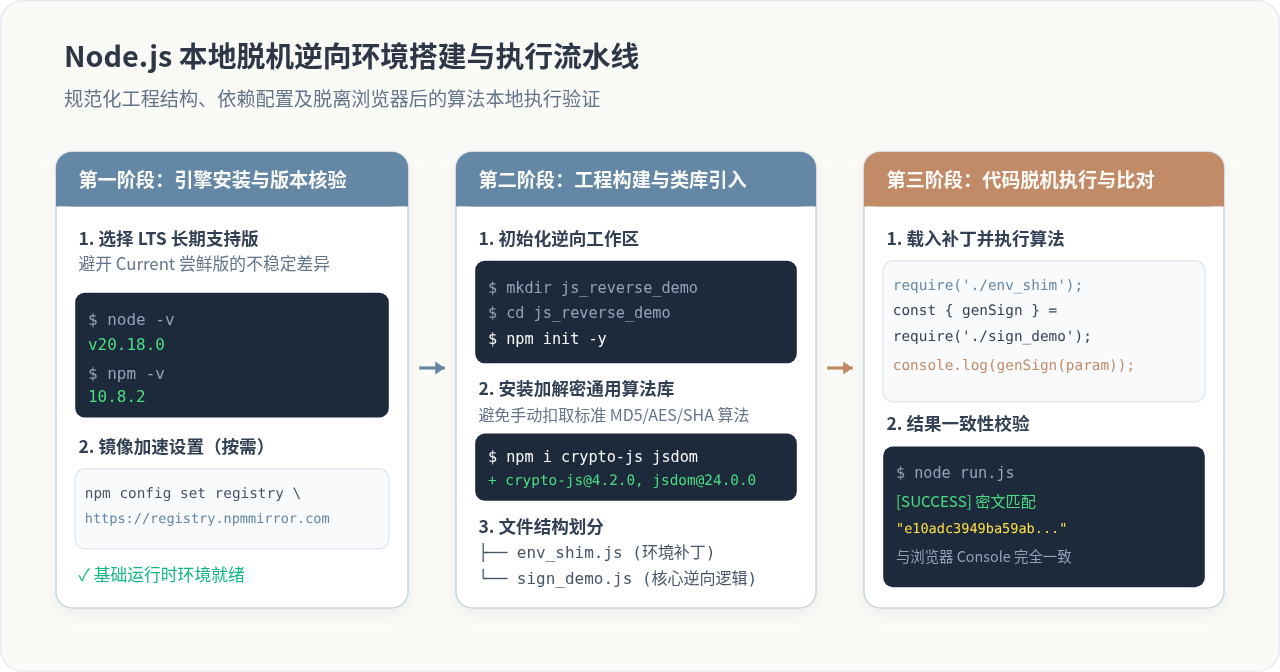
为了保证逆向脚本在本地的长期稳定性,搭建一个纯净、可靠的Node.js工程环境是必要的前提条件。
1. Node.js 版本选择与安装
建议优先下载并安装 LTS(Long Term Support,长期支持版),例如 Node.js 20.x 或 22.x LTS。不要选用包含最新试验特性的 Current 版本,因为部分打包混淆工具或依赖编译模块对新版语法可能存在偶发不兼容。
- Windows / macOS:直接访问 Node.js 官方网站下载对应平台的
.msi或.pkg安装包,双击按照向导完成默认安装。macOS与Linux用户也可以使用版本管理工具nvm进行安装与多版本管理。 - Linux (Ubuntu/Debian):可通过官方 NodeSource 存储库配置后使用
apt安装,确保拉取到LTS稳定分支。
2. 验证安装结果
打开系统终端(Terminal / PowerShell),依次执行以下命令以验证环境变量配置是否成功:
node -v
npm -vv20.18.0
10.8.2
如果终端能够正确返回版本号,说明Node.js运行时与npm包管理器已就绪。
3. 初始化逆向工程与常用算法依赖
为保持代码整洁,不建议将零散的逆向文件直接堆放在桌面上。建议为每个分析目标创建独立的工程目录,并通过 npm 进行模块化管理:
# 1. 创建工作目录并进入
mkdir js_reverse_project && cd js_reverse_project

# 2. 初始化 package.json 配置文件
npm init -y

# 3. 安装逆向常用的通用加解密工具库
npm install crypto-js
crypto-js 是前端最通用的标准加解密库,涵盖了 MD5、SHA1/256/512、AES、DES、RC4、Hmac 等几乎所有常见算法。在逆向分析中,一旦我们在浏览器控制台中确认目标使用的是标准加密算法(如标准IV与Key的AES-CBC),通常直接引入本地 crypto-js 即可,无需艰难地从混淆JS中一行行扣取底层数学运算代码。
四、实战演练:从Console提取到Node.js本地复现完整流程
下面通过一个具有代表性的通用案例,完整展示从浏览器Console发现逻辑、提取代码、补齐依赖到本地Node.js运行的完整操作步骤。
步骤一:在浏览器Console中验证加密逻辑
假设某目标网站在发送请求前,会为查询参数附加一个 _sign 字段。我们在网络面板中通过调用栈回溯,停在了如下位置:
function generateSignature(params, secretKey) {
    // 算法依赖了 navigator 中的环境特征与私有密钥
    const ua = navigator.userAgent;
    const sortedKeys = Object.keys(params).sort();
    let queryStr = "";
    for (let k of sortedKeys) {
        queryStr += k + "=" + params[k] + "&";
    }
    // 拼接ua指纹、盐值后计算MD5摘要
    const raw = queryStr + "ua=" + ua + "&key=" + secretKey;
    return md5(raw);
}
在Console中输入 generateSignature({ page: 1, keyword: "news" }, "SALT_2026"),控制台输出了十六进制密文 "b3e21a88df5481..."。我们记录下这一组测试入参和输出结果,作为本地验证的标准基准。
步骤二:导出核心代码并在本地编写补环境文件
在控制台中使用 copy(generateSignature.toString()) 导出该函数源码,随后在本地项目目录下建立 demo_sign.js 文件。为了让该文件能在Node.js中无错运行,我们为其添加最小化的全局对象补丁:
// 1. 引入本地 npm 安装的标准 crypto-js 库
const CryptoJS = require("crypto-js");

// 2. 模拟浏览器缺少的宿主对象 (补环境最小集)
const window = global;
const navigator = {
    userAgent: "Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/128.0.0.0 Safari/537.36"
};

// 3. 将标准库方法对齐原网页中的 md5 简写
function md5(content) {
    return CryptoJS.MD5(content).toString();
}

// 4. 从浏览器控制台复制出的核心业务代码
function generateSignature(params, secretKey) {
    const ua = navigator.userAgent;
    const sortedKeys = Object.keys(params).sort();
    let queryStr = "";
    for (let k of sortedKeys) {
        queryStr += k + "=" + params[k] + "&";
    }
    const raw = queryStr + "ua=" + ua + "&key=" + secretKey;
    return md5(raw);
}

// 5. 使用与浏览器完全相同的测试数据进行执行验证
const testParams = { page: 1, keyword: "news" };
const testKey = "SALT_2026";
const localResult = generateSignature(testParams, testKey);

console.log("------------------------------------------");
console.log("本地 Node.js 运行输出签名结果:");
console.log(localResult);
console.log("------------------------------------------");

// 6. 模块化导出,供后续自动化爬虫或服务调用
module.exports = {
    generateSignature
};
步骤三:执行并比对输出结果
在系统终端中运行该文件:
node demo_sign.js本地 Node.js 运行输出签名结果:
b3e21a88df5481...
------------------------------------------
将终端输出与步骤一中记录的浏览器控制台计算结果进行核对。如果完全一致,即标志着该JS逆向逻辑的本地环境搭建与算法还原全部成功。
五、常见问题排查与避坑指南
1. ReferenceError: window / document / location is not defined
原因解释:混淆代码或第三方加密SDK内部通常会通过 window、document.createElement 或 location.href 收集浏览器指纹。在Node.js中,这些变量由于属于Web API范畴而并不存在。
应对方案:可以在代码最顶部定义全局变量代理:
// 基础垫片模版
global.window = global;
global.document = {
    createElement: function(tag) { return {}; },
    getElementById: function(id) { return null; }
};
global.location = {
    href: "https://example.com/login",
    protocol: "https:",
    host: "example.com"
};
global.navigator = {
    userAgent: "Mozilla/5.0 ...",
    platform: "MacIntel"
};
如果目标脚本校验了大量的未知属性,可以使用 ES6 Proxy 对全局对象进行包裹,打印出代码正在尝试访问哪些属性,从而针对性补齐。
2. 遇到无限 debugger 阻碍控制台调试
部分网站会部署反调试代码,通过 setInterval 或自执行函数持续触发 debugger 语句,一旦打开 DevTools 就会陷入卡顿。
- 禁用单点调试:在 Sources 面板中,右键点击断点行号,选择 Never pause here(永不在此暂停)。
- 控制台重写定时器:在页面加载初期通过 Console 或油猴脚本覆盖原生定时器:
window.setInterval = function() {};。
macOS卸载Node.js指南:区分Homebrew与pkg安装包的处理方式
2026-11-05 11:28:12
Node.js 大版本升级需要注意哪些破坏性变更
2026-11-03 20:35:44
Node.js官网LTS版与Current版有什么区别
2026-11-03 19:33:49
Windows彻底卸载Node.js:清理AppData残留与PATH环境变量
2026-11-03 19:15:35
Node.js版本升级与降级操作指南
2026-11-03 17:46:42