JS压缩后代码报错怎么调试?Source Map使用详解
深入详解JavaScript代码在打包压缩混淆后报错时的调试方法与实践。系统解析Source Map底层映射原理、主流构建工具Webpack与Vite配置选项、Chrome DevTools断点实操步骤,以及生产环境安全隔离与异常监控还原策略。
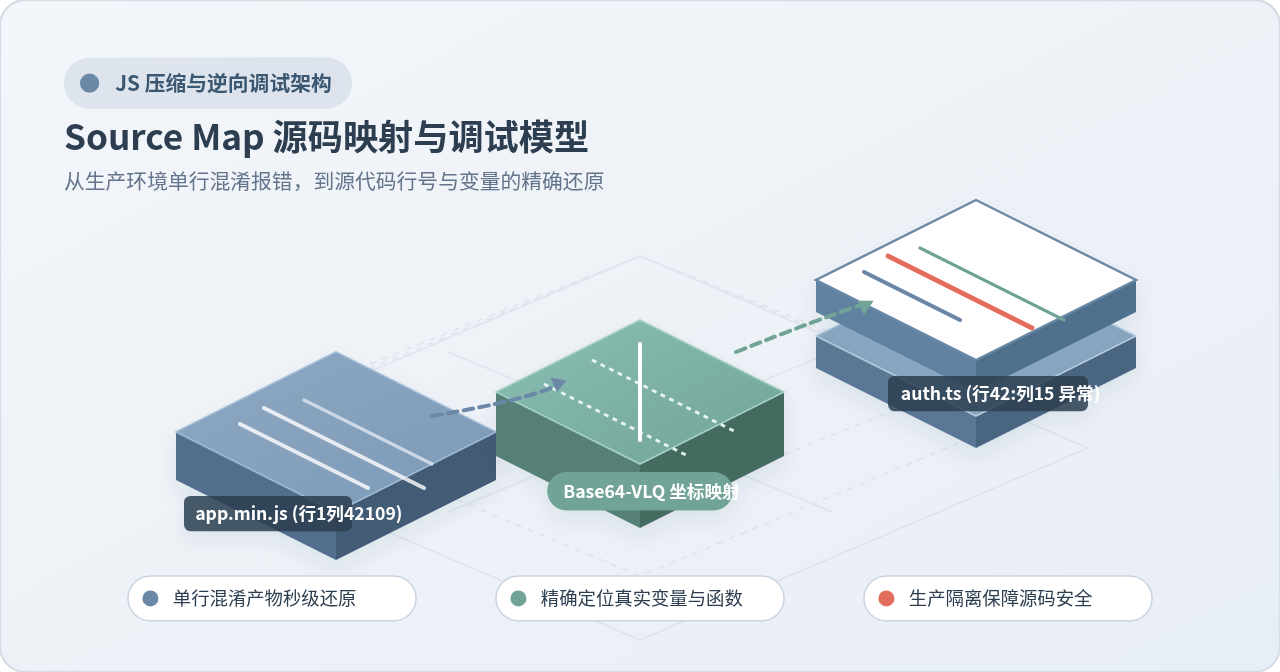
app.min.js:1:42109),使人完全无法直接阅读。解决该问题的标准路径是使用 Source Map(源码映射):它通过严密的坐标映射表,在编译产物与原始 TypeScript/ES 源码之间架起双向检索桥梁。结合浏览器 DevTools 或错误监控系统(如 Sentry),开发者能瞬时将混乱的报错调用栈反解还原回开发时的源文件、函数名与真实行号,甚至直接在生产代码上打断点调试。
一、压缩混淆后的报错特征与排查阻碍
在没有 Source Map 的情况下,面对生产环境报错排查,开发者通常会面临三个无法逾越的技术障碍:
- 标识符彻底形变:业务中具有明确含义的函数名(如
calculateCartDiscount)和变量名(如orderList)会被 Terser 等压缩器缩短为a、b、c等单字母。在控制台展开局部变量时,面对密密麻麻的单字母变量,根本无法还原数据上下文。 - 行号信息全量丢失:打包工具会将成百上千个模块的代码连接成一个或几个巨型单行文件。报错堆栈中显示的“行号 1,列号 42109”,使得基于传统代码行号查找 Bug 的方式彻底失效。
- 语法降级与控制流改写:若项目使用了 TypeScript 转译或 Babel 语法降级(如 async/await 转为 Generator 状态机、可选链转为三元表达式),生成代码的控制逻辑结构已经与开发者手写的源码大相径庭,单纯肉眼反推无异于逆向工程。
部分开发者会尝试点击 Chrome DevTools 源代码视图下方的格式化按钮(Pretty Print {})。但需要强调的是,代码格式化只能解决排版缩进,无法解决符号混淆与语义丢失。格式化后的变量依然是 e、t、n,并且原工程中模块目录结构的组织信息早已无存。要彻底定位问题,必须依靠标准化的 Source Map 技术。
二、Source Map 的映射机制与工作原理
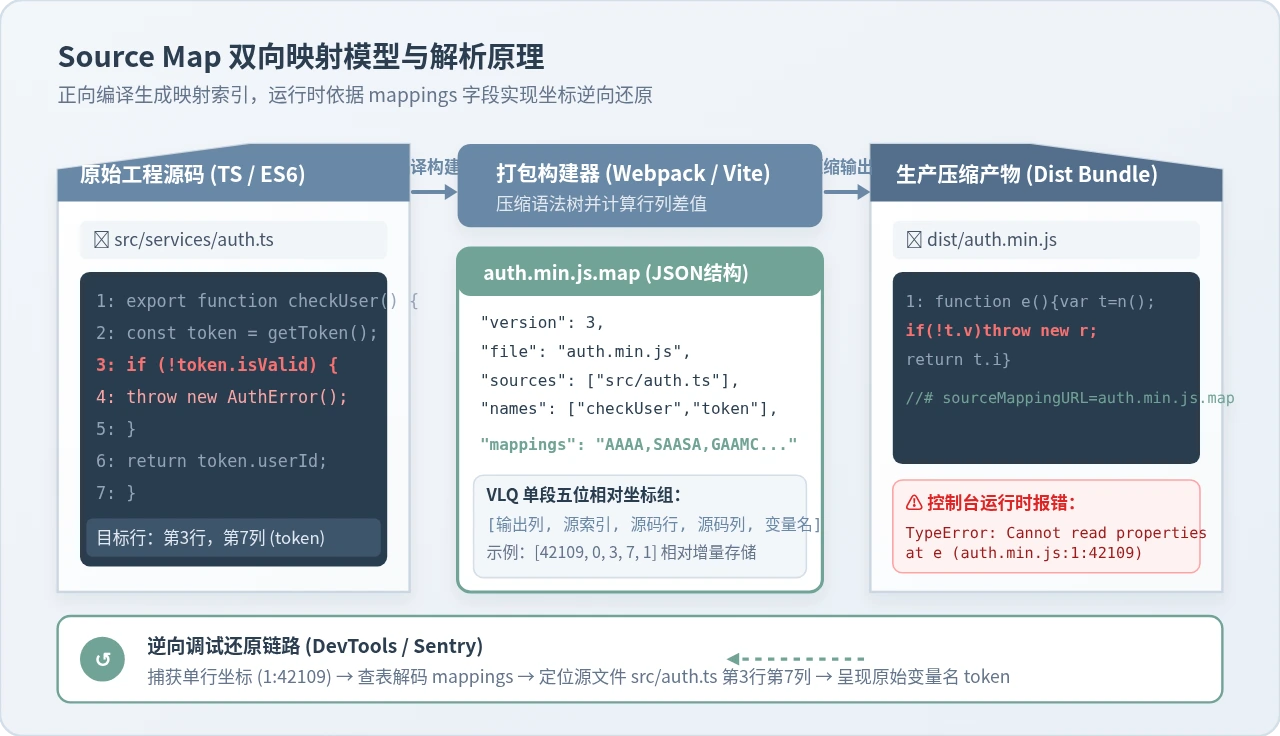
Source Map 并非黑盒,其本质是一个遵守特定工业规范(当前为 Source Map Revision 3 Proposal)的 JSON 文本文件,通常以 .map 为后缀。
1. .map 文件的内部解剖
一个典型的 Source Map 文件结构如下所示:
{
  "version": 3,
  "file": "app.min.js",
  "sources": [
    "webpack://my-app/src/index.ts",
    "webpack://my-app/src/services/auth.ts"
  ],
  "sourcesContent": [
    "// 原始 TypeScript 源代码文本(可选内嵌)...",
    "export function checkToken(t) { ... }"
  ],
  "names": [
    "checkToken",
    "token",
    "isValid",
    "AuthError"
  ],
  "mappings": "AAAA,SAASA,WAAW,GAAG..."
}
其中各关键字段的含义如下:
version:Source Map 规范版本,当前主流均为版本 3。file:该映射表对应的生成文件名(即压缩后的编译产物名)。sources:原始源文件路径列表,支持相对路径或自定义 URI Scheme。sourcesContent:原始源文件内容的文本数组。当开启该选项时,即使本地没有源文件,浏览器也能直接从 map 中读取出源码展示,极大方便了远程排错。names:在混淆前提取的所有原始标识符(变量名、函数名、属性名)字典。mappings:编码后的坐标映射矩阵,也是 Source Map 最精妙的核心。
2. mappings 字段与 Base64-VLQ 编解码
为了在尽可能小的文件体积中容纳几十万行代码的坐标对应关系,mappings 并没有采用朴素的坐标对象数组,而是使用了 Base64-VLQ(Variable-Length Quantity,可变长量) 编码:
- 每个以分号
;隔开的片段,对应生成文件中的一行代码。如果编译产物只有一行,整个 mappings 中就只有一个分号或没有分号。 - 在每一行内部,用逗号
,分隔不同的代码片段(Segment)。 - 每个 Segment 由 1 到 5 个经过 VLQ 算法编码的字符构成,依次代表:[生成文件的列号, 对应源文件在 sources 中的索引, 原始源文件的起始行号, 原始源文件的起始列号, 原始变量名在 names 中的索引]。
- 所有数值均采用相对偏移量(Delta Encoding)存储,后一个片段的坐标是基于前一个片段计算增量,这使得数值通常很小,能被 1~2 个 Base64 字符高效表达。
3. 浏览器与产物的关联链路
构建工具在输出混淆 JS 时,会在文件末尾注入一行特殊格式的注释:
//# sourceMappingURL=app.min.js.map
这行注释并不会影响 JavaScript 引擎的正常执行。当开发者未打开 DevTools 时,浏览器完全忽略该注释,不产生任何额外网络流量;只有当开发者按下 F12 打开开发者工具时,浏览器才会异步静默拉取 app.min.js.map,并在内存中完成行列对应索引的构建。
三、主流打包工具的 Source Map 生成配置
正确配置构建工具是使用 Source Map 的前提。若配置不当,可能导致生成的 Source Map 缺失行列精度,或意外将公司商业源代码公开暴露在互联网中。
1. Webpack 构建配置实战
Webpack 提供了多达二十余种 devtool 选项,其本质是构建速度与映射精度的权衡。在实际项目中,我们推荐将开发环境与生产环境严格区分配置:
// webpack.config.js
const isProduction = process.env.NODE_ENV === 'production';

module.exports = {
  mode: isProduction ? 'production' : 'development',
  entry: './src/index.ts',
  output: {
    filename: '[name].[contenthash:8].js',
    path: path.resolve(__dirname, 'dist'),
    // 确保静态资源前缀正确,避免 map 相对路径计算错误引发 404
    publicPath: '/'
  },
  // 核心配置:区分环境采用不同 Source Map 策略
  devtool: isProduction
    ? 'hidden-source-map'            // 生产环境:生成独立 map 但不注入 sourceMappingURL
    : 'eval-cheap-module-source-map', // 开发环境:极速重构建且保留 loader 处理前的源码行
  module: {
    rules: [
      {
        test: /\.tsx?$/,
        use: 'ts-loader',
        exclude: /node_modules/
      }
    ]
  }
};
在生产环境下,如果配置为 devtool: 'source-map',打包产物末尾会附带 //# sourceMappingURL=...,导致任何外部访问者只要打开控制台就能通过 Network 下载完整的源代码。而使用 hidden-source-map,Webpack 会照常生成完整的 .map 文件,但坚决剔除末尾的引用注释。这样生产站点的访问者无法直接加载源码,但生成的 map 文件可以安全地交给 CI 脚本上传到内网错误监控平台。
2. Vite / Rollup 构建配置实战
Vite 具备极高的开箱即用性,开发模式下基于原生 ESM 进行高效调试,而在生产环境(基于 Rollup 打包)时,通过 build.sourcemap 控制映射输出:
// vite.config.ts
import { defineConfig } from 'vite';

export default defineConfig({
  build: {
    // 生产环境 Source Map 策略:
    // true: 生成 .map 并追加 sourceMappingURL
    // 'hidden': 生成 .map 但不追加 sourceMappingURL(推荐用于私有监控)
    // false: 完全不生成
    sourcemap: 'hidden',
    minify: 'terser',
    terserOptions: {
      compress: {
        drop_console: true, // 生产清理 console
      }
    }
  }
});
四、Chrome DevTools 调试压缩代码实操步骤
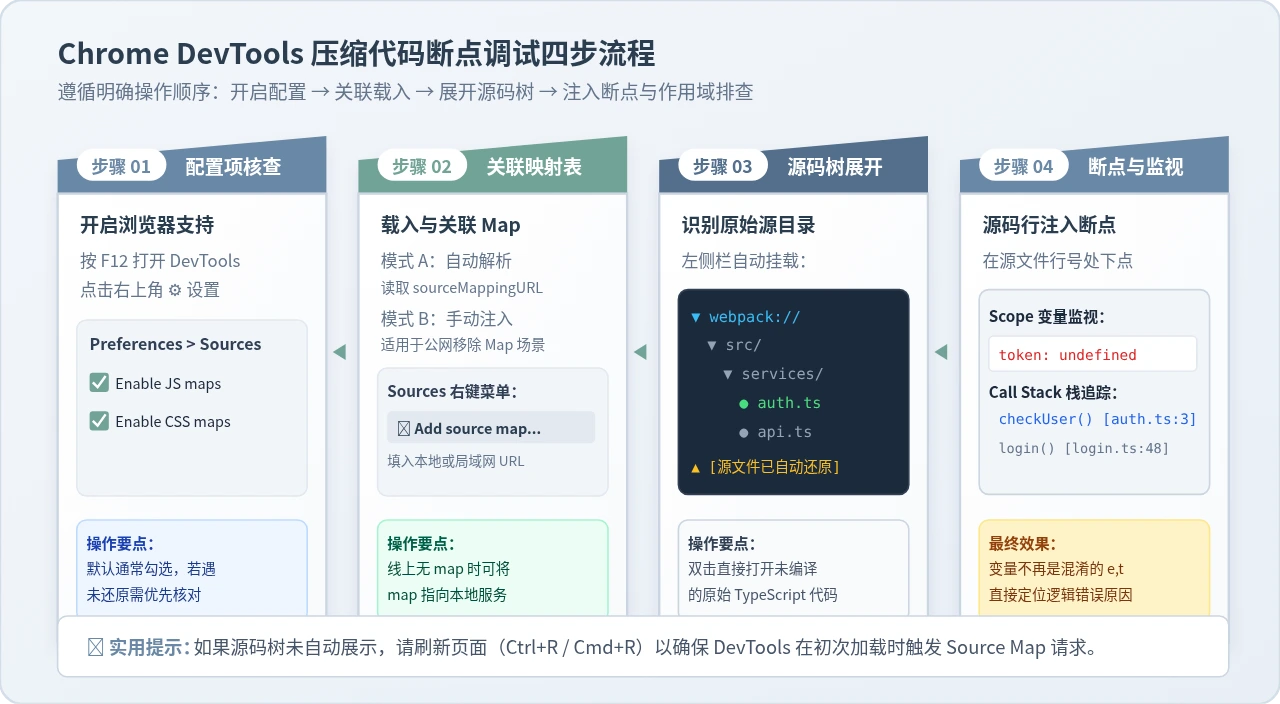
掌握了配置之后,如何在浏览器中完成从“压缩单行报错”到“源码高亮定位”的实战操作?以下是标准化的四步操作流程。
步骤 1:确认浏览器已启用 Source Map 支持
在 Chrome 浏览器中按下 F12(或 Mac 上的 Cmd + Option + I)调出开发者工具。点击右上角的齿轮图标进入 Settings,在 Preferences -> Sources 面板中,检查并确保勾选以下两项:
Enable JavaScript source maps(启用 JavaScript 源码映射)Enable CSS source maps(启用 CSS 源码映射)
步骤 2:自动关联或手动注入 Source Map
在常规开发环境下,当 JS 文件末尾包含 sourceMappingURL 注释且 .map 能够正常被访问时,DevTools 会自动在后台静默完成映射。
但在生产环境故障排查时,由于我们通常采用了安全策略(如 hidden-source-map),线上 JS 文件末尾并没有 sourceMappingURL 注释。此时可以通过 DevTools 提供的手动挂载能力:
- 在 DevTools 的 Sources 面板中,找到并打开线上加载的混淆压缩文件(如
app.min.js)。 - 在打开的代码视图内任意空白处点击鼠标右键。
- 在弹出的上下文菜单中,点击 "Add source map..."。
- 在弹出的输入框中,输入对应的 Source Map 地址。可以是本地启动的 HTTP 服务地址(如
http://127.0.0.1:8080/app.min.js.map),或是公司内网静态服务器的访问路径。
步骤 3:在 Sources 面板中展开原始代码目录树
当 Map 成功挂载后,你会发现 Sources 面板左侧原本只有 domain.com 的文件列表下方,凭空多出了一个专门的分支:通常命名为 webpack://、vite:// 或源文件路径。展开该分支,就能看到项目构建前原始的 src/ 目录结构,包括全部的 .ts、.vue 或 .jsx 文件。
步骤 4:在源码视图下设置断点与分析作用域
在还原出的 TypeScript/JavaScript 源文件中找到疑似出现问题的代码行,直接在行号上点击鼠标左键下断点。触发业务动作后,程序会在断点处挂起:
- Call Stack(调用栈):展示的是真实的函数调用链,如
fetchUserData() <- handleLogin(),而非被压缩后的t() <- e()。 - Scope(作用域变量):DevTools 会根据
names映射表自动将混淆变量名还原为真实变量名,鼠标悬浮即可检查真实对象的属性值。
五、生产环境下的安全防护与异常监控还原
Source Map 带来了无与伦比的调试便利性,但也带来了严重的安全隐患。若毫无防备地将 Source Map 暴露在公网,任何人都可以轻易利用反编译工具还原出企业的完整前端业务逻辑、内部未公开的 REST/GraphQL 接口、算法实现乃至环境变量,造成严重的商业泄密风险。
1. 生产环境安全管理铁律
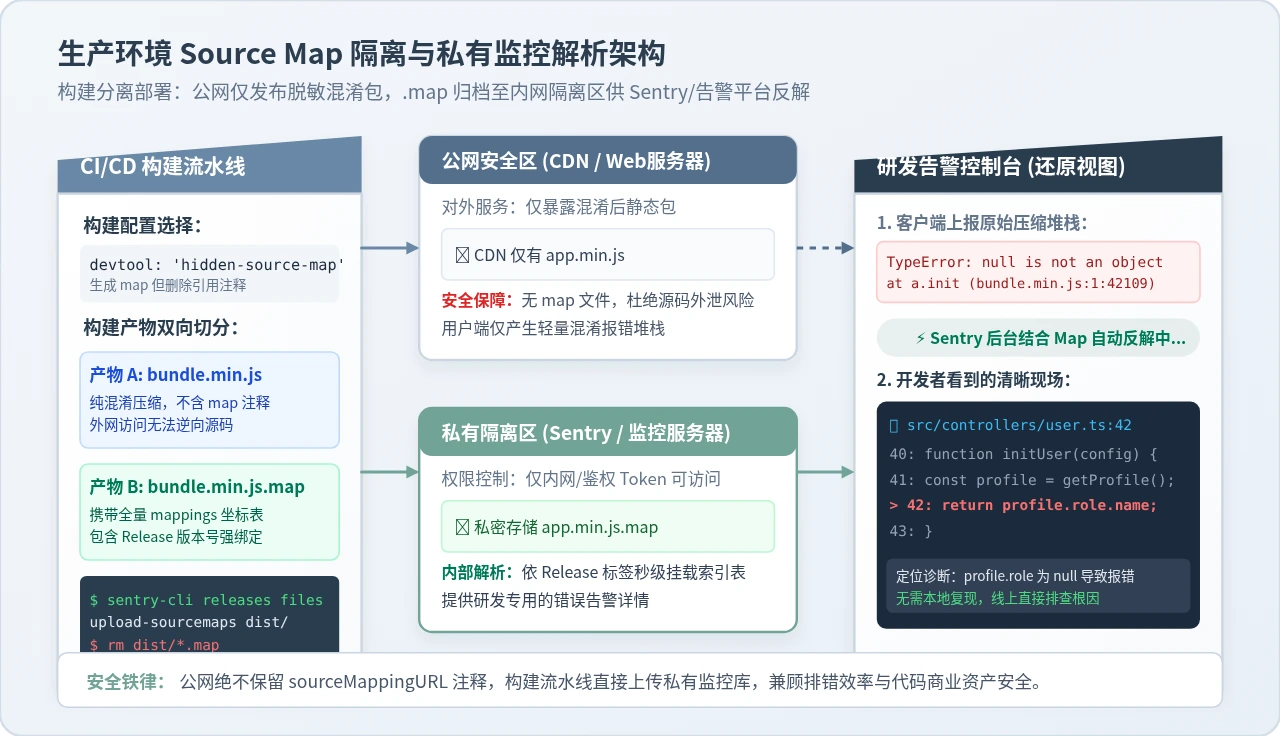
保障生产代码安全的核心原则是:公网分发与调试符号彻底隔离。工业界普遍遵循以下标准安全链路:
- 禁止向公开 CDN 上传 .map 文件:在 CI/CD 流水线构建出
dist/后,先将所有的*.map文件抽取出来,禁止同步至公网对象存储。 - 使用私有监控平台做符号反解:主流错误监控系统(如 Sentry、岳鹰或自建 Sentry 集群)支持在构建阶段直接通过 API 上传 Source Map。上传后,监控系统会将其保存在内网安全的只读存储中,并与构建版本号(Release Version)严格绑定。
- 内网鉴权反向代理:如果出于特定需求必须将 map 托管在服务器上,需在 Nginx 层面配置权限拦截,针对
*.map规则仅允许公司内部办公网 IP 段或带有特定 Authorization Cookie 的请求访问。
2. Sentry 自动化监控解析流程
通过官方提供的命令行工具 @sentry/cli,可以在 CI 流水线中实现全自动的安全闭环:
# 1. 创建关联当前 Git Commit 的 Release 版本
export SENTRY_RELEASE=$(git rev-parse --short HEAD)
sentry-cli releases new "$SENTRY_RELEASE"

# 2. 将包含 map 的构建目录上传至 Sentry 私有服务器
sentry-cli releases files "$SENTRY_RELEASE" upload-sourcemaps ./dist   --url-prefix '~/assets/'   --rewrite

# 3. 上传完成后,安全删除构建产物中的所有 .map 文件,确保公网不留痕迹
find ./dist -name "*.map" -type f -delete

# 4. 正式完成 Release 绑定
sentry-cli releases finalize "$SENTRY_RELEASE"
采用此方案后,线上真实用户遇到异常时,SDK 上报给监控平台的仅仅是混淆后的堆栈字符串;而 Sentry 服务端在接收到报错事件后,会在内网利用已存储的私有 Source Map 完成坐标换算,并在研发告警面板上直接高亮显示原始源码的代码行和上下文,完全无需研发人员手动复现。
六、常见报错场景与排查指南
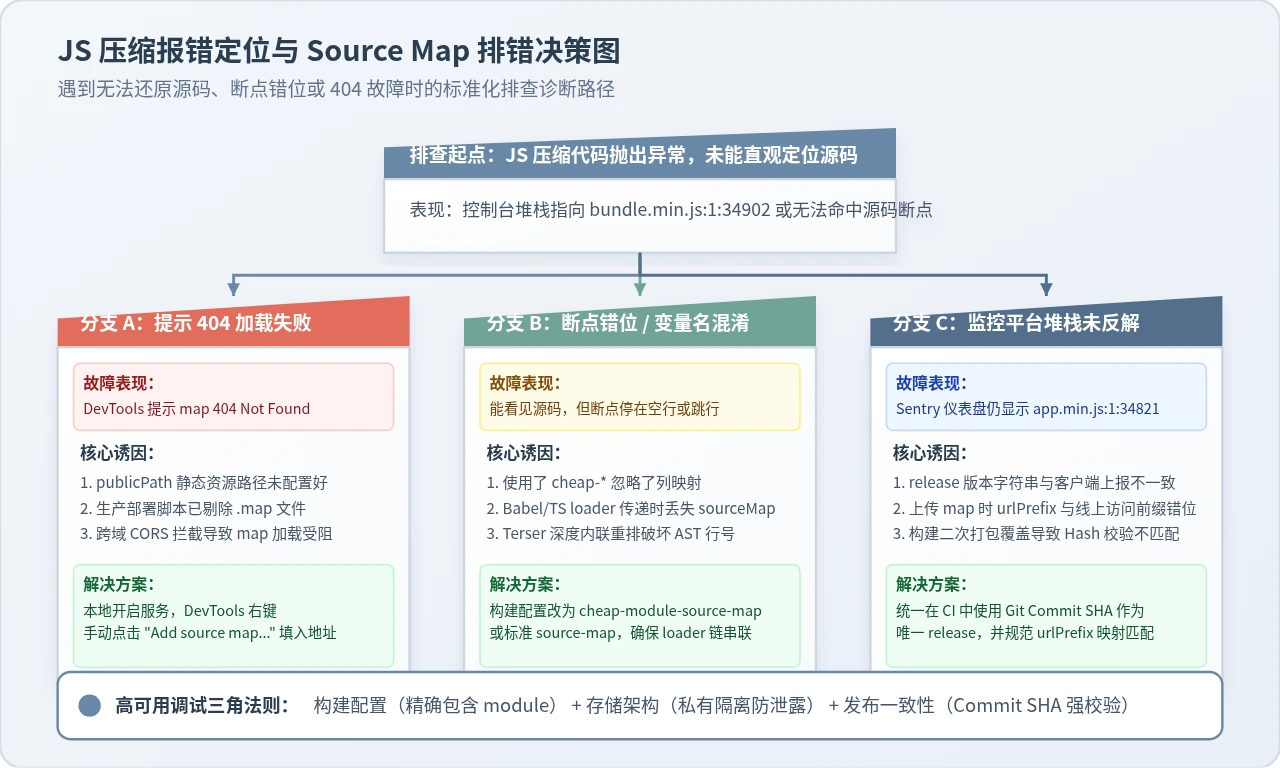
在配置和使用 Source Map 的过程中,开发者常会遇到诸如 404 加载失败、断点错位等棘手问题。下表列出了最高频的排障场景与根因解决方案:
| 故障现象 | 典型报错信息 / 表现 | 根本原因 | 针对性解决方案 |
|---|---|---|---|
| Map 资源 404 | DevTools failed to load source map: Could not load content... 404 | 构建工具的 publicPath 与静态服务器路径不一致,导致计算出的相对 URL 越界。 |
检查 output.publicPath 配置;若生产环境已移除 map,可通过右键手动注入本地路径。 |
| 断点位置偏移 | 打在第 15 行的断点,运行时自动跳到第 18 行或空行 | 使用了缺失列映射的 cheap-* 模式,或 Babel/Terser 进行了激进的代码行折叠。 |
将 devtool 调整为 cheap-module-source-map 或完整 source-map,确保保留模块原貌。 |
| 跨域 CORS 拦截 | Failed to fetch dynamically imported module / CORS error | .map 文件存放在独立 CDN 上,但 CDN 响应头缺少 Access-Control-Allow-Origin: *。 |
为 CDN 静态服务器的 .map 响应头配置正确的 CORS 许可,或改用手动载入。 |
| Sentry 未能反解 | Sentry 后台依然显示 bundle.min.js:1:42109 |
客户端初始化的 Release 版本号与 CI 上传 map 时的 Release 字符串未严格对齐,或 urlPrefix 匹配失败。 |
确保两端统一使用 git rev-parse HEAD 作为版本号,并在上传时用 --url-prefix 匹配真实访问路径。 |
七、总结与最佳实践准则
JavaScript 代码压缩与混淆是生产环境性能优化与基础防护的标准工序,而 Source Map 则是弥合“优化后的机器友好代码”与“开发时的开发者友好源码”之间鸿沟的不可替代的关键技术。
在实际项目工程实践中,只需牢记以下三条基石准则:
- 开发环境重速度:配置
eval-cheap-module-source-map,兼顾高精度的模块行号定位与秒级的极速增量重构建体验。 - 生产环境重安全:配置
hidden-source-map,构建后将.map文件全数同步至内部私有错误监控平台后立即从本地销毁,杜绝源码在公网“裸奔”。 - 线上应急用手动:当偶发难以复现的线上特殊环境 Bug 时,利用 Chrome DevTools 的
Add source map...配合本地保留的构建产物 map,可以瞬间解锁全量源码断点,实现精准排障。
JS压缩会破坏代码逻辑吗?兼容性风险与测试建议
2026-11-03 17:13:03
Next.js 与 Vite、Create React App 的优缺点对比
2026-11-03 15:27:33
js文件加载失败或404错误的常见原因与排查
2026-11-03 10:38:55
前端项目打包生成 JS 文件的核心步骤完整记录
2026-10-31 21:04:46
npm镜像源更改后不生效的排查与解决:从旧淘宝源迁移到npmmirror
2026-10-31 16:25:35