JS压缩会破坏代码逻辑吗?兼容性风险与测试建议
深入探讨JavaScript代码压缩是否会破坏业务逻辑,剖析变量混淆、死代码消除、语法降级等引发的兼容性风险,并提供可落地的工程化测试与防范建议。
Function.name)、属性混淆不当、副作用注解误标或目标运行环境语法降级脱节时,代码逻辑极易在生产产物中产生不可逆的静默崩溃。
一、压缩器在底层做了什么?等价变换的原理与边界
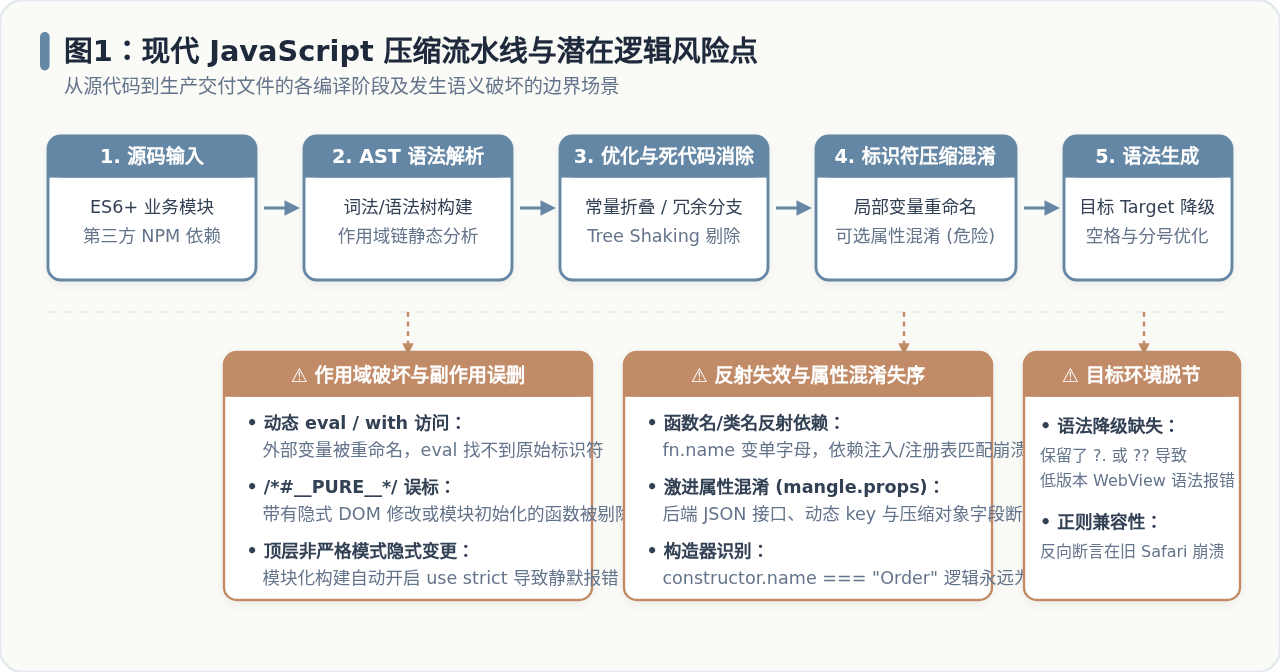
理解 JS 压缩是否安全,首先要明确压缩工具的运行机制。许多初学者误以为压缩只是简单的正则表达式文本替换,但实际上所有主流压缩器都经历着严格的编译流水线:
- 语法解析(Parser):将原始 JavaScript 文本解析为符合标准的抽象语法树(AST),在此阶段静态分析变量的词法作用域与引用关系。
- 树优化与死代码消除(Tree Optimizer & DCE):通过常量折叠(如将
1 + 2直接计算为3)、消除永远无法到达的if (false)分支,以及基于引用计数剔除未使用的局部变量声明。 - 标识符缩减(Mangler):在保证闭包隔离与作用域安全的前提下,将局部变量名、函数形参由可读长名称(如
currentUserProfile)替换为单字母(如e、t),从而大幅削减代码体积。 - 语法结构精简与代码生成(Code Generation):使用逗号操作符组合语句、改写
if-else为三元表达式或短路求值,并输出最终紧凑的单行脚本。
上述变换的理论基石是“语义等价性”(Semantic Equivalence)。只要代码的执行结果完全依托于 ECMAScript 规范定义的数据流与闭包,压缩前后在黑盒表现上就应当完全一致。
二、导致代码逻辑被破坏的四大典型场景
虽然语义等价是压缩器的设计原则,但 JavaScript 是一门高度动态、支持内省和反射的弱类型语言。当开发者的编码模式假设了“标识符名称必须持久不变”或“依赖运行时动态求值”时,压缩器就会无意中击穿逻辑。
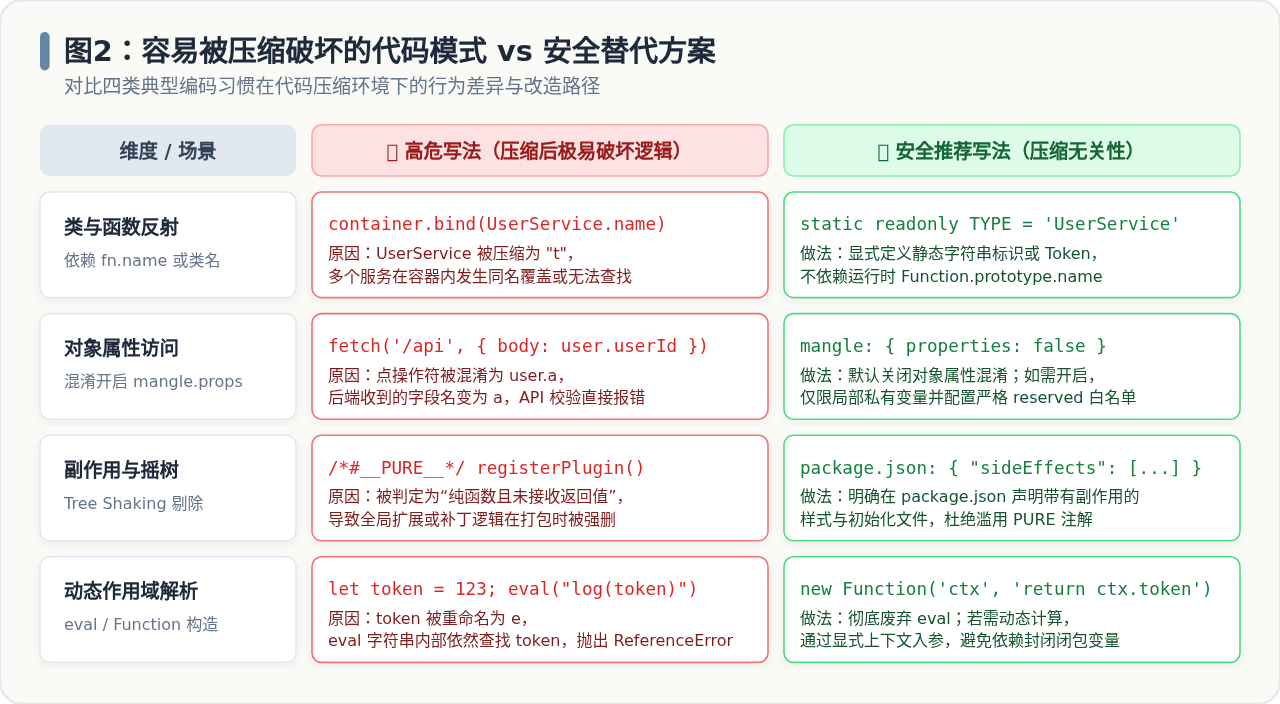
场景一:依赖标识符字面值的反射与动态调用
在不少框架或架构设计中,开发者习惯通过 fn.name、Class.name 或构造函数名称来自动注册服务、绑定事件或寻找依赖注入的 Token。
// 原始源码(在开发环境中表现完美):
class OrderService {
  process() { return 'order processed'; }
}

// 依赖注入容器根据类名进行键值映射:
container.register(OrderService.name, OrderService);

// 消费者根据名称获取服务:
const service = container.resolve('OrderService');
service.process();
经压缩工具重命名(Mangle)后,class OrderService 会被直接压缩为 class t,其 OrderService.name 变成了 "t"。此时 container.register("t", t) 成功注册,但后续业务使用固定的字符串 container.resolve('OrderService') 寻址时,由于键名不匹配,直接抛出 TypeError: Cannot read properties of undefined。
场景二:属性名混淆(Property Mangling)导致的数据协议断裂
默认情况下,压缩工具只重命名局部作用域变量,不会混淆对象属性(如 user.address 仍保持原样)。但部分团队为了追求极致的体积缩减(往往能进一步减少 10%~20% 体积),在配置中开启了 mangle.properties。
// 开启 mangle.properties 后的灾难场景:
// 本地代码:
const payload = {
  userId: 1001,
  authToken: 'xyz-token'
};
fetch('/api/v1/auth', {
  method: 'POST',
  body: JSON.stringify(payload)
});

// 编译压缩后可能变成:
const payload = { a: 1001, b: 'xyz-token' };
fetch('/api/v1/auth', { method: 'POST', body: JSON.stringify(payload) });
后端接口依然期望接收 userId 与 authToken 字段,而收到的却是 a 和 b,直接导致服务端接口参数校验失败。同理,当页面依赖第三方外部 SDK 或 DOM 数据集(如 dataset.userId)时,非对称混淆会彻底打乱数据绑定。
场景三:副作用消除失误(Tree Shaking 与 /*#__PURE__*/ 误标)
现代打包工具(如 Webpack、Rollup、Vite)配合 Terser 或 esbuild 进行死代码消除时,极度依赖对“函数副作用”的判断。如果压缩器认为某个顶级函数调用是“无副作用的纯函数”,且该调用的返回值没有被任何地方引用,就会直接将其从输出产物中抹除。
// 危险示例:第三方库或业务工具类带有副作用初始化
/*#__PURE__*/ initializeGlobalPolyfills();
/*#__PURE__*/ registerCustomElements('my-widget', MyWidget);

// 如果构建工具读取到 PURE 标记,且未接收变量,整行调用会被彻底删除!
// 结果:页面运行缺失核心垫片,自定义 Web Component 无法渲染。
场景四:动态 eval、with 与词法作用域穿透
压缩器会对作用域内的局部变量进行重命名,但动态字符串执行(如 eval("userName"))只能在运行时作为纯文本解析。
function renderTemplate(data) {
  const userName = data.name;
  // 危险写法:通过 eval 动态计算包含作用域变量的字符串
  return eval("`Hello, ${userName}`");
}
在压缩产物中,局部变量 userName 被重命名为单字母 e,然而 eval 内的模板字符串在编译期无法被安全重命名。代码在生产环境执行时,引擎试图在当前作用域查找名为 userName 的变量,最终抛出 Uncaught ReferenceError: userName is not defined。
三、语法降级带来的兼容性隐患
除代码逻辑本身的破坏外,压缩阶段往往还承担着语法降级(Syntax Lowering)的任务。如果压缩器的 Target 设置与宿主运行环境脱节,将引发严重的兼容性故障:
- 新特性语法泄漏:若将构建目标的 Target 误设为
esnext或es2022,可选链操作符(obj?.prop)、空值合并操作符(a ?? b)或类私有字段(#privateField)将保留在生产产物中。当老旧版本的移动端内置 WebView(如 iOS 13 以下或旧版 Android System WebView)加载页面时,直接触发词法解析错误(SyntaxError),导致整站脚本停止解析与白屏。 - 正则表达式向后断言(Lookbehind Assertion):ES2018 引入的正则反向肯定/否定断言(如
(?<=...)),在部分老版本 Safari(Safari 16 以前或特定 iOS 固件)上解析会直接导致致命崩溃,压缩器如果未做降级配置,将导致特定平台用户全量不可用。 - 严格模式(Strict Mode)隐式注入:ES 模块规范默认运行在严格模式下。许多压缩器在合并打包时会自动注入
"use strict";。如果源码中存在非严格模式下的边缘代码(例如给未声明的全局变量直接赋值,或对只读属性写入),在未压缩的开发环境下静默通过,而在生产产物中会直接抛出严格模式 TypeError。
四、工程化防范与测试建议:四步验证闭环
要确保生产压缩代码 100% 具备业务可靠性,前端工程团队不能单纯寄希望于开发人员的自律,而必须建立起覆盖配置审计、符号溯源、产物回归与运行时兜底的四步闭环。
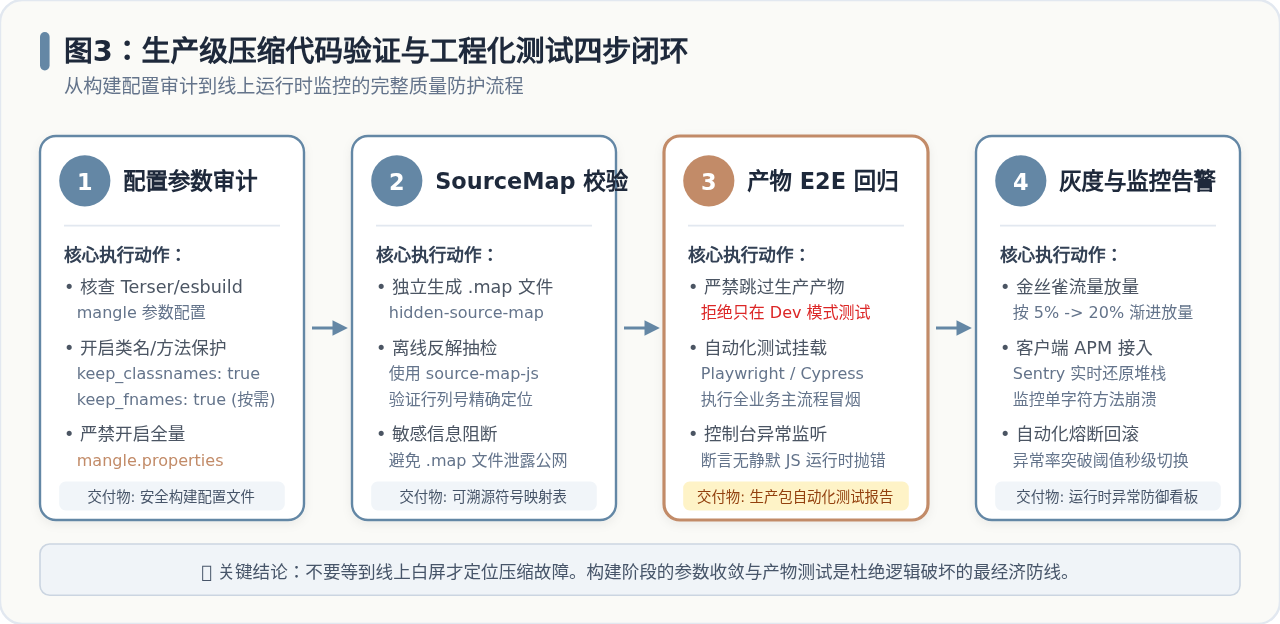
步骤一:构建配置加固与安全参数收敛
在 Webpack(TerserPlugin)、Vite(esbuild/Terser)或 Rollup 配置中,严格根据业务特性进行参数兜底,避免使用全量激进混淆:
// 以 Webpack 的 TerserPlugin 为例的防御性配置示例:
const TerserPlugin = require('terser-webpack-plugin');

module.exports = {
  optimization: {
    minimize: true,
    minimizer: [
      new TerserPlugin({
        terserOptions: {
          // 1. 如果使用了依靠类名的依赖注入框架(如 NestJS/TypeORM/Inversify),必须开启:
          keep_classnames: true,

          // 2. 如果业务依赖函数名称反射,开启 keep_fnames
          keep_fnames: false,

          // 3. 严格关闭全量属性混淆(切勿开启 properties: true)
          mangle: {
            properties: false,
          },

          // 4. 针对旧内核进行兼容性兜底
          safari10: true,

          output: {
            ecma: 5, // 或匹配 browserslist 的目标环境
            comments: false,
          },
        },
        // 5. 独立生成 Source Map 供监控平台使用,避免内联泄漏
        extractComments: false,
      }),
    ],
  },
};
步骤二:生成并验证完整的 Source Map
为了应对压缩后变量名缩减带来的排查困难,生产构建必须产出对应的 Source Map。采用 hidden-source-map 模式,既不将 Source Map 引用暴露在公网产物底部,又能将 .map 资产安全上传至内部异常监控平台(如私有部署的 Sentry)。在发布前,使用自动化脚本对核心 bundle 进行反解抽检,确保线上报错信息能够精准映射到原始源码的文件名、函数名与真实行号。
步骤三:拒绝“仅在开发环境测试”,建立基于 Minified Bundle 的自动化回归
许多团队的测试流程存在致命漏洞:单元测试与本地联调完全在未压缩的开发服务器(如 vite dev 或 webpack-dev-server)上执行,测试通过后直接打包上线。此时压缩引入的语法或逻辑破坏根本没有被任何自动化手段检测到。
npm run build,并在构建生成的生产压缩产物(dist/)上启动静态服务,随后挂载 Playwright、Cypress 或 Puppeteer 运行端到端(E2E)核心冒烟测试。
在 E2E 测试过程中,必须对浏览器控制台开启严格监听:任何未捕获的 Uncaught TypeError、ReferenceError 或 SyntaxError 必须直接阻断流水线,不允许带病发布。
步骤四:预发灰度验证与生产运行时 APM 监控
利用金丝雀发布机制,先向 5% 的内部灰度或公网流量投放新构建的压缩包。重点关注老旧终端、不同品牌机型内置浏览器上报的崩溃率。如果发现类似 t is not a function、e is undefined 这种高度特征化的混淆后单字符报错出现激增,表明极可能触发了上述的压缩逻辑断裂,应立即触发秒级回滚。
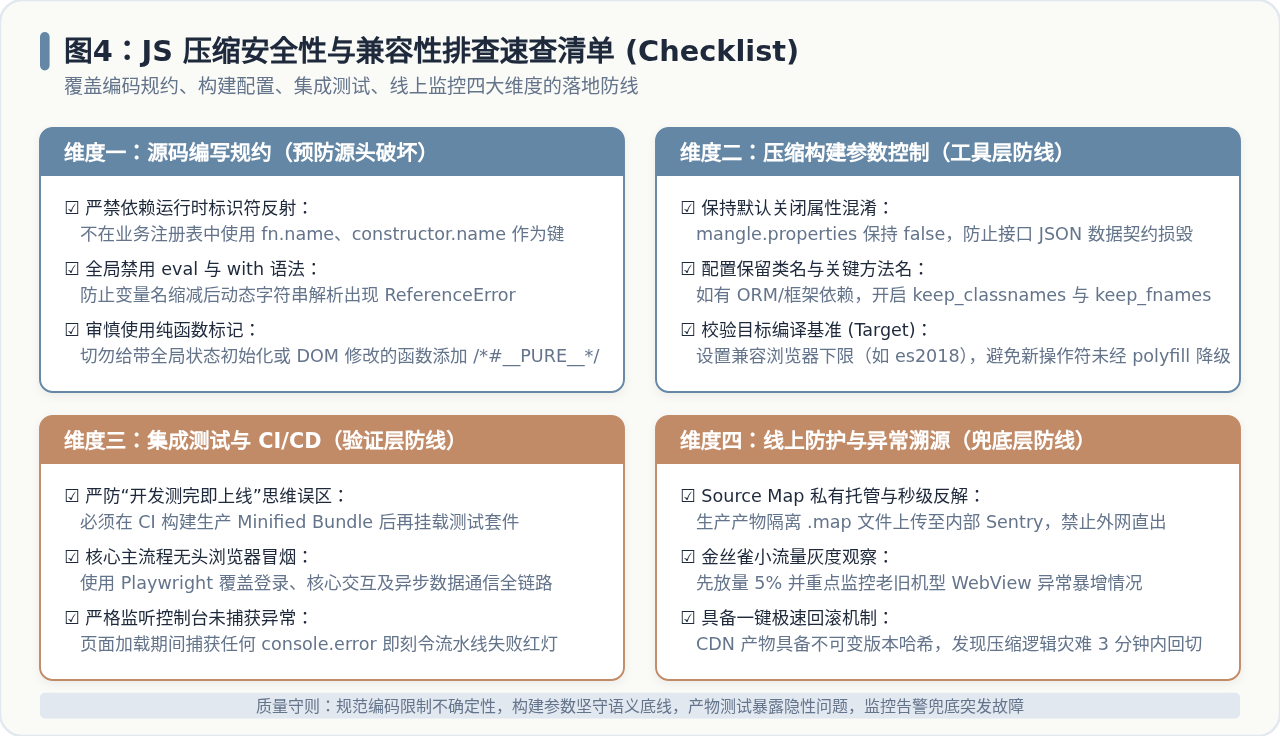
五、JS 压缩安全性与兼容性排查清单
将下述四个维度的核心检查项固化至团队的发布评审准则(Checklist)中,能够彻底杜绝由代码压缩引发的生产事故:
| 异常现象 | 根本原因排查点 | 对应的工程解决方案 |
|---|---|---|
依赖注入或工厂方法报错 service undefined |
标识符压缩导致 fn.name 或 Class.name 变为单字母 |
在压缩配置中开启 keep_classnames: true,或在业务中采用静态常量 Token 显式标识 |
| 后端 API 接口返回“参数缺失”或“400 Bad Request” | 压缩配置误启用了 mangle.properties,导致请求体 JSON 字段被改写 |
立即关闭全局属性混淆配置;若确需混淆,在保留字白名单 reserved 中添加所有网络协议字段 |
特定低版本移动端浏览器白屏,控制台报 SyntaxError |
压缩输出的 Target 基准高于客户端内核支持能力(如可选链未降级) | 结合 browserslist 调低构建 Target,配置 Babel/SWC 对 ES2018+ 特性做向下转译与 Polyfill |
| 初始化逻辑在打包后“神秘消失”,组件未注册 | 摇树优化与纯函数标记 /*#__PURE__*/ 误判无返回值调用为死代码 |
在 package.json 的 sideEffects 列表中显式包含含有副作用的文件,清除误标注解 |
动态代码执行报 ReferenceError: xxx is not defined |
使用 eval 动态访问了被缩减重命名的外部词法作用域变量 |
重构业务代码彻底移除 eval/with,改用显式入参对象传递上下文数据 |
JS压缩后代码报错怎么调试?Source Map使用详解
2026-11-05 09:05:04
Next.js 与 Vite、Create React App 的优缺点对比
2026-11-03 15:27:33
js文件加载失败或404错误的常见原因与排查
2026-11-03 10:38:55
前端项目打包生成 JS 文件的核心步骤完整记录
2026-10-31 21:04:46
npm镜像源更改后不生效的排查与解决:从旧淘宝源迁移到npmmirror
2026-10-31 16:25:35