js文件加载失败或404错误的常见原因与排查
详细梳理 JavaScript 文件加载失败或 404 Not Found 的常见原因,涵盖相对与绝对路径混淆、大小写敏感性、前端打包 base 路径偏移、Nginx 静态路由配置、MIME 类型限制及 CORS 跨域等问题,并提供标准排查流程与工程防范方案。
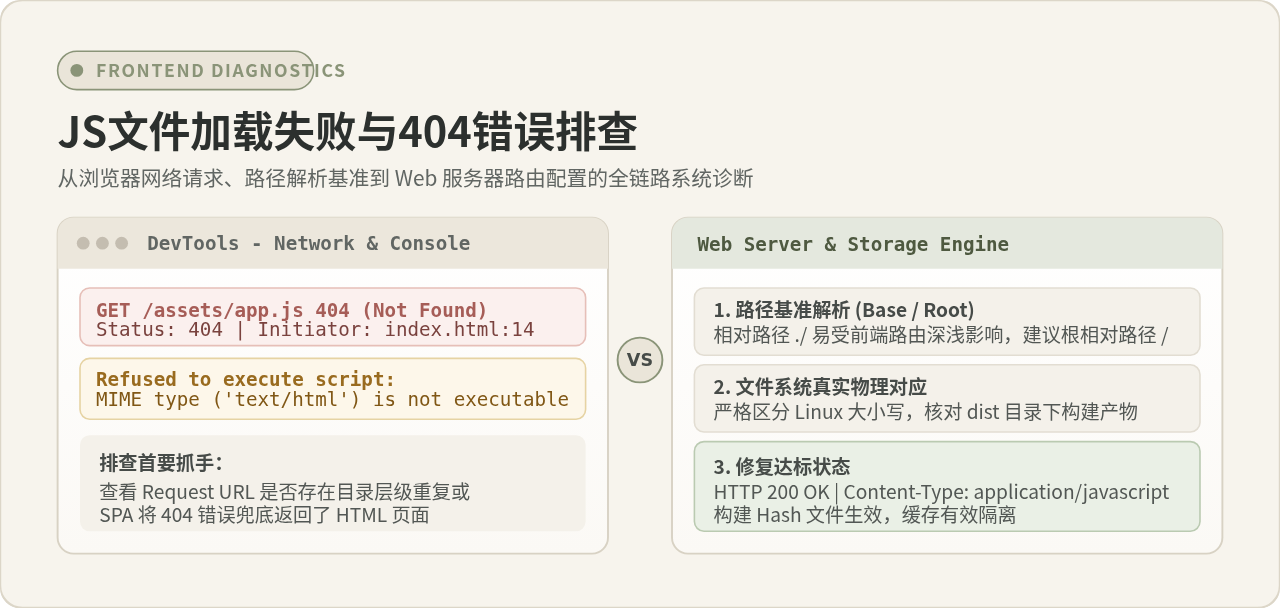
图 0:JavaScript 脚本加载链路与典型排查抓手全景
在前端网页运行过程中,JavaScript 脚本加载失败是导致页面白屏、功能瘫痪或交互无响应的最常见故障之一。从网络通信的本质来看,该问题表现为浏览器发起的静态资源 HTTP 请求未能正确获取到可执行的代码流。其根源通常分为两类:一是资源定位失败(以 HTTP 404 Not Found 为典型代表),即请求送达服务端后,Web 服务器无法在磁盘物理路径或路由映射中找到对应文件;二是非 404 类型的加载阻断,涵盖 MIME 类型不匹配导致浏览器拒绝执行、跨域安全限制(CORS)、内容完整性校验失败(SRI)以及客户端插件拦截等。排查此类故障的核心在于由表及里,严格按照“浏览器控制台抓包 -> 确定真实 Request URL -> 比对磁盘物理实体与大小写 -> 核验服务器路由配置与缓存”的确定性链条展开。
一、系统化排查五步标准流程
遇到脚本加载报错时,盲目修改路径或反复重启服务往往无法定位真正病因。建立标准化、结构化的排查路径,能够帮助开发者在数分钟内锁定故障点并实施精准修复。
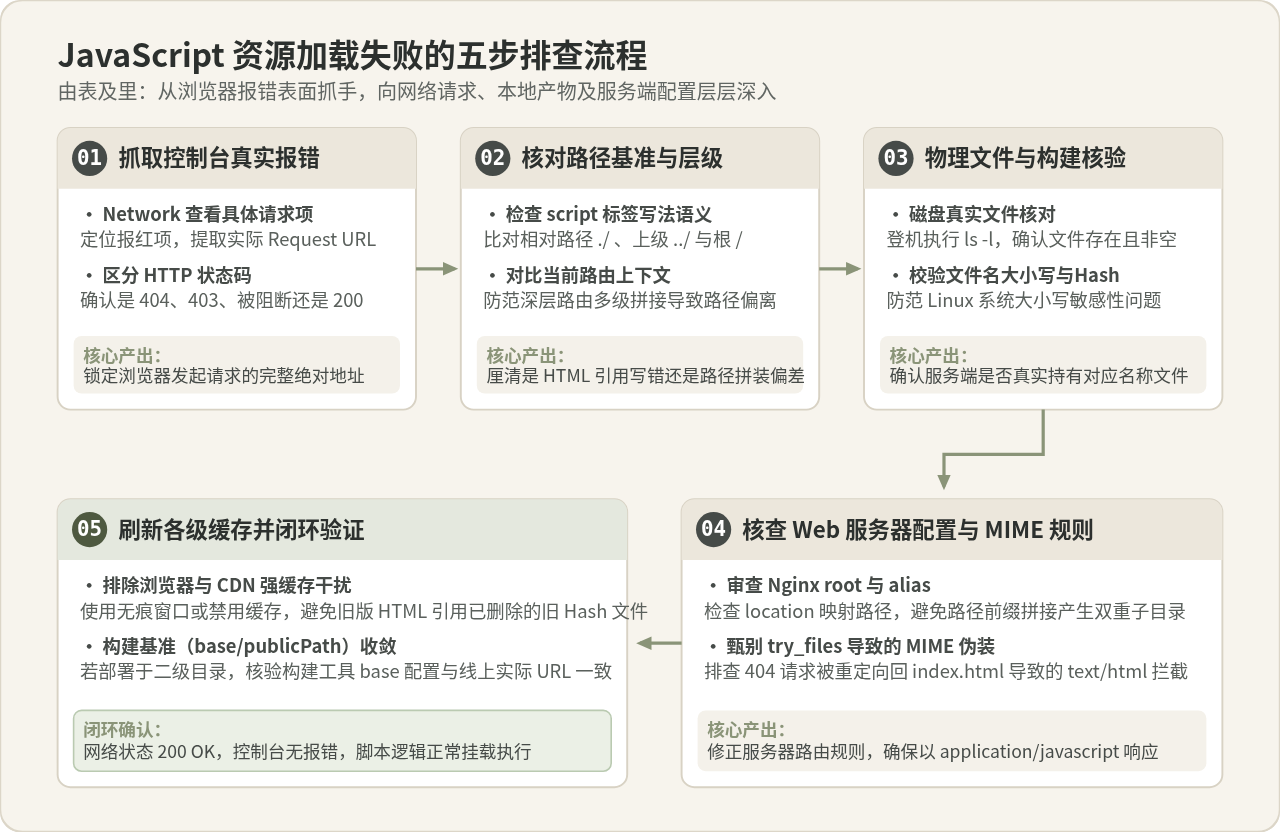
图 1:JavaScript 资源加载失败的五步标准排查流程
- 抓取控制台真实报错与网络状态(Network 面板):打开浏览器开发者工具(F12),切换至 Network(网络)面板并勾选“Disable cache(停用缓存)”。重新刷新页面,找到标红的请求项。首先记录其完整的
Request URL,随后观察Status Code(状态码)。若是 404,表明该 URL 在服务器端无法命中;若是(blocked:client),表明遭到了客户端插件拦截;若状态码为 200 但 Console(控制台)抛出执行错误,需点击该请求查看 Response 响应体是否变成了 HTML 页面。 - 核对请求路径语法与上下文基准:检查 HTML 文件中
<script src="...">的书写方式。辨别其使用的是相对路径(./)、父级相对路径(../)还是根相对路径(/)。结合当前浏览器地址栏的 URL 层级,推导浏览器最终拼装出的绝对请求地址,确认是否存在因深层路由导致的目录重复拼接。 - 核对物理文件与构建产物真实性:登录 Web 服务器终端,直接定位到项目静态资源存放目录(如
/var/www/dist)。执行ls -l确认目标文件是否存在、文件体积是否正常(非空文件),并严格比对文件名的大小写是否与 URL 完全一致。 - 审查 Web 服务器静态路由与 MIME 配置:检查 Nginx 或 Apache 的配置文件。重点审查
root与alias指令的作用范围,排查单页面应用(SPA)中的try_files兜底配置是否将脚本的 404 请求错误地重写到了index.html,并核实mime.types映射是否包含.js对应application/javascript。 - 排除缓存污染并验证生产构建基准:前端构建工具(如 Vite、Webpack)中的
base或publicPath如果与线上实际部署子目录不匹配,会导致整批脚本找不到。完成修正后,清理浏览器缓存与 CDN 边缘节点缓存,验证脚本是否恢复 200 OK 正常加载。
二、诱发 HTTP 404 错误的四大深层原因
HTTP 404 状态码的明确含义是“服务器未找到所请求的资源”。在前端实际开发和上线部署中,以下四种情况占据了绝大多数的 404 触发场景:
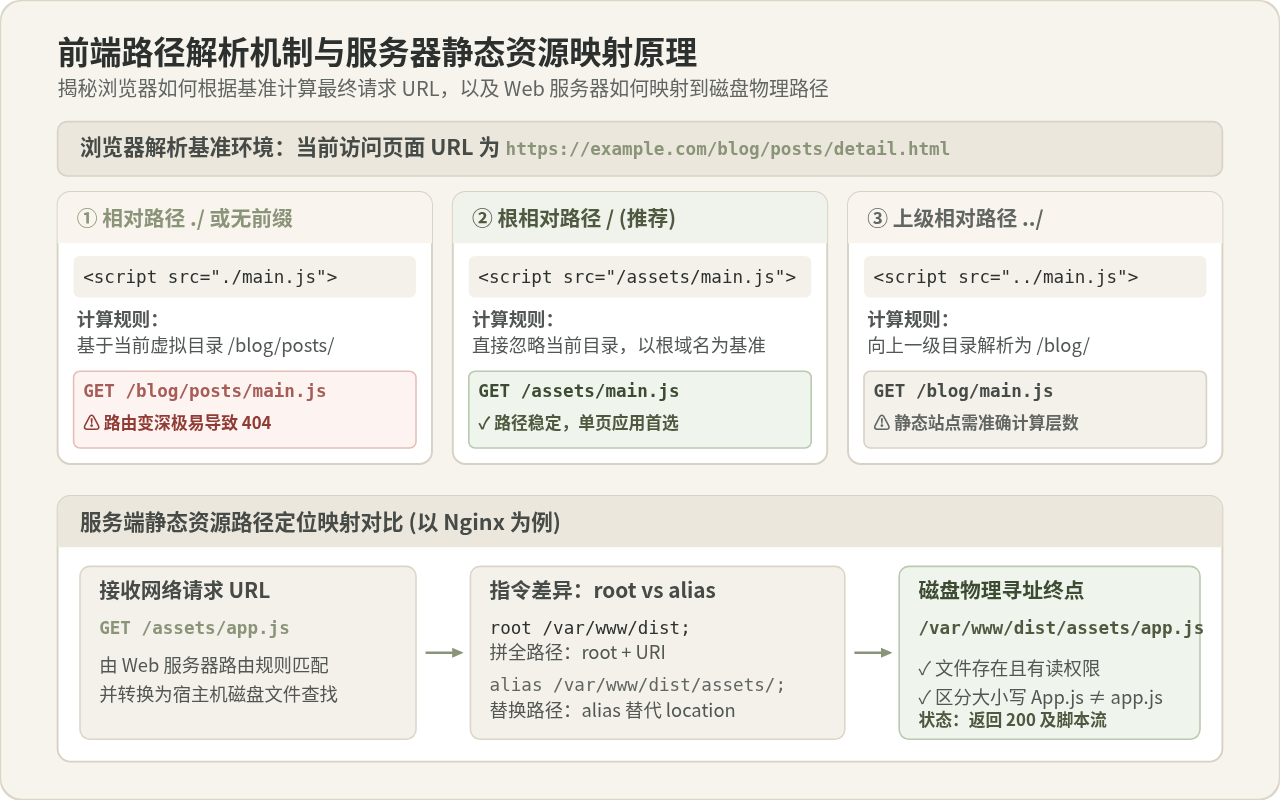
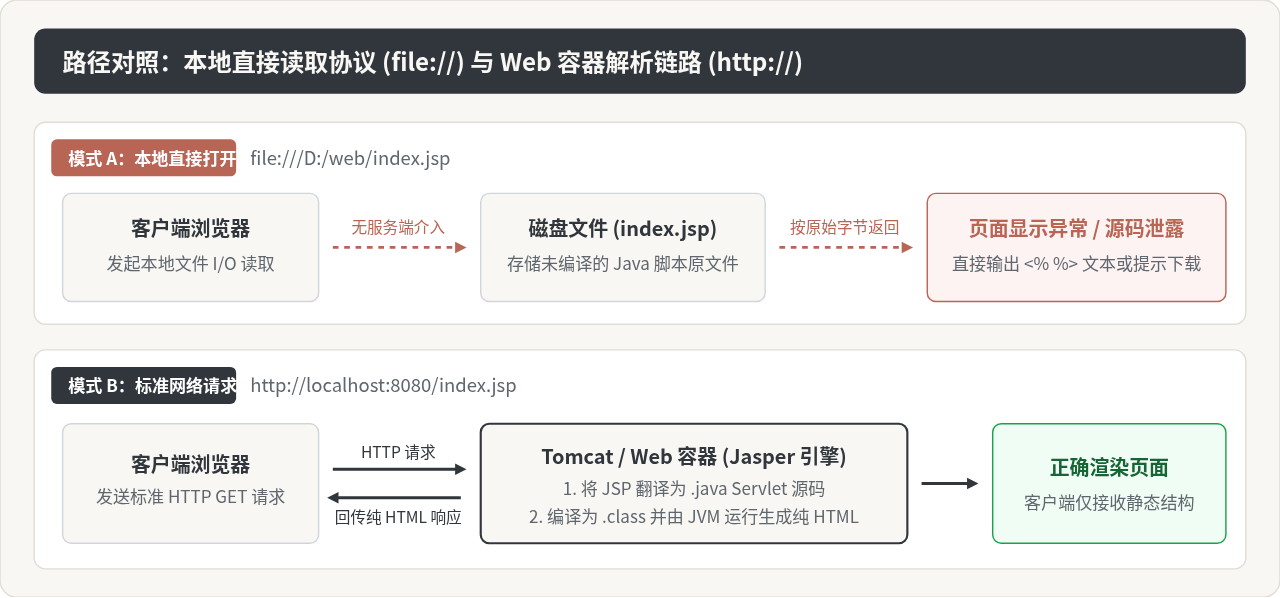
图 2:前端资源引用路径解析与服务器静态映射原理
1. 相对路径与根相对路径混淆导致的层级漂移
在没有前端工程化脚手架的原生项目或静态模板中,开发者常习惯使用相对路径引入脚本。例如在页面中编写:
<!-- 相对路径引入 -->
<script src="./js/app.js"></script>
当页面位于网站根目录 https://example.com/index.html 时,浏览器解析出的请求地址为 https://example.com/js/app.js,加载一切正常。然而,若用户通过二级路由或分类目录访问,例如 https://example.com/blog/posts/detail.html,浏览器会基于当前页面的虚拟目录 /blog/posts/ 相对寻找,最终拼装出的请求 URL 变成:
<!-- 浏览器推导出的错误请求 URL -->
https://example.com/blog/posts/js/app.js --> 404 Not Found
由于服务器的该目录下根本不存在 js/app.js,请求必然失败。为避免此类问题,除非确有相对独立子模块的需求,全站静态资源应优先使用以 / 开头的根相对路径(Root-relative Path),例如 <script src="/js/app.js"></script>,强制浏览器一律以域名根节点为起点进行解析。
2. 操作系统文件系统大小写敏感性差异
大多数前端开发者在 Windows 或 macOS 系统上进行本地开发与调试。Windows 的 NTFS 文件系统以及 macOS 默认的 APFS 文件系统对文件名是大小写保留但不敏感(Case-Insensitive)的。这意味着本地代码即使写成 <script src="./utils/DataHelper.js">,而磁盘上的物理文件名为 dataHelper.js,本地开发服务器依然能够顺利读取并正常运行。
然而,绝大多数生产服务器采用 Linux 操作系统(如 Ubuntu、CentOS、Debian),其底层 Ext4 或 XFS 文件系统是严格区分大小写(Case-Sensitive)的。一旦项目部署到 Linux 服务器,Nginx 寻找 DataHelper.js 时无法匹配 dataHelper.js,便会直接响应 404。排查此类问题时,必须严格对比代码中的大小写字符与服务器磁盘物理文件名。
3. 现代前端打包基准路径(base / publicPath)配置偏差
在使用 Vite、Webpack 或 Vue CLI / Create React App 等现代化脚手架时,项目经过打包后会自动将静态资源提取到 dist/assets 目录并在 index.html 中注入资源标签。脚手架默认将资源的基准发布路径(base 或 publicPath)设置为根路径 /。
如果该项目并非部署在域名根目录,而是部署在子路径下(例如 https://example.com/admin/),打包生成出来的 HTML 依然会指向 /assets/index-B4a92c.js,浏览器就会跳出子目录直接向根域名请求 https://example.com/assets/...,从而触发全站静态资源 404。正确的做法是在构建配置中将基准路径与部署子目录保持一致:
// vite.config.js 示例
import { defineConfig } from 'vite';

export default defineConfig({
  // 部署在二级目录时必须显式指定相同的 base
  base: '/admin/',
  build: {
    outDir: 'dist'
  }
});
4. Web 服务器映射陷阱:Nginx root 与 alias 指令混用
在 Linux 部署环境下,Nginx 是处理静态资源最核心的 Web 服务器。许多开发者在配置静态资源代理时,容易混淆 root 与 alias 指令的区别,导致服务器定位到完全不存在的磁盘路径:
# 典型错误示例:在子路径 location 下使用 root
location /static/ {
    root /var/www/myproject/dist/static; # 错误做法!
}
当浏览器请求 /static/app.js 时,Nginx 的 root 指令会将 location 后的匹配路径直接追加到 root 路径之后,服务器最终在磁盘查找的路径变为:
/var/www/myproject/dist/static/static/app.js --> 目录重复,404正确的做法是:若使用 root,只需指定到包含 static 文件夹的上层目录;若希望完全替换路径,则应改用 alias:
# 正确方案 A:使用 root 指向父目录
location /static/ {
    root /var/www/myproject/dist;
}

# 正确方案 B:使用 alias 精准替换
location /static/ {
    alias /var/www/myproject/dist/static/;
}
三、非 404 但仍然加载失败的常见陷阱
在实际排查中,有时浏览器并未抛出 404 状态码,或者状态码甚至是 200,但脚本依然无法运行并报错。这类现象极具迷惑性,必须精准辨析其底层机制。
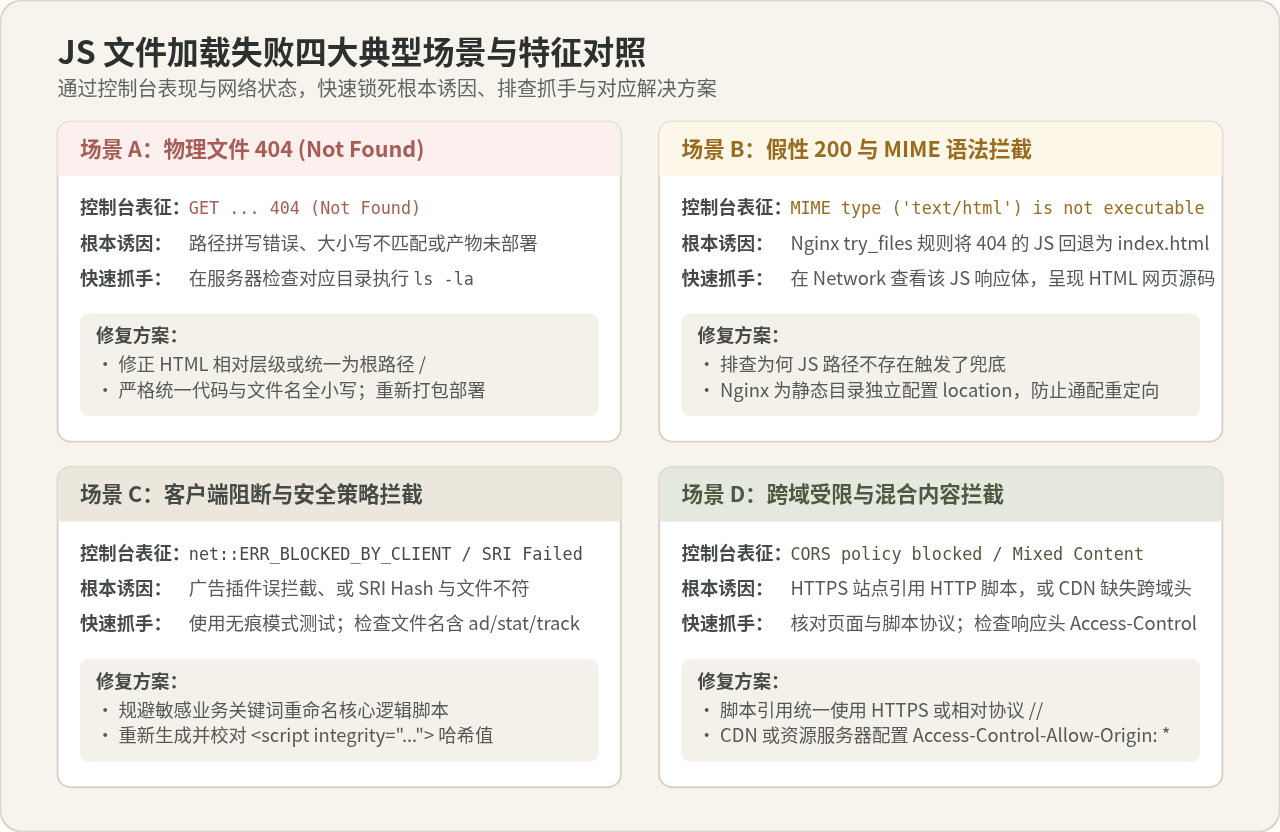
图 3:JS 文件加载异常四大典型场景与特征对照
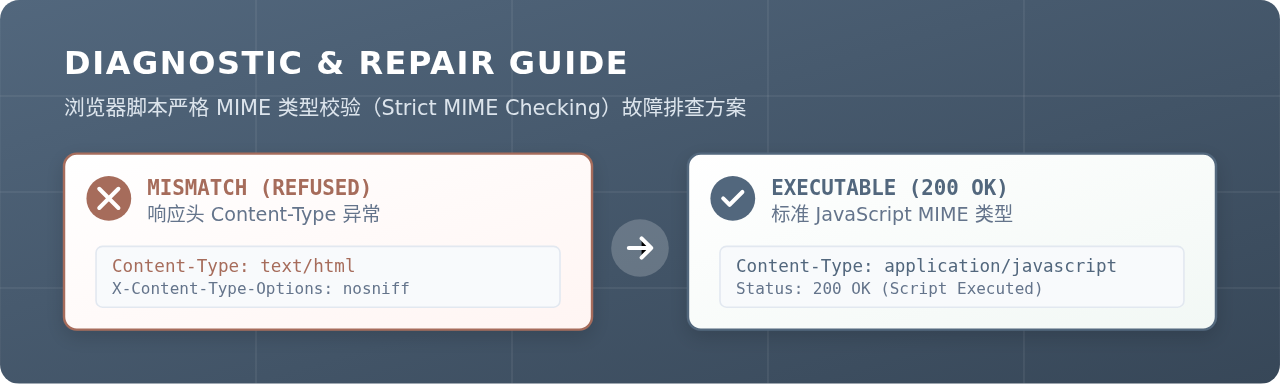
1. 隐蔽的 MIME 类型校验拦截(text/html is not executable)
在控制台中,开发者经常遇到如下红色警示:
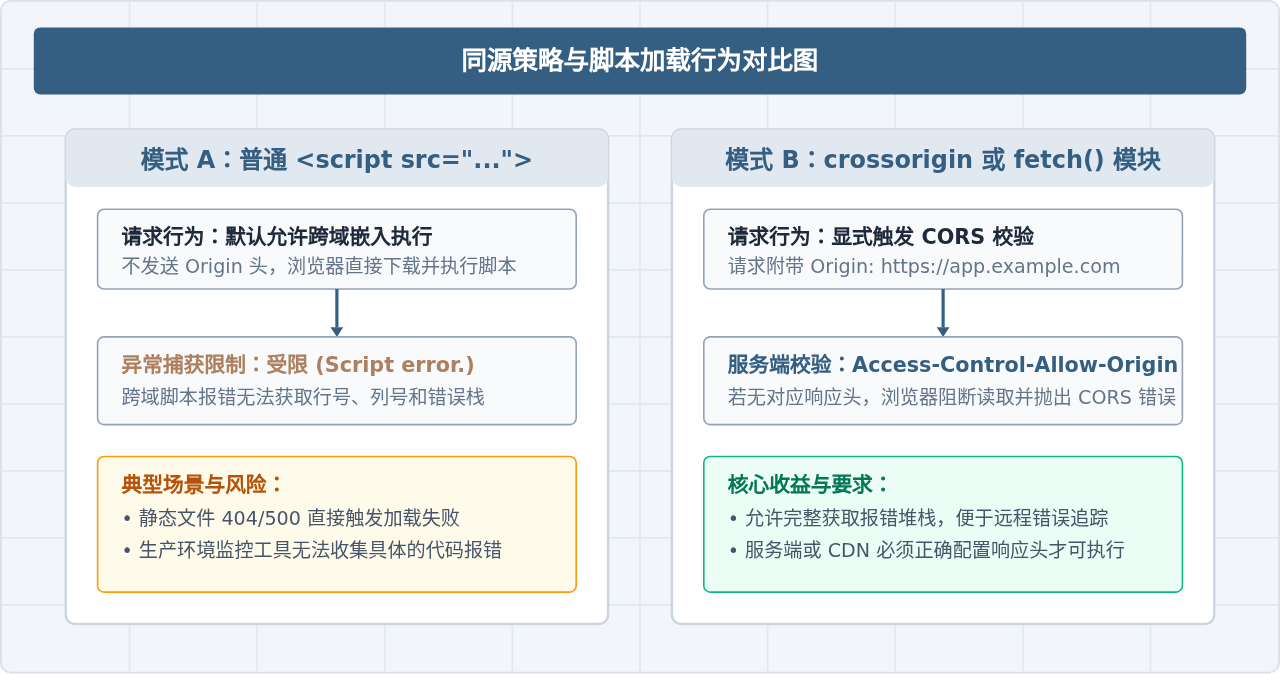
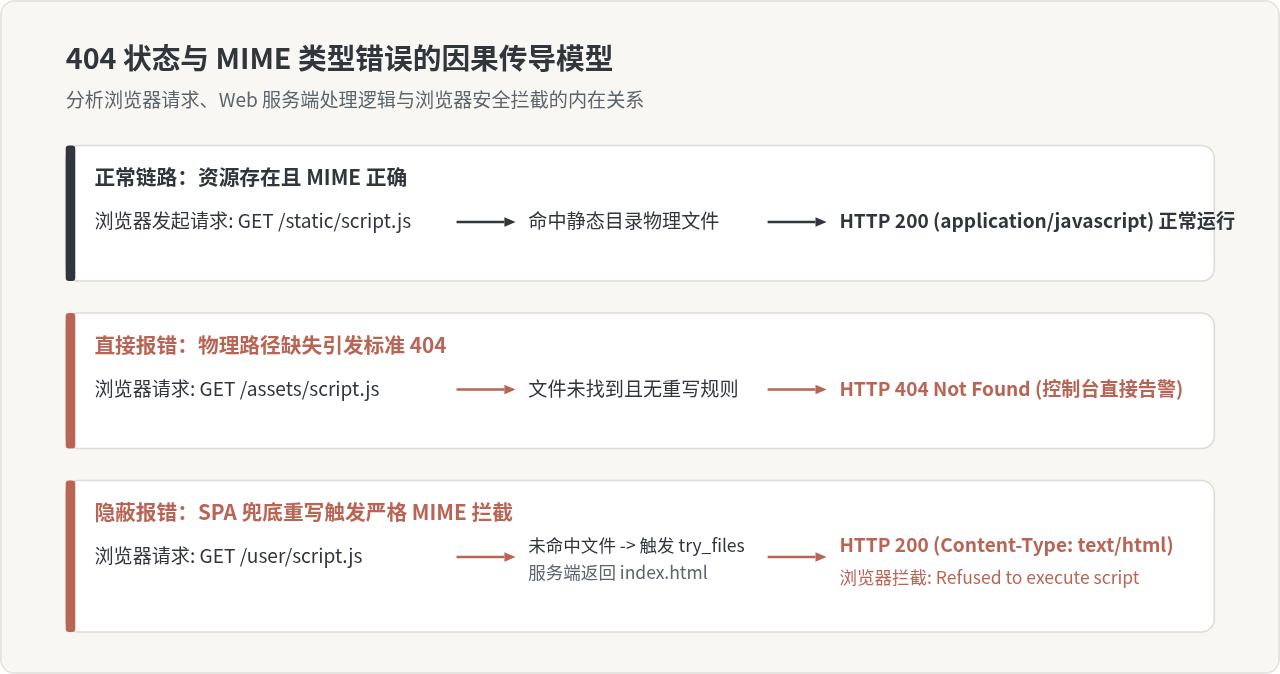
Refused to execute script from 'https://example.com/assets/app.js' because its MIME type ('text/html') is not executable, and strict MIME type checking is enabled.许多初学者误以为是服务器的 MIME 配置丢失,或者需要在 Nginx 强行修改响应头。然而在现代单页面应用(SPA)中,这 99% 是一个“假性 MIME 错误”,其真实根源依然是 404。
为了支持 Vue Router 或 React Router 的 HTML5 History 路由模式,Nginx 通常配置了如下重写规则:
location / {
    try_files $uri $uri/ /index.html;
}
当某个 app.js 在磁盘上确实不存在时,Nginx 按照 try_files 寻找 $uri 失败,没有直接返回 404,而是触发了兜底规则,把根目录下的 /index.html 作为响应内容返回,并且携带了 Content-Type: text/html 与 HTTP 状态码 200。浏览器接收到响应后,发现声明的 <script> 标签返回的内容居然是 HTML 网页,触发了现代浏览器的安全严格 MIME 类型检查(Strict MIME Checking),拒绝执行并报错。排查抓手:直接在 Network 面板点开该脚本请求,查看 Response 标签页,如果看到的是 <!DOCTYPE html> 源码,则坐实了“404 被路由兜底改写为 HTML”的事实。
2. 客户端扩展插件拦截(net::ERR_BLOCKED_BY_CLIENT)
如果 Network 面板中脚本请求的状态直接显示为 (blocked:client) 或控制台抛出 net::ERR_BLOCKED_BY_CLIENT,这并非网络不通,而是用户浏览器中安装的广告拦截插件(如 uBlock Origin、AdGuard、AdBlock Plus)在网络层直接截断了请求。
这类插件依据预设规则库(如 EasyList)对请求 URL 进行正则匹配。如果脚本文件名或路径包含敏感关键词(如 ad.js、banner.js、track.js、analytics.js、stat.js),甚至业务中的广告位代码 advertisement-list.js,都会被拦截规则无差别误杀。排查抓手:使用无痕窗口(Incognito Mode)并禁用全部扩展,若脚本恢复正常,即可确认是插件误杀,需重命名脚本文件。
3. 内容安全策略(CSP)与子资源完整性校验(SRI Hash 不匹配)
企业级应用和金融系统常启用子资源完整性校验(Subresource Integrity, SRI)来防范 CDN 劫持,语法如下:
<script src="https://cdn.example.com/lib/math.min.js"
        integrity="sha384-oqVuAfXRKap7fdgcCY5uykM6+R9GqQ8K/uxy9rx7HNQlGYl1kPzQho1wx4JwY8wC"
        crossorigin="anonymous"></script>
当 CDN 上的 math.min.js 发生细微更新、构建产物微调或被反向代理修改时,文件的 SHA 哈希值发生变化,与 HTML 中声明的 integrity 属性不一致。浏览器在下载完成后比对哈希失败,会立刻丢弃该脚本并拒绝执行。类似地,页面若配置了严格的 Content-Security-Policy: script-src 'self',任何来自非允许域名的外链脚本也会被浏览器静默拦截。
四、容易混淆的常见说法与深度辨析
| 常见说法 / 直觉判断 | 看似合理的表象 | 为何不成立或需修正 | 客观技术事实与纠偏 |
|---|---|---|---|
| “本地开发运行完全正常,上线后 404 一定是运维环境坏了” | 本地没有任何报错,功能完备,一到线上就找不到静态资源。 | 忽视了本地 DevServer(如 Vite/Webpack)是内存虚拟文件系统且系统不敏感,线上则是 Linux 真实物理磁盘映射。 | 本地是虚拟代理且忽略大小写,线上遵循严格物理路径、大小写和 Web 服务器路由配置。 |
| “把所有 script 路径全写死成完整绝对 URL(如 http://...)就能杜绝 404” | 完整 URL 包含协议、域名和完整路径,直观感觉不会发生相对解析漂移。 | 破坏多环境适应性;在 HTTPS 站点引入 HTTP 脚本触发 Mixed Content 拦截;产生 CORS 跨域负担。 | 应使用根相对路径 /assets/... 或配置工程化 base,由部署环境决定域名与协议。 |
| “报 MIME type ('text/html') is not executable,去给服务器加 Content-Type 响应头就能好” | 控制台明确指出了 MIME 类型不对,直觉上认为是服务端头信息发错了。 | 此时返回的内容实际上是 index.html 的网页文本,强行把 HTML 标记为 JS 只会引发更严重的语法解析异常。 |
核心病因是脚本物理 404 触发了 SPA 路由兜底。解决办法是找到并修复丢失的脚本,而不是篡改响应头。 |
五、生产环境长效防范与工程化闭环体系
解决单次报错只是应急手段,在现代前端团队中,应通过工程化流水线和合理的运维架构,将脚本加载故障防范于未然。
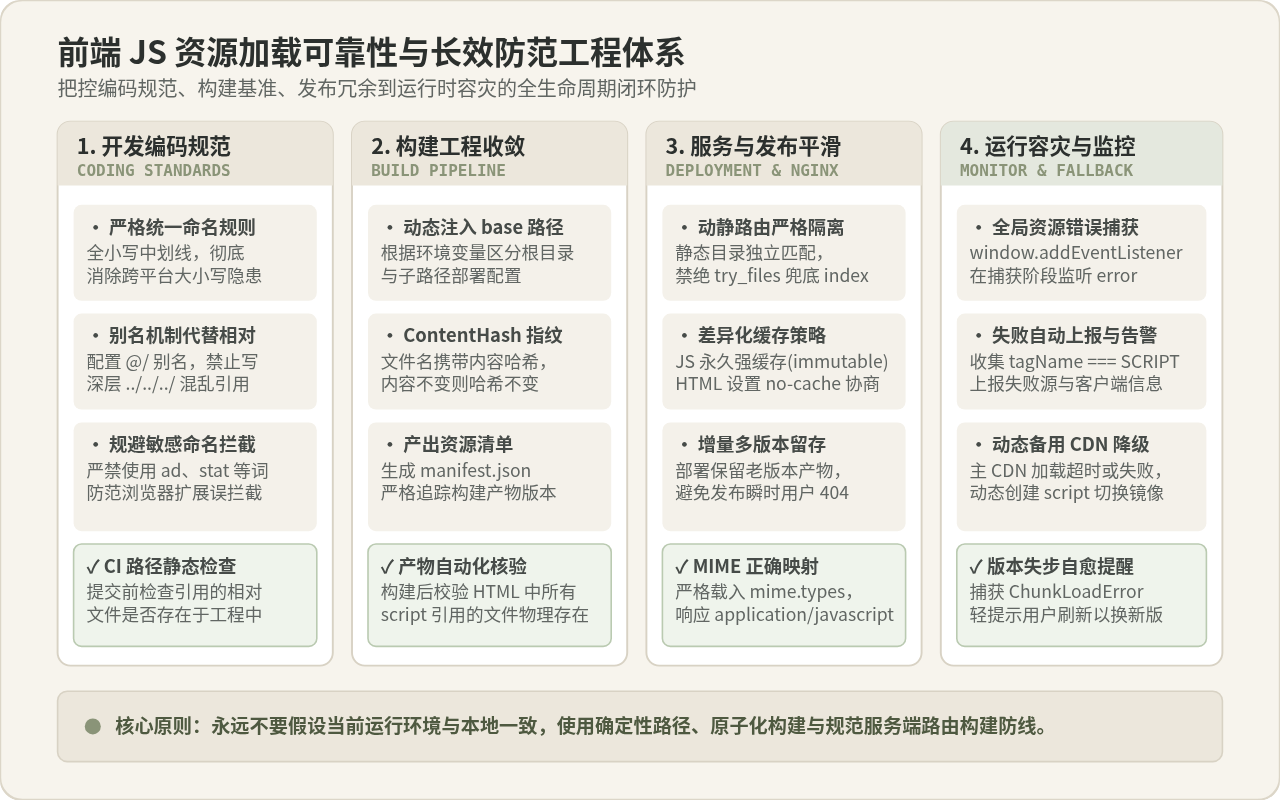
图 4:前端 JS 资源加载可靠性与长效防范工程体系
1. 动静分离与 Nginx 隔离配置规范
为了彻底杜绝 SPA 路由重写把 404 脚本伪装成 index.html 的问题,在 Nginx 配置文件中必须将静态资源目录与 HTML 路由处理严格物理隔离:
server {
    listen 80;
    server_name example.com;
    root /var/www/myproject/dist;
    index index.html;

    # 1. 静态资源专属规则:命中真实文件,缺失则直接返回明确的 404,绝不回退到 index.html
    location /assets/ {
        expires 1y;
        add_header Cache-Control "public, max-age=31536000, immutable";
        access_log off;
        try_files $uri =404; # 关键:找不到就返回 404,不进入前端路由兜底
    }

    # 2. 单页面应用前端路由兜底规则:仅对非静态资产的页面路径生效
    location / {
        add_header Cache-Control "no-cache";
        try_files $uri $uri/ /index.html;
    }
}
2. 版本发布平滑过渡机制与多版本留存
在现代化前端持续交付(CI/CD)中,静态脚本通常带有 [contenthash](例如 app.8f7d2e.js)。如果团队采用“每次发布直接清空 dist 目录再解压新产物”的激进做法,会导致严重的用户故障:当新版本发布上线的瞬间,老用户正在浏览页面,页面触发路由懒加载(Dynamic Import)去异步请求旧版 Hash 脚本时,旧文件已被物理删除,立即引发 ChunkLoadError: Loading chunk failed (404)。
工程规范:在生产发布脚本中,静态资源发布应当采用增量覆盖与多版本留存策略。每次发布只更新 index.html,并保留过去 3 至 7 天生成的历史 Hash 静态文件。配合前端 HTML 协商缓存(no-cache)与静态资源强缓存(immutable),确保在线用户在无感过渡的同时随时能够平滑刷新拉取最新代码。
3. 客户端全局静态资源加载异常监控与容灾
静态资源的加载错误属于资源层事件,不会冒泡到 window.onerror。为了实现全站监控与容灾,必须在页面 <head> 最上方注册全局捕获阶段(Capture Phase)的错误监听:
// 全局静态资源加载失败监控与容灾降级示例
window.addEventListener('error', function(event) {
  const target = event.target || event.srcElement;

  // 判断是否属于脚本或样式资源加载失败
  if (target && (target.tagName === 'SCRIPT' || target.tagName === 'LINK')) {
    const failedUrl = target.src || target.href;
    console.error('[Resource Load Error]', failedUrl);

    // 1. 结构化日志上报服务端
    if (navigator.sendBeacon) {
      navigator.sendBeacon('/api/log/resource-error', JSON.stringify({
        url: failedUrl,
        page: location.href,
        ua: navigator.userAgent,
        time: Date.now()
      }));
    }

    // 2. 对核心关键脚本实施备用 CDN 降级重试
    if (target.dataset.retry !== 'done' && failedUrl.includes('cdn.main.com')) {
      target.dataset.retry = 'done';
      const fallbackScript = document.createElement('script');
      fallbackScript.src = failedUrl.replace('cdn.main.com', 'cdn.backup.com');
      document.head.appendChild(fallbackScript);
    }
  }
}, true); // 关键参数:true 启用事件捕获阶段监听面对 JS 加载异常,切勿凭空猜测路径。牢记“看清 Network 真实发起 URL -> 检查磁盘物理存在与大小写 -> 查验 Nginx 动静路由隔离 -> 保留构建 Hash 平滑版本”四部曲,即可迅速排查并根治绝大多数 404 与资源加载失败故障。
JS压缩后代码报错怎么调试?Source Map使用详解
2026-11-05 09:05:04
JS压缩会破坏代码逻辑吗?兼容性风险与测试建议
2026-11-03 17:13:03
Next.js 与 Vite、Create React App 的优缺点对比
2026-11-03 15:27:33
前端项目打包生成 JS 文件的核心步骤完整记录
2026-10-31 21:04:46
npm镜像源更改后不生效的排查与解决:从旧淘宝源迁移到npmmirror
2026-10-31 16:25:35