JS脚本加载失败或跨域报错(CORS)怎么解决
系统讲解JavaScript脚本加载失败与CORS跨域报错的成因及排查方案,包含同源策略原理、Nginx/Node.js服务端配置、CDN跨域头设置以及前端工程化代理调试指南。
在前端开发和日常运维中,JavaScript 脚本无法正常执行通常归结为两类截然不同的问题:一类是网络层面的物理加载失败(如路径拼错、资源 404、网络拦截),另一类是浏览器同源策略触发的跨域隔离(CORS 报错或 Script error)。解决此类问题的核心在于通过浏览器的开发者工具准确识别错误类型,进而针对性地修正资源加载路径、配置跨域响应头(如 Access-Control-Allow-Origin)或调整前端工程与标签属性。
一、辨别问题本质:加载失败与跨域报错的典型表现
当页面中的 JS 脚本出现异常时,按 F12 打开浏览器开发者工具(DevTools),观察 Console(控制台) 与 Network(网络面板),报错信息会明确指示故障根源:
- 常规加载失败(Network Error):控制台显示
net::ERR_ABORTED 404 (Not Found)、net::ERR_CONNECTION_REFUSED或net::ERR_BLOCKED_BY_CLIENT。此时 Network 面板中对应的 JS 文件请求状态码为红色(如 404、500 或 (failed)),脚本文件本身根本没有成功下载到本地。 - 跨域访问报错(CORS Error):控制台出现红色提示
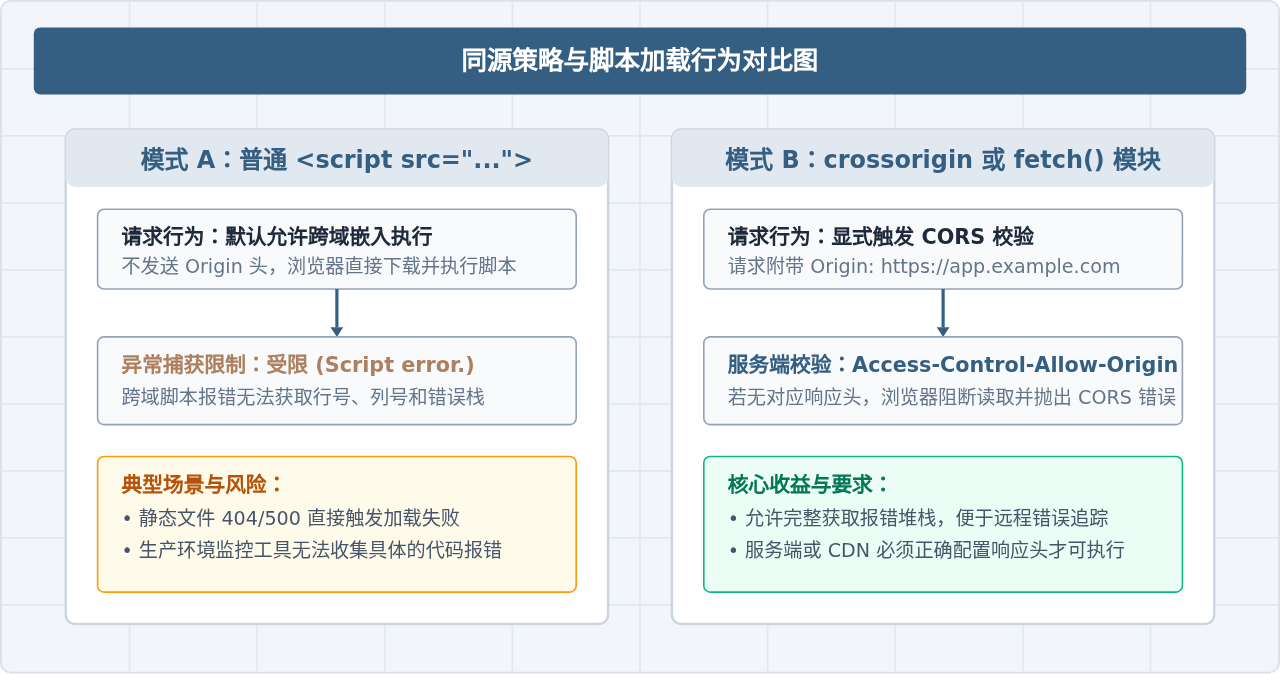
Access to script at 'https://cdn.example.com/lib.js' from origin 'https://app.example.com' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.。这说明脚本可能已被网络传输,但由于服务器未声明合法的 CORS 头,浏览器安全机制禁止当前上下文读取其内容或捕获其异常。 - 无细节的脚本错误(Script error.):在使用
window.onerror全局捕获跨域脚本运行时异常时,出于防范跨站点信息泄露的考虑,浏览器将具体的报错行号、列号和错误栈全部隐藏,仅呈现为单一字符串Script error.。
二、常规 JS 脚本加载失败的排查与修复
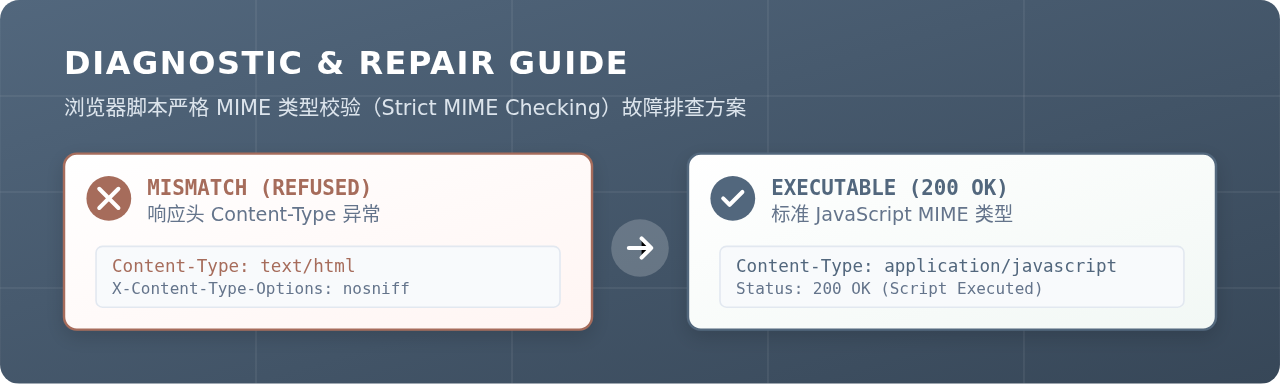
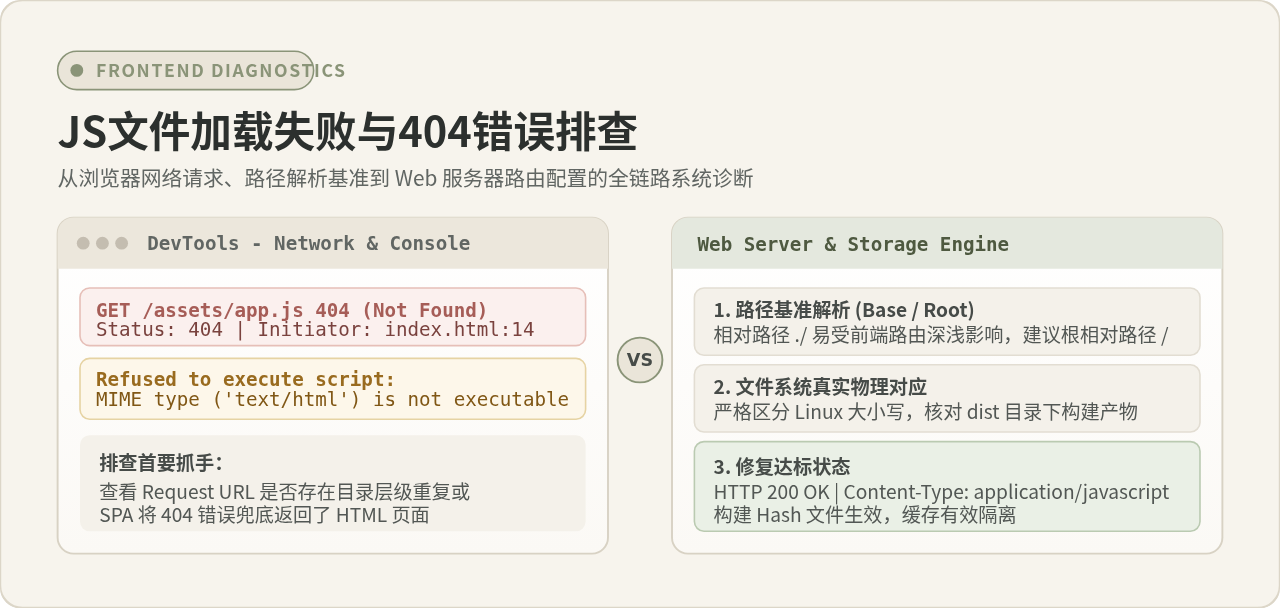
如果控制台未出现“CORS policy”字样,而是直接提示资源加载中断或 404,应优先从路径、网络和执行时序三方面入手。
1. 路径与静态基准目录不匹配
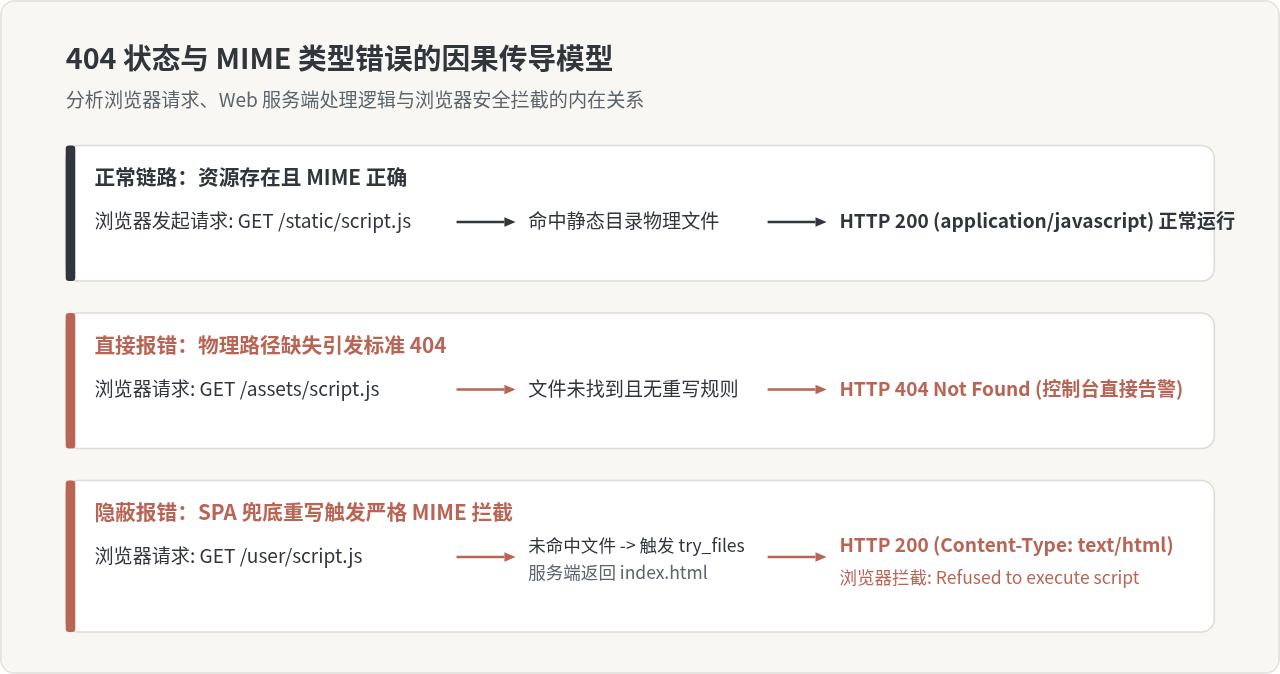
这是导致 404 Not Found 最常见的原因。在前端单页应用(SPA)或配置了二级目录的项目中,绝对路径与相对路径的混淆尤为频繁:
- 绝对路径根目录错误:形如
<script src="/assets/index.js">的代码始终从域名根路径发起请求。若项目部署在https://example.com/sub-app/下,请求将被发送至https://example.com/assets/index.js,直接返回 404。此时应改为相对路径./assets/index.js或在打包配置中正确指定publicPath: '/sub-app/'(Vite 中为base: '/sub-app/')。 - 前端路由 History 模式刷新失效:当用户访问
https://example.com/article/1024并刷新页面时,若使用相对路径src="js/app.js",浏览器会请求https://example.com/article/js/app.js。此时服务端未对该路径重定向到 index.html,静态资源便会无法加载。
2. 客户端网络插件拦截与内容安全策略 (CSP)
若报错为 net::ERR_BLOCKED_BY_CLIENT,通常是因为脚本文件名包含 ad、track、stat、analytics 等关键字,被客户端浏览器安装的广告拦截插件(如 uBlock Origin、AdGuard)阻断。重命名文件并排除相关过滤规则即可恢复。此外,若服务器响应头中设置了严苛的 Content-Security-Policy: script-src 'self',任何未授权域名的外部脚本都会直接被阻断,需要在 CSP 策略中为该域名添加许可。
3. 脚本依赖与加载时序冲突
当多个脚本存在依赖关系(如业务代码依赖 jQuery 或 SDK),若使用了 async 属性,脚本下载完毕后会立即乱序执行;若在 DOM 未渲染完成前执行 DOM 查询,控制台会抛出 TypeError: Cannot read properties of null,导致后续逻辑中断。应使用 defer 属性保证按 HTML 书写顺序在 DOM 解析完毕后执行:
<!-- 保证按顺序在 DOMReady 后执行 -->
<script src="https://cdn.example.com/vendor.js" defer></script>
<script src="./main.js" defer></script>
三、CORS 跨域报错的系统排查步骤
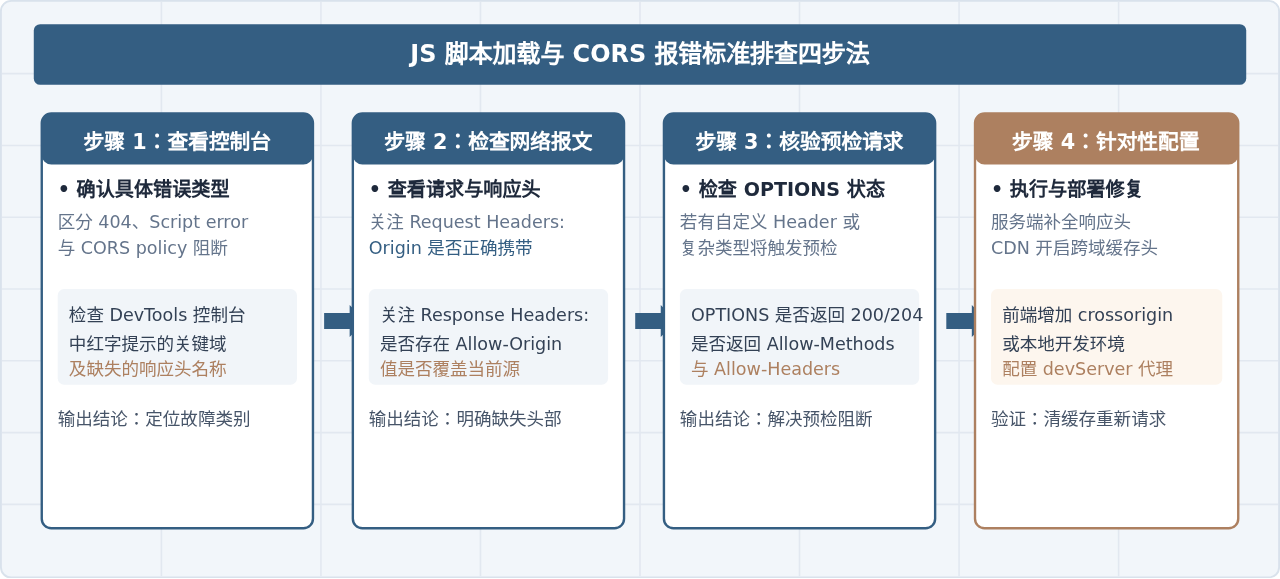
当浏览器出现明确的跨域提示时,遵循规范的四步法可以快速锁定是配置缺失还是请求方式问题。
四、服务端与 CDN 跨域配置实战
跨域问题的根源在于浏览器为了安全要求目标资源服务器显式放行。因此,最规范、最根本的解法是在服务端或资源反向代理层配置正确的 CORS 响应头。
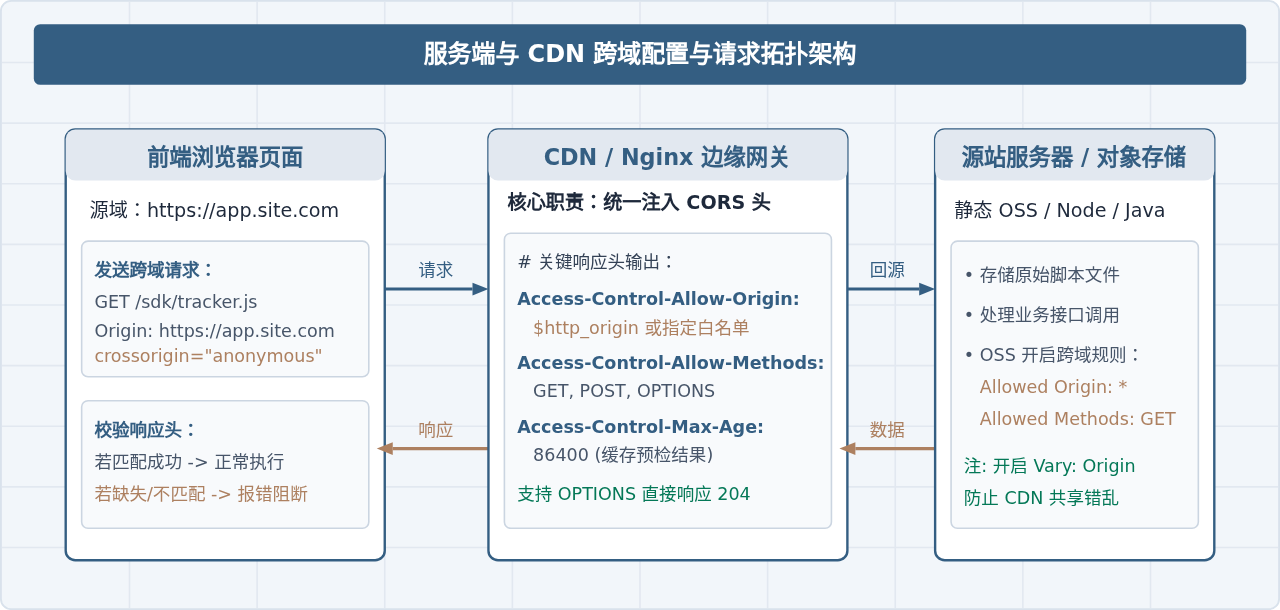
1. Nginx 反向代理配置
对于通过 Nginx 托管的静态脚本或作为网关代理的 API,可以在对应 location 块中直接加入以下指令:
server {
    listen 80;
    server_name static.example.com;

    location / {
        # 允许所有域名跨域访问静态资源
        add_header 'Access-Control-Allow-Origin' '*' always;
        add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS' always;
        add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range' always;

        # 处理 OPTIONS 预检请求直接返回 204
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' '*';
            add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS';
            add_header 'Access-Control-Max-Age' 1728000;
            add_header 'Content-Type' 'text/plain; charset=utf-8';
            add_header 'Content-Length' 0;
            return 204;
        }

        root /var/www/static;
        try_files $uri $uri/ =404;
    }
}always 参数可以确保即使服务器返回 4xx/5xx 错误时,跨域响应头依然生效,防止因错误响应丢失跨域头而引发二次的 CORS 掩盖报错。
2. Node.js (Express) 服务端处理
如果是 Node.js 提供的后端或 SSR 服务,推荐使用成熟的 cors 中间件进行安全过滤:
const express = require('express');
const cors = require('cors');
const app = express();

const whitelist = ['https://app.example.com', 'https://admin.example.com'];
const corsOptions = {
  origin: function (origin, callback) {
    // 允许无 origin 的同源工具请求或处于白名单内的域名
    if (!origin || whitelist.indexOf(origin) !== -1) {
      callback(null, true);
    } else {
      callback(new Error('Blocked by CORS policy'));
    }
  },
  credentials: true, // 允许携带 Cookie
  methods: ['GET', 'POST', 'PUT', 'DELETE', 'OPTIONS']
};

app.use(cors(corsOptions));
3. CDN 与对象存储(OSS/COS/S3)配置
静态 JS 资源多托管在阿里云 OSS、腾讯云 COS 或 AWS S3 上并接入 CDN 加速。若出现跨域错误,需执行两处配置:
- 存储桶跨域规则(CORS):在存储桶管理后台的“跨域访问”中添加规则,“来源 Origin”填
*或具体业务域名,“允许 Methods”勾选GET, HEAD。 - CDN 节点缓存与 Vary 响应头:在 CDN 配置中开启“自定义 HTTP 响应头”,配置
Access-Control-Allow-Origin: *。同时务必启用Vary: Origin,防止不同域名请求同一缓存文件时因命中首个请求的缓存头而产生跨域报错。
五、前端工程与开发环境的高效应对方案
除了服务端调整,前端在工程化开发和生产环境也应采取相应的配套措施。
1. 正确使用 crossorigin 属性与全局错误监控
在引入 CDN 托管的第三方 SDK 或公共库时,若希望通过 window.onerror 获取详细的报错堆栈,必须在 <script> 标签上添加 crossorigin="anonymous":
<!-- 未添加 crossorigin: 脚本报错仅输出 "Script error." -->
<!-- 添加 crossorigin: 服务端返回 CORS 头后,可捕获完整行号与错误信息 -->
<script src="https://cdn.bootcdn.net/ajax/libs/vue/3.3.4/vue.global.prod.js" crossorigin="anonymous"></script><script> 添加了 crossorigin="anonymous",而该 CDN 节点没有返回 Access-Control-Allow-Origin,浏览器将彻底拒绝加载并执行该脚本。因此,添加该属性前务必确认目标资源支持 CORS。
2. 开发环境配置本地反向代理(Vite / Webpack)
在本地研发阶段(如 localhost:3000 请求测试服 API api.dev.com),修改后端跨域配置往往耗时费力。利用开发服务器的 Proxy 功能,将请求由前端本地 Node 服务转发,可以避开浏览器同源策略:
// vite.config.js
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    port: 3000,
    proxy: {
      '/api': {
        target: 'https://api.dev.com',
        changeOrigin: true, // 修改请求头中的 Origin 为目标 URL
        rewrite: (path) => path.replace(/^\/api/, '')
      }
    }
  }
});
六、排查与解决决策速查
面对不同的业务场景与报错提示,可参照下表与决策图快速选取最佳解决路径:
| 故障现象 | 根本原因 | 推荐解决手段 |
|---|---|---|
| Status 404 / ERR_ABORTED | 静态资源路径错误或未部署 | 调整 publicPath,排查 SPA 路由 History 模式重定向 |
| ERR_BLOCKED_BY_CLIENT | 广告拦截插件或关键词规则阻断 | 重命名含 ad、track 的文件名,排查客户端扩展 |
| Blocked by CORS policy (缺少 Allow-Origin) | 目标服务器未声明跨域许可 | 在 Nginx、后端中间件或 CDN 响应头中添加 Access-Control-Allow-Origin |
| window.onerror 报 Script error. | 跨域脚本未授权暴露错误详情 | 标签添加 crossorigin="anonymous" 并确保服务器返回 CORS 头 |
| OPTIONS 预检请求返回 403 / 405 | 网关或框架拦截了预检探测 | 配置网关允许 OPTIONS 方法并直接返回 HTTP 204 无内容响应 |
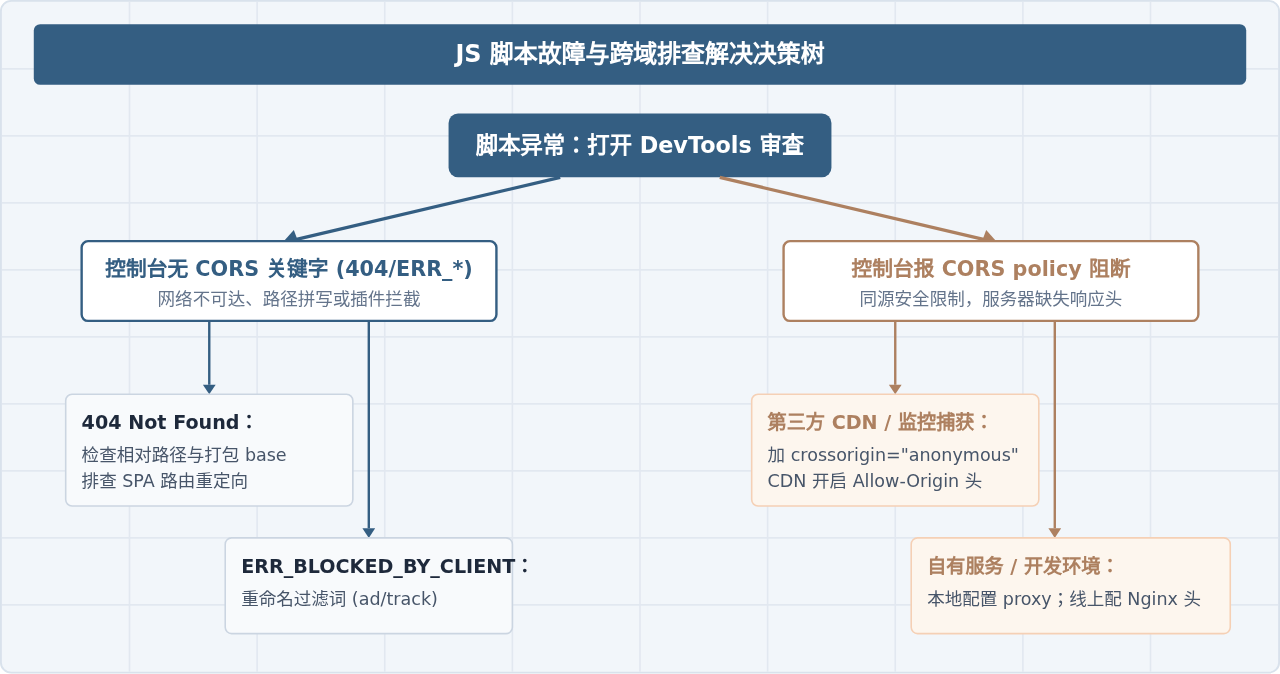
综上所述,JS 脚本加载失败多源于网络物理层面的路径缺失或扩展过滤,而跨域报错则是现代浏览器保障客户端安全的主动防御行为。在实际项目中,通过准确查看 Network 面板状态、规范配置 CDN 与 Nginx 响应头、为第三方监控脚本补充 crossorigin 属性,并在本地开发使用代理转发,即可构建兼具安全性与健壮性的前端资源加载机制。
JS压缩后代码报错怎么调试?Source Map使用详解
2026-11-05 09:05:04
JS压缩会破坏代码逻辑吗?兼容性风险与测试建议
2026-11-03 17:13:03
Next.js 与 Vite、Create React App 的优缺点对比
2026-11-03 15:27:33
js文件加载失败或404错误的常见原因与排查
2026-11-03 10:38:55
前端项目打包生成 JS 文件的核心步骤完整记录
2026-10-31 21:04:46
相关标签: