使用在线JS压缩工具会泄露源码吗?隐私安全风险评估
使用在线JS压缩工具是否会泄露源码?本文从纯前端沙箱与服务端接口两大技术架构展开分析,提供浏览器DevTools抓包排查实操步骤、源码敏感度分级矩阵以及本地工程化替代方案。
一、纯前端沙箱与服务端接口:两种截然不同的数据流向
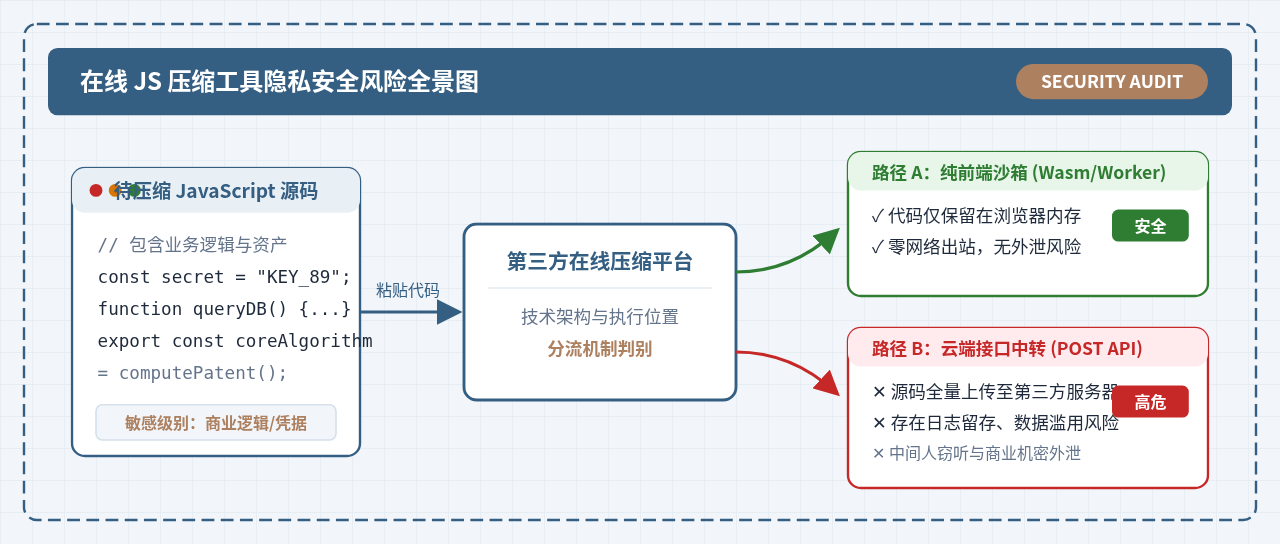
许多开发者在日常维护或临时处理独立脚本时,习惯打开搜索引擎随机选择一个排名前列的“JS 在线压缩 / 格式化”网站。在表面上,各类工具的使用交互极其雷同:左侧粘贴未压缩的 JavaScript 脚本,点击“压缩代码”按钮,右侧瞬间输出单行压缩结果。然而在看似相同的交互背后,其网络底层运行模型存在本质差异。
1. 纯前端模式 (Client-Side Only)
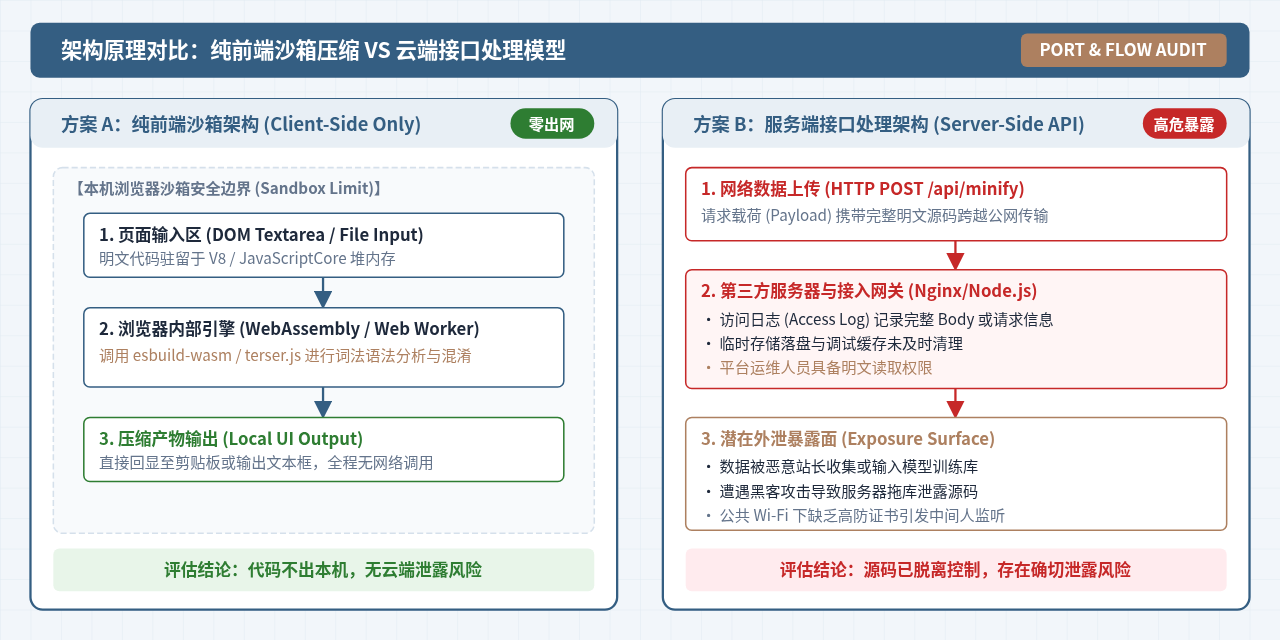
这类工具将压缩引擎(例如 esbuild-wasm、terser.js 或 babel-standalone)作为静态资源直接加载到用户的浏览器中。当用户点击压缩按钮时,执行上下文完全受限在当前标签页的 V8 或 JavaScriptCore 引擎沙箱内部,或者交由本地创建的 Web Worker 线程完成抽象语法树(AST)分析与代码混淆。数据在整套流程中仅驻留于本地设备内存,既不会触发任何对外的数据请求,也不会产生云端持久化留存。对于这类工具,在安全隔离的视角下等同于在本地终端运行单机程序。
2. 服务端接口模式 (Server-Side Minification)
与纯前端相反,相当一部分上线较早或由个人站长维护的在线工具,前端网页仅充当输入表单。一旦触发压缩,页面会发起一次 XMLHttpRequest 或 fetch 请求,通过 HTTP POST 方式将文本框内的全量源码以 JSON 或表单负载的形式传送到站长的远程服务器。服务器端的 Node.js、Python 或 Java 后端调用本地压缩进程处理后,再将压缩字符串通过 HTTP 响应回传给浏览器。
一旦源码被发往第三方服务器,数据的主动权便彻底移交。即便工具在网页页脚声明“绝不存储用户代码”,代码也已经在公网上跨越了多个网络节点,并在远端服务器的内存与输入流中走完了完整生命周期。
二、服务端处理模式背后的四大隐私与安全隐患
为什么不能随意把未脱敏的 JavaScript 源码发送至未经审计的第三方公共服务器?在现代 Web 应用架构中,前端代码并非仅仅是表单验证函数,其背后牵涉着多重安全边界。
1. Web 服务器访问日志与网关反向代理留存
大多数生产环境的 Web 服务器(如 Nginx、Apache、Caddy)以及云端 API 网关,均配置有详细的访问日志与请求体暂存机制。当遭遇请求超时、502 错误或开启了 Debug 调试模式时,反向代理会将完整的 Request Payload 写入磁盘日志文件中。即便站长主观上没有“偷看”代码的恶意,这些记录在日志文件中的商业代码也会长期以明文形式滞留在第三方云主机的日志轮转目录内。
2. 明文传输与不安全的网络中间人劫持
部分免费在线工具为了节省成本,未部署强加密的 SSL/TLS 证书,甚至允许纯 HTTP 明文传输;有些虽然启用了 HTTPS,但使用了弱密码套件。当开发者身处咖啡馆、机场等公共 Wi-Fi 环境时,通过未隔离的网络通道向外部服务器推送源代码,网络中间人可轻而易举通过旁路监听抓取数据包,直接截获上传的代码内容。
3. 运营方的数据滥用与拖库风险
免费在线工具的运营通常缺乏严格的商业隐私合规与外部安全审计。部分黑产站点甚至专门搭建轻量工具站作为“诱饵”,在后台专门编写正则规则过滤抓取用户上传代码中的 API Key、数据库连接串、未混淆算法等高价值信息。此外,第三方网站本身若存在 SQL 注入、未授权访问等安全漏洞,遭到外部黑客攻陷脱裤后,用户上传的历史脚本缓存也将一并沦陷。
4. 源码中潜在高敏信息的连带穿透
前端代码在打包交付前,常包含尚未通过环境变量抽离的敏感数据。一旦整段文件被上传,危害将从“代码被偷看”直接升级为“全系统权限被接管”的安全事故。
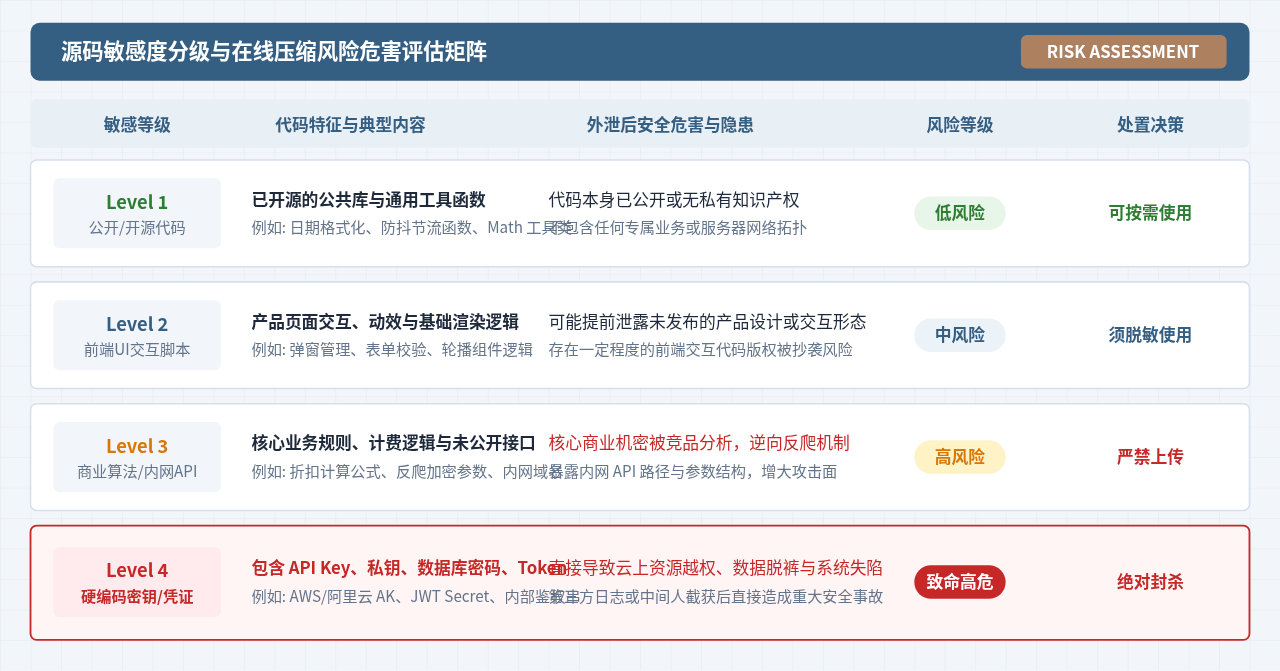
| 代码内容分类 | 典型代码特征 | 泄露影响评级 | 在线压缩建议 |
|---|---|---|---|
| 公共开源片段 | jQuery 插件、Lodash 工具函数、通用正则 | 低风险 (Low) | 可酌情使用,无重大泄露危害 |
| 普通 UI 交互逻辑 | 弹窗控制、表单校验、DOM 事件绑定 | 中风险 (Moderate) | 存在商业版权被盗取与竞品抄袭风险 |
| 核心商业规则与接口 | 折扣计算公式、反爬虫加密算法、内网域名路径 | 高风险 (High) | 严禁上传,防止业务机制逆向与暴露攻击面 |
| 硬编码凭证与密钥 | 云存储 AK/SK、JWT Secret、第三方开放平台私钥 | 致命风险 (Critical) | 绝对禁止,可能导致云端资产直接沦陷 |
三、实操排查:4 步验证在线工具是否在悄悄上传源码
面对某个具体的在线压缩工具,开发者不应盲目听信网页上的宣传文案。通过现代浏览器自带的开发者工具(DevTools),只需 4 个明确步骤,即可在几秒钟内准确判断该站点究竟是“纯本地运算”还是“静默上传服务端”。
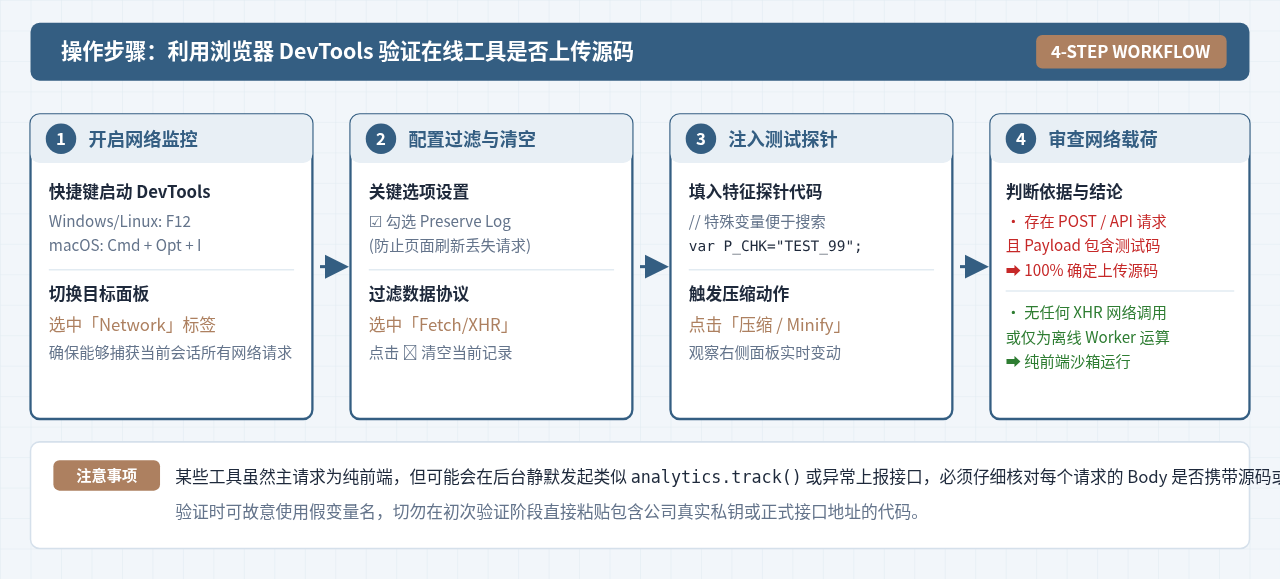
-
打开开发者工具并切换至网络面板在当前在线压缩工具的网页上,按下快捷键
F12(Windows/Linux)或Cmd + Option + I(macOS)打开开发者工具,点击顶部导航栏的 Network(网络) 标签页。 -
锁定关键过滤项并清空会话在 Network 面板的次级工具栏中,勾选 Preserve log(保留日志) 复选框(避免某些工具压缩后自动刷新页面导致请求记录丢失)。在请求类型过滤器中点击 Fetch/XHR,随后点击左上角的圆圈斜杠图标(
Clear),清空此前页面加载产生的所有网络历史记录。 -
注入特征探针代码并执行压缩在网页的输入框中,不要直接输入真实业务代码,而是粘贴一段带有独特字符串的探针代码,例如:
接着点击页面上的“压缩”、“执行”或“Minify”按钮。const VERIFY_SECRET_TOKEN = "AUDIT_PROBE_STRING_987654"; function testMinify() { console.log("Health check test payload"); } -
审查网络列表与 Payload 请求体仔细观察 Network 列表中的流量响应:
- 判定为服务端上传(存在风险):如果在点击压缩瞬间,Network 列表中弹出了新的网络请求(多为
POST、PUT类型),点击该请求并切换至 Payload / Request Payload(载荷) 面板。如果在其中搜索到了刚才输入的探针字符串(如AUDIT_PROBE_STRING_987654),说明该网站 100% 将你的完整源码上传到了远端服务器。 - 判定为纯前端沙箱(安全可信):如果点击压缩后,Network 列表中没有任何新的 Fetch/XHR 记录,或者仅有谷歌统计(
google-analytics.com)等与代码内容无关的纯页面浏览心跳包,且右侧压缩结果已正常生成,说明该工具是在本地内存通过 WASM 或 Worker 离线处理。
- 判定为服务端上传(存在风险):如果在点击压缩瞬间,Network 列表中弹出了新的网络请求(多为
Offline(离线)。如果此时点击压缩依然能够瞬间输出结果,则证明该工具确实完全脱离了外部服务器网络,具备完全的本地运算能力。
四、安全高效的工程化替代方案:告别在线工具
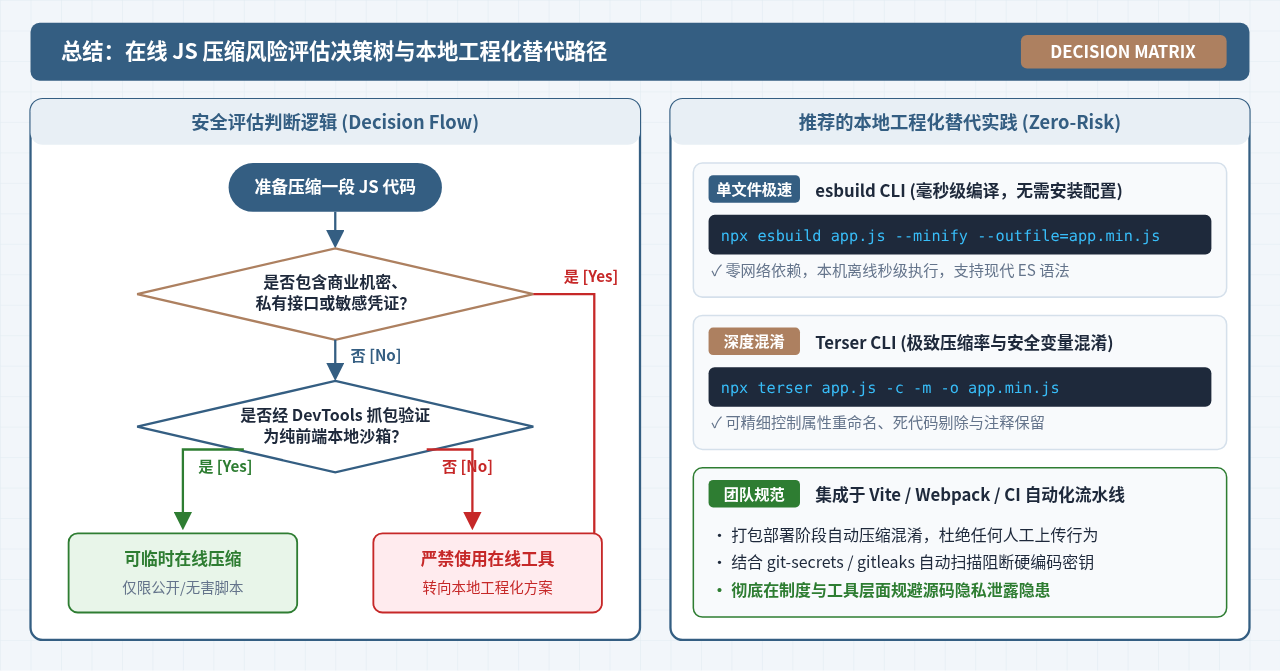
在正规的前端工程化开发与生产交付体系中,依赖网页端工具处理代码本身属于反模式(Anti-Pattern)。借助成熟的本地 CLI 工具或前端构建脚手架,不仅完全隔绝了源码泄露风险,还能获得远超在线工具的编译性能与定制空间。
方案 1:使用 esbuild 极速本地压缩(单文件首选)
如果只是临时需要将单个独立的 JavaScript 文件进行压缩混淆,完全不需要安装庞大的前端全家桶。使用 Node.js 附带的 npx 即可免安装直接调用目前行业内编译性能领先的 esbuild:
# 语法:npx esbuild [输入文件] --minify --outfile=[输出文件]
npx esbuild index.js --minify --outfile=index.min.js核心优势:基于 Go 语言编写,百毫秒内即可完成万行代码的语法树重构与变量替换。全过程在本地终端与本地文件系统中执行,完全不产生任何网络流量。
方案 2:使用 Terser CLI 进行深度混淆
如果需要对变量名重命名(Mangle)、移除特定控制台打印(如 console.log)或进行死代码剔除(Dead Code Elimination),可直接调用行业标准压缩器 terser:
# 启用代码压缩(-c)与变量重命名混淆(-m),同时移除 console 输出
npx terser app.js -c drop_console=true -m -o app.min.js
通过本地命令行参数,开发者可以明确指定保留版权注释(--comments)或配置私有属性混淆规则,兼顾安全性与调试灵活性。
方案 3:集成于 CI/CD 自动化流水线
对于团队项目,必须在工程规范层面禁止成员使用任何公共在线工具。通过在 Vite、Webpack 或 Rollup 构建流程中配置自动化压缩插件,结合 Git 预提交钩子(husky)与凭据扫描工具(如 gitleaks),从源头上规避秘钥提交与人工误操作。
五、风险评估总结与使用指南
综合技术机制与安全考量,针对“使用在线 JS 压缩工具会泄露源码吗”这一问题,建议在日常开发中遵循以下三条核心准则:
- 一律假定未知在线工具存在网络上传行为:切勿轻易信任网页上的口头承诺,在首次使用前必须通过 DevTools 抓包或开启离线模式亲自核实其网络数据流。
- 严防核心资产与机密外泄:对于任何包含商业机密算法、私有 API 接口定义、用户敏感交互逻辑以及未脱敏凭据的代码,无论该在线工具是否声明安全,一律坚决禁止复制粘贴至网页端。
- 优先采用本地自动化构建体系:养成在本地终端直接使用
npx esbuild或npx terser的工程习惯,或将压缩工作固化于打包脚手架中,从根本上杜绝潜在的隐私与数据安全隐患。
为什么JS调用reload后页面没有立即更新
2026-11-05 13:38:29
crypto-js 加密结果与 Java/Python 后端不一致怎么解决
2026-11-05 12:09:48
js文件缓存导致代码不更新怎么强制刷新
2026-11-04 22:30:24
JS逆向调试技巧:编写Hook脚本监控加密函数输入输出
2026-11-04 10:42:46
Babylon.js 性能优化技巧:实例化网格与遮挡剔除
2026-11-03 23:43:22