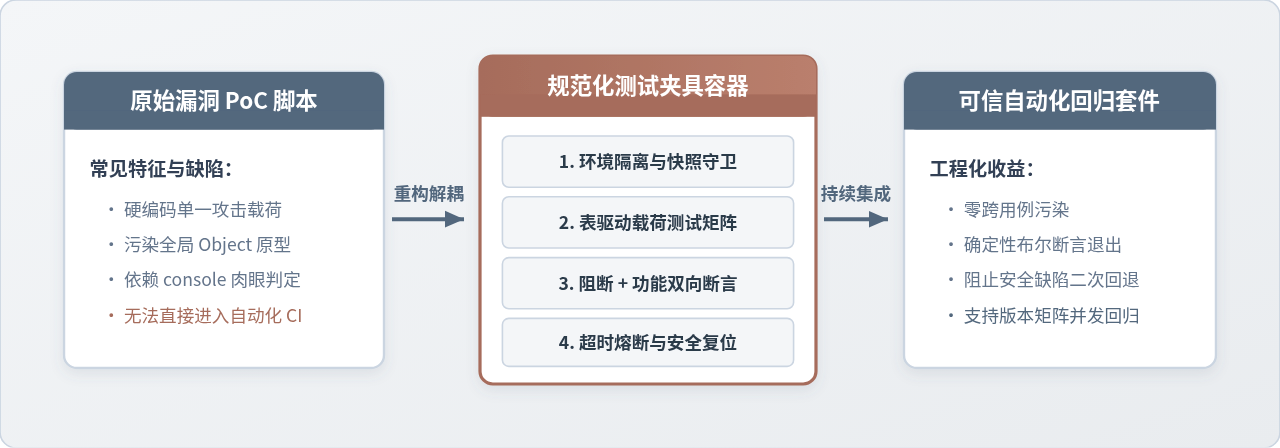
本文详细讲解如何将脆弱、易污染全局的JavaScript框架库漏洞PoC重构为可复现、零副作用、支持持续集成的标准化自动化测试结构。
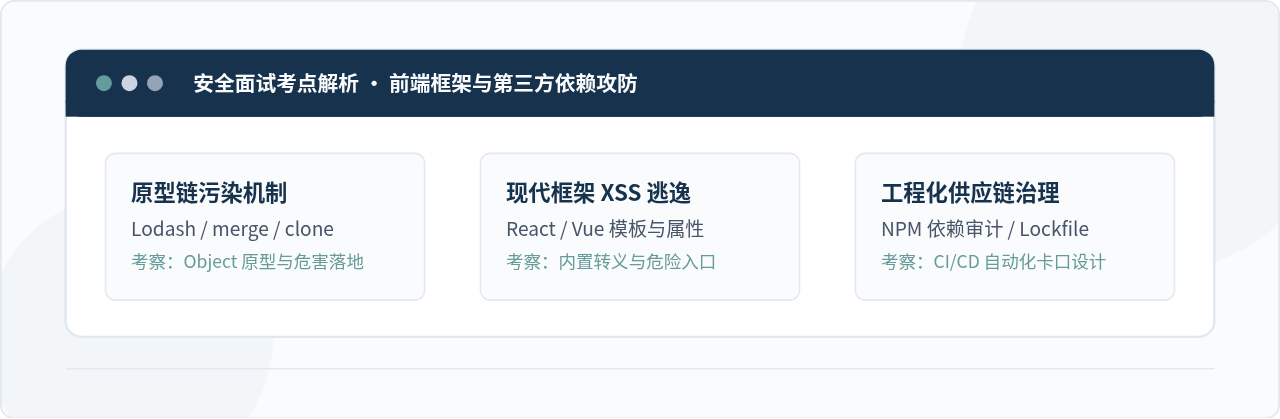
全面解析技术面试中对JavaScript框架与第三方库安全漏洞的考察方式,涵盖原型链污染、框架XSS逃逸、供应链安全及系统化回答策略。
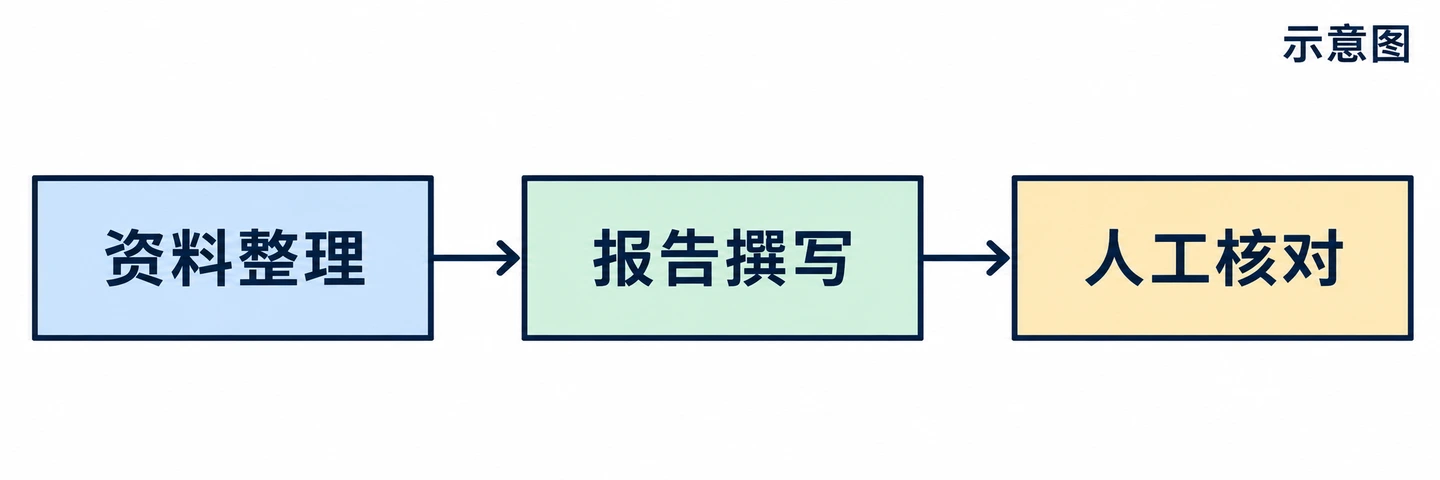
本文通过构建“研究简报生成”示例,演示如何利用 CrewAI 将复杂任务拆解为资料整理与报告撰写两个角色。文章涵盖环境配置、代码实现、运行验证及结果核对流程,强调在自动化工作流中保持人工审核的重要性,并探讨如何将此模式扩展至工单处理等实际业务场景。
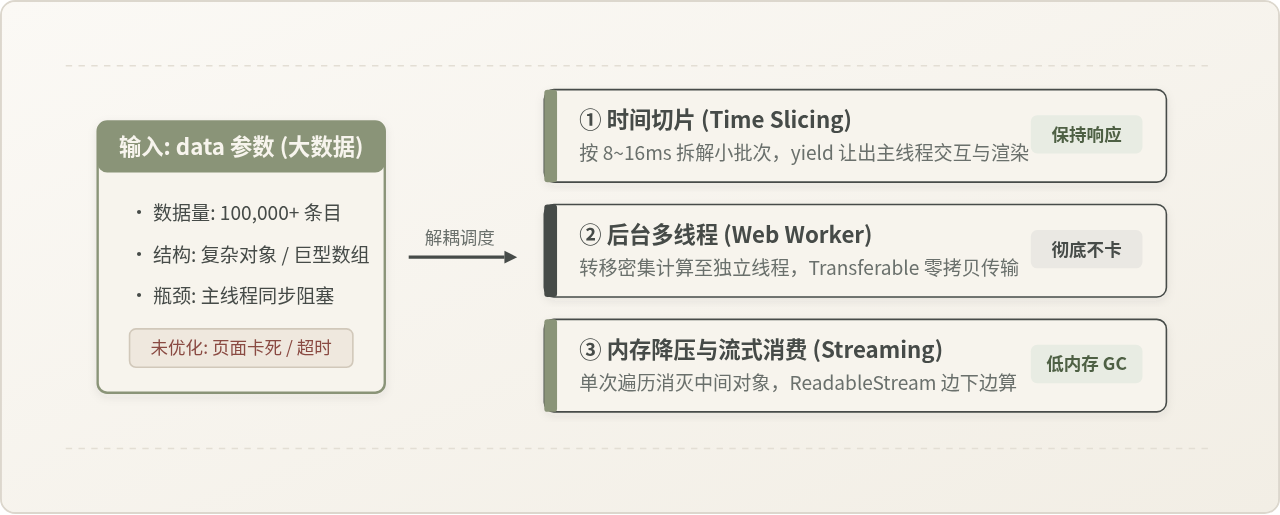
深入剖析 JavaScript 函数在处理巨量 data 参数时引发超时与页面卡死的核心根源,提供时间切片异步调度、Web Worker 多线程解耦、消除链式调用中间数组及流式消费的生产级优化方案与完整代码。
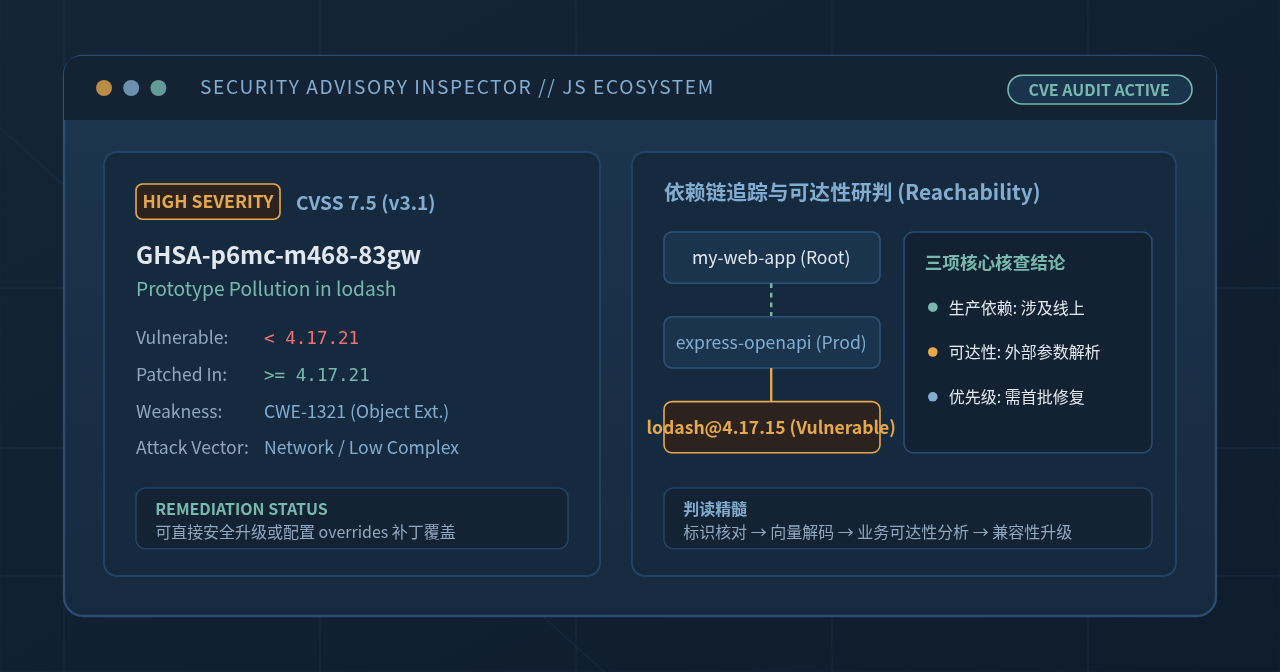
针对JavaScript与Node.js生态中常见的安全漏洞报错文档,详细解析CVE编号、CVSS向量、受影响版本、调用链路及CWE缺陷机理,提供清晰实用的排查与处置指南。
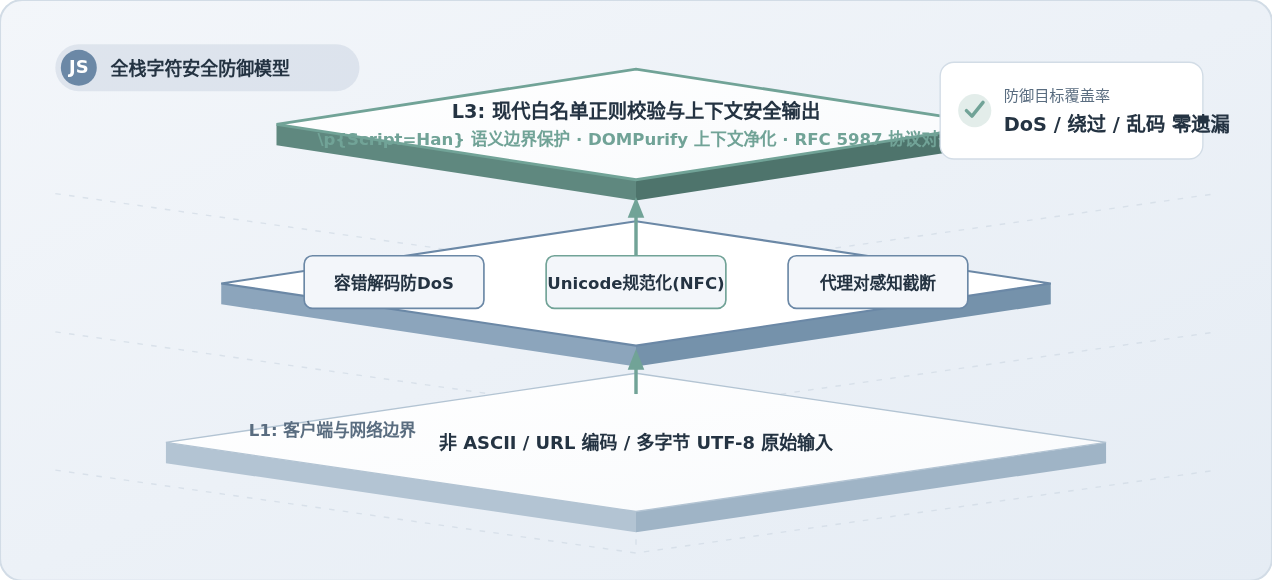
本文针对全栈JavaScript框架与开源库中常见的中文编码漏洞,深入分析畸形URI解码崩溃、Unicode等价性走样绕过、UTF-16代理对截断损坏等风险根源,系统梳理从边界解码、规范化、现代正则校验到安全输出的标准处理流水线与实战代码。
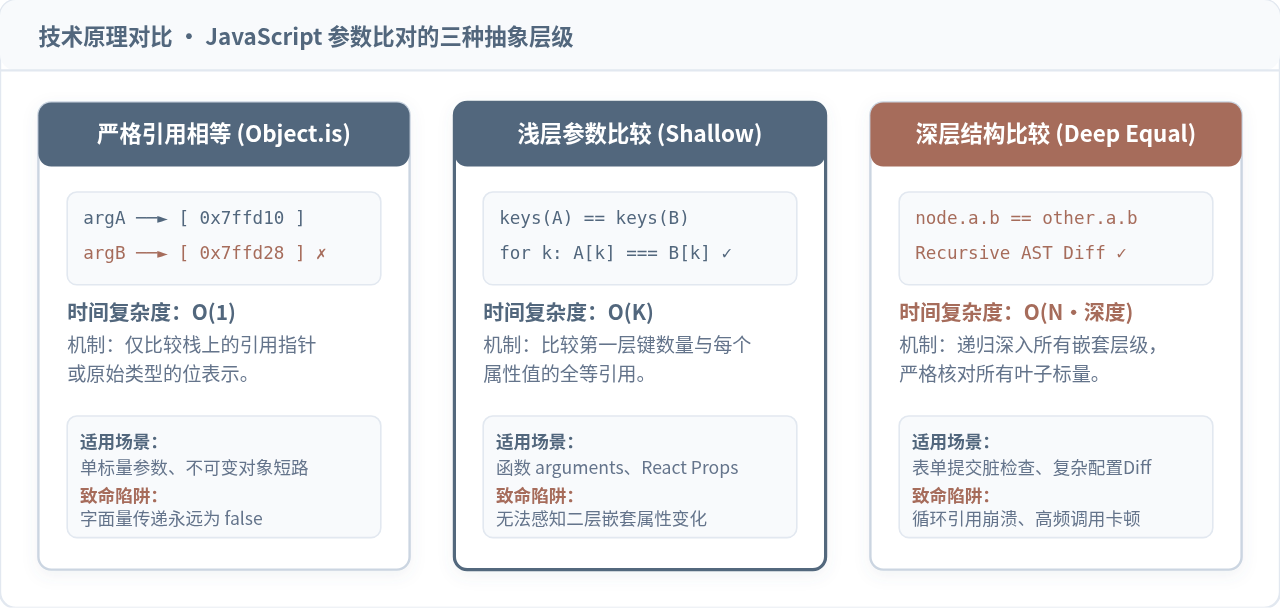
深入剖析JavaScript比较参数的核心原理与生产实践,提供计算记忆化多参数浅比较、React Hooks自定义依赖比对、表单脏检查增量Patch提取与URL查询参数规范化四个值得直接照着做的真实案例与可运行代码。
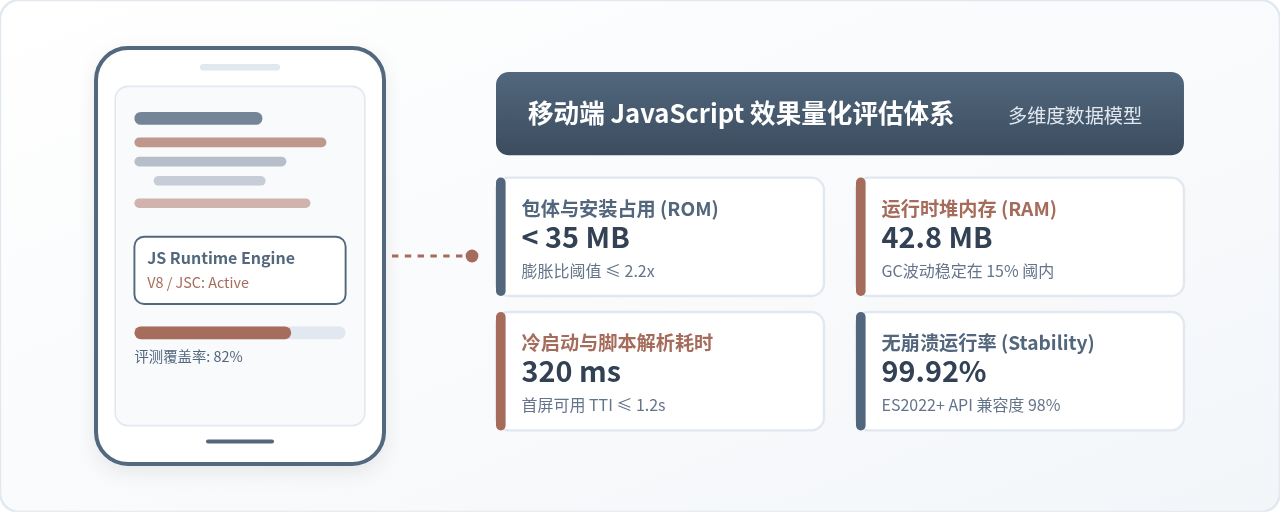
详细讲解在移动端下载安装JavaScript运行环境或应用后的量化评估方法,涵盖包体占用、冷启动耗时、内存泄漏、帧率与稳定性的四维指标模型、自动化测量步骤与打分实践。
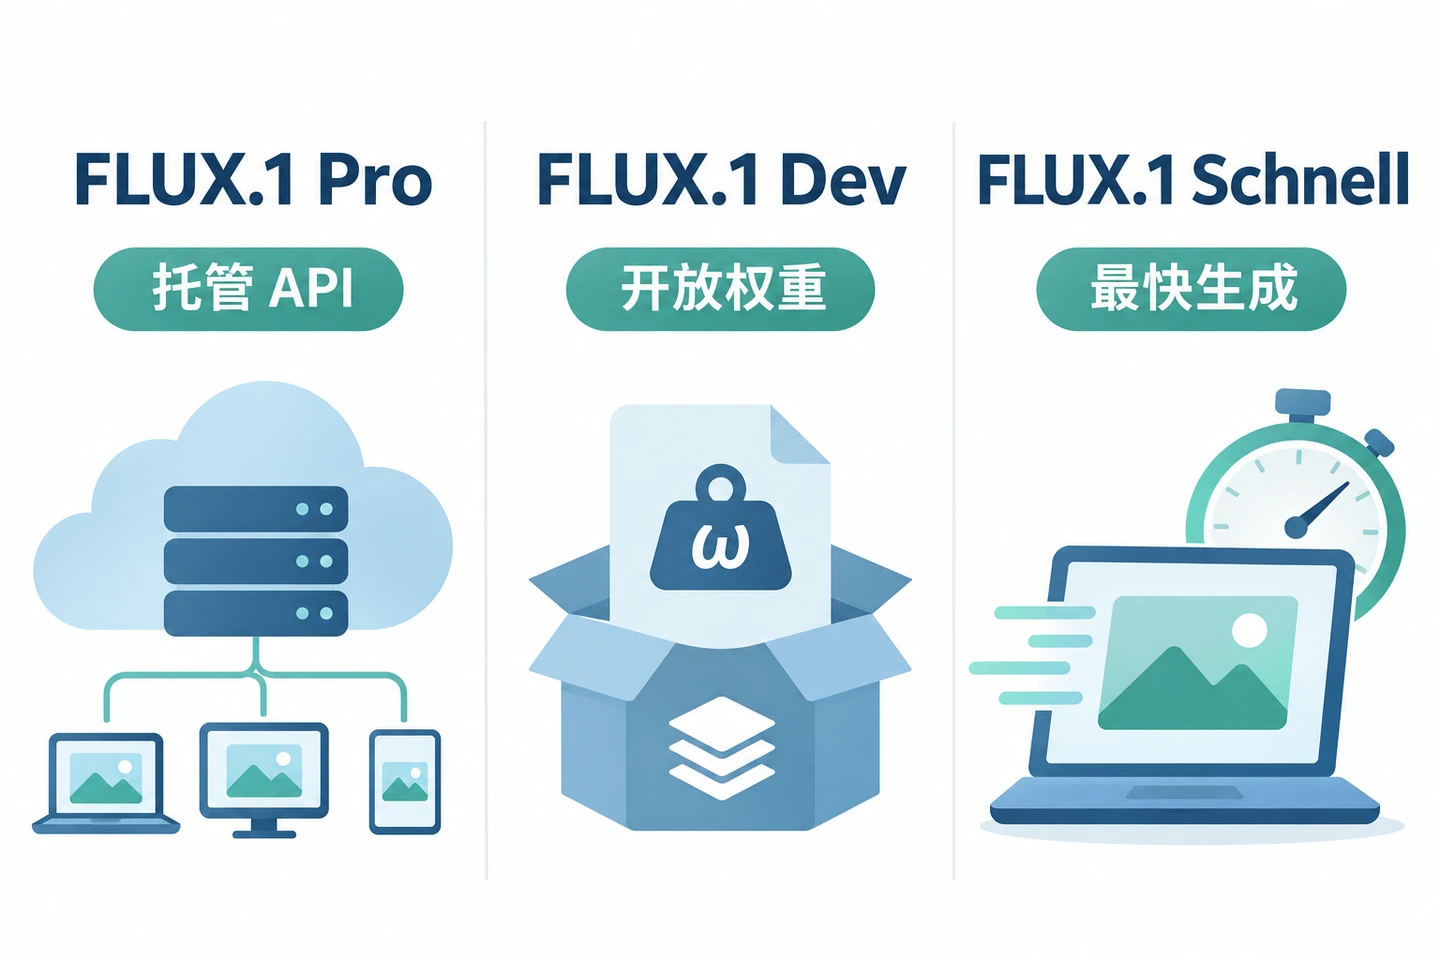
本文深入解析 Black Forest Labs 推出的 FLUX.1 系列三大版本:Pro、Dev 和 Schnell。通过对比三者在部署方式、生成速度、画质表现及许可协议上的核心差异,帮助用户根据实际需求(如商业应用、本地研究或快速迭代)做出精准的模型选型决策,避免盲目追求“最强”标签。
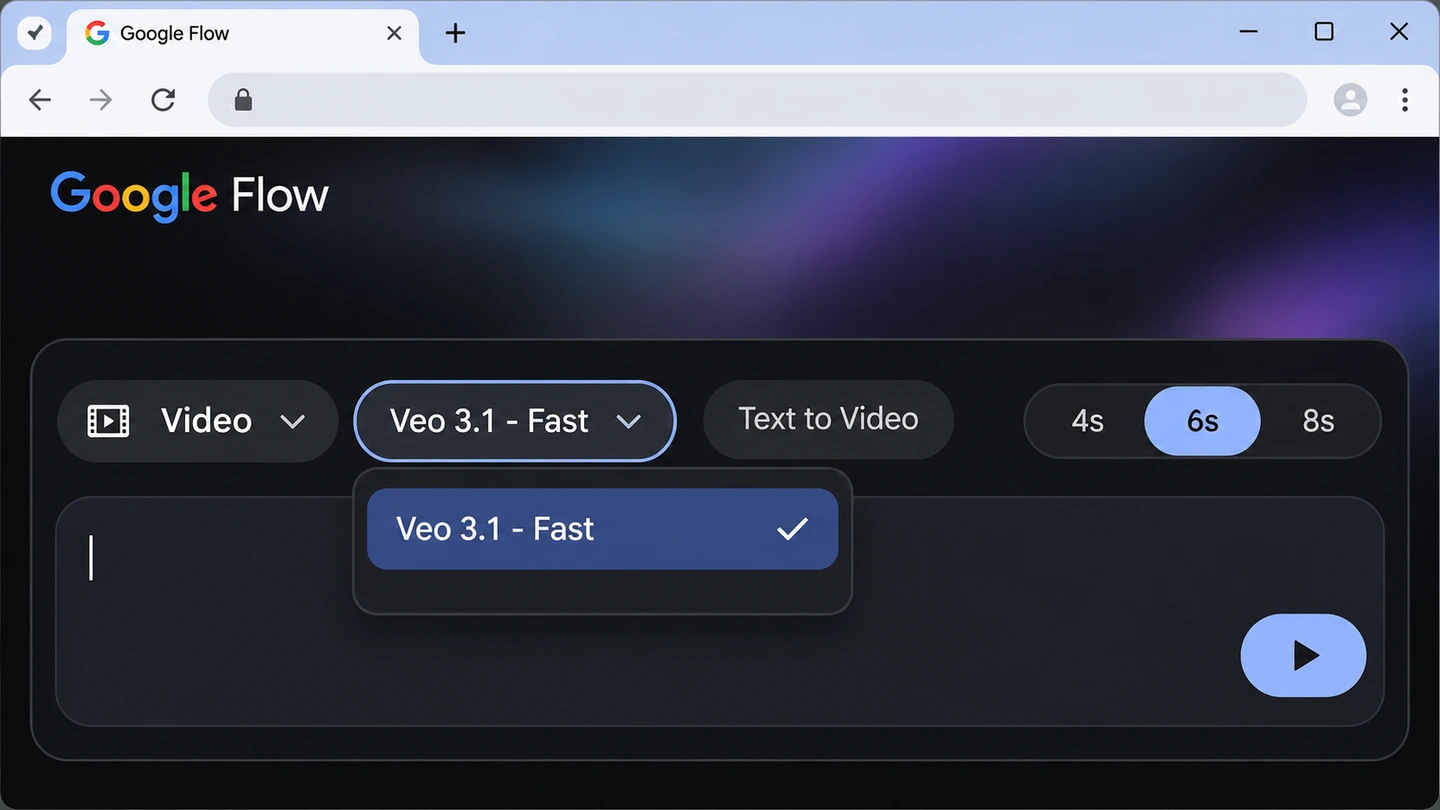
本文针对 Google Veo 在 Flow 和 Gemini 应用中生成视频失败的常见问题,提供系统化的排查指南。内容涵盖模型兼容性确认、Pending 状态处理、Gemini 错误码解析、异常活动提示应对以及最小化复现测试方法,帮助用户快速定位并解决生成报错、限制或质量不佳等问题。
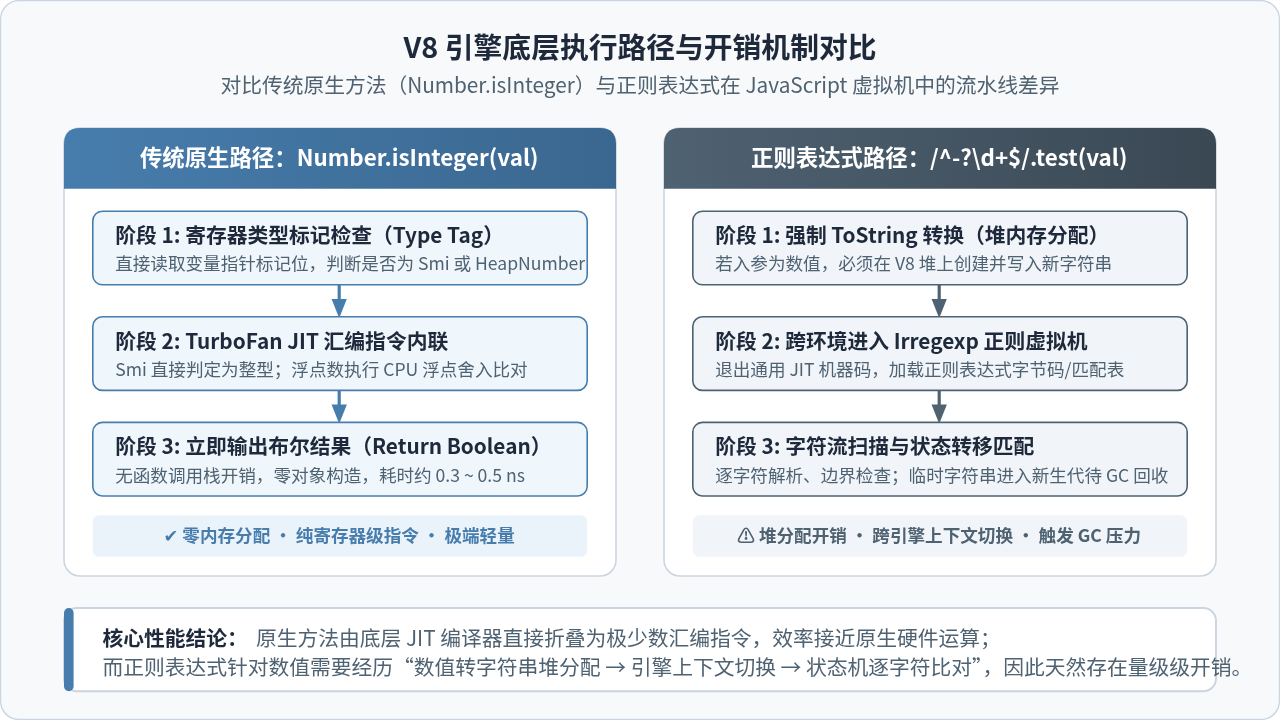
深入对比分析 JavaScript 中使用正则表达式与传统写法(Number.isInteger、取模、位运算)判断整数的性能差异,剖析 V8 引擎底层执行原理与实际工程选型建议。
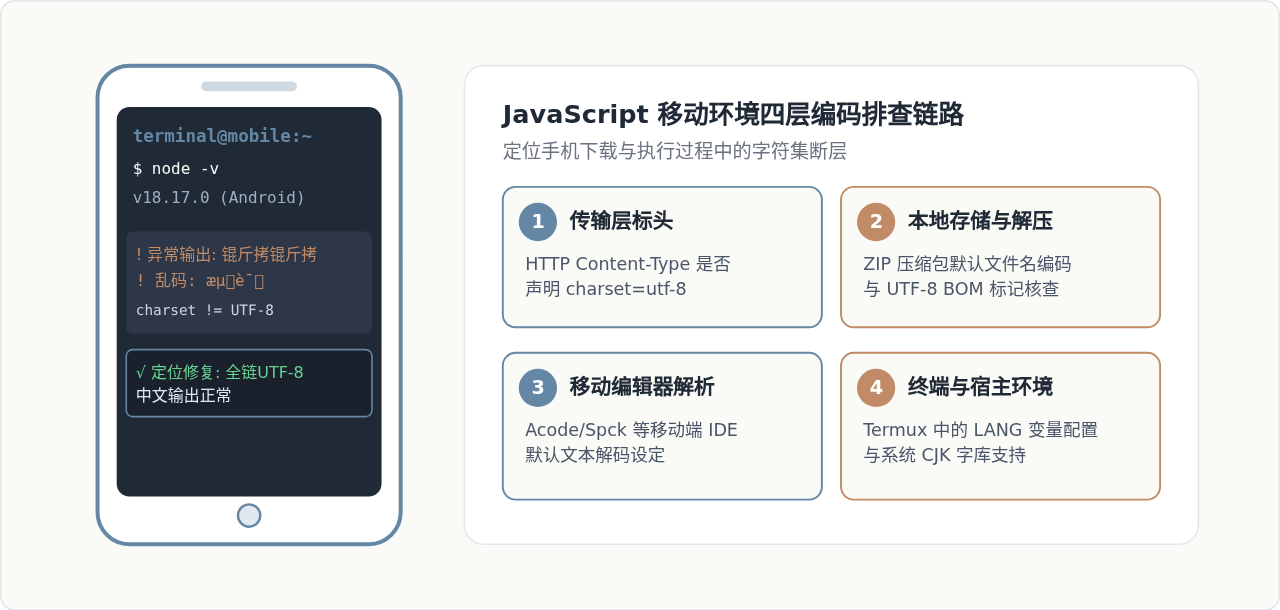
针对在手机端下载、安装和运行JavaScript环境或脚本时出现的中文乱码与字符编码异常,本文详细梳理从传输下载、文件解压、编辑器打开到运行时终端输出的四层定位链路与排查方法。