JavaScript框架库漏洞在面试里常怎么考
全面解析技术面试中对JavaScript框架与第三方库安全漏洞的考察方式,涵盖原型链污染、框架XSS逃逸、供应链安全及系统化回答策略。
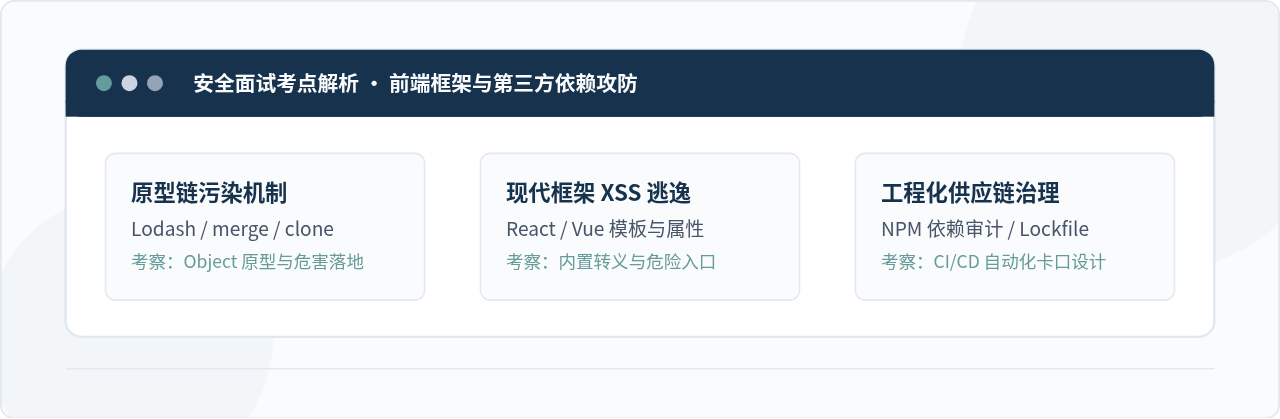
一、面试官的核心考察逻辑与层层追问链路
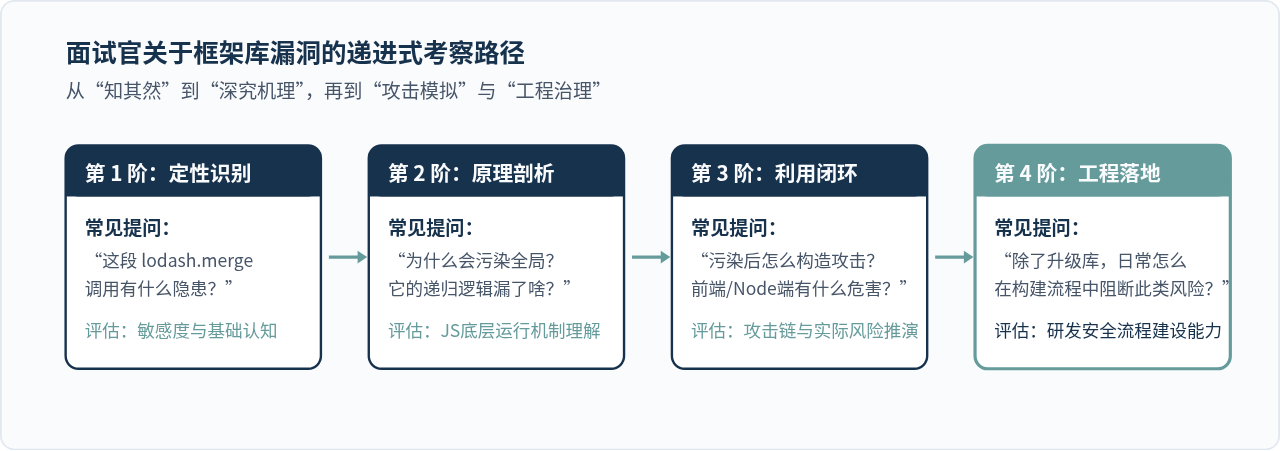
很多开发者在准备安全类面试题时,容易陷入“背诵漏洞名称”的误区。在真实的技术面试中,面试官往往从日常业务中看似普通的一行代码或一个第三方依赖切入,随后按照四个深度逐级推进:
- 识别阶段(表象识别):能否一眼看出某段代码或某个老旧依赖包存在安全隐患。
- 原理推导(底层成因):能否讲清楚 JavaScript 运行机制或框架渲染逻辑是如何被绕过或利用的。
- 攻击场景还原(危害闭环):如果这里存在漏洞,攻击者传入什么 Payload 会产生实质危害?是导致客户端 DOM XSS、逻辑绕过,还是服务端 Node.js 远程代码执行(RCE)?
- 工程化解决(生产防御):如何在编码规范、防御编码、构建工具、以及 CI/CD 流程中彻底阻断此类隐患。
二、高频核心考点一:工具库中的原型链污染(Prototype Pollution)
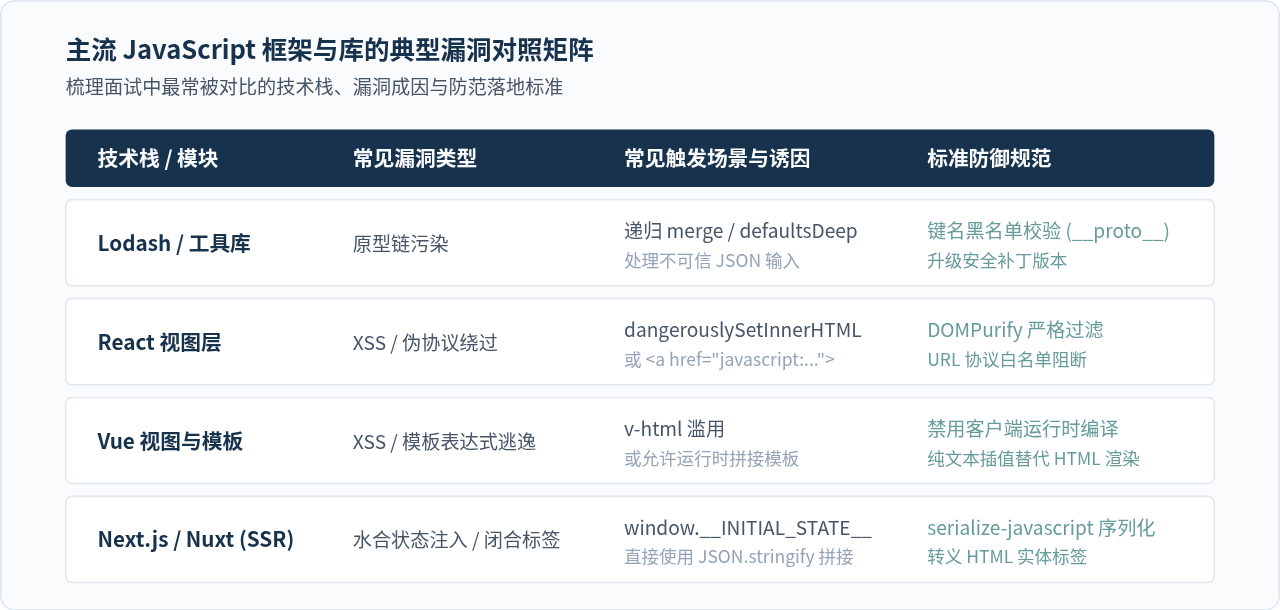
原型链污染是 JavaScript 工具库(如老旧版本的 lodash、deepmerge、extend 等)中最常被考查的漏洞类型。面试官往往会给出一道看似普通的“对象深度合并”手写题或代码审查题。
1. 面试中的典型引子:递归合并函数的漏洞
面试官可能要求你分析以下这段简易对象的深度合并逻辑:
// 示例:存在原型链污染隐患的简易深度合并函数
function unsafeMerge(target, source) {
  for (let key in source) {
    if (source.hasOwnProperty(key)) {
      if (typeof source[key] === 'object' && source[key] !== null) {
        if (!target[key]) {
          target[key] = {};
        }
        unsafeMerge(target[key], source[key]);
      } else {
        target[key] = source[key];
      }
    }
  }
  return target;
}
当攻击者传入一个经过精心构造的 JSON 字符串反序列化后的对象时,例如:
const maliciousPayload = JSON.parse('{"__proto__": {"isAdmin": true}}');
unsafeMerge({}, maliciousPayload);

// 验证污染结果
const normalUser = {};
console.log(normalUser.isAdmin); // 输出 true!影响了全局对象原型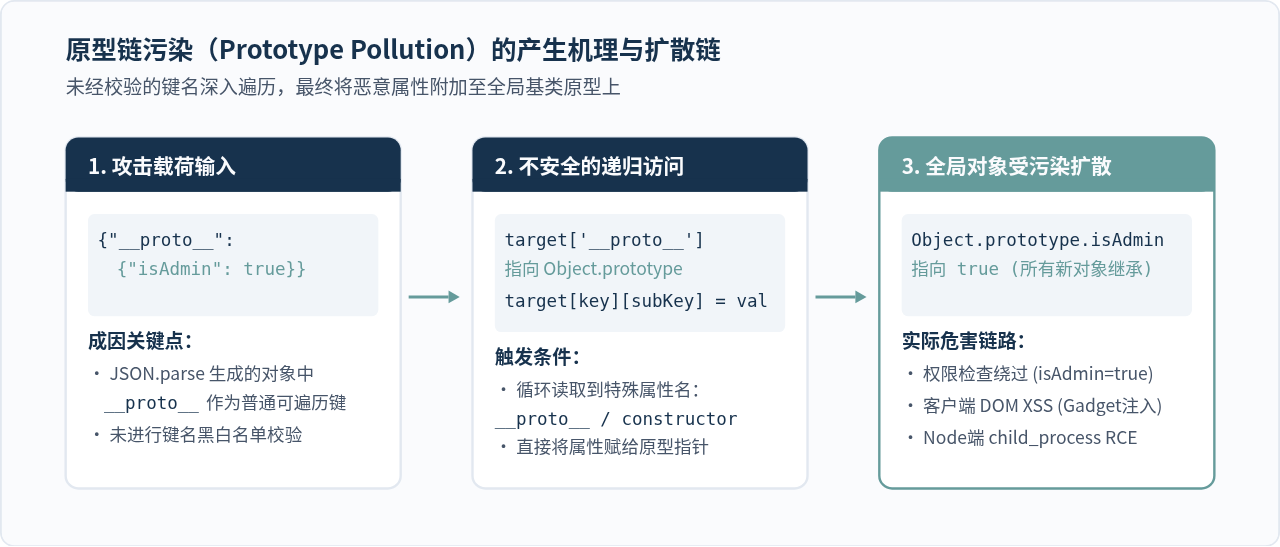
2. 深度追问:“原型链被污染了,具体能干什么?”
如果候选人只能说出“可以在全局对象上添加一个属性”,面试官通常会继续追问其实际攻击场景(Gadget 链):
- 场景 A:权限校验绕过(客户端与服务端均存在)
很多老旧业务逻辑中存在如下判断:if (user.isAdmin) { grantAccess(); }。原本普通用户的user对象中没有isAdmin属性,默认计算为undefined(假值);一旦Object.prototype.isAdmin = true被注入,所有未经显式设置的对象均沿原型链获取到true,导致鉴权被整体绕过。 - 场景 B:客户端 DOM XSS(前端 Gadget)
前端框架或第三方库在渲染组件时,经常从全局配置对象中读取可选参数,例如const transportUrl = options.url || defaultUrl;。攻击者若污染了Object.prototype.url = 'javascript:alert(1)',且某处调用并未传递url,就会直接导致跨站脚本执行。 - 场景 C:服务端 Node.js 远程代码执行(RCE)
在 Node.js 服务端,如果代码后续调用了child_process.fork()或child_process.exec(),Node.js 内部会从options.env中读取环境变量。攻击者通过原型链污染注入NODE_OPTIONS: "--require /tmp/malicious.js",在下一次生成子进程时便会加载恶意文件,造成服务端 RCE。
3. 防御方案与代码级修复
在回答此类题目时,最佳的回答是组合防御方案:
- 过滤危险键名:在递归遍历键值时,拦截
__proto__、constructor、prototype。 - 使用纯净无原型对象:对合并过程中的容器或字典对象,使用
Object.create(null)创建,使其脱离原型链。 - 冻结原型:在关键入口执行
Object.freeze(Object.prototype),防止运行时恶意修改(注意评估老旧库兼容性)。 - 使用 Map 替代纯对象:在接收未知用户输入的键值对时,优先使用
Map存储。
三、高频核心考点二:现代前端框架(React / Vue)的 XSS 机制与逃逸
现代前端框架(如 React 与 Vue)通过虚拟 DOM 与自动 HTML 实体转义,很大程度上阻断了传统的反射型与存储型 XSS。但在面试中,面试官最喜欢考察候选人是否清楚“框架的安全边界在哪里”以及“在什么情况下框架的防御会失效”。
1. React 的安全考点:dangerouslySetInnerHTML 与动态 URL
面试官通常会提问:“React 已经默认对 {variable} 转义了,为什么业务中依然可能出现 XSS?”
- 显式注入 HTML:使用了
dangerouslySetInnerHTML={{ __html: userContent }}。在必须展示富文本内容时,直接把富文本送入组件,没有通过DOMPurify等库进行白名单过滤与消毒。 - 伪协议属性注入:React 对动态属性(如
<a href={link}>)并不会转义协议头。若用户传入javascript:alert(document.cookie),用户点击链接时即可执行脚本。面试回答时应指出:针对 URL 类型的属性,必须做协议白名单校验(仅放行http:、https:、mailto:、tel:等)。 - 服务端渲染(SSR)时的初始状态注入:在 SSR 页面中,将服务端获取的全局数据通过
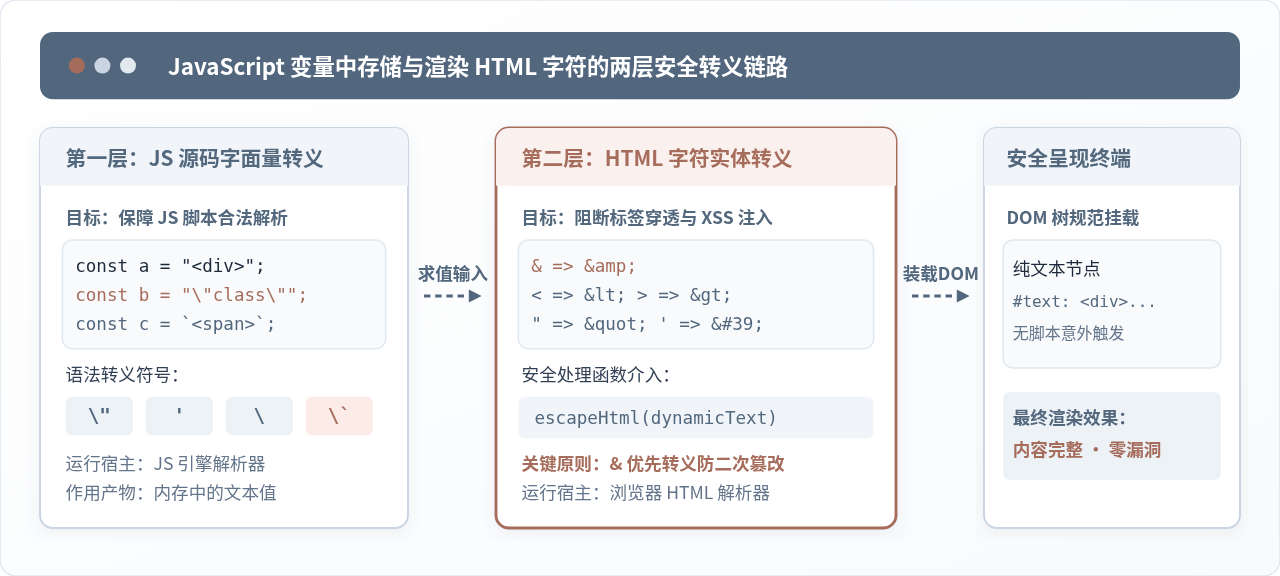
<script>window.__INITIAL_STATE__ = ${JSON.stringify(data)}</script>输出到 HTML 模板中。如果data中包含</script><script>alert(1)</script>,闭合标签会直接截断原本的 script 块,执行恶意脚本。正确做法是对输出内容进行 HTML 编码转义,或使用成熟的序列化库(如serialize-javascript)。
2. Vue 的安全考点:v-html 与客户端模板动态编译
在 Vue 面试中,核心考察点集中在:
v-html指令:与 React 的dangerouslySetInnerHTML类似,直接将原始 HTML 挂载到 DOM 上,绕过 Vue 的转义管道。- 运行时模板编译(Runtime Template Compilation):如果业务引入了带编译器版本的 Vue(vue.esm-bundler 或完整版),并且允许将用户输入作为模板进行渲染(如
template: '<div>' + userInput + '</div>'),攻击者可以通过 Vue 表达式构造沙箱逃逸或直接调用原型上的方法执行任意 JS 代码。
四、高频核心考点三:NPM 生态与供应链安全在系统设计题中的考查
现代前端工程动辄引入成百上千个第三方依赖。当面试进入资深(Senior)或架构师层级时,面试官通常不再拘泥于某一个具体函数的漏洞,而是会抛出一个开放式工程问题:“如果公司生产项目依赖的某个 npm 包爆出了高危 0-day 漏洞,或者存在恶意版本投毒,你在工程架构上怎么预防和应对?”
1. 依赖投毒与恶意包的常见攻击方式
- 安装阶段钩子脚本执行(Lifecycle Scripts):npm 包在
package.json中可以声明preinstall、postinstall脚本。在执行npm install时,恶意代码可以直接在开发者机器或 CI/CD 构建机上运行,窃取私钥、环境变量(如NPM_TOKEN、云厂商密钥)或植入木马。 - 域名仿冒与拼写抢注(Typosquatting):利用相似拼写(如将
cross-env注册为crossenv)诱导开发者误安装。 - 维护者账号劫持或被买通:知名开源库维护者账号失窃后,被恶意发布携带后门的小版本(如历史上知名的
event-stream投毒事件)。
2. 面试高分回答:前端供应链安全防御体系
回答供应链安全问题,应当从“依赖引入控制”、“CI/CD 构建防护”、“运行时防御”三个层次阐述:
- 锁版本与完整性校验(Lockfile):严格提交并锁定
package-lock.json或pnpm-lock.yaml,并在 CI 中强制执行npm ci而非npm install,确保哈希校验和(integrity)不被篡改。 - 关闭自动执行脚本:在安装不受信依赖或运行沙箱安装时,通过
npm install --ignore-scripts禁用生命周期脚本。 - 企业级私有 NPM 镜像源与代理白名单:通过 Nexus/Verdaccio 等搭建企业私有镜像,拦截未经安全准入的新包下载,防止公共源直接拉取存在已知 CVE 的包。
- SCA(软件成分分析)与自动化卡口:在 CI 阶段集成
npm audit、Snyk、Trivy 等工具。在流水线中设置阈值:若检出 High/Critical 级别漏洞,直接熔断流水线并通知安全与开发团队。 - 内容安全策略(CSP):在客户端配置严格的 Content Security Policy,限制外连上报域名与内联脚本执行,即便依赖被投毒注入恶意收集代码,也无法轻易将数据回传到未授权的恶意服务器。
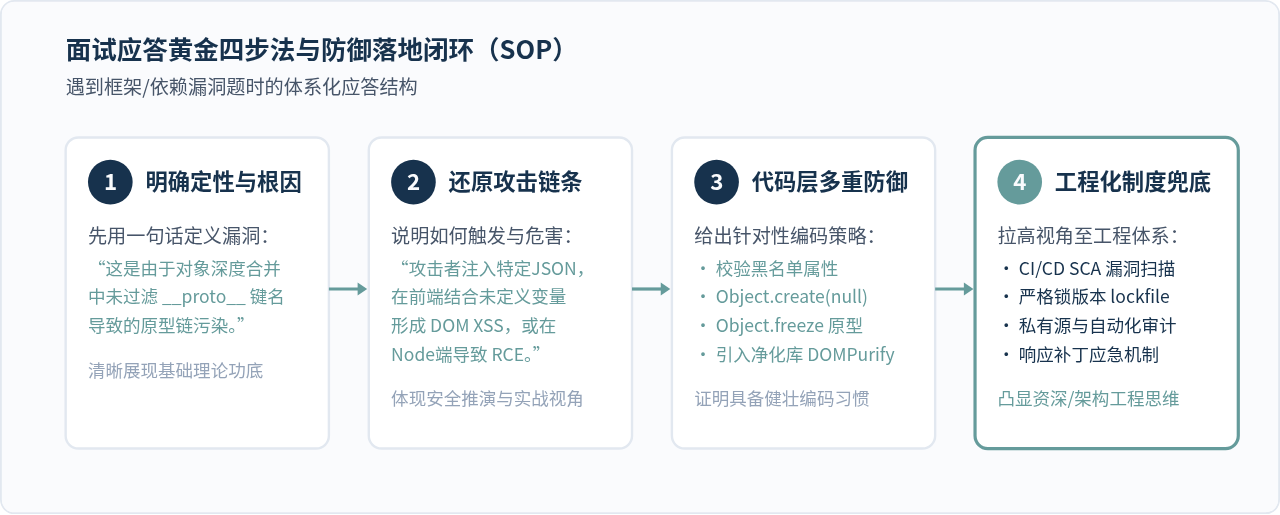
五、面试实战:回答框架库漏洞的黄金四步法(SOP)
在面试中遇到无论多么生僻的框架安全题,只要保持结构化输出,就能展现出扎实的技术底蕴。以下是推荐的回答模型:
常见回答误区提醒
- 误区一:“只要升级库版本就万事大吉”。
很多候选人一听到某个库有漏洞,第一反应是“升级到最新版本”。升级确实是生产排危的必要动作,但面试官想看的是你是否理解为什么要改、改了什么、以及如何在代码层防止类似问题再次发生。如果只回答升级,会被判定为缺乏深度。 - 误区二:“用了现代框架就不会有 XSS”。
以为 React/Vue 的虚拟 DOM 和默认转义能解决一切问题。必须明确阐述如dangerouslySetInnerHTML、动态链接的javascript:伪协议、以及 SSR 水合数据注入等框架防御边界之外的真实风险。 - 误区三:“脱离业务谈防御,全量冻结原型”。
在回答防御时,若脱口而出“在入口把Object.prototype冻结起来”,要主动指出该操作可能带来的负面影响:许多老旧的 polyfill 或第三方依赖库可能会尝试在全局原型上扩展方法,强制冻结可能导致第三方库报错崩溃。因此在企业级项目中,通常结合编译期类型检查、代码规范、输入白名单过滤与 CI 流水线扫描,而不是一刀切地在运行时进行硬性破坏。
六、总结
面试中考察 JavaScript 框架与库漏洞,本质上是在考察工程师的技术深度与安全成熟度:
- 对于底层机理(如原型链继承、作用域、递归对象遍历),要能清晰还原导致漏洞的代码逻辑缺陷;
- 对于框架边界(如 React/Vue 的转义模型与危险 API),要清楚安全兜底的极限所在,避免滥用高危指令;
- 对于工程协作(如 npm 供应链、CI/CD 安全门禁、SCA 工具),要展现出从单点修复到全局自动化防御的系统性思维。
掌握这种“定性 -> 原理 -> 危害 -> 落地”的回答范式,无论面试官以哪种具体漏洞或冷门依赖切入,你都能沉着冷静地给出条理清晰、层次分明的专业回答。
JavaScript已禁用如何启用团队使用规范怎么写
2026-11-08 14:28:33
禁用JavaScript能提升网络安全吗?真实效果与局限
2026-11-06 09:48:06
利用JS三元运算符优化赋值逻辑的实战示例
2026-11-05 22:23:14
为什么JS调用reload后页面没有立即更新
2026-11-05 13:38:29
crypto-js 加密结果与 Java/Python 后端不一致怎么解决
2026-11-05 12:09:48