禁用JavaScript能提升网络安全吗?真实效果与局限
深入分析在浏览器中禁用JavaScript对网络安全带来的真实防御效果与局限,详细介绍主流浏览器配置步骤、功能影响及分级防护实践建议。
一、为什么 JavaScript 会成为网络安全的核心攻击面
JavaScript 最初被设计为网页增添表单验证与轻量动画的客户端脚本语言。然而随着现代浏览器演化成复杂的操作系统级应用运行环境,JavaScript 获得了访问本地存储、操作 DOM 树、发起异步请求(Fetch/XHR)、调用 WebRTC、获取 GPU 渲染信息乃至调用 WebAssembly 的强大能力。
攻击者在网页上投递恶意代码的成本极低,只要用户的浏览器解析并执行了包含恶意意图的脚本,整个浏览上下文就面临失陷风险。因此,安全界长期以来都存在一种主张:通过在浏览器中全面关闭 JavaScript 引擎,从根本上削减攻击面。
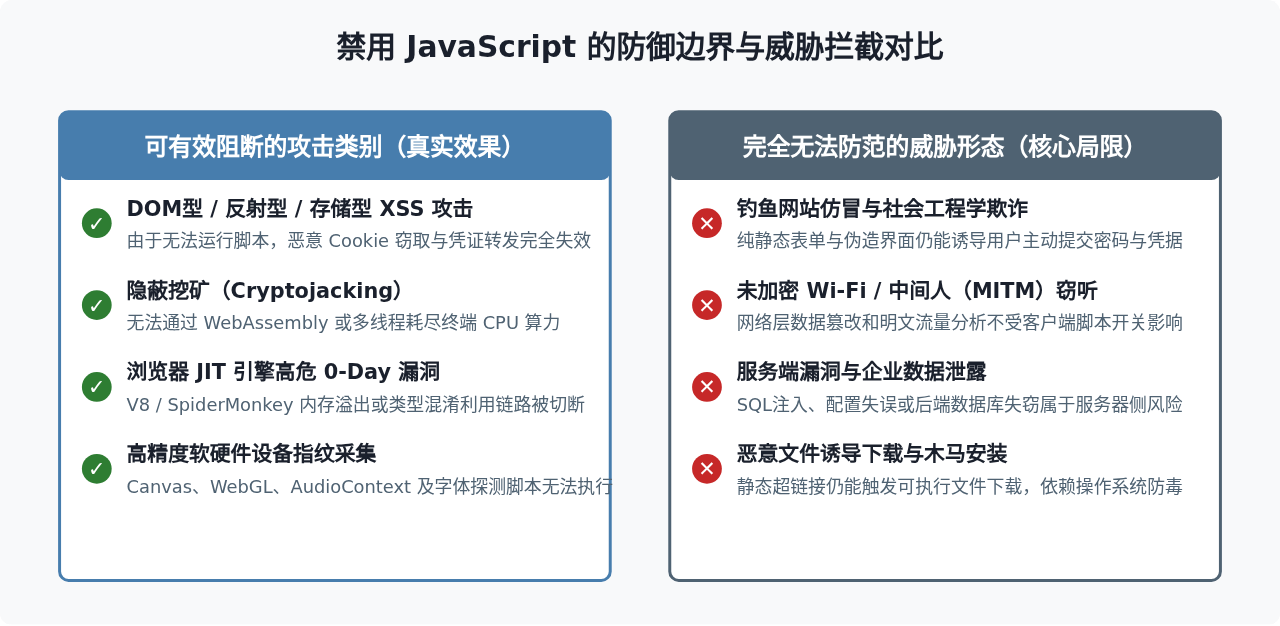
二、禁用 JavaScript 的真实安全提升
当浏览器彻底停用 JavaScript 解释与执行引擎后,客户端的安全防线确实会建立起一道坚固的物理屏障。这主要体现在以下四个核心维度:
1. 彻底瓦解 XSS(跨站脚本攻击)
XSS 攻击的本质是攻击者将恶意脚本注入到受信任的网页中,诱导受害者浏览器解析并执行。无论是通过 URL 参数传递的反射型 XSS、写进数据库的存储型 XSS,还是修改本地页面的 DOM 型 XSS,其最终生效的前提都是“浏览器运行注入的代码”。在禁用 JavaScript 的环境中,注入的代码仅被当作死板的文本或无效节点,无法读取 document.cookie,无法劫持会话,也无法伪造用户身份发起异步操作。
2. 免疫隐蔽挖矿(Cryptojacking)
部分不良网站或被入侵的服务器常嵌入基于 WebAssembly 或 JS 实现的门罗币挖矿脚本。一旦访问,浏览器就会在后台开启高并发计算,导致设备风扇狂转、电池耗尽与硬件过热。关闭 JavaScript 后,此类计算脚本完全无法初始化,从根源上消除了被网页窃取算力的可能。
3. 阻断浏览器 JIT 引擎的 0-Day 漏洞利用
现代浏览器性能的核心来自于即时编译器(Just-In-Time Compiler,例如 Google Chrome 的 V8 Turbofan、Firefox 的 IonMonkey)。JIT 编译器结构极其庞大复杂,是近几年主流浏览器 CVE 高危与严重级别漏洞(如类型混淆 Type Confusion、越界读写 Out-of-bounds)的高发区。高级黑客常常利用精心构造的 JavaScript 数组和数学计算,触发 JIT 优化漏洞实现浏览器沙箱逃逸。一旦禁用 JS,JIT 引擎根本不会启动,这类最危险的远程代码执行攻击链条便在起点直接熔断。
4. 极大削弱高精度指纹追踪
广告联盟和追踪机构经常利用 JavaScript 扫描用户设备的图形卡渲染特征(Canvas/WebGL 指纹)、音频微积分差异(AudioContext)、已安装字体列表与传感器参数,生成跨站唯一的设备识别码。禁用脚本后,追踪方仅能通过基本的 HTTP 请求头(如 User-Agent、IP 地址、Accept 语言)进行粗粒度统计,无法再进行高精度的行为画像追踪。
三、主流浏览器中配置与管理 JavaScript 的操作步骤
在日常使用中,直接全局禁用往往会导致绝大多数网站无法使用。更合理的做法是掌握浏览器的细粒度控制面板,按需对特定站点进行阻断或白名单放行。以下为主流浏览器的标准配置流程:
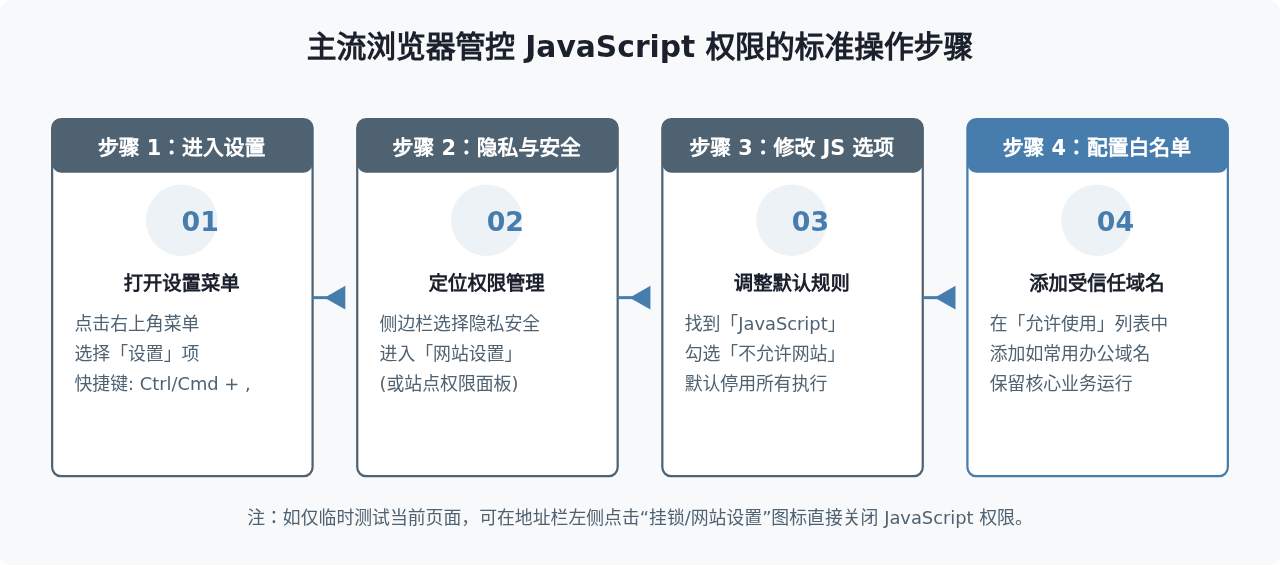
不同浏览器的具体路径略有差异:
- Google Chrome 与 Microsoft Edge:进入「设置」>「隐私与安全」>「网站设置」>「JavaScript」,将默认行为切换为「不允许网站使用 JavaScript」。若需要正常使用公司内网或网银,在下方的“允许使用 JavaScript”列表中添加具体主域名。
- Mozilla Firefox:在地址栏输入
about:config并确认警告提示,搜索配置项javascript.enabled,将其值双击切换为false。Firefox 全局关闭后如需针对单域名精细控制,推荐使用社区知名的开源扩展NoScript。 - Apple Safari:打开「偏好设置」>「安全性」选项卡,取消勾选「启用 JavaScript」。
四、禁用 JavaScript 的现实局限与巨大代价
虽然禁用 JavaScript 解决了一部分客户端威胁,但在面对真实复杂的网络世界时,它并不是一把万能钥匙,反而会带来严重的副作用。
1. 防御边界以外的网络威胁依然致命
必须认清的是,JavaScript 仅是网络攻击链中的一环。以下主流威胁并不会因为关闭 JavaScript 而减弱半点:
- 钓鱼与仿冒网站:黑客搭建一个与官方网站外观一模一样的钓鱼网页,完全可以通过纯 HTML 和 CSS 实现输入框。只要用户缺乏警惕输入账号密码并点击“提交”,信息依然会通过普通的 HTTP POST 请求发送到攻击者手中。
- 网络监听与窃密:如果用户在未加密的公共 Wi-Fi 下访问非 HTTPS 网站,中间人可以轻易嗅探通信报文,或者注入伪造的静态页面。
- 点击劫持(Clickjacking):攻击者可以通过纯 CSS 将透明的危险链接或浮层覆盖在看似无害的按钮上方,诱导用户点击,这一过程完全不需要 JavaScript 参与。
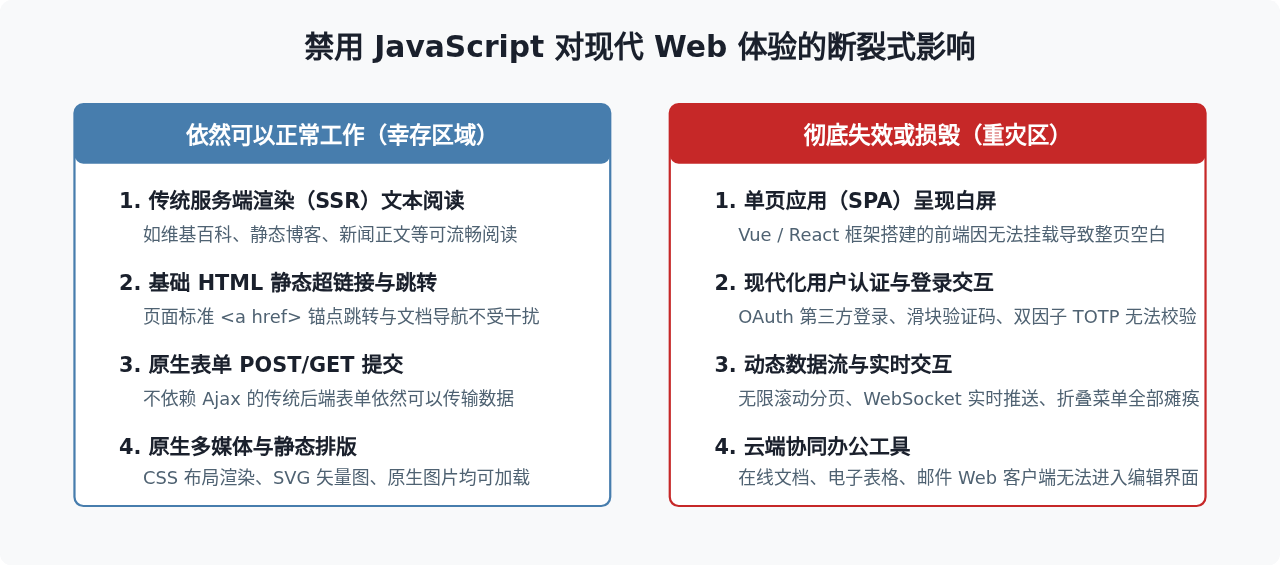
2. 现代 Web 体验的断崖式跌落
现代互联网产品开发高度依赖前端工程。当下大量网站采用单页面架构(SPA),页面的 DOM 结构全靠 JavaScript 动态生成。在未启用脚本的情况下访问这些站点,读者往往只能看到一行冰冷的提示:“请在您的浏览器中启用 JavaScript 后继续”,甚至直接呈现彻底的白屏。
此外,滑动拼图验证码、二次身份验证(2FA)、在线文档协作等核心安全与生产力组件都依赖客户端脚本,一刀切的禁用会让现代网络服务几乎无法正常运转。
五、更合理的网络安全分级防护实践
在安全性与可用性之间,非黑即白的取舍通常会引发使用挫败感,最终促使用户放弃安全防护。根据实际威胁场景采取分级分流策略,才是经过检验的务实方案。
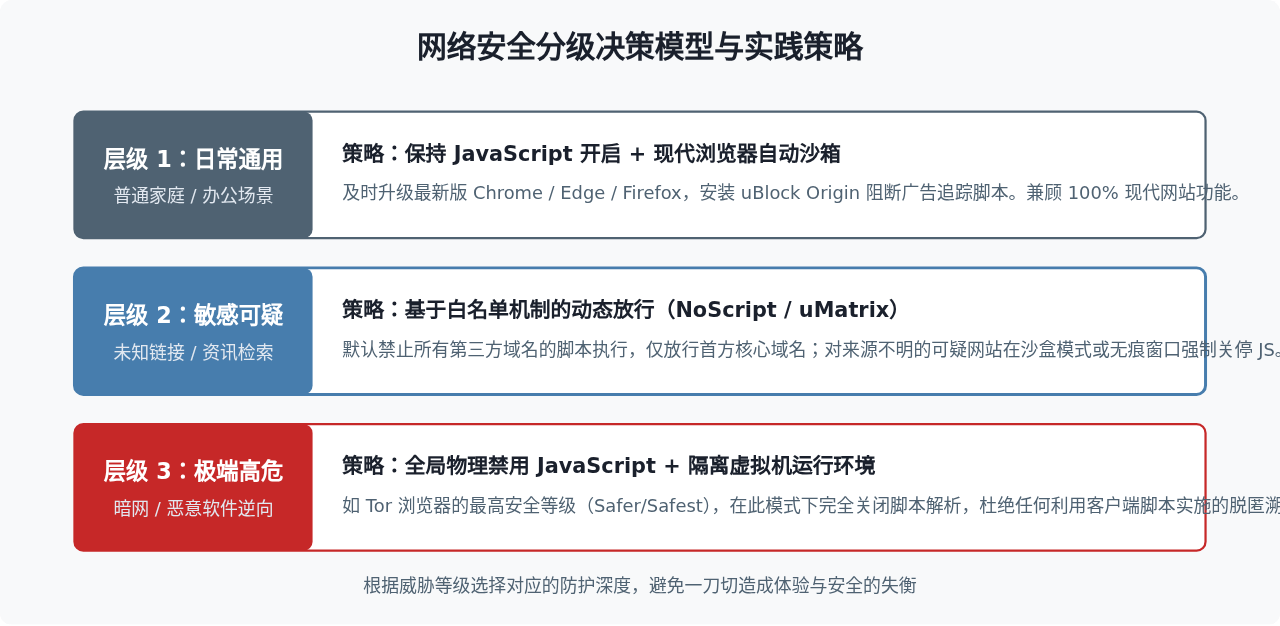
1. 日常浏览:依靠现代安全更新而非手动关停
对于普通用户而言,全面禁用 JavaScript 的收益远远低于其带来的时间成本和体验损失。最有效的日常安全实践是:
- 开启浏览器的自动更新:现代主流浏览器厂商修复高危 0-Day 漏洞并推送补丁的时效通常在 24 到 48 小时内,及时更新能够消除绝大多数漏洞隐患。
- 使用优质内容拦截扩展:安装如
uBlock Origin等被安全社区广泛认可的扩展,默认拦截恶意的广告网络、挖矿域名与已知的跟踪脚本,而无需手动关闭站点的正常功能。
2. 敏感场景:采用“默认阻断、按需放行”的白名单模式
如果从事安全审计、高敏感信息查询,或经常需要访问来源不明的论坛与小众站点,建议通过 NoScript 等工具将浏览策略设定为“默认阻止未知脚本”。在访问未知站点时,首先以纯 HTML 静态模式阅览内容,只有确认需要登录或进行业务操作时,才针对性地将对应主域名加入放行列表。
3. 高隐私与匿名需求:使用预置安全机制的专用浏览器
在需要严格匿名或访问高危暗网网络时,不应急于在普通日常浏览器上临时修改配置。正确的做法是使用专为高安全性设计的工具(如 Tor Browser),并将其安全级别直接设置为“最安全”(Safest)。在此预设下,浏览器会自动全局停用 JavaScript、禁用大部分多媒体编解码器与特殊字体,从系统级别切断指纹识别与漏洞探测的可能。
总结
禁用 JavaScript 确实能够在客户端筑起一道坚实的高墙,彻底终结 XSS 跨站脚本、隐蔽挖矿与 JIT 引擎漏洞利用的风险。然而,安全从来不是孤立存在的概念,它必须与业务可用性取得平衡。面对现代化高度复杂的 Web 环境,了解 JavaScript 带来的真实攻击面,学会利用白名单策略隔离高危来源,并依靠及时的系统更新与多层防御体系,才是保障上网安全更为成熟可靠的选择。
利用JS三元运算符优化赋值逻辑的实战示例
2026-11-05 22:23:14
为什么JS调用reload后页面没有立即更新
2026-11-05 13:38:29
crypto-js 加密结果与 Java/Python 后端不一致怎么解决
2026-11-05 12:09:48
js文件缓存导致代码不更新怎么强制刷新
2026-11-04 22:30:24
JS逆向调试技巧:编写Hook脚本监控加密函数输入输出
2026-11-04 10:42:46