JavaScript框架库漏洞的报错文档该怎么读
针对JavaScript与Node.js生态中常见的安全漏洞报错文档,详细解析CVE编号、CVSS向量、受影响版本、调用链路及CWE缺陷机理,提供清晰实用的排查与处置指南。
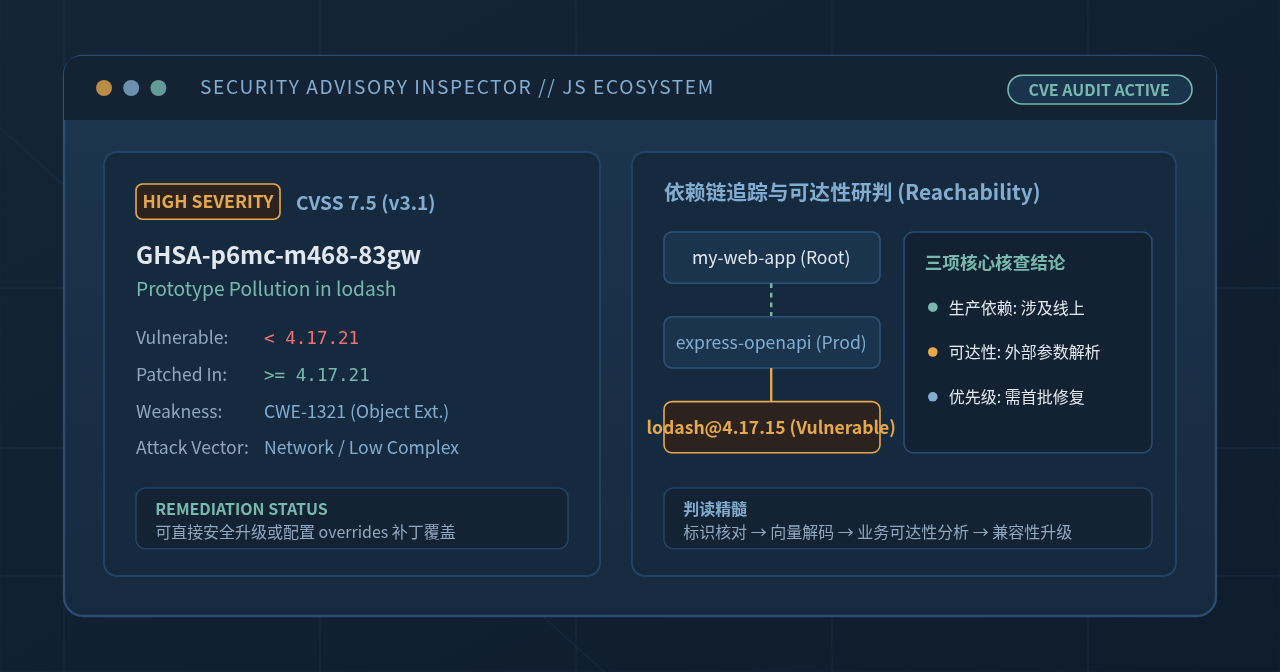
图 0:JavaScript 安全通报研判与依赖链路审查总览
在日常的 JavaScript 与 TypeScript 工程维护中,我们经常会在终端运行包安装命令或在代码托管平台的安全面板中看到类似下面的告警情境:终端突然打印出数条标有 CVE-202X-XXXX 或 GHSA-xxxx-xxxx-xxxx 的审计清单,提示某个甚至从未直接引入过的库存在高危漏洞。部分开发者因为看不懂文档细节,要么慌乱中直接运行 npm audit fix --force 导致依赖大版本破坏性变更、业务代码大面积报错;要么因为项目还能正常编译运行而直接选择性忽视,给线上留下真实后门。要摆脱这种两难局面,掌握标准漏洞报错文档的阅读方法是基础且关键的技能。
一、解构报错文档的核心字段与术语
无论是终端中的 npm audit 输出,还是 GitHub Dependabot、Snyk 或国家信息安全漏洞库的 Web 通报页面,它们的格式虽然略有排版差异,但都严格遵循统一的安全信息披露规范。拿到一份文档时,应当重点审视以下四组核心版块:
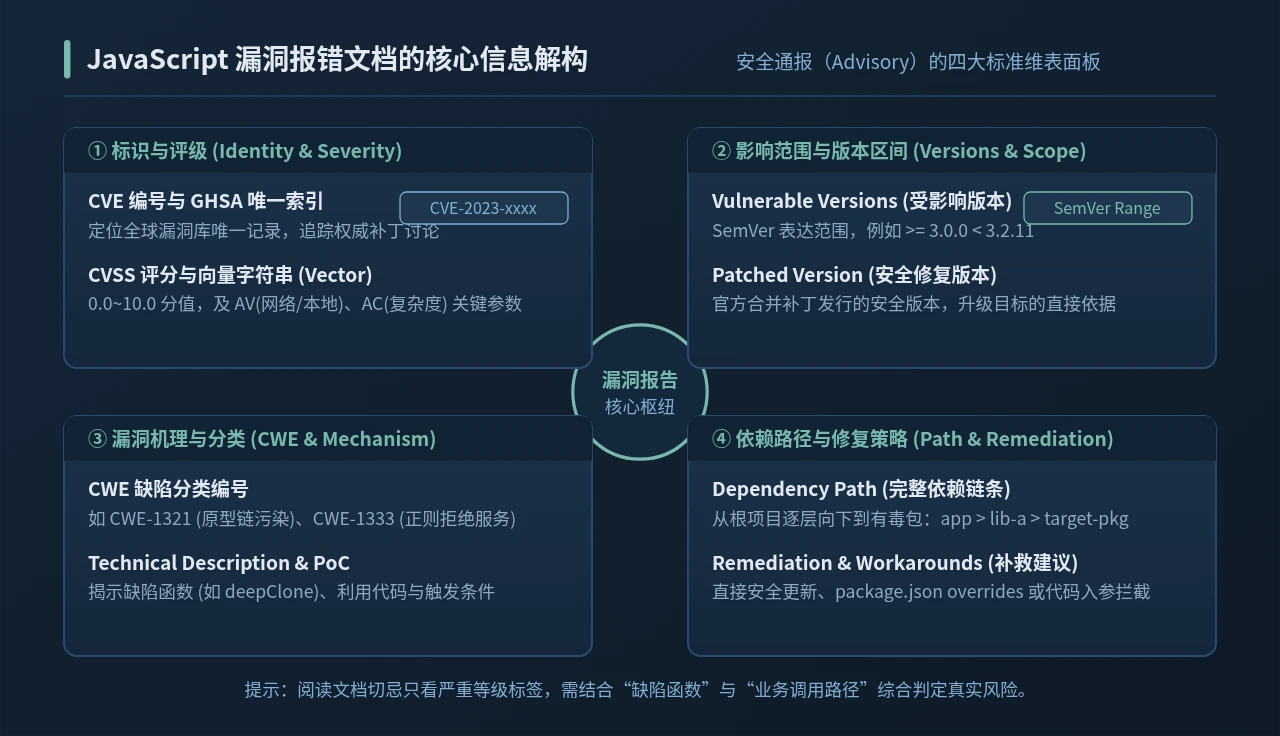
图 1:JavaScript 漏洞报错文档的核心信息解构
1. 漏洞身份标识 (Identifiers)
- GHSA 编号 (GitHub Security Advisory):例如
GHSA-p6mc-m468-83gw。这是 GitHub 安全中心为开源项目分配的唯一通报 ID。在 JavaScript 生态中,GitHub 是目前最主流的安全通报发起和维护源,GHSA 页面通常包含最完整的代码补丁差异 (Commit Diff) 与讨论。 - CVE 编号 (Common Vulnerabilities and Exposures):例如
CVE-2021-23337。由国际 CVE 授权机构统一分配的全球通用漏洞编号。如果需要向企业安全合规部门报备或在 NVD (美国国家漏洞数据库) 查询官方分析,均以该编号为基准。
2. 严重性评分与 CVSS 向量 (Severity & CVSS Vector)
文档中通常会展示一个 0.0 到 10.0 的数值评分,并附带等级标签(Low、Moderate、High、Critical)。但比单纯分数更关键的是紧随其后的 CVSS 向量字符串(如 CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)。读懂其中的缩写字母,才能看透黑客触发漏洞的前提条件:
| 指标字段 | 全称 | 常见值与含义 | 对判读的指导意义 |
|---|---|---|---|
AV |
Attack Vector (攻击路径) | N (Network 网络远程), L (Local 本地) |
如果是 AV:N,说明公网任何人都能发起请求利用;若是 AV:L 则需要本地物理或 shell 权限。 |
AC |
Attack Complexity (复杂度) | L (Low 极低), H (High 严苛) |
AC:L 意味着已有公开标准化利用手法;AC:H 则需要特定的竞态条件或罕见配置。 |
PR |
Privileges Required (权限要求) | N (None 无需认证), L (Low 普通用户), H (High 管理员) |
PR:N 表示未登录访客即可打穿;若为 PR:H,只要管理后台不对外开放,威胁就大幅下降。 |
UI |
User Interaction (用户交互) | N (None 自动触发), R (Required 需诱导用户点击) |
常见于 XSS 等前端漏洞,若为 UI:R,攻击者必须诱导受害者点击构造的恶意链接。 |
3. 影响范围与补丁版本 (Versions & Scope)
- Vulnerable Versions (受影响版本):通常采用符合 SemVer 语义化版本规则的表达式,如
>= 4.0.0 < 4.17.21。这意味着只要当前锁定的版本落在这个开闭区间内,底层代码就含有该漏洞。 - Patched Versions (安全修复版本):官方修复后发布的安全版本,例如
>= 4.17.21。这是最直接的修复参考线。若该字段显示为 None 或 No fix available,说明开源作者尚未发布补丁,需要采取临时规避手段。
4. CWE 分类与利用机理 (Weakness & Description)
CWE (Common Weakness Enumeration) 标明了代码缺陷的本质归类。JavaScript 生态中最常见的包括:
- CWE-1321 (Prototype Pollution 原型链污染):通常发生在深拷贝、对象递归合并或解析查询字符串时,攻击者传入形如
__proto__.isAdmin=true的键值篡改全局原型。 - CWE-1333 (ReDoS 正则表达式拒绝服务):不严谨的正则表达式在匹配特定恶意长文本时产生大量回溯,导致 Node.js 单线程事件循环完全卡死。
- CWE-22 (Path Traversal 路径遍历):静态文件服务器或文件读取函数对
../等路径校验不严,导致读取到服务器敏感配置文件。 - CWE-79 (XSS 跨站脚本):富文本渲染或 DOM 操作未进行实体转义,导致攻击者注入可执行的前端脚本。
二、四步判读工作流:从告警到处置
阅读报错文档的目标不是做学术研究,而是服务于工程决策。建议严格遵循以下四步工作流展开研判:
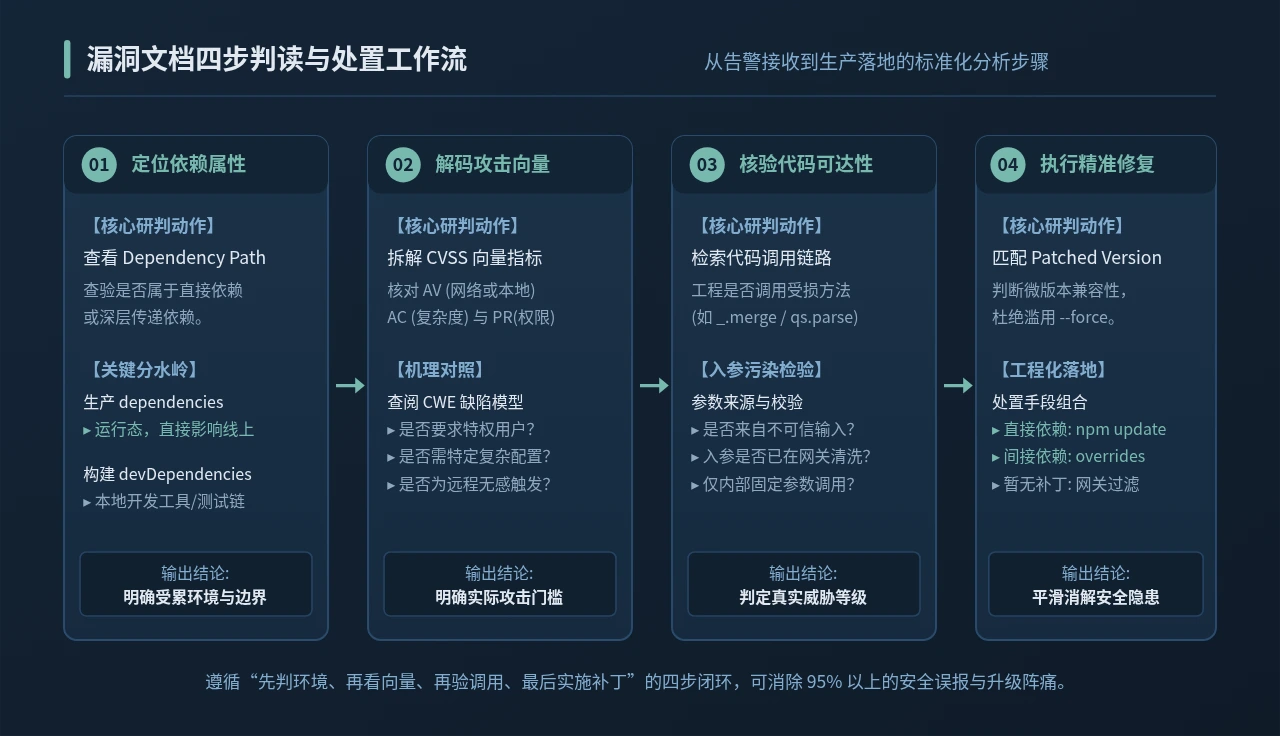
图 2:漏洞文档四步判读与处置工作流
第 1 步:定位依赖属性(区分生产与开发环境)
看到有毒的包名后,第一件事绝不是急着改代码,而是确认该组件出现在工程的哪个角落:
- 属于生产依赖 (
dependencies):该组件会被打包进最终的生产运行镜像,或者随 Webpack/Vite 打包进客户端 Bundle,直接面对真实用户和公网流量。这是重点排查对象。 - 属于开发依赖 (
devDependencies):该组件仅在开发者本地构建、测试(如jest、mocha)、代码风格检查(如eslint)或脚手架工具中生效。除非你的 CI/CD 流水线直接解析不受信任的外部 PR 代码,否则这类本地工具漏洞对线上系统没有直接威胁,优先级可以排在日常迭代中更新。
第 2 步:审视攻击向量与前置门槛
阅读文档中的 Technical Details 或 PoC (Proof of Concept) 示例。关注三个关键问题:
- 触发该漏洞需要什么输入格式?(例如:需要攻击者提交特制格式的 JSON 还是 URL 参数?)
- 利用前是否要求特定权限?(例如:必须先以 Admin 身份登录后台管理页面?)
- 是否需要开启了特定非默认配置?(例如:只有在配置项
allowPrototypes: true时才会触发缺陷?)
第 3 步:比对业务调用与实际可达性 (Reachability Analysis)
lodash 仅在 _.template 或 _.merge 函数中存在缺陷,而你的工程或上游库仅仅导入使用了 _.debounce 或 _.isEmpty,那么在运行拓扑中该漏洞代码根本不会被执行到。这就是所谓的“不可达路径 (Unreachable Path)”,切忌为此做慌乱的紧急回滚。
第 4 步:制定兼容性升级与阻断策略
如果证实业务代码确实暴露于可达攻击路径中,需根据补丁版本决定行动:
- 补丁仅跨微版本(如 1.2.3 → 1.2.4):通常完全遵循 SemVer 向后兼容规范,可以直接放心升级。
- 补丁跨重大主版本(如 3.x → 4.x):可能伴随 API 弃用与破坏性变更,需仔细查阅该库的 Release Notes,规划专门的回归测试。
三、典型报错实录与依赖调用链分析
为了加深理解,我们来看一段典型的终端 npm audit 真实报错示例:
# 示例:运行 npm audit 时的典型输出片段
┌───────────────┬────────────────────────────────────────────────────────┐
│ High          │ Prototype Pollution in minimist                        │
├───────────────┼────────────────────────────────────────────────────────┤
│ Package       │ minimist                                               │
├───────────────┼────────────────────────────────────────────────────────┤
│ Patched in    │ >=1.2.6                                                │
├───────────────┼────────────────────────────────────────────────────────┤
│ Dependency of │ webpack-cli [dev]                                      │
├───────────────┼────────────────────────────────────────────────────────┤
│ Path          │ webpack-cli > @webpack-cli/configtest > minimist       │
├───────────────┼────────────────────────────────────────────────────────┤
│ More info     │ https://github.com/advisories/GHSA-xvch-5ox4-9848      │
└───────────────┴────────────────────────────────────────────────────────┘
让我们拆解这段报告的关键点:
- 受累包名与类型:有缺陷的包是
minimist,漏洞类型是原型链污染。 - 修复版本:
>=1.2.6。 - 所属宿主与范围:注意
Dependency of: webpack-cli [dev]明确标注了[dev]。这说明它是构建打包工具的下级依赖。 - 依赖链路:从根目录声明的
webpack-cli逐级引入,属于深层传递依赖。在实际前端发布流程中,webpack-cli仅在服务器构建机上运行打包命令,产物是静态 JS 资源,minimist本身并不会被推送到线上 Node.js 运行时去解析公网请求。因此,该报告在生产环境中属于极低真实威胁。
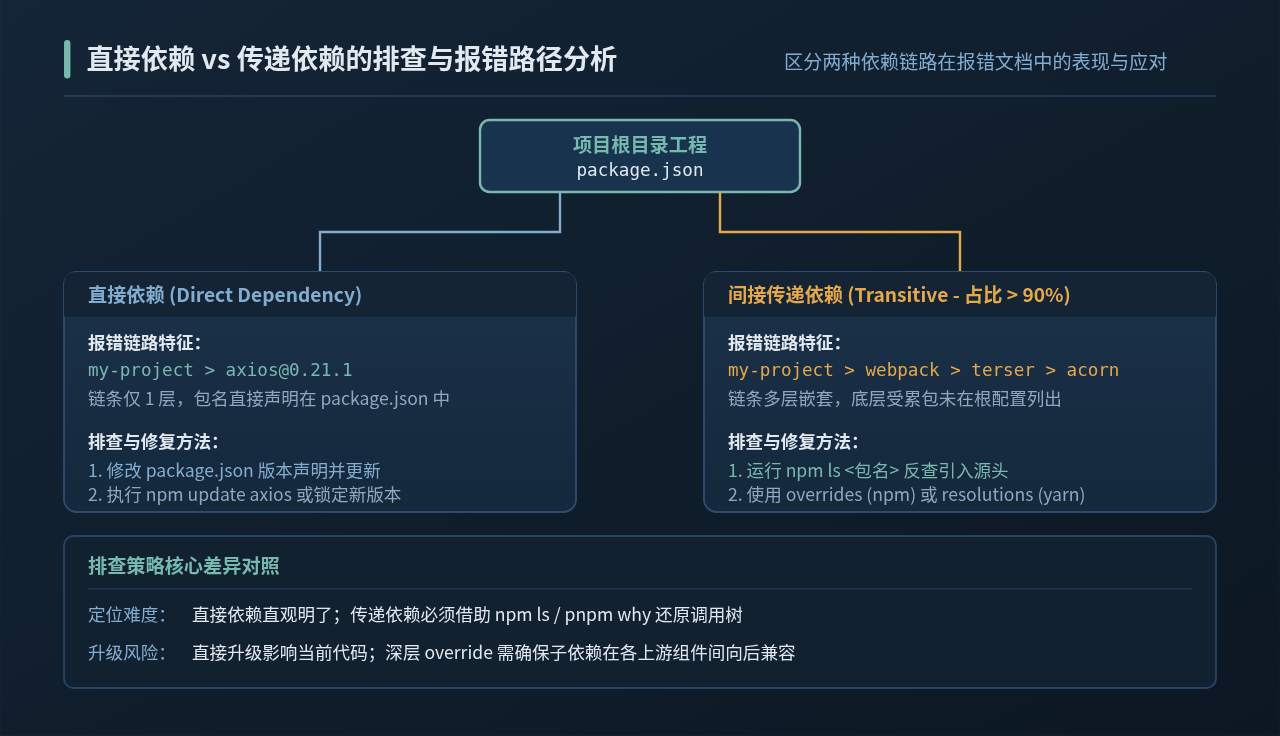
图 3:直接依赖 vs 传递依赖的排查与报错路径分析
如何定位深层传递依赖?
当你发现 package.json 里根本找不到报错的包时,切勿盲目手动添加该包,而应在终端使用工具命令逆向反查依赖树:
# 示例命令:反查 minimist 在当前项目中的所有引入来源
npm ls minimist

# 示例返回结果:
# my-project@1.0.0
# └─┬ webpack-cli@4.9.2
#   └─┬ @webpack-cli/configtest@1.1.1
# └── minimist@1.2.5 <-- 锁定的有漏洞版本--force 参数的修复命令,npm 会自动跨越 SemVer 主版本限制(例如直接把 webpack-cli@4 强行拔高到 webpack-cli@5),导致原有构建脚本、Loader 和插件全线报错崩溃。对于间接传递依赖,推荐使用下文介绍的精确锁版本手段。
四、无法立即平滑升级时的处置手段
在实际生产中,经常遇到上游中间库多年未维护、作者未发布补丁,或者升级主版本会导致大量业务代码需要重构的情况。此时可以通过以下工程手段进行精准防御:
1. 使用 package.json 原生 overrides / resolutions
在 npm 8.3+、pnpm 或 yarn 中,可以在项目根目录的 package.json 中强制指定该深层传递依赖的版本,而无需等待上游发版:
// 示例:在 package.json 中配置 overrides 强制修正子依赖版本
{
  "name": "my-project",
  "version": "1.0.0",
  "dependencies": {
    "express": "^4.18.2"
  },
  "overrides": {
    "minimist": "^1.2.6"
  }
}
配置完成后,重新执行 npm install,包管理器会自动重写 package-lock.json,将所有深层引用替换为安全版本。执行完毕后需运行完整自动化测试套件验证行为是否正常。
2. 网关层与输入层防御规避
如果该漏洞是原型链污染(CWE-1321),且暂时无法修改依赖,可以在应用入口网关(如 Nginx、Express 中间件)拦截带有敏感关键字的请求体:
// 示例代码:在 Express 中间件中防御未受保护的原型注入
function sanitizePrototypeInput(req, res, next) {
  const rawBody = JSON.stringify(req.body || {});
  if (rawBody.includes('"__proto__"') || rawBody.includes('"constructor"') || rawBody.includes('"prototype"')) {
    return res.status(400).json({ error: "Bad Request: Malformed Payload" });
  }
  next();
}
app.use(sanitizePrototypeInput);
五、总结:漏洞风险响应与处置决策导图
为了在团队协作与日常运维中形成标准化的应对规范,下方的决策导图梳理了从告警触发到最终落地的完整决策分支:
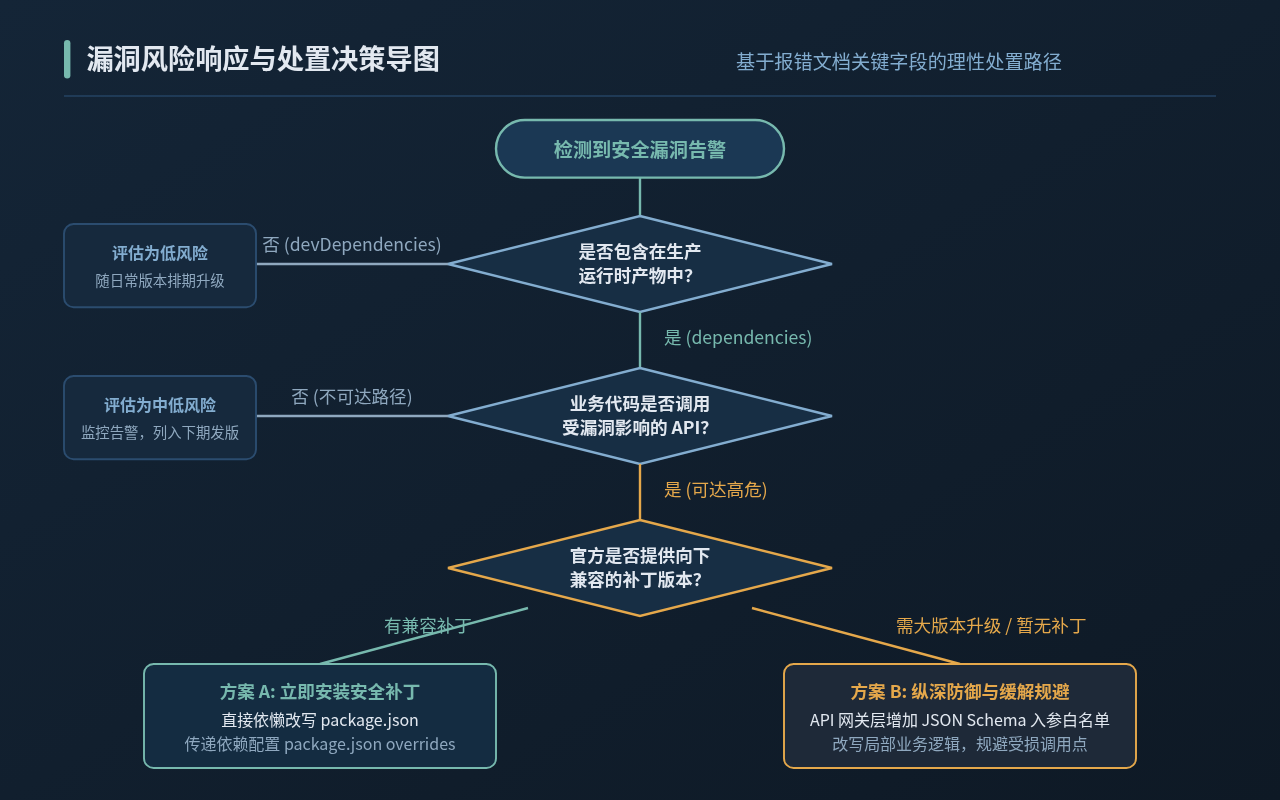
图 4:漏洞风险响应与处置决策导图
总结而言,阅读 JavaScript 框架库的漏洞报错文档,是一项将安全情报与自身业务架构相互映射的技术活动。只要把握好以下四条铁律,便能游刃有余:
- 看清楚谁受害:依托
Dependency Path区分dependencies与devDependencies,区分生产暴露与本地开发。 - 读明白怎么打:依托 CVSS Vector 厘清网络攻击路径与触发门槛,不被单纯的严重等级标签绑架。
- 查究竟用没用:依托代码搜索核实受损函数的可达性,区分理论缺陷与实际业务风险。
- 稳妥进行修复:优先采用无损微版本升级,次选
overrides精准锁版本,辅以入口输入清洗,坚决杜绝粗暴的--force操作。
JavaScript框架库漏洞写出死循环怎么避免
2026-11-08 08:34:04
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
内部脚本与外部js文件的区别及优缺点对比
2026-11-05 14:42:19
JavaScript前端性能优化指南:提升页面加载速度与渲染效率
2026-11-05 13:48:26
主流JS反混淆工具对比:de4js、unminify与AST还原方案评测
2026-11-05 12:00:56