JavaScript框架库漏洞怎么写成方便测试的结构
本文详细讲解如何将脆弱、易污染全局的JavaScript框架库漏洞PoC重构为可复现、零副作用、支持持续集成的标准化自动化测试结构。
一、为什么原始漏洞 PoC 无法直接充当测试用例
排查开源社区中的安全提交记录时,一个常见的现象是:许多维护者在复现并修复某个原型链污染或表达式注入漏洞后,仅仅提交了一段形如 merge({}, JSON.parse('{"__proto__":{"polluted":true}}')) 的一次性脚本,并在末尾调用 console.log(polluted) 查看结果。这类代码作为研究概念验证(PoC)足够直接,但一旦直接引入自动化测试运行器(如 Vitest、Jest 或 Node.js 原生 Test Runner),便会引发连锁故障。
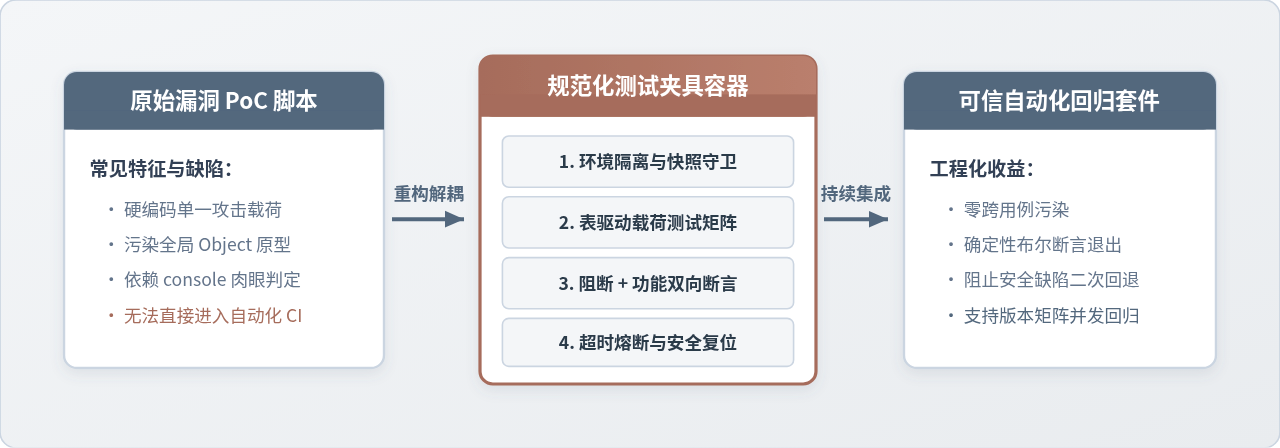
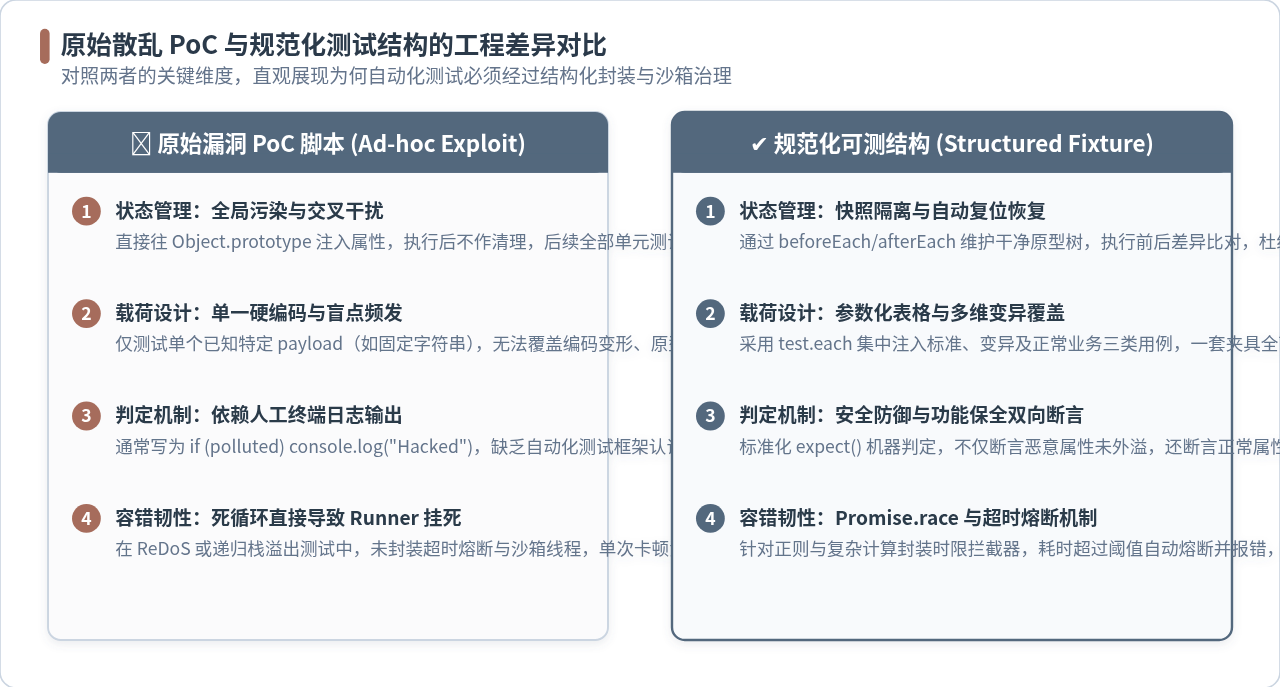
原始 PoC 脚本天然具有排他性和一次性特征,通常存在四个根本缺陷:
- 全局状态脏污染(Side-effect Contamination):JavaScript 的对象系统由原型链连结,若测试脚本在运行时修改了
Object.prototype,后续执行的所有无关单元测试都会继承该污染属性,造成大面积假阳性或假阴性。 - 缺乏确定性布尔断言(Non-deterministic Output):原始脚本往往依赖肉眼观察控制台打印,或者直接执行
process.exit(1),自动化框架无法捕获断言失败与上下文快照。 - 缺乏输入变异覆盖(Fragile Hardcoding):硬编码单次载荷无法防御多重变异攻击,比如攻击者将
__proto__改为constructor.prototype,或者使用数组路径访问时,补丁是否依然生效无从得知。 - 无超时熔断与进程保护(Unbounded Execution):遇到正则表达式拒绝服务(ReDoS)或递归调用栈溢出时,未受控的脚本会导致测试套件整体挂死,耗尽 CI 机器的执行时长。
二、方便测试的漏洞结构设计标准:四层容器模型
要让漏洞用例具备与普通业务单元测试同等的健壮性,必须使用分层容器将攻击逻辑严格框定。一个高可靠的漏洞测试结构由四个互相解耦的层级构成:
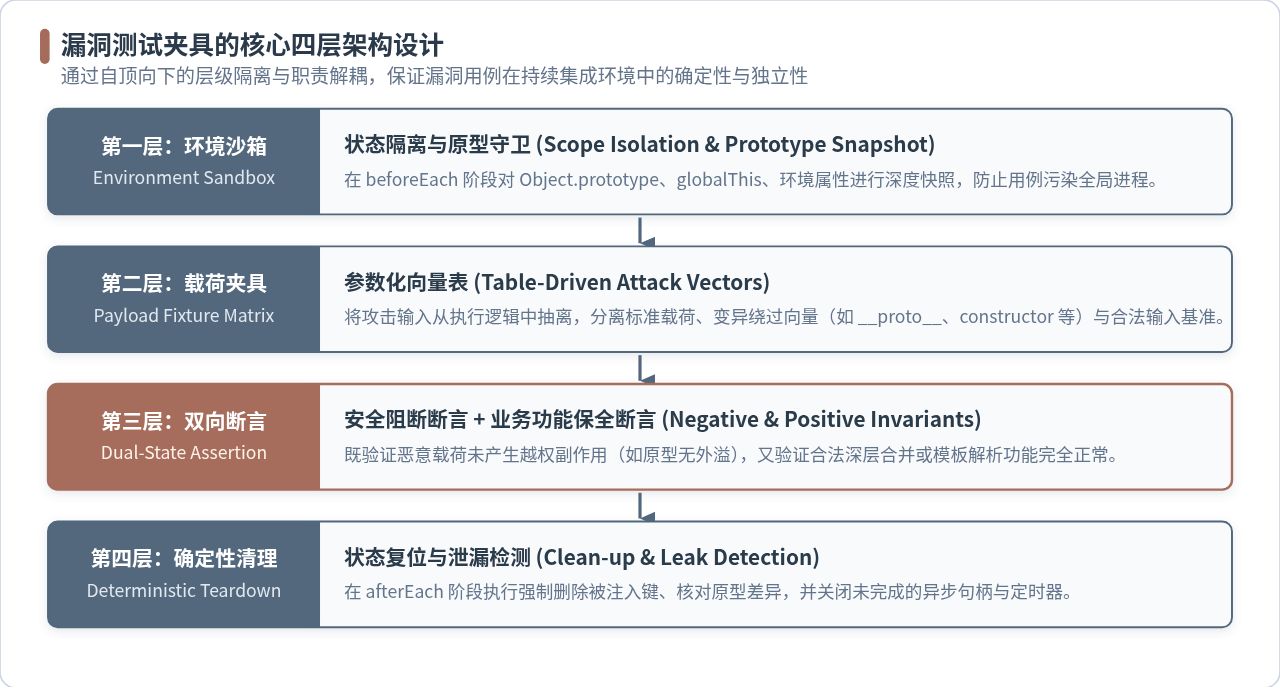
1. 环境沙箱与快照守卫层(Sandbox & Snapshot Guard)
该层负责在测试开始前捕获当前运行环境的纯净快照,并在用例运行期间构筑隔离边界。对于原型链相关漏洞,通过冻结核心原型或记录已知键名集合,确保任何泄漏都能被精确感知;对于涉及全局对象修改的场景,则通过虚拟上下文或浅复制进行限定。
2. 载荷参数化夹具层(Decoupled Payload Fixtures)
将攻击载荷从执行函数中剥离,形成表驱动(Table-Driven)的测试矩阵。夹具应清晰划分为三组数据集:标准攻击向量(最典型的 CVE 触发载荷)、变异绕过向量(包含大小写、编码、原型属性跳跃等衍生载荷)以及合法业务基准(确保安全过滤没有误杀正常的嵌套键值)。
3. 双向结果断言层(Dual-State Assertion)
单一的安全断言(如“未报错”)是不完整的。规范的断言层必须包含“安全阻断不变量”与“业务功能不变量”两组校验:既要断言非法键值被完全过滤、剥离或抛出指定安全异常,又要断言合法的对象合并、模板插值等功能没有退化。
4. 确定性清理与销毁层(Deterministic Teardown)
即使测试因断言失败而提前中断,清理层也必须由测试框架的生命周期钩子强制执行。它负责删除残留属性、恢复原型链快照、注销事件监听与定时器,使后续测试能够在一个绝对纯净的环境中继续执行。
三、核心转化步骤:从脆弱脚本到标准化测试夹具
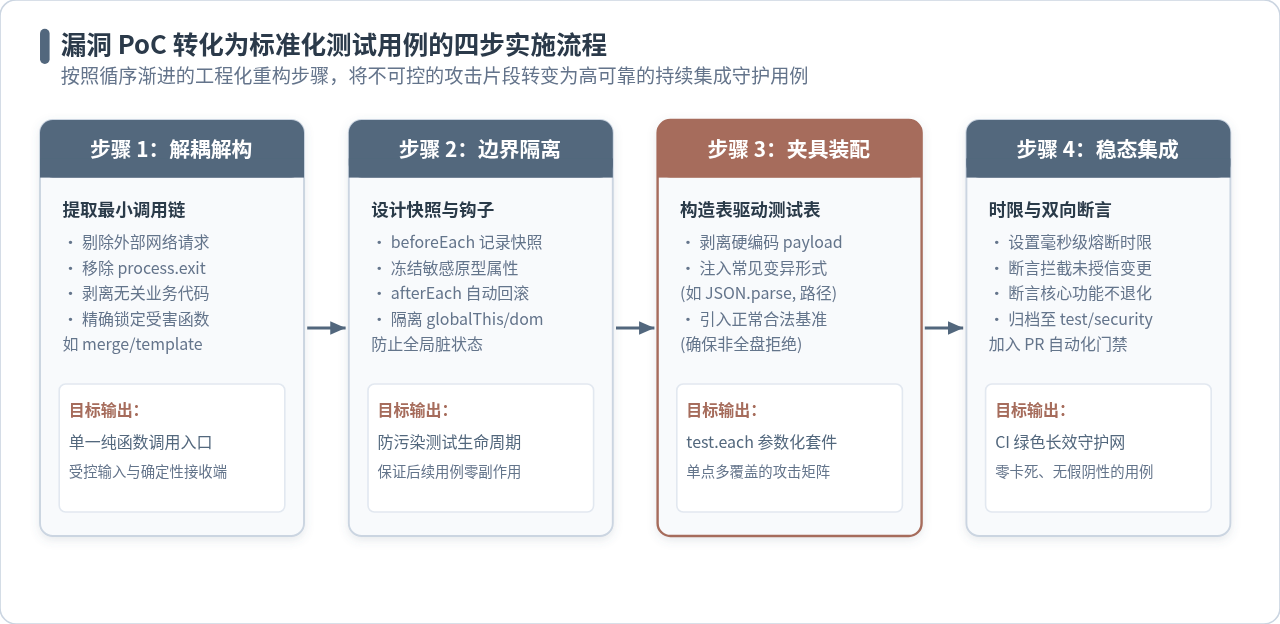
在实际工程中,将外部收到的漏洞报告改写为测试代码,可按照以下四个具体步骤有序进行:
-
步骤一:提炼最小调用链,去除外部副作用
定位触发漏洞的最小公约数函数(例如深合并函数deepMerge(target, source)),移除原始脚本中的文件读取、网络请求以及process.exit。如果需要外部 JSON 载荷,在内存中直接使用对象字面量或JSON.parse()生成,确保用例为纯内存操作。 -
步骤二:注入快照生命周期钩子
在测试套件中使用beforeEach记录关键原型(如Object.prototype)的自有属性名列表;在afterEach中遍历比对,发现新增属性立即触发清理,并主动抛出状态泄漏告警。 -
步骤三:构造参数化测试矩阵
使用测试框架提供的test.each或describe.each,将变异载荷逐项注入受害函数。参数化结构能够在一套生命周期保护下测试数十种规避手段,而无需反复编写重复的胶水代码。 -
步骤四:封装时限机制并编写双向断言
针对计算密集型或可能引起死循环的漏洞,显式传入毫秒级超时时限或使用Promise.race。断言部分同时验证阻断结果与正常数据保全。
四、典型漏洞场景的标准化测试实现
不同类型的漏洞在 JavaScript 运行时的破坏机理不同,对应的测试设计也有所侧重。以下针对三类最常见的框架库漏洞给出规范的代码实现结构。
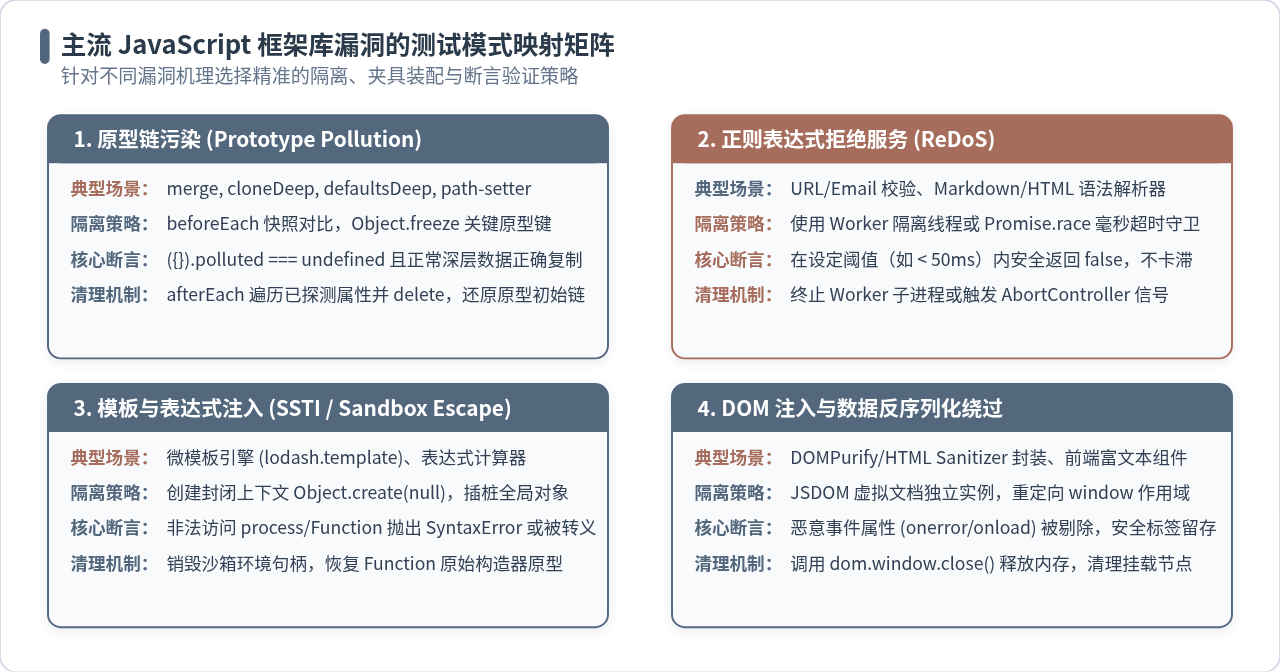
1. 原型链污染(Prototype Pollution)的测试结构实现
原型链污染测试的关键在于原型快照守卫与干净对象验证。以下示例基于 Node.js 现代测试运行器及 Vitest 规范编写:
import { describe, it, expect, beforeEach, afterEach } from 'vitest';
import { deepMerge } from '../src/utils.js';

describe('安全防护回归:deepMerge 原型链污染防御', () => {
  // 1. 快照容器:记录执行前 Object.prototype 的属性指纹
  let initialPrototypeKeys;

  beforeEach(() => {
    initialPrototypeKeys = new Set(Object.getOwnPropertyNames(Object.prototype));
  });

  afterEach(() => {
    // 4. 清理层:比对并强制销毁一切外溢污染,防止污染其他测试套件
    const currentKeys = Object.getOwnPropertyNames(Object.prototype);
    for (const key of currentKeys) {
      if (!initialPrototypeKeys.has(key)) {
        delete Object.prototype[key];
        throw new Error(`[安全泄漏警告] 测试用例污染了 Object.prototype 属性: ${key}`);
      }
    }
  });

  // 2. 载荷矩阵:涵盖典型载荷、变异原型载荷与正常合法数据
  const testMatrix = [
    {
      title: '标准 __proto__ JSON 注入载荷',
      payload: JSON.parse('{"__proto__": {"pollutedKey": "hacked"}}'),
      probeKey: 'pollutedKey'
    },
    {
      title: 'constructor.prototype 深度遍历载荷',
      payload: JSON.parse('{"constructor": {"prototype": {"adminRole": true}}}'),
      probeKey: 'adminRole'
    },
    {
      title: '多层嵌套原型注入载荷',
      payload: JSON.parse('{"nested": {"__proto__": {"injectedProperty": 123}}}'),
      probeKey: 'injectedProperty'
    }
  ];

  test.each(testMatrix)('$title', ({ payload, probeKey }) => {
    const target = {};
    const normalData = { legitimateUser: 'alice' };

    // 执行受控调用
    const result = deepMerge(target, payload, normalData);

    // 3. 双向断言:
    // (A) 安全阻断断言:新创建的干净字面量绝对不可继承注入属性
    expect({}[probeKey]).toBeUndefined();
    expect(Object.prototype[probeKey]).toBeUndefined();

    // (B) 业务功能不变量断言:合法属性必须完整保留且正常合并
    expect(result.legitimateUser).toBe('alice');
  });
});{ __proto__: { ... } })传参,因为 V8 引擎在解析字面量时会直接设置对象的原型为该内部值,而不是将其作为普通属性键传入。始终使用 JSON.parse() 反序列化生成攻击对象,以真实模拟外部不受信 JSON 数据的流入途径。
2. 正则表达式拒绝服务(ReDoS)的时限熔断测试结构
当测试验证正则表达式安全防御时,千万不能任由正则无限回溯导致测试线程死锁。必须使用限定时间的竞速包装器(Timeout Boundary),确保计算在限定时限内中断并报错。
import { describe, it, expect } from 'vitest';
import { parseHeaderValue } from '../src/header-parser.js';

/**
 * 封装超时守卫执行器:在指定毫秒内完成则返回结果,超时则自动拒绝
 */
function executeWithTimeout(fn, timeoutMs = 100) {
  return new Promise((resolve, reject) => {
    const timer = setTimeout(() => {
      reject(new Error(`[ReDoS 阻断失败] 执行耗时超过安全阈值 (${timeoutMs}ms)`));
    }, timeoutMs);

    try {
      const result = fn();
      clearTimeout(timer);
      resolve(result);
    } catch (err) {
      clearTimeout(timer);
      reject(err);
    }
  });
}

describe('安全防护回归:头部解析器 ReDoS 防御', () => {
  it('面对灾难性回溯载荷应在安全阈值内返回或拒绝', async () => {
    // 构造具有回溯爆炸特征的超长字符串
    const attackPayload = 'a'.repeat(40000) + '!';

    const startTime = performance.now();

    // 断言该调用必须在 80ms 限制内完成
    await expect(
      executeWithTimeout(() => parseHeaderValue(attackPayload), 80)
    ).resolves.not.toThrow();

    const duration = performance.now() - startTime;
    // 校验执行时长处于健康区间
    expect(duration).toBeLessThan(80);
  });

  it('正常格式头部依然能高效正确解析', () => {
    const normalHeader = 'text/html; charset=UTF-8; boundary=something';
    expect(parseHeaderValue(normalHeader)).toEqual({
      type: 'text/html',
      charset: 'UTF-8',
      boundary: 'something'
    });
  });
});
3. 模板解析与表达式注入(SSTI / Code Injection)的拦截断言
针对微模板引擎或计算表达式解析器,攻击者常通过逃逸沙箱访问 Function 构造器或 process。测试结构需要模拟一个受限上下文,并验证解析器能够精确抛出指定类型的安全异常,而不是盲目静默失败或直接执行恶意代码。
import { describe, it, expect } from 'vitest';
import { renderTemplate } from '../src/template-engine.js';

describe('安全防护回归:模板引擎表达式沙箱拦截', () => {
  const dangerousTemplates = [
    {
      title: '尝试通过 constructor 逃逸沙箱获取 Function',
      tpl: '<% this.constructor.constructor("return process")() %>',
      expectedError: /Illegal property access/
    },
    {
      title: '尝试直接访问全局 process 变量',
      tpl: '<% process.mainModule.require("child_process") %>',
      expectedError: /Identifier 'process' is not defined/
    }
  ];

  test.each(dangerousTemplates)('$title', ({ tpl, expectedError }) => {
    const isolatedContext = Object.create(null);
    isolatedContext.userName = 'Tester';

    // 断言必须显式抛出特定安全校验异常
    expect(() => {
      renderTemplate(tpl, isolatedContext);
    }).toThrow(expectedError);
  });

  it('合法上下文变量插值仍应正常输出', () => {
    const safeTpl = 'Hello, <%= userName %>! Count: <%= 1 + 1 %>';
    const output = renderTemplate(safeTpl, { userName: 'Alice' });
    expect(output).toBe('Hello, Alice! Count: 2');
  });
});
五、测试结构在工程落地中的最佳实践
编写出高质量的测试夹具只是第一步,要让这些安全测试用例长期在代码仓库中发挥防退化作用,还需要遵循以下工程化组织规范:
| 维度 | 工程规范建议 | 防范风险 |
|---|---|---|
| 目录归档 | 独立存放于 test/security/ 或 test/regressions/cve-* |
防止安全用例与常规业务测试混杂,方便进行专项安全扫描 |
| 命名约定 | 采用 <CVE编号/缺陷ID>-<漏洞简述>.test.js 格式 |
方便未来维护者快速追溯漏洞原始背景与修补意图 |
| 执行隔离 | 在 Vitest/Jest 中为 security 目录启用 isolate: true 或独立的子进程隔离 |
避免高危操作即使清理不彻底也不会波及核心单元测试 |
| 双向基准 | 每个漏洞测试套件中强制包含 1~2 个合法功能对照用例 | 防止后续开发者为了通过测试而采用粗暴的“全量阻断”导致正常业务破坏 |
将漏洞 PoC 封装为标准测试结构的核心意义,在于将一次性的攻防对抗沉淀为可持久化的质量资产。通过环境沙箱隔绝副作用、通过参数化矩阵覆盖绕过变种、通过双向断言兼顾安全与业务,框架库的维护团队便能在每一次代码演进中,从容构筑起免于重蹈覆辙的安全护城河。
pdf.js 下载速度慢怎么办?配置国内镜像源加速
2026-11-06 17:37:53
浏览器中的JavaScript需要关闭吗?利弊分析与建议
2026-11-06 10:05:40
JavaScript反混淆原理:怎么识别控制流平坦化与字符串加密
2026-11-05 19:33:37
UmiJS 项目构建速度优化与打包体积精简技巧
2026-11-04 22:37:09
原生JS操作DOM与Vue/React虚拟DOM的本质区别
2026-11-04 17:52:27