JavaScript框架库漏洞什么时候不该用它
在面对JavaScript框架或开源库的安全漏洞时,何时应该升级修补,何时必须彻底弃用下线?本文深入剖析上游停更、架构级缺陷、微依赖陷阱与供应链风险等核心场景,提供系统化的研判标准、替代重构方案与防线治理实践。
第三方框架与工具库是现代 JavaScript 工程的基石,但在安全审计告警频发时,“无脑升级”或“长期修补”往往并不能根除隐患。当一个库出现安全漏洞,且伴随着上游停更无官方补丁、漏洞源自底层设计或架构缺陷(如原型污染反复绕过)、库自身功能极轻而传递依赖庞大、或是控制权存在供应链投毒风险时,团队应当果断淘汰并从项目中移除它,改用原生 Web/Node.js 标准 API 或高成熟度替代方案,而不是继续迁就使用。
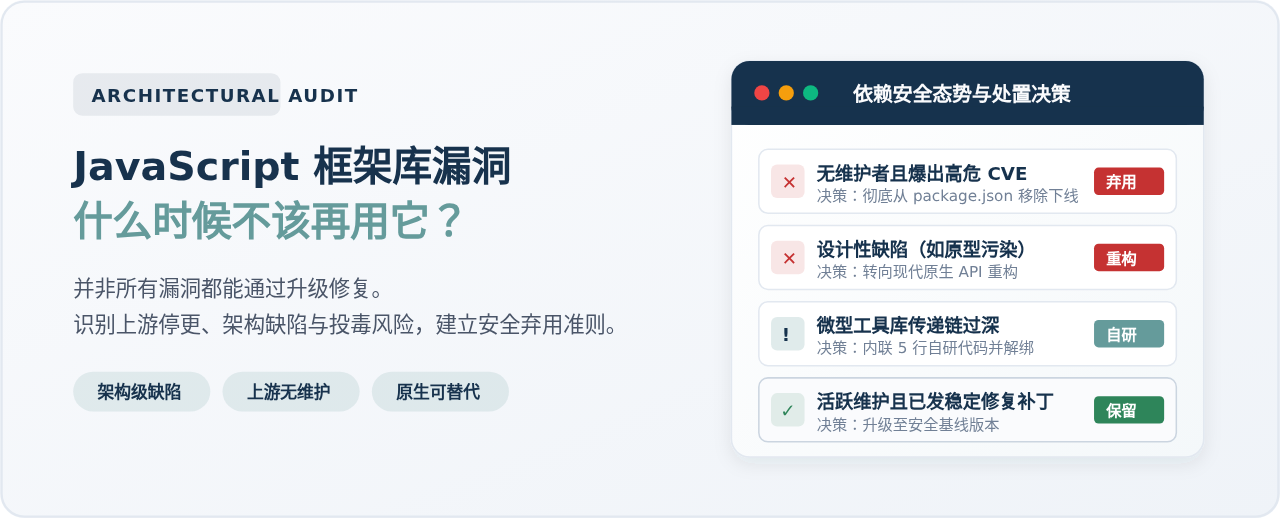
一、区分两种漏洞:可升级修复 vs 必须弃用下线
日常开发中,通过 npm audit、pnpm audit 或企业级 SCA(软件成分分析)工具扫描出的漏洞,通常可以分为两类:
- 第一类:常规实现级缺陷。例如特定正则未兼顾超长字符串边界导致单次解析超时、某个偶发输入校验不严。这种漏洞如果处于活跃维护的知名开源库(如 React、Vue、Axios、Fastify)中,官方通常在数天内发布补丁版本。对于这类情况,正确动作是执行常规版本升级或依赖锁定,没有必要盲目重构或弃用。
-
第二类:架构级与供应链级硬伤。漏洞的产生并不是因为某一行代码写错了,而是因为该库的设计理念本身违背了防御性编程原则(例如把未校验的对象直接混入全局原型、在模板引擎中频繁使用
new Function执行动态表达式),或者作者已经不再维护该库,导致 CVE 漏洞挂起数月甚至数年无人修复。
面对第二类漏洞,如果团队继续通过手动写补丁(Monkey Patch)、使用 overrides 压制报警、或者等待一个永远不会发布的官方修复,实际上是在主动累积高危技术债。
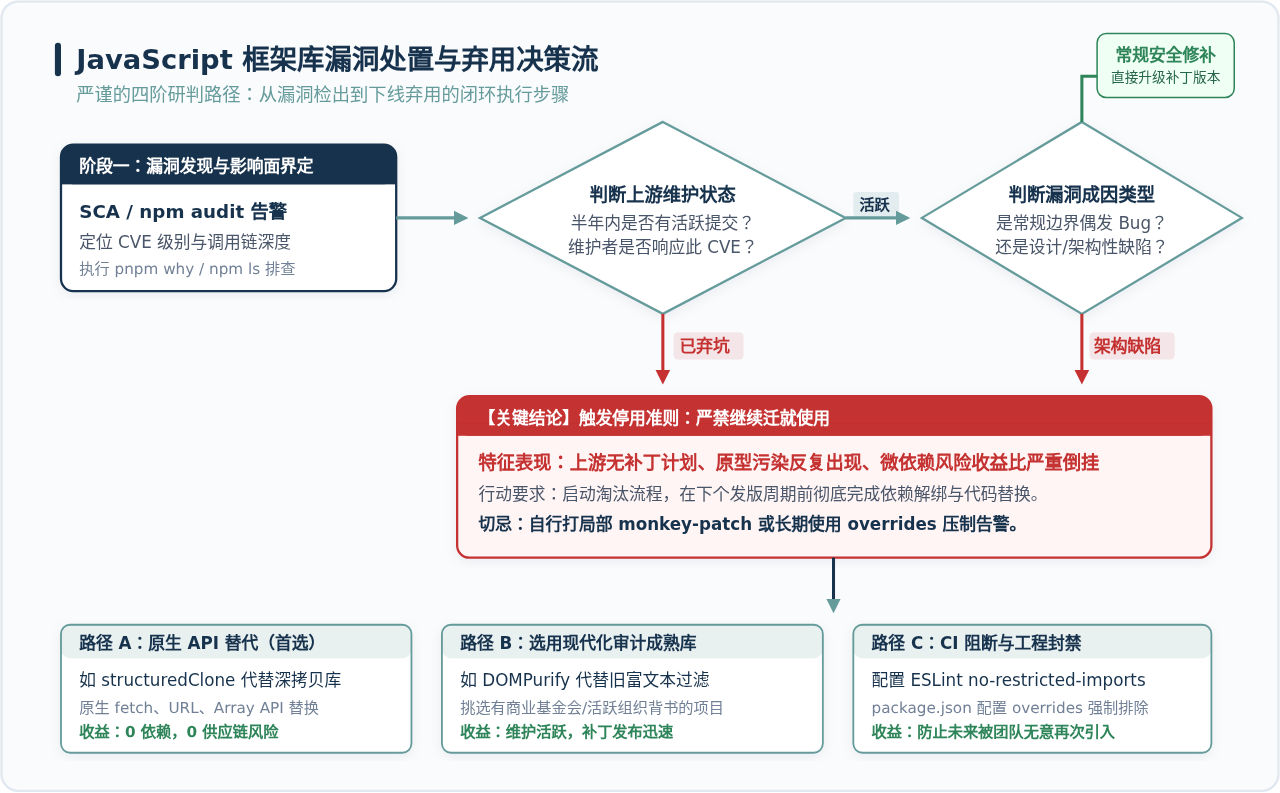
二、坚决“不该再用”的四大核心场景与判定依据
在技术评审与依赖治理中,只要命中以下四个场景之一,就应触发“淘汰清退”流程,停止在生产代码中继续使用该库:
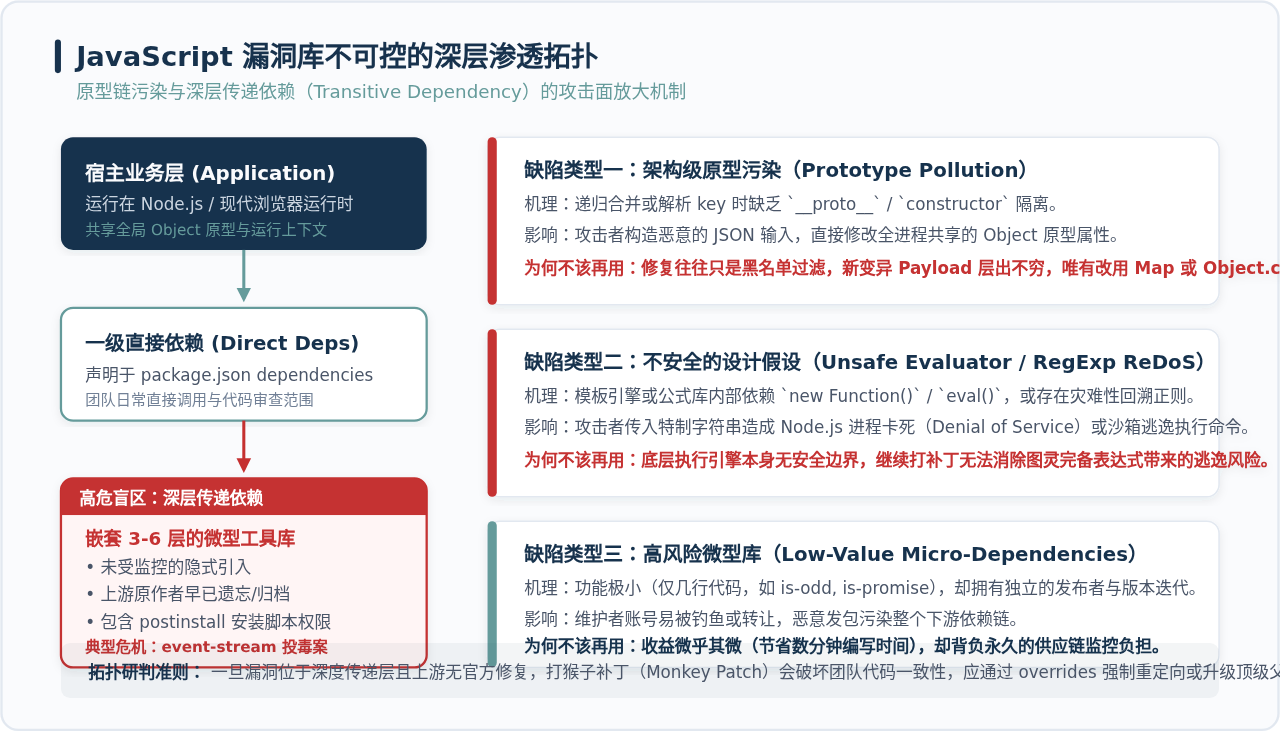
场景 1:设计根基存在缺陷,原型污染与注入漏洞“按倒葫芦浮起瓢”
最典型的例子是深度对象合并(Deep Merge)、属性解析或模板编译库。JavaScript 具有独特的基于原型链继承机制。如果一个库在设计时将输入对象的 key 盲目映射到目标对象,就会产生原型污染(Prototype Pollution)。
历史上许多古老的对象合并库(如早期无维护版本的深拷贝函数),在修复 CVE 时仅仅采用“黑名单”过滤,例如简单判断 if (key === '__proto__') return;。攻击者很快就会使用 constructor.prototype 等变异路径轻松绕过,导致同一代码库在短短一年内爆出多达三四个 CVE。
场景 2:上游维护彻底停滞(EOL),严重漏洞沦为“无主孤儿”
开源生态中存在大量个人维护的工具库。由于作者精力有限、兴趣转移或职业变更,项目可能长达两三年没有一次 commit,甚至原作者在仓库页面直接标注了“Deprecated”或已归档(Archived)。
一旦此类项目被安全机构公布了高危或严重级别的 CVE(如 CVSS 评分 ≥ 7.5),由于没有上游发布权限,依赖它的所有下游企业都将直接暴露在已知漏洞窗口期。虽然短期内可以在 package.json 里通过构建脚本打补丁,但随着 Node.js 运行时版本的迭代,缺少维护的底层库还会产生底层 C++ 绑定失效、语法兼容等连锁故障。
场景 3:价值极低的微型包(Micro-packages),风险收益比严重倒挂
在过去的 npm 生态中,曾经流行将仅包含数行代码的逻辑发布成独立包,如检查是否为纯对象、简单数字补零、判断 Promise 等。引入这些微型包只会带来微不足道的开发便利,却会引入完整的外部发布链路与被篡改面。
微型依赖往往嵌套在庞大的传递依赖树(Transitive Dependencies)底层。开发者在顶层仅仅安装了一个 CLI 工具,底层可能拉取了数百个微依赖。一旦某个微依赖的作者账号被钓鱼攻击,或者作者出于个人原因注入恶意脚本,所有引用它的项目都会瞬间中招。
场景 4:权限穿透与缺乏沙箱隔离的执行类组件
某些旧框架库为了提供灵活的扩展性,在前端运行富文本过滤、数学表达式求值或可视化模板时,直接使用了宽松的 DOM 插入(如未脱敏的 innerHTML)或服务端的动态代码求值。如果官方未能提供健壮的抽象语法树(AST)安全沙箱,恶意构造的 Payload 就能轻易突破作用域,在前端窃取 Token / LocalStorage,或在 Node.js 服务端实施命令注入。
三、具体技术实证:为什么修补不如用原生方案替代?
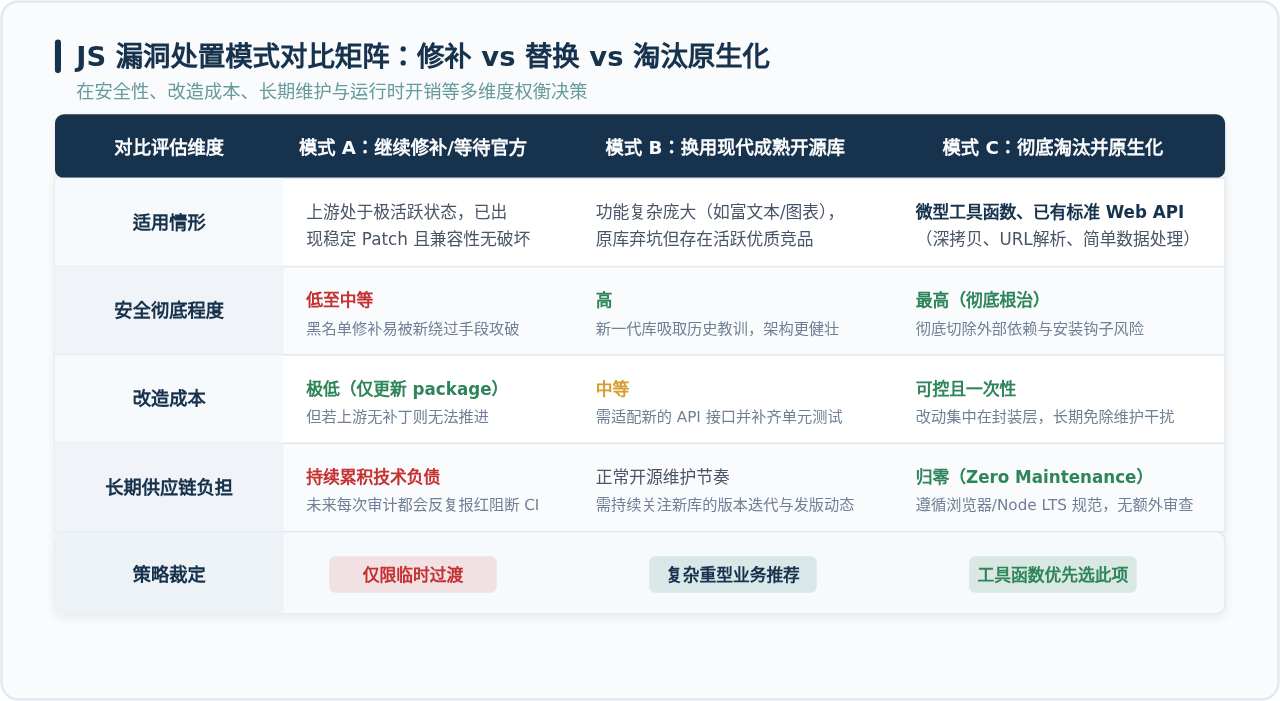
许多团队之所以迟迟不肯弃用漏洞库,是因为误以为“弃用需要巨大的重构成本”。实际上,现代 JavaScript(ES2022+)与现代 Node.js 运行时已经内置了大量标准化原生能力,大部分旧库在今天已经完全没有存在的必要。
案例实证:深拷贝与对象合并的弃用重构
以往许多项目为了实现对象深拷贝,会引入老旧的深拷贝工具包。由于没有做原型防护,处理不信任的用户输入时极易中招。而在现代全平台环境中,标准 API structuredClone() 已经原生可用。
// 存在 CVE 隐患的旧版代码(不建议继续使用)
const deepMerge = require("flawed-merge-lib"); // 历史版本包含原型污染漏洞

app.post("/api/profile", (req, res) => {
  // 攻击者传入 { "__proto__": { "isAdmin": true } }
  // flawed-merge-lib 缺乏对原型属性的隔离,直接污染了全进程 Object.prototype
  const userProfile = deepMerge(defaultConfig, req.body);
  res.json({ success: true, profile: userProfile });
});// 现代化安全重构方案:彻底移除第三方库
app.post("/api/profile", (req, res) => {
// 1. 使用平台内置的原生深拷贝(不触发原型链调用)
const baseConfig = structuredClone(defaultConfig);
// 2. 使用 Object.create(null) 阻断原型链,或严格只提取合法白名单字段
const safeData = Object.create(null);
const allowedKeys = ["nickname", "avatar", "bio"];
for (const key of allowedKeys) {
if (Object.prototype.hasOwnProperty.call(req.body, key)) {
safeData[key] = req.body[key];
}
}
// 3. 安全合并,无第三方依赖,无 CVE 风险
const finalProfile = Object.assign(baseConfig, safeData);
res.json({ success: true, profile: finalProfile });
});
四、四步实操指南:如何安全、彻底地下线漏洞库
决定弃用某个库后,不能只在 package.json 中简单删除,还需要按照工程规范执行定位、替换、阻断与回归验证四步闭环操作:
步骤 1:排查依赖拓扑与受影响范围
首先必须弄清楚该库是直接依赖还是隐式传递依赖。在项目根目录下执行依赖分析命令:
# 查看该包在整个工程依赖树中的具体引用位置
npm ls vulnerable-package-name
# 或使用 pnpm
pnpm why vulnerable-package-name
如果是一级直接依赖,记录项目中所有 import / require 它的源文件;如果是二级甚至更深层的传递依赖,需要查找是哪个一级依赖引入了它,并评估升级该一级依赖能否摆脱该漏洞库。
步骤 2:选用合适的替代方案
替换时严格遵循“原生优先 > 权威成熟开源库 > 最小范围自研”的次序:
-
原生替代:网络请求用原生的
fetch()替代已停更的早期 HTTP 客户端;深拷贝用structuredClone();数据校验使用内置的 Map/Set 与解构赋值。 -
成熟库替代:如果涉及富文本 XSS 过滤,应弃用小众个人插件,迁移到由专业安全团队持续维护的
DOMPurify;涉及表单验证,迁移到成熟的Zod或Ajv。 -
最小内联:如果该库只提供了十几行工具逻辑,直接在团队内部通用工具模块(如
src/utils/)中编写并配齐单元测试,彻底解绑外部包。
步骤 3:物理移除并重构代码
执行卸载命令,并重新生成锁文件:
# 卸载依赖
npm uninstall vulnerable-package-name
# 重新安装并更新 package-lock.json
npm install
如果该漏洞库属于某个无法立即替换的第三方父依赖的传递依赖,可以使用现代包管理器的覆盖配置强制重定向或清退:
// 在 package.json 中配置 overrides (npm) 或 resolutions (yarn) / pnpm.overrides
{
  "name": "my-secure-project",
  "version": "1.0.0",
  "overrides": {
    "unmaintained-parent-lib": {
      "vulnerable-package-name": "$vulnerable-safe-replacement"
    }
  }
}
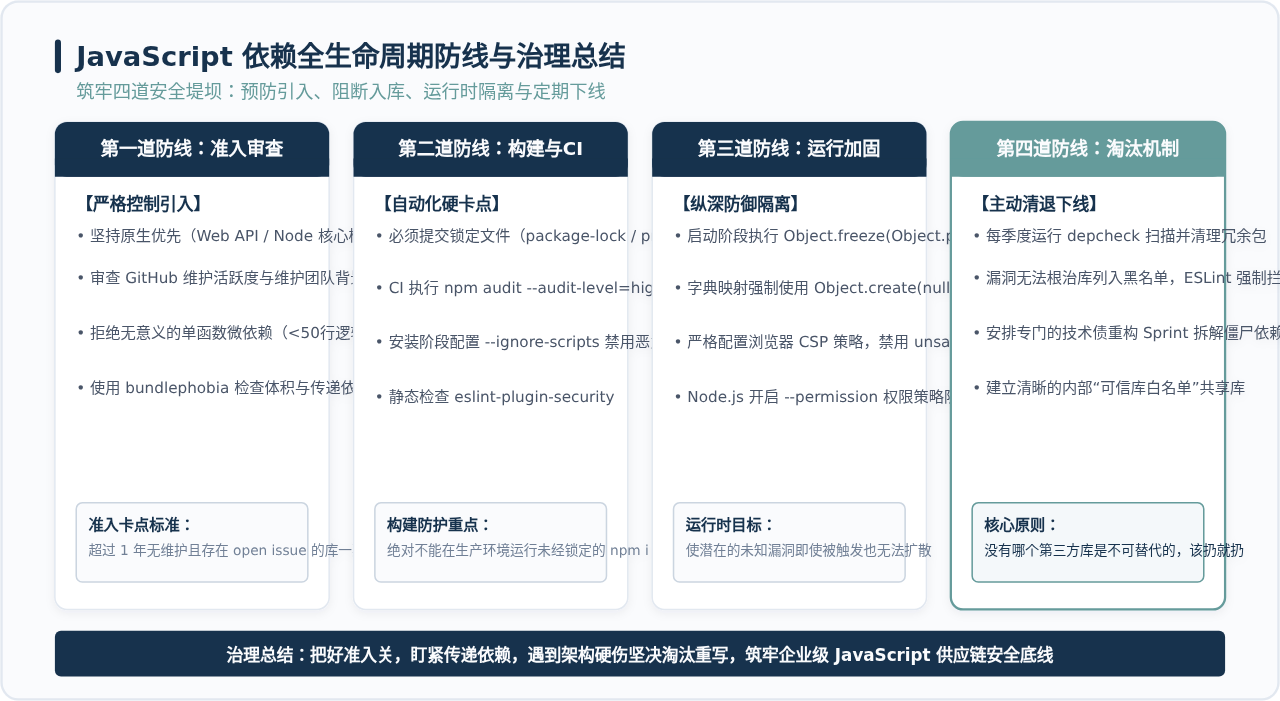
步骤 4:在 CI/CD 与 Lint 中注入规则,防止被重新引入
很多时候,某个漏洞库虽然被一个人删除了,但团队其他成员由于习惯,在几周后又执行了 npm install 重新装了回来。必须通过自动化工具建立硬防线:
在 .eslintrc.js 中配置 no-restricted-imports 规则:
// .eslintrc.js
module.exports = {
  rules: {
    "no-restricted-imports": ["error", {
      "paths": [{
        "name": "vulnerable-package-name",
        "message": "该库存在高危漏洞且已弃坑,已被工程全量封禁,请改用原生 API 或 src/utils/ 替代方案。"
      }]
    }]
  }
};
五、常见疑问与边界场景解答
| 场景疑问 | 解答与建议 | 行动边界 |
|---|---|---|
| 核心业务深度绑定,一时间无法替换怎么办? | 如果该库是大型老旧 UI 框架或核心引擎,立刻全面重构会导致业务瘫痪。此时应在边界层部署临时熔断与安全沙箱,严格限制传入该库的入参格式,并在 Node.js 启动时开启 Object.freeze(Object.prototype) 阻止原型篡改,同时制定在 1-2 个季度内完成架构剥离的排期。 |
临时防护仅作为技术缓冲,不可视为长期合规方案。 |
| 仅仅是 devDependencies 里的构建工具报漏洞,需要弃用吗? | 开发期依赖不会直接打包进最终的生产运行镜像,但如果该漏洞允许远程代码执行(RCE)或在 postinstall 阶段运行任意指令,开发人员在拉取代码运行 npm i 时本地机器就可能被黑。建议配置 npm config set ignore-scripts true,对于长期不修 RCE 的构建插件同样应当予以替换。 |
非生产依赖亦需防范本地开发者供应链投毒。 |
| 漏洞库被一个大型商业组件库私有依赖,无法直接升级? | 通过向商业组件供应商开工单施压,要求其提供升级版本;若对方拒绝维护,使用 patch-package 在本地构建阶段对目标文件进行硬补丁修补,并将该商业组件列入下一次技术选型替换清单。 |
供应商无响应是更换选型的重要信号。 |
总结
对待 JavaScript 框架和库中的安全漏洞,工程团队应当破除“只要有漏洞就等升级,升不上去就继续放着”的被动思维。代码库的健康程度不仅体现在新特性的交付速度上,更体现在对低质、失修、架构脆弱依赖的果断清退能力上。
当一个库的上游维护陷入停滞、漏洞源于不可调和的底层架构硬伤、或是微小功能带来了失控的供应链风险时,“不再用它”就是性价比最高、也是最彻底的安全方案。善用语言原生能力,缩减不必要的依赖层级,建立持续的准入与下线机制,才能让软件系统在面对日益复杂的供应链威胁时保持稳固与从容。
JS 鼠标滚轮事件频繁触发导致卡顿怎么优化?
2026-11-05 17:08:07
优化JS回到顶部性能:防抖节流与requestAnimationFrame应用
2026-11-05 16:33:51
JS中Array、Set与Map的区别及应用场景选择
2026-11-05 16:03:02
PixiJS 常见报错排查:纹理跨域、黑屏与内存泄漏解决
2026-11-05 10:05:21
JS数组find与filter取值区别及性能对比
2026-11-05 08:39:21