前端安全
JS无法获取MAC地址时的前端设备指纹替代方案

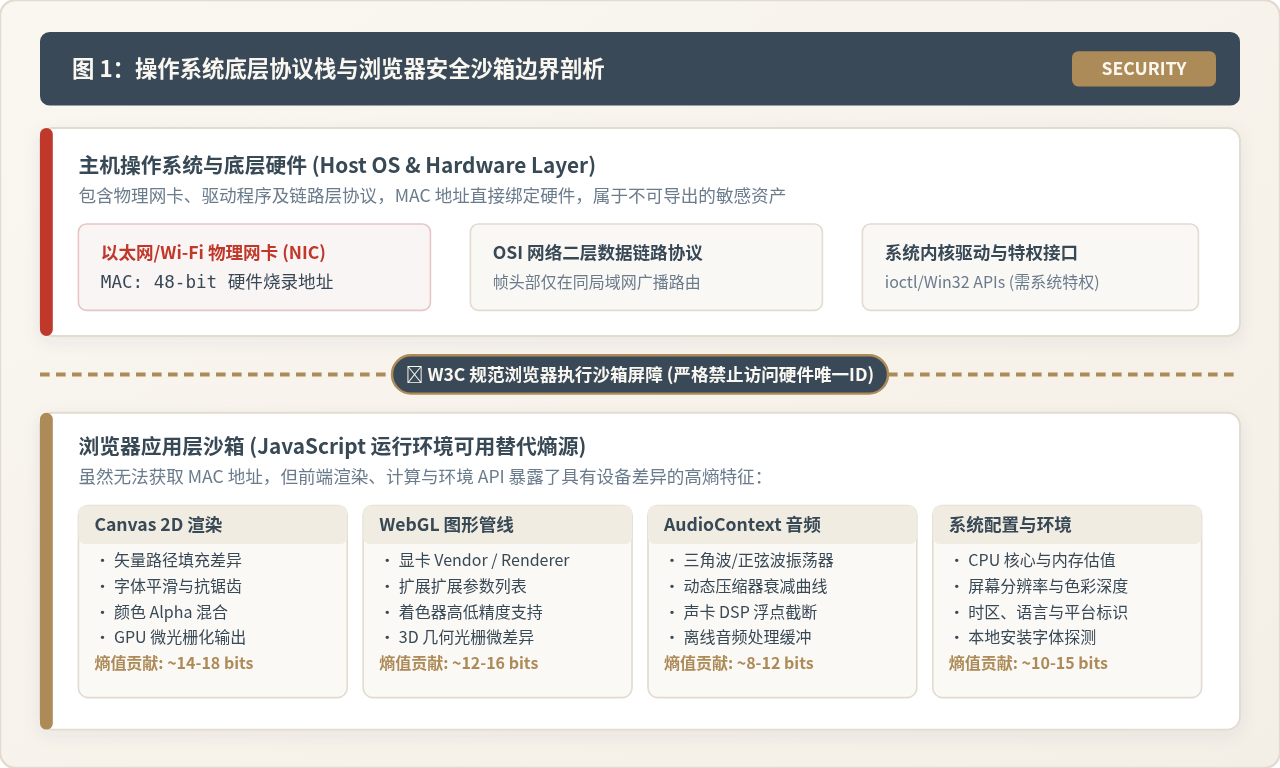
针对现代浏览器因安全沙箱限制无法通过JavaScript获取网卡MAC地址的技术现状,本文系统解析前端设备指纹的多维替代方案,涵盖硬件特征、Canvas渲染、WebGL显卡信息、音频信号链采集、MurmurHash3哈希摘要算法实现,以及应对指纹漂移与隐私反追踪的工程风控实践。

2026-11-02 10:26:22
476
竹影
JS无法获取MAC地址时的前端设备指纹替代方案
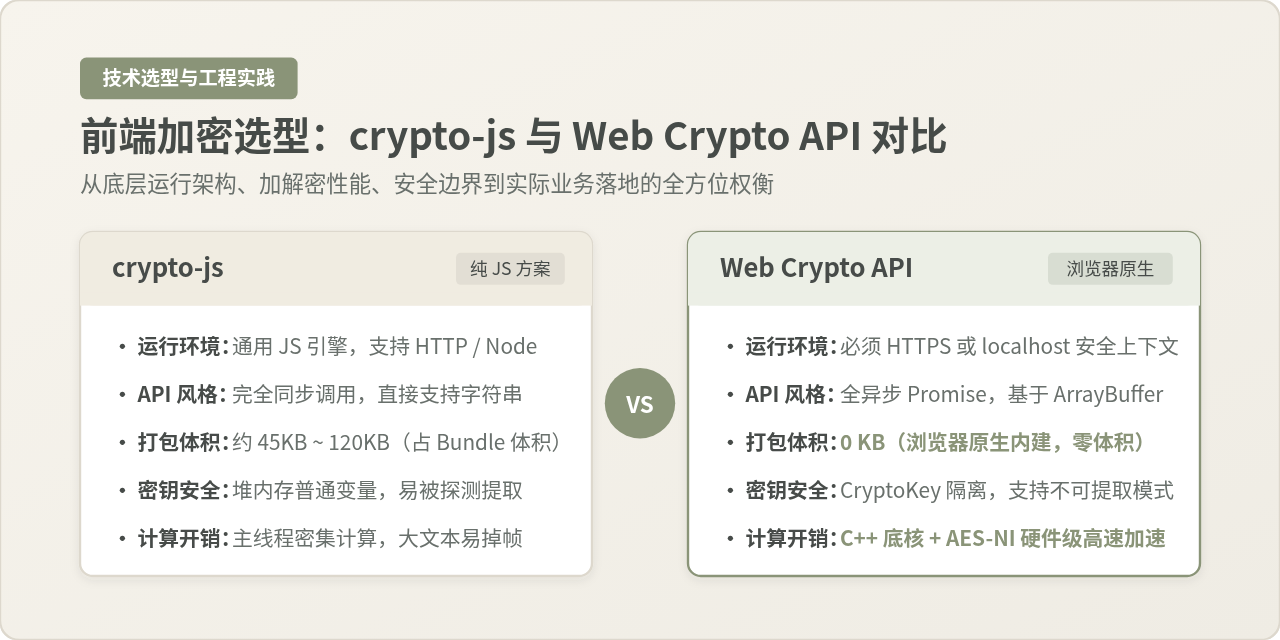
JavaScript怎么使用CryptoJS实现AES加密

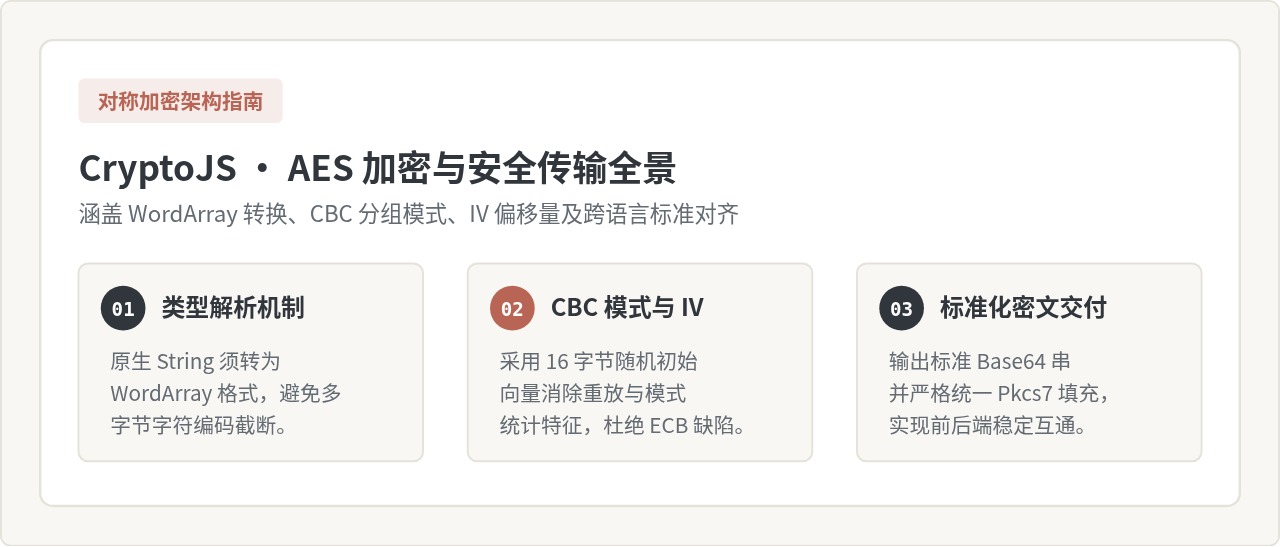
详细讲解在JavaScript环境下如何使用CryptoJS库实现标准的AES加密与解密。包含环境引入、WordArray编码转换、CBC模式与IV配置、跨语言对接规范以及前端安全边界分析。

2026-11-02 10:25:02
328
寒星
JavaScript怎么使用CryptoJS实现AES加密
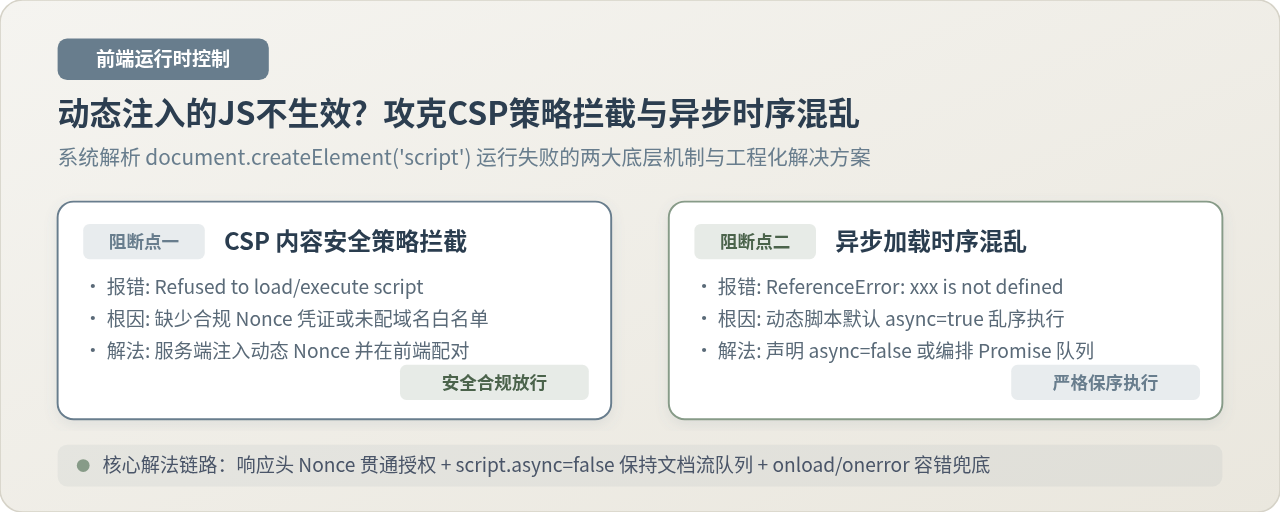
动态注入的JS不生效?解决CSP拦截与异步加载顺序问题

详解前端使用 document.createElement('script') 动态注入脚本时不生效的两大核心根因:CSP安全策略拦截与异步加载依赖竞态。提供清晰的定位排查步骤、服务端与前端 Nonce 协作方案、以及基于 async=false 和 Promise 队列的时序保序实现。

2026-11-02 10:24:19
348
极速慢跑
动态注入的JS不生效?解决CSP拦截与异步加载顺序问题
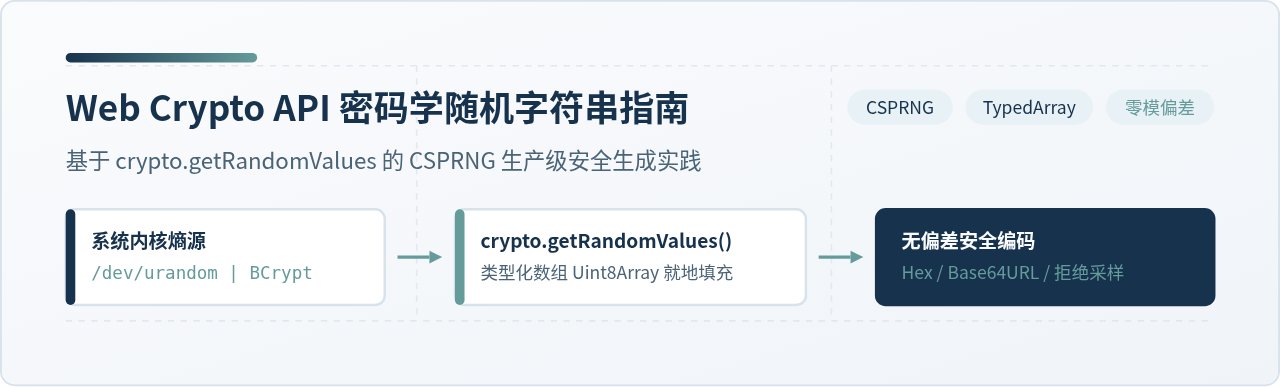
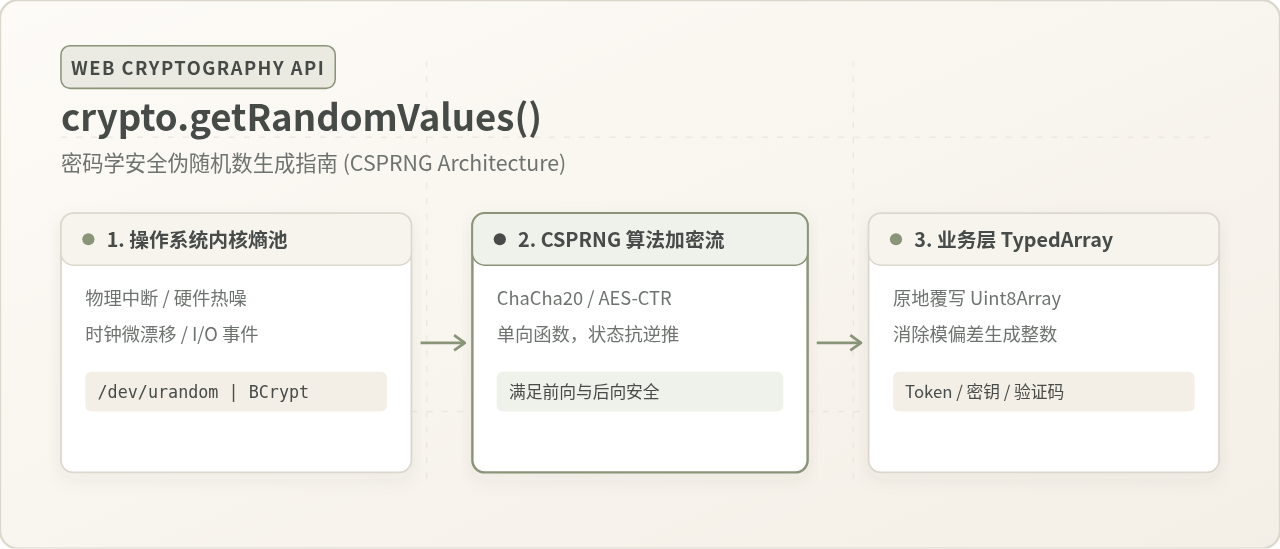
JS怎么用crypto.getRandomValues生成安全随机字符串

深入讲解在JavaScript中如何使用Web Crypto API的crypto.getRandomValues方法生成密码学安全的随机字符串,包含Hex、Base64URL与自定义字符集实现,并剖析拒绝采样避免模偏差的底层原理。

2026-11-02 10:24:13
631
极速慢跑
JS怎么用crypto.getRandomValues生成安全随机字符串
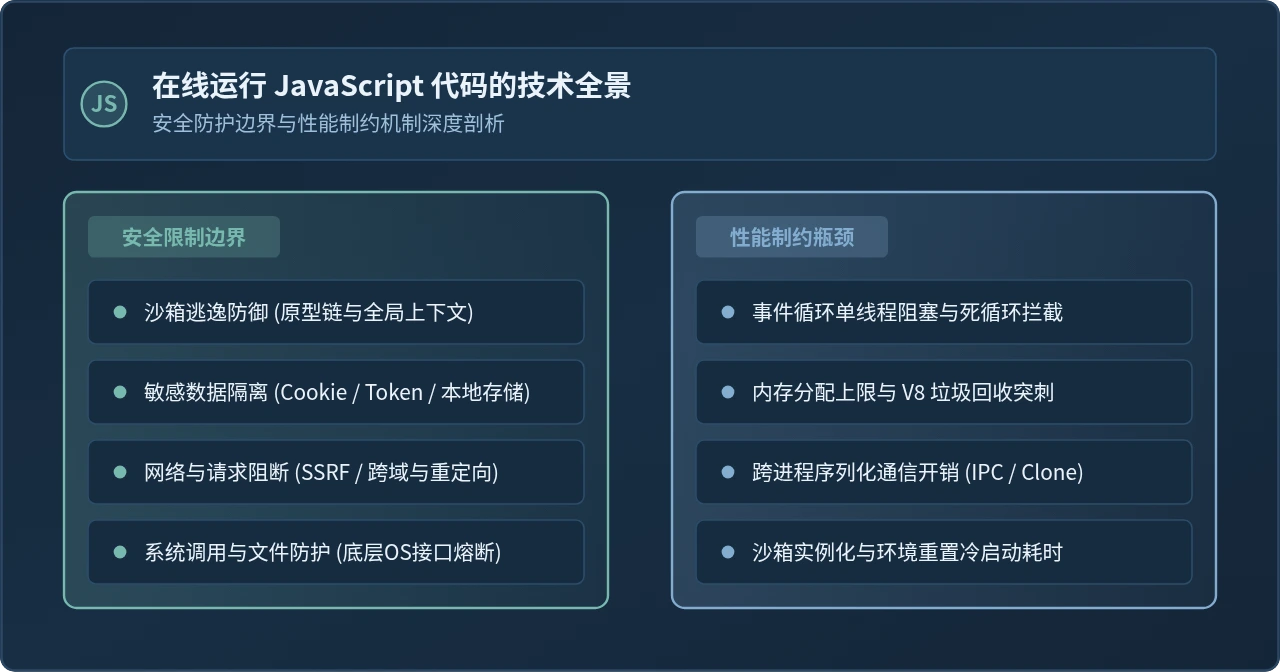
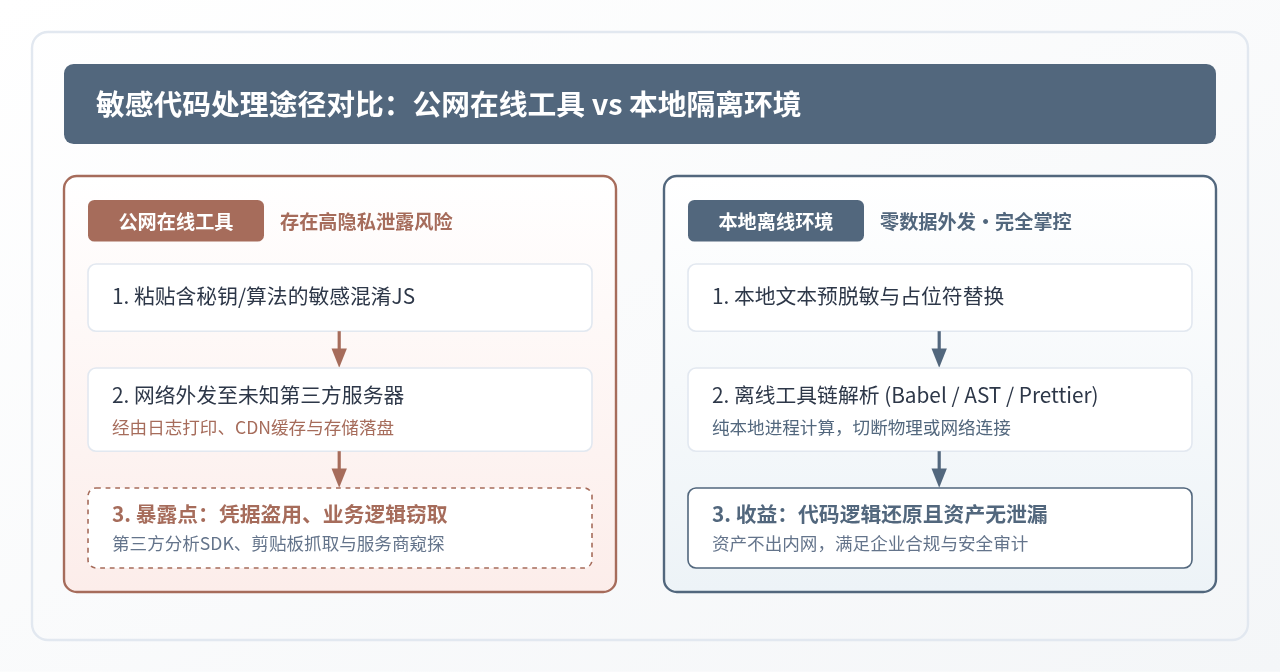
使用在线JS解密工具处理敏感代码有隐私风险吗

深入分析使用在线JS解密工具处理敏感代码时存在的隐私与安全风险,讲解纯前端与服务端架构的数据暴露面,提供浏览器DevTools抓包验证步骤及本地离线解混淆替代方案。

2026-11-02 10:22:35
237
白帽猫
使用在线JS解密工具处理敏感代码有隐私风险吗
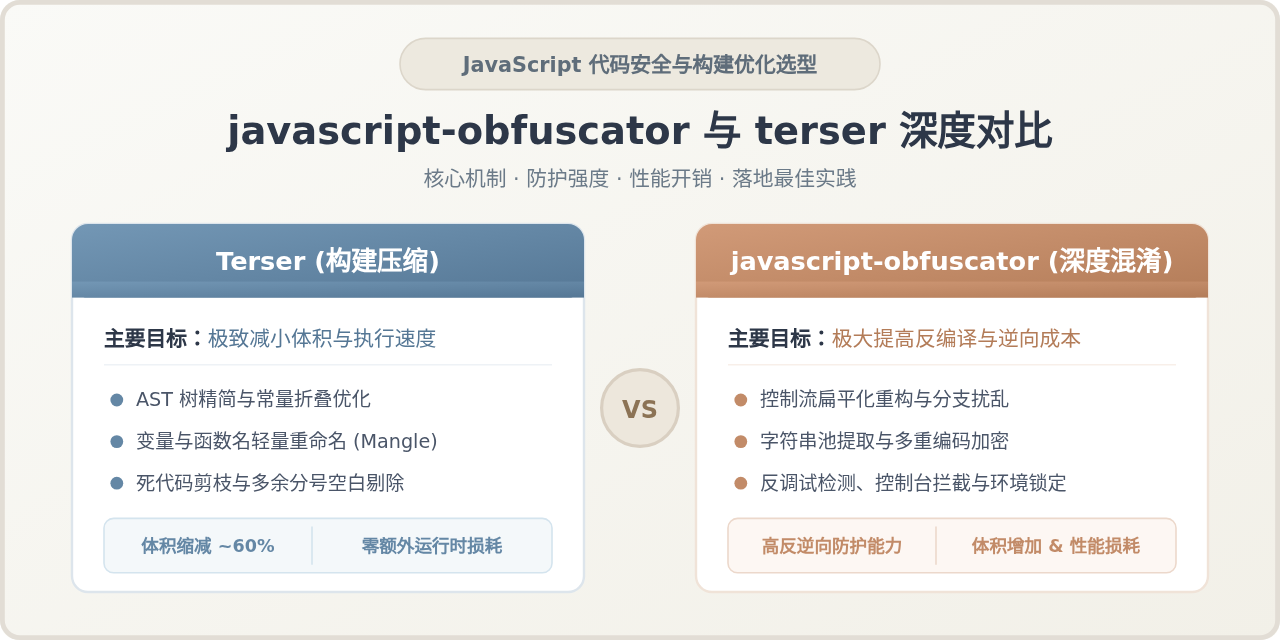
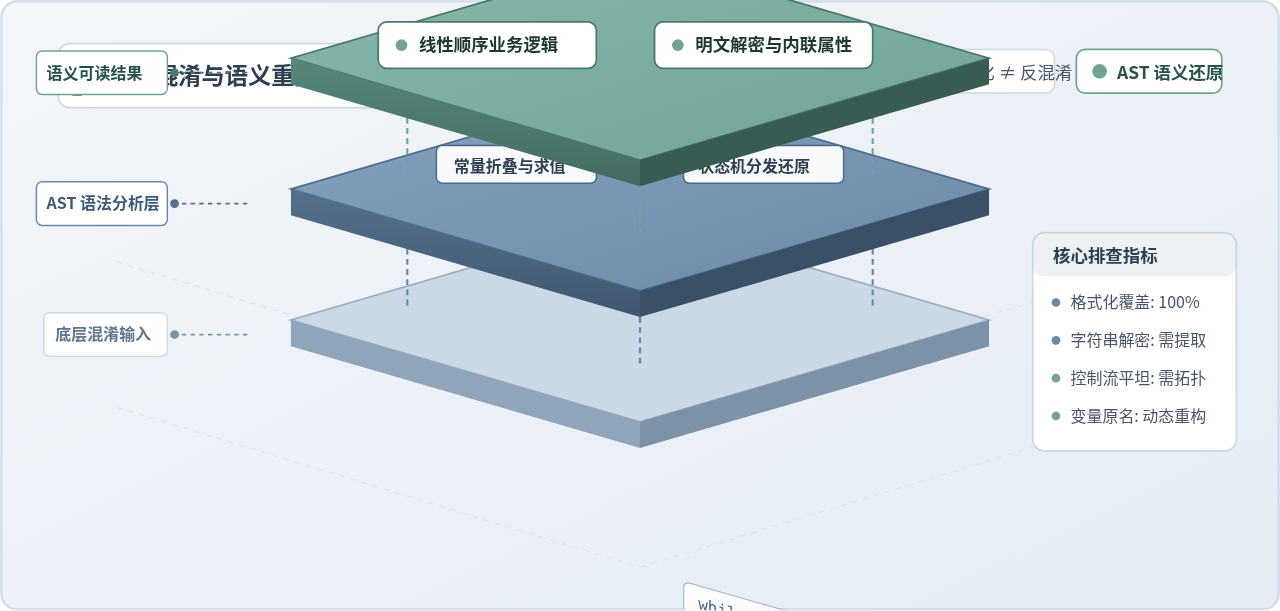
JS反混淆后代码仍不可读?常见原因及排查方法

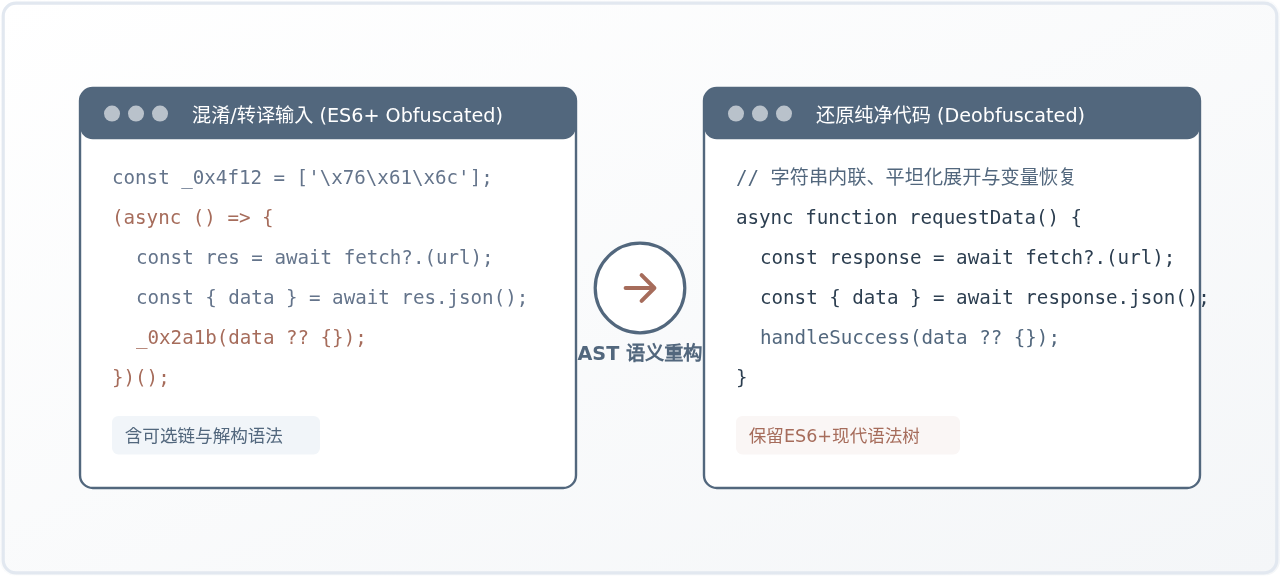
深入解析JavaScript反混淆后代码仍然不可读的5大深层原因,包括代码美化局限、标识符混淆、控制流平坦化、字符串加密与代理函数,并提供基于AST与动态调试的完整排查与还原实操方案。

2026-11-02 09:17:49
393
霁月
JS反混淆后代码仍不可读?常见原因及排查方法