前端加密选型:crypto-js 与浏览器原生 Web Crypto API 对比
深入对比前端主流加密库 crypto-js 与浏览器原生 Web Crypto API 的底层架构、运行机制、加解密性能、安全边界及工程选型策略,提供完整的代码实操与场景落地指南。
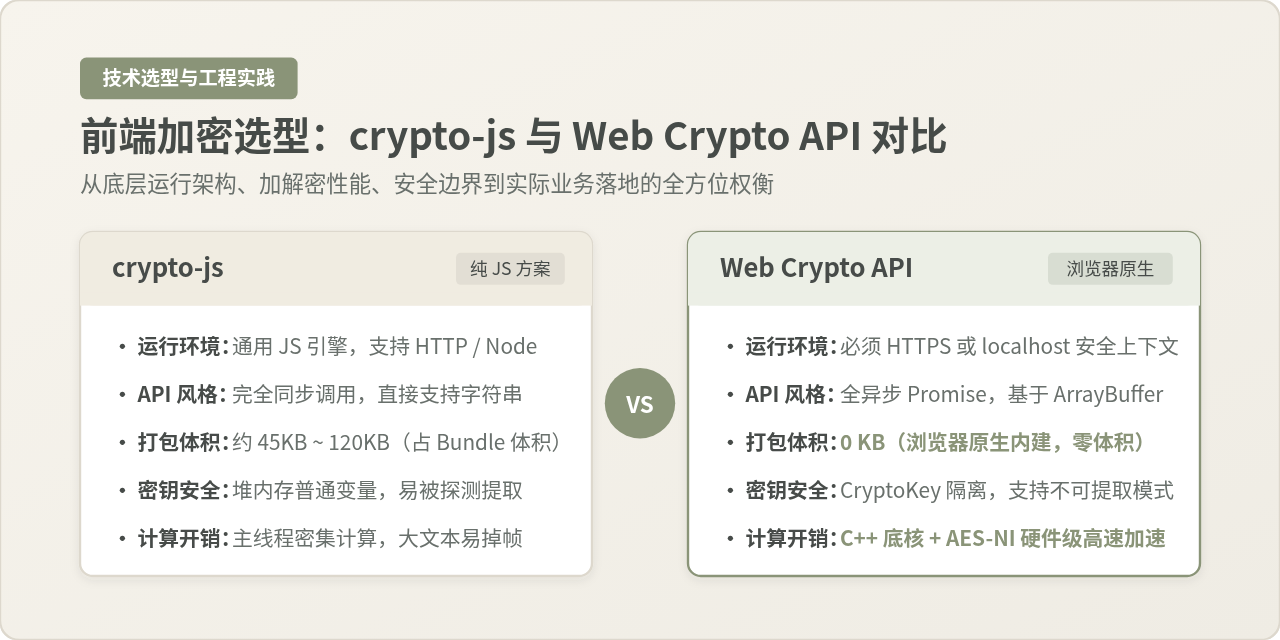
HTTPS 或 localhost 现代环境的前端项目,应当首选浏览器原生 Web Crypto API。它具备零打包体积(0 KB)、C++ 底核与 CPU 硬件加速的高吞吐性能,以及 CryptoKey 密钥防提取的安全隔离机制;而如果项目存在内网纯 HTTP 部署、老旧嵌入式 WebView 兼容、或者依赖完全同步执行的遗留架构,crypto-js 依然是易于快速集成的低门槛过渡方案。
一、为什么前端加密会出现两套截然不同的方案?
在早期的 Web 开发中,浏览器并不提供标准的底层密码学接口。如果开发者需要在前端实现简单的参数哈希(如 MD5、SHA-256)或接口数据对称加密(如 AES),必须引入第三方 JavaScript 密码库。2009 年诞生的 crypto-js 便是在此背景下成为前端加密领域的事实标准,广泛应用于各类网页端与 Node.js 工具链中。
然而,随着单页应用(SPA)与复杂业务向客户端迁移,纯 JavaScript 模拟密码学算法的短板愈发突出:单线程运算卡顿、内存中明文变量无法防护、以及随着算法全量引入带来的打包体积膨胀。为了彻底解决 Web 端密码学的标准化、性能与安全隔离问题,W3C 与浏览器厂商联合推出了 Web Crypto API(定义在 window.crypto.subtle 中),直接由浏览器宿主内核实现。
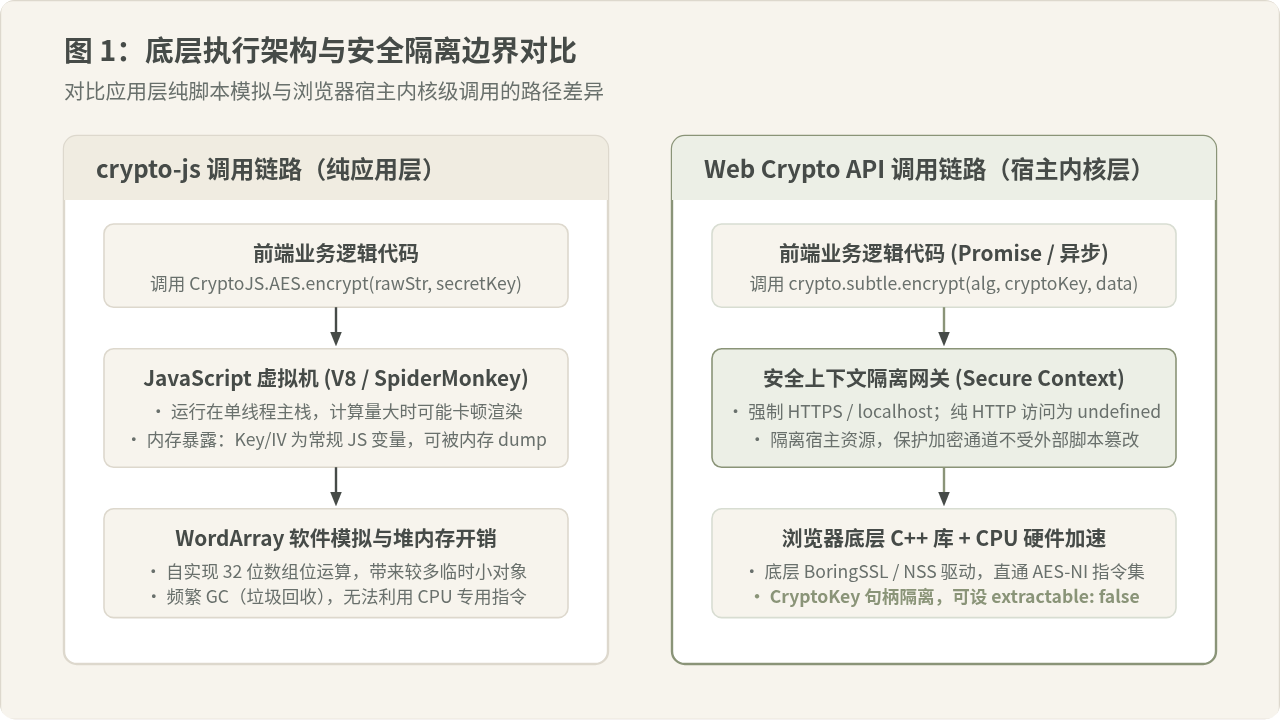
两者的根本区别体现在调用链路与宿主边界上:
- crypto-js(纯应用层脚本):全部算法均由 JavaScript 编写,运行在 V8 或 SpiderMonkey 引擎的主线程中。其数据载体为自定义的
WordArray(由 32 位无符号整数组装而成的模拟结构)。每次加解密都伴随着大量的纯脚本位运算、对象创建与垃圾回收(GC),且密钥完全作为普通 JS 变量裸露在堆内存中。 - Web Crypto API(宿主内核层):属于浏览器底层标准能力。前端通过
crypto.subtle发起调用,实际计算任务直接交由宿主底层成熟的 C/C++ 密码库(如 Chrome 的 BoringSSL、Firefox 的 NSS)执行,并可直接调用 CPU 级别的 AES-NI 与 SHA 硬件扩展指令集。数据载体为标准的高性能二进制缓冲区(ArrayBuffer/Uint8Array)。
二、容易混淆的认知辨析与真实边界
在实际架构选型与团队讨论中,开发者往往容易走向两个极端:要么盲目推崇“原生标准全面取代老库”,要么因 Web Crypto 较底层的 API 设计而对其敬而远之。以下三项认知需要根据具体工程条件进行客观修正。
1. 误区一:“Web Crypto API 是 W3C 标准,因此在任何前端工程中都可以无脑取代 crypto-js?”
辨析:这一说法在现代公共互联网产品中基本成立,但在特定企业内网与遗留系统中会直接导致程序崩溃。根据 W3C 安全规范,crypto.subtle 仅在安全上下文(Secure Context)下暴露。这意味着网页必须通过 https://、wss:// 或 http://localhost 访问。如果在政企内网中使用了未配置 SSL 证书的纯 http://192.168.x.x 局域网地址,或者某些早期的工控屏内置 WebView,访问 window.crypto.subtle 将直接返回 undefined。在无法改造基础设施为 HTTPS 的极端场景下,crypto-js 是唯一的可用选择。
2. 误区二:“Web Crypto API 强制使用 ArrayBuffer、全异步 Promise,属于反人性设计?”
辨析:不少习惯了 CryptoJS.AES.encrypt("text", "password") 一行代码出结果的开发者,初次接触 Web Crypto 时会觉得极其繁琐。但这种设计恰恰是现代密码学工程严谨性的体现。crypto-js 隐藏了字符编码方式,默认使用简化的字符串推导密钥(EVP_BytesToKey)与自动填充,极易掩盖 IV(初始化向量)重用、弱密码填充攻击等安全漏洞;而 Web Crypto API 强制开发者显式指定字符编码(TextEncoder)、显式管理二进制缓冲区、并强制使用密码学安全的随机向量(crypto.getRandomValues),从类型规范层面杜绝了隐式类型转换导致的乱码与安全缺陷。
3. 误区三:“前端有了 AES 加密,敏感数据传输与存储就万无一失了?”
辨析:必须清醒认识到前端加密的本质防御目标。客户端环境在物理上由最终用户(及恶意攻击者)掌控,若将对称密钥硬编码在前端 JS 代码中,任何逆向或断点调试都能在一秒内提取密钥。前端加密的核心价值在于:防中间人嗅探、防服务端日志明文泄露、以及敏感凭证在传输通道上的端到端二次保护。Web Crypto API 的额外安全优势在于支持将密钥声明为 extractable: false,生成的 CryptoKey 是底层句柄,即使页面存在有限度的 XSS 脚本注入,攻击者也无法直接通过 exportKey 导出原始密钥明文。
三、实操代码对比:以 AES-GCM 对称加解密为例
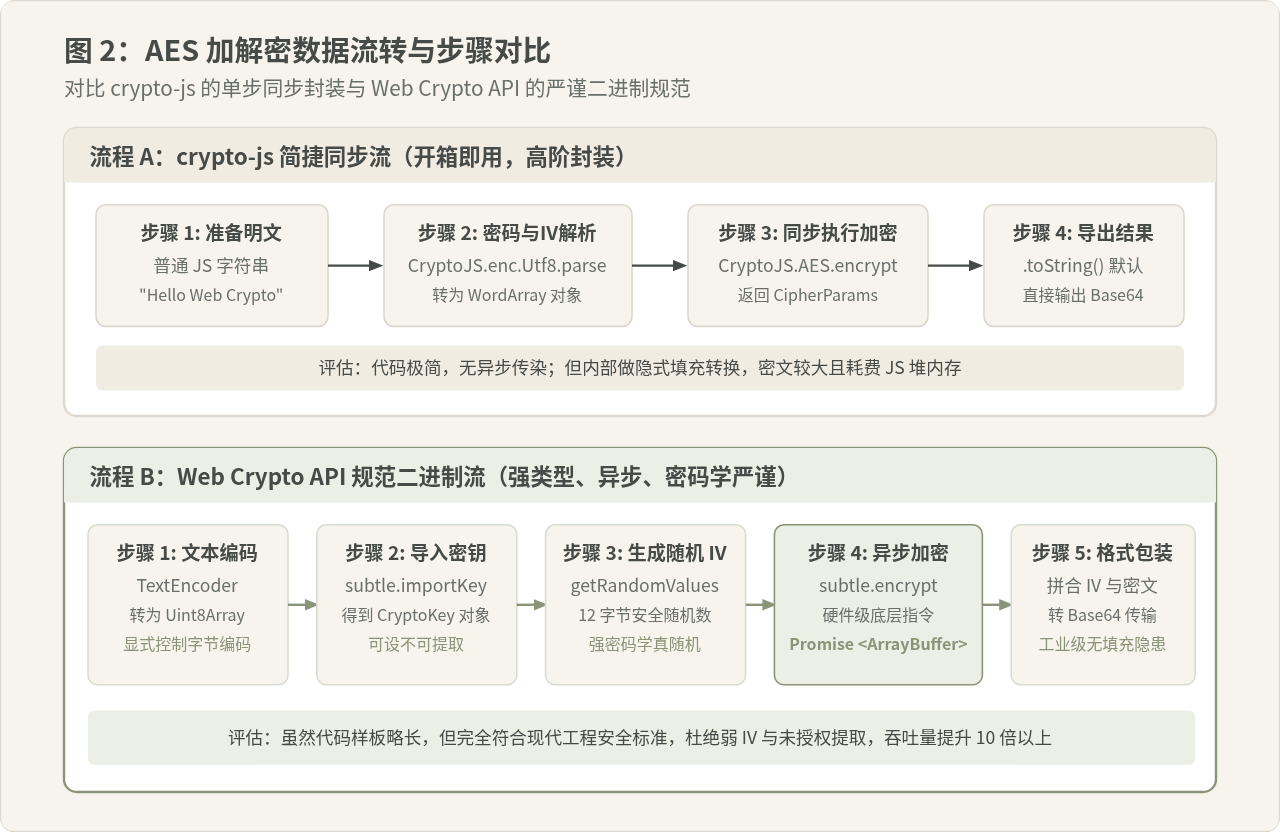
为了直观展示两者的代码风格与工程差异,我们以目前密码学界推荐的认证加密模式 AES-GCM(结合机密性与完整性校验)为例,对比双方从明文到密文 Base64 编码的完整实现过程。
1. crypto-js 实现方案
在 crypto-js 中,虽然社区最常用的是其默认的 AES-CBC 封装,但我们也可以通过引入对应模式使用 AES-GCM。以下展示标准的字符串加解密流程:
import CryptoJS from 'crypto-js';

/**
 * crypto-js 对称加密(以 AES-CBC 为例展示经典同步用法)
 * 适用环境:任何 JavaScript 运行环境(浏览器/Node.js)
 */
export function encryptWithCryptoJS(plainText, secretKeyHex, ivHex) {
  // 1. 显式解析密钥与 IV 为 WordArray
  const key = CryptoJS.enc.Hex.parse(secretKeyHex);
  const iv = CryptoJS.enc.Hex.parse(ivHex);

  // 2. 执行同步加密
  const encrypted = CryptoJS.AES.encrypt(plainText, key, {
    iv: iv,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  });

  // 3. 直接导出 Base64 字符串
  return encrypted.toString();
}

export function decryptWithCryptoJS(cipherBase64, secretKeyHex, ivHex) {
  const key = CryptoJS.enc.Hex.parse(secretKeyHex);
  const iv = CryptoJS.enc.Hex.parse(ivHex);

  // 同步解密
  const decrypted = CryptoJS.AES.decrypt(cipherBase64, key, {
    iv: iv,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  });

  // 转换为 Utf8 明文字符串
  return decrypted.toString(CryptoJS.enc.Utf8);
}代码特点分析:crypto-js 的优势在于全同步调用与高层抽象,无需配置 async/await 传染调用链。缺点在于 CryptoJS.AES.encrypt 在内部创建了大量的临时对象,且如果未精确控制引入路径(如直接 import CryptoJS from 'crypto-js'),打包器会将所有哈希、编码及加解密算法打包进去,导致输出体积剧增。
2. Web Crypto API 原生实现方案
原生 Web Crypto API 采用强类型二进制模型。我们需要先导入原始二进制密钥为 CryptoKey,通过 crypto.getRandomValues 生成符合规范的 12 字节随机 IV,最终将密文与 IV 拼接并编码为 Base64:
/**
 * Web Crypto API 工业级 AES-GCM 加解密实现
 * 适用环境:安全上下文(HTTPS / localhost)
 */

// 辅助工具:ArrayBuffer 与 Base64 互转
function bufferToBase64(buffer) {
  const bytes = new Uint8Array(buffer);
  let binary = '';
  for (let i = 0; i < bytes.byteLength; i++) {
    binary += String.fromCharCode(bytes[i]);
  }
  return window.btoa(binary);
}

function base64ToBuffer(base64) {
  const binary = window.atob(base64);
  const bytes = new Uint8Array(binary.length);
  for (let i = 0; i < binary.length; i++) {
    bytes[i] = binary.charCodeAt(i);
  }
  return bytes.buffer;
}

/**
 * 原生 AES-GCM 加密
 * @param {string} plainText 待加密字符串
 * @param {ArrayBuffer} rawKey 256 位(32 字节)原始密钥缓冲区
 * @returns {Promise<string>} 包含 IV 与密文的完整 Base64 字符串
 */
export async function encryptNativeAES(plainText, rawKey) {
  if (!window.crypto || !window.crypto.subtle) {
    throw new Error('Web Crypto API 不可用,请检查是否处于 HTTPS 或 localhost 安全上下文');
  }

  // 1. 导入原始二进制为 CryptoKey 句柄(设置 extractable: false 增强安全)
  const key = await window.crypto.subtle.importKey(
    'raw',
    rawKey,
    { name: 'AES-GCM' },
    false, // 不可导出:防内存逆向与脚本提取
    ['encrypt']
  );

  // 2. 生成密码学推荐的 12 字节随机 IV(绝不重复使用相同 IV)
  const iv = window.crypto.getRandomValues(new Uint8Array(12));

  // 3. 使用 TextEncoder 将明文字符串转为 Uint8Array
  const encodedPlain = new TextEncoder().encode(plainText);

  // 4. 调用宿主底层硬件加速执行加密
  const cipherBuffer = await window.crypto.subtle.encrypt(
    { name: 'AES-GCM', iv: iv },
    key,
    encodedPlain
  );

  // 5. 将 IV 与密文拼装在一个连续的二进制缓冲区中传输(IV 占用前 12 字节)
  const combined = new Uint8Array(iv.length + cipherBuffer.byteLength);
  combined.set(iv, 0);
  combined.set(new Uint8Array(cipherBuffer), iv.length);

  return bufferToBase64(combined.buffer);
}

/**
 * 原生 AES-GCM 解密
 */
export async function decryptNativeAES(payloadBase64, rawKey) {
  if (!window.crypto || !window.crypto.subtle) {
    throw new Error('Web Crypto API 不可用');
  }

  const combinedBuffer = base64ToBuffer(payloadBase64);
  const combinedBytes = new Uint8Array(combinedBuffer);

  // 提取前 12 字节 IV 与后续密文
  const iv = combinedBytes.slice(0, 12);
  const cipherData = combinedBytes.slice(12);

  const key = await window.crypto.subtle.importKey(
    'raw',
    rawKey,
    { name: 'AES-GCM' },
    false,
    ['decrypt']
  );

  // 硬件加速解密并验证认证标签
  const decryptedBuffer = await window.crypto.subtle.decrypt(
    { name: 'AES-GCM', iv: iv },
    key,
    cipherData
  );

  return new TextDecoder().decode(decryptedBuffer);
}代码特点分析:Web Crypto API 看起来代码行数较多,但其结构体现了现代工程的最佳防护规范:将 IV 动态随密文一并流转、使用不可提取的密钥对象、且完全依托浏览器的底层线程与指令集加速。在数据吞吐较大或并发加解密时,UI 主线程完全保持流畅响应。
四、关键技术维度量化对比
为了让读者在实际架构决策中有据可依,我们将 crypto-js 与 Web Crypto API 在工程指标上进行矩阵化比对:
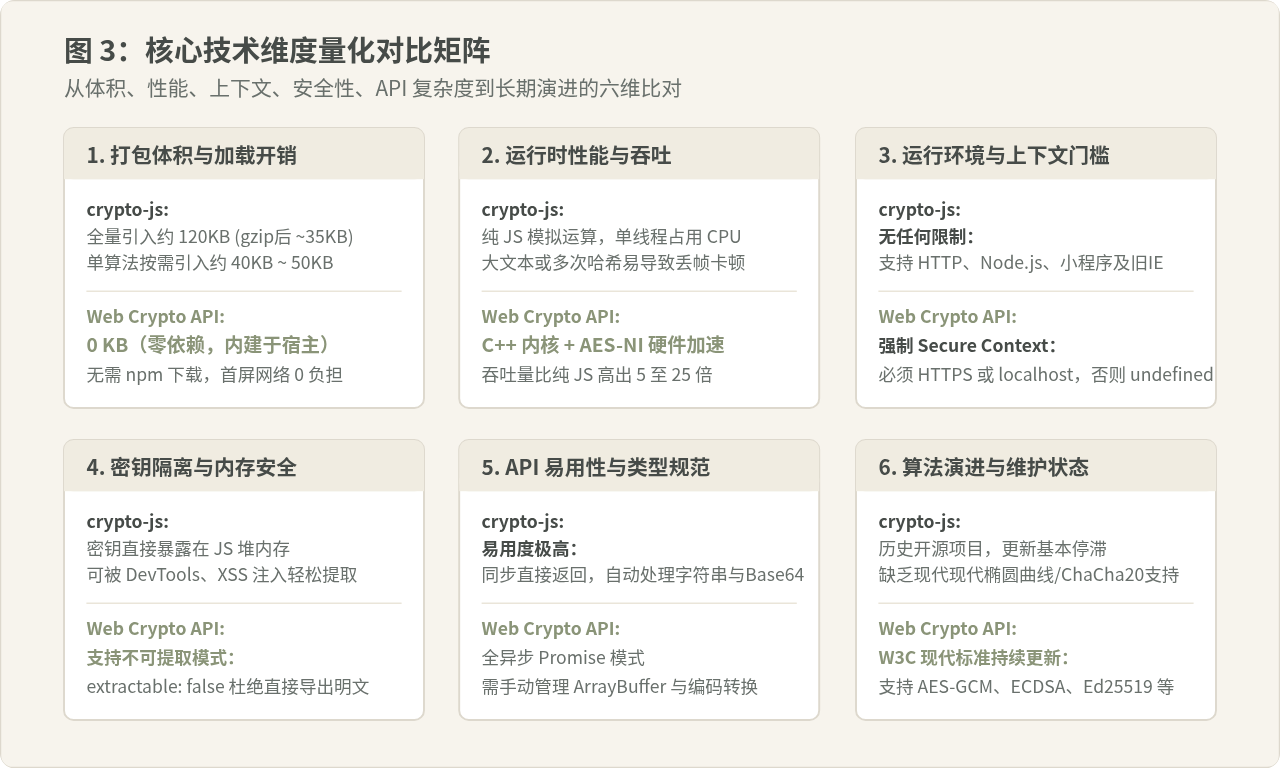
| 对比维度 | crypto-js | Web Crypto API (subtle) | 工程影响与权衡建议 |
|---|---|---|---|
| 打包体积 | 全量约 120KB;按需约 45KB | 0 KB(内建于宿主) | 移动端 H5 或微前端对首屏体积极度敏感时,Web Crypto 优势显著。 |
| 执行吞吐量 | 较慢(纯 JS 单线程解释) | 极快(C++ & AES-NI 加速) | 文本越长、哈希次数越多,性能差距越大(原生方案通常高出 5~25 倍)。 |
| 主线程开销 | 密集计算时会导致页面卡顿 | 原生内核调度,极低主线程开销 | 若需加解密大文件(如 10MB+ 文件哈希),crypto-js 会引发严重丢帧。 |
| 环境门槛 | 极低(任意 JS 环境可用) | 必须 HTTPS / localhost | 内部纯 HTTP 环境直接调用原生 API 会发生运行时报错,必须降级。 |
| API 风格 | 同步调用,简单直接 | 全异步(Promise) | 老旧系统若大量依赖同步函数返回值,重构为异步需要向上修改调用栈。 |
| 数据类型 | 自定义 WordArray / 字符串 | 标准 ArrayBuffer / TypedArray | 原生 API 与现代 Web 标准(Fetch / Streams / Web Workers)契合度更高。 |
| 密钥内存防护 | 弱(JS 堆内存普通变量) | 强(支持 non-extractable 模式) | 原生 CryptoKey 可有效抑制恶意 XSS 脚本直接反射偷取明文主密钥。 |
| 生态维护度 | 低(历史项目,更新缓慢) | 高(W3C 标准规范,持续演进) | 新算法(如 Ed25519、AES-GCM)原生支持更完备。 |
五、前端加密选型决策树与落地建议
面对具体的项目需求,开发者不必非此即彼,而应建立分层决策机制。下图展示了从环境检测、同步约束到性能要求的推导路径:
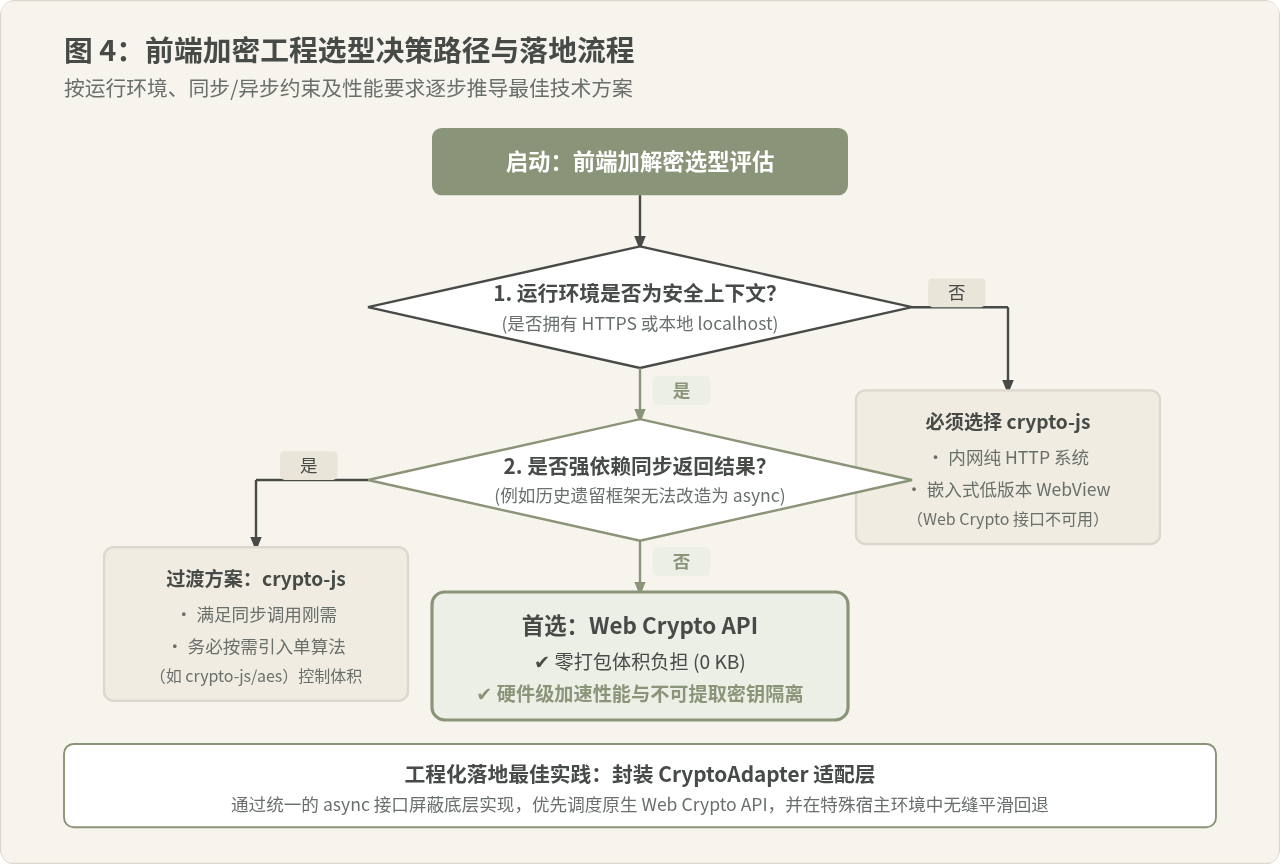
1. 典型业务场景速查
- 场景 1:现代商业 SaaS 与移动端 Web 应用(标准 HTTPS 线上运行)
选型结论:坚定采用 Web Crypto API。利用其 0 KB 体积降低首屏载入延迟,利用原生 C++ 性能保证接口参数签名与大文本加解密毫秒级响应。 - 场景 2:政企局域网项目 / 纯 IP 访问的内网测试台
选型结论:使用 crypto-js。由于缺乏有效 SSL 证书,浏览器安全上下文无法激活,crypto-js 是唯一无需侵入修改网络环境即可运作的方案。 - 场景 3:同构 SSR 应用(如 Next.js / Nuxt 客户端与服务端共用逻辑)
选型结论:推荐双端统一基于 Web Crypto 或 Node 原生 crypto。Node.js 从 v15+ 开始已原生内置了兼容标准的globalThis.crypto.subtle,现代全栈项目完全可以抹平双端差异,无需额外引入 crypto-js 库。 - 场景 4:重度依赖同步接口的遗留系统维护
选型结论:使用 crypto-js,但务必开启按需引入。禁止import CryptoJS from 'crypto-js',改用import AES from 'crypto-js/aes'等子路径导入,将打包包袱压缩到最小。
2. 工程化落地最佳实践:封装统一的 CryptoAdapter
为了让业务代码解耦并具备环境容灾能力,建议在团队底层封装统一的异步加解密门面(Facade)。对外暴露一致的 Promise 接口,内部自动侦测 window.crypto.subtle 的可用性:在安全上下文下走原生硬件加速,在降级环境或极端单元测试下动态加载 crypto-js 作为 Fallback。
/**
 * 工业级加解密门面接口设计
 */
export class CryptoAdapter {
  static isNativeSupported() {
    return typeof window !== 'undefined' &&
           Boolean(window.crypto && window.crypto.subtle);
  }

  static async encrypt(plainText, keyHex) {
    if (this.isNativeSupported()) {
      // 安全上下文环境:优先调度原生底核高性能引擎
      const rawKey = hexToBuffer(keyHex);
      return await encryptNativeAES(plainText, rawKey);
    } else {
      // 降级环境:动态引入 crypto-js,避免污染主包体积
      console.warn('当前非安全上下文,降级为 crypto-js 运算');
      const { default: CryptoJS } = await import('crypto-js/aes');
      return CryptoJS.AES.encrypt(plainText, keyHex).toString();
    }
  }
}
通过这种架构设计,团队既能在 99% 的现代生产场景中享受到浏览器底层原生加速与零体积红利,又能在开发排查、内网调试或特定兼容场景下保持业务连续性,真正实现兼顾性能、安全与工程健壮性的现代前端密码学选型。
JS 单例模式会导致内存泄漏吗?闭包引用陷阱与排查方法
2026-11-05 17:29:14
JS reduce实战:数组去重、扁平化与分组统计
2026-11-05 13:05:36
JS代码怎么在线压缩?新手操作指南与工具推荐
2026-11-04 18:07:25
fflate 与 pako.js 性能对比:JS 解压库怎么选
2026-11-03 22:54:05
JS DOM查询性能优化:缓存引用与减少重排重绘
2026-11-03 22:48:27