在线JS格式化工具会泄露代码吗?隐私安全使用建议
深入解析在线JS格式化工具的工作原理与数据泄露风险,提供利用浏览器开发者工具判断工具安全性的4步实测方法,并给出本地离线格式化与隐私防护建议。
一、核心风险解析:在线格式化工具的数据处理机制
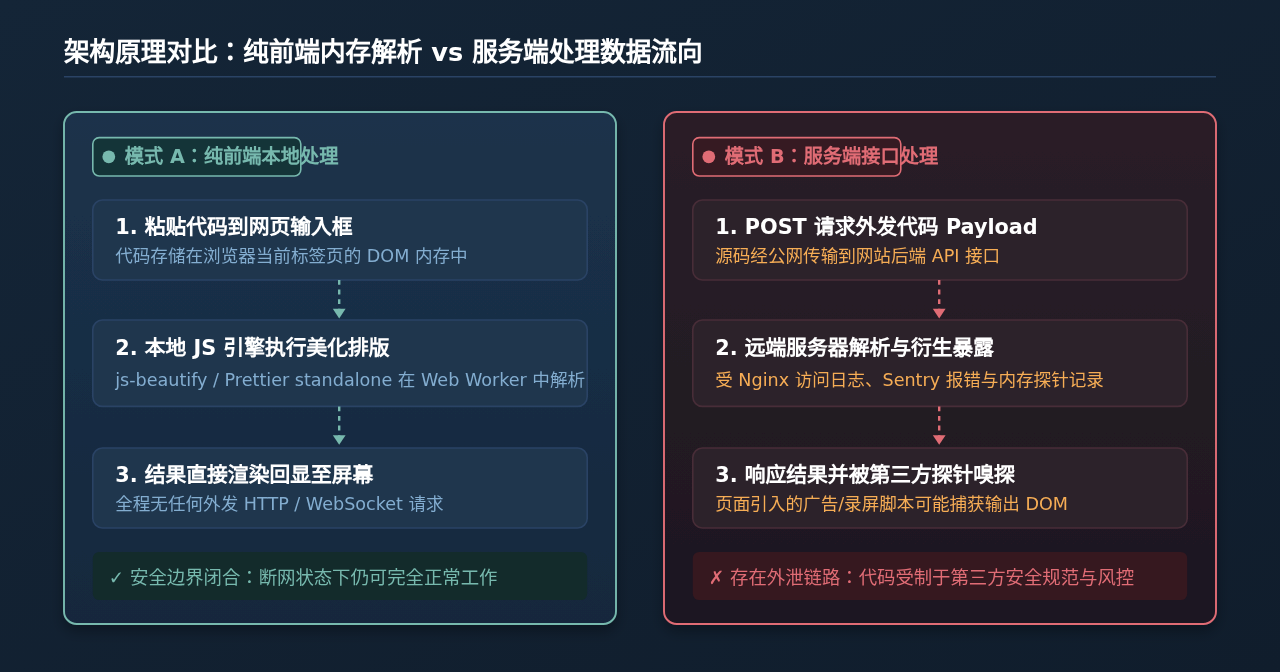
日常所见形形色色的在线代码美化工具,表面上都是一个输入框和一个“格式化 / Beautify”按钮,但它们在技术实现上存在本质差异:
-
纯客户端执行架构:网页在加载时已经将格式化库(例如打包后的
js-beautify、prettier-standalone或 WebAssembly 构建模块)下载到了读者的浏览器中。点击格式化时,由浏览器本地的 V8 / JavaScript 引擎直接在内存中完成 AST 解析与排版。在没有额外网络请求的情况下,代码不会被发送到任何第三方服务器。 - 服务端处理架构:点击格式化后,前端页面通过 HTTP POST 请求(如 Fetch 或 XMLHttpRequest)将文本框内的完整源码打包发送给远端服务器。后端服务器调用 Node.js 或 Python 等环境处理完毕后,再将格式化后的字符串返回给浏览器。
对于服务端处理架构,代码一旦离开本地终端,便处于完全不可控的状态。即使用户协议声称“不保存任何代码”,在实际的基础设施链路中依然存在以下典型的数据留存隐患:
- 反向代理与 Web 服务器访问日志:Nginx、Apache 或云网关在记录 POST 请求体或错误日志时,若未做敏感字段过滤,可能将代码全文写入磁盘持久化日志中。
- 应用层错误与性能监控:像 Sentry、Bugsnag 或内部 APM 系统,在后端解析异常崩溃时会自动捕获请求上下文,导致代码作为 payload 被上传至监控云端。
- 第三方行为录屏与分析探针:许多免费工具站接入了 Google Analytics、Hotjar、FullStory、Clarity 等用户体验分析脚本。若未对文本输入框设置禁止记录属性(如
data-private),第三方脚本甚至会在客户端实时捕获用户输入的内容。 - 商业机密与敏感凭证泄露:很多前端生产代码在编译打包时若未做好隔离,往往夹杂着内部接口路由、测试环境凭据、未公开的功能开关以及商业算法,一旦被收集或公开索引,将对企业造成直接安全威胁。
二、实测判断:4 步快速辨别在线工具是否私密安全
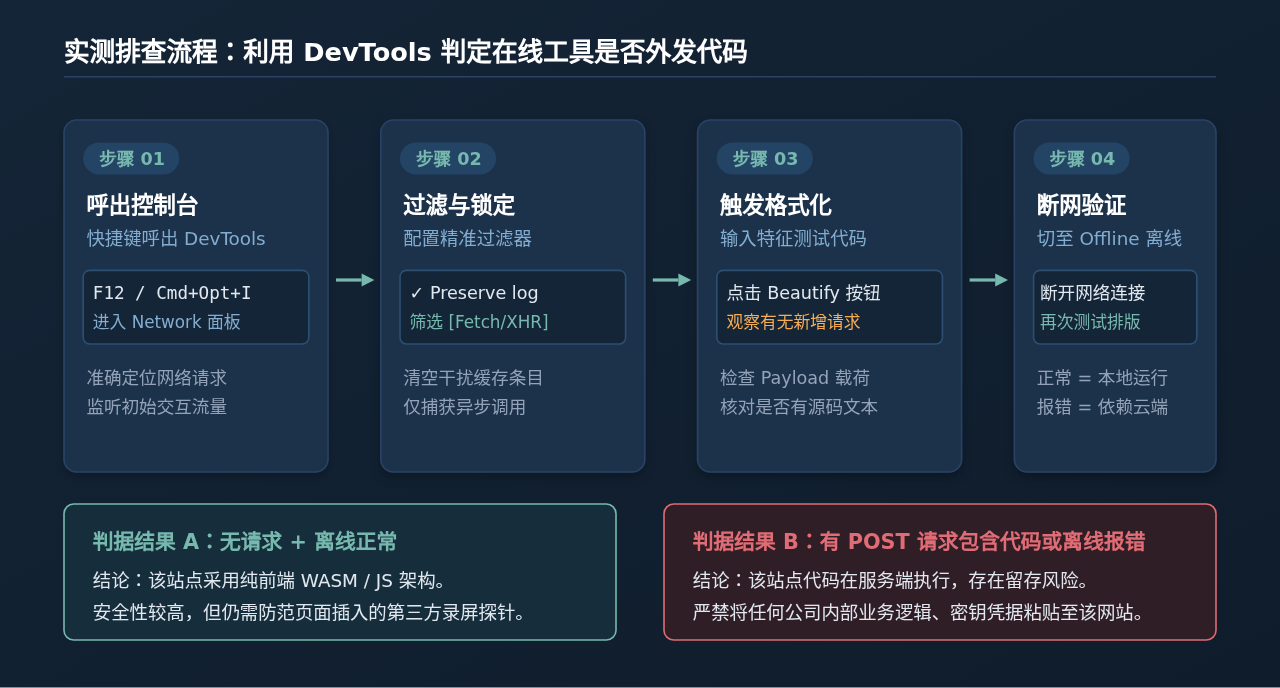
无须查看网站开源协议或盲目相信页面上的“不存储任何数据”标语,任何开发者都可以利用现代浏览器自带的开发者工具,在 1 分钟内完成对当前工具的安全性实测。
步骤 1:打开开发者工具网络面板
在待测试的在线格式化网页中,按下键盘快捷键 F12(macOS 用户按 Command + Option + I)调出开发者工具,然后点击切换到 Network(网络) 面板。
步骤 2:配置监控过滤条件
在 Network 工具栏中,做两项基础配置:
- 勾选 Preserve log(保留日志):防止格式化或重新加载页面时请求历史被清空。
- 过滤器选择 Fetch/XHR:重点只关注异步数据交互请求,屏蔽普通图片或字体资源的干扰。
- 点击左上角的“Clear”(禁止符号图标)清空初始加载阶段产生的所有网络记录。
步骤 3:粘贴测试代码并触发格式化
准备一段无害但包含特殊特征的测试代码(例如 function testPrivacy(){ var x=1; return x; }),粘贴到工具输入框中,并点击“格式化”或“Beautify”按钮。观察 Network 面板是否出现新的请求:
- 如果有新请求发出:展开该请求查看
Payload或Request Body。若在请求体中能清楚看到刚才粘贴的 JavaScript 代码文本,则证明该工具必须上传代码到远端才能完成格式化,禁止粘贴任何生产或专有代码。 - 如果没有新请求:表示排版运算完全在本地浏览器内存中完成。
步骤 4:拔网线/离线断网验证
为了排除 Service Worker 缓存转发或静默延迟上报的可能,在开发者工具的 Network 面板顶部将网络限速下拉框由“No throttling”切换为 Offline(离线),或者直接暂时断开电脑的 Wi-Fi。此时在输入框修改一段代码并再次点击格式化:
- 若在完全断网状态下仍能瞬间输出格式化结果,说明该工具 100% 具备纯本地运行能力。
- 若弹出“网络错误”“无法连接服务器”等提示,则其核心依赖远端计算。
三、5 项可落地的隐私安全使用与防泄露建议
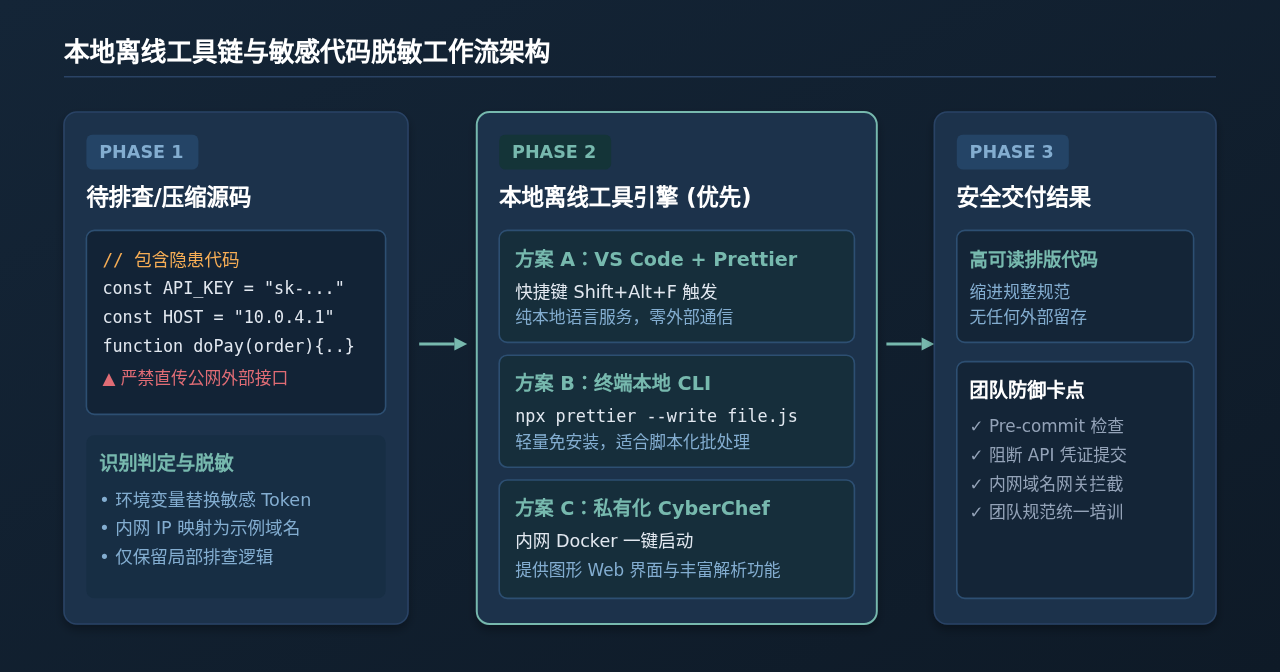
为了杜绝代码意外泄露的风险,建议在日常开发流程中建立更加规范的安全习惯,逐步从依赖不可控的第三方公网网页过渡到本地与私有化工具体系。
建议 1:将本地编辑器作为第一优先级(首推 VS Code + Prettier)
现代代码编辑器(如 Visual Studio Code、WebStorm、Sublime Text)都内置或支持业界标准的格式化引擎。在 VS Code 中,无需安装任何可能联网的可疑插件,仅使用官方推荐的 Prettier - Code formatter 插件即可:
- 使用快捷键
Shift + Alt + F(macOS 为Shift + Option + F)即可一键对当前文件进行本地排版。 - 即使面对单段未保存的临时代码,只需在编辑器中新建无标题文件(
Ctrl + N),切换语言模式为 JavaScript,即可在纯本地内存中完成排版,零网络通信。
建议 2:使用本地命令行零依赖临时格式化(npx prettier)
对于不需要启动庞大 IDE 或在轻量终端中处理日志排版的场景,只要电脑上安装有 Node.js 环境,无需全局安装包,直接利用 npx 即可安全排版:
# 1. 快速格式化并输出到终端屏幕(不覆盖源文件,纯本地处理)
npx prettier --parser babel path/to/minified-code.js

# 2. 如果希望直接原地覆盖格式化
npx prettier --write path/to/minified-code.js

# 3. 通过管道传入剪贴板内容(以 macOS pbpaste 为例,Linux 可用 xclip)
pbpaste | npx prettier --parser babelnpx prettier 时,所有语法树解析均在当前主机的 Node.js 进程中执行,数据绝对不产生任何对外网络通信,完全可在离线断网环境下执行。
建议 3:必须使用公网工具时,前置执行敏感数据脱敏
如果因为设备限制(例如临时在没有安装开发环境的公共终端)必须使用在线格式化工具,在粘贴前务必对源码执行三项过滤:
- 去除硬编码密钥:将代码中涉及的
Bearer token、access_key、私钥签名等字符用占位符__REDACTED_KEY__批量替换。 - 打码内网域名与专有 IP:将企业内部 RPC 地址、内网网关如
api.internal.company.com替换为常规占位符api.example.com。 - 删除专有业务字段名:如果属于涉及商业核心机密的专有逻辑,仅截取需要排查语法错误的局部最小函数切片,切勿完整导入全部工程打包产物。
建议 4:私有化部署开源离线格式化工具
如果团队成员对 Web 可视化排版界面有强依赖,可以通过内网轻量容器部署开源的格式化前端,例如基于纯静态资源打包的 Prettier 演示页或 CyberChef:
# 本地或内网单命令运行 CyberChef(支持 JS 格式化、解密等百种离线运算)
docker run -d -p 8080:80 --name local-cyberchef mpepping/cyberchef

# 浏览器访问 http://localhost:8080 即可在内网离线使用安全工具
建议 5:团队工程层面的技术阻断与静态规则扫描
企业团队可通过在 Git 代码仓库中引入 pre-commit 钩子(如使用 Husky + Git-secrets 或 gitleaks),自动拦截代码中意外写死并提交的敏感 Token,从根源上降低即使代码被意外复制也无法利用的风险。
四、代码安全等级与格式化选型决策矩阵
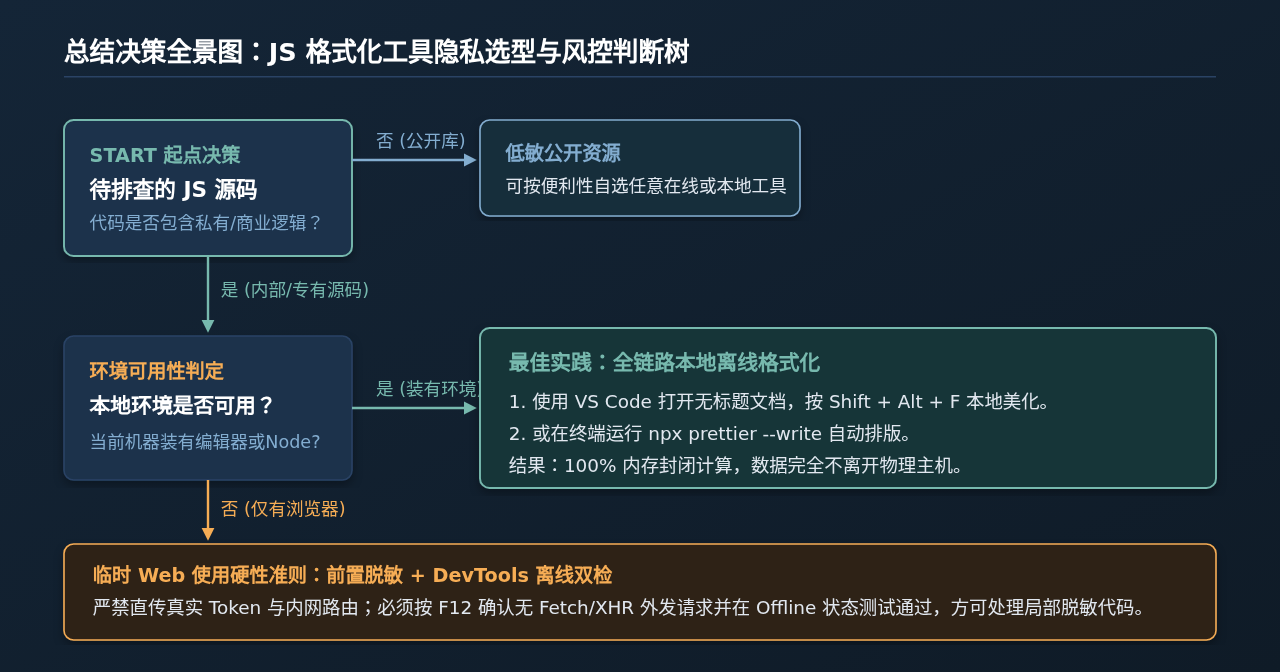
在实际工作中,可以根据当前待处理代码的敏感程度,对照下表明确对应操作规程:
| 代码类型与场景 | 风险等级 | 允许使用的工具方式 | 安全处理准则 |
|---|---|---|---|
| 公开开源库 / CDN 公开脚本 (如 jQuery、lodash 源码学习) |
低风险 | 所有在线工具、本地 IDE、CLI | 代码本身已全网公开,可直接使用在线纯前端或常规在线工具。 |
| 企业测试环境排查 (含内网测试接口与非公开路由) |
中风险 | 本地 IDE、本地 CLI、经 DevTools 验证的纯前端工具 | 必须先使用 DevTools 确认工具无外发请求,禁止使用需后端 POST 的平台。 |
| 核心生产代码 / 商业机密算法 (含加解密核心、计费逻辑) |
高风险 | 仅限本地离线 IDE 或命令行工具 | 严禁使用任何公网在线工具,必须全流程在隔离的本地或内网环境排版。 |
| 含真实密钥 / Token 的压缩代码 (运维线上紧急抓包排查) |
极高风险 | 严格本地离线,必须先置换脱敏 | 即使在本地排版前,也应先通过正则替换抹除真实凭据,防止误拷误传。 |
五、常见疑惑与安全排错
问:使用 HTTPS 加密的在线格式化工具,能防止代码泄露吗?
答:不能。HTTPS 只能保护数据在浏览器到服务器传输过程中的“传输安全”,防止局域网或运营商监听(中间人攻击)。但一旦请求到达目标服务器被解密后,代码完全暴露在网站运营者掌控之中。如果该服务端存有日志记录、被黑客入侵或本身存在恶意收集逻辑,HTTPS 无法提供任何防范作用。
问:为什么有些纯前端运行的工具,依然建议谨慎粘贴商业代码?
答:虽然核心格式化库不发网路请求,但许多公共免费工具站内嵌了广告联盟脚本、用户体验热力图和会话录屏探针(如 Hotjar、FullStory 等)。这些第三方 SDK 会监听 DOM 变动与用户输入框按键事件,在后台以抽样录屏的方式把用户的输入文本上传到第三方分析云,从而形成意料之外的侧信道数据泄露。
总结: 掌握安全主动权的关键不在于寻找承诺“绝对保密”的网站,而在于认清其底层技术路径。养成使用本地编辑器格式化的良好习惯,在必要时借助浏览器开发者工具主动核查,就能在享受代码高效排版便利的同时,坚决筑牢代码隐私安全防线。
JS转整数出现NaN怎么办?常见异常处理方案
2026-11-05 16:27:31
推荐几款免安装的在线JS压缩工具
2026-11-05 14:54:53
JS怎么使用JSON.stringify实现JSON格式化与缩进
2026-11-04 10:47:30
CodePen、JSFiddle 与 StackBlitz:主流 JS 在线编辑器对比
2026-11-03 21:07:49
JS字符串转数字后怎么正确判断是否为有效数值
2026-11-03 20:04:15