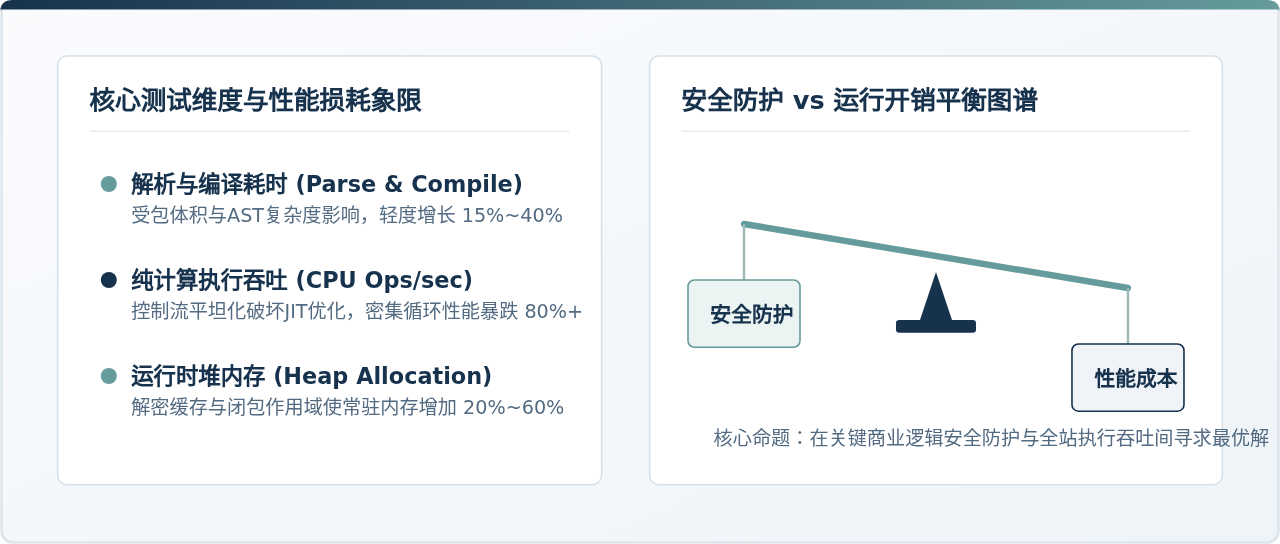
深入测试与分析代码混淆对JavaScript执行性能的实际影响,通过可复现的基准测试量化解析耗时、CPU执行吞吐及内存开销,剖析V8引擎JIT优化失效机理,提供生产环境下的分级混淆最佳实践。
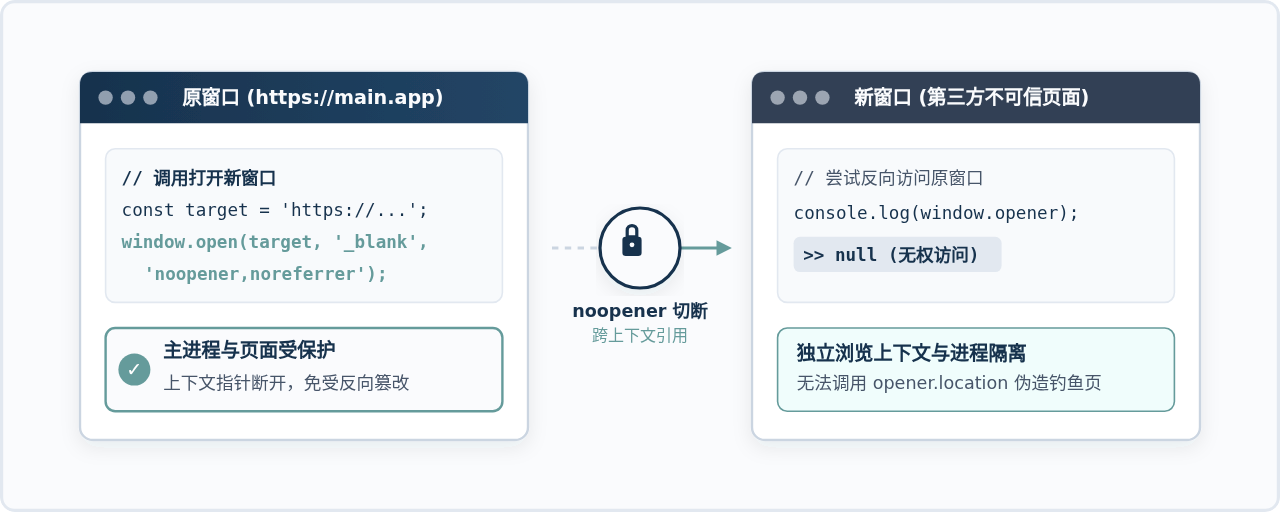
深入解析使用 JavaScript 的 window.open 打开新窗口时的核心安全风险(如反向标签页劫持和性能损耗),并提供 noopener 的标准设置方法、跨浏览器兼容实现与工程最佳实践。
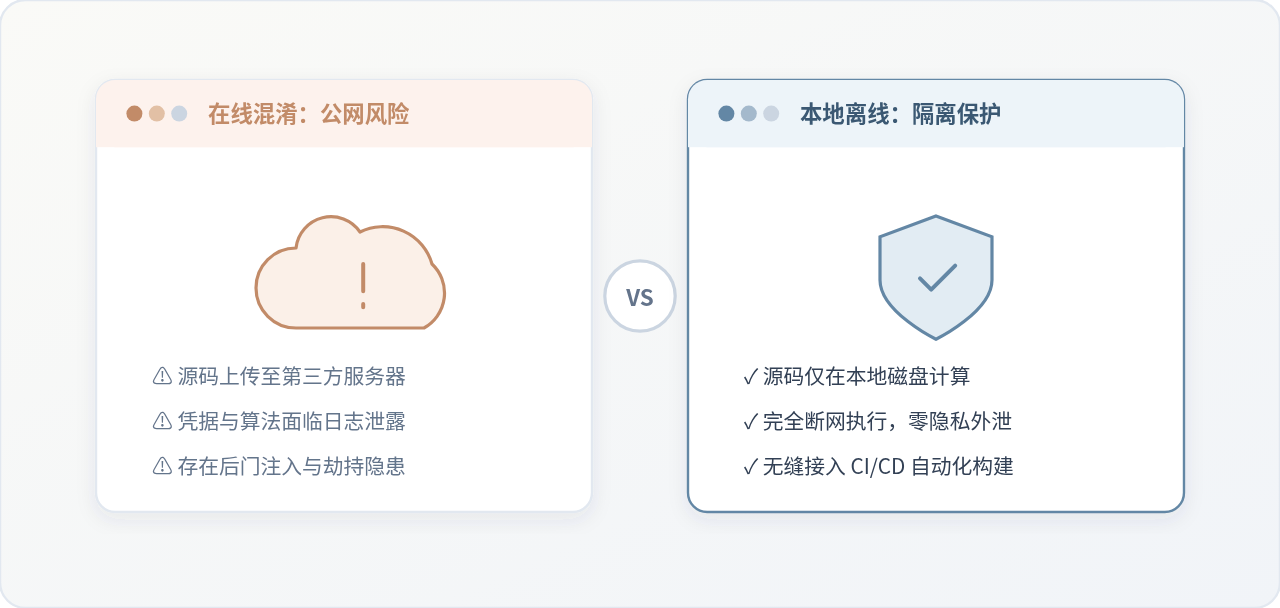
深入分析在线JS混淆工具的数据隐私风险与安全隐患,并推荐基于 javascript-obfuscator 与 Terser 的本地离线混淆方案,提供完整的配置示例与操作步骤。
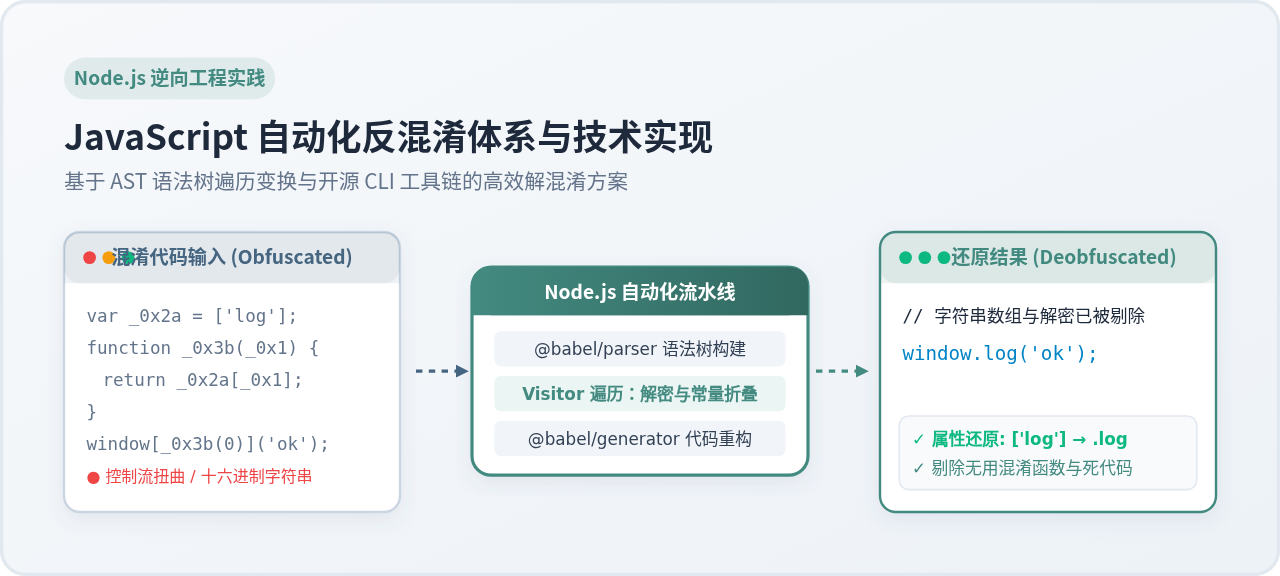
深入讲解基于Babel抽象语法树(AST)进行JavaScript代码反混淆的系统方法,涵盖常量折叠、字符串数组解密、花指令剥离与控制流平坦化还原的实战代码与工程实现。
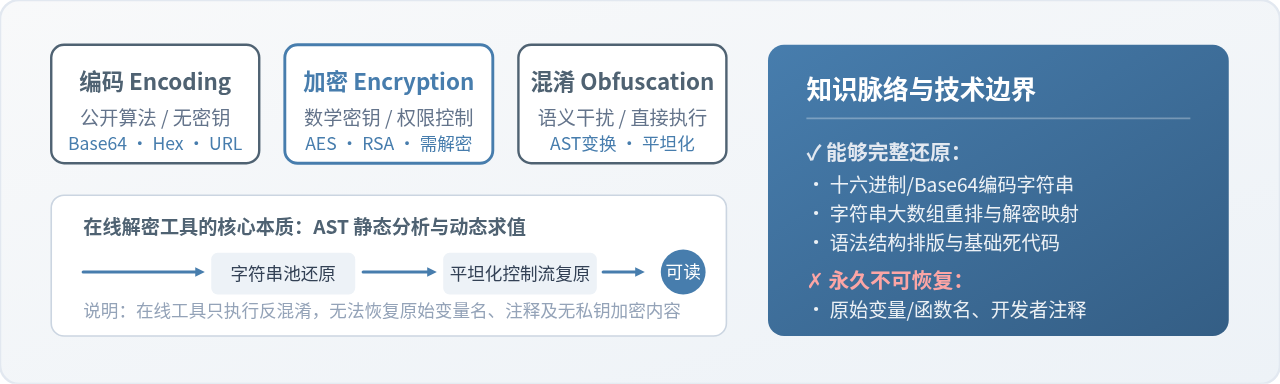
深入解析JavaScript中编码、加密与混淆的本质区别,详细剖析在线解密工具的工作原理,以及在线解密到底能还原哪些内容、哪些内容属于永久不可逆的物理边界。
本文详细讲解在Node.js环境下如何通过抽象语法树(AST)实现JavaScript反混淆自动化,涵盖字符串解密、常量折叠、控制流平坦化还原等实战流程,并推荐评估主流JS反混淆开源库与CLI工具。
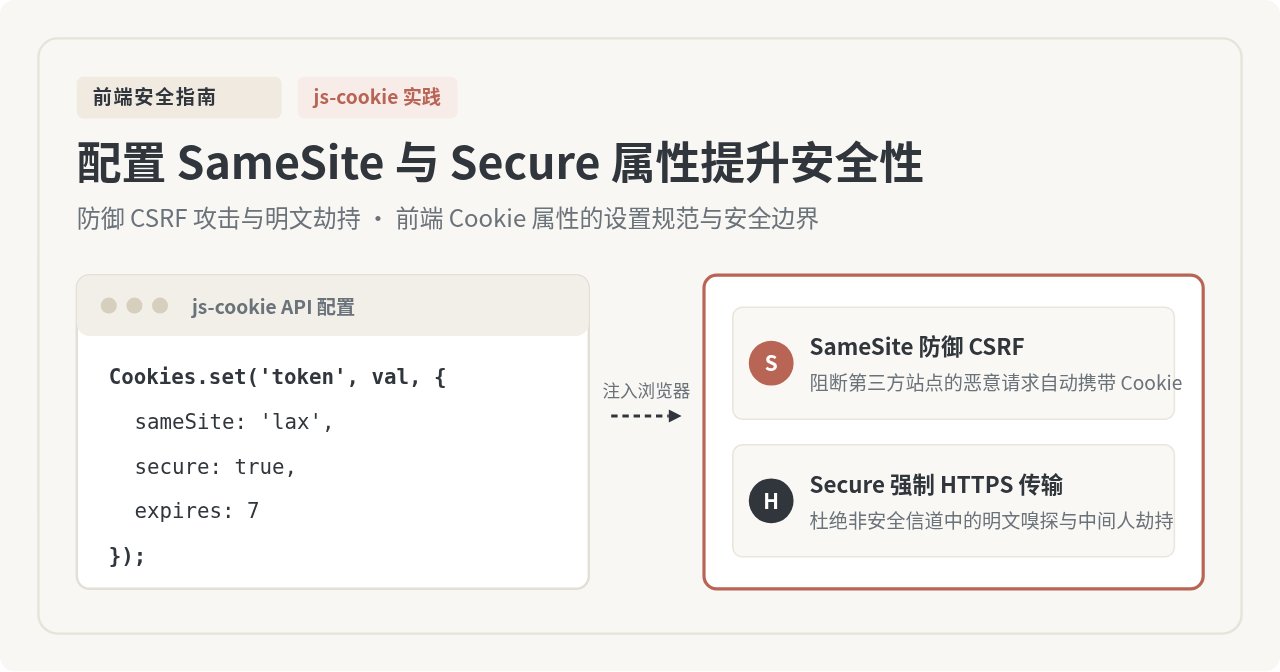
详细讲解如何使用 js-cookie 库正确配置 SameSite 与 Secure 属性,解析其工作原理、浏览器兼容性边界、本地开发与线上部署的最佳实践及调试方法。
深入解析JavaScript逆向分析中因脱离浏览器宿主环境引发的DOM缺失报错,提供从报错定位、原型链补全、Proxy监听桩到jsdom环境仿真的完整解决方案与防检测避坑指南。
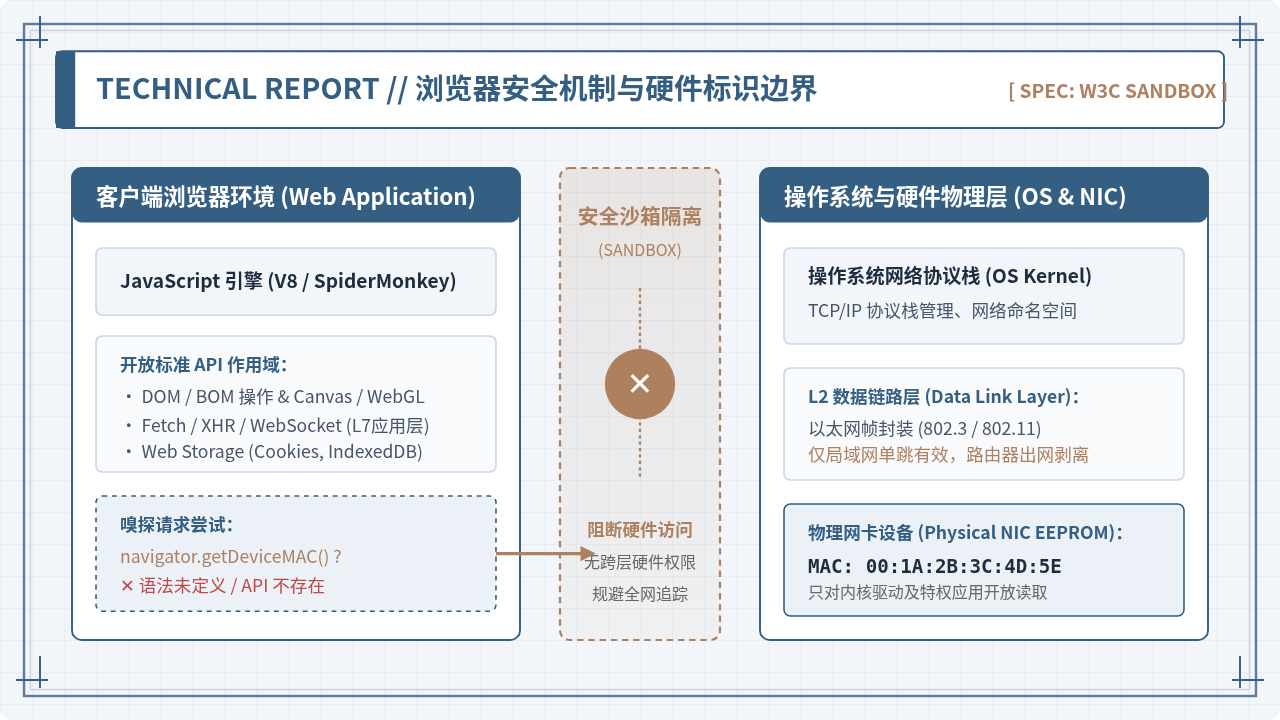
深入解答JavaScript是否能在现代浏览器中直接获取物理网卡MAC地址,剖析浏览器沙箱安全机制、网络协议栈分层约束与历史方案淘汰背景,并给出企业内网与公共网络下的可行替代方案。
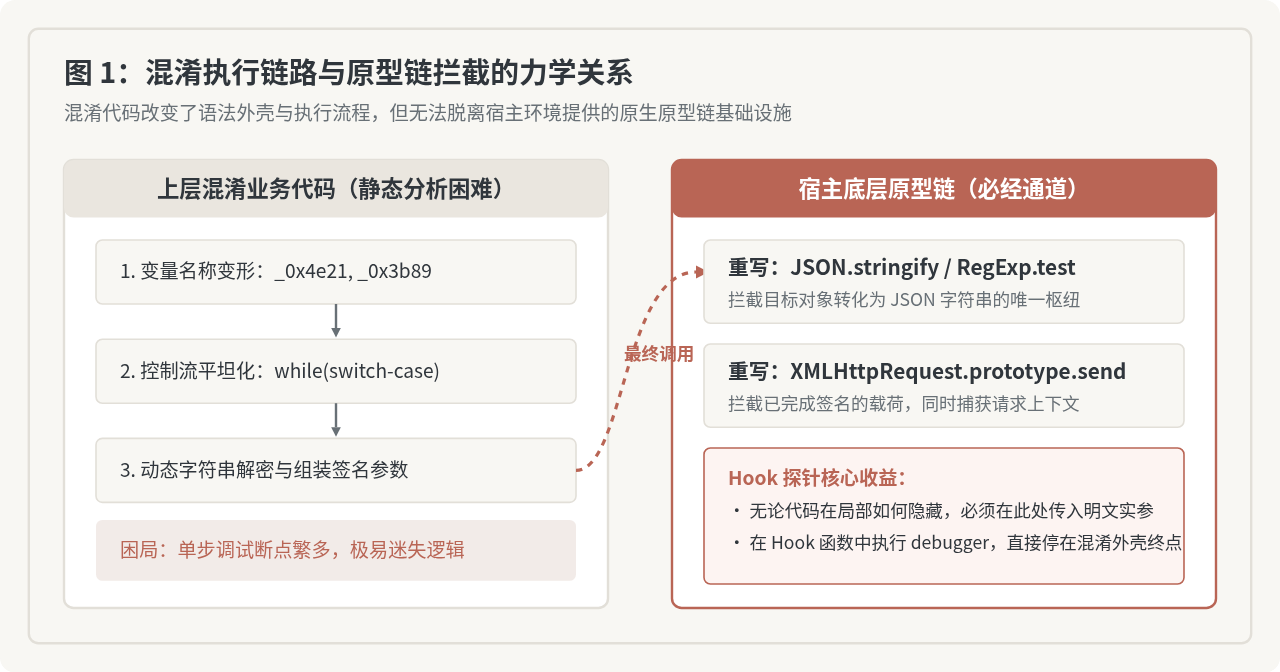
在面对高度混淆的JavaScript代码时,静态分析和盲目下断点往往效率极低。本文详细讲解如何利用JS原型链机制实施Hook技术,通过重写原生原型方法实现精准拦截,绕过控制流平坦化与字符串混淆,快速回溯并获取请求签名、Token等关键参数。
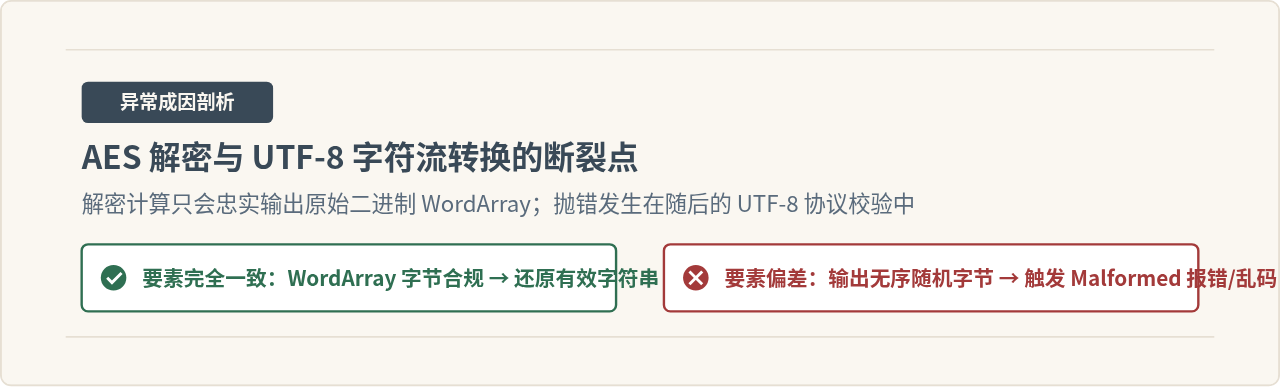
深入解析 crypto-js 解密时抛出 Malformed UTF-8 data 异常或呈现乱码的根本原因,涵盖 WordArray 转换机制、密钥/IV 格式、填充模式对齐及端到端排查方案。
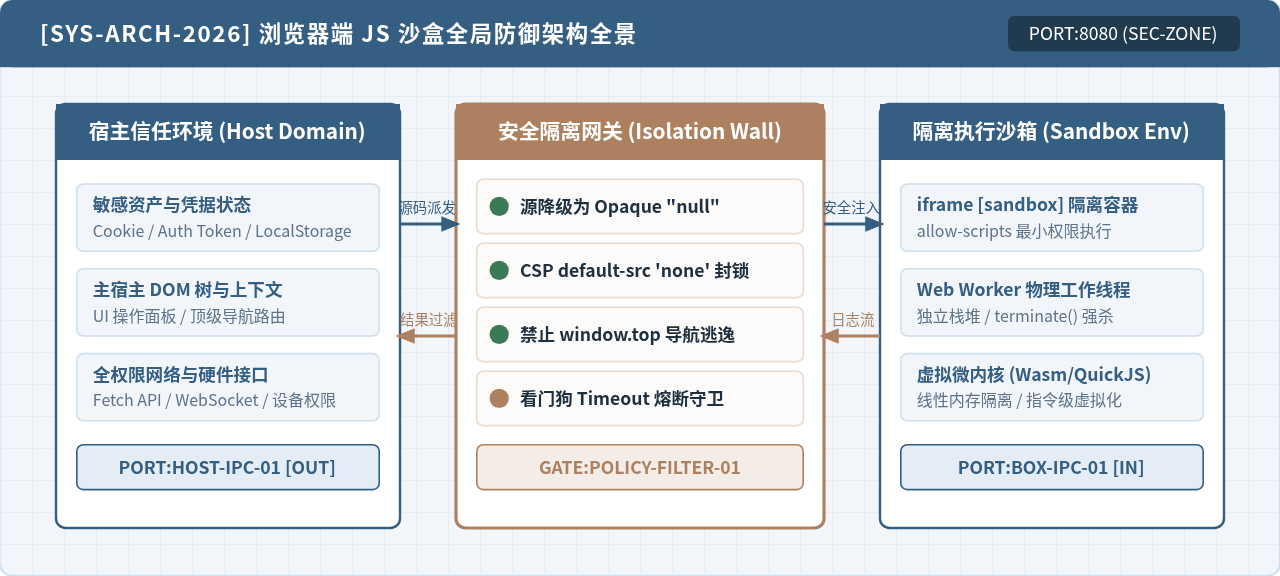
深入解析浏览器环境下JavaScript沙盒的实现机制与防护边界,剖析在线代码运行工具(如CodePen、JSFiddle、WebContainer等)的隔离策略、核心执行限制及防逃逸加固实践。