前端安全
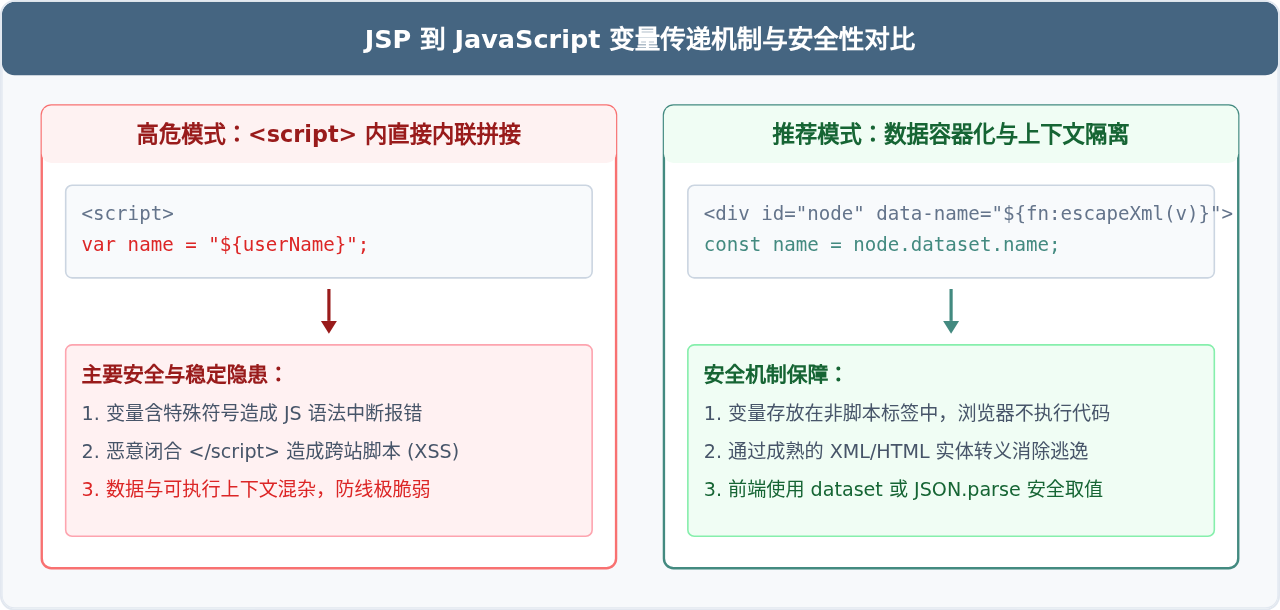
怎么在JSP中将Java变量安全传递给JavaScript

本文详细讲解在JSP项目中如何安全、规范地将Java后台变量传递给前端JavaScript,剖析直接内联拼接变量的安全隐患,并提供HTML5 data属性、application/json数据块以及RESTful API等可靠落地方案。

2026-10-30 18:57:59
583
安全边界
怎么在JSP中将Java变量安全传递给JavaScript
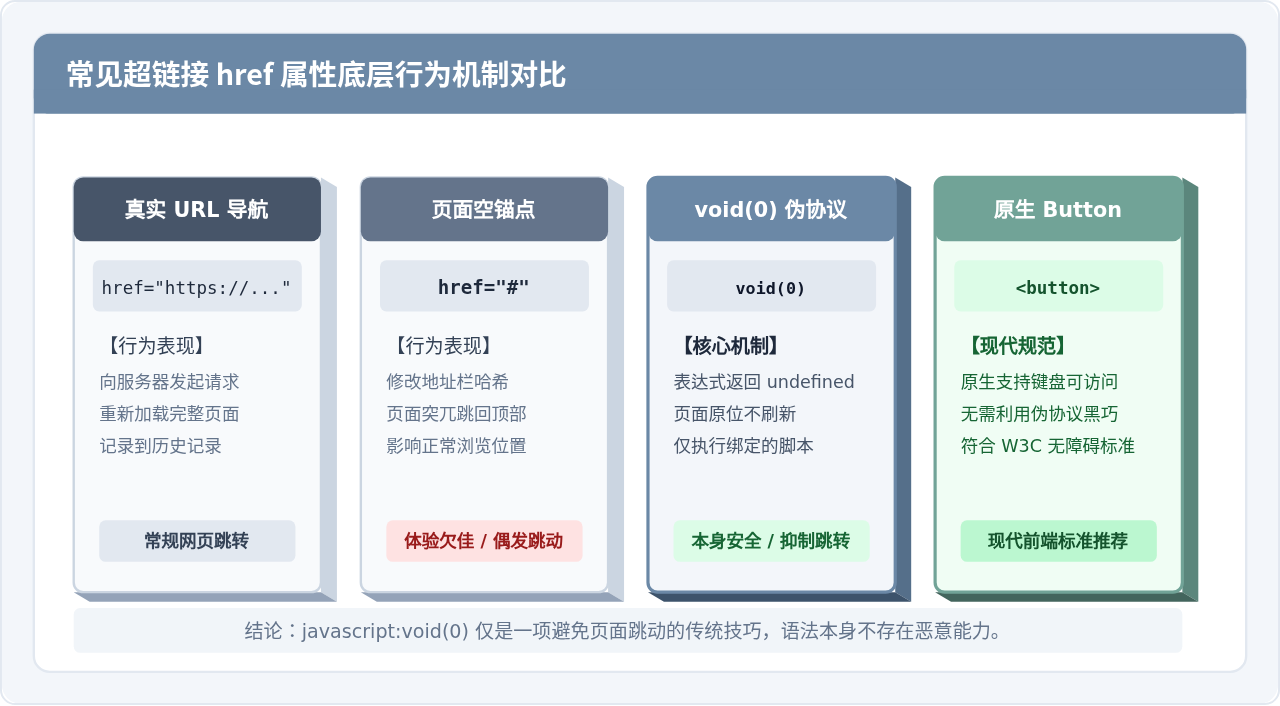
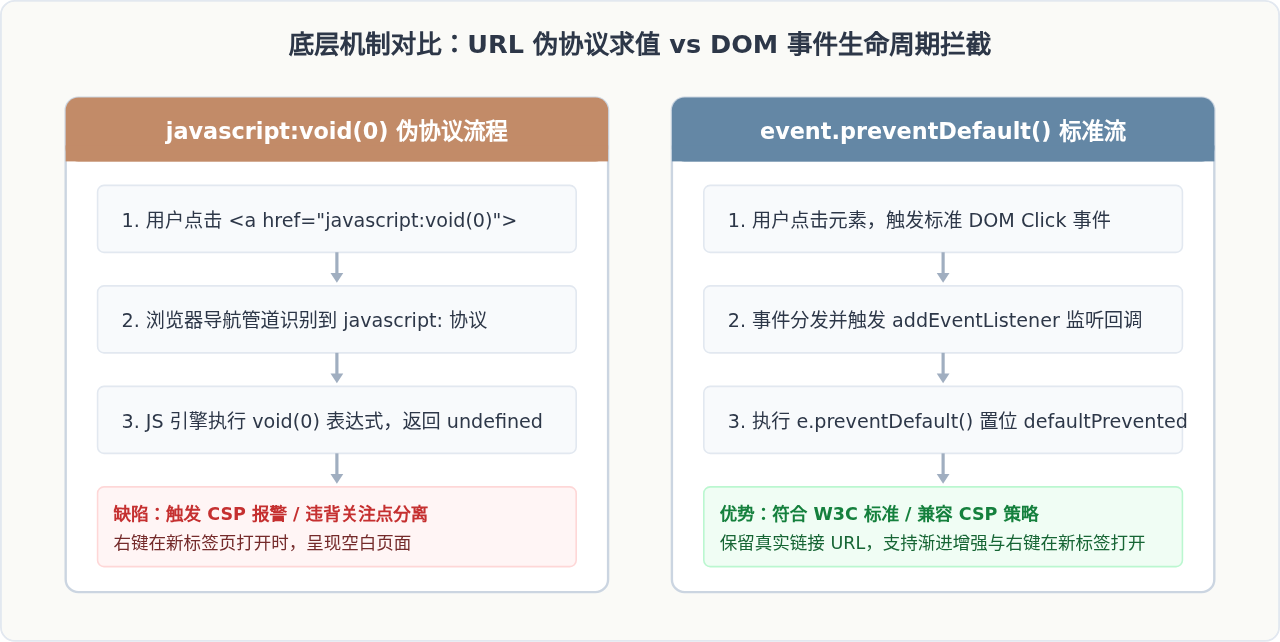
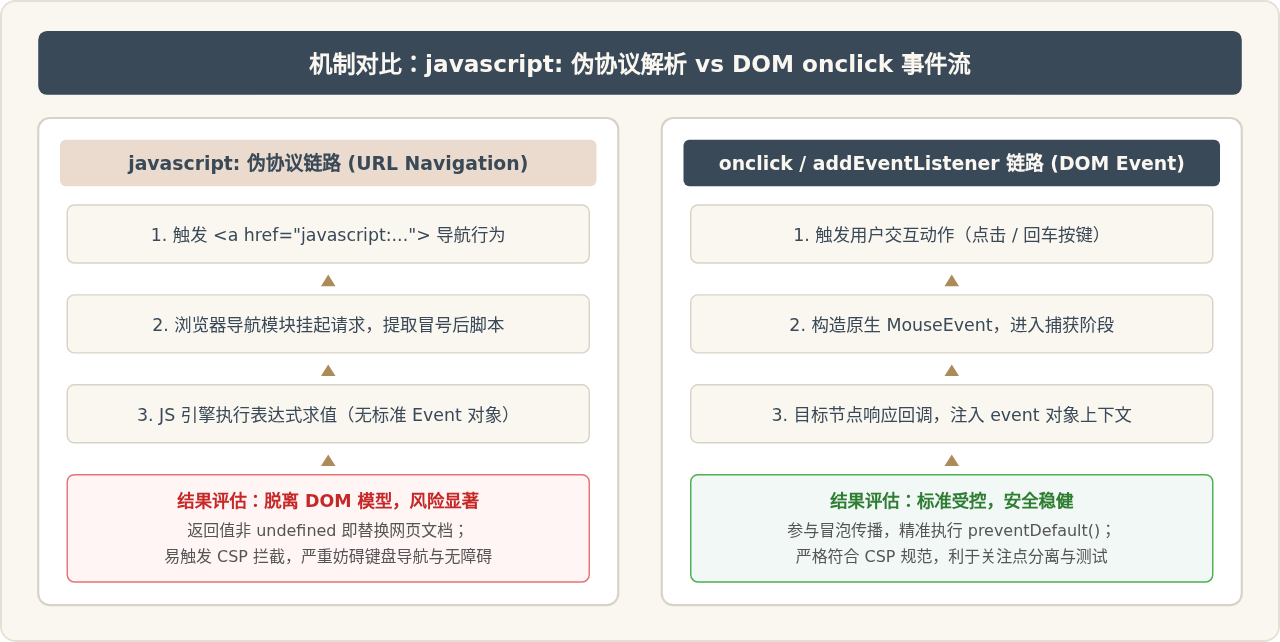
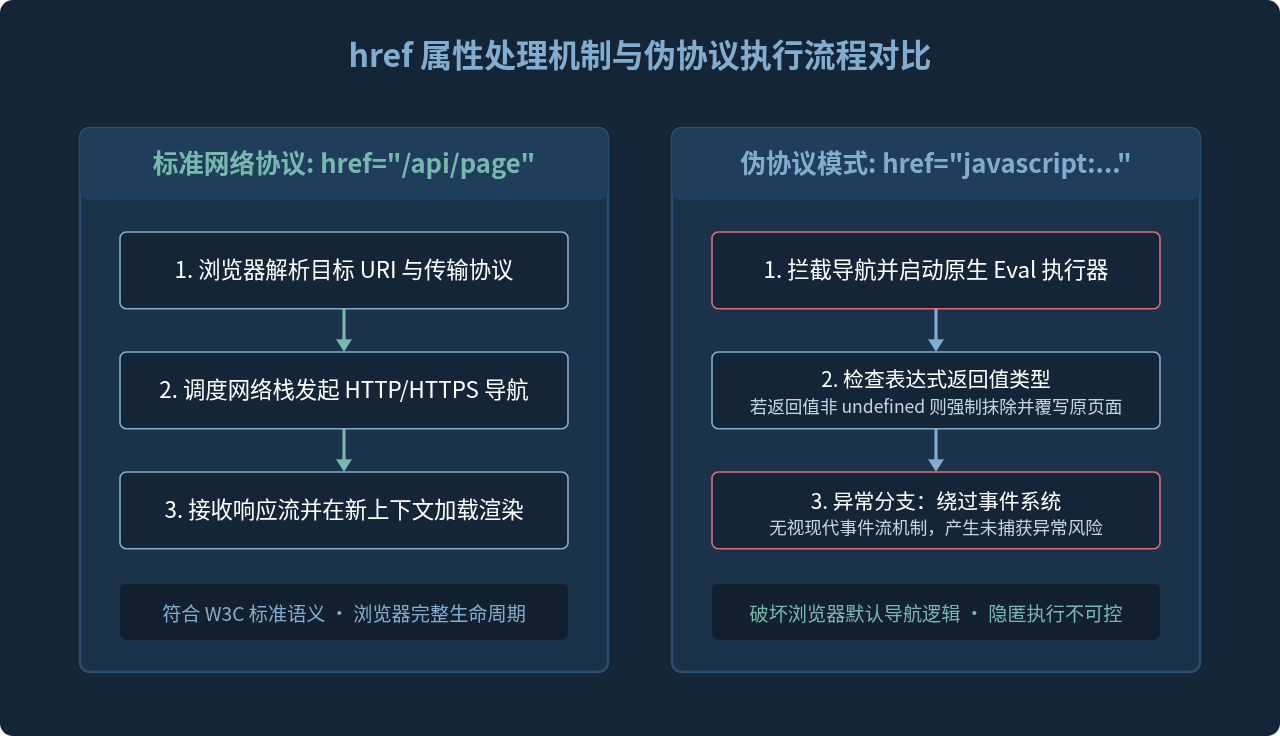
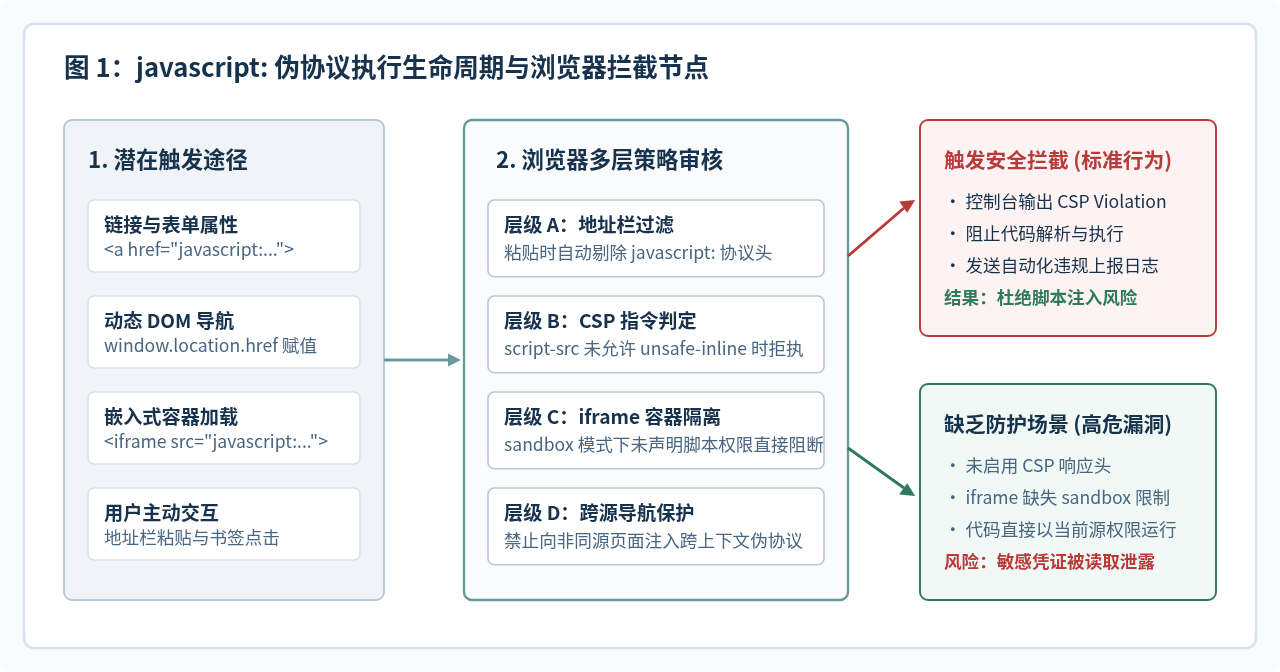
点击 javascript:void(0) 链接安全吗

深入解答点击 javascript:void(0) 链接是否安全。从浏览器执行机制、void 操作符原理,到潜在风险场景与现代前端最佳实践,全面解析其背后的安全真相。

2026-10-30 18:57:06
478
沉舟
点击 javascript:void(0) 链接安全吗
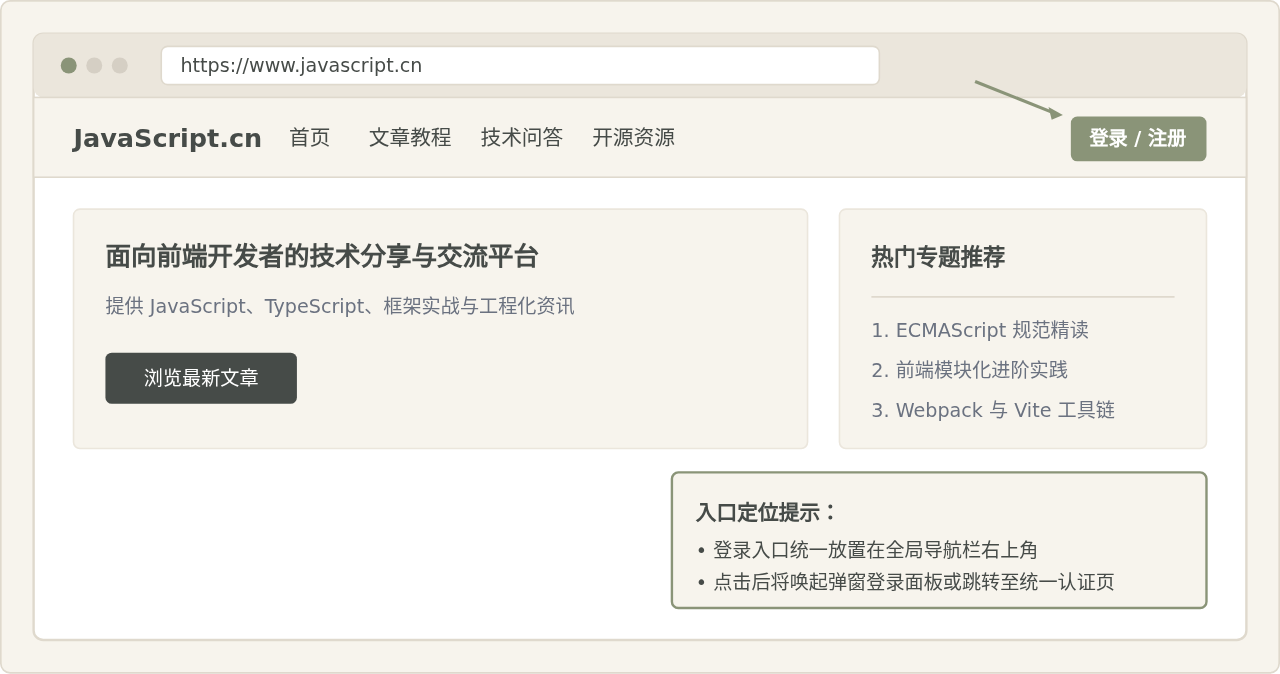
javascript.cn官网首页及登录入口地址

详细介绍javascript.cn官网首页地址、用户登录入口位置、具体操作步骤及常见访问登录注意事项,帮助开发者准确、安全地访问和使用该平台。

2026-10-30 18:52:46
421
性能诊所
javascript.cn官网首页及登录入口地址
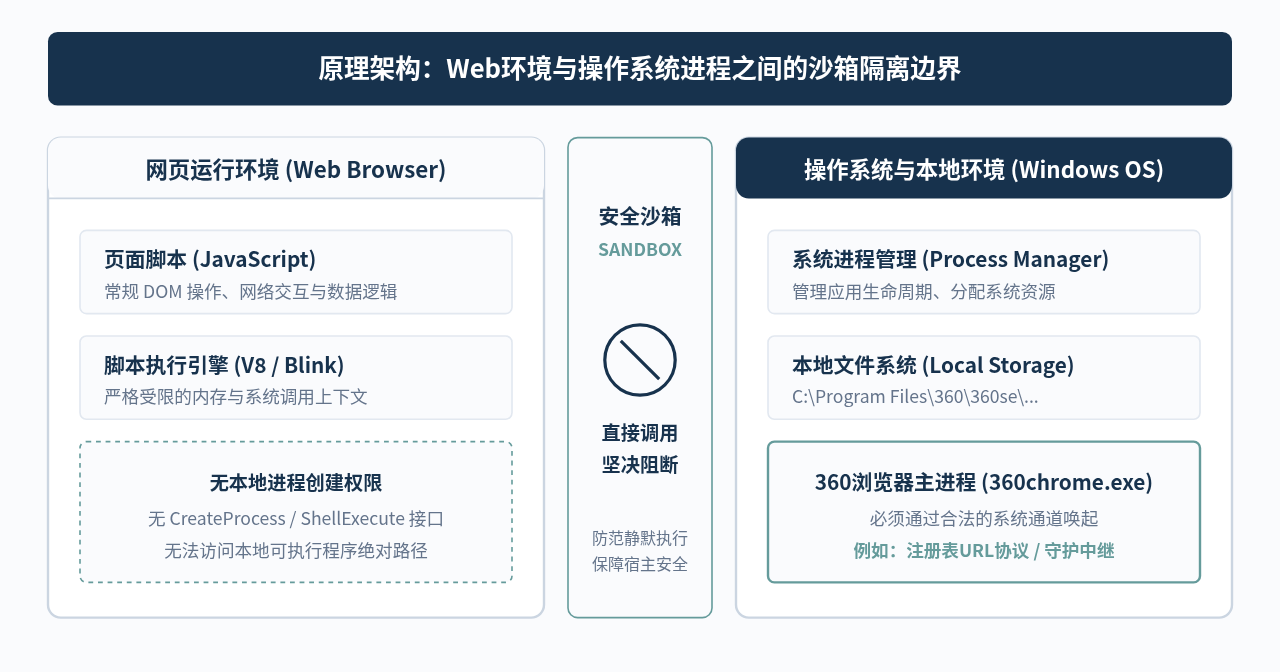
JavaScript能直接启动360浏览器吗

深入解答JavaScript能否直接启动360浏览器,剖析浏览器安全沙箱限制机制,并提供自定义URL协议、本地中继服务及历史兼容模式等替代方案的实现方法与选型建议。

2026-10-30 18:52:30
484
巡夜人
JavaScript能直接启动360浏览器吗
解决JavaScript操作Canvas图片时的跨域污染问题

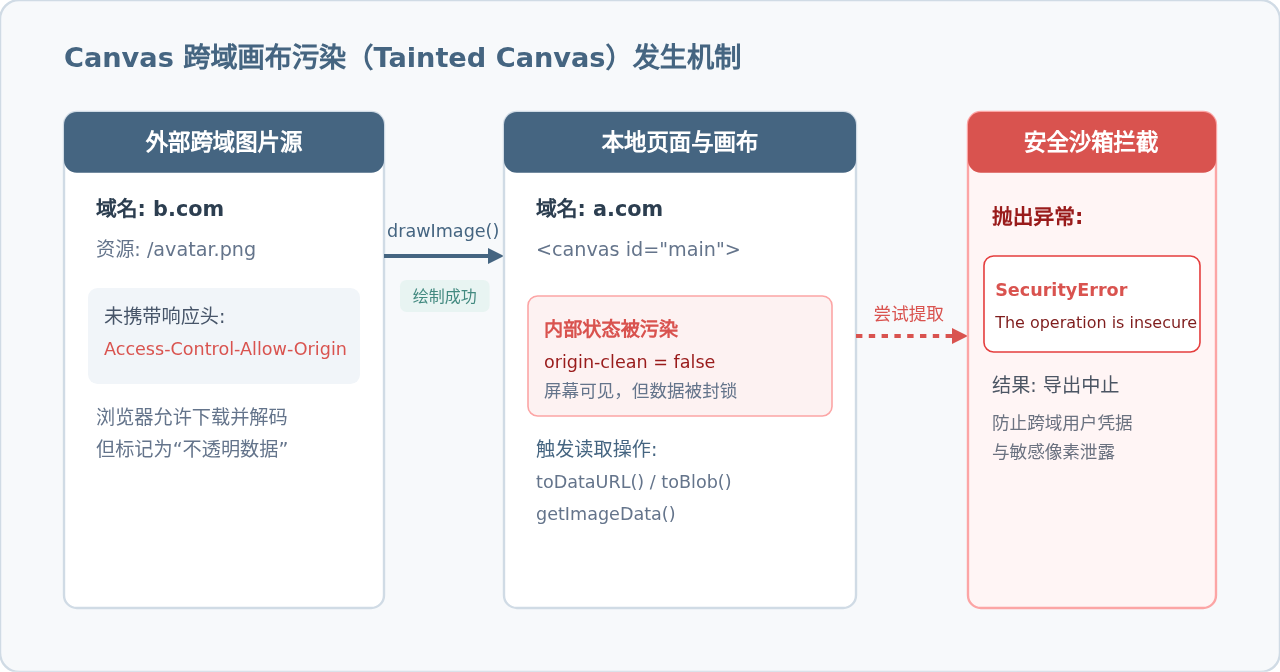
全面分析JavaScript在操作Canvas绘制跨域图片时产生画布污染(Tainted Canvas)的底层机理,提供前端crossOrigin正确时序、服务端CORS响应头配置、CDN与浏览器缓存陷阱排查及反向代理兜底方案。

2026-10-30 18:49:45
114
窗边听雨
解决JavaScript操作Canvas图片时的跨域污染问题
为什么JavaScript无法读取HttpOnly标记的Cookie

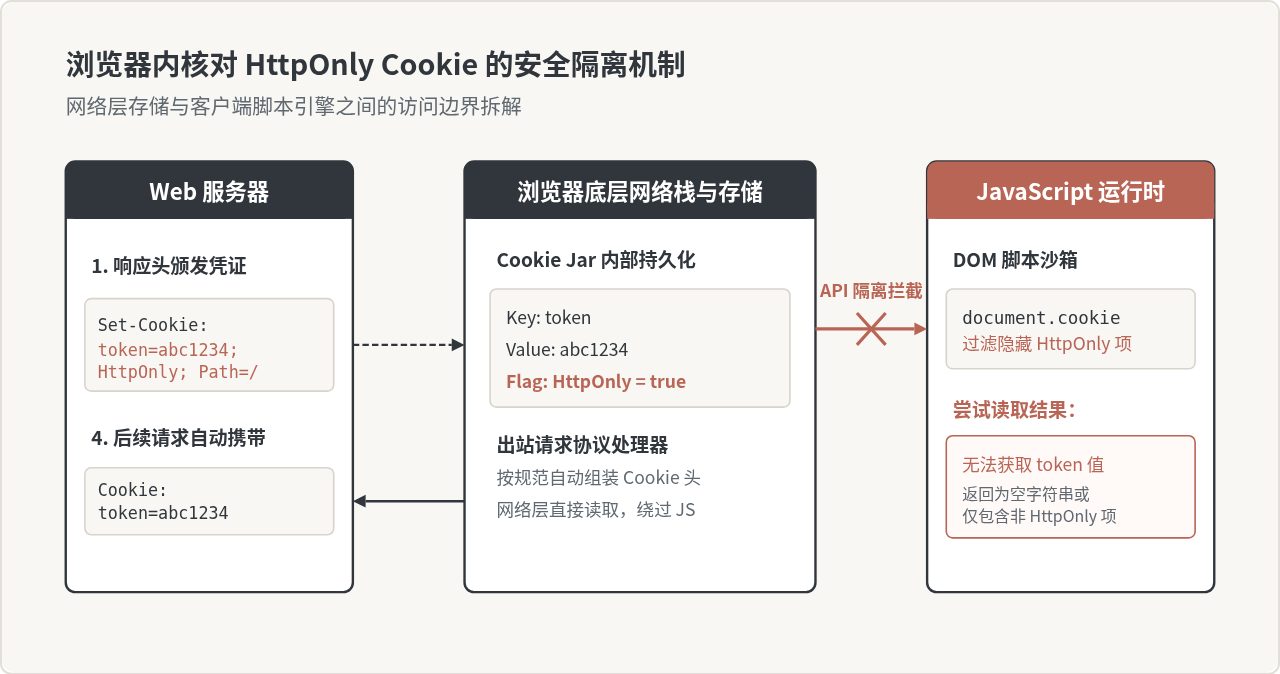
深入解析为什么JavaScript无法通过document.cookie读取带有HttpOnly标记的Cookie,涵盖浏览器安全隔离架构、工作原理、服务端配置步骤、读写对比与安全防护边界。

2026-10-30 18:45:28
327
巡夜人
为什么JavaScript无法读取HttpOnly标记的Cookie
怎么在博客中嵌入JavaScript在线运行实例?

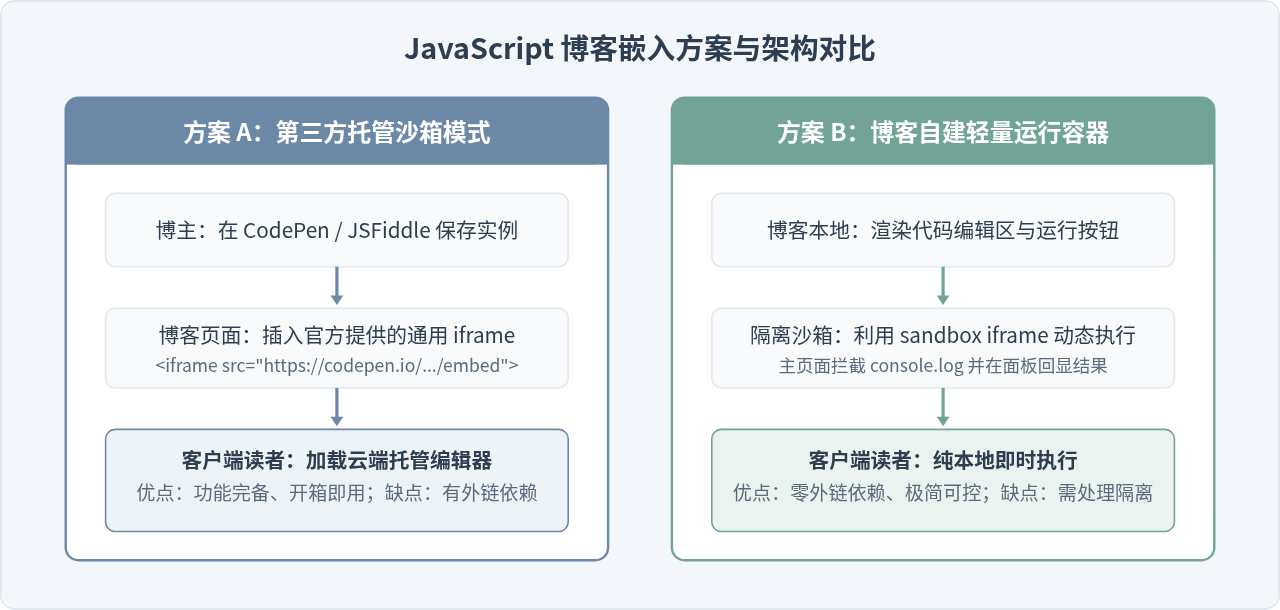
详细讲解在博客中嵌入可执行JavaScript代码实例的两种核心方案:第三方代码沙箱嵌入与基于iframe的轻量自建运行器,涵盖配置步骤、运行原理、通信机制与安全隔离实践。

2026-10-30 18:43:57
104
缓存笔记
怎么在博客中嵌入JavaScript在线运行实例?