怎么在博客中嵌入JavaScript在线运行实例?
详细讲解在博客中嵌入可执行JavaScript代码实例的两种核心方案:第三方代码沙箱嵌入与基于iframe的轻量自建运行器,涵盖配置步骤、运行原理、通信机制与安全隔离实践。
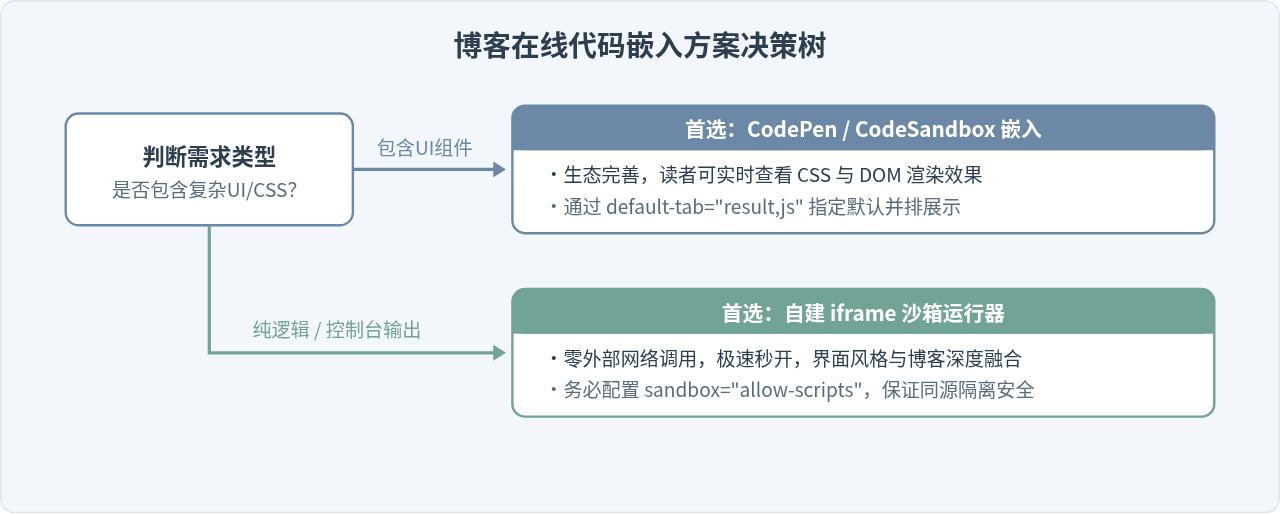
在技术博客中讲解前端或编程知识时,静态代码块往往无法直观展示执行效果。要在博客中嵌入能够直接修改、点击运行并即时查看结果的 JavaScript 实例,核心路径主要分为两类:一是直接引入成熟的第三方在线沙箱服务(如 CodePen、JSFiddle、CodeSandbox),通过标准嵌入代码实现;二是利用原生 <iframe> 配合 sandbox 属性自建轻量运行沙箱。前者开箱即用、生态完整,后者轻量可控、无外部网络依赖。本文将围绕这两种方案的具体操作步骤、运行机制与关键安全防护展开系统说明。
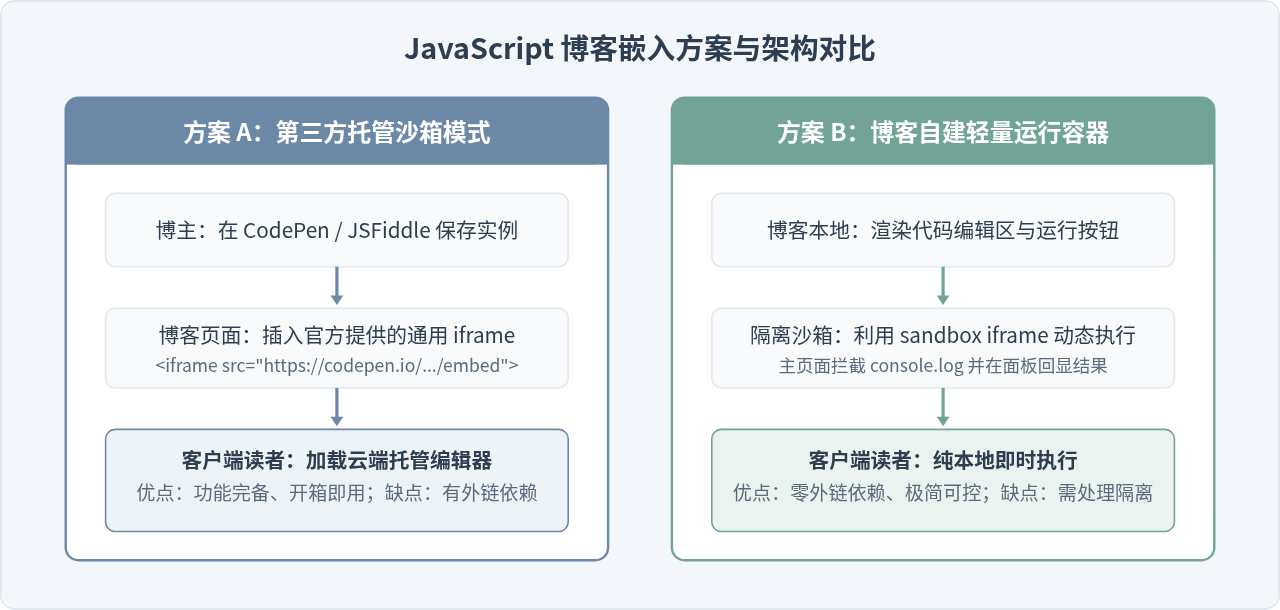
一、两类主流实现方案的选型与架构差异
在动手配置之前,需要先根据博客的内容定位、读者的网络环境以及维护成本选择恰当的技术路线:
- 第三方在线沙箱嵌入:依托平台提供的云端编辑器与托管环境。博主只需在第三方平台保存代码段,再将平台生成的
<iframe>或加载脚本复制到博客文章的 Markdown 或 HTML 源码中。适合展示包含完整 CSS/HTML 的大型组件、框架 Demo 或需要多文件协作的场景。 - 自建轻量级运行沙箱:博客本地提供输入框(
<textarea>或简易编辑器)和输出展示区,通过 JavaScript 动态将读者输入的代码写入受限的<iframe>容器中运行。适合算法演示、语言核心特性解析或单段逻辑验证,能够做到纯本地加载、无广告干扰且视觉风格高度统一。
二、使用第三方平台嵌入在线实例(以 CodePen 为例)
第三方代码托管平台支持完整的 HTML/CSS/JavaScript 实时预览,是目前技术博客最常用的做法。下面以 CodePen 为例说明标准操作步骤:
1. 获取嵌入代码
在 CodePen 中创建并调试好代码后,点击页面右下角的 Embed 按钮。弹出的模态框中会提供两种嵌入形式:
- HTML (iframe 方式):生成纯原生的
<iframe>标签,不加载额外脚本,推荐使用。 - Script (JS 注入方式):生成一段包含
data-*属性的<p>标签以及ei.js外部脚本,加载后会自动替换为响应式容器。
2. 调整嵌入参数
为了让读者在阅读时获得最佳体验,应当在生成代码时合理指定默认视图与高度:
default-tab="js,result":指定默认并排打开 JavaScript 代码面板与运行结果面板,避免读者需要手动切换。theme-id="dark"或"light":根据博客自身的设计风格选择亮色或暗色主题。editable="true":若使用的是付费专业版,可允许读者直接在嵌入框内修改代码并查看效果;普通版读者也可以点击 "Edit on CodePen" 链接跳转全功能窗口。
<!-- CodePen 标准 iframe 嵌入代码示例 -->
<iframe height="400" style="width: 100%; border: 1px solid #e2e8f0; border-radius: 6px;"
  scrolling="no" title="JavaScript Demo"
  src="https://codepen.io/your-account/embed/xxxxxx?default-tab=js%2Cresult&theme-id=light"
  frameborder="no" loading="lazy" allowtransparency="true" allowfullscreen="true">
  查看在线实例:<a href="https://codepen.io/your-account/pen/xxxxxx">JavaScript Demo</a>
</iframe>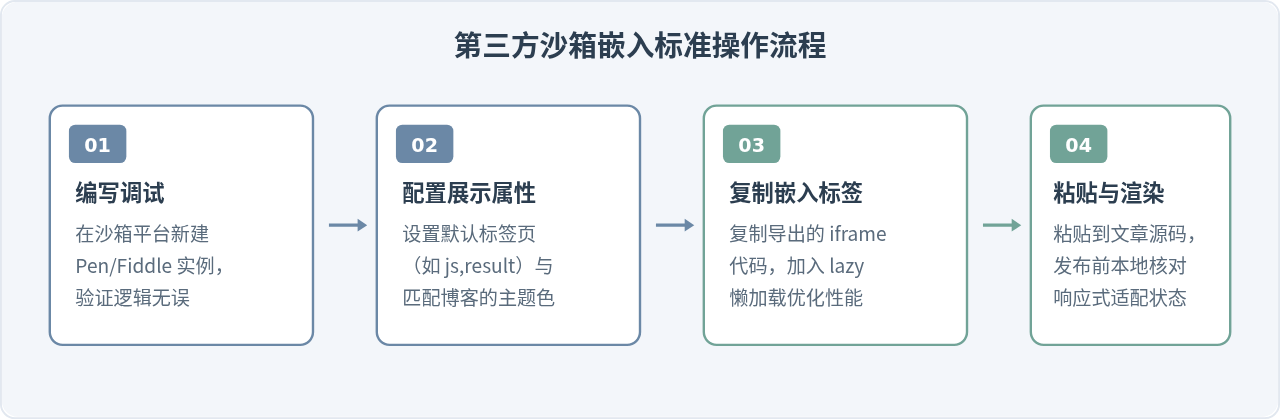
三、自建轻量级 JavaScript 运行器(纯前端零外链依赖)
如果你不希望博客引入第三方外部脚本,或者主要展示纯 JavaScript 逻辑与 console.log 运算输出,自建一个内置组件是最优选择。
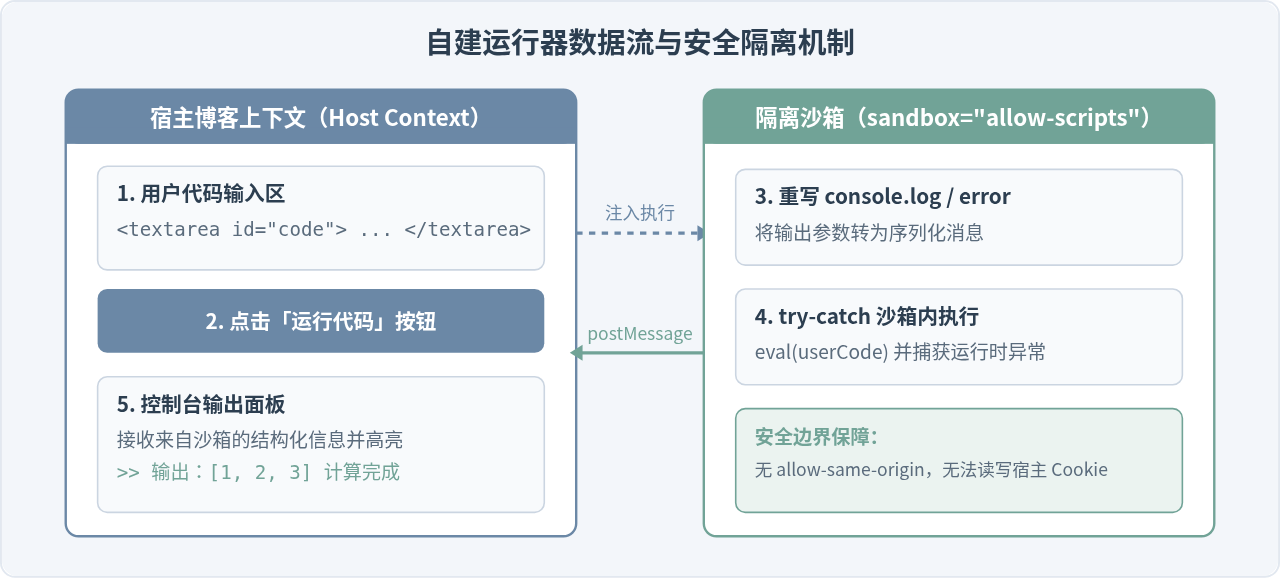
1. 核心实现原理
自建运行器的核心流程是:在宿主页面放置代码输入区与控制台输出区,当读者点击“运行”时,动态创建一个具有隔离属性的 <iframe>,在其中重写 console.log 将日志回传至宿主页面,然后使用 eval() 执行代码并捕获错误。
2. 完整可用的自建代码模板
以下是一套即插即用的自建运行组件代码,只需将其复制到博客模板中即可工作:
<!-- 1. 结构层:编辑框、运行控制与输出区域 -->
<div class="js-runner" style="border:1px solid #e2e8f0; border-radius:8px; padding:16px; margin:20px 0; background:#fff;">
  <div style="display:flex; justify-content:space-between; align-items:center; margin-bottom:10px;">
    <span style="font-weight:600; color:#334155;">在线运行代码示例</span>
    <button id="runBtn" style="background:#6b88a6; color:#fff; border:none; padding:6px 16px; border-radius:4px; cursor:pointer;">点击运行</button>
  </div>
  <textarea id="editor" style="width:100%; height:130px; font-family:monospace; padding:10px; border:1px solid #cbd5e1; border-radius:4px; resize:vertical;">
// 在此输入或修改代码
const numbers = [1, 2, 3, 4, 5];
const doubled = numbers.map(n => n * 2);
console.log("原数组:", numbers);
console.log("加倍后:", doubled);
  </textarea>
  <div style="margin-top:10px;">
    <div style="font-size:12px; color:#64748b; margin-bottom:4px;">控制台输出:</div>
    <pre id="consoleOut" style="background:#0f172a; color:#38bdf8; padding:10px; border-radius:4px; min-height:60px; margin:0;"></pre>
  </div>
  <!-- 隐藏的执行沙箱 iframe -->
  <iframe id="sandboxFrame" sandbox="allow-scripts" style="display:none;"></iframe>
</div>

<!-- 2. 逻辑层:事件监听与安全通信 -->
<script>
(function() {
  const btn = document.getElementById('runBtn');
  const editor = document.getElementById('editor');
  const output = document.getElementById('consoleOut');
  const iframe = document.getElementById('sandboxFrame');

  // 监听来自沙箱的回传消息
  window.addEventListener('message', function(e) {
    if (e.data && e.data.type === 'RUNNER_LOG') {
      output.textContent += e.data.payload.join(' ') + '\n';
    } else if (e.data && e.data.type === 'RUNNER_ERROR') {
      output.textContent += '[Error] ' + e.data.payload + '\n';
    }
  });

  btn.addEventListener('click', function() {
    output.textContent = ''; // 每次运行清空上一轮输出
    const userCode = editor.value;

    // 构建沙箱内部HTML:重定向 console 并执行代码
    const sandboxHtml = `
      <!DOCTYPE html>
      <html>
      <body>
        <script>
          // 重写 console.log
          console.log = function(...args) {
            const formatted = args.map(arg => {
              if (typeof arg === 'object') {
                try { return JSON.stringify(arg); } catch(e) { return String(arg); }
              }
              return String(arg);
            });
            window.parent.postMessage({ type: 'RUNNER_LOG', payload: formatted }, '*');
          };

          // 执行用户代码并捕获错误
          try {
            ${userCode}
          } catch(err) {
            window.parent.postMessage({ type: 'RUNNER_ERROR', payload: err.message }, '*');
          }
        <\/script>
      </body>
      </html>
    `;
    iframe.srcdoc = sandboxHtml;
  });
})();
</script>
四、关键安全隔离机制与避坑防线
在博客中执行读者输入或公开展示的代码,必须高度警惕恶意脚本执行。不当的配置可能导致读者或攻击者利用实例窃取博主的站点权限。
高危配置警告:切勿为 <iframe> 同时设置 sandbox="allow-scripts allow-same-origin"。这相当于直接撤销了同源安全策略,沙箱内的脚本可以通过访问 window.parent 随意读写宿主页面的 localStorage、cookie,甚至篡改博客 DOM 结构!
1. 严格使用单向权限 sandbox
为 <iframe> 配置 sandbox="allow-scripts" 时,脚本可以在独立的空源(null origin)中执行,无法访问宿主页面的 DOM,也无法调用跨域接口,只能通过 window.parent.postMessage() 传递序列化数据。
2. 拦截死循环(Infinite Loops)
初学者容易写出 while(true) 这类阻塞主线程的代码。对于需要严格控制执行时间的场景,可以改用 Web Worker 来执行代码,并在主线程设置 2000ms 定时器;若超时未返回则直接调用 worker.terminate() 强制销毁线程,保障浏览器界面不卡死。
五、两种嵌入方案的综合对比与选型建议
| 对比维度 | 第三方沙箱(CodePen / JSFiddle) | 自建轻量沙箱(iframe + postMessage) |
|---|---|---|
| 搭建成本 | 极低,直接复制平台生成的 HTML 标签 | 较低,需要将轻量代码嵌入博客主题模板 |
| 多文件支持 | 极佳,同时支持 HTML、CSS、JS 及预处理器 | 一般,通常仅适合单文件或纯 JS 逻辑 |
| 外部网络依赖 | 依赖第三方平台服务器,部分网络环境下可能加载变慢 | 零外链依赖,国内及私网环境秒级载入 |
| 安全性 | 由第三方大厂平台维护沙箱隔离 | 需博主确保仅开放 allow-scripts 限制权限 |
| 适用场景 | UI 组件库演示、动画特效展示、完整前端项目 | 算法题解、JS 基础语法演示、Node 核心方法讲解 |
六、总结与落地建议
在博客中嵌入 JavaScript 在线运行实例不仅能够提升文章的技术深度,更极大降低了读者的动手门槛。在具体落实时,建议遵循以下两条原则:
- 篇幅与性能权衡:如果单篇文章中嵌入多个第三方 iframe,务必加上
loading="lazy"属性,避免多个沙箱同时初始化造成页面滑动卡顿。 - 降级体验保障:对于没有开启 JavaScript 或网络加载失败的用户,始终在
<iframe>标签内部保留可复制的静态代码片段及直达在线编辑页的纯文本链接。
为什么JS调用reload后页面没有立即更新
2026-11-05 13:38:29
crypto-js 加密结果与 Java/Python 后端不一致怎么解决
2026-11-05 12:09:48
js文件缓存导致代码不更新怎么强制刷新
2026-11-04 22:30:24
JS逆向调试技巧:编写Hook脚本监控加密函数输入输出
2026-11-04 10:42:46
Babylon.js 性能优化技巧:实例化网格与遮挡剔除
2026-11-03 23:43:22