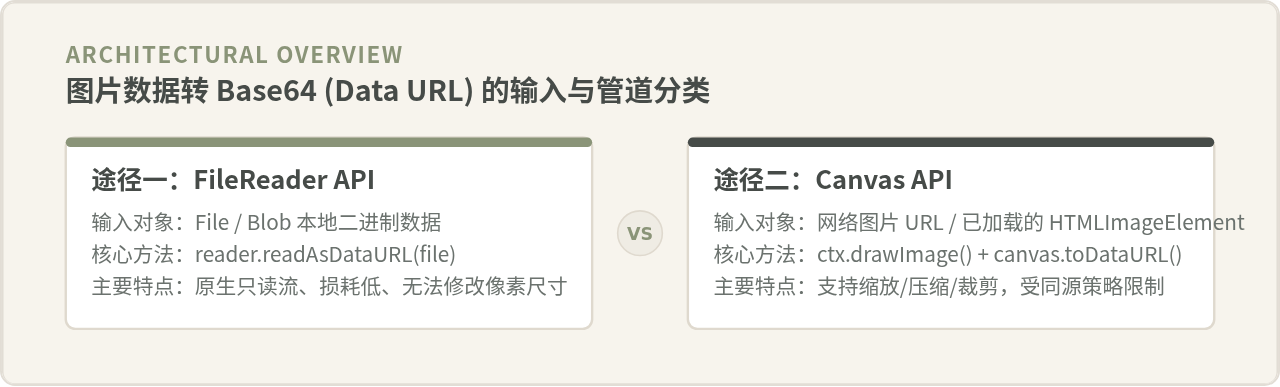
深入解析在JavaScript中将图片转换为Base64编码的两种核心途径:利用FileReader API处理本地File/Blob对象,以及利用Canvas API处理网络图片与动态图像,包含完整代码封装、跨域画布污染排查及选型对比。
深入分析在JavaScript中读取本地文件时常见的报错与无响应原因,涵盖浏览器沙箱安全限制、FileReader异步生命周期错位、取消文件选择引发的异常、大文件内存占用及环境API混淆,提供具体排查步骤与合规代码示例。
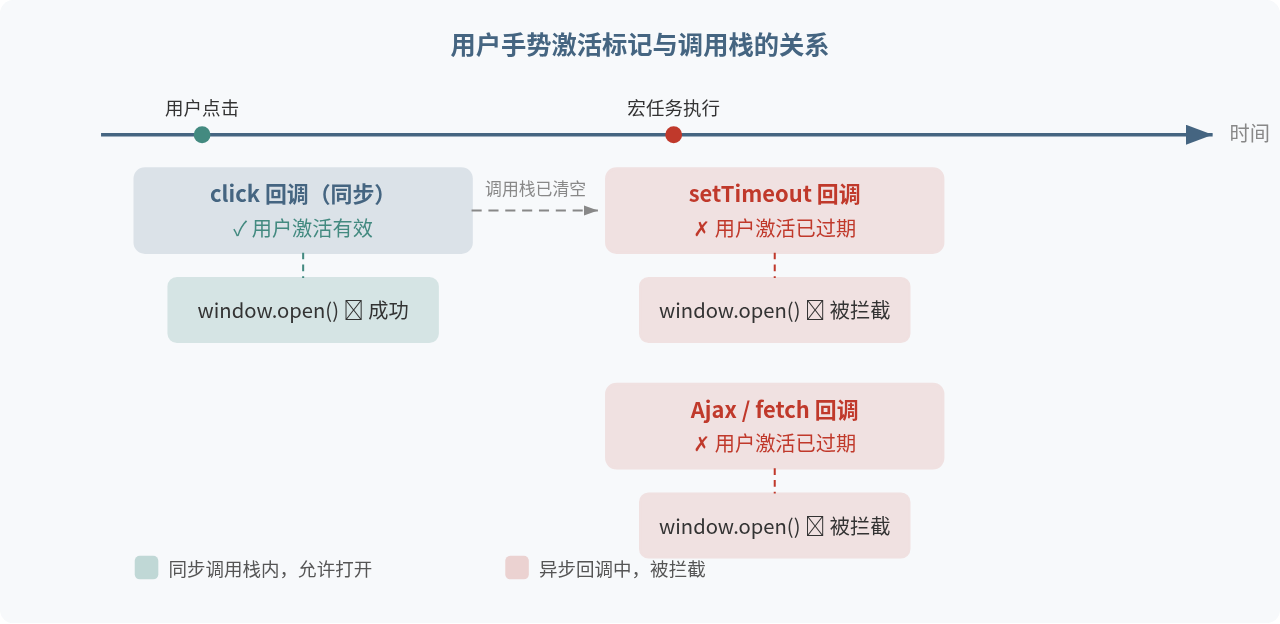
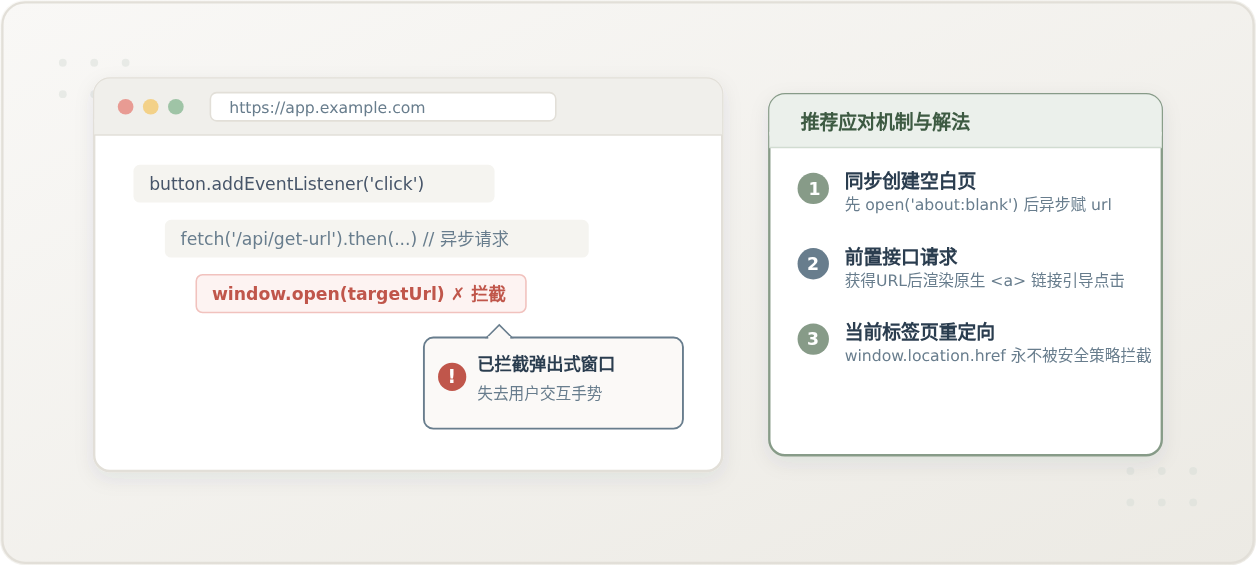
详细讲解JS在setTimeout或Ajax回调中使用window.open打开新标签页被浏览器拦截的原因,以及多种可行的解决方案和完整代码示例。
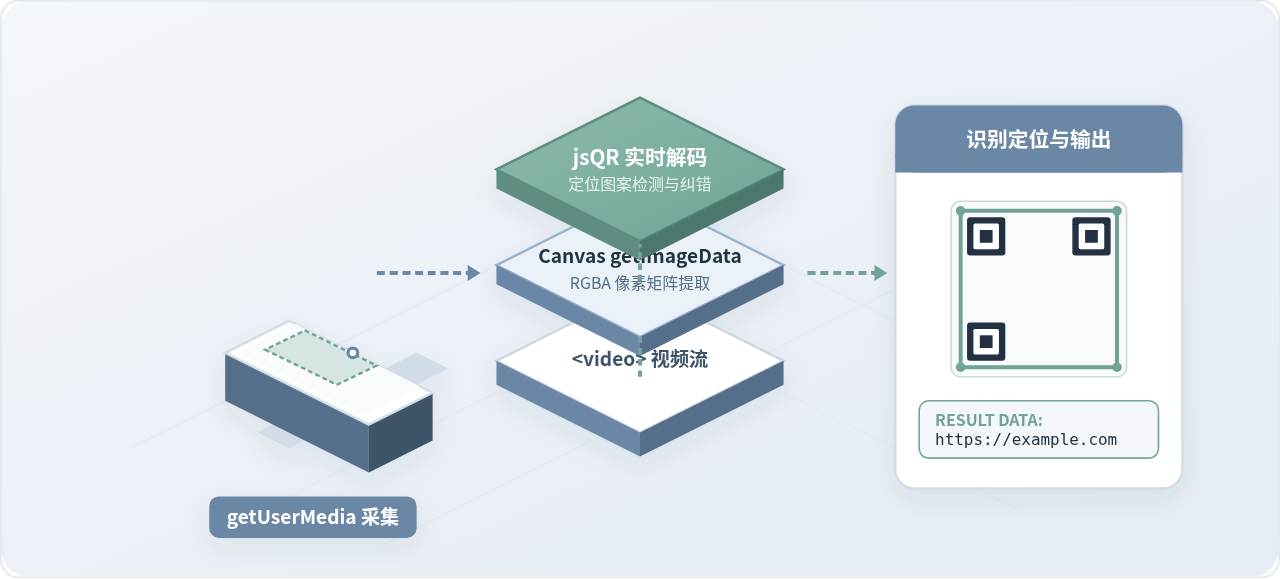
本教程详细介绍如何利用原生 JavaScript 的 getUserMedia API 调用设备摄像头,结合 HTML5 Canvas 进行视频抽帧,并使用纯 JS 解码库 jsQR 实现高性能的网页实时二维码扫码功能。包含完整代码、后置镜头适配及避坑指南。
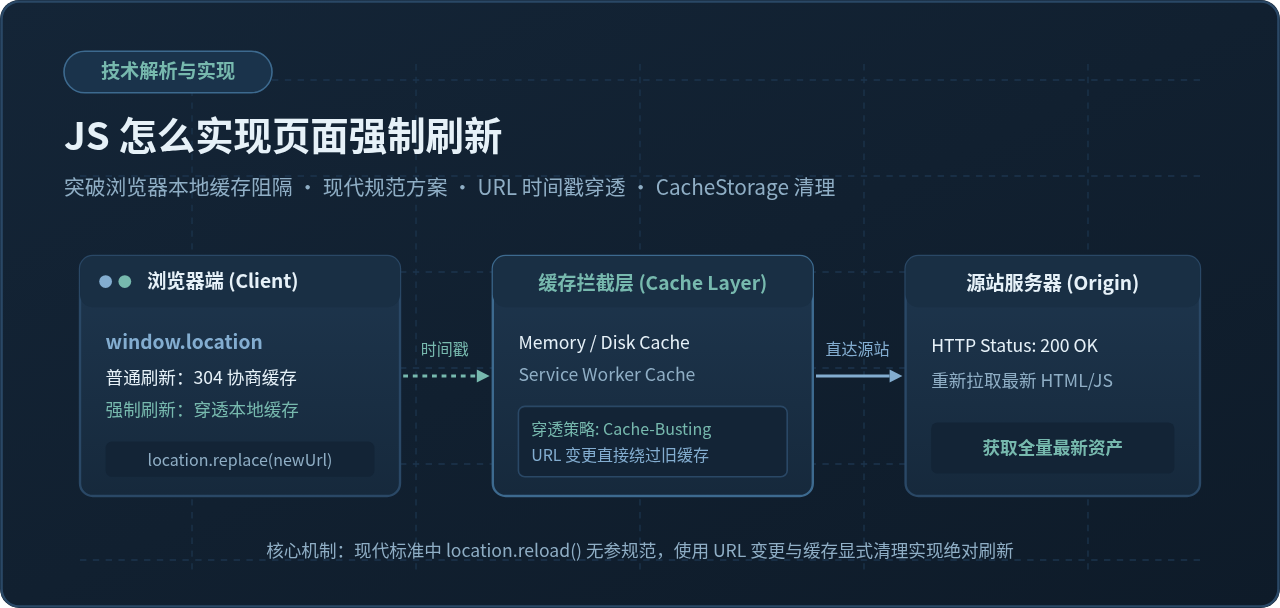
深入解析在现代JavaScript中实现页面强制刷新的正确方法。阐明location.reload(true)在现代标准中已被废弃的现状,并提供时间戳穿透与Service Worker缓存清理的完整可运行方案。
深入解析在前端开发中调用 location.reload() 后页面没有立即更新的底层原因,包括 JavaScript 异步非阻塞执行机制、浏览器导航生命周期、HTTP强缓存与304协商缓存、Service Worker 离线拦截以及本地持久化状态恢复,并提供可落地的排查步骤与完整解决方案。
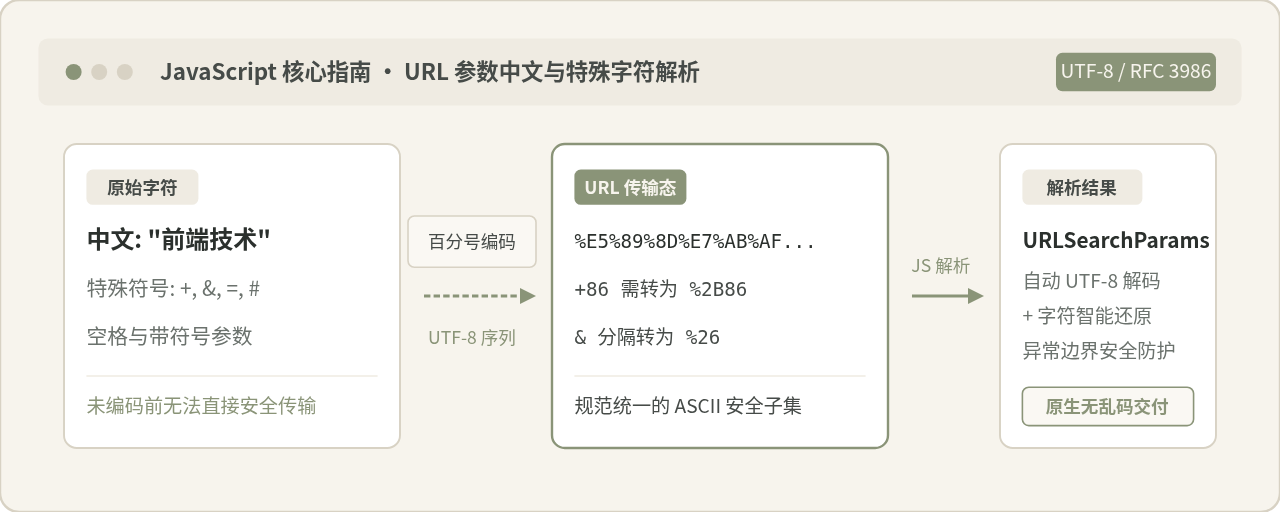
详细讲解在前端使用 JavaScript 解析 URL 参数时,中文出现乱码、特殊字符(如 +、&、#、%)丢失或解析异常的根本原因,并给出基于 URLSearchParams 的标准处理方案与安全解码工程实践。
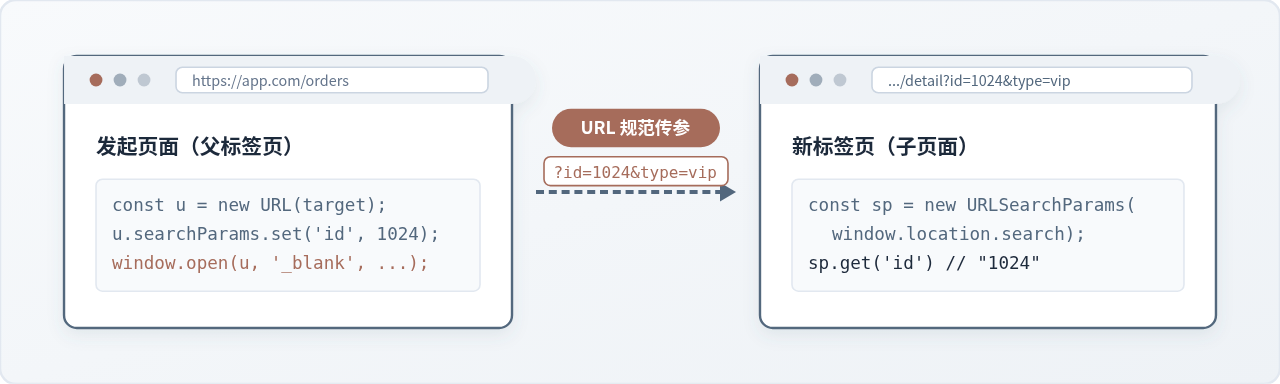
详细讲解在 JavaScript 中打开新标签页并通过 URL 传递参数的完整流程,涵盖现代 URLSearchParams 构建方法、特殊字符编码、noopener 安全防护、浏览器拦截规避及目标页面的参数提取。
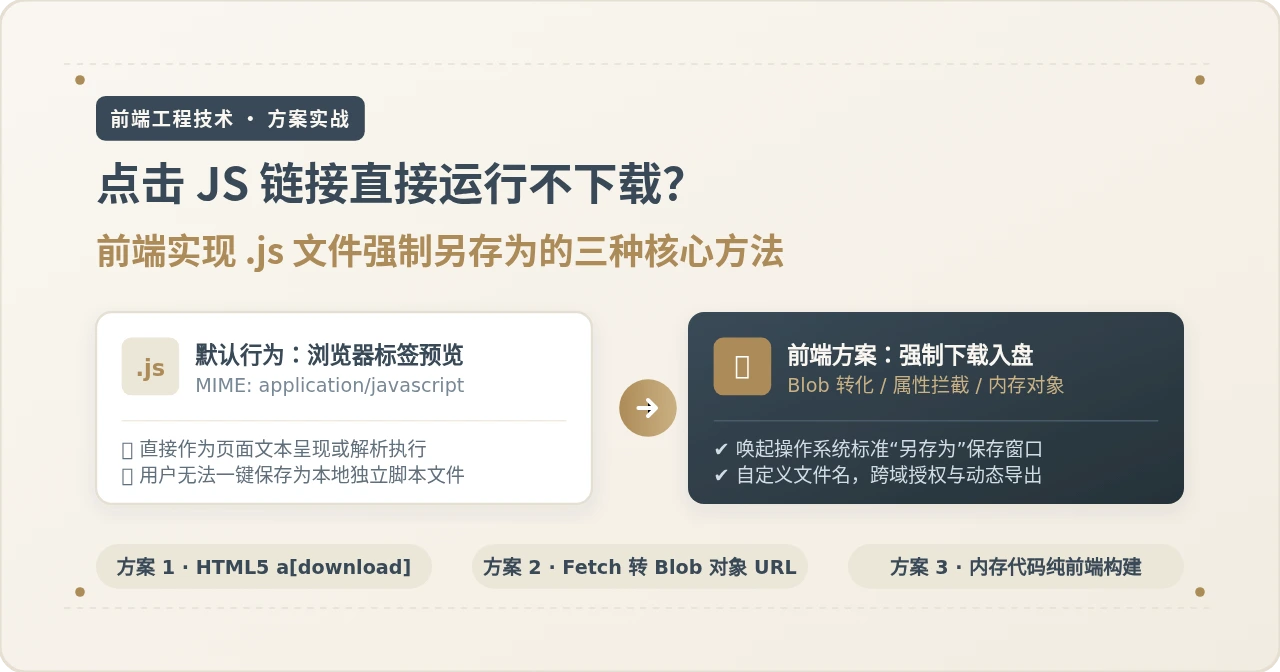
深入解析点击.js链接直接在浏览器打开运行而不触发下载的原因,详解通过HTML5 download属性、Fetch转Blob对象URL以及纯前端动态内存构建实现.js文件强制下载的三种实用方法。
深入解析前端使用 JavaScript 的 window.open 打开新标签页时被浏览器拦截的底层安全机制(User Activation),分析异步请求导致手势上下文丢失的常见场景,并提供行之有效的工程解决方案与选型对比。
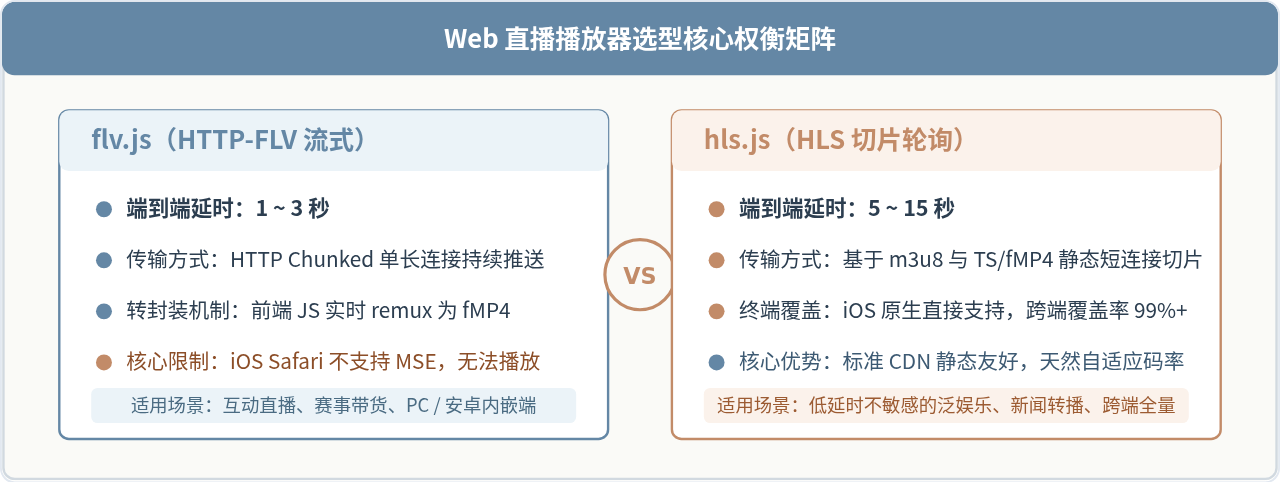
深入对比 flv.js 与 hls.js 在 Web 直播场景下的底层传输机制、端到端延时表现、全端兼容性及工程接入实践,提供明确可靠的选型与降级决策指南。
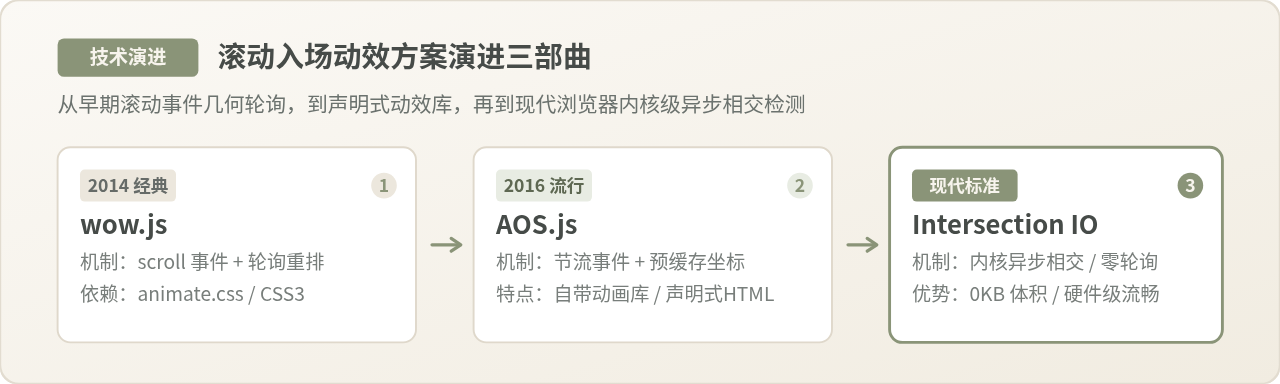
深入对比 wow.js、AOS.js 与原生 Intersection Observer 三种滚动入场动画实现方案的底层运行原理、性能表现、实装流程与选型依据。