动态注入的JS不生效?解决CSP拦截与异步加载顺序问题
详解前端使用 document.createElement('script') 动态注入脚本时不生效的两大核心根因:CSP安全策略拦截与异步加载依赖竞态。提供清晰的定位排查步骤、服务端与前端 Nonce 协作方案、以及基于 async=false 和 Promise 队列的时序保序实现。
document.createElement('script'))未按预期生效,排查路径非常明确:问题只可能出现在浏览器安全策略(CSP)拦截或异步网络下载的时序混乱上。本文将帮助你识别控制台中的关键特征,通过配置服务端与客户端协同的 Nonce 凭据突破 CSP 限制,并使用 async = false 或 Promise 队列消除依赖脚本的竞态故障。
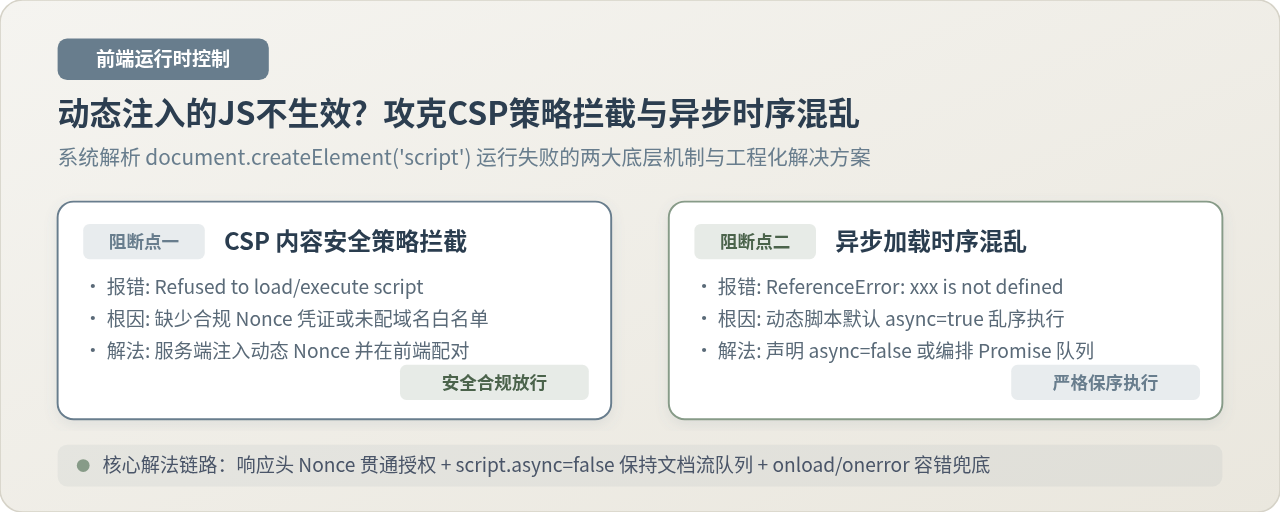
一、现象与定位:排查动态脚本失效的两条主线
在微前端、按需加载插件以及第三方分析工具接入场景中,动态注入 <script> 是一种极为普遍的技术手段。许多开发者在本地联调时一切正常,部署到正式环境后却发现脚本既没有输出日志,绑定的全局对象也完全不存在。
排查该问题无需盲目猜测,只需打开浏览器的开发者工具(F12),结合 Console(控制台) 与 Network(网络) 面板即可迅速锁定根因:
-
现象 A:控制台出现安全策略拦截警告
控制台出现红字报错:Refused to load the script 'https://cdn.example.com/lib.js' because it violates the following Content Security Policy directive...或者Refused to execute inline script because it violates the following Content Security Policy directive...。在 Network 面板中,对应脚本请求的状态码可能显示为(blocked:csp),或者对于直接插入的内联代码,浏览器静默忽略,不执行任何逻辑。这说明当前页面配置了 CSP(内容安全策略),动态注入的行为触发了站点的防御机制。 -
现象 B:网络请求全部正常(HTTP 200),但报未定义错误
网络面板中所有.js文件均以状态码 200 下载完成,但控制台抛出Uncaught ReferenceError: MyLib is not defined或Uncaught TypeError: window.renderApp is not a function。这说明脚本本身已被正常拉取并执行,但由于多个脚本存在依赖关系,业务脚本比底层依赖库先下载完毕并立即执行,引发了典型的时序竞态问题。
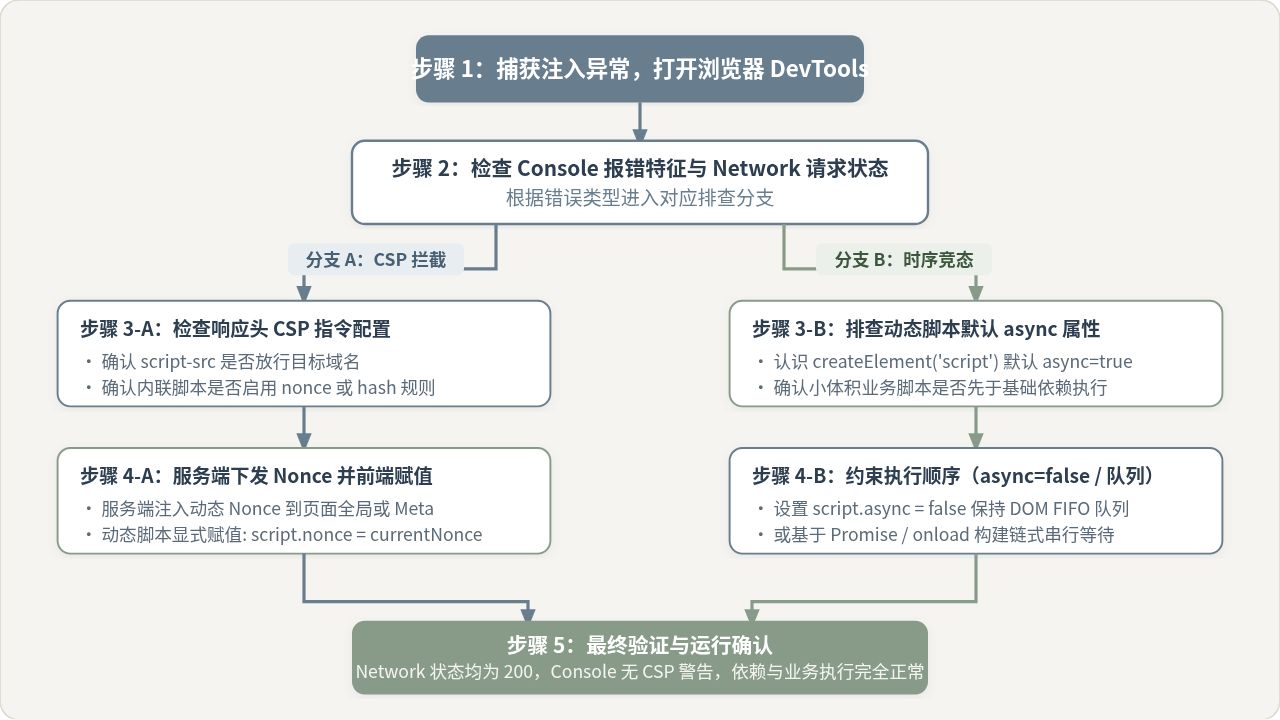
二、突破 CSP 拦截:从拦截机理到安全放行
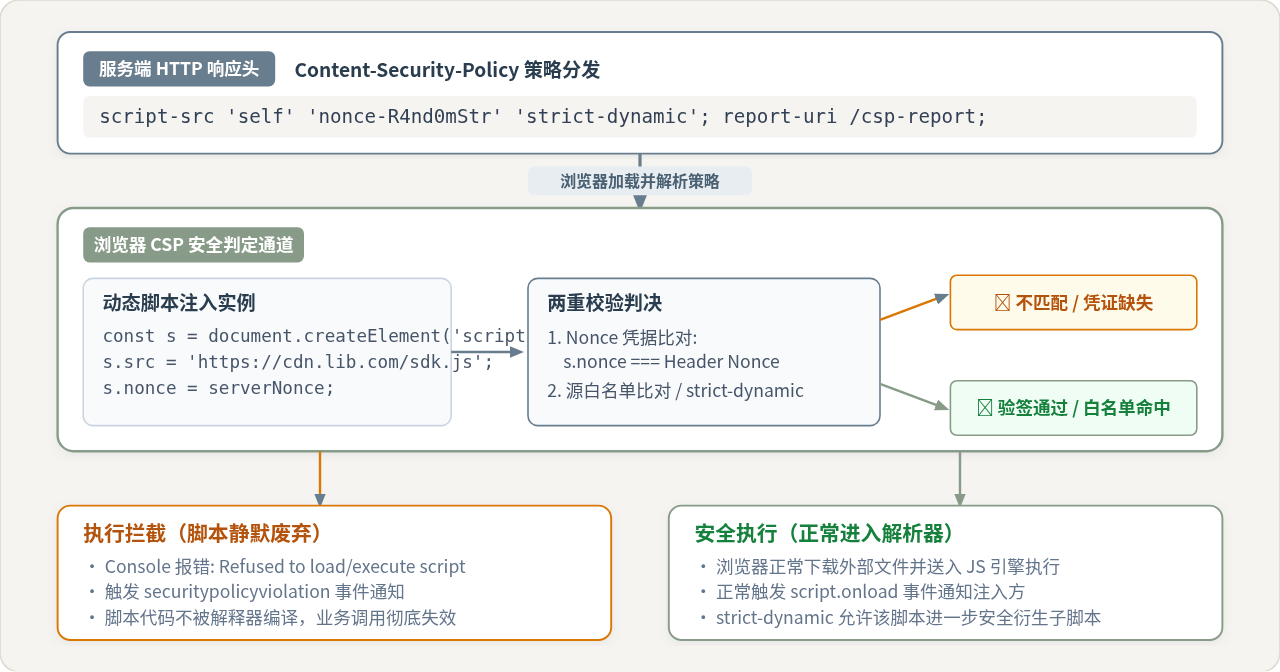
CSP(Content Security Policy,内容安全策略)是现代浏览器用于防御跨站脚本攻击(XSS)的核心安全标准。当站点服务器返回了 Content-Security-Policy 响应头且包含 script-src 指令时,浏览器会对页面中运行的每一段 JavaScript 实施严格准入审查。
1. 为什么动态注入会被 CSP 拦截?
在默认情况下,只要 CSP 中没有声明 'unsafe-inline',浏览器就会拒绝执行任何以字符串方式拼接或直接写入 DOM 的内联脚本(如 script.textContent = "...")。对于外链脚本(script.src = "..."),若目标资源的域名不在 CSP 的 script-src 白名单内,浏览器在发起请求或执行之前就会直接掐断。
2. 解决方案:服务端动态 Nonce 授权机制(推荐)
在不允许放开 'unsafe-inline' 的高安全等级要求下,业内通用的标准做法是通过加密随机数(Nonce)进行点对点放行。整个闭环流程如下:
- 服务端在处理页面 HTML 请求时,生成一个唯一的、高熵的随机字符串(每次 HTTP 请求必须完全独立,严禁硬编码或重复使用)。
- 服务端将该随机数写入响应头的 CSP 规则中:
Content-Security-Policy: script-src 'self' 'nonce-EDNnf03nceIOfn39fn3e9h3sdfa' 'strict-dynamic';。 - 服务端在下发的主文档中,将该 Nonce 提供给前端(例如挂载在安全可控的全局变量,或写入仅包含 nonce 的元数据标签中)。
- 前端创建动态
<script>节点时,将该 Nonce 显式赋给新创建的 script 元素。
// 示例:前端读取服务端注入的合规 Nonce 并赋给动态脚本
function injectAuthorizedScript(src) {
  const script = document.createElement('script');
  script.src = src;

  // 从页面元数据或约定属性中获取服务端渲染的 Nonce
  const serverNonce = document.querySelector('meta[name="csp-nonce"]')?.content
                   || window.__CSP_NONCE__;

  if (serverNonce) {
    // 关键步骤:设置 script.nonce 属性
    script.nonce = serverNonce;
  }

  script.onload = () => console.log(`脚本加载并授权成功: ${src}`);
  script.onerror = () => console.error(`脚本加载失败或被策略中断: ${src}`);

  document.head.appendChild(script);
}script.nonce = serverNonce 属性进行赋值。出于安全防御机制,现代浏览器在脚本插入 DOM 树后,出于防 XSS 探测的考虑,可能会从 DOM 特性(Attribute)中隐藏或清除真实的 nonce 字符串,但内部属性依然有效。
3. 源白名单 vs 动态 Nonce 对比
为了解决外部资源拦截,有些团队选择直接在 CSP 响应头中追加域名白名单(例如 script-src https://cdn.example.com)。这两种策略在维护性与安全性上存在显著差异:
| 对比维度 | 域名白名单机制 (Host Allowlist) | Nonce 授权机制 ('nonce-...' + 'strict-dynamic') |
|---|---|---|
| 安全强度 | 较低。若白名单域名内存在 JSONP 接口或开放上传服务,极易被绕过实施 XSS。 | 极高。代码执行严格依赖当次请求的一次性随机凭据,攻击者无法预测。 |
| 运维成本 | 繁琐。每引入一个新的 CDN 域名或升级子域,都需要修改服务端或网关的 CSP 头。 | 轻量。统一由业务网关/服务端下发一次性令牌,业务注入端自动继承。 |
| 级联脚本支持 | 若注入的第三方 SDK 又动态创建了自身的子脚本,子脚本域名必须同样在白名单中。 | 配合 'strict-dynamic' 时,获得授权的根脚本所衍生创建的子脚本会自动获得执行信任。 |
三、掌控加载时序:解决异步依赖竞态问题
当 CSP 策略放行后,不少开发者会遇到第二重阻碍:业务逻辑抛出未定义异常。这一现象的核心原因在于现代浏览器对动态 <script> 标签的默认异步调度规范。
1. 为什么 createElement('script') 会打乱顺序?
在 HTML 静态代码中,普通的 <script src="a.js"></script> 和 <script src="b.js"></script> 是按照在文档中出现的先后顺序由浏览器串行执行的。
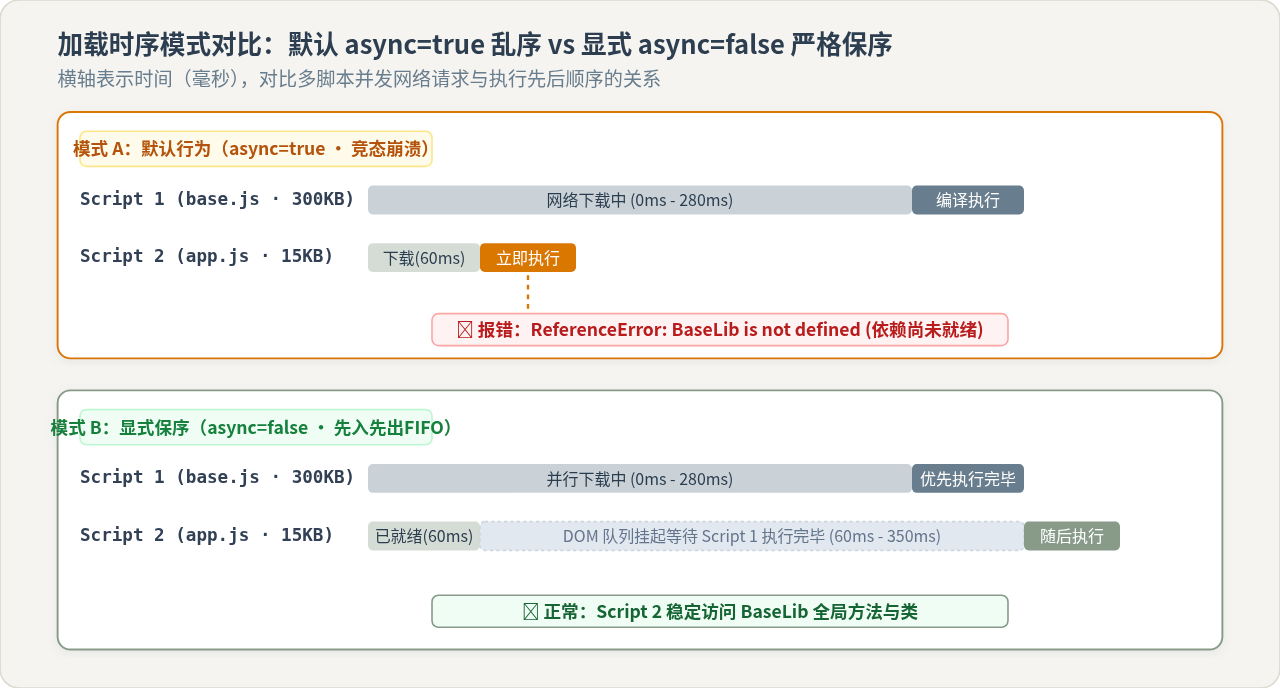
然而在 W3C / WHATWG DOM 规范中,通过 document.createElement('script') 创建的脚本元素,其 async 属性在创建之初会被默认初始化为 true。这意味着无论你以什么顺序把它们调用 appendChild 挂载到 <head> 中,浏览器都会并发发起网络请求,并且哪一个文件先下载完成,哪一个就立刻编译执行。
设想你的依赖基础库(如 echarts.min.js,体积约 800KB)与业务绘图脚本(如 chart-init.js,体积仅 5KB)同时注入:业务脚本几十毫秒内就下载完毕并立刻开始执行,而此时庞大的图表库还在传输中,直接导致 ReferenceError: echarts is not defined。
2. 核心解法:显式声明 script.async = false
解决该问题最轻量、性能极高的方法,是在将动态创建的脚本插入 DOM 之前,显式将其 async 属性设为 false:
// 正确做法:显式锁定保序执行
function loadOrderedScripts(scriptUrls) {
  scriptUrls.forEach(url => {
    const script = document.createElement('script');
    script.src = url;

    // 关键所在:禁止该动态脚本随机乱序执行
    script.async = false;

    // 赋予 CSP Nonce
    const nonce = document.querySelector('meta[name="csp-nonce"]')?.content;
    if (nonce) script.nonce = nonce;

    document.head.appendChild(script);
  });
}

// 调用示例:即使 app.js 瞬间下完,浏览器也会等待 base-sdk.js 执行结束后再执行 app.js
loadOrderedScripts([
  'https://cdn.example.com/base-sdk.js',  // 依赖核心库
  'https://cdn.example.com/plugin.js',    // 依赖插件
  'https://cdn.example.com/app.js'        // 最终业务逻辑
]);script.async = false 并不会导致网络串行阻塞!所有脚本依然由浏览器的预加载引擎并行发起 HTTP 下载,充分利用带宽。唯一的改变在于执行阶段:浏览器维护了一个基于 DOM 插入顺序的 FIFO(先入先出)队列,即便后续的小脚本先下完,也会耐心地在队列中静默等待前面的依赖脚本执行完毕。
3. 两种保序方案的关键差异分析
除了原生的 script.async = false,工程中也常使用基于 Promise 的串行调度。在一致的依赖加载需求下,二者具有截然不同的机制和取舍:
| 实现方案 | 网络下载模式 | 执行顺序控制 | 异常阻断能力 | 适用场景 |
|---|---|---|---|---|
| script.async = false | 全并行并发下载。网络开销最小,总耗时取决于最慢的大文件。 | 由浏览器底层根据 DOM 插入顺序保证严格保序执行。 | 弱。前序脚本若发生 404,后续脚本仍可能按顺序执行导致二次报错。 | 批量注入静态确定依赖、对首屏加载性能要求极高的场景。 |
| Promise 链式队列 | 串行下载或受控并发。后一个请求通常在上一脚本触发 onload 后才发起。 |
由应用层 JavaScript 通过 await 或 .then() 精细编排。 |
强。前序脚本 onerror 时可直接 reject,立即中止后续加载。 |
带有复杂条件分支、需要精细错误捕获与降级重试的按需加载场景。 |
四、工程化实践:健壮可靠的脚本加载器
在实际生产环境中,建议将 CSP Nonce 传递、网络加载生命周期、超时控制与依赖编排封装为一个通用加载工具函数。以下是一段拿来即用的实现代码:
/**
 * 健壮的动态脚本加载器
 * @param {string} url 脚本资源地址
 * @param {Object} options 配置选项
 * @returns {Promise<void>}
 */
function loadScript(url, options = {}) {
  const {
    timeout = 10000,
    async = false,
    nonce = document.querySelector('meta[name="csp-nonce"]')?.content || window.__CSP_NONCE__
  } = options;

  return new Promise((resolve, reject) => {
    // 检查是否已经注入过同名资源
    const existingScript = document.querySelector(`script[src="${url}"]`);
    if (existingScript) {
      if (existingScript.dataset.loaded === 'true') return resolve();
      existingScript.addEventListener('load', () => resolve());
      existingScript.addEventListener('error', (e) => reject(e));
      return;
    }

    const script = document.createElement('script');
    script.src = url;
    script.async = async;

    // 突破 CSP 拦截的关键:附带 Nonce 凭据
    if (nonce) {
      script.nonce = nonce;
    }

    let timer = null;

    const cleanup = () => {
      if (timer) clearTimeout(timer);
      script.onload = null;
      script.onerror = null;
    };

    script.onload = () => {
      cleanup();
      script.dataset.loaded = 'true';
      resolve();
    };

    script.onerror = (error) => {
      cleanup();
      // 捕获可能被 CSP 阻断或网络 404 导致的失败
      reject(new Error(`Failed to load script: ${url}. Check CSP headers and network reachability.`));
    };

    // 超时防护,防止网络卡死导致 Promise 永远挂起
    if (timeout > 0) {
      timer = setTimeout(() => {
        cleanup();
        reject(new Error(`Load script timeout (${timeout}ms): ${url}`));
      }, timeout);
    }

    document.head.appendChild(script);
  });
}

/**
 * 串行编排多个有依赖关系的脚本
 * @param {string[]} urls
 */
async function loadScriptSeries(urls) {
  for (const url of urls) {
    await loadScript(url, { async: false });
  }
}
如何确认问题已彻底解决?
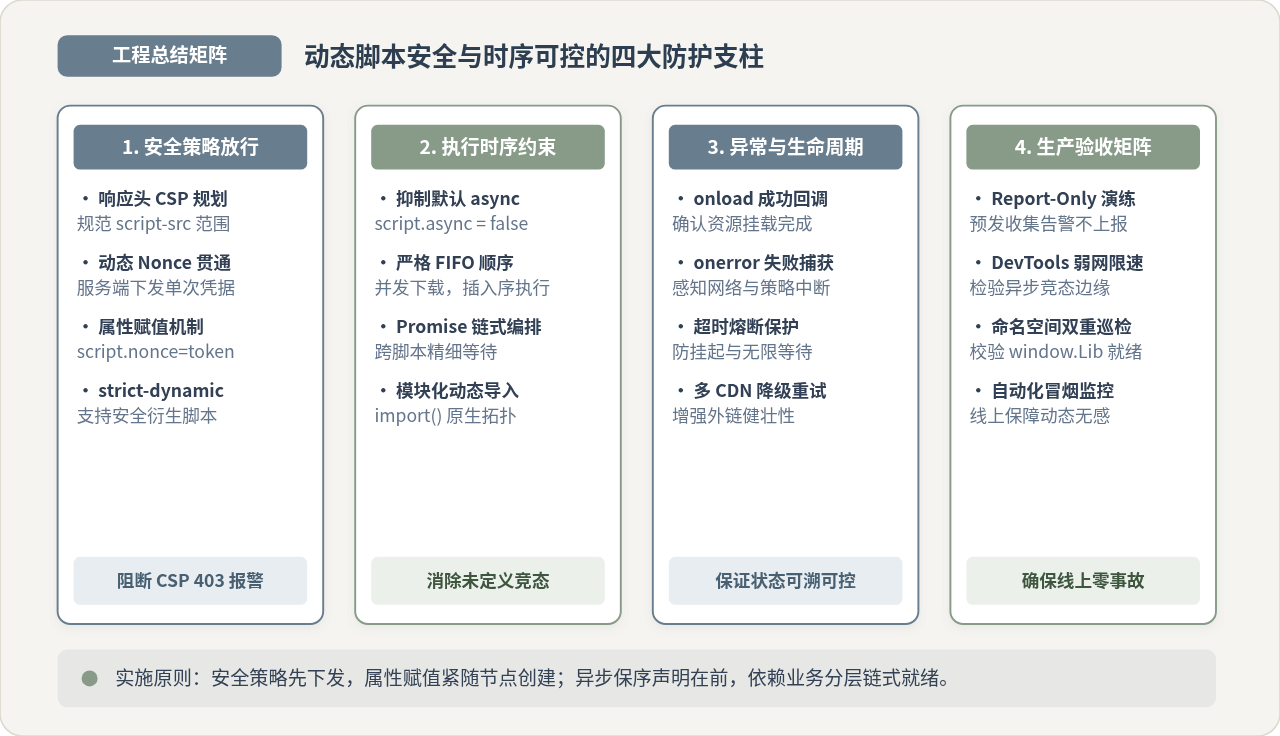
- 验证 CSP 策略放行: 在控制台中确认不再出现红色的
violates the following Content Security Policy directive告警。可在服务端临时设置Content-Security-Policy-Report-Only响应头进行验证,此时即使有潜在违规也只上报日志而不实际拦截脚本,便于上线前验证 Nonce 连通性。 - 验证加载时序无误: 打开 DevTools 的 Network 面板,将网络环境切换至 Fast 3G 或 Slow 3G 弱网限速模式,反复刷新页面触发动态注入逻辑。如果在此类网络波动下,业务代码均能稳定访问依赖库对象,说明时序竞争已彻底消除。
五、注意事项与清单核对
在日常开发与项目交付时,建议按照以下清单逐项自检:
- Nonce 的单次性: CSP Nonce 绝不能在服务端写死为固定值。固定值的 Nonce 会完全失去防御注入的作用,必须随每次页面访问由服务端加密伪随机生成。
- 避免在 innerHTML 中插入 script: 很多初学者尝试通过
container.innerHTML = '<script src="..."></script>'注入脚本。根据 HTML5 规范,通过innerHTML插入的<script>标签永远不会被浏览器执行。必须使用document.createElement('script')并调用appendChild或insertBefore。 - 动态注入内联代码的 hash 陷阱: 如果注入的是直接包含代码的内联脚本(没有 src),若选择使用 CSP sha256 校验,必须保证代码文本(包括空格和换行符)与计算摘要时绝对一致,否则任何细微字符变动都会被 CSP 认定为篡改而拒绝执行。因此内联动态代码优先推荐使用 Nonce 方案。
- 跨域脚本报错详情(CORS): 如果动态注入的外部脚本抛出运行时错误,但控制台仅显示模糊的
Script error.,请记得在注入脚本时补充script.crossOrigin = 'anonymous',并在 CDN 服务器配置Access-Control-Allow-Origin: *响应头。
JS处理特殊字符时怎么安全生成JSON
2026-11-05 15:44:51
内部脚本与外部js文件的区别及优缺点对比
2026-11-05 14:42:19
JavaScript前端性能优化指南:提升页面加载速度与渲染效率
2026-11-05 13:48:26
主流JS反混淆工具对比:de4js、unminify与AST还原方案评测
2026-11-05 12:00:56
Nuxt.js 性能优化技巧:代码分割与组件懒加载
2026-11-03 23:32:56