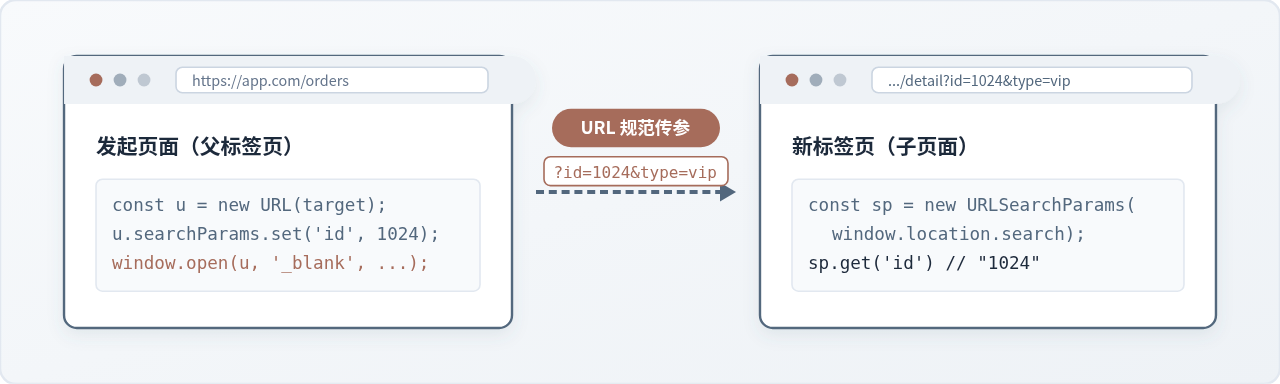
详细讲解在 JavaScript 中打开新标签页并通过 URL 传递参数的完整流程,涵盖现代 URLSearchParams 构建方法、特殊字符编码、noopener 安全防护、浏览器拦截规避及目标页面的参数提取。
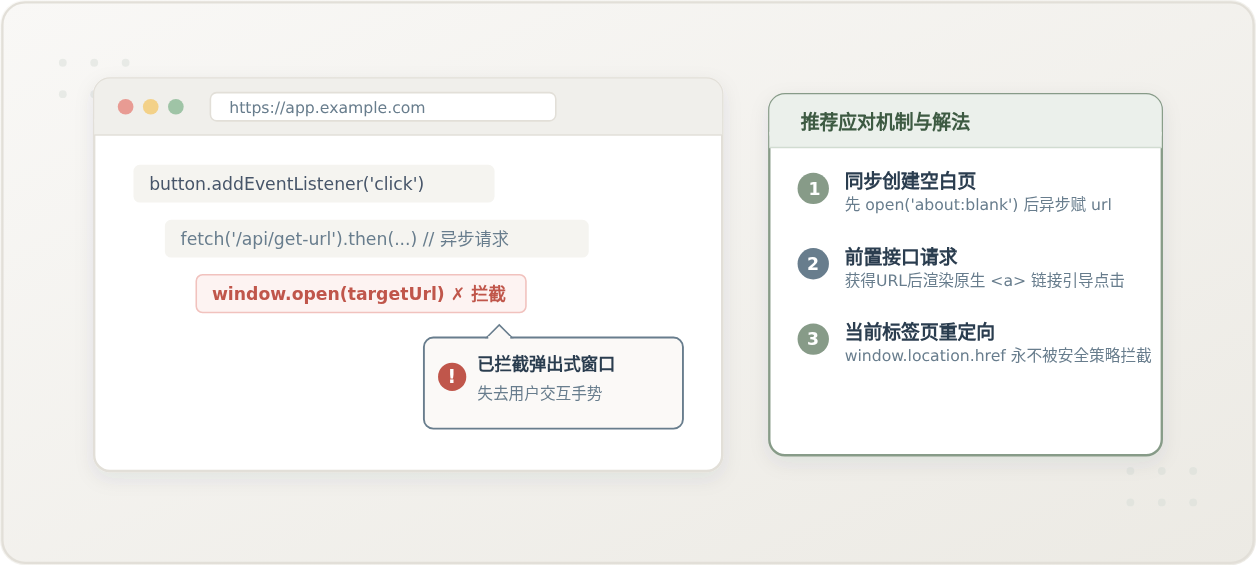
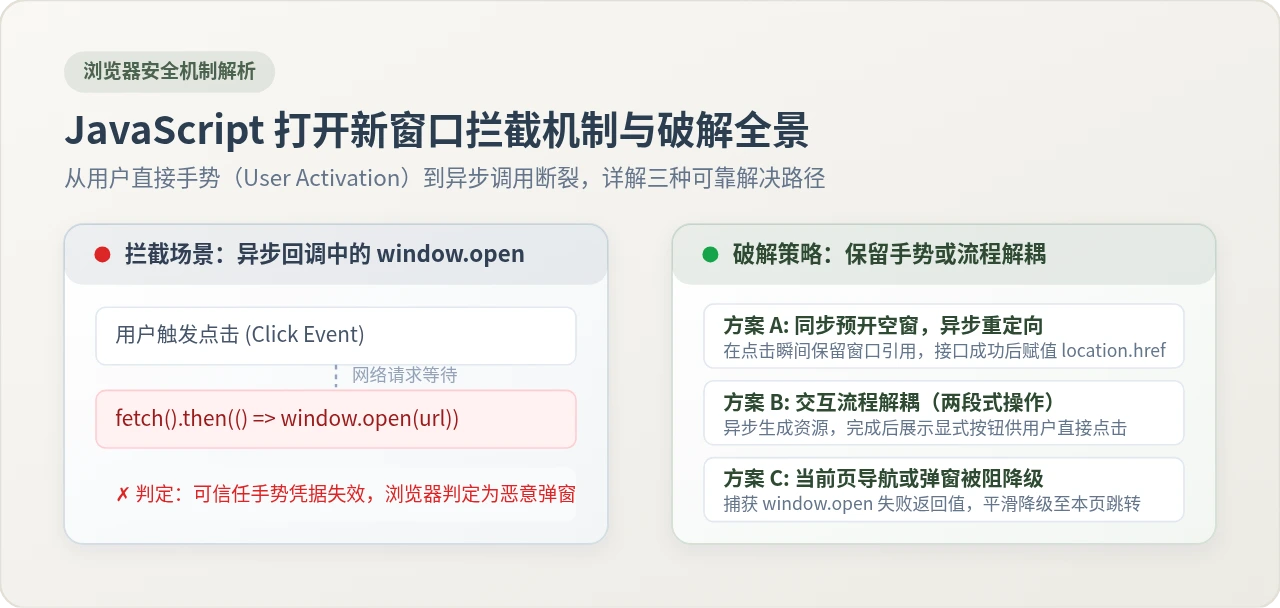
深入解析前端使用 JavaScript 的 window.open 打开新标签页时被浏览器拦截的底层安全机制(User Activation),分析异步请求导致手势上下文丢失的常见场景,并提供行之有效的工程解决方案与选型对比。
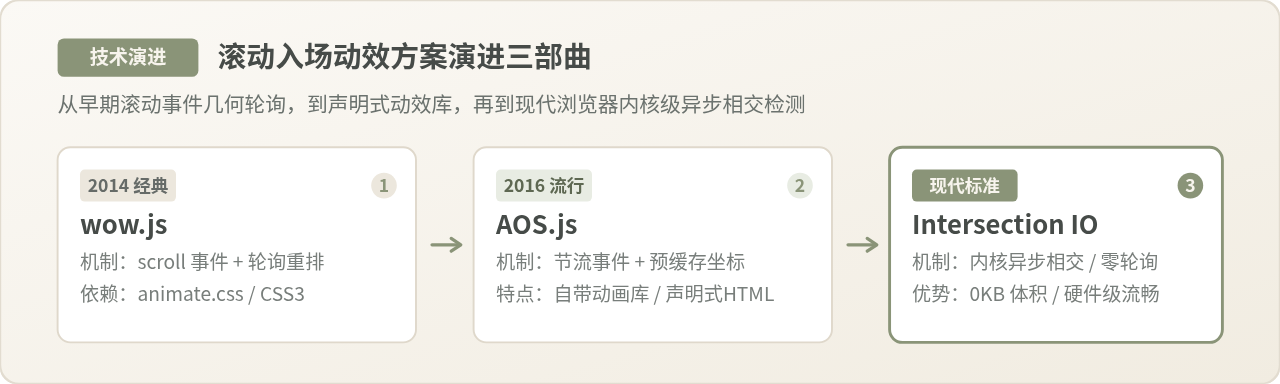
深入对比 wow.js、AOS.js 与原生 Intersection Observer 三种滚动入场动画实现方案的底层运行原理、性能表现、实装流程与选型依据。
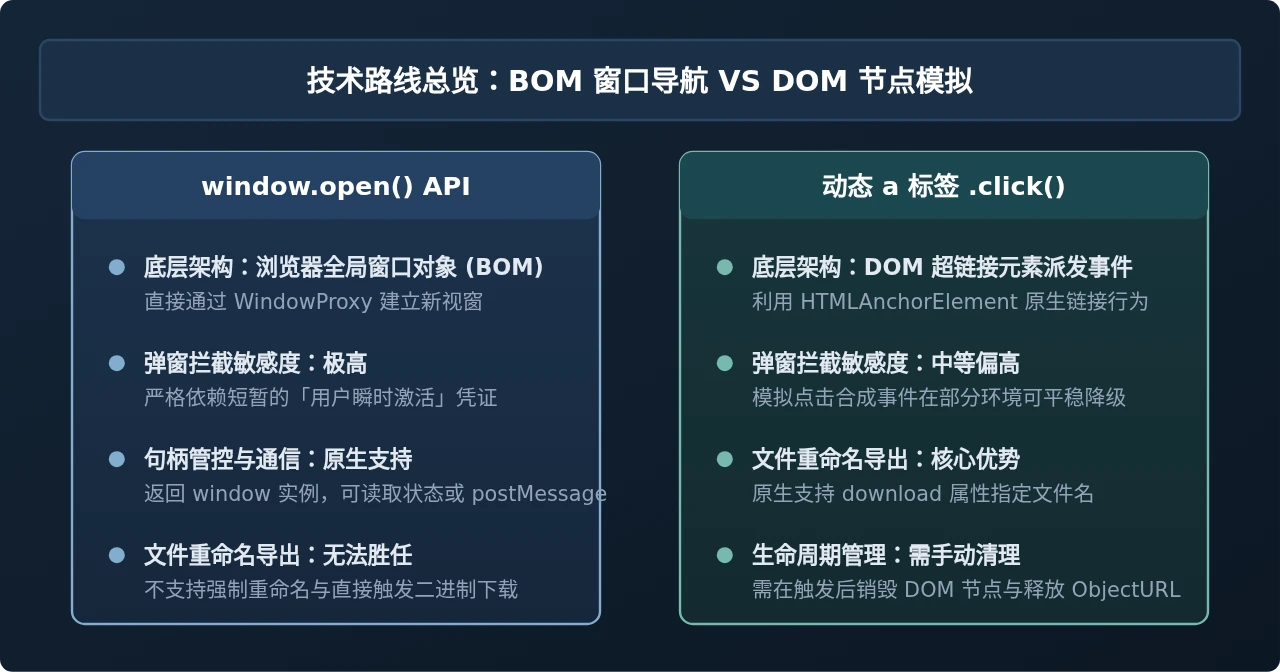
深入对比JavaScript中动态创建a标签模拟点击与window.open在打开新标签页时的核心区别,涵盖浏览器弹窗拦截机制、文件下载支持、window.opener安全隔离以及移动端兼容性与选型实践。
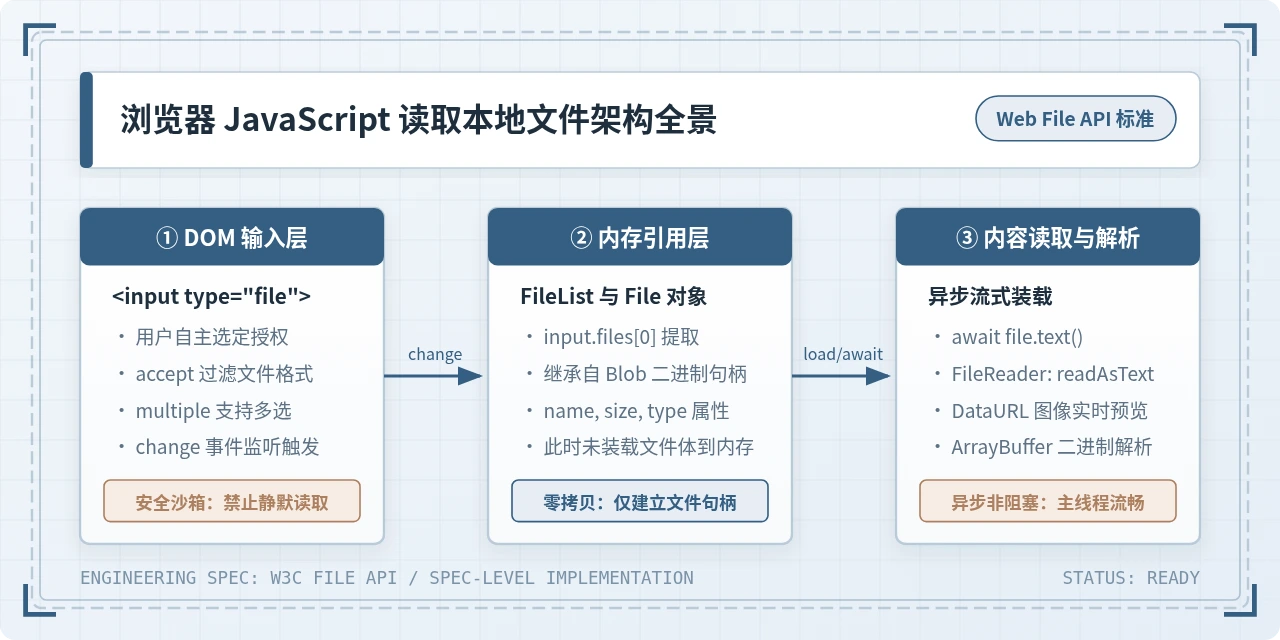
深入讲解浏览器中JavaScript如何配合input标签读取本地文件内容。涵盖input配置、FileList解析、FileReader与现代file.text API的详细对比、多种数据格式处理及安全沙箱避坑技巧。
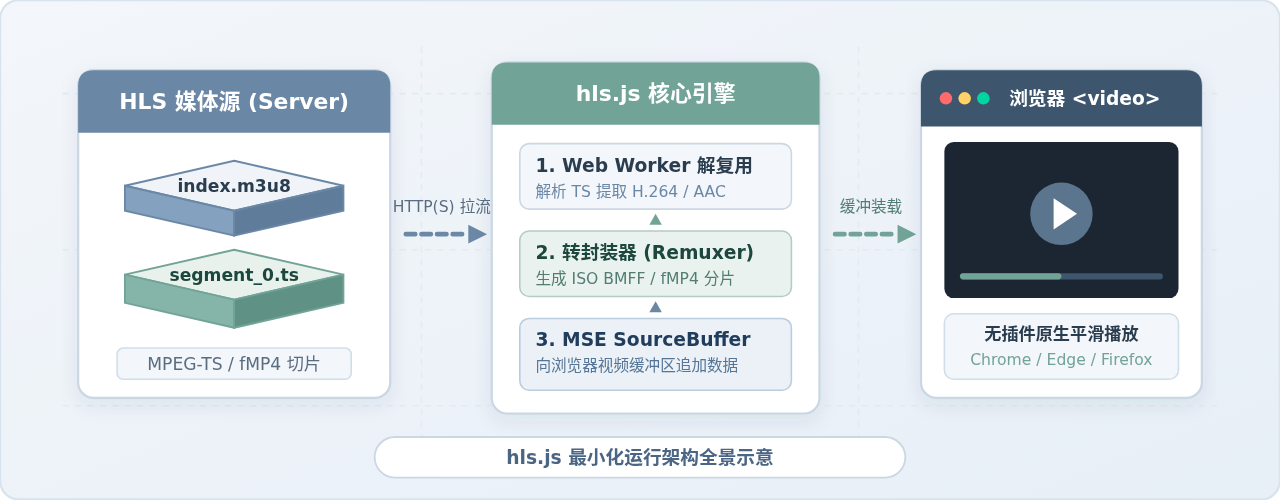
本文提供在现代浏览器中使用 hls.js 播放 HLS (m3u8) 视频流的最小化完整示例,详解运行机制、双轨兼容判定、关键 API 与常见跨域及格式故障排查。
系统解析JavaScript中使用window.open()打开新窗口时被浏览器弹窗拦截的核心机理(用户激活手势与调用栈断裂),并给出同步预开空窗口重定向、交互流程解耦及降级导航三种严谨的解决方案与完整示例代码。
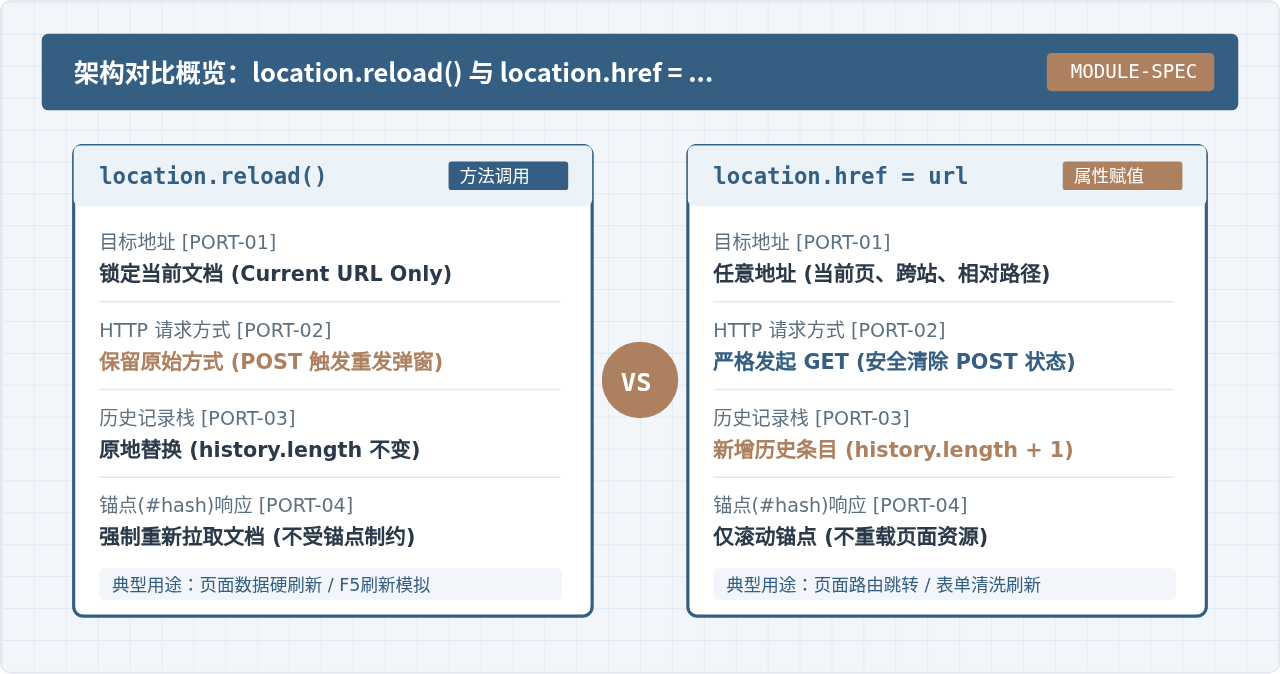
深入对比JavaScript中location.reload()与location.href赋值的核心区别,从HTTP请求方式、浏览器历史栈、锚点哈希响应与缓存行为等多个工程维度进行系统解析并提供选型指导。
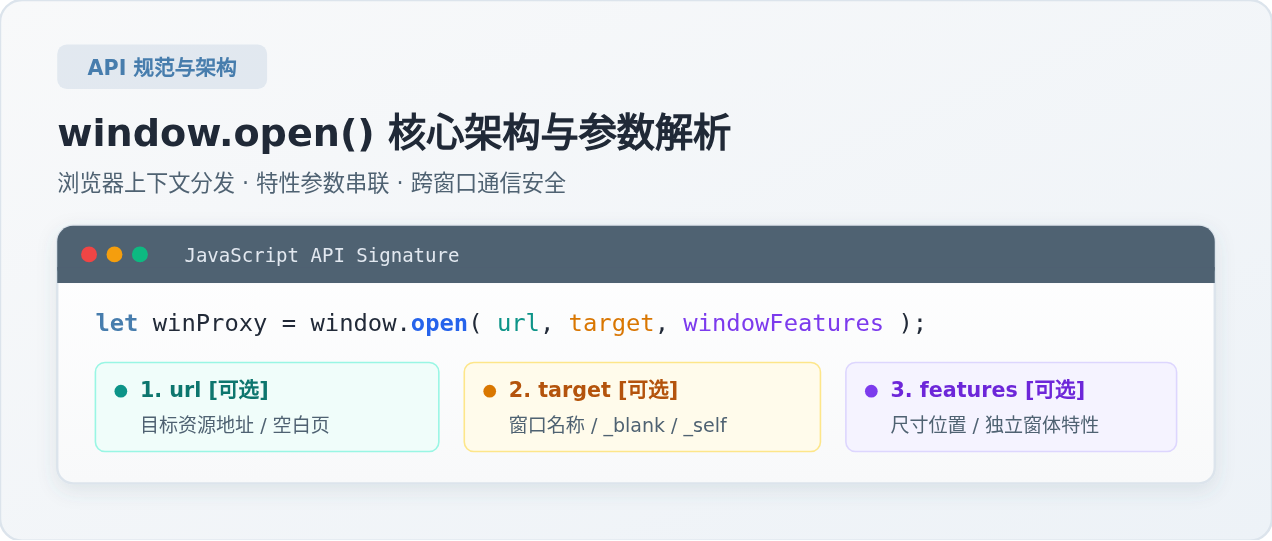
深入详解 JavaScript window.open() 的基本语法、三大参数取值规则、浏览上下文复用机制、弹窗尺寸定位坐标系、浏览器弹窗拦截策略及 opener 安全隔离最佳实践。
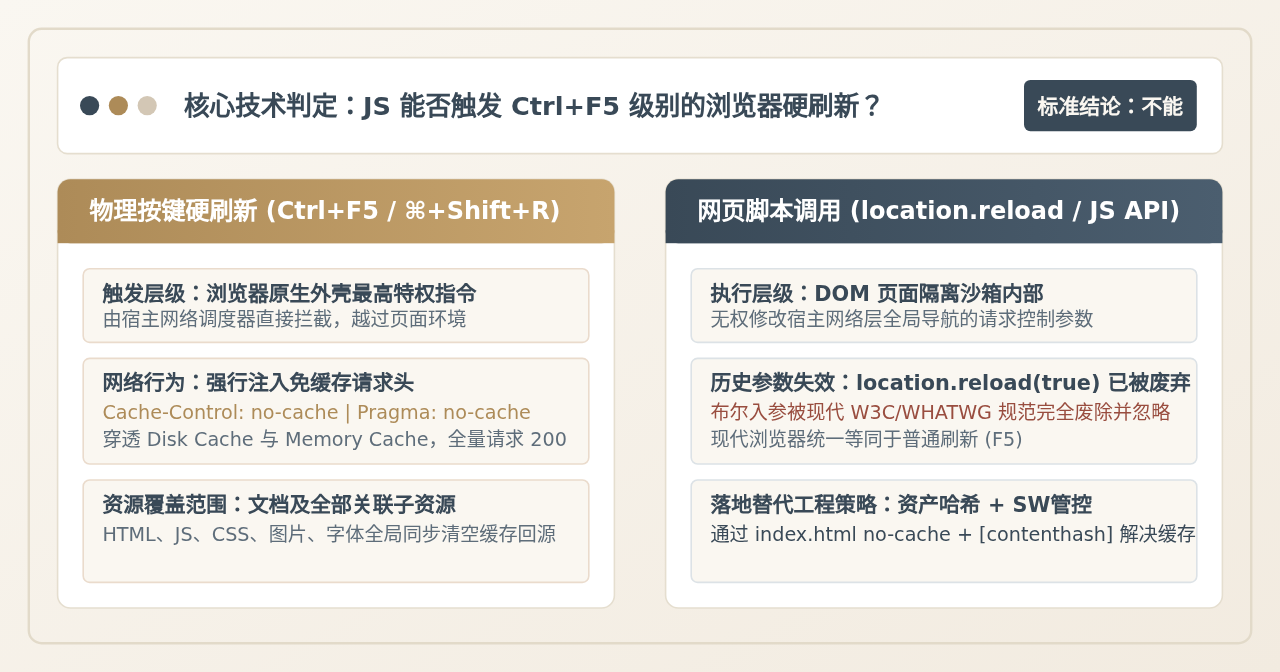
深入解析纯 JavaScript 是否能够在浏览器中触发真正的硬刷新 (Ctrl+F5),剖析 location.reload(true) 的废弃历史、底层请求头差异与浏览器安全沙箱机制,并提供生产环境可行的缓存更新替代方案。
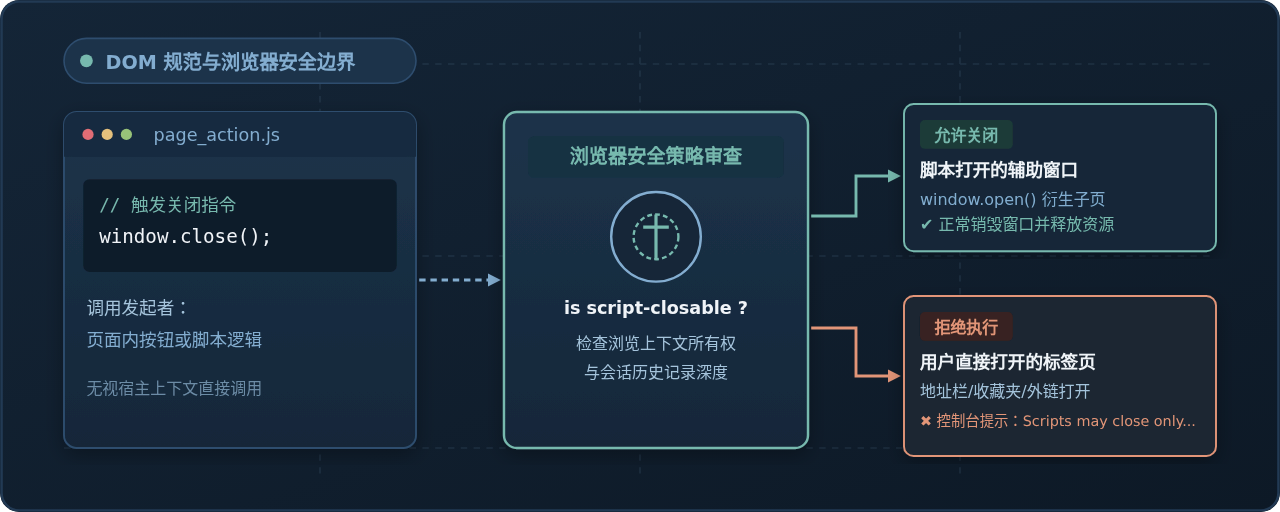
深入解析JavaScript中window.close()调用无效的核心原因、W3C/WHATWG安全规范限制,并提供针对普通标签页、弹出窗口、客户端容器等场景的可行替代与优雅降级方案。
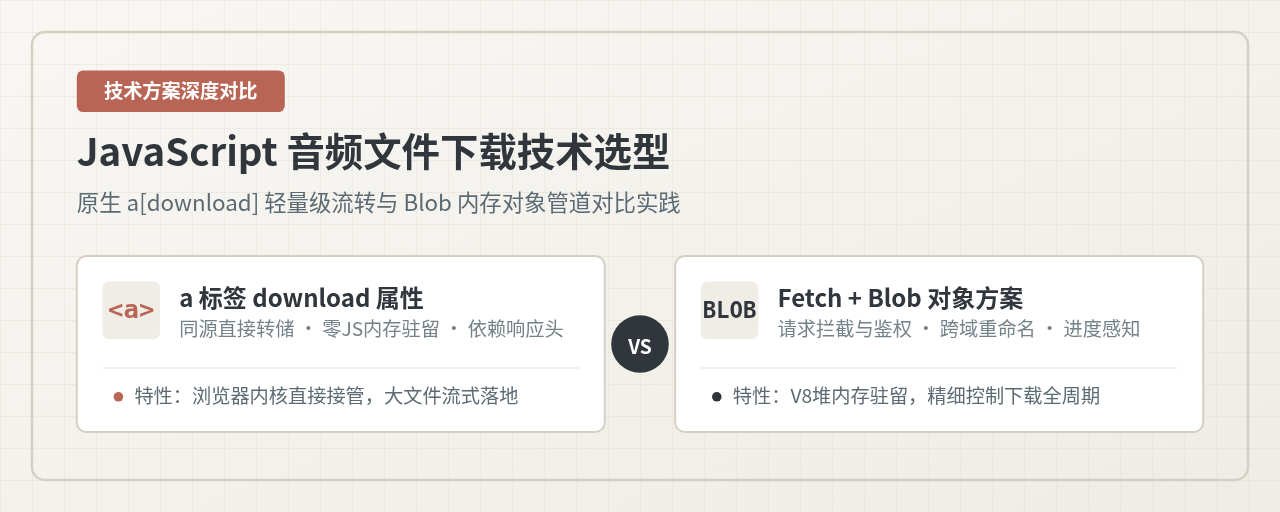
深入对比Web前端音频文件下载的两种核心实现方式:原生a标签download属性与Fetch结合Blob对象方案。解析同源限制、跨域重命名失效、内存开销以及大文件处理等关键技术细节,提供完整可运行代码与工程选型建议。