JS动态创建a标签模拟点击与window.open打开新标签页的区别
深入对比JavaScript中动态创建a标签模拟点击与window.open在打开新标签页时的核心区别,涵盖浏览器弹窗拦截机制、文件下载支持、window.opener安全隔离以及移动端兼容性与选型实践。
在前端业务开发中,动态唤起新标签页或触发文件导出通常有两种实现路线:基于 BOM 体系的 window.open() 与基于 DOM 模拟的 <a>.click()。虽然两者都能使浏览器跳转链接,但它们在浏览器弹窗拦截策略、文件下载能力(download 属性)、上下文隔离与安全性(window.opener)以及异步网络回调响应等关键场景下存在底层机制差异。本文将逐项解析两者的运作原理、适用场景与最佳选型方案。
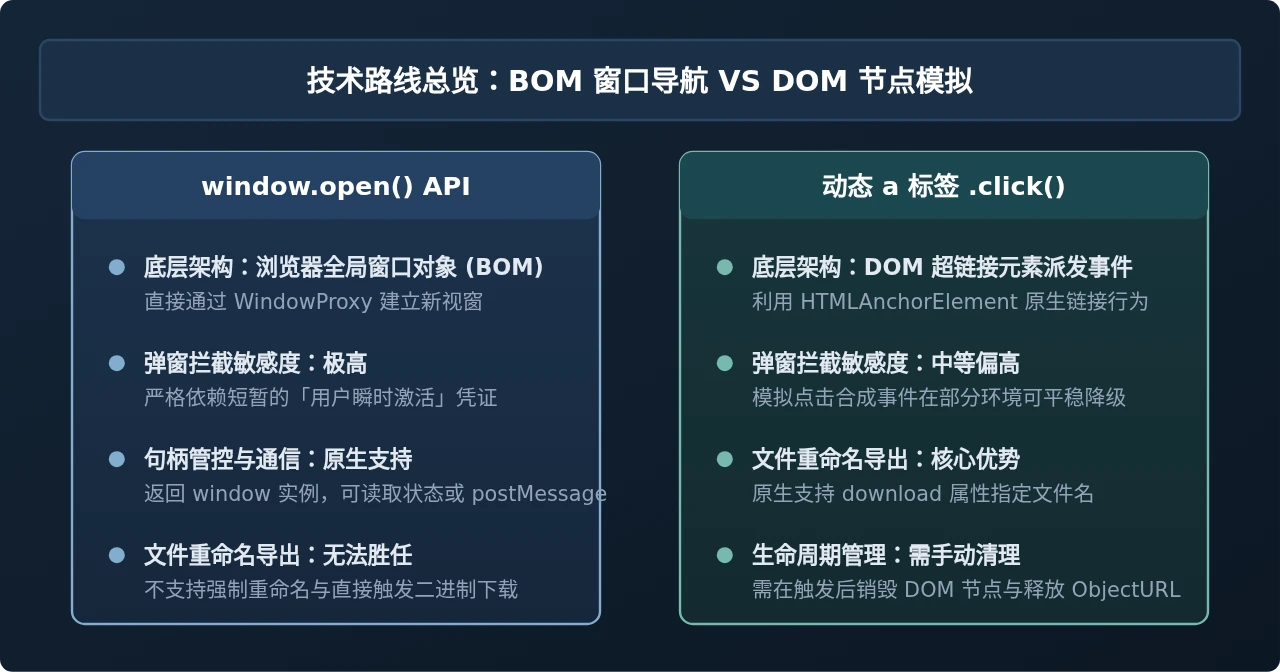
一、核心表现与代码调用方式
在 JavaScript 中打开新网页或导出文件时,最直观的区别体现在 API 调用形态与生命周期管理上。
1. window.open 的标准调用
window.open 是浏览器的全局宿主方法(BOM API)。它的语法简洁直接,调用后同步返回一个新窗口对象的引用(即 WindowProxy):
// 基础语法
const newWindow = window.open('https://example.com', '_blank', 'noopener,noreferrer');

// 如果页面被拦截或受阻,newWindow 将返回 null 或 undefined
if (!newWindow || newWindow.closed) {
  console.warn('新窗口打开被阻止');
}
通过该窗口引用,父页面在同源策略允许的前提下,能够检测子窗口状态、关闭子窗口甚至通过 postMessage 进行跨域窗口间通讯。
2. 动态创建 a 标签模拟点击的标准调用
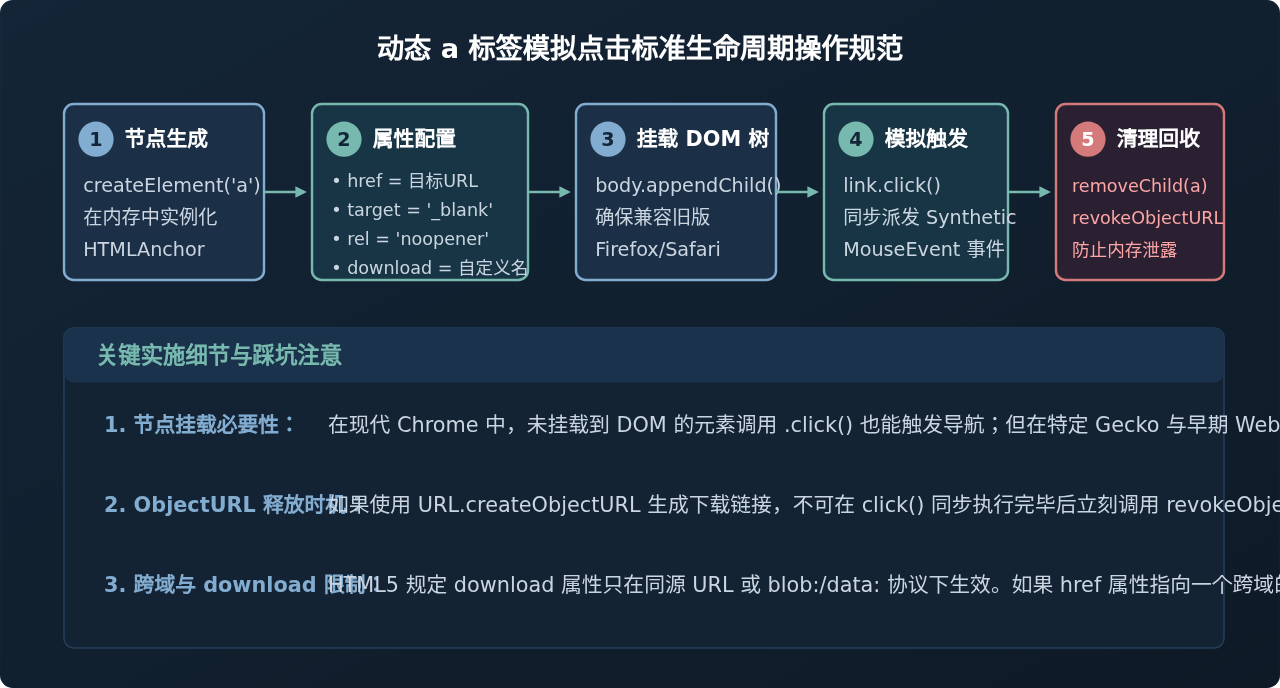
动态创建 <a> 标签属于 DOM 维度的操作。它借助浏览器的原生超链接导航逻辑,通过脚本在内存中构建一个 HTMLAnchorElement,配置相关属性后派发鼠标点击事件:
// 动态构造 DOM 节点
const link = document.createElement('a');
link.href = 'https://example.com';
link.target = '_blank';
link.rel = 'noopener noreferrer';

// 部分浏览器(如 Firefox/Safari 早期版本)要求节点必须挂载到 DOM 树中才能触发
document.body.appendChild(link);
link.click();

// 触发后立即从 DOM 中移除以避免污染
document.body.removeChild(link);
该方式不返回任何新窗口对象,无法感知新页面是否成功加载或被用户关闭,但其最大特点在于能够调用 HTML5 的 download 属性。
二、浏览器弹窗拦截策略(User Activation)的判定机制
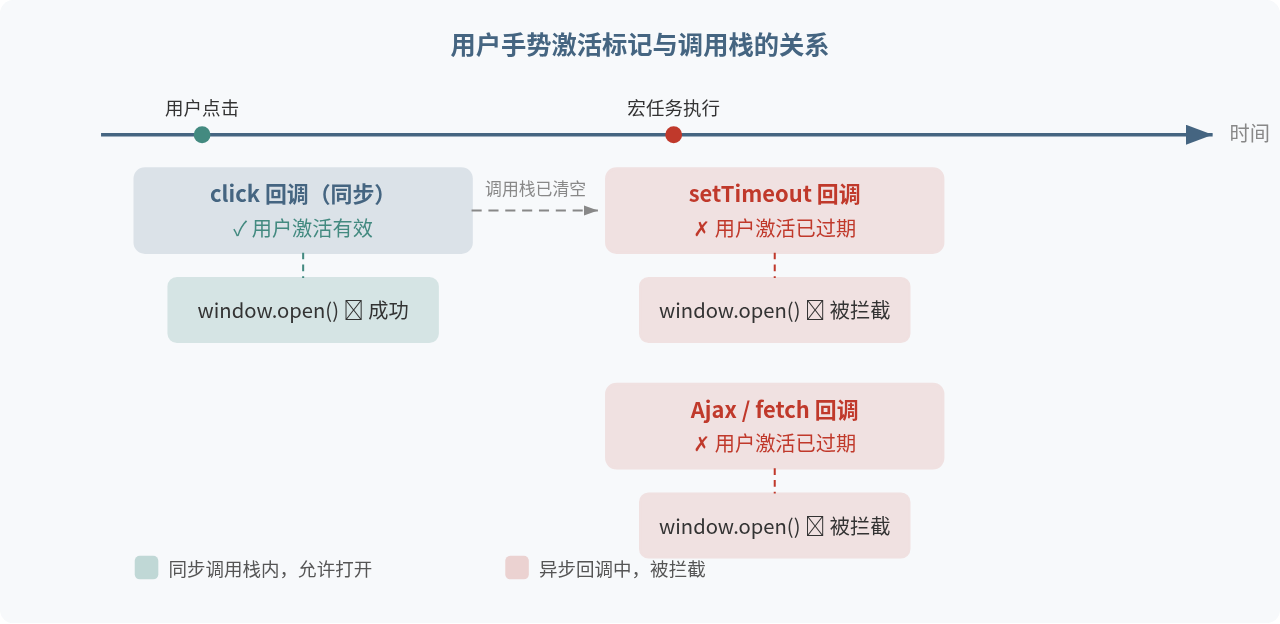
开发者在实际业务中最常遇到的痛点是:“为什么在本地测试正常,发布到线上通过接口请求完再打开,页面就被浏览器拦截了?” 这背后是浏览器的弹窗拦截器(Popup Blocker)和用户激活机制(User Activation / Transient Activation)在起作用。
现代浏览器为了防止恶意脚本在未经用户许可的情况下弹出广告,实施了严格的安全限制:只有在直接的用户手势事件(如 click、keydown)同步调用栈内,才被允许弹出新视窗。一旦涉及异步等待(例如 fetch 请求、Promise.then、setTimeout),浏览器赋予当前事件的用户手势令牌便会超时失效。
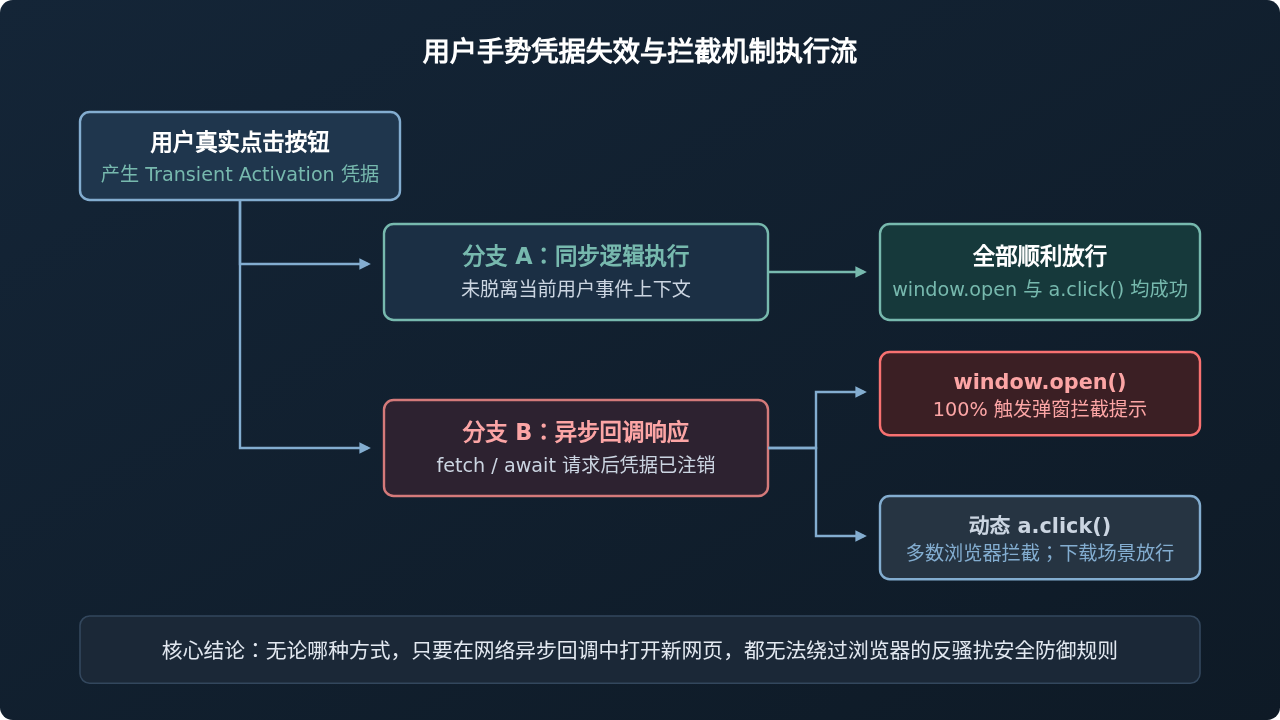
在异步请求完成后打开页面的场景中,两种技术的区别表现为:
window.open的表现:Chrome、Edge、Safari 等主流浏览器会直接拦截该弹窗,地址栏右侧出现拦截图标,函数返回null,用户体验被破坏。a.click()的表现:如果是用于打开普通网页(导航性质),在 Chrome 等现代内核中与window.open一样会被拦截;但在特定浏览器或用于触发本地二进制下载(包含download属性或特定 MIME 类型)时,浏览器会识别其为文件下载流而非弹窗骚扰,从而直接放行。
如果业务必须先向后端请求跳转地址或鉴权凭据,可以通过“预开空白标签页”策略:在用户点击的同步瞬间调用 const win = window.open('about:blank', '_blank'),待异步接口返回后将 win.location.href = targetUrl。若接口异常则调用 win.close()。而 a.click() 无法操作已经打开的窗口引用,无法应用该优化手段。
三、核心能力多维度对比分析
为了直观展现两者在工程场景中的差异,下表与图示从底层控制权、安全防护、文件下载及移动端支持等多个关键维度进行对比:
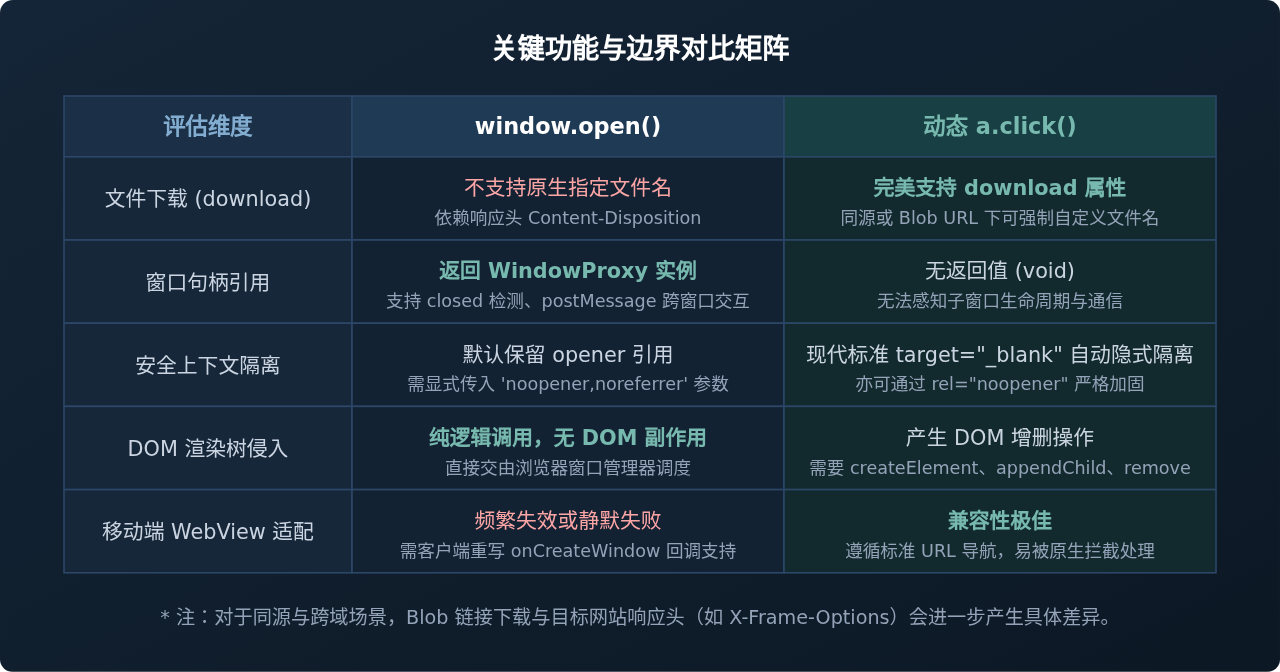
四、文件下载与二进制导出(a 标签的核心独占优势)
在前端处理文件导出(例如导出 Excel 表格、下载图片、保存前端生成的纯文本或 PDF)时,动态创建 <a> 标签是绝对的事实标准,而 window.open 则经常导致不良体验。
1. 为什么不能用 window.open 替代文件下载?
当调用 window.open(fileUrl) 下载资源时:
- 如果该文件是浏览器能够直接解析的类型(如
.png,.pdf,.txt,.json),浏览器会直接在新标签页中渲染该内容,而不是弹出文件保存对话框。 - 它完全无法指定下载后的文件名,必须完全依赖后端 HTTP 响应头中的
Content-Disposition: attachment; filename="xxx"。如果后端未配置该响应头,用户保存的文件名将直接取自 URL 路径末端,导致乱码或无后缀。 - 下载过程中新标签页会闪烁打开,在某些浏览器中还会遗留一个无法自动关闭的空白标签页。
2. HTML5 download 属性与 Blob URL 联动机制
动态 <a> 标签支持 HTML5 规范中的 download 属性。只要资源处于同源或通过 Blob / URL.createObjectURL 生成,就可以强制触发本地下载,并指定目标文件名:
/**
 * 安全导出前端生成的文本或二进制文件
 * @param {Blob|string} content 文件内容或Blob对象
 * @param {string} fileName 目标文件名
 */
function downloadFile(content, fileName) {
  const blob = content instanceof Blob ? content : new Blob([content], { type: 'text/plain;charset=utf-8' });
  const objectUrl = URL.createObjectURL(blob);

  const a = document.createElement('a');
  a.href = objectUrl;
  a.download = fileName; // 强制指定本地保存文件名
  a.style.display = 'none';

  document.body.appendChild(a);
  a.click();

  // 关键:延迟释放内存与清理节点
  setTimeout(() => {
    document.body.removeChild(a);
    URL.revokeObjectURL(objectUrl);
  }, 100);
}
五、标准实现生命周期与操作步骤
规范的代码不仅要能触发跳转,还要避免引发内存泄漏、DOM 结构冗余及安全漏洞。下图完整梳理了动态创建 a 标签的生命周期全流程与关键防护步骤:
六、安全隔离与 window.opener 的隐患防范
在开发安全规范中,打开新标签页涉及著名的 “反向标签页劫持(Reverse Tabnabbing)” 漏洞。理解这一点有助于理解两者的安全配置差异。
1. 漏洞原理
当通过 target="_blank" 打开一个不可信的外部网站时,子页面通过全局属性 window.opener 保持了对父页面的引用。攻击者可在子页面中执行恶意脚本:
// 外部恶意网站可以在子标签页中静默替换父页面的 URL
if (window.opener) {
  window.opener.location = 'https://fake-phishing-login.com';
}
当用户在子页面浏览完毕切回父标签页时,原本正常的系统界面已被替换为仿冒的钓鱼登录页,极具欺骗性。此外,如果子页面执行繁重的 JavaScript 计算,由于父子页面共享部分进程上下文,还会造成父页面卡顿。
2. 两者的防御方式
<a>标签的防御机制:现代主流浏览器(Chrome 88+、Safari 12.1+、Firefox 79+)已经将target="_blank"的<a>标签默认行为升级为隐式包含rel="noopener",自动切断window.opener。为了兼容老旧浏览器,建议在创建 a 标签时始终显式声明:link.rel = 'noopener noreferrer'。window.open的防御机制:由于部分业务确实需要window.open返回子窗口引用进行父子通信,现代浏览器并未对其进行强制切断。如果未在第三个参数中显式添加noopener:// 危险写法(子页面将保留父页面 opener 引用) window.open('https://third-party.com', '_blank'); // 安全写法(彻底阻断 opener 引用与跨站劫持) window.open('https://third-party.com', '_blank', 'noopener,noreferrer');
七、技术选型决策与最佳实践指南
在工程架构中,究竟何时使用 window.open,何时使用 <a>.click()?请参考下面的决策决策树:
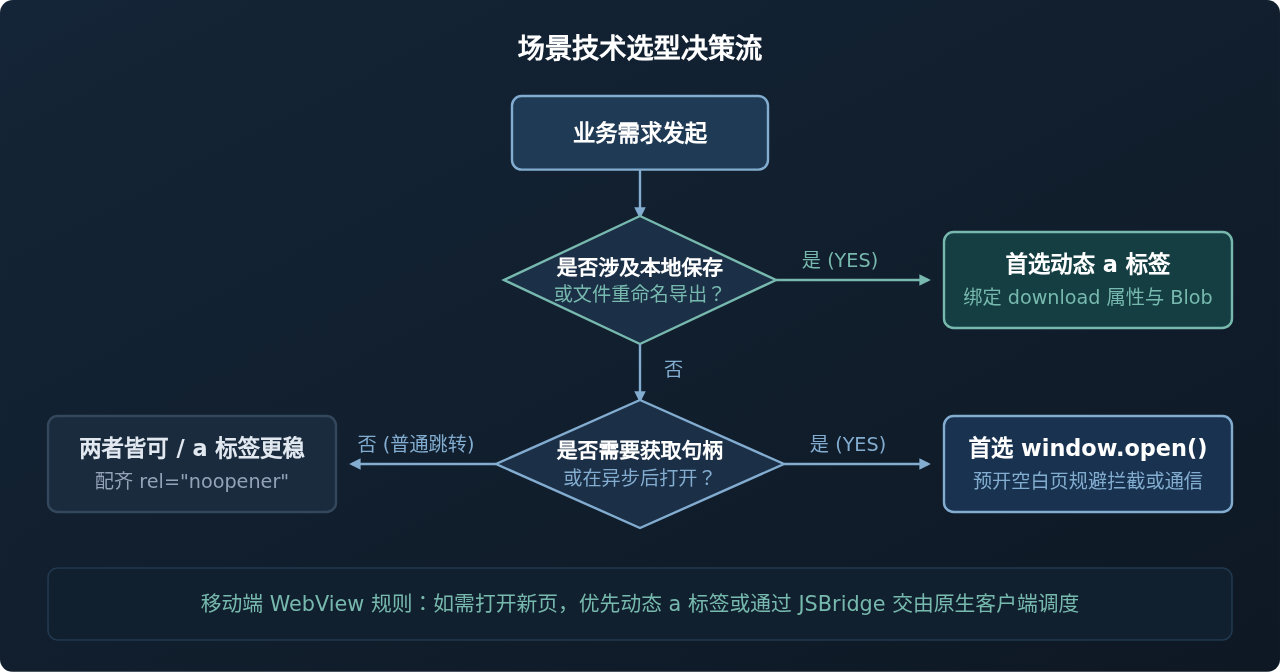
通用选型总结清单
| 场景需求 | 推荐使用方案 | 核心原因与考量 |
|---|---|---|
| 纯前端或接口文件下载 / 导出 | 动态 a 标签 + download |
能够精确自定义文件名,支持 Blob/Base64 资源,不闪烁空白标签页。 |
| 异步接口获取 URL 后打开新页面 | window.open('about:blank') 预开 |
在用户同步点击时先占位新窗口,避免接口返回后被浏览器弹窗拦截器拦截。 |
| 需要跨窗口通讯或监控子窗口状态 | window.open() |
原生返回窗口句柄,可通过 win.closed 轮询状态或 postMessage 传递数据。 |
| 移动端 H5 / 微信 / App 内嵌页面 | 动态 a 标签 或 业务 JSBridge |
许多原生内嵌 WebView 禁用了多视窗(Multiple Windows),window.open 极易失效,而标准链接能更好地被系统路由捕获。 |
| 外链跳转防钓鱼 | 两者皆可(须加安全配置) |
a 标签配置 rel="noopener noreferrer";window.open 第三个参数显式传递 'noopener,noreferrer'。 |
八、结语
理解 window.open 与动态 <a> 标签模拟点击的本质差异,关键在于区分 “BOM 窗口视窗管控” 与 “DOM 超链接导航行为”。在日常工程中:
遇到导出、下载、流保存场景,毫不犹豫地选用动态创建 <a> 标签;而在支付弹窗、SSO 联合登录、窗口通信或预开占位场景中,则充分发挥 window.open 的句柄管控能力。结合标准的用户手势上下文与安全隔离参数,能够保证应用在各类复杂浏览器环境中的稳定与安全。
JS怎么实现页面强制刷新
2026-11-05 14:53:38
点击JS链接直接运行不下载?前端实现.js文件强制下载的三种方法
2026-11-05 12:12:23
怎么封装一个通用的JS创建元素辅助函数
2026-11-05 11:41:41
Swiper.js 怎么监听滑动结束并获取当前索引
2026-11-05 10:57:15
HTML、CSS和JS的关系:Web前端三件套怎么协作
2026-11-04 15:41:40
相关标签: