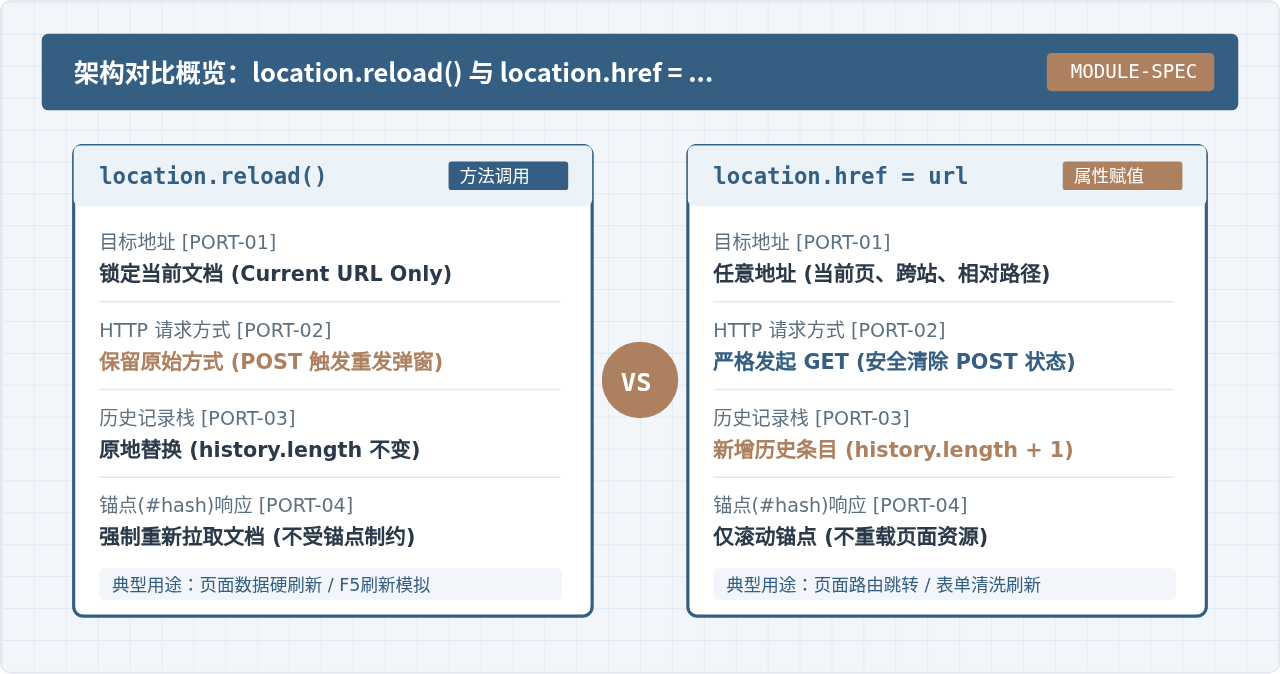
JS能否实现真正的浏览器硬刷新(Ctrl+F5)
深入解析纯 JavaScript 是否能够在浏览器中触发真正的硬刷新 (Ctrl+F5),剖析 location.reload(true) 的废弃历史、底层请求头差异与浏览器安全沙箱机制,并提供生产环境可行的缓存更新替代方案。
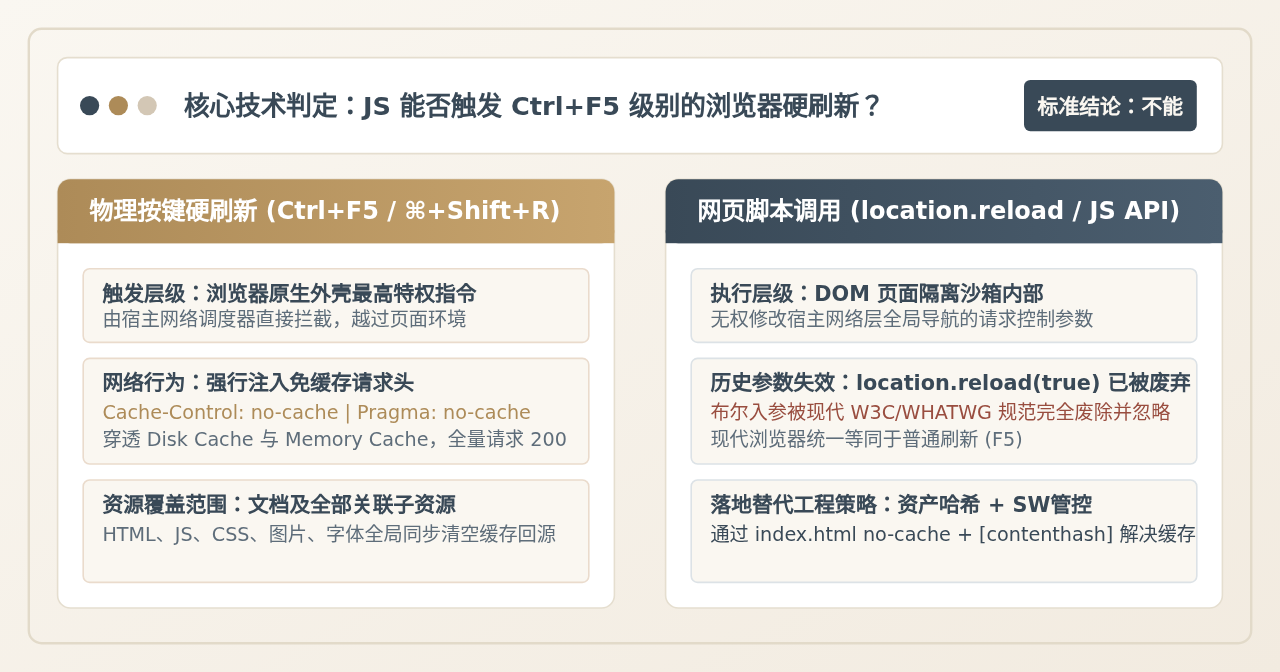
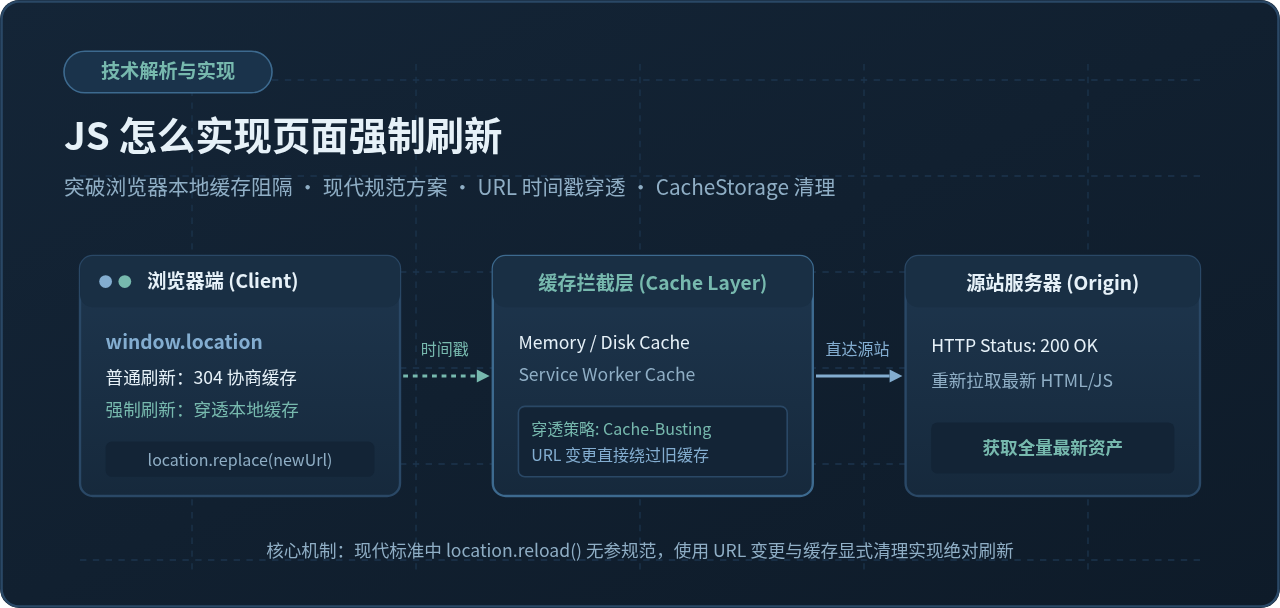
location.reload(true) 早已被 WHATWG 官方规范移除非标准参数,现代浏览器一律将其视为常规刷新处理;同时,出于安全和网络防穿透保护,浏览器严格禁止页面脚本篡改顶层导航网络栈的缓存策略。要解决生产环境中的代码与资源更新滞后,必须通过工程化资产哈希、入口防缓存头以及 Service Worker 生命周期管理等替代方案来实现。
一、直面核心:为什么 JS 无法触发 Ctrl+F5?
许多开发者在发布前端新版本后,经常遇到用户界面没有更新的问题,第一时间会想:“能不能在检测到新版本时,用 JavaScript 自动帮用户执行一次 Ctrl+F5 硬刷新?”
答案是明确的:不能。要理解这一点,必须厘清“用户向浏览器外壳发送的物理按键动作”与“网页内部脚本执行的 API 动作”之间的特权分层差异。
当用户在键盘上按下 Ctrl + F5(macOS 上为 Command + Shift + R)时,接收该指令的是浏览器的外壳宿主进程(Browser Process)。浏览器网络栈接收到强硬指令后,会在发起 HTTP 请求前执行以下底层操作:
- 绕过当前 Origin 的内存缓存(Memory Cache)和磁盘缓存(Disk Cache);
- 在向服务器发起 HTML 文档请求时,强制注入请求头:
Cache-Control: no-cache与Pragma: no-cache; - 在解析 HTML 文档过程中,所有外链子资源(包括
.js、.css、图片、字体等)在发起网络请求时,同样会被强制注入上述无缓存头,要求 CDN 与源站服务器全量返回 HTTP 200 响应。
相比之下,网页中运行的 JavaScript 处于受限的渲染器沙箱(Renderer Sandbox)中。沙箱隔离原则规定:网页脚本不能拥有干涉浏览器底层缓存调度策略的系统级特权,否则任何恶意页面都可以通过循环调用硬刷新,强行击穿 CDN 与源站服务器缓存,造成不可控的流量雪崩和分布式拒绝服务(DDoS)。
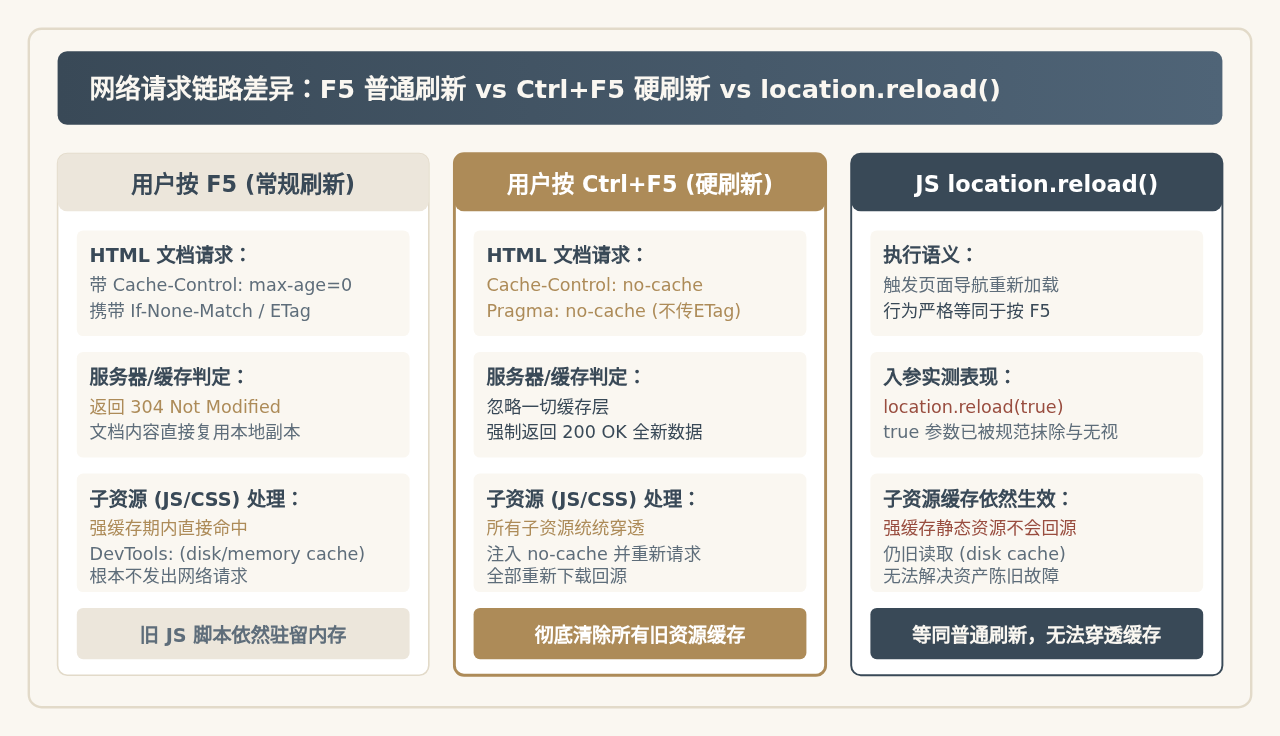
二、技术溯源:为什么很多人误以为 `location.reload(true)` 有用?
在搜索引擎和旧版技术博客中,频繁出现类似这样的代码片段:
// 历史遗留写法(在现代标准中已失效)
window.location.reload(true);
这行代码在十多年前确实存在过特殊的历史背景。早期 Netscape Navigator 与 Firefox 曾经为 location.reload() 实现过一个专有的非标准布尔入参 forceGet。当传入 true 时,Firefox 会在请求 HTML 文档时尝试旁路部分本地缓存。
然而,在 HTML5 标准化推进过程中,负责制定 Web 核心规范的 WHATWG(Web Hypertext Application Technology Working Group) 对 Location 接口进行了统一规范定义:
[CEReactions] void reload();
根据 WHATWG HTML Living Standard,reload() 方法未定义任何形式的入参。在现代规范下,向该方法传入的任何参数(包括 true、false、对象等)都会被 JavaScript 引擎直接忽略。
现代各大浏览器在实现上的演变过程如下:
- Google Chrome / Chromium 内核(包括 Edge 等):从来没有正式采纳过
forceGet=true会对所有子资源生效的逻辑。传入true与直接调用location.reload()在底层执行完全一致的常规重载逻辑。 - Mozilla Firefox:在早年支持后,随着规范收敛,也正式在 Firefox 53+ 版本中移除了对
forceGet参数的支持,全面对齐 WHATWG 统一标准。 - Apple Safari (WebKit):一贯遵守标准签名,完全不响应
true参数。
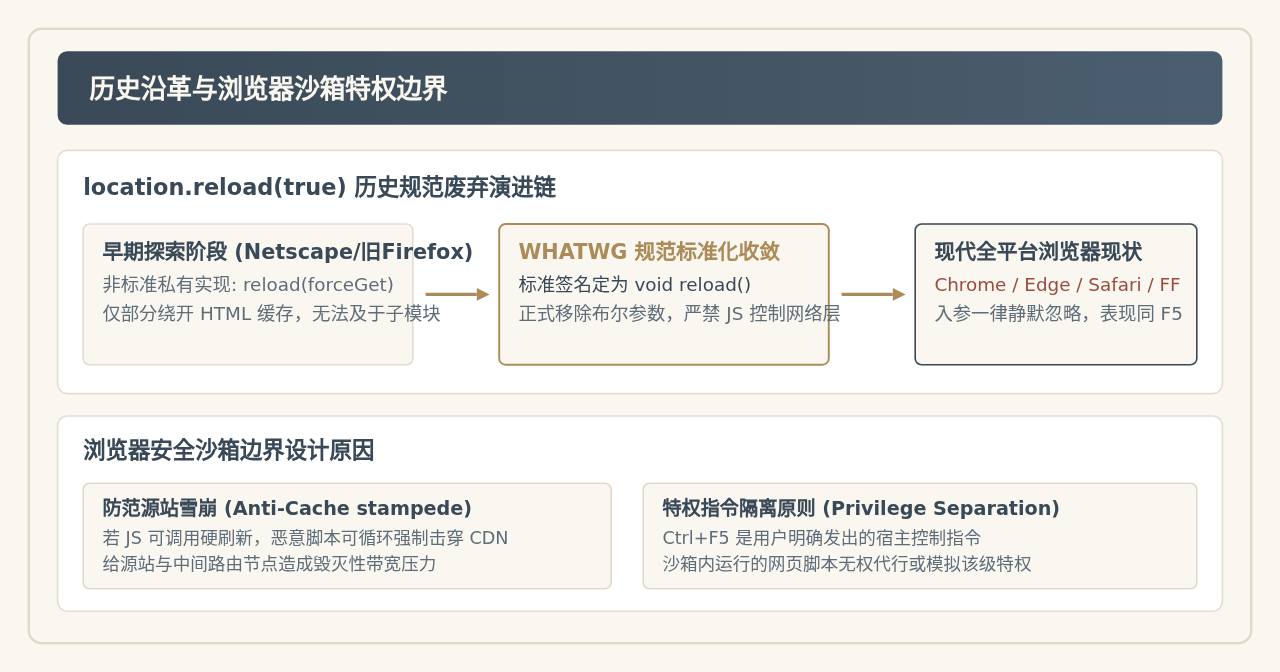
三、核心场景实测:普通刷新与硬刷新的网络抓包验证
为了让结论更加具象化,我们可以打开 Chrome DevTools 的 Network 面板,对比用户按键与 JS 触发的真实网络请求头与缓存命中状态:
| 触发方式 | 文档请求头 (Request Headers) | 文档响应码 | 静态子资源 (JS / CSS / 图片) 表现 | 实际业务影响 |
|---|---|---|---|---|
| 用户按 Ctrl+F5 |
Cache-Control: no-cachePragma: no-cache
|
200 OK (真实下载) |
全部子资源强制带上 no-cache,完全穿透 Disk Cache,全部重新回源获取 |
彻底排查本地陈旧脚本问题,但普通用户无法被程序引导执行 |
| 用户按 F5 |
Cache-Control: max-age=0If-None-Match: "w/..."
|
304 Not Modified |
如果子资源处于 Cache-Control: max-age 强缓存期内,直接从 (disk cache) 读取,完全不发请求
|
代码已在服务端更新,但客户端因子资源强缓存而报错 |
JS 执行 location.reload() |
与 F5 完全一致Cache-Control: max-age=0
|
304 或 200 |
遵循标准协商与强缓存策略, 未过期的静态子资源依旧命中本地缓存 |
不能解决因静态资源长效缓存导致的用户端停留在旧版代码的问题 |
JS 执行 location.reload(true) |
与不传参完全一致 | 304 或 200 | 与不传参完全一致(参数被引擎静默忽略) | 与 location.reload() 没有任何本质不同 |
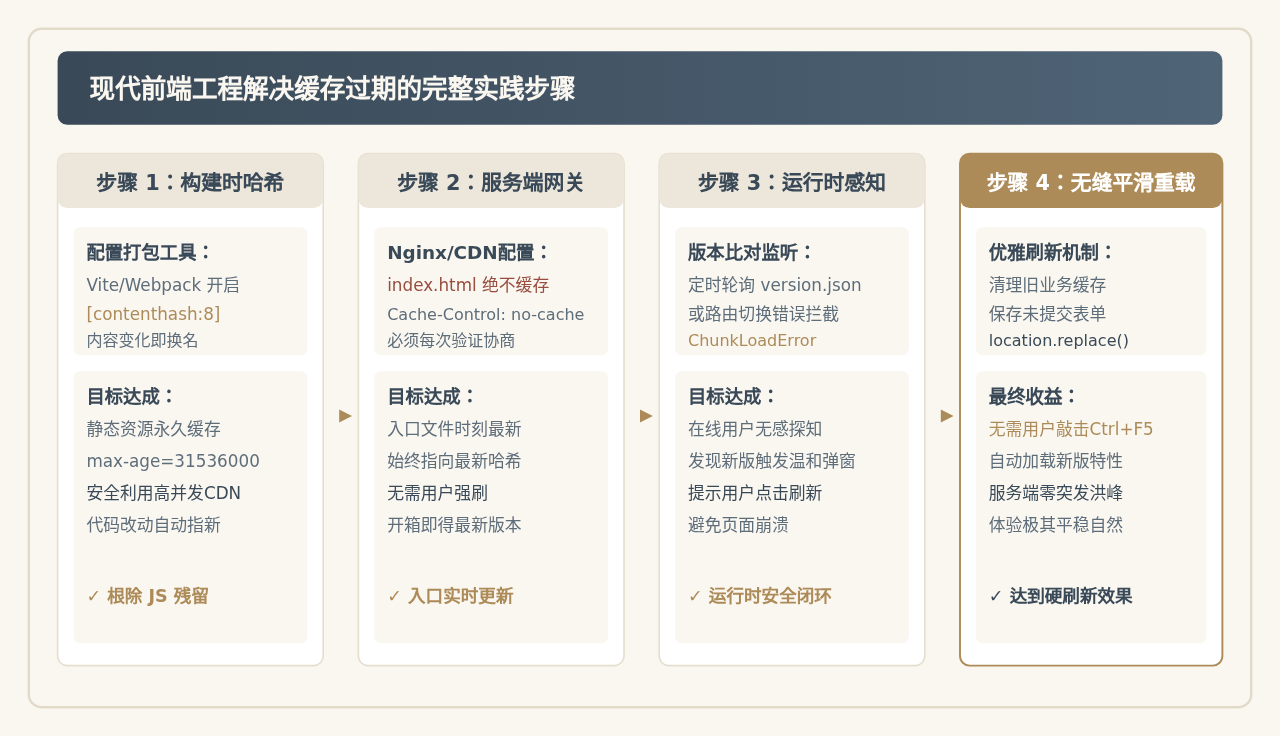
四、工程替代方案:前端如何真正解决“新版本缓存不更新”?
既然前端无法直接用 JS 模拟 Ctrl+F5,那么面对“代码发布后部分用户仍加载旧代码”的现实痛点,业界成熟的标准解决方案是什么?
核心思路非常明确:不依赖用户改变刷新习惯,也不试图越权控制浏览器缓存,而是通过工程化手段,使新代码天然不命中旧缓存。
方案 1:入口 HTML 绝对防缓存 + 静态资源内容哈希(黄金标准)
现代 Webpack、Vite、Rollup 等现代打包工具的核心设计正是围绕这一原则构建的:
-
单页应用入口(index.html):在 Nginx 或 CDN 层面为 HTML 文件设置严格的非强缓存响应头:
这保证用户每次访问或常规刷新时,浏览器都会向服务器询问最新的# Nginx 配置示例:HTML 文件绝不走强缓存 location = /index.html { add_header Cache-Control "no-cache, no-store, must-revalidate"; add_header Pragma "no-cache"; add_header Expires "0"; }index.html,永远拿到最新的资源引用清单。 -
打包产物携带 Content Hash:在构建配置中,将 JS/CSS 文件名绑定内容哈希:
因为新版本构建的代码哈希必然改变,URL 发生了变更,浏览器会将其视为全新资源直接发起网络请求下载,旧的 Disk Cache 根本不会被命中。// vite.config.js / webpack.config.js 产物命名 // 例如:app.b8c2df09.js, vendor.5e1a2f44.css output: { filename: 'assets/[name].[contenthash:8].js', chunkFilename: 'assets/[name].[contenthash:8].js' }
方案 2:动态向当前 URL 附加防缓存时间戳(临时换轨)
如果你需要在特定业务逻辑(例如检测到接口返回 401 Token 失效 或前端打包版本号不匹配)时强制重载页面,可以通过给当前页面 URL 附加时间戳或随机参数实现重定向:
/**
 * 触发页面重定向并附加版本防缓存时间戳
 */
function forceNavigateWithBust() {
  const url = new URL(window.location.href);
  url.searchParams.set('_v', Date.now().toString());
  // 重新定向导航,迫使浏览器获取带有新 query 的 HTML 入口
  window.location.replace(url.toString());
}
注意该方案的局限性:此方法仅能保证 HTML 文档本身被重新获取。如果 HTML 内部引用的静态资源(如 app.js)没有配置内容哈希,且被配置了 1 年的强缓存(Cache-Control: max-age=31536000),那么浏览器在解析该新页面时,底层引用的 app.js 依然会直接从本地磁盘缓存读取!因此该方案必须与方案 1 结合。
方案 3:Service Worker 的精准生命周期接管与缓存清除
如果项目使用了 PWA 或 Service Worker,常规刷新甚至根本不会到达网络层。此时前端可以通过 Service Worker API 彻底清除特定版本的 Cache Storage 并完成重载:
/**
 * 清除所有 Cache Storage 缓存并重启 Service Worker
 */
async function clearCachesAndReload() {
  // 1. 获取并清理所有 CacheStorage 存储桶
  if ('caches' in window) {
    const cacheKeys = await window.caches.keys();
    await Promise.all(
      cacheKeys.map(key => window.caches.delete(key))
    );
  }

  // 2. 检查是否有处于等待状态的 Service Worker,并触发更新
  if ('serviceWorker' in navigator) {
    const registration = await navigator.serviceWorker.getRegistration();
    if (registration) {
      // 触发向服务端核对 sw.js 更新
      await registration.update();
      if (registration.waiting) {
        registration.waiting.postMessage({ type: 'SKIP_WAITING' });
      }
    }
  }

  // 3. 执行标准页面刷新
  window.location.reload();
}
五、特殊宿主环境的例外:Electron 与浏览器扩展
虽然在普通 Web 网页上下文中,JavaScript 受到严格沙箱限制无法硬刷新,但在具备更高宿主管理特权的环境中,宿主 API 提供了专门的“绕过缓存重载”接口:
1. 桌面端 Electron 应用
在 Electron 的主进程或赋予了完整 webContents 权限的环境下,开发者可以使用专门的方法完全忽略缓存:
// Electron 进程中执行真正的硬刷新
const { BrowserWindow } = require('electron');
const win = BrowserWindow.getFocusedWindow();

if (win) {
  // reloadIgnoringCache() 会直接设置底层忽略本地缓存重新请求
  win.webContents.reloadIgnoringCache();
}
2. Chrome 浏览器扩展 (Extension)
在拥有 tabs 权限的扩展后台 Service Worker 或 Background Script 中,可以使用:
// Chrome 扩展后台脚本
chrome.tabs.query({ active: true, currentWindow: true }, function(tabs) {
  if (tabs[0]?.id) {
    // bypassCache: true 相当于用户直接按下 Ctrl+F5
    chrome.tabs.reload(tabs[0].id, { bypassCache: true });
  }
});这再次印证了核心逻辑:硬刷新能力始终归属于宿主控制层,只有离开受限的普通网页沙箱,才能真正由代码调度该能力。
六、总结与决策指南
综上所述,当面临“浏览器缓存导致页面没有及时更新”的现实问题时,不要把精力放在寻找“JS模拟Ctrl+F5”的偏方代码上。根据当前运行环境与业务场景,选择合适的解法:
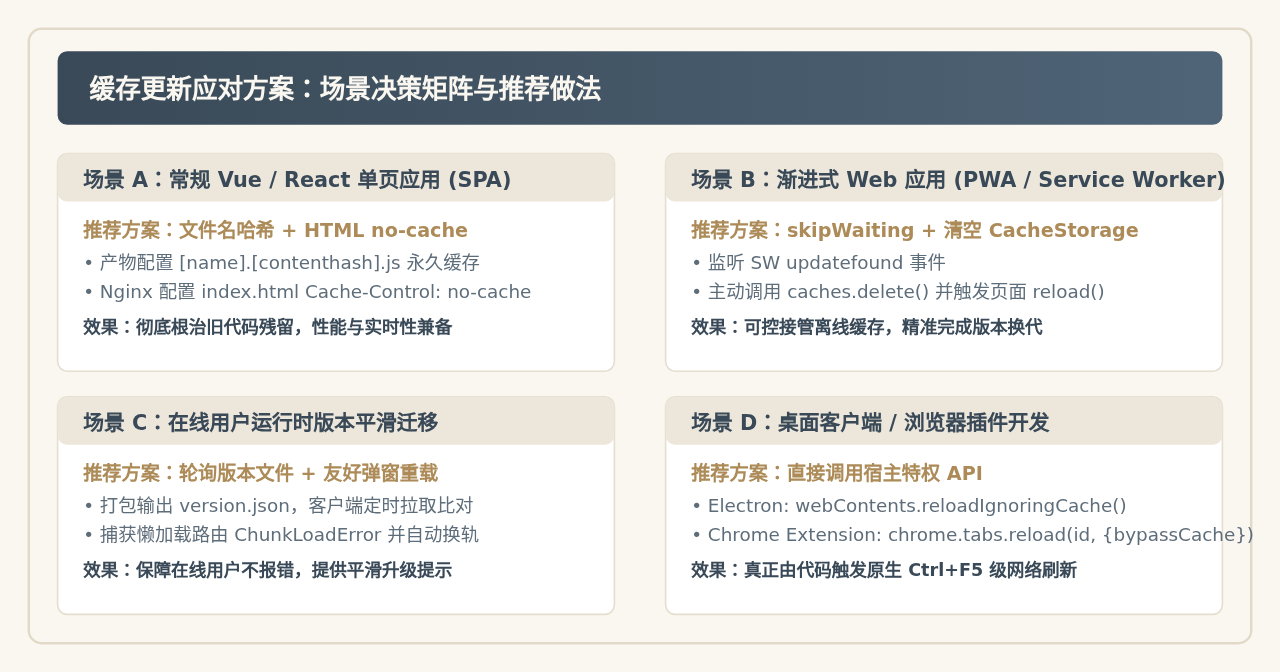
一句话归纳:浏览器禁止网页 JS 越权触发 Ctrl+F5 是出于网络安全与系统健壮性的必然设计。摒弃对 location.reload(true) 的无效依赖,转而在构建打包与服务端缓存策略上做好资产哈希配置,才是现代 Web 开发唯一可靠的标准解法。
sigma.js 怎么实现节点点击、拖拽与悬停提示交互
2026-11-05 15:03:27
Matter.js 与 PixiJS/Three.js 集成:分离物理计算与渲染
2026-11-05 13:43:48
主流JS弹幕库选型指南:Danmaku.js等库的功能与体积对比
2026-11-05 09:28:19
JavaScript点击事件监听与交互效果实例
2026-11-05 09:10:19
自定义JS颜色选择器UI样式与交互细节
2026-11-05 09:09:06